VirusTotal
13 / 92 engine detections
Mở báo cáo

jetztlegalschnell.de: Giả mạo Gmail, được PhishDestroy phát hiện ngày 2026-10-18. Mức rủi ro: quan trọng (98/100). Trạng thái: Nội dung không có sẵn. Lưu trữ: Amazon.com, Inc. PhishDestroy đã gửi 1 báo cáo lạm dụng. VirusTotal: 13/92 công cụ gắn cờ tên miền này. Không nhập thông tin đăng nhập và không kết nối ví.
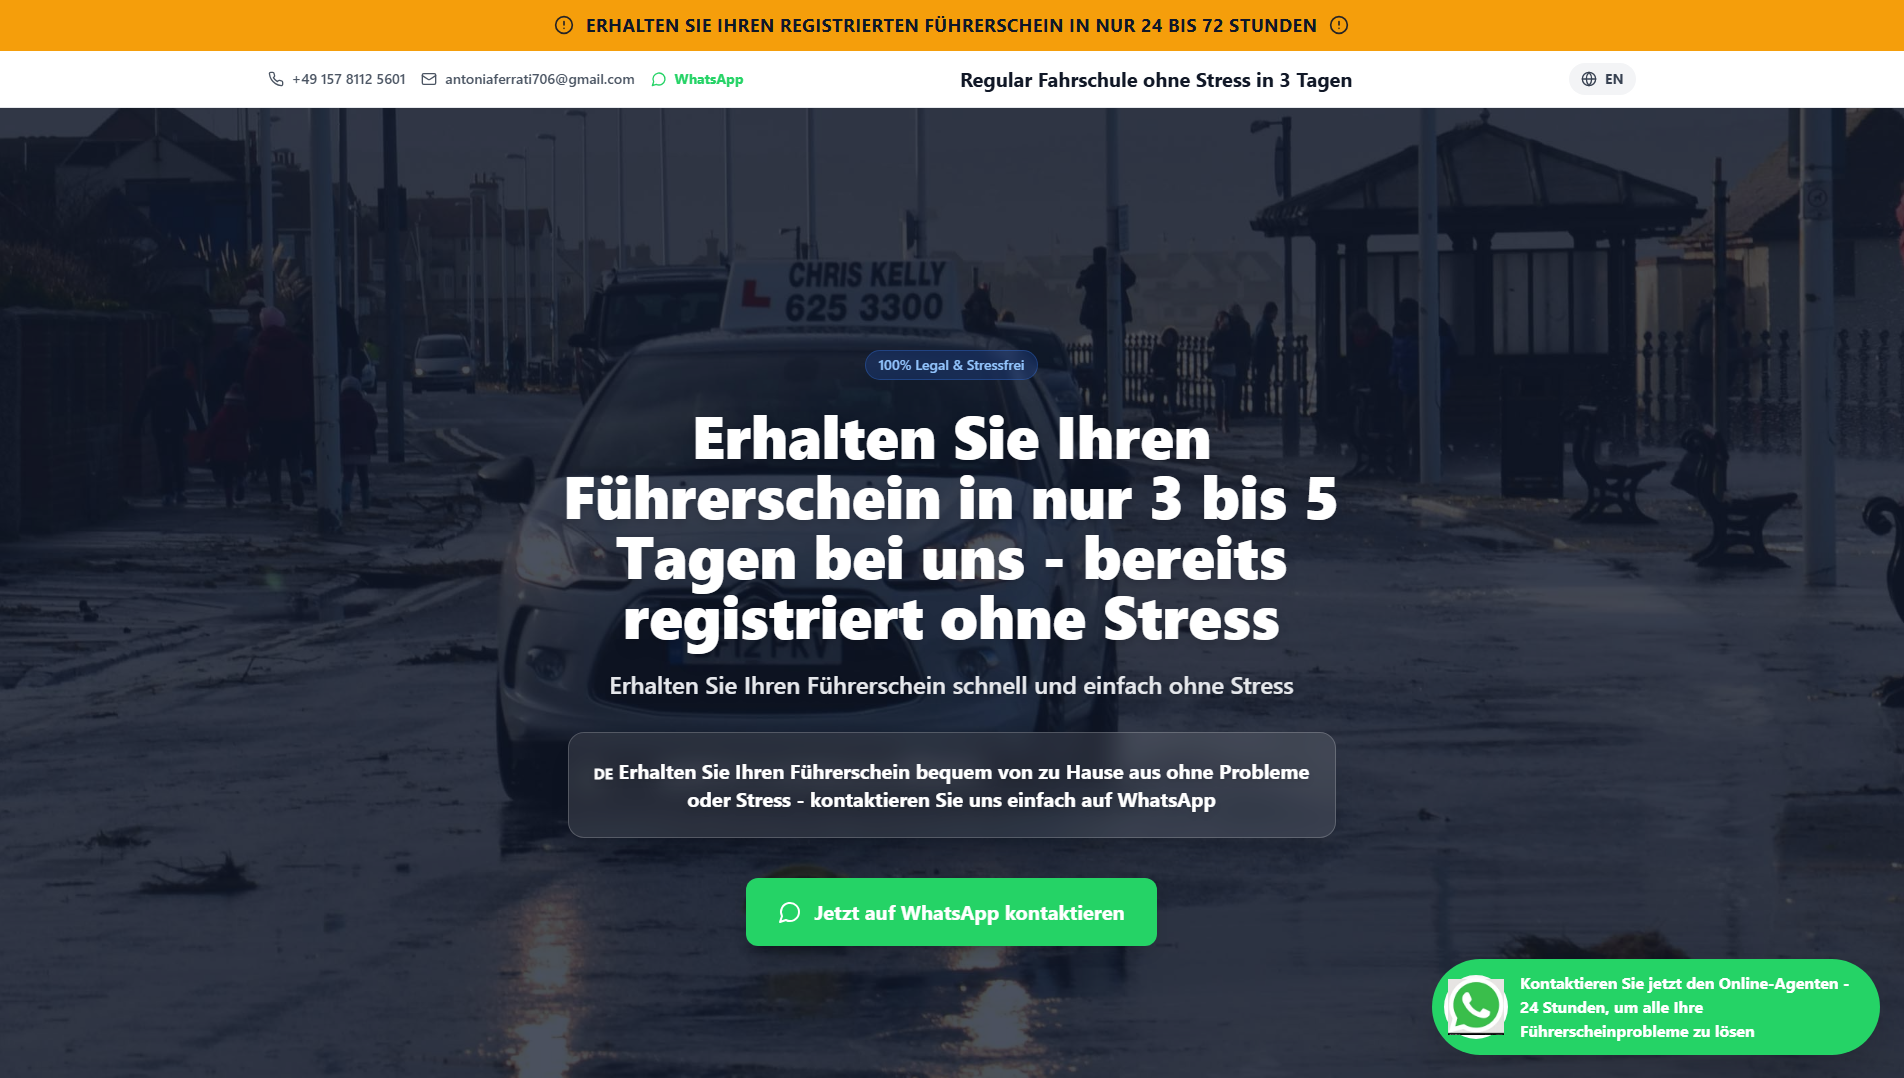
“Regular Fahrschule ohne Stress in nur 3 Tagen”
The sent-report ledger records the first outgoing report at .
The recorded recipient is abuse@hostinger.com.
The latest stored availability evidence still shows the domain reachable; 5 days has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Giả mạo Gmail: jetztlegalschnell.de — Nội dung không có sẵn (HTTP 404). Tóm tắt bằng chứng: VirusTotal 13/92 (alphaMountain.ai, BitDefender, CRDF, ESET…
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
13 / 92 engine detections
Mở báo cáo2 det.
Mở báo cáo4 community references
Mở báo cáoprovider verdict: clean
Mở báo cáoKhông bị gắn cờ đe dọa
Mở báo cáoKhông bị gắn cờ độc hại
Mở báo cáoKết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
PhishDestroy threat report
jetztlegalschnell.de presents a fake driving‑school landing page titled “Regular Fahrschule ohne Stress in nur 3 Tagen.” The page pretends to be a legitimate German driving‑school service and targets prospective students seeking quick licence courses. PhishDestroy first recorded the site on 2026-10-18. The page is still live as of the last check on 2026-10-19.
The page uses the attractive promise of a stress‑free, three‑day driving school to lure visitors into a registration form. Victims are asked to provide personal identifiers such as name, address, date of birth and often payment details for an upfront fee. Collected data can be used for identity theft or sold to other fraud actors. The impersonation leverages the trust associated with a local driving‑school brand to increase conversion rates.
VirusTotal flagged the domain on 13 of 92 scanners, with detections from AlphaMountain.ai, BitDefender, CRDF, ESET, Forcepoint ThreatSeeker, Fortinet, G‑Data and Gridinsoft, indicating broad security‑vendor consensus. PhishDestroy has added the site to its blocklist and four OTX pulses reference the same threat. No additional public blocklist or safe‑browsing verdicts were reported at the time of analysis.
The domain’s registrar information could not be retrieved, suggesting the use of privacy‑protected registration. Hosting is provided from the IP address 88.222.222.174 located in Australia, a common location for disposable phishing infrastructure. The site uses a Let’s Encrypt certificate issued by “Let’s Encrypt / YE1,” which does not imply malicious intent but shows the operators rely on free TLS to appear legitimate.
Anyone who entered personal or payment information should change passwords on related accounts, monitor bank statements and consider placing a fraud alert with credit bureaus. Remove any saved credentials linked to the site and scan devices for malware. Security teams should block the domain at the network and DNS level, add it to internal phishing blocklists, and monitor for similar impersonation pages targeting driving‑school services. Victims should report the incident to local consumer protection agencies to help prevent further exploitation.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
Đã quan sát thấy: · Retrieved:
| Uuid | 01a14cef-3460-737f-805b-f9203b93cd32 |
|---|---|
| Final url | https://jetztlegalschnell.de/ |
| Trạng thái | 200 |
| Ip | 37.98.151.102 |
| Contacted domains | [
"images.unsplash.com",
"horizons-cdn.hostinger.com"
] |
| Contacted IP addresses | [
"151.101.2.208",
"84.32.84.244",
"37.98.151.102"
] |
| Asns | [
"54113",
"47583"
] |
| Countries | [
"US",
"LT",
"AU"
] |
| Linked domains | [
"wa.me"
] |
| Social | [
"https://wa.me/4915781125601"
] |
| Document hash | b56f73545e8c1b90cdc395fa876661b3e17b632877933e5ba082606b198da063 |
| Script hashes | [
"4942cf3f615ba07cbd82abaf4c1337c5f48f6be0cbb69baa30027abd1a72ef68"
] |
| Globals | [
"__reactRouterVersion",
"MotionIsMounted"
] |
| Tls | {
"san": [
"jetztlegalschnell.de",
"www.jetztlegalschnell.de"
],
"cipher": "AES_128_GCM",
"issuer": "YE1",
"subject": "jetztlegalschnell.de",
"protocol": "TLS 1.3",
"valid_to": "2026-12-03T20:18:15Z",
"valid_from": "2026-09-04T20:18:16Z"
} |
| Tuổi tên miền (ngày) | 223 |
| Apex age days | 223 |
| Tls age days | 43 |
| Số ngày hiệu lực TLS | 89 |
| Requests | 6 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 66,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "hcdn",
"content-type": "text/html",
"x-powered-by": "Hostinger Horizons"
} |
Đã quan sát thấy: · Retrieved:
| Uuid | 0eeeed15-faa7-4ae3-a085-c4ccc2d51f30 |
|---|---|
| Final url | https://jetztlegalschnell.de/ |
| Trạng thái | 200 |
| History | [
{
"url": "https://jetztlegalschnell.de/",
"status": 200
}
] |
| DOM structure hash | 03433aa041f6e24d7a809138f24fab609a457c6e2f50d08ca90169e93f04c0e1 |
| Document hash | b56f73545e8c1b90cdc395fa876661b3e17b632877933e5ba082606b198da063 |
| Rủi ro tên miền | [
"Vehicles"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Bản ghi DNS | [
{
"name": "jetztlegalschnell.de",
"type": "A",
"value": "2.57.91.144"
},
{
"name": "jetztlegalschnell.de",
"type": "A",
"value": "88.222.222.25"
},
{
"name": "jetztlegalschnell.de",
"type": "AAAA",
"value": "2a02:4780:84:ae04:db2c:7949:6ab4:eec0"
},
{
"name": "jetztlegalschnell.de",
"type": "AAAA",
"value": "2a02:4780:84:d448:b7eb:f27d:2974:b6c3"
}
] |
| DNSSEC hợp lệ | false |
| Ip | 2.57.91.144 |
| Hồ sơ đăng ký | {
"updated": "2026-03-08T13:32:55Z",
"nameservers": [
"ns1.dns-parking.com",
"ns2.dns-parking.com"
]
} |
Đã quan sát thấy: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 46,
"malicious": 11,
"suspicious": 2,
"undetected": 33
} |
|---|---|
| Vendor labels | {
"CRDF": "malicious",
"ESET": "suspicious",
"G-Data": "phishing",
"Sophos": "phishing",
"Fortinet": "phishing",
"SOCRadar": "malicious",
"Kaspersky": "phishing",
"LevelBlue": "phishing",
"Gridinsoft": "suspicious",
"MalwareURL": "phishing",
"BitDefender": "phishing",
"alphaMountain.ai": "phishing",
"Forcepoint ThreatSeeker": "phishing"
} |
| Reputation | 0 |
| Categories | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| Lần đầu phát hiện | 2026-03-08T13:50:04Z |
| Bản ghi DNS | [
{
"ttl": 60,
"type": "A",
"value": "147.79.79.194"
},
{
"ttl": 60,
"type": "AAAA",
"value": "2a02:4780:4d:20c5:8437:d231:a909:f436"
},
{
"ttl": 3600,
"type": "SOA",
"rname": "dns.hostinger.com",
"value": "ns1.dns-parking.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns2.dns-parking.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns1.dns-parking.com"
},
{
"ttl": 60,
"type": "A",
"value": "147.79.72.76"
},
{
"ttl": 60,
"type": "AAAA",
"value": "2a02:4780:4c:2e1b:10e2:249:2974:828a"
}
] |
| Dns at | 2026-10-18T03:46:46Z |
| Jarm | 27d40d40d00040d00042d43d000000e1ea2a807a629b496b664cf07ad7c08d |
| Certificate | {
"san": [
"jetztlegalschnell.de",
"www.jetztlegalschnell.de"
],
"issuer": "Let's Encrypt / YE1",
"serial": "582539cf663a56369f5328898144fc319b3",
"sha256": "698c3c4635c6a40d0ecd73badf9019a1f33bfdbd543078600ffa6eb3043c6389",
"subject": "jetztlegalschnell.de",
"valid_to": "2026-12-03T20:18:15Z",
"valid_from": "2026-09-04T20:18:16Z"
} |
| Registry data | {
"status": [
"active"
],
"events": {
"last changed": "2026-03-08T13:32:55Z"
}
} |
| Mail configuration | {
"spf_lookups": 0
} |
|---|---|
| Bản ghi CAA | {
"domain": "jetztlegalschnell.de"
} |
| Protective DNS results | {
"resolvers": 12,
"blocked_count": 0
} |
| Ports | {
"open": [
53,
80
]
} |
| Location | {
"ip": "52.213.114.86",
"asn": "16509",
"org": "Amazon.com, Inc.",
"city": "Dublin",
"country": "IE"
} |
| Bản ghi DNS | {
"A": [
"52.213.114.86"
]
} |
| Dnssec | {
"ds": false,
"rrsig": true,
"dnskey": false
} |
| Get ip | {
"ip": "52.213.114.86",
"family": 4
} |
| Hồ sơ đăng ký | {
"updated": "2026-10-18T04:04:58Z",
"status": [
"connect"
]
} |
Không. PhishDestroy xếp jetztlegalschnell.de vào loại Giả mạo Gmail (rủi ro: quan trọng, 98/100); tên miền được phát hiện lần đầu ngày 2026-10-18. VirusTotal: 13/92 công cụ gắn cờ tên miền này. Hãy coi trang này là không an toàn.
Không. Đừng kết nối ví, ký tin nhắn hay phê duyệt token trên jetztlegalschnell.de. Các trang lừa đảo yêu cầu quyền (approve, setApprovalForAll, Permit2) cho phép kẻ vận hành chuyển tài sản của bạn, và giao dịch đã xác nhận thì không thể hoàn tác.
Đổi mọi mật khẩu bạn đã nhập ở đó và bật xác thực hai yếu tố. Nếu bạn đã kết nối ví hoặc ký bất cứ thứ gì, hãy thu hồi các quyền đã cấp và chuyển số tiền còn lại sang ví mới; tuyệt đối không chia sẻ cụm từ khôi phục. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
ns1.dns-parking.comns2.dns-parking.comVị trí mô tả mạng IP.
698c3c4635c6a40d0ecd73badf9019a1f33bfdbd543078600ffa6eb3043c6389www.jetztlegalschnell.deSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Hostnames retained in the domain record or Certificate Transparency cache. A hostname alone does not establish current availability or malicious activity.
www.jetztlegalschnell.deDomain recordThe original observation time is not recorded for these hostnames.
Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của jetztlegalschnell.de · checked Oct 18, 2026
Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.
https://jetztlegalschnell.de/Content-Type: text/htmlX-Powered-By: Hostinger HorizonsCache-Control: public, s-maxage=604800, max-age=0Content-Encoding: gzipServer: hcdnb56f73545e8c1b90cdc395fa876661b3e17b632877933e5ba082606b198da063267216h3=":443"; ma=86400public, s-maxage=604800, max-age=0keep-alivegziptext/htmlSun, 18 Oct 2026 02:50:26 GMTW/"69b1cef9-1692"Wed, 11 Mar 2026 20:22:17 GMThcdnchunkedAccept-EncodingHIT65083157be059c31e70e89183f2de1e8-fra-edge6Hostinger Horizons25fbc1193a44f9048a46e3cbb010741a-kul-3Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Không rõ→inactive
http_no_content
Không rõ→inactive
http_no_content
Không rõ→inactive
http_no_content
12→13
Không rõ→inactive
http_no_content
Không rõ→live_content
content_served
3→12
2→3
Mỗi làn là một lý do khiến một tên miền được liên kết với máy chủ này. Kích thước nút biểu thị các phát hiện từ VirusTotal, còn các nút có đường gạch ngang đã ngừng hoạt động. Danh sách đầy đủ được trình bày dưới đây.
Có cùng mã băm favicon hoặc cùng tiêu đề trang với máy chủ này.
Các báo cáo có cùng nhãn bộ thu thập. Nhãn chung không chứng minh hành vi mạo danh hay cùng chủ sở hữu. Xem các báo cáo trùng khớp →
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
jetztlegalschnell.de
PD-20261018-E90CC7 Recipient: abuse@hostinger.com Registrar: Hostinger Operations UAB (Lithuania (EU)) Policy Violations: AUP prohibits illegal activity including fraud, phishing, malware hosting; Hostinger may suspend/terminate services and domains Applicable Laws: Lithuanian Criminal Code (Ch. XXX, §§196–198 data/system crimes; §§214–215 electronic fraud); EU Directive 2013/40/EU
Nếu bạn đã nhập thông tin xác thực tài khoản, thông tin cá nhân hoặc thông tin thanh toán hoặc đã tải xuống tệp từ miền này, hãy hành động ngay lập tức. Dưới đây là các nguồn lực giúp bạn báo cáo vụ việc và bảo vệ chính mình.


Chọn quốc gia của bạn để nhận liên hệ tội phạm mạng chính thức hoặc soạn thảo đơn khiếu nại →.
Template-based draft · optional AI wording assistance requires separate consent
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. IC3 evidence guidance ↗
jetztlegalschnell.de)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Bản phân tích mô tả bằng chứng có tại thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.