Chuyển đến báo cáo bảo mật
Bảo mật miền và thông tin về mối đe dọa
Biểu tượng trang exec-roblox.com

exec-roblox.com

Tóm tắt

exec-roblox.com: Giả mạo Roblox, được PhishDestroy phát hiện ngày 2026-09-28.

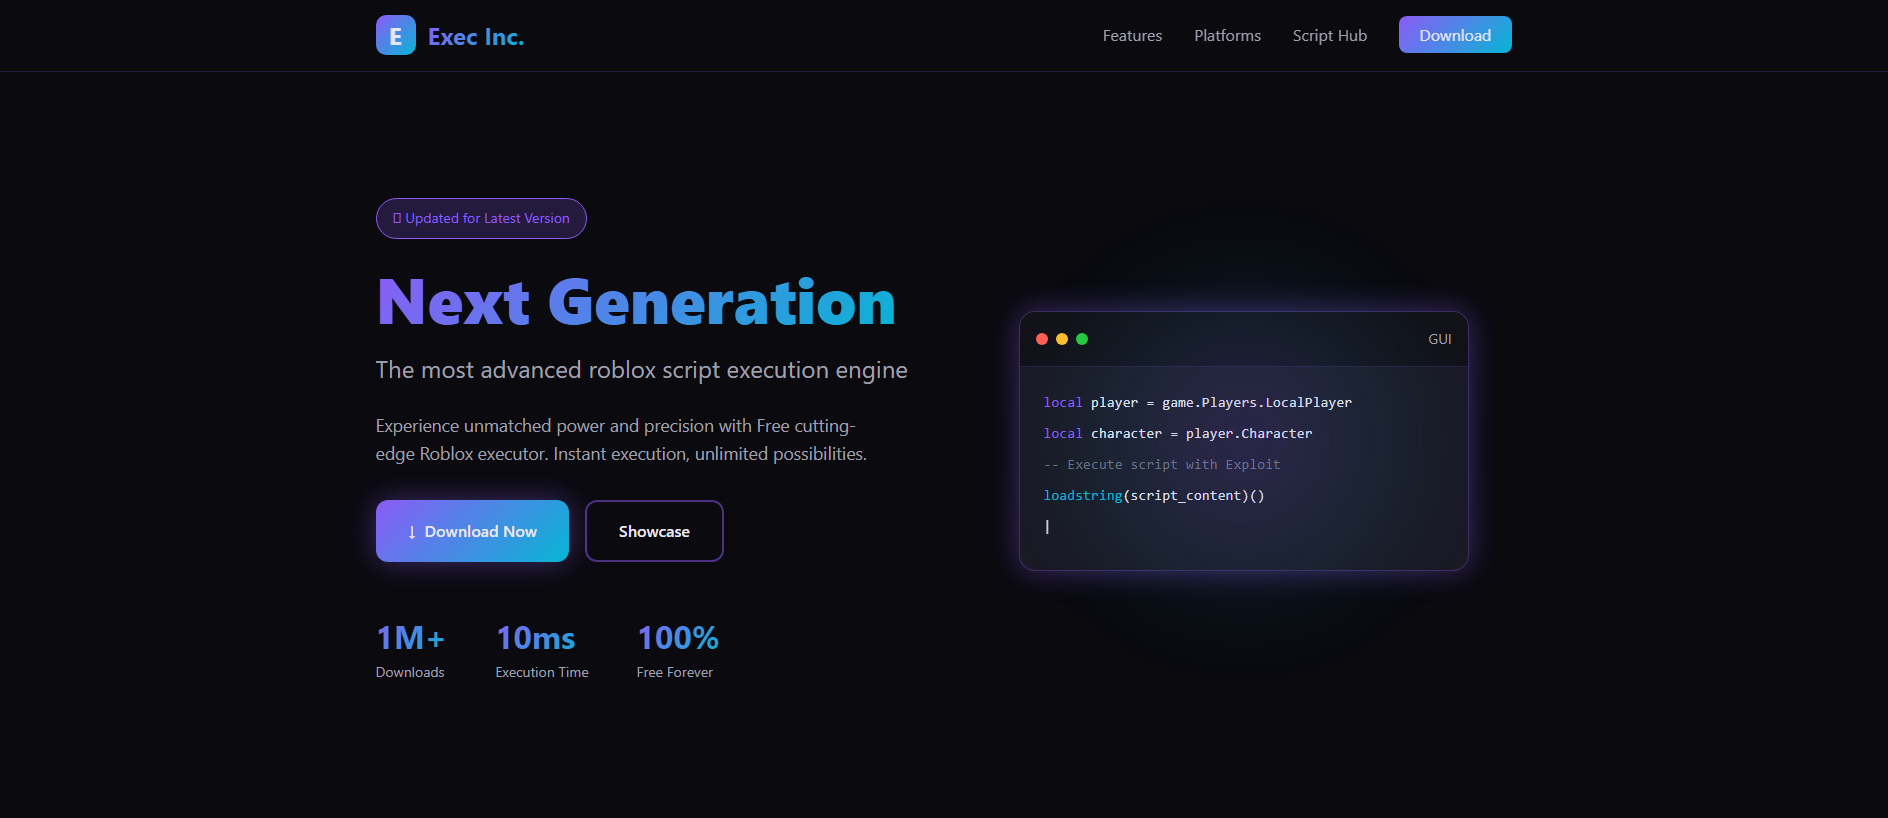
“Next Generation Script Exploits”

Nhà đăng ký
PDR
Resolved IP
104.21.72.165
Registered
12/09/2026
PhishDestroy assessment Quan trọng
Quan sát lần đầu Sep 28, 2026 17:43 UTC · PhishDestroy
Record details & risk signals
OTX: 4 refs 28/09/2026 1 Report Sent CDN
Tổng số phát hiện Virus: 6/91 Nhãn thương hiệu tự động: Roblox
VirusTotal
engine detections
OTX
community references
Các bản chụp trang
mở thư viện ảnh
Tuổi tên miền
Báo cáo đã gửi
xem dòng thời gian
API
Tên miền này đã bị đánh dấu là có hại
Công cụ bảo mật báo cáo phát hiện: 6. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
ABUSE NOTICE · 7D+ OPEN Outgoing abuse reports are recorded; the latest stored availability evidence still shows the domain reachable.
Notification and current-status evidence

The sent-report ledger records the first outgoing report at . The recorded recipient is abuse-contact@publicdomainregistry.com. The latest stored availability evidence still shows the domain reachable; 26 days has elapsed since the first outgoing report.

ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.

Elapsed since first report
26 days
Báo cáo đã gửi
1
Latest case ID
PD-20260928-8A7599
Current status
Observed active at latest stored check
Tóm tắt báo cáo

Giả mạo Roblox: exec-roblox.com — Chưa được xác minh. Tóm tắt bằng chứng: VirusTotal 6/91 (alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft…

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

Analysis

Quan trọng
  • Tổng số phát hiện Virus: 6/91
  • Nhãn thương hiệu tự động: Roblox
Source counts
VirusTotal
6 / 91
OTX
4 community refs
Các bản chụp trang
10
Domain summary

exec-roblox.com: Giả mạo Roblox, được PhishDestroy phát hiện ngày 2026-09-28. Mức rủi ro: quan trọng (88/100). Nhà đăng ký: PDR. Lưu trữ: Cloudflare, Inc. PhishDestroy đã gửi 1 báo cáo lạm dụng. VirusTotal: 6/91 công cụ gắn cờ tên miền này. Không nhập thông tin đăng nhập và không kết nối ví.

PhishDestroy threat report

Overview

exec-roblox.com uses the Roblox name to attract players looking for cheats. The page is titled "Next Generation Script Exploits", and the "exec" in the domain points to a script executor, the tool cheaters use to inject code into Roblox games. PhishDestroy first saw the domain on 2026-09-28. As of 2026-10-19 the site still responded, but its DNS was no longer serving the scam content.

How the scam works

Executor and exploit lures target the many young Roblox players who want free items, speed hacks or admin powers. Pages like this usually ask the visitor to download a program, paste a script, or log in with Roblox credentials to "activate" the tool. The real payload tends to be malware that harvests saved browser passwords and session cookies, or a login form that hands the account to the operator. Victims can lose their Roblox account, their Robux and limited items, and sometimes other accounts stored on the same computer.

Evidence

On 2026-10-03, 6 of 91 VirusTotal engines flagged the domain: alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft, SOCRadar and URLQuery. That is a low count, so most security products would not have warned a visitor. The vendors that did flag it come from several independent sources rather than one feed. The domain also appears in 4 AlienVault OTX threat pulses, which means other researchers have tied it to malicious activity. PhishDestroy lists it on its blocklist.

Infrastructure

The domain was registered on 2026-09-12 through PDR Ltd. (PublicDomainRegistry.com) and was being tracked 16 days later. That short gap fits a throwaway domain set up for a single campaign. Its traffic goes through Cloudflare, with the address placed in Canada, so the server that actually hosts the content is hidden behind the proxy. The Let's Encrypt certificate gives the site a padlock in the browser, but that only means the connection is encrypted. It says nothing about whether the site is honest.

What to do

If you downloaded or ran anything from this site, disconnect the device and run a full scan with a trusted antivirus. Then change your Roblox password from a clean device and turn on 2-Step Verification. Use "Log out of all other sessions" in Roblox settings to cut off stolen cookies. Change any passwords saved in that browser too, starting with email. Parents should check whether a child visited the site. Defenders should block the domain and watch for executor-style downloads on managed devices.

Bằng chứng từ nguồnVirusTotal 6 / 91 · OTX 4 references 7 sources
NguồnResultRecorded · UTCEvidence

VirusTotal

6 / 91 engine detections

Mở báo cáo

Cloudflare Radar

Suspicious

Không được ghi nhận
Mở báo cáo

URLQuery

Báo cáo quét

Không được ghi nhận
Mở báo cáo

OTX

4 community references

Mở báo cáo

Scamadviser

80/100

Không được ghi nhận
Mở báo cáo

Google Safe Browsing

Không bị gắn cờ đe dọa

Mở báo cáo

URLScan

Không bị gắn cờ độc hại

Mở báo cáo

Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.

Câu hỏi về exec-roblox.com

exec-roblox.com có hợp pháp không?

Không. PhishDestroy xếp exec-roblox.com vào loại Giả mạo Roblox (rủi ro: quan trọng, 88/100); tên miền được phát hiện lần đầu ngày 2026-09-28. VirusTotal: 6/91 công cụ gắn cờ tên miền này. Hãy coi trang này là không an toàn.

Kết nối ví với exec-roblox.com có an toàn không?

Không. Đừng kết nối ví, ký tin nhắn hay phê duyệt token trên exec-roblox.com. Các trang lừa đảo yêu cầu quyền (approve, setApprovalForAll, Permit2) cho phép kẻ vận hành chuyển tài sản của bạn, và giao dịch đã xác nhận thì không thể hoàn tác.

Tôi nên làm gì nếu đã dùng exec-roblox.com?

Đổi mọi mật khẩu bạn đã nhập ở đó và bật xác thực hai yếu tố. Nếu bạn đã kết nối ví hoặc ký bất cứ thứ gì, hãy thu hồi các quyền đã cấp và chuyển số tiền còn lại sang ví mới; tuyệt đối không chia sẻ cụm từ khôi phục. Hướng dẫn từng bước: hướng dẫn khẩn cấp.

Khám phá

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Xem nguồn

Bản chụp đã lưu · 10 ảnh chụp

Chi tiết tên miền

Tên miền
URLScan verdict Phân tích hoàn tất score 0 report ↗
IP Context Cloudflare shared edge origin IP hidden Danh tiếng của Edge-IP không được quy cho tên miền này.
OTX tags 2026-09activeall-domainsblocklistcontentcryptotên miềndrainerfraudlivemonthlyphishdestroyphishingscam
Nhà đăng ký PDR US(US)
Liên hệ báo cáo lạm dụngabuse-contact@publicdomainregistry.com, xopem23749@proton.me
Cơ quan đăng ký ICANNICANN Lookup (RDAP) →
Đăng kýĐược tạo 12/09/2026 (42d · New) — Expires 12/09/2027
Chi tiết kỹ thuậtProvenance & timestamps
Lần đầu tiên được phát hiện28/09/2026
DOM Analysisanalyzed 09/10/2026score 88/1003 brand signals
Submitted URLhttps://exec-roblox.com/
Favicon Hash
Mã vụ việc
Observed page title
Next Generation Script Exploits
Automated brand references
Across Roblox Ups
Chứng chỉ TLS
Được cấp bởi Let's Encrypt / YE1 · hiệu lực đã lưu hết hạn sau 47 ngày

Mạng & chứng chỉ

Bằng chứng kỹ thuật đã lưu

Mạng & DNS

Shared CDN edge
Resolved IP
104.21.72.165
ASN của mạng
AS13335
Organization
Cloudflare, Inc.
Observed location
Toronto, CA
Server header
cloudflare

Danh tiếng của Edge-IP không được quy cho tên miền này.

Máy chủ tên 2

  • andronicus.ns.cloudflare.com
  • lina.ns.cloudflare.com

Vị trí mô tả mạng IP.

Chứng chỉ TLS

Issuer
Let's Encrypt / YE1
Hiệu lực từ
2026-09-12 12:23:41
Hiệu lực đến
2026-12-11 12:23:40
Hostname coverage
Ngày chứng chỉ đã lưu hợp lệ
Validity
Trong thời hạn hiệu lực đã lưu
Collection time
2026-10-11 07:02:09 UTC
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉba03b80561b9145f1d4199b3e87085fff2309eee6e7b6b0b6d9fae145638d52b
Tên trong chứng chỉ · 2 SAN
  • *.exec-roblox.com
  • exec-roblox.com

Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.

Latest Classified Outcome 2026-10-23 20:56:16 UTC

Primary outcome DNS không hoạt động reason: DNS NXDOMAIN 80% confidence
Attribution source: Dns Cache
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Unknown
Latest HTTP observation Không rõ Probe Inconclusive 20% 2026-10-24 10:07:09 UTC
RDAP registration Không rõ
Observed timeline last reachable: 2026-10-11 10:09:37 UTC last content: 2026-10-11 10:09:37 UTC current episode first observed: 2026-10-11 20:20:50 UTC observed RIP window: 2026-10-11 10:09:37 UTC → 2026-10-11 20:20:50 UTC · 10.19h midpoint estimate ≈ 2026-10-11 15:15:13 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Công nghệ · 3 identified
Detected via Cloudflare Radar · Wappalyzer engine
Báo cáo tên miền này Gửi bằng chứng và góp phần bảo vệ người khác

Phân tích của VirusTotal

6 / Nhà cung cấp bảo mật 91 đã gắn cờ miền này
Xem trên VT
Lần phân tích gần nhất First positive detection Ảnh chụp nhanh đã lưu trước đó: 5 detections
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Gridinsoft
SOCRadar
URLQuery

Bằng chứng lưu trữ

Wayback Machine Snapshot
Xem bản lưu trữ
Phân tích hiệu suất trang

Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của exec-roblox.com · checked Sep 28, 2026

100
Good
Performance
FCP
1.53 s
Hiển thị nội dung đầu tiên
LCP
1.53 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
1.95 s
Speed Index
Cung cấp bởi Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details9

Availability observations

Lần quan sát truy cập được gần nhất
Quan sát nội dung gần nhất
Kết quả được quan sát lần đầu
Observation window starts
Observation window ends
Estimated change time
Observation window · hours
10.19
Estimate basis
Giới hạn bởi các lần quan sát
Estimate precision
Trung bình

Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.

Chi tiết nguồn đã thu thập

Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.

Every stored field, with its source and date
URLScan · 2026-09-28T17:43:01Z

Đã quan sát thấy: · Retrieved:

Uuid
01a0e91c-d3c6-75c7-a677-51fd0dd5d9df
Final url
https://exec-roblox.com/
Trạng thái
200
Ip
172.67.153.80
Contacted IP addresses
[
    "172.67.153.80"
]
Asns
[
    "13335"
]
Linked domains
[
    "www.youtube.com"
]
Social
[
    "https://www.youtube.com/watch"
]
Document hash
9f6bd9fd7ffa98bbf3ae7c60c9262b1333e84107a621aeb59d68915f0304ce24
Script hashes
[
    "95ff84ebd0e05d241d3c8e6bd21910976bbf380ad2dffe56bd585118d6c81b67"
]
Globals
[
    "requestResize",
    "downloadFile"
]
Tls
{
    "san": [
        "*.exec-roblox.com",
        "exec-roblox.com"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "exec-roblox.com",
    "protocol": "QUIC",
    "valid_to": "2026-12-11T12:23:40Z",
    "valid_from": "2026-09-12T12:23:41Z"
}
Tuổi tên miền (ngày)
16
Apex age days
16
Tls age days
16
Số ngày hiệu lực TLS
89
Requests
4
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 90,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "cloudflare",
    "content-type": "text/html; charset=UTF-8"
}
Cloudflare Radar · 2026-09-28T18:15:15Z

Đã quan sát thấy: · Retrieved:

Uuid
15604cb9-ef46-4ae1-9f66-50d1ac13237b
Final url
https://exec-roblox.com/
Trạng thái
200
History
[
    {
        "url": "https://exec-roblox.com/",
        "status": 200
    }
]
DOM structure hash
74dff0c8600833279f3b0ee3b4dde32f6ac0ab143dfa6f1c2e1c4c8137c76d39
Document hash
a898dcc6925fbd30be0667b061598242da50e886131231a1c95ce433458331fa
Rủi ro tên miền
[
    "New Domains",
    "Security Risks"
]
Radar rank
{
    "bucket": ">200000"
}
Bản ghi DNS
[
    {
        "name": "exec-roblox.com",
        "type": "A",
        "value": "104.21.72.165"
    },
    {
        "name": "exec-roblox.com",
        "type": "A",
        "value": "172.67.153.80"
    },
    {
        "name": "exec-roblox.com",
        "type": "AAAA",
        "value": "2606:4700:3034::6815:48a5"
    },
    {
        "name": "exec-roblox.com",
        "type": "AAAA",
        "value": "2606:4700:3034::ac43:9950"
    }
]
DNSSEC hợp lệ
false
Ip
104.21.72.165
Hồ sơ đăng ký
{
    "registrar": "PDR Ltd. d/b/a PublicDomainRegistry.com",
    "created": "2026-09-12T13:18:03Z",
    "updated": "2026-09-12T13:18:04Z",
    "expires": "2027-09-12T13:18:03Z",
    "nameservers": [
        "andronicus.ns.cloudflare.com",
        "lina.ns.cloudflare.com"
    ]
}
VirusTotal · 2026-10-17T07:42:08Z

Đã quan sát thấy: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 46,
    "malicious": 11,
    "suspicious": 1,
    "undetected": 34
}
Vendor labels
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "malware",
    "Webroot": "malicious",
    "Fortinet": "malware",
    "SOCRadar": "phishing",
    "Seclookup": "malicious",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Được tạo
2026-09-12T00:00:00Z
Lần đầu phát hiện
2026-09-12T13:38:37Z
Bản ghi DNS
[
    {
        "ttl": 21600,
        "type": "NS",
        "value": "lina.ns.cloudflare.com"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "andronicus.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.72.165"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "andronicus.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3034::6815:48a5"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3034::ac43:9950"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.153.80"
    }
]
Dns at
2026-10-10T20:07:50Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificate
{
    "san": [
        "*.exec-roblox.com",
        "exec-roblox.com"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "69f9b6a44db2e07daa40ebc2d71a55cd506",
    "sha256": "ba03b80561b9145f1d4199b3e87085fff2309eee6e7b6b0b6d9fae145638d52b",
    "subject": "exec-roblox.com",
    "valid_to": "2026-12-11T12:23:40Z",
    "valid_from": "2026-09-12T12:23:41Z"
}
Registry data
{
    "status": [
        "client delete prohibited",
        "client update prohibited",
        "client hold"
    ],
    "events": {
        "last changed": "2026-10-11T10:00:23Z",
        "registration": "2026-09-12T13:18:03Z",
        "registrar expiration": "2027-09-12T13:18:03Z",
        "last update of RDAP database": "2026-10-17T07:42:27Z"
    },
    "registrar": "PDR Ltd. d/b/a PublicDomainRegistry.com",
    "registrar_iana_id": "303"
}
Lịch sử quan sát đã lưu54

Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.

  1. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  2. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  3. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  4. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  5. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

Earlier observations 49
  1. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  2. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  3. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  4. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  5. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  6. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  7. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  8. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  9. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  10. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  11. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  12. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  13. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  14. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  15. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  16. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  17. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→dns_inactive

    dns_nxdomain

  18. Giám sát khả dụng · Trạng thái đã ghi nhận

    dns_inactive→Không rõ

    probe_inconclusive

  19. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→dns_inactive

    dns_nxdomain

  20. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  21. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  22. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  23. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  24. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  25. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  26. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  27. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  28. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  29. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  30. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  31. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  32. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    stale_current_evidence

  33. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  34. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  35. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  36. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  37. Giám sát khả dụng · Trạng thái đã ghi nhận

    live_content→Không rõ

    probe_inconclusive

  38. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ→live_content

    content_served

  39. Giám sát khả dụng · Trạng thái đã ghi nhận

    Không rõ

    probe_inconclusive

  40. VirusTotal · Detection count

    4→5

  41. VirusTotal · Detection count

    3→4

  42. VirusTotal · Detection count

    5→3

  43. VirusTotal · Detection count

    4→5

  44. VirusTotal · Detection count

    3→4

  45. VirusTotal · Detection count

    1→3

  46. VirusTotal · Detection count

    3→1

  47. VirusTotal · Detection count

    2→3

  48. VirusTotal · Detection count

    1→2

  49. Giám sát khả dụng · Bản ghi thu thập đầu tiên

    Có thể truy cập

Hoạt động đã ghi nhận

6 entries
  1. VirusTotal

    6/91 engine detections

    Xem nguồn
  2. AlienVault OTX

    4 community references

    Xem nguồn
  3. Đã gửi báo cáo lạm dụng

    PD-20260928-8A7599

    abuse-contact@publicdomainregistry.com
  4. Wayback Machine

    Page archived

    Xem nguồn
  5. Đã thêm vào PhishDestroy

    exec-roblox.com

    Xem nguồn
  6. URLScan

    Page captured

    Xem nguồn

Kiểm tra cloaking

So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.

exec-roblox.com

Bằng chứng và các báo cáo bên ngoài

Ảnh chụp bằng chứng đã gửi
Sent: Bản ghi sổ cái: 1 Case ID: PD-20260928-8A7599 Recipient: abuse-contact@publicdomainregistry.com
Tiêu đề trang được lưu cùng báo cáo: Next Generation Script Exploits
PDF notice generated Notice text archived (653 chars)
Nội dung thông báo lạm dụng như đã gửi cho nhà cung cấp
Policy Violations:
Illegal Activities: Active phishing operation targeting victims
Fraud & Deception: Impersonation of legitimate services
Identity Theft: Collection of credentials under false pretenses
Applicable Laws (US):
18 U.S.C. § 1343 - Wire Fraud
18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA)
15 U.S.C. § 45 - FTC Act (Deceptive Practices)
Federal laws prohibit wire fraud, computer fraud, and deceptive business practices.
Action Required: This evidence-backed report demonstrates clear violations requiring suspension per your policies. Continued hosting exposes your organization to regulatory scrutiny and potential legal liability.
Phân tích sâu
Help & reporting

Bạn có bị ảnh hưởng bởi trang web này không?

7 nhóm tín hiệu bằng chứng được liên kết 1 bản ghi thông báo đã lưu Chưa được xác minh
Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.

Nếu bạn đã nhập thông tin xác thực tài khoản, thông tin cá nhân hoặc thông tin thanh toán hoặc đã tải xuống tệp từ miền này, hãy hành động ngay lập tức. Dưới đây là các nguồn lực giúp bạn báo cáo vụ việc và bảo vệ chính mình.

Official reporting routes

Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập. Tìm hiểu thêm về gian lận trong quá trình phục hồi →

Hãy báo cáo với chính quyền địa phương

Chọn quốc gia của bạn để nhận liên hệ tội phạm mạng chính thức hoặc soạn thảo đơn khiếu nại →.

Danh mục 97 quốc gia

Template-based draft · optional AI wording assistance requires separate consent

Bản nháp có sự hỗ trợ của AI - chi tiết sự cố được nhà cung cấp AI xử lý · Hãy tự mình xem xét và gửi nó
After a phishing incident

Các khuyến nghị và lời khuyên dành cho nạn nhân

Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.

Tôi nên làm gì ngay lập tức?

Khẩn cấp

Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.

  • Thay đổi tất cả mật khẩu — email, tài khoản Exchange, bất kỳ dịch vụ nào sử dụng chung mật khẩu
  • Bật xác thực hai yếu tố (2FA) sử dụng ứng dụng xác thực (không phải SMS). Tắt tính năng khôi phục bằng SMS
  • Thẻ đóng băng nếu bạn đã nhập thông tin tài khoản ngân hàng trên trang web lừa đảo

Tôi nên thu thập những thông tin nào cho báo cáo của mình?

Hướng dẫn của FBI

Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. IC3 evidence guidance ↗

  • Chứng từ thanh toán — nếu đã thanh toán, hãy lưu biên lai, số tiền, ngày, nhà cung cấp dịch vụ thanh toán và thông tin người nhận.
  • Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
  • Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
  • Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm exec-roblox.com)
  • Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng

Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.

Tôi nên báo cáo vụ lừa đảo này ở đâu?

  • FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
  • Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
  • Your bank or payment provider — hãy nhanh chóng liên hệ bộ phận chống gian lận của họ qua kênh liên hệ chính thức nếu tiền hoặc thông tin thẻ đã bị lộ.
  • Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức

Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.

How do phishing scams typically work?

  • Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
  • Giết mổ lợn — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
  • Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
  • Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn

Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?

  • Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
  • Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
  • "Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Luôn cập nhật thông tin, luôn an toàn

Theo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai

Dòng tin tức về các mối đe dọa thời gian thực Khiếu nại về thông tin đăng tải này
Về báo cáo nàyNguồn, ngày quan sát và đính chính

Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.

Bản phân tích có sự hỗ trợ của AI được viết vào . Bản phân tích mô tả bằng chứng có tại thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.

Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.

Nhúng báo cáo nàyTiện ích nhỏ gọn kèm liên kết đến bằng chứng
HTML · IFRAME

Nhúng báo cáo này

Hãy chia sẻ thông tin tình báo về mối đe dọa này trên trang web hoặc blog của bạn

embed.html
<iframe
  src="https://phishdestroy.io/vi/embed/domain/exec-roblox.com"
  title="PhishDestroy threat report for exec-roblox.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>