Chuyển đến báo cáo bảo mật
Tên miền này đã bị đánh dấu là có hại
Công cụ bảo mật báo cáo phát hiện: 16. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
Bảo mật miền và thông tin về mối đe dọa
Biểu tượng trang dysjygs.com

dysjygs.com

Tóm tắt

dysjygs.com: Lừa đảo, được PhishDestroy phát hiện ngày 2026-10-26.

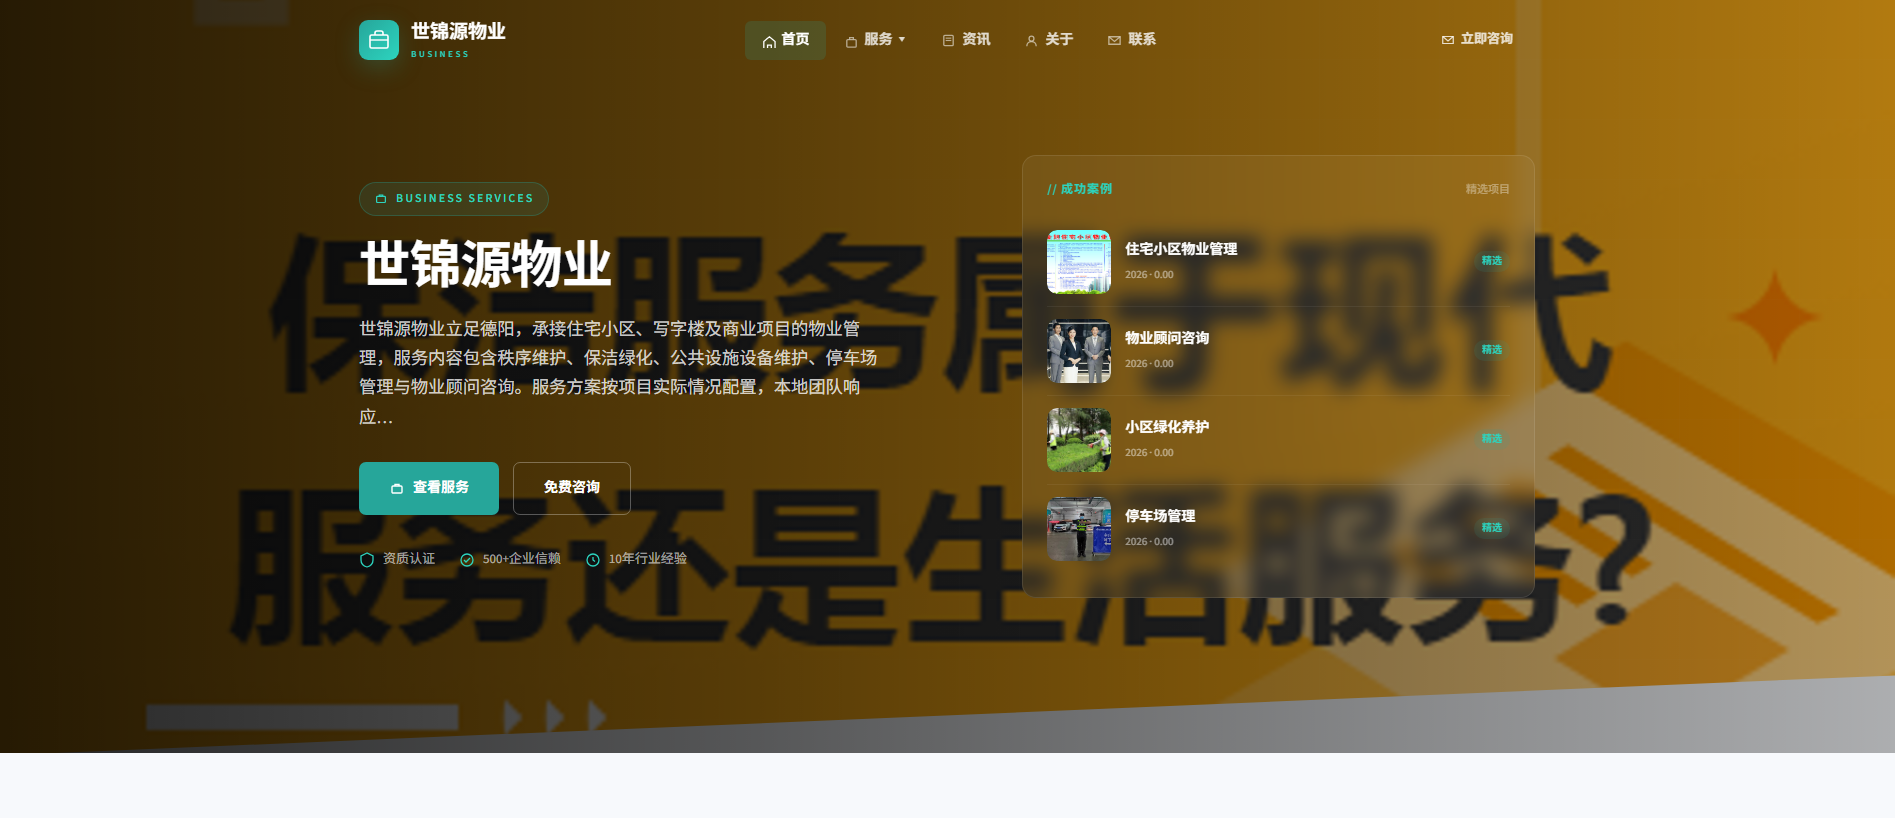
“世锦源物业 - 德阳小区写字楼物业管理与保洁保安服务”

Nhà đăng ký
Gname
Resolved IP
38.34.191.104
Ngày đăng ký
24/08/2011
Đánh giá PhishDestroy Quan trọng
sẵn có Lỗi máy chủ Phản hồi được lưu trữ mới nhất không thể kết luận được Đã ghi nhận Kiểm tra HTTP
Tổng số phát hiện Virus: 16/92
VirusTotal
phát hiện động cơ ·
OTX
các tài liệu tham khảo trong cộng đồng
Cloudflare Radar
Không được ghi nhận
Các bản chụp trang
mở thư viện ảnh
Tuổi tên miền
Báo cáo đã gửi
Không có bản ghi đã gửi
OTX: 1 ref 26/10/2026
X Telegram API
Tóm tắt báo cáo

Lừa đảo: dysjygs.com — Lỗi máy chủ. Tóm tắt bằng chứng: VirusTotal 16/92 (alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF, CyRadar); PhishDestroy score…

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

Phân tích

Tóm tắt tên miền

dysjygs.com: Lừa đảo, được PhishDestroy phát hiện ngày 2026-10-26. Mức rủi ro: quan trọng (95/100). Nhà đăng ký: Gname. Trạng thái: Lỗi máy chủ. Lưu trữ: Enzu Inc. VirusTotal: 16/92 công cụ gắn cờ tên miền này. Không nhập thông tin đăng nhập và không kết nối ví.

Quan trọng
VirusTotal
16 / 92
OTX
1 community ref
Các bản chụp trang
6

Báo cáo về mối đe dọa PhishDestroy

Overview

PhishDestroy added dysjygs.com to its internal blocklist on 2026-10-26. The page fetched on that date returned HTTP 200 but no page title was recorded. The listing was triggered by VirusTotal reporting multiple malicious detections.

How the scam works

The VirusTotal classifications label the domain as associated with phishing and fraud, a category where attackers host deceptive pages to harvest credentials or lure users into financial loss. Because no page content was captured, the exact technique employed by this site cannot be confirmed.

Bằng chứng

VirusTotal analysis on 2026-10-23 marked dysjygs.com as malicious in 13 vendors, suspicious in 3, with 16 detections out of 92 engines; categories include phishing and fraud and the tag “dga”. Google Safe Browsing checked on 2026-10-26 reported the domain as not flagged. urlscan.io captured the site on 2026-10-20 and again on 2026-10-26; its engine score was 93 % malicious but the overall verdict was clean. OTX listed one pulse referencing the domain on 2026-10-26. No external blocklists listed the domain, though a Cloudflare Family resolver block was observed on the DNS check.

Cơ sở hạ tầng

The domain was registered on 2011-08-24 through Gname.com Pte. Ltd. and was set to expire on 2027-08-24 with a clientTransferProhibited status. The recorded DNS entry pointed to 38.34.191.104, which was associated with Enzu Inc in the United States (ASN 18978) and the site responded on ports 80 and 8080. A TLS certificate issued by Google Trust Services was valid from 2026-07-27 to 2026-10-25 for dysjygs.com and its wildcard. One subdomain, track.direct.dysjygs.com, was observed in the DNS data.

What to do

Visitors should avoid entering any credentials or personal data on the site; if they have already done so, they should change any affected passwords and monitor accounts for unusual activity. Organizations should block the exact domain dysjygs.com at network perimeters and review logs for connections to the recorded IP address. Continue monitoring threat feeds for updates on this domain.

Bằng chứng từ nguồnVirusTotal 16 / 92 · OTX 1 references 8 sources

VirusTotal

16 / 92 phát hiện động cơ · tóm tắt đã lưu

Mở báo cáo
VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 16 trường

Đã ghi nhận: · Đã truy xuất:

Số lượng kết quả của nhà cung cấp

Hết thời gian chờ
0
Vô hại
44
Độc hại
13
Đáng ngờ
3
Không phát hiện
32

Nhãn của nhà cung cấp

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
CyRadar
phishing
SOCRadar
phishing
Kaspersky
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
Chong Lua Dao
malicious
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Điểm uy tín

0

Thẻ

  • dga

Danh mục

Sophos
phishing and fraud
alphaMountain.ai
Phishing (alphaMountain.ai)
Forcepoint ThreatSeeker
phishing and other frauds

Nhà đăng ký

Gname.com Pte. Ltd.

Được tạo

Hết hạn

Đã cập nhật

Lần đầu phát hiện

Bản ghi DNS

  • TTL, giây
    21600
    Loại
    NS
    Giá trị
    ns1.julydns.com
  • TTL, giây
    1
    Loại
    A
    Giá trị
    38.34.191.104
  • TTL, giây
    21600
    Loại
    NS
    Giá trị
    ns2.julydns.com
  • TTL, giây
    600
    Loại
    SOA
    Địa chỉ người phụ trách
    master.jmdns.com
    Giá trị
    ns1.julydns.com

Thời điểm lấy bản ghi DNS

Dấu vân tay JARM

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

Chứng chỉ

Tên thay thế của chủ thể (SAN)
  • dysjygs.com
  • *.dysjygs.com
Đơn vị cấp
Google Trust Services / WE1
Số sê-ri
9cb336a7e41f43e01394a3d37880d027
SHA-256
6e473afa6876a8a790ab2d5906a392ffd5cb38de7553fb506563a18d722f0b35
Chủ thể
dysjygs.com
Hiệu lực đến
Hiệu lực từ

Hồ sơ đăng ký

Nhà đăng ký
Gname.com Pte. Ltd.
ID IANA của nhà đăng ký
1923
URL của nhà đăng ký
http://www.gname.com
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • clientTransferProhibited
Máy chủ tên
  • ns1.julydns.com
  • ns2.julydns.com
DNSSEC
unsigned

Dữ liệu cơ quan đăng ký (RDAP)

Trạng thái
  • client transfer prohibited
Sự kiện của cơ quan đăng ký
Hết hạn đăng ký
Đăng ký
Lần cập nhật cơ sở dữ liệu RDAP gần nhất
Các trường gốc của nguồn · JSON
Số lượng kết quả của nhà cung cấp
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 13,
    "suspicious": 3,
    "undetected": 32
}
Nhãn của nhà cung cấp
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Danh tiếng
0
Thẻ
[
    "dga"
]
Danh mục
{
    "Sophos": "phishing and fraud",
    "alphaMountain.ai": "Phishing (alphaMountain.ai)",
    "Forcepoint ThreatSeeker": "phishing and other frauds"
}
Nhà đăng ký
Gname.com Pte. Ltd.
Được tạo
2011-08-24T01:11:06Z
Hết hạn
2027-08-24T01:11:06Z
Đã cập nhật
2026-09-25T03:55:53Z
Lần đầu phát hiện
2024-03-05T12:53:51Z
Bản ghi DNS
[
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns1.julydns.com"
    },
    {
        "ttl": 1,
        "type": "A",
        "value": "38.34.191.104"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns2.julydns.com"
    },
    {
        "ttl": 600,
        "type": "SOA",
        "rname": "master.jmdns.com",
        "value": "ns1.julydns.com"
    }
]
Dns at
2026-10-22T23:23:12Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Chứng chỉ
{
    "san": [
        "dysjygs.com",
        "*.dysjygs.com"
    ],
    "issuer": "Google Trust Services / WE1",
    "serial": "9cb336a7e41f43e01394a3d37880d027",
    "sha256": "6e473afa6876a8a790ab2d5906a392ffd5cb38de7553fb506563a18d722f0b35",
    "subject": "dysjygs.com",
    "valid_to": "2026-10-25T01:26:23Z",
    "valid_from": "2026-07-27T00:29:46Z"
}
Hồ sơ đăng ký
{
    "registrar": "Gname.com Pte. Ltd.",
    "registrar_iana_id": "1923",
    "registrar_url": "http://www.gname.com",
    "created": "2011-08-24T01:11:06Z",
    "updated": "2026-09-18T03:51:07Z",
    "expires": "2027-08-24T01:11:06Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "ns1.julydns.com",
        "ns2.julydns.com"
    ],
    "dnssec": "unsigned"
}
Dữ liệu sổ đăng ký
{
    "status": [
        "client transfer prohibited"
    ],
    "events": {
        "expiration": "2027-08-24T01:11:06Z",
        "registration": "2011-08-24T01:11:06Z",
        "last update of RDAP database": "2026-10-16T03:55:55Z"
    }
}
Bản ghi nguồn riêng biệt · 13 malicious + 3 suspicious / 92 · 2026-10-22 23:20:40 UTC

Tóm tắt ở trên và hồ sơ nhà cung cấp này được thu thập vào các thời điểm khác nhau. Cả hai vẫn còn hiệu lực; các phân loại “độc hại” và “đáng ngờ” được hiển thị riêng biệt.

record_source
collected_observations.vt
analysis_at
2026-10-22T23:20:40Z
fetched_at
2026-10-26T04:00:39Z
stats
{"timeout":0,"harmless":44,"malicious":13,"suspicious":3,"undetected":32}

URLScan

Độc hại · phán quyết của các engine · điểm 93

Mở báo cáo
URLScanBản ghi gốc của nguồnĐã ghi nhận: 17 trường

Đã ghi nhận: · Đã truy xuất:

Mã báo cáo

01a1765d-eb78-7328-8909-1acb21ebbd40

URL cuối cùng

http://dysjygs.com/

Phản hồi HTTP

200

Chuyển hướng

  • Đến
    https://dysjygs.com/
    Từ
    http://dysjygs.com/
    Trạng thái
    307
  • Đến
    http://dysjygs.com/
    Từ
    https://dysjygs.com/
    Trạng thái
    307

Địa chỉ IP

38.34.191.104

DNS ngược (PTR)

104.191-34-38.rdns.scalabledns.com

Các tên miền đã liên hệ

  • fonts.gstatic.com
  • img01.71360.com
  • inews.gtimg.com
  • pics5.baidu.com
  • imgcdn.dahebao.cn
  • img12.iqilu.com
  • news.sznews.com
  • pic.nximg.cn
  • fonts.googleapis.com

Các địa chỉ IP đã liên hệ

  • 192.178.155.94
  • 43.174.225.254
  • 104.68.246.208
  • 182.61.128.141
  • 42.236.90.50
  • 43.159.94.37
  • 122.188.45.51
  • 114.230.198.137
  • 192.178.155.95
  • 38.34.191.104

Hệ thống tự trị (ASN)

  • 15169
  • 139341
  • 16625
  • 58540
  • 4837
  • 137697
  • 18978

Quốc gia đặt máy chủ

  • US
  • SG
  • CN

Các tên miền liên kết

  • wap.wushuangtx.com
  • wap.qdjhsm.com
  • www.jyksxy.com
  • wap.tuiketui.com
  • wap.shsoyin.com
  • www.lymeisui.com
  • www.dxe12366.com
  • www.domodu.cn
  • wap.lwqlawyer.com
  • www.rctao.com
  • wap.i0835.com
  • wap.haiyuzuche.cn
  • www.youandlkj.com
  • wap.nxlylx.cn
  • www.vwtydj.cn
  • www.hlbsbp.com
  • www.jjmnju.cn
  • www.tgpdzm.cn
  • wap.yygkyy.com
  • m.51langxi.com
  • www.huimaizc.com
  • wap.zcguwen.com

Băm tài liệu

4eb917463ed99334fe3a078913d1d7c23f8e75951e1f70b0edcac232d2d9a78e

Tuổi tên miền, ngày

1447

Tuổi tên miền đã đăng ký, ngày

1447

Yêu cầu của trang

34

Phán quyết của nhà cung cấp

Phán quyết của các engine
Thẻ
  • urlscan-ml
  • urlscan-ml-60c5e22
Điểm
93
Độc hại
Có
Phán quyết tổng thể
Điểm
0
Độc hại
Không

Tiêu đề HTTP

Content-type
text/html; charset=utf-8
X-frame-options
SAMEORIGIN
X-content-type-options
nosniff
Các trường gốc của nguồn · JSON
Uuid
01a1765d-eb78-7328-8909-1acb21ebbd40
Final url
http://dysjygs.com/
Trạng thái
200
Chuyển hướng
[
    {
        "to": "https://dysjygs.com/",
        "from": "http://dysjygs.com/",
        "status": 307
    },
    {
        "to": "http://dysjygs.com/",
        "from": "https://dysjygs.com/",
        "status": 307
    }
]
Ip
38.34.191.104
Ptr
104.191-34-38.rdns.scalabledns.com
Các tên miền đã liên hệ
[
    "fonts.gstatic.com",
    "img01.71360.com",
    "inews.gtimg.com",
    "pics5.baidu.com",
    "imgcdn.dahebao.cn",
    "img12.iqilu.com",
    "news.sznews.com",
    "pic.nximg.cn",
    "fonts.googleapis.com"
]
Các địa chỉ IP đã liên hệ
[
    "192.178.155.94",
    "43.174.225.254",
    "104.68.246.208",
    "182.61.128.141",
    "42.236.90.50",
    "43.159.94.37",
    "122.188.45.51",
    "114.230.198.137",
    "192.178.155.95",
    "38.34.191.104"
]
Asns
[
    "15169",
    "139341",
    "16625",
    "58540",
    "4837",
    "137697",
    "18978"
]
Countries
[
    "US",
    "SG",
    "CN"
]
Các tên miền liên kết
[
    "wap.wushuangtx.com",
    "wap.qdjhsm.com",
    "www.jyksxy.com",
    "wap.tuiketui.com",
    "wap.shsoyin.com",
    "www.lymeisui.com",
    "www.dxe12366.com",
    "www.domodu.cn",
    "wap.lwqlawyer.com",
    "www.rctao.com",
    "wap.i0835.com",
    "wap.haiyuzuche.cn",
    "www.youandlkj.com",
    "wap.nxlylx.cn",
    "www.vwtydj.cn",
    "www.hlbsbp.com",
    "www.jjmnju.cn",
    "www.tgpdzm.cn",
    "wap.yygkyy.com",
    "m.51langxi.com",
    "www.huimaizc.com",
    "wap.zcguwen.com"
]
Băm tài liệu
4eb917463ed99334fe3a078913d1d7c23f8e75951e1f70b0edcac232d2d9a78e
Tuổi tên miền (ngày)
1447
Apex age days
1447
Yêu cầu
34
Phán quyết của nhà cung cấp
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 93,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
Tiêu đề HTTP
{
    "content-type": "text/html; charset=utf-8",
    "x-frame-options": "SAMEORIGIN",
    "x-content-type-options": "nosniff"
}
Bản ghi màn hình riêng biệt · 2026-10-26 04:30 UTC

Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.

record_source
domain_monitor.urlscan
uuid
01a1765d-eb78-7328-8909-1acb21ebbd40
điểm
0
malicious
false
result_at
2026-10-26T04:30:13Z
enriched_at
null
source_timestamps
{"urlscan_result_at":"2026-10-26 05:30:13","urlscan_enriched_at":null}
timestamp_basis
Châu Âu/Berlin, theo cách sử dụng trong báo cáo hiện tại; các dấu thời gian nguồn được giữ nguyên văn

Cloudflare Radar

Báo cáo quét

Không được ghi nhận
Mở báo cáo
Cloudflare RadarBản ghi gốc của nguồnĐã ghi nhận: 10 trường

Đã ghi nhận: · Đã truy xuất:

Mã báo cáo

86367939-4959-4fde-97f8-abd711687173

URL cuối cùng

https://dysjygs.com/

Lịch sử điều hướng

  • URL
    https://dysjygs.com/
    Trạng thái
    0

Bảng băm cấu trúc DOM

433a5e367a2aeb4769756ee4cc70d4ffb3e81ed2c2fddf9de5834d9d14dd2a4d

Danh mục rủi ro của tên miền

  • Malware
  • Security threats
  • CIPA Filter
  • CIPA

Thứ hạng Cloudflare Radar

Khoảng xếp hạng
>200000

Bản ghi DNS

  • Tên
    dysjygs.com
    Loại
    A
    Giá trị
    38.34.191.104

DNSSEC hợp lệ

Không

Phán quyết

Thẻ
  • malware
Độc hại
Có
Danh mục
  • malware

Hồ sơ đăng ký

Nhà đăng ký
Gname.com Pte. Ltd.
Ngày đăng ký
Đã cập nhật
Hết hạn
Máy chủ tên
  • ns1.julydns.com
  • ns2.julydns.com
Các trường gốc của nguồn · JSON
Uuid
86367939-4959-4fde-97f8-abd711687173
Final url
https://dysjygs.com/
Lịch sử
[
    {
        "url": "https://dysjygs.com/",
        "status": 0
    }
]
Bảng băm cấu trúc DOM
433a5e367a2aeb4769756ee4cc70d4ffb3e81ed2c2fddf9de5834d9d14dd2a4d
Rủi ro tên miền
[
    "Malware",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Bản ghi DNS
[
    {
        "name": "dysjygs.com",
        "type": "A",
        "value": "38.34.191.104"
    }
]
DNSSEC hợp lệ
false
Phán quyết
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
Hồ sơ đăng ký
{
    "registrar": "Gname.com Pte. Ltd.",
    "created": "2011-08-24T01:11:06Z",
    "updated": "2026-09-18T03:51:07Z",
    "expires": "2027-08-24T01:11:06Z",
    "nameservers": [
        "ns1.julydns.com",
        "ns2.julydns.com"
    ]
}

Google Safe Browsing

Không bị gắn cờ đe dọa

Mở báo cáo

PhishDestroy DOM

0 / 100 · điểm heuristic · 0 brand references · 0 classifications

Mở báo cáo
Điểm đánh giá màn hình riêng biệt · 0 / 100 · 2026-10-26T04:17:26Z

Phân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.

record_source
domain_monitor.dom_analysis
heuristic_score
0
analyzed_at
2026-10-26T04:17:26Z
source_timestamp
2026-10-26 05:17:26
timestamp_basis
Châu Âu/Berlin, theo cách sử dụng trong báo cáo hiện tại; các dấu thời gian nguồn được giữ nguyên văn

Câu chuyện về PhishDestroy

Siêu dữ liệu tạo câu chuyện

Mở báo cáo
Tiêu đề, mô tả và hồ sơ thế hệ

Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.

ai_title
dysjygs.com — Suspicious Domain
ai_description
PhishDestroy flagged dysjygs.com as suspicious on 2026-10-26 after multiple VirusTotal detections, though Google Safe Browsing shows no threat.
ai_generated_at
2026-10-26T04:02:33Z
ai_generated_by
threat-v3-groq
interpretation
Siêu dữ liệu về việc tạo nội dung tường thuật, tách biệt với các ngày quan sát của nhà cung cấp dịch vụ.

Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.

Chi tiết nguồn đã thu thập

Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.

Mọi trường đã lưu, kèm nguồn và ngày
Kiểm tra trang webBản ghi gốc của nguồnĐã truy xuất: 11 trường

Cài đặt thư điện tử

Lượt tra cứu SPF
0

Bản ghi CAA

Tên miền
dysjygs.com

Kết quả DNS bảo vệ

Số trình phân giải đã kiểm tra
12
Bị chặn bởi
  • CloudFlare Family
Trình phân giải chặn
1

Các quan sát về kho lưu trữ web

Lần quan sát cuối
Lần quan sát đầu tiên
Thay đổi đã ghi nhận
1
Số ngày lưu trữ
3
Số bản chụp mỗi ngày
0
Kích thước trang trung bình, byte
604

Cổng

Cổng mở
  • 80
  • 8080

Máy chủ DNS

Máy chủ tên
  • Địa chỉ IP
    162.159.27.251
    Máy chủ
    ns2.julydns.com
  • Địa chỉ IP
    101.37.78.254
    Máy chủ
    ns1.julydns.com
Vùng DNS
dysjygs.com

Địa điểm

Địa chỉ IP
38.34.191.104
ASN
18978
Tổ chức
Enzu Inc
Thành phố
Redondo Beach
Quốc gia
US

DNSSEC

Bản ghi DS
Không
RRSIG
Không
DNSKEY
Không

Tra cứu IP

Địa chỉ IP
38.34.191.104
Phiên bản IP
4

Tên miền phụ

Số lượng
1
Tên miền phụ
  • track.direct.dysjygs.com

Hồ sơ đăng ký

Nhà đăng ký
Gname.com Pte. Ltd.
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • clientTransferProhibited https://icann.org/epp
Máy chủ tên
  • ns1.julydns.com
  • ns2.julydns.com
Các trường gốc của nguồn · JSON
Cài đặt thư điện tử
{
    "spf_lookups": 0
}
Bản ghi CAA
{
    "domain": "dysjygs.com"
}
Kết quả DNS bảo vệ
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Các quan sát về kho lưu trữ web
{
    "last": "2021-12-02T08:53:04Z",
    "first": "2018-08-08T17:11:45Z",
    "changes": 1,
    "days_archived": 3,
    "scans_per_day": 0,
    "avg_page_bytes": 604
}
Cổng
{
    "open": [
        80,
        8080
    ]
}
Máy chủ DNS
{
    "ns": [
        {
            "ip": "162.159.27.251",
            "host": "ns2.julydns.com"
        },
        {
            "ip": "101.37.78.254",
            "host": "ns1.julydns.com"
        }
    ],
    "zone": "dysjygs.com"
}
Địa điểm
{
    "ip": "38.34.191.104",
    "asn": "18978",
    "org": "Enzu Inc",
    "city": "Redondo Beach",
    "country": "US"
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Get ip
{
    "ip": "38.34.191.104",
    "family": 4
}
Tên miền phụ
{
    "count": 1,
    "subdomains": [
        "track.direct.dysjygs.com"
    ]
}
Hồ sơ đăng ký
{
    "registrar": "Gname.com Pte. Ltd.",
    "created": "2011-08-24T01:11:06Z",
    "updated": "2026-09-18T03:51:07Z",
    "expires": "2027-08-24T01:11:06Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.julydns.com",
        "ns2.julydns.com"
    ]
}

Câu hỏi về dysjygs.com

dysjygs.com có hợp pháp không?

Không. PhishDestroy xếp dysjygs.com vào loại Lừa đảo (rủi ro: quan trọng, 95/100); tên miền được phát hiện lần đầu ngày 2026-10-26. VirusTotal: 16/92 công cụ gắn cờ tên miền này. Hãy coi trang này là không an toàn.

Kết nối ví với dysjygs.com có an toàn không?

Không. Đừng kết nối ví, ký tin nhắn hay phê duyệt token trên dysjygs.com. Các trang lừa đảo yêu cầu quyền (approve, setApprovalForAll, Permit2) cho phép kẻ vận hành chuyển tài sản của bạn, và giao dịch đã xác nhận thì không thể hoàn tác.

Tôi nên làm gì nếu đã dùng dysjygs.com?

Đổi mọi mật khẩu bạn đã nhập ở đó và bật xác thực hai yếu tố. Nếu bạn đã kết nối ví hoặc ký bất cứ thứ gì, hãy thu hồi các quyền đã cấp và chuyển số tiền còn lại sang ví mới; tuyệt đối không chia sẻ cụm từ khôi phục. Hướng dẫn từng bước: hướng dẫn khẩn cấp.

Khám phá

Các kết quả trùng khớp trong danh sách chặnPhishDestroy 1
PhishDestroy PhishDestroy list Xem nguồn

Bản chụp đã lưu · 6 ảnh chụp

Tất cả các liên kết và mã băm (6)

Chi tiết tên miền

Tên miền
Phán quyết của URLScan Phân tích hoàn tất điểm 0 report ↗
Nhà đăng ký Gname CN(CN)
Liên hệ báo cáo lạm dụngcomplaint@gname.com
Cơ quan đăng ký ICANNICANN Lookup (RDAP) →
Đăng kýĐược tạo 24/08/2011 — Hết hạn 24/08/2027
Chi tiết kỹ thuậtNguồn gốc và dấu thời gian
Lần đầu tiên được phát hiện26/10/2026
Phân tích DOManalyzed 26/10/2026score 0/100
URL đã gửihttp://dysjygs.com/
Mã vụ việc
Tiêu đề trang được ghi nhận
世锦源物业 - 德阳小区写字楼物业管理与保洁保安服务
Chứng chỉ TLS
Được cấp bởi Google Trust Services / WE1

Mạng & chứng chỉ

Bằng chứng kỹ thuật đã lưu

Mạng & DNS

Resolved IP
38.34.191.104
ASN của mạng
AS18978
Tổ chức
Enzu Inc
Vị trí quan sát được
Redondo Beach, US

Máy chủ tên 2

  • ns1.julydns.com
  • ns2.julydns.com

Vị trí mô tả mạng IP.

Chứng chỉ TLS

Đơn vị cấp
Google Trust Services / WE1
Hiệu lực từ
2026-07-27 00:29:46
Hiệu lực đến
2026-10-25 01:26:23
Phạm vi bao phủ tên máy chủ
Stored certificate expired or unverified
Thời hạn hiệu lực
Chứng chỉ đã lưu đã hết hạn
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉ6e473afa6876a8a790ab2d5906a392ffd5cb38de7553fb506563a18d722f0b35
Tên trong chứng chỉ · 2 SAN
  • dysjygs.com
  • *.dysjygs.com

Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.

Các tên miền con đã đăng ký1

Tên máy chủ được lưu giữ trong bản ghi tên miền hoặc bộ nhớ đệm của Chương trình Minh bạch Chứng chỉ. Chỉ riêng tên máy chủ không đủ để xác định tình trạng khả dụng hiện tại hay hoạt động độc hại.

  • track.direct.dysjygs.comBản ghi tên miền

Thời gian quan sát ban đầu không được ghi lại đối với các tên máy chủ này.

Báo cáo tên miền này Gửi bằng chứng và góp phần bảo vệ người khác

Phân tích của VirusTotal

16 / Nhà cung cấp bảo mật 92 đã gắn cờ miền này
Xem trên VT
Lần phân tích gần nhất
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
G-Data
Gridinsoft
Kaspersky
Lionic
Seclookup
SOCRadar
Sophos
VIPRE
Bằng chứng bản chụp đã lưu 1 snapshot

Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.

Phản hồi HTTP đã lưu trữ HTTP 200
URL được yêu cầu: http://dysjygs.com/
世锦源物业 - 德阳小区写字楼物业管理与保洁保安服务
世锦源物业立足德阳,承接住宅小区、写字楼及商业项目的物业管理,服务内容包含秩序维护、保洁绿化、公共设施设备维护、停车场管理与物业顾问咨询。服务方案按项目实际情况配置,本地团队响应及时。
Phản ứng
HTTP 200
Phần thân HTML
52.2 KB
Nén
12.6 KB
Liên kết
45 internal · 22 external
Các tiêu đề phản hồi được chọn
Content-Type: text/html; charset=utf-8
Có các tiêu đề bảo mật
X-Frame-OptionsX-Content-Type-Options
HSTS: không quan sát thấy DNSSEC: không quan sát thấy WAF / firewall: not observed Cờ cloaking: không quan sát thấy
Dấu vân tay favicon: e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
Tiêu đề Open Graph: 世锦源物业 - 德阳小区写字楼物业管理与保洁保安服务
Mô tả Open Graph: 世锦源物业立足德阳,承接住宅小区、写字楼及商业项目的物业管理,服务内容包含秩序维护、保洁绿化、公共设施设备维护、停车场管理与物业顾问咨询。服务方案按项目实际情况配置,本地团队响应及时。
Saved response-header values · 5
Content-Length
53437
Content-Type
text/html; charset=utf-8
Ngày
Mon, 26 Oct 2026 04:00:14 GMT
X-Content-Type-Options
nosniff
X-Frame-Options
SAMEORIGIN

Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.

Thông tin về đăng ký và tham quan1

Availability observations

Lần quan sát truy cập được gần nhất

Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.

Lịch sử quan sát đã lưu1

Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.

  1. Công cụ theo dõi tên miền · Bản ghi thu thập đầu tiên

    Có thể truy cập

Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ2

Nguồn: công cụ theo dõi tính khả dụng. Mỗi lần quan sát được lưu giữ đều được xem là một mục riêng biệt, bao gồm cả các bản ghi có cùng ngày hoặc mã băm bằng chứng nhưng có nguồn hoặc trạng thái DNS khác nhau. Trạng thái “không xác định” không phải là bằng chứng cho thấy trang web đang ngoại tuyến.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Nguyên nhân
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Dấu thời gian của nguồn gốc
    2026-10-26 05:01:33.000000
    SHA-256 của bằng chứng
    9fc2feb2a34a3a598eeff3d508f41ae4e0e49cfe8211c188da86e7fc9569e759
    HTTP probe value as recorded
    0 · không ghi nhận mã phản hồi HTTP nào
    Evidence timestamp as recorded
    2026-10-26 05:01:33
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Nguyên nhân
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    unknown
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Dấu thời gian của nguồn gốc
    2026-10-26 05:01:33.000000
    SHA-256 của bằng chứng
    9fc2feb2a34a3a598eeff3d508f41ae4e0e49cfe8211c188da86e7fc9569e759
    HTTP probe value as recorded
    0 · không ghi nhận mã phản hồi HTTP nào
    Evidence timestamp as recorded
    2026-10-26 05:01:33
    Evidence reason

Hoạt động đã ghi nhận

4 entries
  1. AlienVault OTX

    1 các tài liệu tham khảo trong cộng đồng

    Xem nguồn
  2. URLScan

    Trang đã được chụp lại

    Xem nguồn
  3. VirusTotal

    16/92 phát hiện động cơ

    Xem nguồn
  4. Đã thêm vào PhishDestroy

    dysjygs.com

    Xem nguồn
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Kiểm tra cloaking

So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.

dysjygs.com

Bằng chứng và các báo cáo bên ngoài

Phân tích sâu
Trợ giúp & báo cáo

Bạn có bị ảnh hưởng bởi trang web này không?

5 nhóm tín hiệu bằng chứng được liên kết Lỗi máy chủ
Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Im lặng là lợi thế lớn nhất của kẻ lừa đảo. Hãy phá vỡ nó.
Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.

Nếu bạn đã nhập thông tin xác thực tài khoản, thông tin cá nhân hoặc thông tin thanh toán hoặc đã tải xuống tệp từ miền này, hãy hành động ngay lập tức. Dưới đây là các nguồn lực giúp bạn báo cáo vụ việc và bảo vệ chính mình.

Các kênh báo cáo chính thức

Hãy báo cáo với chính quyền địa phương

Chọn quốc gia của bạn để nhận liên hệ tội phạm mạng chính thức hoặc soạn thảo đơn khiếu nại →.

Danh mục 97 quốc gia

Bản nháp có sự hỗ trợ của AI - chi tiết sự cố được nhà cung cấp AI xử lý

Hãy tự mình xem xét và gửi nó
Sau một vụ lừa đảo qua email

Các khuyến nghị và lời khuyên dành cho nạn nhân

Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.

Tôi nên làm gì ngay lập tức?

Khẩn cấp

Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.

  • Thay đổi tất cả mật khẩu — email, tài khoản Exchange, bất kỳ dịch vụ nào sử dụng chung mật khẩu
  • Bật xác thực hai yếu tố (2FA) sử dụng ứng dụng xác thực (không phải SMS). Tắt tính năng khôi phục bằng SMS
  • Thẻ đóng băng nếu bạn đã nhập thông tin tài khoản ngân hàng trên trang web lừa đảo

Tôi nên thu thập những thông tin nào cho báo cáo của mình?

Hướng dẫn của FBI

Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗

  • Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
  • Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
  • Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
  • Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm dysjygs.com)
  • Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng

Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.

Tôi nên báo cáo vụ lừa đảo này ở đâu?

  • FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
  • Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
  • Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
  • Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức

Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.

How do phishing scams typically work?

  • Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
  • Giết mổ lợn — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
  • Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
  • Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn

Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?

  • Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
  • Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
  • "Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút

Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo và bằng chứngFTC · các chiêu lừa đảo liên quan đến việc đòi lại tiền

Luôn cập nhật thông tin, luôn an toàn

Theo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai

Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập. Tìm hiểu thêm về gian lận trong quá trình phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính

Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.

Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.

Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.

Nhúng báo cáo nàyTiện ích nhỏ gọn kèm liên kết đến bằng chứng
HTML · IFRAME

Nhúng báo cáo này

Hãy chia sẻ thông tin tình báo về mối đe dọa này trên trang web hoặc blog của bạn

embed.html
<iframe
  src="https://phishdestroy.io/vi/embed/domain/dysjygs.com"
  title="PhishDestroy threat report for dysjygs.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>