
 Розслідування
Симбіоз шахрайства на Steam із використанням «API»: Обман, недбалість та відповідальність
Висновки розслідування
Steam є повноправним співучасником багатомільйонної афери з обміном пропозицій у грі «API», підтримуючи взаємовигідний симбіоз із злочинцями, що крадуть скіни, та операторами нелегальних азартних ігор.
1. Вступ: Симбіоз навмисної недбалості
Steam завжди спокійно ставився до будь-яких змін — включаючи будь-які правила та нововведення (наприклад, блокування обміну або заборони на обмін після зміни нікнейму). Це вимушені заходи, але вони неефективні та неповні. У Valve немає справжнього бажання боротися з цим, оскільки вони розуміють, що їхня платформа залежить як від шахрайства та азартних ігор, так і від решти тіньової економіки, яку Steam породив, дозволив виникнути та існувати протягом багатьох років. Справа не в тому, що вони нападають на Steam; це симбіоз — взаємовигідний і зрозумілий обом учасникам цього симбіозу.
Відома афера «API» (широко відома як «обмін/заміна пропозицій») з’явилася вже давно. Фішинг завжди спирався на заміну сеансів. У своїй стійкій формі вона з’явилася приблизно навесні 2019 року (до цього вона існувала як окремий вид фішингу, який з часом еволюціонував у заміну з обмеженням тривалості в 1, 4 або 8 годин). До весни 2019 року всі інструменти, що діяли на ринку шахрайства, зробили викрадену сесію «мобільною». І саме так вона пережила свій пік популярності. За нашими найобережнішими оцінками, це дозволило викрасти щонайменше 10 мільйонів доларів і більше. Але ви повинні розуміти, що, загалом, це сприяє розмноженню кіберзлочинців. Steam захищає шахраїв, граючи в гру під назвою «скіни нічого не варті». Введення блокування торгів відбулося після того, як механізм обміну пропозиціями вже був налагоджений. Нескінченна 7-денна затримка обміну була додана раптово й безпідставно. Це не боротьба з шахрайством — це регулювання.
Давайте розберемося, як працює обмін пропозиціями, і чому Steam та його спроби боротьби з шахрайством — це суцільна комедія (і завжди такими були).
2. План на 2017–2018 роки: п’ять приватних алгоритмів
Щоб зрозуміти масштаби цієї операції, варто звернутися до прикладів приватних шахрайських панелей, що діяли з 2017 року до весни 2018 року. Протягом цього періоду розробники створили п’ять різних алгоритмів роботи для методу «обміну пропозиціями». Це приватне оновлення включало всі п’ять алгоритмів: бот панелі входив в обліковий запис користувача та діяв відповідно до одного з п’яти наведених нижче алгоритмів, обходячи двофакторну аутентифікацію (2FA) за допомогою перевірки Guard. Шахраї могли налаштовувати ці параметри (відправлення ігор, фільтр мінімальної ціни пропозиції тощо) безпосередньо у своїй адміністративній панелі.
Технічний додаток: варіанти підміни офера та розвиток панелі
- Перевіряє пропозицію: чи походить вона з торгового веб-сайту? Якщо так, то виконує наведені нижче дії.
- Скасовує пропозицію від офіційного торгового бота.
- Аналізує нікнейм, аватар та повідомлення про угоду з офіційного акаунта бота та встановлює їх усі на акаунті бота шахрая.
- Надсилає абсолютно таку саму пропозицію, але з акаунта шахрая, із тими самими товарами, тим самим ніком і тим самим аватаром.
- Перевіряє пропозицію: чи походить вона з торгового веб-сайту? Якщо так, то виконує наведені нижче дії.
- Не скасовує пропозицію від офіційного бота одразу, а чекає, поки користувач прийме її на своєму комп’ютері (а не на телефоні).
- Як тільки користувач приймає її (на комп'ютері), бот скасовує офіційну пропозицію.
- Аналізує нікнейм, аватар та повідомлення про угоду з офіційного акаунта бота та встановлює їх на акаунті шахрая.
- Надсилає абсолютно таку саму пропозицію з облікового запису шахрая: з тими самими товарами, тим самим ніком і тим самим аватаром.
- Приймає пропозицію (від бота шахрая) на комп'ютері.
- У результаті користувач підтверджує операцію у своєму мобільному додатку, вважаючи, що повідомлення надійшло від офіційного бота, хоча насправді воно надійшло від шахрая.
- Користувач надсилає пропозицію, скориставшись торговим посиланням бота шахрая, і переходить до мобільного додатка, щоб її підтвердити.
- Бот шахрая скасовує пропозицію користувача.
- Надсилає пропозицію з облікового запису користувача, що містить усі його предмети (ігри, які відповідають критеріям, можна вибрати в панелі адміністратора), на посилання для обміну, надане ботом шахрая.
- Потім користувач підтверджує цю змінену операцію у своєму мобільному додатку.
- Отримані пропозиції:
- Коли користувачеві надсилається пропозиція, в якій запитуються лише його предмети, обмін відбувається тоді, коли користувач переходить до її прийняття на своєму телефоні (після того, як прийняв її на комп’ютері) [за допомогою алгоритму № 2].
- Коли користувачеві надсилається пропозиція щодо як його товарів, так і товарів контрагента, обмін відбувається тоді, коли користувач підтверджує її на своєму телефоні (після підтвердження на комп’ютері).
- Поточні пропозиції:
- Коли користувач надсилає комусь пропозицію, що містить його власні товари, обмін здійснюється в той момент, коли він переходить до підтвердження цієї пропозиції у своєму мобільному додатку. Перевірка підтвердження користувача з боку бота здійснюється за допомогою автоматичного прийняття угоди.
- Цей алгоритм ідентичний алгоритму № 4, за винятком того, що під час обміну вихідною пропозицією спочатку додаються предмети користувача, які вже були частиною обміну, а потім під ними додається весь інвентар вибраних ігор. Ігри, інвентар яких можна очистити, можна вибрати в панелі адміністратора (CS, DOTA, H1Z1, PUBG).
3. Інфраструктура панелі для шахрайських операцій та адміністративні функції
Шахрайські мережі функціонують так само, як і легальні підприємства, що працюють за моделлю SaaS. Їхні адміністративні панелі управління містять потужні багатопотокові функції, призначені для швидкого викрадення даних та управління:
- Таблиця з докладними записами відображення активних SteamID, що перебувають у процесі обміну: «SteamID», «Інвентар ($)», «Час, що залишився до закінчення сеансу обміну», «Обміняні пропозиції», «Алгоритм роботи», «Фільтр за ціною», «Час початку сеансу обміну», «Примітка», «Дії».
- Функції управління користувачами: призупинити, відновити, видалити, оновити посилання на угоду.
- Фільтр за мінімальним порогом ціни в доларах США (пропозиції, загальна вартість предметів у яких не досягає цього порогу, не будуть обмінюватися, що дозволяє уникнути марної трати часу на предмети з низькою вартістю). Ця опція доступна на вкладці «Налаштування». Ціни на CS, DOTA, H1Z1 та PUBG оновлюються щодня з 5:00 до 7:00 ранку.
- Ручне оновлення посилань на торгові майданчики якщо користувач змінить URL-адресу своєї угоди.
- Пропозиція щодо управління ботом (запуск, зупинка, перезапуск).
- Вбудований браузер Steam (платний додаток).
- А також багато інших функцій...
Спеціальний фішинговий пакет «maFile»
Також існує окремий набір інструментів, спрямований на maFiles (файли мобільного аутентифікатора). Основний алгоритм полягає в тому, щоб отримати SMS-код, дочекатися закінчення 2-денного періоду очікування, очистити скіни та повністю захопити обліковий запис.
Жертва входить на фішинговий сайт, вказавши своє ім’я користувача та пароль (які перевіряються в режимі реального часу). Після цього з’являється запит на введення SMS-коду (замість Steam Guard), у якому відображаються дві останні цифри номера телефону, на який було надіслано SMS. Після введення дійсного SMS-коду панель адміністратора автоматично генерує maFile. За допомогою цього файлу шахраї можуть генерувати коди двофакторної автентифікації Steam Guard та безпосередньо приймати пропозиції обміну. Однак на цей щойно створений файл maFile поширюється 2-денне обмеження на обмін (блокування): будь-які пропозиції обміну, ініційовані протягом перших 2 днів з моменту створення файлу maFile, блокуються на 48 годин і можуть бути скасовані власником.
Як тільки у панелі шахрая буде згенеровано новий файл maFile, старий мобільний аутентифікатор жертви почне генерувати недійсні коди, хоча для жертви додаток буде виглядати так, ніби працює абсолютно нормально. Текст SMS-повідомлення, яке отримує користувач, виглядає так: «Код для вимкнення або переміщення програми Authenticator: 13204». Панель адміністратора також містить опції для завантаження maFile, перевірки його дійсності, генерації кодів двофакторної аутентифікації (2FA) (аналогічно Steam Desktop Authenticator — SDA), ініціювання пропозиції, що містить усі предмети інвентарю, одним натисканням кнопки, або виконання автоматичної пропозиції з 2-денним періодом утримання одразу після генерації maFile. Крім того, за наявності ліцензії на автоматичне обходження фішингу панель управління розблоковує функції «автоматичного фішингу» та захоплення облікового запису одним кліком. Для зручності безпосередньо поруч із maFile розташований візуальний таймер зворотного відліку, що відстежує час, який залишився до закінчення періоду утримання.
3b. Методи роботи
1) Боротьба з крадіжками шкіри:
- Відстрочена ексфільтрація: Зачекайте 2 дні після створення maFile, а потім надішліть пропозицію про обмін на цільовий обліковий запис (одним натисканням кнопки в панелі адміністратора всі скіни надсилаються на цільове посилання для обміну). Умови успіху: жертва не повинна змінювати свій номер телефону або пароль протягом цих 2 днів (оскільки це призведе до втрати чинності maFile в панелі).
- Миттєва автоматична пропозиція: Відправте автоматичну пропозицію, що містить усі предмети з інвентарю, на цільове торговельне посилання одразу після створення файлу maFile. Не приймайте цю пропозицію одразу, щоб предмети не зникли з облікового запису жертви передчасно. Просто зачекайте 2 дні та прийміть її. За цим методом зміна пароля або підключення нового мобільного аутентифікатора не зупинить обмін, хоча якщо жертва оновить свій аутентифікатор, період утримання обнуляється, що вимагає ще 2 днів очікування. Умови успіху: жертва не повинна вручну скасувати очікуючий обмін протягом 48-годинного періоду утримання.
2) Спроби крадіжки облікових записів (фішинг):
- Прямий продаж з рахунку: Продайте обліковий запис із заздалегідь завантаженим файлом maFile. Після створення файлу maFile ймовірність того, що жертва запідозрить нечесну гру, набагато менша, ніж у випадку традиційного фішингу, який часто призводить до негайного блокування облікового запису системою «Red Sign». Відповідно, шахраї мають більше часу для перепродажу облікового запису на ринках. Однак завжди існує ризик, що жертва спробує увійти в систему з нового браузера чи комп’ютера та знову згенерує файл maFile на своєму телефоні або скине пароль.
- Автоматичний фішинг (потрібна ліцензія на фішинг): Після вилучення файлу maFile обліковий запис автоматично потрапляє в чергу на автоматичне вилучення облікових даних і блокується з накладенням заборони на участь у спільноті. Фішинг у поєднанні зі створенням файлу maFile націлений виключно на мобільний Steam Guard і вилучає лише його облікові дані.
- Фішинг одним кліком (потрібна ліцензія на фішинг): Застосовує заборону в спільноті та запускає автоматичне позбавлення прав доступу за командою.
Крім того, цей бот можна інтегрувати з функцією аналізу файлів cookie від OPSkins (за наявності ліцензії) та верифікацією за допомогою двофакторної аутентифікації (2FA). Серверна частина працює у багатопотоковому режимі та здатна обробляти незліченну кількість облікових записів за секунду.
4. Анатомія обману
Як саме відбувається ця афера? Гравцеві надсилають посилання у Steam (домен може маскуватися під турнір, роздачу призів або сайт для обміну скінами). На сторінці розміщено кнопку авторизації та дуже витончені інтерфейси входу: підроблене спливаюче вікно «браузер у браузері», яке буквально відображає «офіційний домен Steam» (використовуючи about:blank (використовуючи різні хитрощі або спеціально створені вікна, щоб приховати справжню фішингову URL-адресу). Або, замість візуального накладення вікна, відкривається повноекранна, ідеально скопійована сторінка входу в Steam, розміщена на підробленому домені. Дитина входить у систему безпосередньо, вводячи своє ім’я користувача, пароль та код Steam Guard. І на цьому все. Нічого не відбувається — фішинговий сайт або перенаправляє користувача кудись інде, або просто знову відображає форму входу.
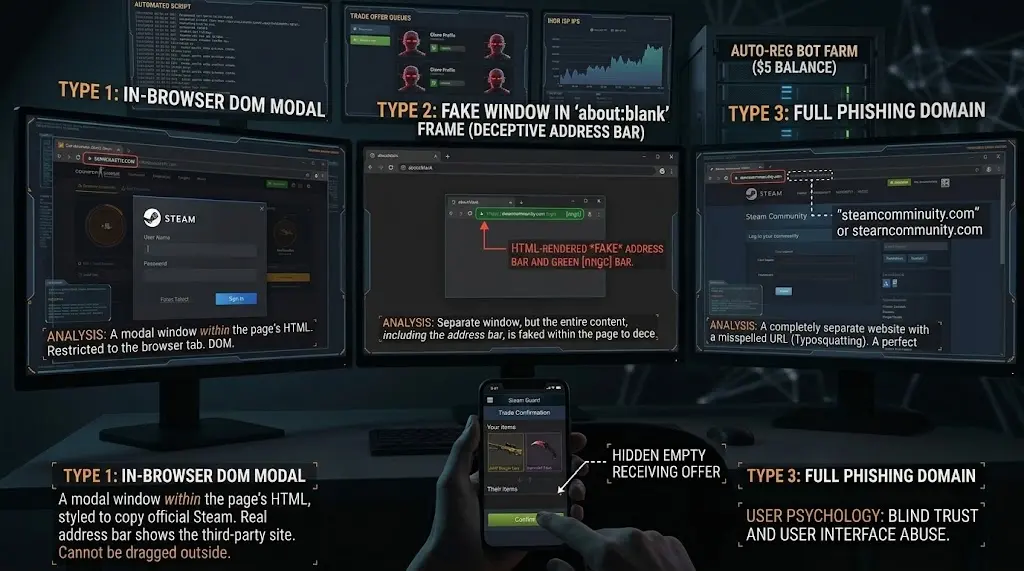
4а. Але що насправді відбувалося за лаштунками?
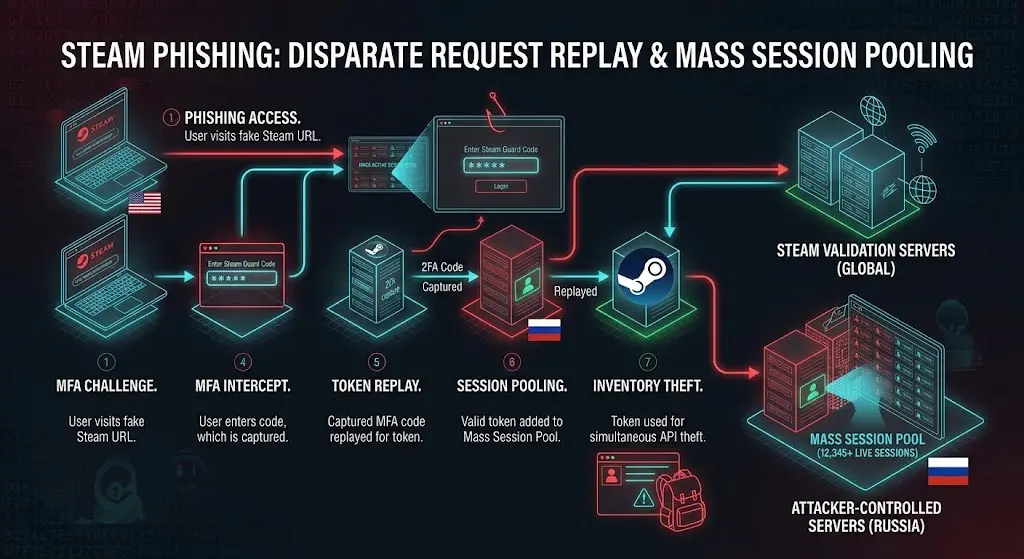
На сервері зловмисника одразу після автентифікації запускається активна сесія — фактично створюється сесія облікового запису з повними правами доступу. Потім скрипт негайно запитує ключ API для цього облікового запису (через steamcommunity.com/dev/apikey). Згодом шахраї почали впроваджувати інтегровані браузери без графічного інтерфейсу в активні сесії, а також засоби автоматизації для розсилки спаму, закриття звернень до служби підтримки тощо.
Для здійснення цієї операції шахраям потрібні готові до використання акаунти-боти з активними правами на торгівлю та без обмежень спільноти. Це автоматизовані акаунти, зареєстровані масово (з попередньо завантаженим балансом рівно в 5 доларів, які простояли 14 днів для розблокування торгівлі). Так, вони реєструються повністю автоматично за допомогою програмного забезпечення для реєстрації. Steam, звісно, бачить і виявляє ці реєстрації (навіть через проксі-сервери); платформа чудово знає про характерну для програмного забезпечення активність — акаунти, на які зараховано рівно 5 доларів для зняття обмеження, причому кошти залишаються повністю недоторканими. Після придбання ці акаунти підключаються до панелі шахрайства. З цього моменту вся атака здійснюється майже виключно за допомогою необроблених запитів API. Єдиним винятком є продаж вкрадених предметів: зазвичай зловмисники вручну заходять у браузер, виставляють скіни на продаж, переказують кошти та знімають гроші (хоча деякі стверджують, що досягли повної наскрізної автоматизації, коли бот нібито виставляє скіни, здійснює продажі та автоматично виплачує гроші працівникам, спамерам та тим, хто генерує трафік).
Автентифікація походить від абсолютно нової IP-адреси, а сеанс, створений програмним забезпеченням, відбувається від статичного пулу хостингу/провайдера — переважно Ihor. Збережені дані та файли PhishDestroy з одного такого продукту демонструють більше однієї випадково перевантаженої адреси: деякі IP-адреси Ihor були послідовними, включаючи адреси, що закінчуються на .156, .157 та .158, і кожна з них містила більше 1000 активних захоплених сеансів одночасно. Це не зовнішня оцінка; воно походить від інфраструктури, перевіреної у файлах продукту. Пізніше з'явилася окрема схема на боці приймаючого бота: один бот отримував один IP-слот; заміна бота в цьому слоті зберегла адресу, фактично призначивши її приблизно на місяць. Проте вхід на сервер може створити ключ API і невизначений паралельний сеанс. Це нормальна поведінка гравця?
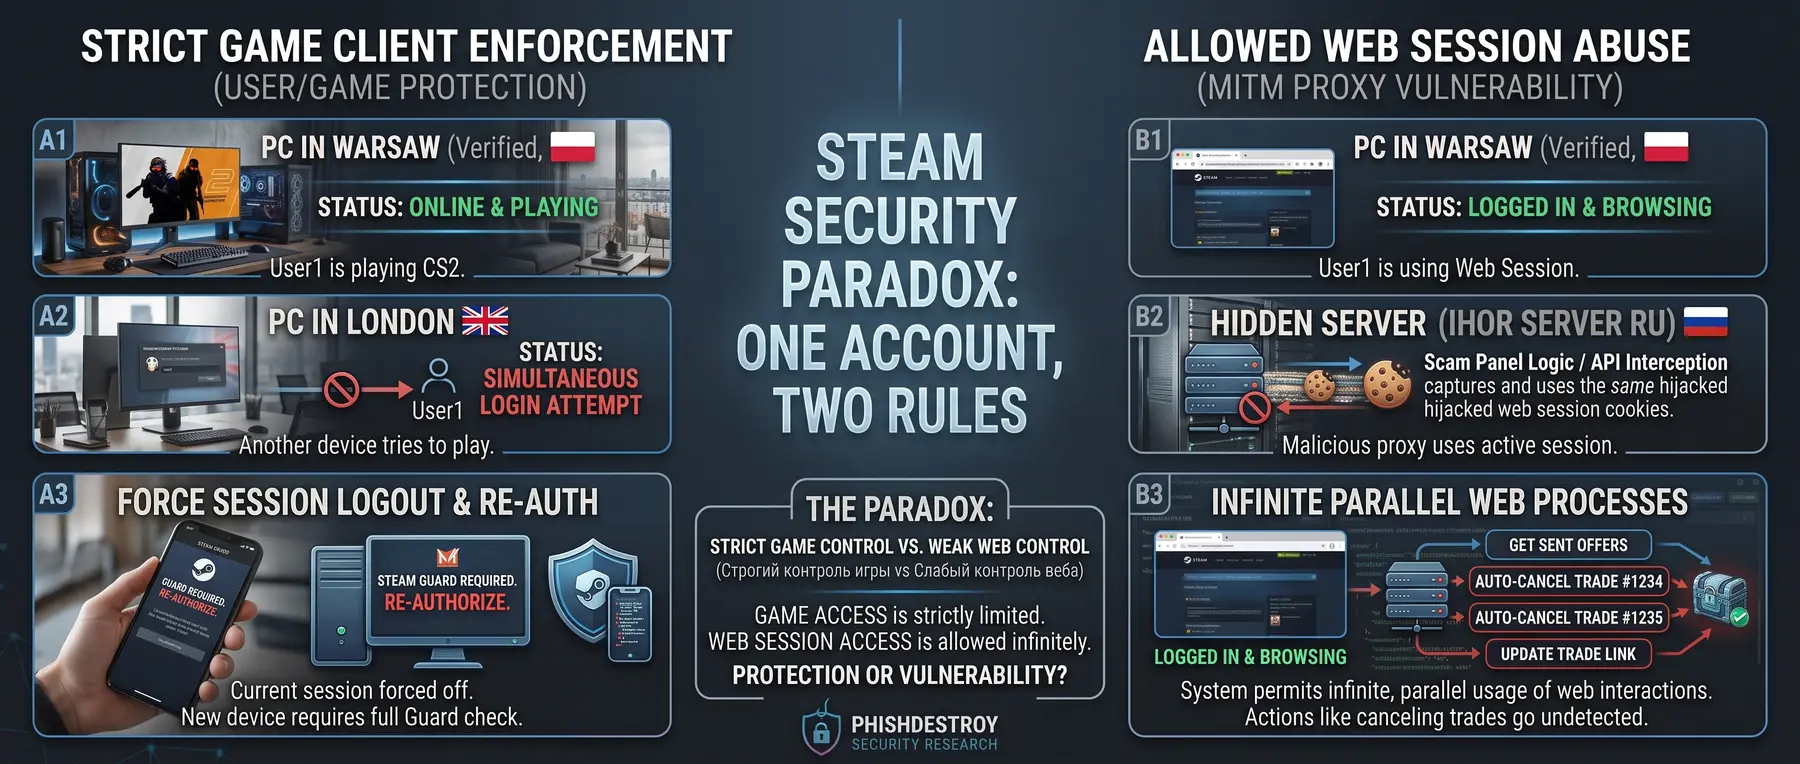
Valve захищає ліцензію. Не рахунок.
Двоє людей намагаються грати з одного облікового запису – це надзвичайна ситуація. Очевидно, що одна IP-адреса Ihor, яка містить 1000 активних захоплених сеансів, не є такою.
У власних правилах Steam сказано, що одночасна гра на одному обліковому записі не підтримується: перший користувач зрештою отримує «Недійсний квиток Steam UserID» і повинен увійти знову. Для нерозпізнаного пристрою окремо потрібен код Steam Guard.
У задокументованій інфраструктурі одна IP-адреса Ihor одночасно проводила 1000 активних зламаних сеансів, які створювали ключі, відстежували облікові записи та скасовували або замінювали угоди. Steam не масово відкликав цей єдиний пул і не примушував власників виконувати чисту повторну автентифікацію.
Що саме не варто захищати — інвентаризацію, приватні повідомлення, профіль чи кожного друга, який піддається фішинговому спаму?
Мінімальна реакція очевидна: коли відомий обліковий запис у США раптово отримує паралельний сеанс хостингу з IP-адреси, яка вже містить 1000 зламаних облікових записів, скасуйте цей сеанс, ключ API, який він створив, і його підтвердження. Натомість сеанс MITM міг необмежено читати чат поруч із власником і контролювати угоди. Спільне використання ліцензії перервано; сигнали захоплення допускаються, а втрата повертається жертві.
Крім того, у Steam ваш ключ «API» залишається дійсним на необмежений термін. Навіть якщо ви вручну видалите або зміните його, ваша сесія автоматично відновить його під час будь-якої фонової дії (наприклад, перевірки працездатності сесії, оцінки інвентарю або регулярних перевірок за таймером, які шахрайські панелі виконували тисячами). Такий постійний доступ до сеансу гарантує шахраям можливість відстежувати облікові записи в режимі реального часу, перш ніж користувачі це помітять. Користувачі рідко це виявляють: зазвичай після фішингової атаки їхній сеанс з часом завершується або скидається. Але якщо жертва просто видалить або змінить свій ключ API, скрипт негайно відтворить його, використовуючи активний сеанс.
Боти — це масово зареєстровані акаунти з балансом у 5 доларів. Ринок величезний, а конкуренція настільки жорстка, що акаунти продаються майже за собівартістю — 5 доларів. Steam чітко бачить, наприклад, що телефон дитини — активна сесія, яка містить аутентифікатор Steam Guard — знаходиться в США; він бачить, що її комп’ютер і браузер також знаходяться в США. І водночас він бачить активну сесію, що походить із Росії або Нідерландів (провайдер Ігор довгий час був головним вузлом, оскільки там було безліч саме таких IP-адрес).
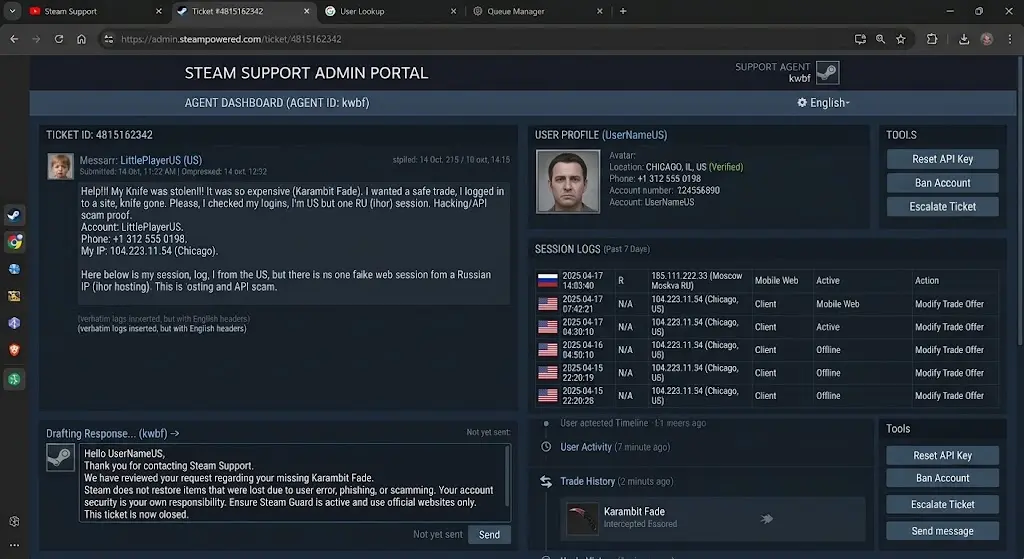
Так, крадіжки почалися масово. Steam ніяк не прокоментував ситуацію. Коли діти зверталися до служби підтримки, Steam навіть не порадив їм змінити пароль; натомість служба підтримки надсилала стандартні шаблонні відповіді, в яких зазначалося, що скіни зникли і це «не наша проблема». Пізніше (приблизно у 2021–2022 роках) шахраї почали самостійно автоматично закривати звернення до служби підтримки: дитина відкривала звернення, а автоматизований скрипт панелі одразу ж його закривав. Діти вважали, що це служба підтримки Steam відхиляє їхні звернення. Це не було так. Але Steam, по суті, стояв осторонь і дозволяв цьому відбуватися.
Гіпокризія Steam та його оновлень, спрямованих на боротьбу з шахрайством, вражає, зважаючи на те, скільки даних зберігає Steam: сервіс відстежує країни, історію IP-адрес та ідентифікатори пристроїв. Steam свідомо приховував той факт, що акаунти активно піддавалися зломів. А потім трапилися випадки, коли Steam застосував масові блокування до акаунтів користувачів потерпілі яких було викрито під час активних сеансів обміну даними. Ого, чудова робота, Steam! Steam заблокував акаунти жертв лише тому, що вони мали спільну IP-адресу проксі з іншими сеансами, замість того, щоб, скажімо, припинити несанкціоновані сеанси. А коли жертви звернулися до служби підтримки, щоб оскаржити блокування, там вдавали, що нічого не бачать і не знають. Але ми знаємо, що вони бачать усе: ваші пристрої, ідентифікатори обладнання, журнали транзакцій, історію змін, попередні паролі, номери телефонів, електронні адреси, а також точний час і пристрій, з якого вони були змінені (це найсмішніше: Steam знає, коли обліковий запис викрадено — він фіксує точний ідентифікатор пристрою, часовий штамп та IP-адресу зловмисника).
Аномалію видно. Відповідь усе одно шаблонна.
Підтримці не бракує сигналів. В історії акаунта видно підтверджений локальний пристрій, одночасну сесію із закордонного хостингу, повторні зміни обміну та точний час крадіжки. Проте підготовлена відповідь ігнорує цю телеметрію, списує все на «помилку користувача або фішинг», відмовляє у відновленні та закриває звернення. Це не брак доказів, а рішення не діяти.
4b. Ілюзія утримання позиції
Отже, переляканий підліток пише до служби підтримки Steam: «Ааа, допоможіть, у мене вкрали скіни! Я відправляв їх своєму другові, торговцю чи на торговий сайт, але вони потрапили на зовсім інший акаунт із точно таким самим ніком та аватаром, а не на той, який я погодився прийняти в обміні!»
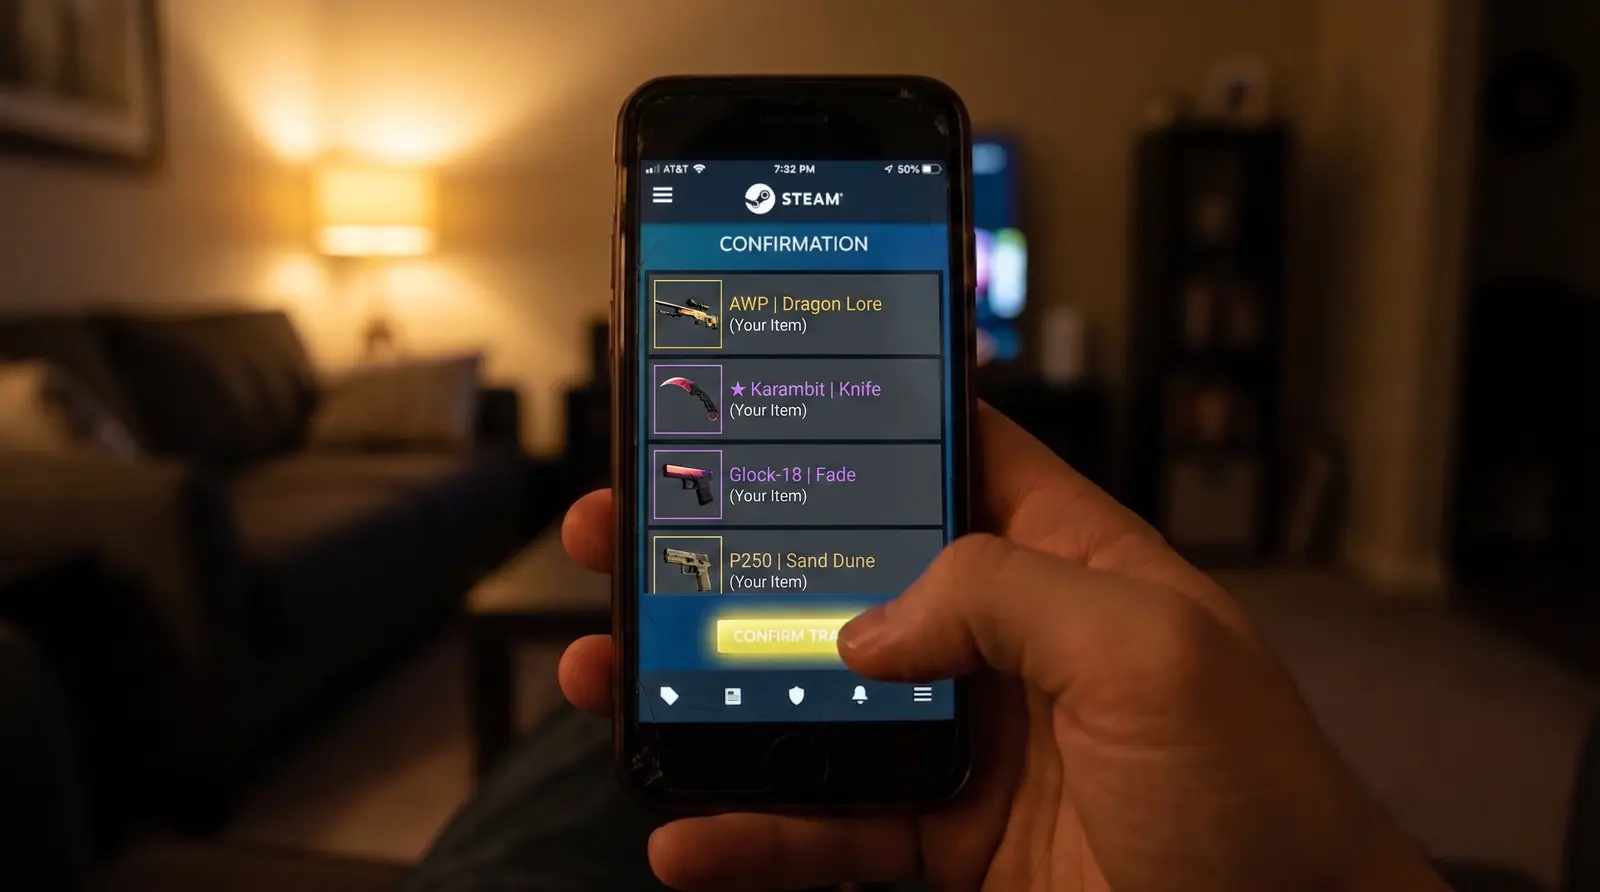
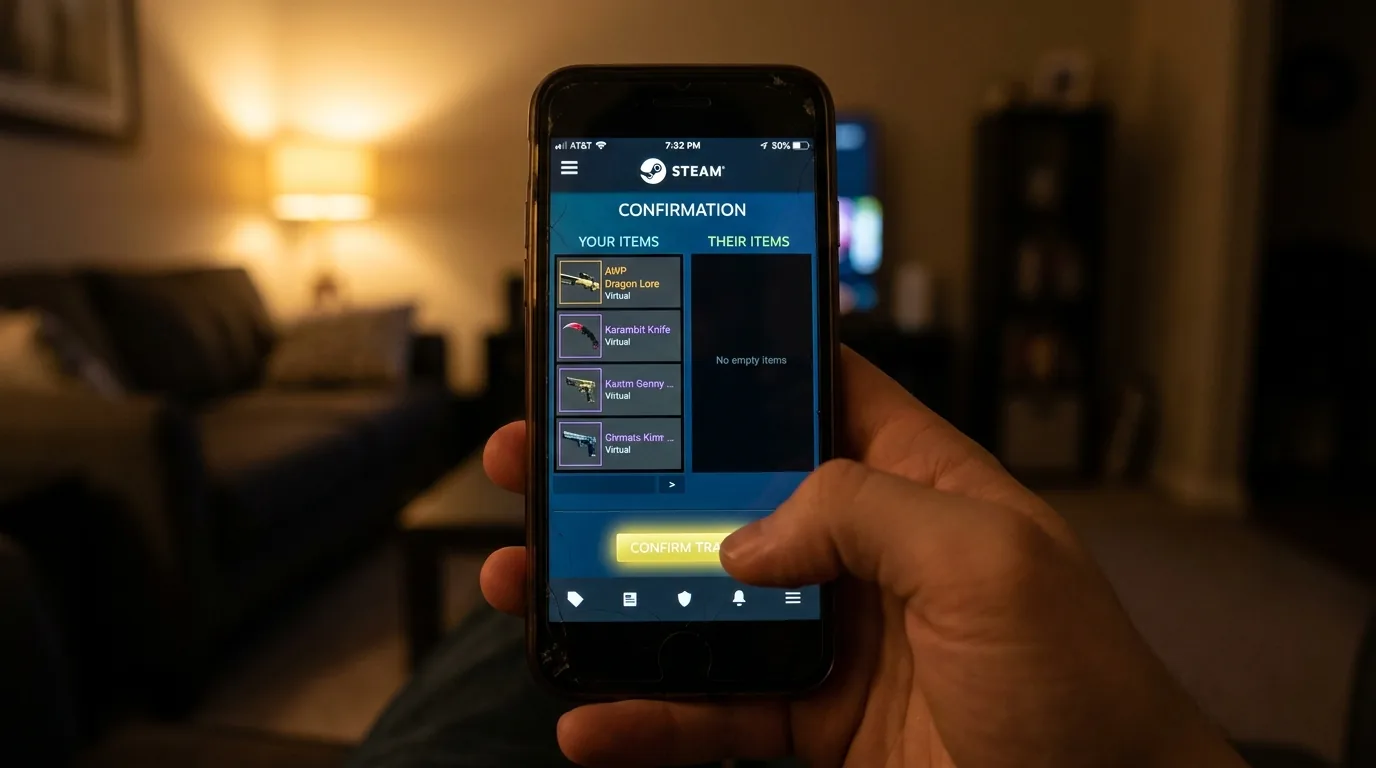
Як це, власне, сталося?
Дійсно, шахрай не перехоплює угоду миттєво. У браузері ви переглядаєте початкову пропозицію обміну, натискаєте «підтвердити» — обмін предметами або відправлення на перевірений акаунт вашого друга. Ви перевіряєте деталі, і все збігається. Але саме в той короткий проміжок часу між прийняттям пропозиції на ПК та відкриттям телефону для підтвердження — саме тоді бот шахрая, клонований з тим самим ім'ям та аватаром, скасовує законну пропозицію та надсилає свою.
Так, на екрані вашого телефону ви бачите обмін. Спочатку там відображаються ваші відправлені предмети, але внизу ви не отримуєте абсолютно нічого натомість. А користувачі ігнорують попередження, оскільки вже перевірили все на своєму комп’ютері. Психологічна витонченість цієї афери та вразливість користувачів вражають, особливо з огляду на те, що жертви цілком переконані, що здійснюють безпечний переказ. Проте сервери Steam фіксують сесію, створену кілька тижнів або місяців тому з абсолютно іншої IP-адреси, скасовують активну угоду та одразу ж ініціюють і приймають нову — і розглядають її як цілком звичайну, законну транзакцію. Виглядає дуже законно, чи не так?
Хочу підкреслити, що задовго до того, як Steam запровадив свої незграбні й неефективні оновлення, сторонні торговельні сайти вже вжили відповідних заходів. Вони дбали про свою репутацію, а, можливо, їм просто було шкода дітей, яких обдурили. Наприклад, сайт tradeit.gg впровадили систему, за якої у разі скасування офіційної пропозиції обміну на екрані користувача з’являлося величезне попередження «СКАСОВАНО». Це було реальне рішення, тому ми визнаємо їх піонерами, які насправді намагалися щось зробити. Отже, зовнішній сайт, що використовував API Steam API, міг виявляти обмін предметами в режимі реального часу, а сам Steam — ні? Або вони просто відмовилися припинити неавторизовану сесію, яка, очевидно, не мала жодного стосунку до законного користувача? Так, у відповідях на звернення до служби підтримки Steam неодноразово стверджувалося: «Ваші предмети зникли, ми не можемо допомогти», а боти-отримувачі шахраїв рідко навіть блокувалися (а якщо й блокувалися, то лише через тривалий час після події). Навіть після запровадження блокування обмінів середній рівень блокування активних шахрайських ботів (блокування, які в кінцевому підсумку приносять користь економіці Steam, а не повертають предмети жертвам) коливався в пікові періоди на рівні 15–25%. Тим часом хостинг-провайдер, на якому працювали боти, залишався Ігор, і під час цих автоматизованих сеансів ніколи не використовувалися побутові або мобільні ротаційні проксі-сервери.
4c. Підтвердження наявності статичної інфраструктури
Ми можемо це довести. Як вам відомо, PhishDestroy — це радикальний антифішинговий проєкт. Ми масово засипали фішингові форми фейковими посівними фразами, щоб вичерпати пропускну здатність і обчислювальні ресурси їхніх серверів. Саме звідси ми й взяли цю ідею: Steam встановлює обмеження на кількість спроб входу з однієї IP-адреси. Кілька років тому ми реалізували це за допомогою безкоштовних публічних проксі-серверів, надсилаючи нескінченні недійсні спроби входу або атакуючи акаунти, захищені електронною поштою Steam Guard. Зрештою, Valve почала блокувати ці спроби, і оскільки ми не купували комерційних проксі-мереж, з часом цей підхід виявився малоефективним. Однак, як ми тепер розуміємо, це могло б мати значний руйнівний ефект, але за викривленою логікою Valve втручання в діяльність шахраїв вважалося «неетичним».
В результаті проведення нами навантажувальних тестів на порталах входу шахраїв — що призвело до повного відключення їхніх систем аутентифікації на кілька годин — ми підтвердили, що вони не використовували великі мережі побутових проксі-серверів (які налічували б мільйони IP-адрес). Натомість вони покладалися на статичні проксі та дешевий VPS-хостинг. Зокрема, їхня конфігурація передбачала прив’язку саме 1 бота до 1 IP-адреси, і ці IP-адреси належали виключно серверам Ihor VPS.
Висновок: відкрите місце злочину
Steam бачив усе, знав усе, але замість того, щоб вжити заходів для захисту своїх користувачів, просто мовчав. І це на платформі, яка стверджує, що безпека є її головним пріоритетом.
Крім того, зловмисник, який має активну сесію в браузері, може одночасно стежити за вашим обліковим записом, читати ваші чати або змінювати ваш профіль (наприклад, підробляючи повідомлення про «VAC-бан»), щоб змусити вас у паніці швидко переказати всі свої предмети другу або на «безпечний» альтернативний обліковий запис — тим самим загнавши вас прямо в пастку обміну пропозиціями. Так, зловмисник може активно читати ваші приватні чати з друзями та переглядати ваші медіафайли в режимі реального часу разом із вами. Очевидно, Steam вважає паралельні сесії з абсолютно різних країн стандартною поведінкою для ігрової платформи (можливо, виходячи з того, що, оскільки існує функція «Спільний доступ для сім’ї», «немає нічого страшного, якщо вони крадуть, аби тільки не грали в CS:GO одночасно»).
5. Пастка «API»: змінити пароль — недостатньо
Навіть якщо ви змінили пароль, але забули скасувати діючий ключ API, шахраї все одно можуть вас обікрасти. Так, без активної сесії їхній скрипт більше не зможе переглядати ваш профіль або автоматично приймати угоди. Однак офіційний сервіс Steam API все ще дозволяє їм виконувати найважливіші дії: відстежувати активність вашого облікового запису та скасовувати угоди, що знаходяться на розгляді (через CancelTradeOffer).
Маючи в своєму розпорядженні лише ваш ключ «API», бот миттєво виявляв і скасовував вашу законну угоду, а потім негайно надсилав підроблену пропозицію-клон зі свого облікового запису (за посиланням на вашу угоду). Далі скрипт просто чекав. Він не міг натиснути «Підтвердити» від вашого імені. Уся афера базувалася на тому, що ви відкриєте мобільний додаток і добровільно підтвердите підмінену транзакцію в Steam Guard. І це спрацювало бездоганно.
Існує важливий технічний нюанс: маючи лише ключ «API» (і без активної сесії), скрипт не може безпосередньо додати обмін до ваших підтверджень Steam Guard. Він повинен надіслати нову пропозицію обміну. Це означає, що вам спочатку доведеться вручну натиснути «Прийняти обмін» на вашому ПК, перш ніж вона з’явиться у вашому додатку Steam Guard.
Можна було б подумати, що цей додатковий крок знижує ймовірність успіху шахрайства — зрештою, під час прийняття нової угоди від незнайомця Steam відображає численні попередження («Ви не в друзях», «Цей обліковий запис позначено як підозрілий»). Але шахраї скористалися людською психологією та «м’язовою пам’яттю». Оскільки жертва сама ініціювала первинний обмін, вона вже була психологічно готова розлучитися зі своїми предметами. Побачивши, що обмін раптово скасувався, а одразу ж з’явився новий із точно такими самими предметами, ніком та аватаром, вона припустила: «Сайт затримався і повторно оформив угоду».
Користувач механічно, на автопілоті, прокручував попередження Steam, погодився на фальшиву угоду та підтвердив її на своєму телефоні. Шахрайство вдалося не завдяки обходу системи безпеки Steam Guard, а завдяки використанню людської інерції.
6. Висновок: Співучасть за задумом
Наше головне послання залишається незмінним: ми висловлюємо особливу подяку компанії Valve та її службі підтримки, для якої було надзвичайно зручно «нічого не бачити й нічого не знати».
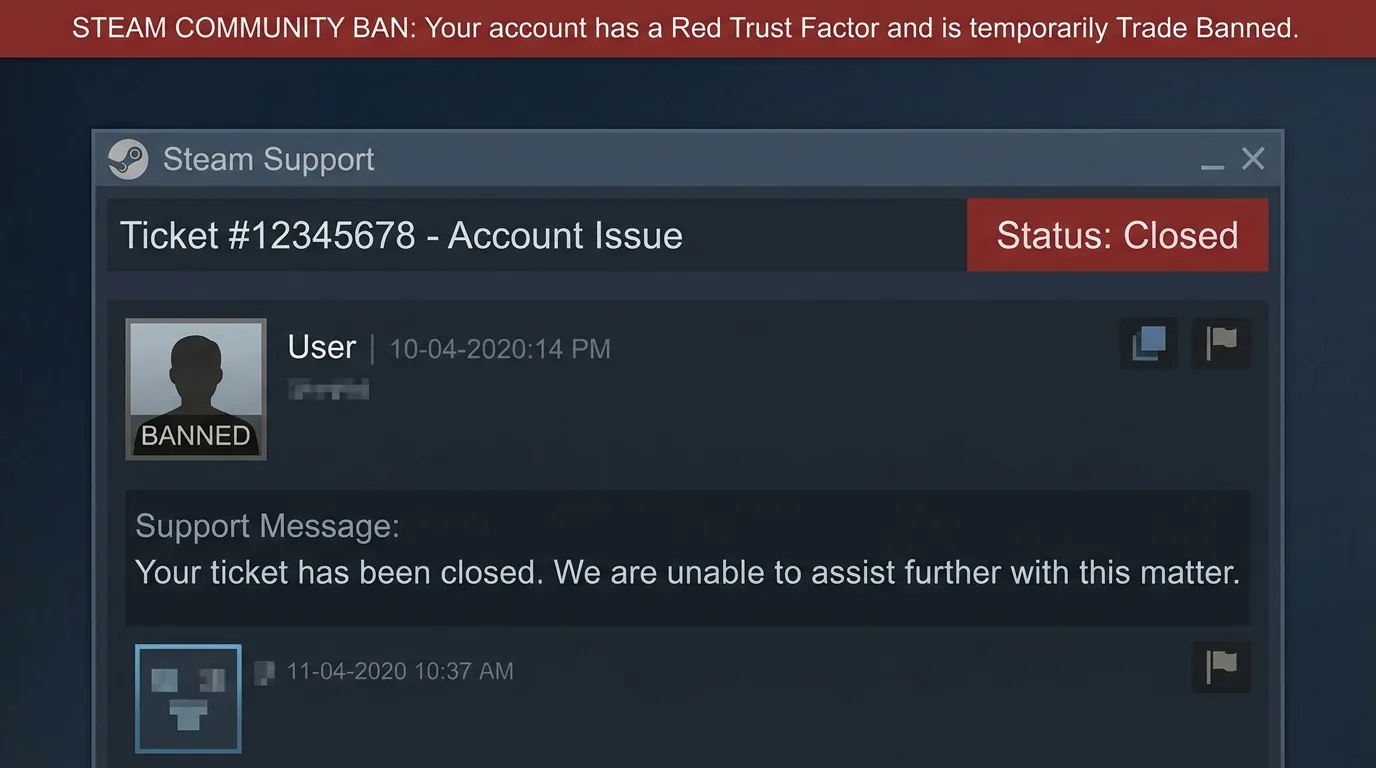
Вони люблять стверджувати, що технічно не мають інструментів чи можливостей для надання допомоги. Але реальність зовсім інша. Щоб відновити викрадене облікове запису, службі підтримки насправді не потрібен якийсь стародавній, запилений CD-ключ десятирічної давнини. Steam фіксує величезну кількість інших параметрів, які навмисно ігноруються під час суперечок щодо відновлення. Мова йде про унікальний ідентифікатор вашого пристрою. Це не просто HWID, серійний номер жорсткого диска чи версія BIOS — це унікальний «відбиток» апаратного забезпечення, який Steam отримує, ймовірно, на тому самому рівні ядра/глибокої системи, що й їхня античіт-система VAC.
Отже, коли Valve відмовляється відновити ваш акаунт лише тому, що у вас «відсутній CD-ключ», це не технічне обмеження. Це бізнес-стратегія. Це прагнення змусити вас знову купувати ігри та категорична відмова повернути вам контроль над цінними запасами скінів.
Це неетично, але цілком у дусі «Steam». Те саме стосується й їхньої системи підтримки — дешевої служби обслуговування клієнтів, що надається аутсорсинговою компанією, внутрішні правила якої спрямовані на те, щоб уникнути надання реальної допомоги чи навіть елементарної ввічливості. Усе зводиться до стандартних відповідей, скопійованих і вставлених за сценарієм, та одностороннього закриття звернень.
Але Steam це цілком влаштовує.
7. Питання, які Конгрес повинен поставити до Valve
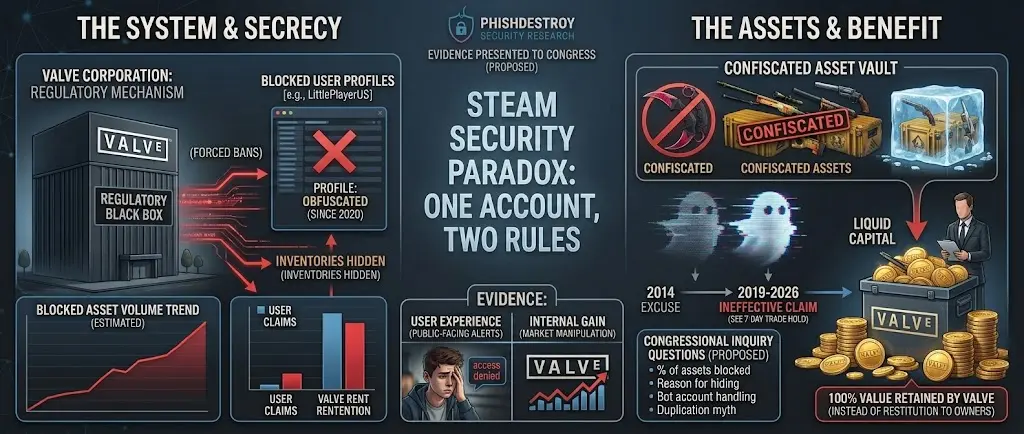
Не питайте про бейсбольні картки. Слідкуйте за грошима та книгою речей.
Якщо Valve постає перед Конгресом або регулятором, аналогії не є доказом. Вимагайте під присягою перевірених відповідей про цінності, які він знерухомлює, жертв, яких він відмовляється відновити, і контроль, який він вирішує застосувати.
Скільки значення гравця заблоковано?
Скільки предметів CS2 і Dota зберігаються в облікових записах, заборонених торгівлею чи спільнотою? Який відсоток циркулюючої пропозиції та яку ринкову вартість вони представляють у розбивці за роками, типом обмежень, рідкістю предметів і часом заморожування?
Попит:Сукупні підсумки, методологія, вікові сегменти, незалежний аудит і перевірене розкриття інвентаризації заборонених ботів. Якщо цифри спростовують звинувачення, опублікуйте їх.
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
Чому приховують докази?
Коли інвентаризація чи профіль стають закритими після обмеження, для якої мети безпеки це служить? Чи змінилася політика видимості приблизно у 2020 році та навіщо приховувати облікову книгу замість відображення помітного загальнодоступного попередження, подібного до сповіщення VAC?
Попит:Історія політики, внутрішнє обґрунтування, правила доступу та шлях оскарження.
Чому конвеєри ботів не зупиняються при народженні?
Сам Steam каже, що зловмисники зазвичай керують фіктивними обліковими записами та використовують поріг у 5 доларів США. Що виявляє автоматичну реєстрацію, підготовку телефону та автентифікатора, фінансування на рівні порогу, відсутність ігрової активності, тривалий стан спокою, а потім машинні потоки елементів?
Попит:Коефіцієнти хибно-позитивних і хибно-негативних результатів, а також те, чи відбувається заборона до того, як обліковий запис має значення, чи тільки після надходження цінних речей.
Чи «дублювання» все ще є надійним виправданням?
Обґрунтування дублювання сягає практик відновлення та історій про зловживання підтримкою з середини 2010-х років. Сучасний предмет має унікальний рекорд, відомий ланцюжок передачі та торгівельні фіксації. Чому відкликання того самого елемента від перевіреного незаконного одержувача та перепризначення його підтвердженому попередньому власнику створює копію? На якому саме етапі з’являється другий предмет у 2026 році?
Попит:Історія політики з 2014 року, відтворюване технічне пояснення та кількість фактичних подвійних інцидентів, спричинених відновленням, з 2019 року.
На підставі якого органу предмет знерухомлений?
Чи розглядає Valve скін як власність, ліцензію чи лише як право на базу даних? Яке положення договору та правова теорія дозволяють постійне знерухомлення після крадіжки, одночасно відмовляючи у відшкодуванні підтвердженому попередньому власнику? Майно, вилучене у злодія, не стає доходом поліції; чому цифровий еквівалент залишається під виключним контролем платформи, а не повертається до жертви?
Попит:Повідомлення, розкриття доказів, перевірка персоналом, апеляція, часові обмеження та точне правило, що регулює остаточне розміщення кожного елемента.
Кого захищає бан і скільки вже заробив Valve?
В офіційних поширених запитаннях Valve зазначено 5% комісії за транзакцію Steam плюс 10% комісії за конкретну гру для CS2 і Dota, які сплачує покупець під час продажу Community Market. Виручку від Steam Wallet не можна вивести в банк або перевести на інший рахунок. Тому виправдане питання полягає не в тому, чи отримує Valve знову повну номінальну ціну при кожному перепродажі, а в тому, скільки грошей із замкнутого циклу та кумулятивний дохід комісії було прикріплено до товару до того, як його було заблоковано, і як усунення пропозиції впливає на дефіцит і ціну всього, що залишилося.
Попит:Довічні збори, стягнені з кожного предмета, який пізніше було заморожено, відшкодування потерпілим і ставки втручання до втрати, а також модель впливу на ціну заморожених поставок. Не вважайте бан без компенсації за допомогу потерпілому.
Чи захищає Valve презумпцію вини?
Обмеження шкіри не є тюремним вироком; аналогія перевіряє процедуру. Якби Valve або його керівники зіткнулися з необґрунтованим покаранням, нерозкритими доказами та номінальною апеляцією, на яку відповіли «прочитайте закон», чи назвали б його юристи це правосуддям? Проте для запасів високої вартості Valve може здаватися обвинувачем, суддею та зберігачем замороженої вартості. Яка незалежна перевірка вирішує цей конфлікт?
Попит:Точне правило, передбачувана дія, стислий виклад доказів, експерт, обґрунтоване рішення, незалежна ескалація та розкриття інформації про те, як обробляються заморожені кошти.
Чому змістовне звернення недоступне?
Шаблонна відповідь і широке посилання на Steam Subscriber Agreement не є фактом. Чому звичайному споживачеві можуть відмовити у звинуваченні та доказах, а потім зіткнутися з технічними, юридичними та фінансовими перешкодами, які роблять оскарження автоматизованого чи помилкового обмеження непрактичним?
Попит:Безкоштовна апеляція вручну, рішення простою мовою, кінцеві терміни відповіді, зовнішній доступ до оскарження та статистика щодо автоматичних заборон, перевірок людьми, скасувань і повторних шаблонних відповідей.
Спільнота, відновлення та сесія Valve вирішили не вбивати
Що таке «спільнота» в Steam Community?
Після того, як генеральний прокурор New York подав до суду на Valve у лютому 2026 року, Valve опублікував заяву підтримки Steam, спрямовану на користувачів і посилаючись на вплив на користувачів і публічний процес. Але коли рішення щодо платформи впливають на цінні інвентаризації цих користувачів, які офіційні повноваження має ця «спільнота» — голоси, аргументи, консультації щодо політики, нагляд або навіть видимість результатів звіту?
Попит:Визначте права спільноти на управління та опублікуйте записи консультацій, звітуйте про результати та незалежний механізм нагляду за користувачами — або визнайте, що «спільнота» — це брендинг, а не представництво.
Чому звичайне правозастосування успадковує секретність VAC?
Зберігання в таємниці сигнатур виявлення античітів може захистити метод виявлення. Обмеження спільноти чи торгівлі – це інше. Який ризик безпеки заважає Valve назвати правило, мітку часу, передбачувану дію та категорію доказів? Скільки звітів користувачів і ботів спонукають до дій і які засоби контролю доброчесності охоплюють персонал, підрядників і волонтерів?
Попит:Рівень помилок і скасування, статистика звітності до дії, незалежні аудити доброчесності, правила щодо конфлікту інтересів і сукупні дисциплінарні результати.
Чи розроблено відновлення облікового запису на основі доказів, які користувачі навряд чи збережуть?
Steam каже, що роздрібний CD-ключ може встановити право власності, і рекомендує зберегти його; також сказано, що перевірений телефон дає додаткові варіанти відновлення. Навіщо вимагати фізичний ключ десятирічної давнини, якщо Valve може зберігати записи про оплату, електронну пошту та номер телефону, пристрій і вхід? За внутрішніми оцінками PhishDestroy, 15–20% заявників не завершують відновлення після такої вимоги, хоча деякі все ще пишуть від давнього постачальника та комп’ютера та контролюють електронну пошту чи телефон. Valve може спростувати цю оцінку, опублікувавши свої дані.
Попит:Спроби, схвалення, відхилення та скасовані процедури за типом доказів; результати для заявників, які зберігають електронну пошту, телефон або пристрій; і перевірене пояснення зважування сигналу.
Навіщо карати жертву замість того, щоб скасувати ворожу сесію?
У досліджуваній інфраструктурі кілька послідовних IP-адрес Ihor, включно з адресами, що закінчуються на .156, .157 і .158, проводили понад 1000 активних зламаних сеансів, у той час як власники залишалися на відомих пристроях в інших місцях. Ці сеанси могли відтворювати ключі API, чекати, змінювати угоди та паралельно читати чат. Steam Subscriber Agreement загрожує припинення дії облікового запису через IP-проксі, яке приховує місце проживання, в тому числі «з будь-якою іншою метою». Чому проксі-сервер, який містить тисячу непов’язаних облікових записів, не викликає навіть скасування сеансу?
Попит:Автоматично скасовувати сеанс хостингу, його ключ API і підтвердження, коли він об’єднує непов’язані облікові записи в масовому масштабі; потім вимагають чистої повторної автентифікації без обмеження жертви.
Сім років, 79 співробітників Steam і 1,16 мільйона номінальних годин: провал чи бізнес-модель?
PhishDestroy може обґрунтувати пули з 1000+ сеансів на одній IP-адресі, послідовні адреси в одного провайдера та окремі стабільні IP-слоти для отримання ботів. Проте шаблон на стороні сервера не викликав очевидної відповіді: скасування сеансу хостингу, анулювання його доступу до API і вимагання чистої автентифікації від власника. Valve уже застосовує правила одночасного використання навколо ігрових сеансів. Чому еквівалентна логіка ризику не була застосована, коли російська адреса хостингу перебувала між власником і Steam, у той час як у нього була тисяча непов’язаних облікових записів?
Знімок організації за 2021 рік, випадково оприлюднений під час антимонопольного судового процесу Wolfire у 2024 році, як повідомляється, перелічує 79 осіб у категорії Valve «Steam» із загальною сумою валової зарплати в розмірі 76 446 633 доларів США — приблизно 968 000 доларів США на одного працівника. як середня категорія, а не індивідуальна зарплата. Цей знімок не доводить, що 79 інженерів безпеки працювали над обміном пропозицій, що чисельність персоналу залишалася постійною або що весь час співробітників був доступний для вирішення цієї проблеми. Це встановлює шкалу, яку повинен пояснити Valve.
На адресу: жертв крадіжки активів та оманливої юридичної команди компанії Valve
Ви намагалися переконати як суди, так і гравців, що крадіжка предметів — це виключно провина «дурних дітей», а архітектура вашої платформи не несе за це жодної відповідальності. Давайте скинемо корпоративні маски й пояснимо найпростішими словами, чому ваша надзвичайно складна та надзвичайно прибуткова фішингова екосистема існує виключно завдяки архітектурним лазівкам Steam. Фішинг — це всього лише крадіжка ключа від вхідних дверей. Але те, що за цими дверима знаходиться абсолютно беззахисний контролер сховища, — це виключно провина розробників Valve.
Давайте розглянемо кілька аналогій для вашої моделі безпеки, щоб зрозуміти весь масштаб цієї помилки.
1. Ви не «GitHub» (Казка про розробника)
Компанія Valve виправдовує свою незахищену систему «API», стверджуючи, що Steam є «відкритою платформою для розробників». Гаразд, давайте порівняємо вас із GitHub. Що відбувається, коли ви намагаєтеся створити особистий токен доступу (PAT) на сайті GitHub?
- Система вимагає повторного введення пароля.
- Система запросить у вас код двофакторної аутентифікації.
- Це зобов’язує вас явно позначити дозволи на рівні областей дії (розмежування привілеїв) для цього токена.
- Що особливо важливо, вам буде запропоновано встановити термін дії (TTL) для токена.
А що робить Steam? Він одним кліком непомітно видає безкінечний, всемогутній ключ, який не вимагає жодних підтверджень і надає необмежений доступ на читання та запис, що дозволяє назавжди скасовувати та замінювати пропозиції обміну. Ви — не відкрита платформа для розробників; ви — відкриті ворота.
2. Ви гірші за криптоміксери, що потрапили під санкції (синдром Tornado Cash)
Якщо Steam не є платформою для розробників, то, можливо, це фінансова біржа? Давайте порівняємо вас не з легальними фондовими біржами, а з тіньовими сервісами змішування криптовалют та платформами, що перебувають під санкціями, які Міністерство фінансів США та ФБР ліквідують за відмивання грошей (такими як Tornado Cash, Bitzlato чи Garantex).
Хочеш дізнатися про найвищу іронію, Гебе? Навіть нелегальні, санкціоновані крипто-пральні в дарквебі забезпечують кращий рівень безпеки API, ніж Steam! Навіть адміністратори підпільних міксерів розуміють, що для генерації ключа API, здатного керувати балансами користувачів, вони повинні змусити користувача ввести код 2FA, підтвердити його через електронну пошту та прив’язати ключ до конкретних IP-адрес. Проте Valve — легальна американська корпорація, вартість якої обчислюється мільярдами доларів, — дозволяє невидимому скрипту, що працює на сервері в Росії, одним кліком отримувати постійний доступ без підтвердження до інвентарів користувачів на суму в десятки тисяч доларів. Невже кіберзлочинці насправді дотримуються вищих стандартів безпеки, ніж ваші розробники, яким платять мільйонні зарплати?
3. «Сірі» ринки виявилися кмітливішими за багатомільярдну корпорацію
Найсмішніше в цьому — це сторонні майданчики для азартних ігор та торгівлі скінами (наприклад, OPSkins або колишній BitSkins), проти яких компанія Valve так агресивно виступала. Ще у 2017 році вони зіткнулися з точно такою ж проблемою підміни пропозицій та обміну (API). І знаєте, що вони зробили? Вони — невелика група незалежних розробників без багатомільярдних бюджетів — просто виправили цю проблему за лічені дні, додавши систему підтверджень, що миттєво зірвало плани шахраїв.
Тим часом компанія Valve протягом 7 років проводила експерименти з дітьми, спостерігаючи, як довго користувачі продовжуватимуть купувати нові скіни на заміну вкрадених, і скільки незаконних коштів шахраї зможуть відмити за допомогою цього циклу.
4. Геніальні тимчасові рішення замість справжніх способів усунення проблеми
Замість того, щоб усунути вразливість, Valve запровадила «геніальні» тимчасові заходи. 7-денна затримка торгівлі. 4-годинна блокада торгівлі під час зміни нікнейму. Протягом 7 років ви лікували відкритий перелом за допомогою пластиру. Вкрадений ніж ніколи не повертався жертві; його просто назавжди заморожували на заблокованому боті, штучно зменшуючи обіг і підвищуючи ринкову вартість. Це був ідеальний бізнес-цикл: шахраї крадуть, Valve блокує, пропозиція зменшується, ціни зростають, а Гейб отримує солідну комісію з кожної нової угоди.
Головне питання, на яке Valve не може відповісти:
STEAM, ЧОМУ, ЗА РАДИ ВСЕГО СВІТУ, ВИ НЕ МОЖЕТЕ ПРОСТО ДОДАТИ ОБОВ’ЯЗКОВЕ ПІДТВЕРДЖЕННЯ АБО ПОВІДОМЛЕННЯ НА МОБІЛЬНИЙ ТЕЛЕФОН У STEAM GUARD ДЛЯ ГЕНЕРУВАННЯ КЛЮЧА «API» — ЦЬОГО ВСЕМОГУТНЬОГО ІНСТРУМЕНТУ, ЯКИЙ КОНТРОЛЮЄ ТИСЯЧІ ДОЛАРІВ У ВІРТУАЛЬНИХ АКТИВАХ?!
Ви змушуєте користувачів підтверджувати продаж колекційної картки вартістю 3 центи у своєму мобільному додатку. Водночас протягом 7 років ви дозволяли невидимому скрипту отримати постійний контроль над усім їхнім інвентарем, не надіславши жодного повідомлення. Це не «фішинг». Це навмисна, обдумана недбалість, і ваші користувачі заплатили за це високу ціну.
Якщо керівництво компанії Valve навесні 2017 року піддало своїх інженерів з безпеки незаконним експериментам із кріогенного заморожування і розбудило їх лише сьогодні — ми відкликаємо всі наші твердження. Це б усе пояснило. Наука вимагає жертв (у цьому випадку — запасів користувачів).
Але якщо ваші співробітники були при повній свідомості й отримували зарплату протягом цих 7 років, у нас для вас погані новини. Поки ваші розробники витратили 1,16 мільйона годин, намагаючись захистити ключі API, не впровадивши навіть просту функцію підтвердження Steam Guard, ось короткий огляд того, чого вдалося досягти решті людства, поки ви перебували в стані стазису:
Технологічні та наукові прориви людства (2017–2024):
- Революція штучного інтелекту: людство винайшло генеративні нейронні мережі. Компанія OpenAI запустила ChatGPT, який склав іспити на адвоката, навчився писати складний код, діагностувати захворювання та створювати фотореалістичні картини, що повністю змінило світову економіку.
- Дослідження космосу: НАСА успішно здійснило посадку марсохода «Perseverance» на Марсі, провело політ вертольота «Ingenuity» у марсіанській атмосфері та запустило космічний телескоп імені Джеймса Вебба, який дозволяє зазирнути у початок часів. Компанія SpaceX освоїла технологію уловлювання падаючих 50-метрових ракетних прискорювачів у повітрі за допомогою гігантських механічних маніпуляторів.
- Медицина: Світ зіткнувся з пандемією COVID-19. За рекордно короткий час вчені розшифрували геном вірусу, розробили та випробували революційні мРНК-вакцини й провели вакцинацію мільярдів людей, щоб зупинити пандемію.
- Квантовий прорив: компанії Google та IBM офіційно досягли «квантової переваги», створивши квантові комп’ютери, здатні за лічені секунди розв’язувати рівняння, на розв’язання яких класичним суперкомп’ютерам знадобилися б тисячі років.
- Революції в області апаратного забезпечення: компанія Apple відмовилася від архітектури процесорів, на яку покладалася протягом десятиліть, і з нуля розробила власні високопродуктивні чіпи серії M. Тим часом сама компанія Valve зуміла розробити, виготовити та випустити на ринок інноваційну ігрову консоль Steam Deck.
«Досягнення» команди безпеки Steam за ті самі 7 років:
- Введено 7-денну заборону на торгівлю (це не допомогло запобігти крадіжкам).
- 5 років думав, а потім на 4 години заблокував торгівлю предметами після зміни ніка (що викликало сміх у шахраїв).
Короткий зміст: За той час, що знадобився людству, щоб дістатися до Марса, винайти штучний інтелект, подолати глобальну пандемію та створити квантові комп’ютери, компанія Valve — багатомільярдна корпорація — так і не змогла додати на сторінку dev/apikey хоча б одне спливаюче вікно з кнопкою «Підтвердити в мобільному додатку».
Панове з Valve, ласкаво просимо у майбутнє. Ваш кріогенний сон закінчився. Людство зробило величезний стрибок уперед. Давайте нарешті підключимо двофакторну аутентифікацію до вашого «API», щоб діти перестали втрачати мільйони доларів через вашу корпоративну лінь. Або, може, нам варто почекати ще 7 років, поки Ілон Маск колонізує Марс?
Приховування інциденту зі «API» у Steam: як Valve узаконила приховане шпигунство
Протягом останніх 7 років компанія Valve перекладала провину за масштабну аферу з підміною предметів у грі «API» на своїх користувачів. У стандартній відповіді служби підтримки Steam жертв відмахуються, стверджуючи, що вони просто потрапили на фішинг і самі зламали свої облікові записи.
Це навмисна корпоративна брехня. Те, що компанія Valve називає «крадіжкою облікового запису», насправді є безперервною автоматизованою операцією стеження за принципом «людина посередині» (MITM), яку уможливлює їхня власна несправна інфраструктура.
Крадіжка облікового запису проти прихованого шпигунства методом «людина посередині» (MITM)
Умовами надання послуг Steam суворо заборонено використання автоматизованих скриптів. Проте серверна частина Valve закриває на це очі, коли саме ці скрипти захоплюють сесії користувачів.
- Звичайна крадіжка: Вхід на сайт з неавторизованого пристрою призводить до накладення заборони в спільноті, внаслідок чого обліковий запис блокується, а інвентар користувача зберігається.
- API Шпигунство: Шкідливий сервер встановлює паралельне з'єднання, цілодобово відстежуючи обліковий запис у фоновому режимі, не викликаючи при цьому жодних сповіщень чи блокувань.
- «Міф про інтерфейс»: Під час обміну мобільний додаток Steam відображає законну транзакцію, змушуючи користувача підтвердити обмін, який невидимий скрипт скасовує та замінює за лічені мілісекунди.
«Примарна угода»: як Steam бреше щодо вашої «згоди»
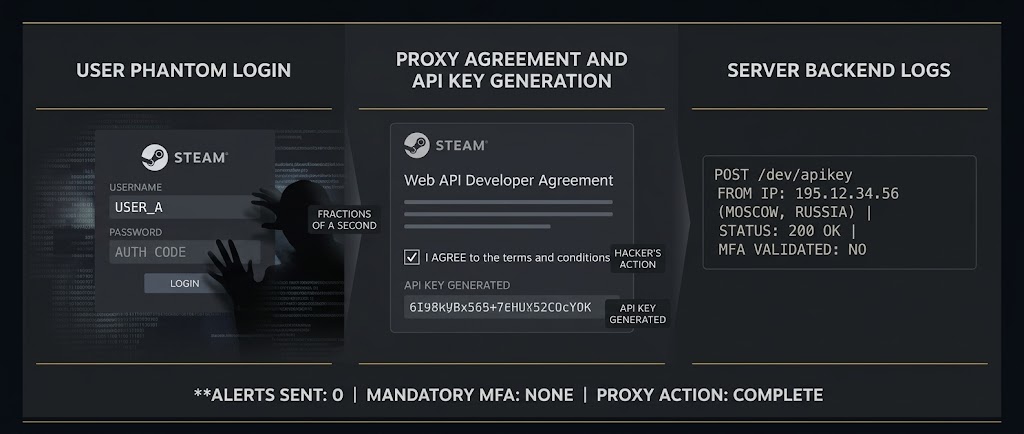
Давайте поговоримо про улюблену відмовку служби підтримки Steam, коли вони відмовляються повернути вам вкрадені предмети: «Ви несете відповідальність за безпеку свого облікового запису та дії, що здійснюються з його використанням».
Вони натякають, що ви, як користувач, погодилися з умовами, які дозволили здійснити цю крадіжку. Невже? Ви ніколи не бачили цю сторінку з угодою для розробників: https:// steamcommunity.com /dev/apiterms. Ви ніколи не натискали «Погоджуюсь». Хакер прийняв цю угоду від вашого імені через частки секунди після входу у ваш обліковий запис з російської IP-адреси.
Отже, ми закликаємо будь-якого юриста або представника компанії Valve показати нам, де саме в Угоді користувача Steam зазначено: «Користуючись Steam, ви даєте згоду на цілодобове фонове спостереження за вашим обліковим записом або обліковим записом вашої дитини за допомогою автоматизованого сервера, розташованого в Росії».
У 90% випадків крадіжки акаунтів жертва навіть не знає, що таке ключ Web API. Вона ніколи ним не користувалася. Проте компанія Valve вже 7 років спокійно сидить склавши руки, повністю ігноруючи рішення, про яке спільнота кричить з самого початку: просто додайте обов’язкове підтвердження через Steam Guard для генерації ключа API!
Steam: дітей не слід змушувати спонсорувати хакерів
Уявіть собі звичайного підлітка з Європи. Він грає в ігри, збирає гроші на улюблені скіни, а в якийсь момент припускається помилки — заходить на фішинговий сайт. У нормальній цифровій екосистемі порядок дій простий: обліковий запис автоматично блокується (Community Ban), паролі скидаються, а доступ безпечно відновлюється. Підліток усвідомлює свою помилку, але система захищає його від фатальних наслідків.
Але в Steam все працює інакше. Замість того, щоб блокувати підозрілу активність, Valve непомітно відкриває приховані двері. Сервер із юрисдикції, що перебуває під санкціями (Росія), отримує паралельний, несанкціонований доступ до облікового запису цього підлітка. Без будь-якого додаткового підтвердження, без жодного запиту від Steam Guard, сторонній скрипт генерує ключ Web API. Він приймає юридичні угоди від імені користувача та починає цілодобово стежити за його чатами, обмінами та інвентарем.
Підліток з ЄС ніколи не давав згоди на приховане стеження. Він не зобов’язаний фінансувати хакерів із території, на яку накладено санкції OFAC, лише тому, що багатомільярдна корпорація лінується забезпечити безпеку власного веб-сайту API. Зберігаючи вкрадені скіни та відмовляючись їх відновити, Valve приховує свою інфраструктурну недбалість, фактично легалізуючи витік цифрових активів європейських громадян на території, що перебувають під санкціями.
Чому система «API» та токени Steam порушують законодавство
Steam дозволяє стороннім особам генерувати ключі «API» та перехоплювати токени сеансів через проксі-сервери типу «MitM» без ЖОДНИХ попереджень для користувачів або перевірок за допомогою двофакторної аутентифікації (2FA). Така недбалість прямо порушує основні закони про захист даних та права споживачів:
- 🇪🇺 Закон ЄС «Про захист даних» (GDPR) (ст. 25 та 32): Вимагає дотримання принципу «безпека на етапі проектування» та забезпечення належного технічного захисту. Генерація ключів критичного доступу без двофакторної аутентифікації (2FA) є серйозним порушенням безпеки.
- 🇺🇸 Закон США про Федеральну торговельну комісію (розділ 5): Застосовує санкції за «недобросовісні практики» та відсутність «належного захисту даних». Федеральна торгова комісія (FTC) регулярно вживає заходів проти платформ, які не забезпечують багатофакторну аутентифікацію (MFA) під час виконання критично важливих операцій з обліковими записами.
- ⚖️ Директива ЄС 2019/770: Цифрові сервіси повинні відповідати базовим очікуванням споживачів щодо безпеки. Ця вразливість у системі «API» сервісу Steam, яка існує вже 7 років, повністю не відповідає цим вимогам.
- 🛡️ Директива NIS 2: Вимагає дотримання суворих правил кібергігієни, зокрема обов’язкового багатофакторного автентифікації (MFA) для управління доступом, що компанія Valve ігнорує у поколінні API.
Висновок: коли платформа передає ваші ключі API у проксі-сесію без жодного попередження чи підтвердження, це не просто недолік — це серйозне порушення вимог до дотримання нормативних стандартів.
7. Why Now? The 7-Year Silence & Corporate Complicity
Author's Note: The following critical chapter explaining the timing and security circumstances of this investigation is presented in English, the primary research language of PhishDestroy.
Since the very beginning of our investigation in 2018–2019, one fundamental question stood above all: why did we delay the publication of these materials for so many years?
The answer is simple: we lacked the final piece of this corrupt puzzle. For years, we watched Valve cynically close victimized children's support tickets with the exact same boilerplate response: "We do not have the technical capability to restore or duplicate your items." It was vital for us to irrefutably prove that this "technical impossibility" excuse was a calculated corporate lie.
That final piece was delivered by Source 1 and Valve's own high-priced external counsel, Taylor Wessing. Their procedural failures during GDPR requests and cost-saving measures on document editing tools exposed the exact logs that Valve keeps for years: complete geolocation history, active session lists, IP addresses, and the millisecond-precise timing of automated Web API key generation. The puzzle was complete: Valve has full visibility over exactly when an account is hijacked by a Russian script, but willfully chose to ignore it.
SYSTEMIC SILENCE AND CENSORED THREAT INTEL
Over the past 7 years, we witnessed several high-quality technical write-ups detailing Steam's API vulnerabilities appear online, only to vanish shortly after. Both Valve and scam syndicates flooded authors with DMCA notices and security complaints, claiming 'exposure of active exploits' or 'scam advertising.' It was a joint conspiracy of silence.
Our goal was never to quietly report this vulnerability to Valve. They knew about it from day one in 2019—Reddit was flooded with it, and Steam Support forums were full of it. Third-party skin platforms like OPSkins and BitSkins solved the zero-2FA trade validation problem years before it even became an active exploit on Steam. Yet Valve took exactly 7 years to deploy a simple 7-day trade hold and hover warnings. Implementing it earlier would have decreased market volume and their lucrative 15% transaction fee. Valve consciously chose to remain the most unpunished company looting virtual assets from minors.
Insider Theft in Low-Paid Outsourced Support
Valve portrays its support as flawless, but in reality, they delegate operations to cheap third-party contractors—the Low-Paid Support Cartel. These agents close tickets with boilerplate links without human review, shielded by Valve's corporate NDAs.
But we possess irrefutable precedents: low-paid outsourced support agents have systematically stolen and sold children's active session data to Russian scammers. We know exactly which fields and sensitive data are accessible to these contractors—from full transaction chains to live session tokens. While Valve protects itself with contracts, children's data is sold on shadow markets.
We declare: PhishDestroy takes its payment for the work we did in your place. We guarantee a full public exposure of your lying middle-ground, from account thefts to insider contractor corruptions. The time for games is over.
Готові дати відсіч? Створіть своє повідомлення про оскарження
Не погоджуйтеся на їхні автоматичні відмови на підставі Умов надання послуг. Притягніть компанію Valve до юридичної відповідальності відповідно до міжнародного законодавства про захист прав споживачів та захист даних. Скористайтеся нашим безкоштовним інтерактивним генератором, щоб миттєво скласти офіційне юридичне повідомлення про спір (PDF) для вашого регіону.
Створити повідомлення та зберегти у форматі PDFЧи зберігає Valve журнали на рівні сеансу для автентифікації, створення ключа API, скасування пропозицій і заміни, підтвердження, історію IP-адрес і дії підтримки? Якщо ці записи існують, чи може Valve підтвердити, коли він уперше побачив пули Ihor і чому залишив їх активними? Якщо вони не існують, чому платформа, яка обробляє інвентаризацію високої вартості, не змогла зберегти контрольний слід, необхідний для дослідження відомого класу атак?
Приблизно за 88 місяців скільки користувачів (включно з неповнолітніми, де відомо) відкривали тікети саме щодо заміни пропозиції? У скількох квитків відображено іноземний паралельний сеанс, але отримано сценарій відповіді замість негайного скасування? Скільки випадків призвело до запобігання перед втратою, фактичного повернення предмета або заборони прийомного бота, пов’язаного з цим запитом або звітом, а не пізніше непов’язаним виявленням? Перегляд PhishDestroy публічних звітів потерпілих і обговорень на Reddit не виявив жодного випадку, який можна було б впевнено пов’язати зі звітом жертви; це не є доказом того, що такого не існує, і Valve може виправити запис, опублікувавши свої внутрішні підсумки.
Грошове питання також вимагає точного обліку. Для продажу CS2 або Dota Community Market, під час якого продавець отримує 100 одиниць вартості Steam Wallet, покупець платить приблизно 115 після зазначеної комісії 5% Steam і 10% комісії за гру, з урахуванням округлення. Додаткові 15 є платними; 100 продавця – це вартість Wallet, а не інші 100 комісії, тому «115% прибутку» буде неточним. Але якщо цей предмет згодом буде вкрадено та заморожено без повернення, Valve усе ще контролює фонди замкнутого циклу, стягує комісію та вилучає предмет з обігу. Які загальні платежі покупців, комісії Valve, зобов’язання Wallet, вартість заморожених предметів, вплив ціни та суми відшкодування для цього класу атак?
Попит:Опублікувати фактичну кількість персоналу служби безпеки та підтримки за роками; години та бюджет, призначені для запобігання обміну пропозиціями; повний графік звітів, рішень і пропущених масових пулів; відкликання квитка до сеансу, заборона квитка до бота та відшкодування; збережені журнали запитів/дій; а також перевірене порівняння Steam зарплати та прибутку платформи з втратами користувачів, зібраними зборами, вартістю гаманця та замороженими предметами. Відповідь для протоколу: чи це був кадровий збій, збій політики підтримки чи свідомий бізнес-вибір?
Аутсорсингова підтримка та привілейований доступ
Чи може зовнішній агент запитувати будь-якого користувача Steam у всьому світі?
У Політиці конфіденційності Valve зазначено, що сторонні постачальники послуг підтримки можуть отримувати персональні дані лише за необхідності. PhishDestroy знає набір полів і модель доступу перевіреного інтерфейсу; Valve просять підтвердити або спростувати це в записі. Чи може агент-підрядник в Ірландії або деінде відкрити користувача в США, Німеччині, Австралії, Китаї чи Росії? Чи можуть вони переглядати поточну та історичну електронну пошту, телефон, IP-адресу та записи пристроїв, сеанси, зміни облікового запису, транзакції чи приватні чати? Чи потрібен призначений квиток?
Попит:Реєстр процесорів і субпроцесорів, кожна країна обробки, матриця доступу для ролей за полями, регіональні обмеження, своєчасний доступ на основі заявок і чітка відповідь у чаті та історичні ідентифікатори.
Чи знає Valve людину, яка стоїть за кожним привілейованим пошуком?
Працівник підрядника може мати особисті, політичні чи державні зв’язки, про які користувач не знає. Що перешкоджає тому, щоб FSB — чи будь-який інший розвідувальний або правоохоронний орган — підкупив, примусив або доручив оператору отримати історію IP-адрес особи, час активності, контакти чи зміни в обліковому записі? Valve ідентифікує кожну фізичну особу, забороняє спільні облікові дані, записує кожен пошук і перегляд полів, виявляє доступ за межами призначеної справи, блокує масовий експорт і вимагає, щоб усі державні вимоги проходили через судовий процес Valve?
Попит:Індивідуальні журнали аудиту, апаратна автентифікація, сповіщення про аномалії, періодичні перевірки доступу, періоди зберігання журналів, статистика інсайдерських зловживань, загальні дані урядових запитів підрядників, результати дисциплінарних дій і публічний звіт прозорості за країнами.
Чи стверджуватиме Valve, що ботів і жертв більше неможливо знайти?
Якщо Valve повідомляє на слуханні, що його інтерфейс, безпека та підтримка вийшли з ладу, або перекладає збій на аутсорсера, а потім обіцяє відшкодування, «ми більше не можемо ідентифікувати ботів або жертв» не може стати наступним виправданням. PhishDestroy готовий надати збережені SteamIDs прийомних ботів і пов’язаних записів про торгівлю та крадіжки з основного перевіреного продукту. Наша поточна внутрішня оцінка полягає в тому, що порівняння цього матеріалу з повною торговою книгою Valve може ідентифікувати приблизно 80% жертв класичного обміну пропозиціями, а не maFile, випадки фішингу облікових даних або RAT; точне покриття можна встановити лише шляхом звірки. Існували ще дві панелі: одну групу розробників тепер може бути важко знайти, але інші учасники та дослідники можуть надати додаткові списки.
Якщо Valve повідомить Конгресу, що великомасштабні запаси замороженої шкіри не впливають на пропозицію, дефіцит, ціни чи дохід платформи, тоді як його внутрішні дані свідчать про інше, це буде неправдива заява для Конгресу. Тверджень недостатньо: потрібні основні дані та незалежна модель впливу. Час має значення. Обмін пропозиціями втрачає актуальність, оскільки шахрайство Steam переходить на корисне навантаження RAT і підроблені приманки заборони VAC, які доставляються через файли; люди, які стоять за старими продуктами, можуть зникнути разом із доказами.
Очікуючи виправдання «довіри»: 213 000 облікових записів ботів пропозицій-свопів
Ми очікуємо стандартного захисту Valve: «Ми не можемо сліпо довіряти списку жертв, наданому третьою стороною». Ми поважаємо цей скептицизм. Тому ми не пропонуємо список жертв. Ми пропонуємо перевірений список ботів-одержувачів, які використовуються класичними панелями обміну пропозиціями.
У нас є засоби захисту баз даних, що охоплюють приблизно 80% історичного класичного обсягу пропозицій-свопів API — механізму, який скасовує законну торгову пропозицію та надсилає заміну, — якщо Valve справді зобов’язується реституції, а не PR-контролю збитків. Ця оцінка не охоплює крадіжки maFile, звичайний фішинг облікових даних, корисні дані RAT чи інші типи шахрайства: ці потоки можуть використовувати обмежені або приховані роботи, і їх неможливо відтворити з такою самою впевненістю. Ми можемо запитати безпосередньо у авторів scam-панелі. Вони доступні кодери: ми можемо негайно зв’язатися принаймні з одним і мати шлях до іншого. Метою є не полювання на відьом на окремих розробників, а змусити Steam виправити семирічний системний збій. Порівняно з корпоративною тишею Valve, розробники панелей інколи демонстрували більше людяності та прозорості.
Навіть якщо автори відмовляються надавати свої журнали, у нас є альтернативні криміналістичні методи ідентифікації мереж ботів, які використовуються виключно для цього конкретного механізму скасування пропозиції та заміни. Відповідно до цього критерію ексклюзивного використання кожна вхідна торгівля перевіреному боту-одержувачу панелі є задокументованою крадіжкою.
Ніхто не просить Valve передати свої внутрішні журнали PhishDestroy. Ми надамо SteamIDs або облікові записи для ботів, які використовуються лише для отримання та ліквідації предметів, викрадених через заміну пропозиції; Valve може зберігати свою книгу у власному середовищі та самостійно виконувати збіг. Багато з цих ботів успішно продавали вкрадені речі, деякі вже забанені, а обсяг вхідних угод величезний.
Підтвердженням перевірки є власний Valve: поведінка облікового запису лише для бота, час скасування законної пропозиції та надсилання заміни, вхідні елементи та історія ліквідації, задокументована інфраструктура Ihor і підтвердження від постраждалих користувачів. Для облікового запису, підтвердженого як ексклюзивний бот для отримання пропозицій-свопів, кожна вхідна угода за період його роботи є крадіжкою, а не звичайною діяльністю гравця.
Пряме запитання до Valve:Чи порушують правила Steam Subscriber Agreement і платформи Steam Subscriber Agreement і правила платформи, керовані ботом, і автоматизовану ліквідацію викрадених скінів — чи лише тоді, коли це зручно для Valve? Чи є організована крадіжка шкіри комерційною діяльністю, чи це визначення також змінюється, коли зручно?
Valve не потрібно довіряти нашій оцінці жертви. Йому потрібно лише перехресно порівняти приблизно 213 000 ідентифікаторів ботів із власною книгою та незалежно перевірити їхню роботу. Після перевірки ідентифікація жертв і відновлення елементів є запитом до бази даних. Ми зробимо все, що в наших силах, щоб доставити список. Єдиний відсутній елемент – це бажання Valve діяти.
Зобов'язання PhishDestroy:Якщо Valve справді розпочне реституцію, ми докладемо всіх можливих зусиль, щоб отримати, зберегти та безпечно надати доступні списки.Вимога до Valve:тепер зберігати внутрішні журнали, не передаючи їх нам, відкривати захищений канал для ідентифікаторів ботів, узгоджувати SteamIDs і торгівлю всередині власної книги, сповіщати ідентифікованих жертв і публікувати кількість відновлених елементів.
Реальні гроші вже потрапили в замкнутий цикл Steam, і Valve збирав комісію, коли товар поширювався. Якщо його історію можна повністю відстежити, попередній власник відомий, а Valve потім заморожує його назавжди, відмовляючись від повернення та приховуючи інвентар, неминуче постає питання: чому громадськість повинна розглядати це як захист, а не як монетизацію власної вразливості платформи? Заборона, яка залишає жертву з порожніми руками, не є реституцією.
Чи є це розслідування упередженим щодо шахраїв? Ні. Наша позиція залишається суто спрямованою проти шахрайства. Однак технічні докази змушують нас визнати: системна недбалість компанії Valve становить набагато серйознішу загрозу для безпеки екосистеми, ніж окремі особи, які використовують її вразливості.
Все просто: наша діяльність принципово суперечить інтересам шахраїв на Steam. Проект «PhishDestroy» має на меті виявляти та ліквідовувати їхню інфраструктуру, тоді як їхня мета — крадіжка коштів користувачів. Але щоб ефективно протидіяти їм, ми маємо об’єктивно оцінити технічний рівень наших супротивників.
Наше протистояння триває з 2018 року, і сама необхідність існування незалежної групи з кібербезпеки, такої як «PhishDestroy», є прямим свідченням системної кризи в моделі захисту компанії Valve. Наш досвід свідчить, що рівень розуміння схем шахрайства — від локалізації фішингових шаблонів у конкретні мовні сегменти до використання вразливостей у системі запрошень клієнта Steam — серед незалежних дослідників у рази вищий, ніж серед інженерів з безпеки Valve, які роками ігнорували ці проблеми.
Платформа Steam перетворилася на нерегульовану «пісочницю» для випробування передових методів кіберзлочинності. Повна відсутність нагляду та величезні обсяги «сірого» капіталу сприяли появі надзвичайно витончених злочинних угруповань. Технічний рівень їхніх рішень надзвичайно високий: від складних схем ухилення від контролю до високобюджетного фішингу в Google Ads із використанням оригінальних доменів. Вони відточили свої методи на банківському секторі задовго до появи крипто-драйнерів (докази: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). Що стосується схеми «API Offer Swap» (яка на даний момент значною мірою нейтралізована): до появи PhishDestroy шахраї роками безперешкодно продовжували свої домени та маніпулювали репутацією на ScamAdviser, оскільки ми були єдиною організацією, яка впровадила автоматичне виявлення та блокування фішингу.
Ми неодноразово намагалися налагодити канал комунікації зі службою підтримки Steam, аналогічний нашій співпраці з Google щодо Google Ads. У процесі дослідження логіки та обробки звітів ми набули значного досвіду. Було очевидно, що Steam взагалі не захищає свій товарний знак: фішингові сайти безпосередньо забирали (і продовжують забирати) стилі, зображення та елементи інтерфейсу безпосередньо з офіційних серверів Steam. У сучасних фішингових проектах, що використовують авторизацію, у мережевих запитах чітко видно виклики сервера CDN (аналіз запитів: urlscan.io /result/...). Valve володіє всією необхідною телеметрією та метриками, але повністю позбавлена волі вживати реальних заходів проти шахрайства. Усі їхні заходи безпеки були реактивними, вимушеними кроками під тиском зовнішніх регуляторів. Наратив про «допомогу спільноти», як-от SteamRep, є міфом: адміністратори таких проєктів самі були причетні до шантажу, крадіжки скінів та платного зняття блокувань для шахраїв. Волонтерський рух у Steam мінімальний — за рідкісними винятками таких ентузіастів, як модератор Colt із Білорусі. Якщо ми очищаємо платформу від шахраїв, чому ми маємо благати Valve заблокувати їх? Натомість служба підтримки може відхиляти наші повідомлення або навіть пропонувати заблокувати наш власний акаунт за надсилання списків шкідливих доменів.
Steam як бізнес не страждає від присутності шахраїв на платформі — його економічна модель та надзвичайно низький фінансовий бар’єр для входу активно сприяють їхньому поширенню. Терпиме ставлення до бот-ферм, фармінгу карток, фармінгу кейсів та сірого ринку перепродажу призвело до повного знищення класичної торгівлі між користувачами до 2018 року. Платформа перетворилася на комерційний ринок, де транзакції здійснюються за принципом «USDT» через сторонні сайти, що прямо суперечить номінальним Умовам надання послуг (TOS) Steam, які Valve ігнорує, доки це залишається прибутковим.
Логіка блокування Valve є абсолютно непрозорою. Компанія демонстративно блокує порожні, неактивні акаунти, але ігнорує величезні мережі автоматизованих ботів, що займаються фармінгом (наприклад, лише група Archiasf має 5 337 718 бот-акаунтів: steamcommunity.com/groups/archiasf). Умови використання Valve сформульовані таким чином, що технічно будь-який активний учасник ринку скінів порушує їх. Це надає компанії необмежені повноваження конфіскувати активи або видаляти акаунти без належного судового розгляду. Водночас скарги на великих шахраїв, які видають себе за відомих творців контенту, ігноруються роками, незважаючи на масові повідомлення.
На платформі Steam сама компанія Valve є набагато масштабнішим і цинічнішим шахрайством, ніж звичайні шахраї.
Користувачі повністю беззахисні, механізмів притягнення шахраїв до відповідальності немає, а всі цифрові активи та акаунти належать виключно компанії, яка ні перед ким не несе відповідальності. Платформа переповнена спам-ботами та мережами, що підвищують ігровий час. Токсичність, нецензурна лексика, фішинг та незаконна торгівля вільно співіснують. Але найбільше зло — це сама Valve, яка виховала ціле покоління кіберзлочинців, демонструючи безкарність та повну байдужість до жертв. Зневірені діти, зіткнувшись із відмовою служби підтримки повернути предмети, були завербовані шахраями для участі у шахрайських схемах. Це був не поодинокий випадок — це була системна практика.
Регіональна цінова політика також демонструє значні розбіжності: ціна однієї гри може становити 100 доларів у США та 20 доларів на регіональних ринках. Підхід до технічної підтримки також відрізняється — за нашим досвідом, лише японський підрозділ технічної підтримки демонструє професійний, адекватний та відповідальний підхід до безпеки користувачів.
Тому, так, я стверджую: шахраї, які пропонують обмін пропозиціями, — це менше зло порівняно з самою платформою Steam.
Протягом 88 місяців платформа не змогла виявити аномальну, нескінченну паралельну сесію, яка працювала не через секретні проксі, а через найпростіші серверні IP-адреси, де один сервер одночасно підтримує 1000 сесій. Дякуємо, Steam, за те, що змушуєте нас існувати, і категорично не дякуємо за створення цієї індустрії обману. Якби Steam не був задушливою глобальною монополією, будь-який конкурентний ринок знищив би таке недбале управління ще на самому початку. Навіть у даркнеті немає стільки токсичності та бруду, скільки в екосистемі Valve, але через відсутність альтернатив Valve користується абсолютною безкарністю.
Steam заслуговує на сувору юридичну відповідальність за пособництво у кіберзлочинах. Складні фішингові атаки та викрадення авторизаційних даних є прямим наслідком недоліків в архітектурі Steam. Справа не в тому, що користувачі «дурні», а в тому, що ви, Steam, не здатні припиняти паралельні сесії при зміні облікових даних. Шахраї використовують надзвичайно витончений фішинг у поєднанні з інтерфейсом Steam — тим самим інтерфейсом, у недоліках якого компанія цинічно звинувачує жертв. Я заявляю з повною відповідальністю: з логічної точки зору це найвитонченіший фішинг. Жодна інша фінансова чи криптоплатформа не дозволила б існувати такій вразливості — її б усунули задовго до того, як вона набула б таких масштабів. Steam ретельно приховує свої алгоритми. Я готовий взяти участь у відкритій дискусії на умовах угоди про нерозголошення інформації (NDA) з будь-яким інженером з безпеки Valve, щоб довести: поточна ситуація є або проявом абсолютної некомпетентності, або свідомим фінансовим інтересом.
Steam є основною причиною шахрайства на платформі Steam. Компанія ніколи самостійно не боролася з цим явищем. Steam — це ганьба і негативний приклад. Valve цинічно залякує дітей Умовами використання, написаними юридичним жаргоном виключно для захисту корпорації, що призводить до того, що понад 70% дітей навіть не звертаються до служби підтримки, коли їхні предмети викрадають, знаючи, що отримають сувору, шаблонну відмову. Valve просто забула про свої межі, вважаючи, що приватній корпорації дозволено робити абсолютно все. Не мовчіть. Висловлюйте свою думку.
Примітка редакції:Операційні заяви Ihor базуються на збережених даних і файлах PhishDestroy з одного перевіреного продукту та можуть бути подані на незалежну перевірку. Зведені підсумки, вибіркове застосування та економічні мотиви вимагають записів Valve. Посилання на Ірландію, Росію, FSB або іншу державу описують модель загрози; вони не звинувачують названого підрядника чи оператора у розкритті без доказів. Цифри з 79 осіб і 76,4 мільйона доларів взяті з поданої до суду таблиці категорій за 2021 рік, яка була представлена до виправленого редагування. Цифра в 1 162 880 годин є ілюстративним розрахунком штату, а не твердженням, що 79 людей були інженерами безпеки або витратили ці години на це шахрайство.
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.