URLQuery
2 det.
Не записано
Відкрити звіт 

qfsvaultx.org — підробка під Coinbase; PhishDestroy виявив домен 2026-10-25.
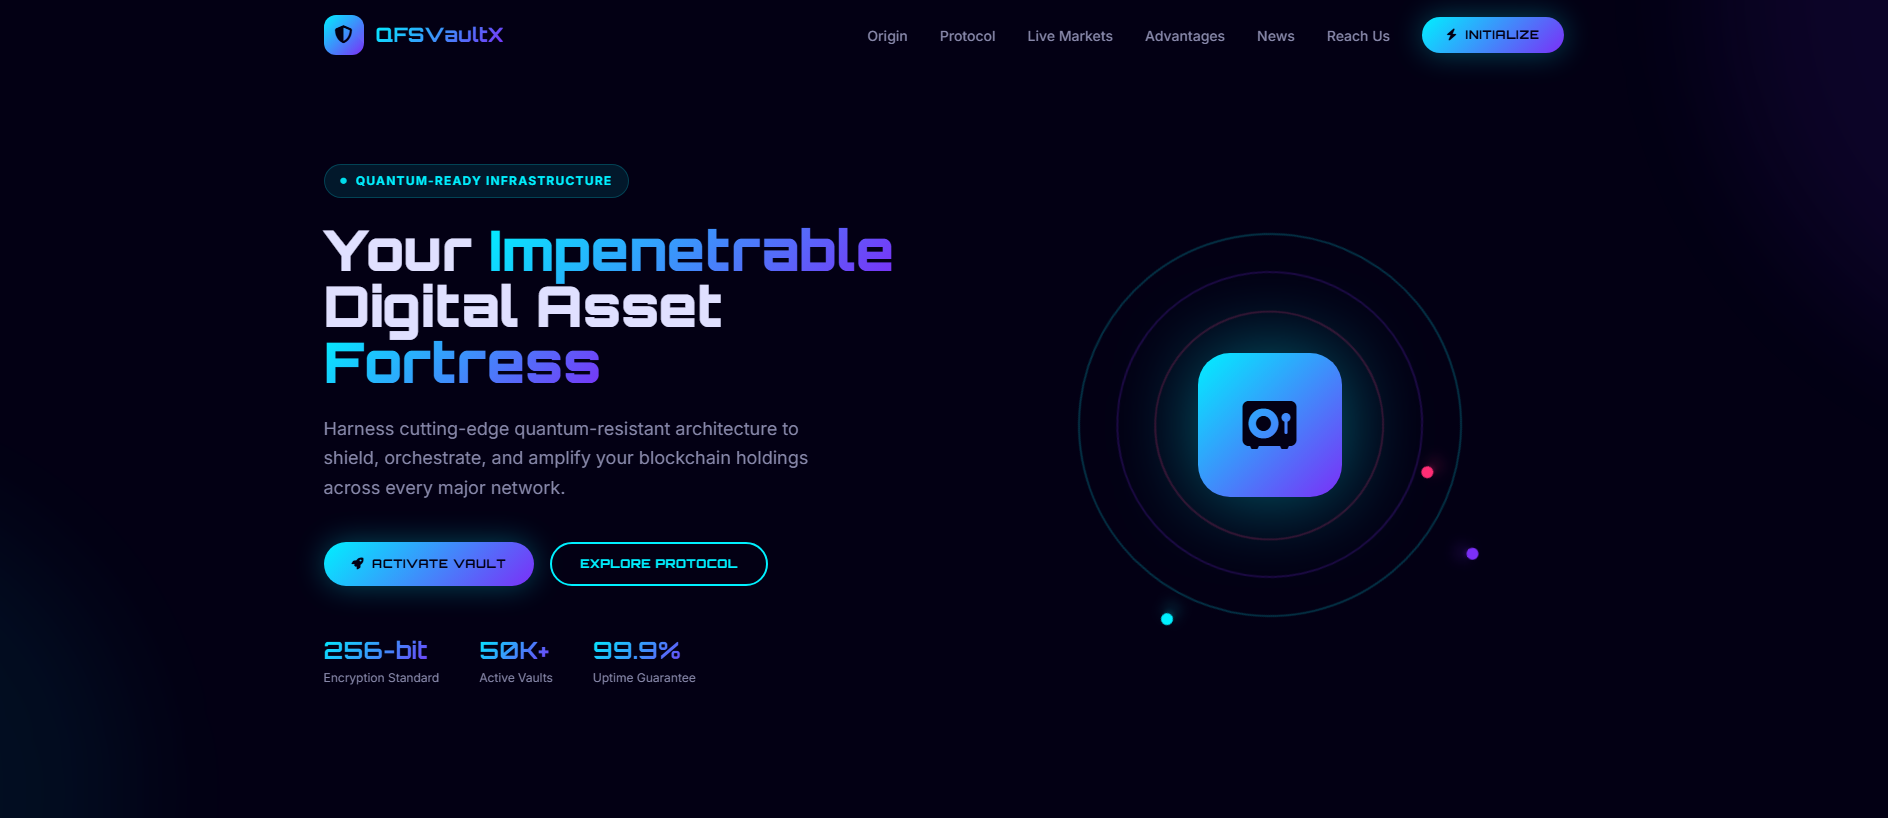
“QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings”
У журналі надісланих скарг першу вихідну скаргу записано . The recorded recipient is abuse@velia.net. Останні дані про доступність, що зберігаються, як і раніше, свідчать про те, що домен залишається доступним; 30 hours минуло з моменту опублікування першого звіту.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
підробка під Coinbase: qfsvaultx.org — Останній відомий активний (HTTP 302). Зведення доказів: VirusTotal 0/92; URLQuery 2 det.; CF Radar malicious…
Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.
Звіт про загрозу PhishDestroy
PhishDestroy’s intake AI classified qfsvaultx.org as malicious with a high phishing confidence based on the page’s claim to be a “Next‑Gen Digital Fortress for Blockchain Holdings” and its request to “Initialize Your Vault” by linking popular crypto wallets. The assessment was recorded on 2026-10-25, the same day the site returned an HTTP 200 response and displayed the quoted excerpt. The domain was first seen by PhishDestroy on 2026-10-25, 237 days after its registration on 2026-03-02.
A crypto‑wallet drainer typically presents a legitimate‑sounding service and prompts visitors to connect their Web3 wallet. When the user approves the connection, the site can request token transfer permissions and move funds without further user interaction. No on‑page evidence of actual transfers was captured, but the request to link MetaMask, Coinbase, Trust Wallet, Crypto.com or Exodus matches this known pattern.
VirusTotal scanned the domain on 2026-10-25 (analysis date 2026-05-02) with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing checked on 2026-10-25 and did not flag the site. OTX listed four pulses referencing the domain as of 2026-10-25. PhishDestroy’s internal blocklist marks the domain as malicious. urlscan.io captured the site on 2026-10-25, its engine flagged it as malicious with a score of 99 and tags indicating phishing, while its overall verdict was non‑malicious. Cloudflare Radar also flagged the domain for phishing and DGA‑related risk on the same date.
The domain was registered on 2026-03-02 through TuringSign Inc. d/b/a Cosmotown and was 236 days old at first sight. The recorded IP was 85.195.85.58, belonging to ASN 29066 (velia.net Internetdienste GmbH) located in Frankfurt, DE. The TLS certificate, issued by Let’s Encrypt /YR2, was valid from 2026-09-01 to 2026-11-30. Nameservers were ns1.betahostit.com and ns2.betahostit.com (also ns41.dnsiaas.com, ns42.dnsiaas.com).
Visitors should avoid connecting any crypto wallet to qfsvaultx.org; if a connection was already approved, immediately revoke all permissions in the wallet and consider moving assets to a new, secure wallet. Organizations should block the domain at the network perimeter, monitor outbound connections to the recorded IP, and add the domain to internal threat feeds. Users who entered seed phrases or private keys should treat those credentials as compromised and generate new wallets.
2 det.
Фішинг
Відкрити звітСпостереження: · Отримано:
| Uuid | 8bbe674a-13df-4578-a7f1-47dfccac955f |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Статус | 200 |
| Історія | [
{
"url": "https://qfsvaultx.org/",
"status": 200
}
] |
| Хеш структури DOM | 54a3d7949feaf6fd5f890f1e54a425b1910b98aba0c235a6739ca0970170b06c |
| Хеш документа | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Phishing v2 | [
"phishing"
] |
| Ризики домену | [
"DGA Domains",
"Security threats",
"CIPA Filter",
"CIPA"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS-записи | [
{
"name": "qfsvaultx.org",
"type": "A",
"value": "85.195.85.58"
}
] |
| DNSSEC дійсний | false |
| Ip | 85.195.85.58 |
| Вердикт | {
"tags": [
"dga domains"
],
"malicious": true,
"categories": [
"dga domains"
]
} |
| Дані реєстрації | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
Шкідливий · вердикт рушіїв · оцінка 99
Відкрити звітСпостереження: · Отримано:
| Uuid | 01a17105-ca61-7172-bd0e-432669364e37 |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Статус | 200 |
| Ip | 85.195.85.58 |
| Ptr | de6000-r.iaasdns.com |
| Домени, з якими встановлено зв’язок | [
"www.youtube.com",
"cdnjs.cloudflare.com",
"fonts.gstatic.com",
"jnn-pa.googleapis.com",
"googleads.g.doubleclick.net",
"cdn.tailwindcss.com",
"i.ytimg.com",
"www.google.com",
"static.doubleclick.net",
"api.coingecko.com",
"fonts.googleapis.com"
] |
| IP-адреси, з якими було встановлено зв’язок | [
"172.217.115.4",
"209.85.144.119",
"142.251.152.119",
"173.194.175.149",
"173.194.68.154",
"172.66.172.219",
"172.217.222.94",
"142.251.154.4",
"104.17.25.14",
"173.194.175.95",
"104.26.2.143",
"85.195.85.58"
] |
| Asns | [
"15169",
"13335",
"29066"
] |
| Countries | [
"US",
"DE"
] |
| Хеш документа | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Globals | [
"tailwind",
"/template.html",
"AOS",
"toggleNav",
"closeNav",
"openModal",
"closeModal",
"loadMarketData"
] |
| Файли cookie | [
"XSRF-TOKEN",
"laravel_session",
"__Secure-YNID",
"YSC",
"__Secure-ROLLOUT_TOKEN",
"VISITOR_INFO1_LIVE",
"VISITOR_PRIVACY_METADATA"
] |
| Tls | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"cipher": "AES_128_GCM",
"issuer": "YR2",
"subject": "qfsvaultx.org",
"protocol": "TLS 1.3",
"valid_to": "2026-11-30T09:49:06Z",
"valid_from": "2026-09-01T09:49:07Z"
} |
| Вік домену, днів | 236 |
| Apex age days | 236 |
| Tls age days | 53 |
| Строк дії TLS, днів | 89 |
| Запити | 27 |
| Висновки провайдерів | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Заголовки HTTP | {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
} |
Окремий збережений знімок монітора; не замінює основний запис звіту та не визначає поточну доступність.
0 / 92 виявлення двигунів · збережений звіт
Відкрити звітСпостереження: · Отримано:
| Підрахунок результатів постачальників | {
"timeout": 0,
"harmless": 57,
"malicious": 0,
"suspicious": 0,
"undetected": 35
} |
|---|---|
| Репутація | 0 |
| Теги | [
"dga"
] |
| Створено | 2026-03-02T00:00:00Z |
| Оновлено | 2026-03-02T00:00:00Z |
| Уперше виявлено | 2026-03-02T09:18:51Z |
| DNS-записи | [
{
"ttl": 21600,
"type": "NS",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "TXT",
"value": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
},
{
"ttl": 21600,
"type": "SOA",
"rname": "biz\\.urdesigner.gmail.com",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "MX",
"value": "qfsvaultx.org",
"priority": 0
},
{
"ttl": 14400,
"type": "A",
"value": "85.195.85.58"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns2.betahostit.com"
}
] |
| Dns at | 2026-05-02T11:36:40Z |
| Jarm | 29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae |
| Сертифікат | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"issuer": "Let's Encrypt / R12",
"serial": "55385ca526654ce8dfbc8154f2d4199c47e",
"sha256": "63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550",
"subject": "qfsvaultx.org",
"valid_to": "2026-07-31T09:48:23Z",
"valid_from": "2026-05-02T09:48:24Z"
} |
| Дані реєстру | {
"status": [
"client delete prohibited",
"client renew prohibited",
"client transfer prohibited",
"client update prohibited"
],
"events": {
"last changed": "2026-03-02T07:10:00Z",
"registration": "2026-03-02T06:59:06Z",
"registrar expiration": "2027-03-02T06:59:06Z",
"last update of RDAP database": "2026-05-02T11:36:40Z"
},
"registrar": "Cosmotown, Inc.",
"registrar_iana_id": "1509"
} |
Наведений вище підсумок та ця інформація про постачальника були зібрані в різний час. Обидві залишаються доступними; класифікації «зловмисні» та «підозрілі» відображаються окремо.
4 community references
Відкрити звітЗагрозу не позначено
Відкрити звітПротокол складено; вирок не зафіксовано
Відкрити звіт73 / 100 · евристичний показник · 8 brand references · 1 classifications
Відкрити звітЦей аналіз моніторингу за певною датою не пов’язаний з основним аналізом PhishDestroy, наведеним вище. Евристичний бал не є виміряною ймовірністю.
Метадані щодо генерації наративів
Відкрити звітДата створення опису не збігається з датами спостережень. Це збережені поля публікації, а не додаткове незалежне виявлення.
Результати відповідають часу збору кожного джерела. Відсутність виявлень не гарантує безпеки. Згадки в OTX є публікаціями спільноти.
Збережені спостереження сторінки, мережі та сканерів, згруповані за джерелом і часом спостереження.
| Налаштування пошти | {
"mx": [
"qfsvaultx.org"
],
"spf": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all",
"dkim": [
"default"
],
"dmarc": true,
"dkim_bits": 2048,
"spf_lookups": 5
} |
|---|---|
| Записи CAA | {
"domain": "qfsvaultx.org"
} |
| Результати перевірки захисного DNS | {
"resolvers": 12,
"blocked_count": 0
} |
| Спостереження за веб-архівом | {
"last": "2026-10-25T03:08:24Z",
"first": "2026-10-25T03:08:24Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 10629
} |
| Заголовок сторінки та метадані | {
"title": "QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings",
"description": "Military-grade quantum protection for your decentralized portfolio."
} |
| Форми та змішаний вміст | {
"no_sri": [
"https://cdn.tailwindcss.com/",
"https://cdnjs.cloudflare.com/ajax/libs/aos/2.3.4/aos.js"
],
"third_party_scripts": 2
} |
| Статус | {
"up": true,
"code": 200,
"timings": {
"dns": 5,
"tls": 10,
"wait": 548,
"connect": 6,
"download": 6
},
"response_ms": 575
} |
| З'єднання TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Порти | {
"open": [
21,
25,
53,
80,
110,
143,
443,
587,
993,
995,
3306
]
} |
| Carbon | {
"bytes": 43431,
"co2_grams": 0.0016,
"cleaner_than": 40
} |
| DNS-сервер | {
"ns": [
{
"host": "ns2.betahostit.com"
},
{
"host": "ns1.betahostit.com"
}
],
"zone": "qfsvaultx.org"
} |
| Місцезнаходження | {
"ip": "85.195.85.58",
"asn": "29066",
"org": "velia.net Internetdienste GmbH",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "qfsvaultx.org"
} |
| DNS-записи | {
"A": [
"85.195.85.58"
],
"MX": [
"{\"exchange\": \"qfsvaultx.org\", \"priority\": 0}"
],
"NS": [
"ns2.betahostit.com",
"ns1.betahostit.com"
],
"SOA": "{\"nsname\": \"ns1.betahostit.com\", \"hostmaster\": \"biz\\\\.urdesigner.gmail.com\", \"serial\": 2026090101, \"refresh\": 3600, \"retry\": 1800, \"expire\": 1209600, \"minttl\": 86400}",
"TXT": [
"v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Політики безпеки HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "85.195.85.58",
"family": 4
} |
| Перенаправлення | {
"chain": [
"https://qfsvaultx.org"
]
} |
| Посилання на сторінки | {
"internal_count": 8
} |
| Дані реєстрації | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientRenewProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp",
"clientUpdateProhibited https://icann.org/epp"
],
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
| Заголовки HTTP | {
"headers": {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
}
} |
 Cloudflare Radar Verdict Шкідливий
Ні. PhishDestroy відносить qfsvaultx.org до категорії «підробка під Coinbase» (ризик: критичний, 73/100); домен уперше виявлено 2026-10-25. Вважайте сайт небезпечним.
Ні. Не підключайте гаманець, не підписуйте повідомлення й не схвалюйте токени на qfsvaultx.org. Фішингові сайти просять дозволи (approve, setApprovalForAll, Permit2), що дають зловмисникові змогу вивести ваші активи, а підтверджену транзакцію скасувати неможливо.
Змініть усі паролі, які вводили на цьому сайті, і ввімкніть двофакторну автентифікацію. Якщо ви підключали гаманець або щось підписували, відкличте дозволи й переведіть решту коштів на новий гаманець; нікому не повідомляйте сид-фразу. Покрокова допомога: екстрена інструкція.
cc4af6b506ad9df4a2278bec31dad8eda08545ad67fb4a3647accbcd600592ca · 100931 bytes 56f8aedbe1d86b81fff36c121c67974672c4d2be02f465dd5924369d1a9d37de · 153669 bytes d1436cbb28c391be2c8b9f225af10deaacc0b6792ec4aaa99b31a278a4cc4765 · 63957 bytes  (US)
ns1.betahostit.comns2.betahostit.comns41.dnsiaas.comns42.dnsiaas.comqfsvaultx.orgpriority 0Розташування стосується IP-мережі.
63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550*.qfsvaultx.orgqfsvaultx.orgЗбережені метадані сертифіката. Дати сертифіката без часового поясу показано в тому вигляді, у якому їх збережено. Шифрування з’єднання не підтверджує, що сайту можна довіряти.
Під час останньої перевірки сайт перенаправляв відвідувачів на іншу адресу.
PHP is a general-purpose scripting language used for web development.
Cloudflare is a web-infrastructure and website-security company, providing content-delivery-network services, DDoS mitigation, Internet security, and distributed domain-name-server services.
Google PageSpeed Insights — аудит продуктивності мобільної версії сайту qfsvaultx.org · checked Oct 25, 2026
Метадані відповідей із мітками часу, збережені локальним конвеєром збору. Кожне значення нижче стосується зазначеного часу архівування.
https://qfsvaultx.org/X-Powered-By: PHP/8.3.36Content-Type: text/html; charset=UTF-8Cache-Control: no-cache, privateContent-Encoding: gzipСервер: LiteSpeedh3=":443"; ma=2592000, h3-29=":443"; ma=2592000no-cache, privateKeep-Alivegzip9696text/html; charset=UTF-8Sun, 25 Oct 2026 03:08:39 GMTtimeout=5, max=100LiteSpeedAccept-EncodingPHP/8.3.36Значення збережено збирачем; довгі значення під час збору можуть бути скорочені.
Розрахунковий час описує інтервал спостережень. Він не доводить дії реєстратора чи точного моменту, коли сайт став недоступним.
Порівняйте відповіді для браузера та краулера й перевірте ознаки маршрутизації трафіку Keitaro.
redirect: raw=redirect_302; http=302; via=https_proxy; location=https://qfsvaultx.org/cgi-sys/suspendedpage.cgi; server=LiteSpeed
qfsvaultx.org Зміни з датами, збережені моніторингом і збирачами джерел. Найновіші спостереження показано першими; стан джерела не є доказом блокування сайту.
live_content→redirected
http_redirect
Невідомо→live_content
content_served
Доступний
Джерело: монітор доступності. Кожне збережене спостереження залишається окремим, включаючи записи з однаковою датою або хешем доказів, але з різними джерелами або станами DNS. Невідомий стан не є доказом того, що сайт недоступний.
4 відгуки спільноти
Відкрити джерелоФішинг
Відкрити джерело0/92 виявлення двигунів
Відкрити джерелоPD-20261025-A75089
Сторінка заархівована
Відкрити джерелоqfsvaultx.org
Відкрити джерелоСторінка збережена
Відкрити джерелоWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecОгляд сайту↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 «Касперський»OpenTIP↗
 Dr.WebOnline scanner↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
Збережено 255 схожих доменів
Показано 100 із 255
Той самий фавікон Пряме посилання 4
Та сама IP 85.195.85.58 Допоміжний сигнал 2
Мітка бренду: Coinbase Допоміжний сигнал 8
Реєстратор: TuringSign Тільки для ознайомлення 6
Кожна смуга позначає одну з причин, через яку домен пов’язаний із цим хостом. Розмір вузла вказує на виявлення VirusTotal, а вузли, позначені пунктирною лінією, вже не працюють. Повний перелік наведено нижче. Повний список пов’язаних звітів
Однаковий хеш фавікону або однаковий заголовок сторінки, як у цього хоста.
Ця вихідна IP-адреса містить кілька фішингових доменів — інфраструктура може бути спільною для кампаній.
Звіти з тією самою міткою збирача. Збіг міток не доводить імітації бренду чи спільного власника. Переглянути відповідні звіти →
Зареєстровані через одного й того самого реєстратора. Один реєстратор обслуговує мільйони клієнтів, які не пов’язані між собою, тому це лише об’єднує дані, а не доводить наявність зв’язку.
Нещодавно додані звіти з бази даних PhishDestroy. Ці посилання для виявлення не передбачають спільної інфраструктури чи власності.
PD-20261025-A75089 Одержувач: abuse@velia.net AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Якщо ви ввели облікові дані облікового запису, особисту чи платіжну інформацію або завантажили файл із цього домену, негайно вживіть заходів. Нижче наведено ресурси, які допоможуть вам повідомити про інцидент і захистити себе.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Федеральна гаряча лінія1-800-CALL-FBI

Current service: Повідомити про шахрайство. England, Wales and Northern Ireland. Scotland: 101.
Контакт-центр0300 123 2040Виберіть свою країну, щоб отримати офіційні контакти кіберзлочинців або створити проект скарги →.
Чернетка за допомогою штучного інтелекту — деталі інциденту обробляються постачальником штучного інтелекту
Виберіть дії залежно від того, які дані ви передали. Збережіть копію цього звіту разом зі своїми записами.
Припиніть користуватися підозрілим сайтом. Відкрийте справжній сервіс через його офіційний застосунок або за адресою, якій ви вже довіряєте.
Зберігайте оригінали листів, квитанції, повідомлення та знімки екрана в надійному місці. Фактична хронологія подій допоможе органу, який прийматиме заяву, зрозуміти, що сталося. Рекомендації щодо доказів IC3 ↗
qfsvaultx.org)Навіть якщо ви не знаєте всіх подробиць — все одно подати заяву. Навіть неповна інформація все одно допомагає у розслідуванні.
Заява не гарантує повернення коштів чи розслідування, але своєчасні й точні дані про транзакції допомагають правоохоронним органам і постачальникам послуг відстежити інцидент.
Додаткові рекомендації: NIST · заходи реагування на фішингFBI IC3 · звіти та доказиFTC · шахрайство під виглядом повернення коштів
Аналіз загроз за допомогою збереженого списку блокувань, WHOIS, DNS і загальнодоступних доказів сканування
Сканувати заразДодавайте підозрілі домени до нашої бази даних загроз — захищайте спільноту
ПовідомитиОстанні звіти про фішинг і помічені зміни доступності
ВідстежуватиСлідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога
Звіт об’єднує збережені знімки сторінок, дані про реєстрацію та мережу, результати сканерів та історію скарг PhishDestroy. Для кожного джерела зазначено власну дату спостереження. Відкрийте звіт джерела, щоб переглянути вихідний результат.
Аналіз за допомогою ШІ підготовлено . У ньому описано докази, що були доступні на той час; результати подальшої перевірки джерел можуть змінитися.
Знімок фіксує те, що було показано на сторінці. Результат сканера відображає оцінку відповідного сервісу на момент перевірки. Ні дійсний сертифікат, ні нульова кількість виявлень не гарантують безпеки.