Google Safe Browsing
Зафіксовано ознаку загрози
Відкрити звіт
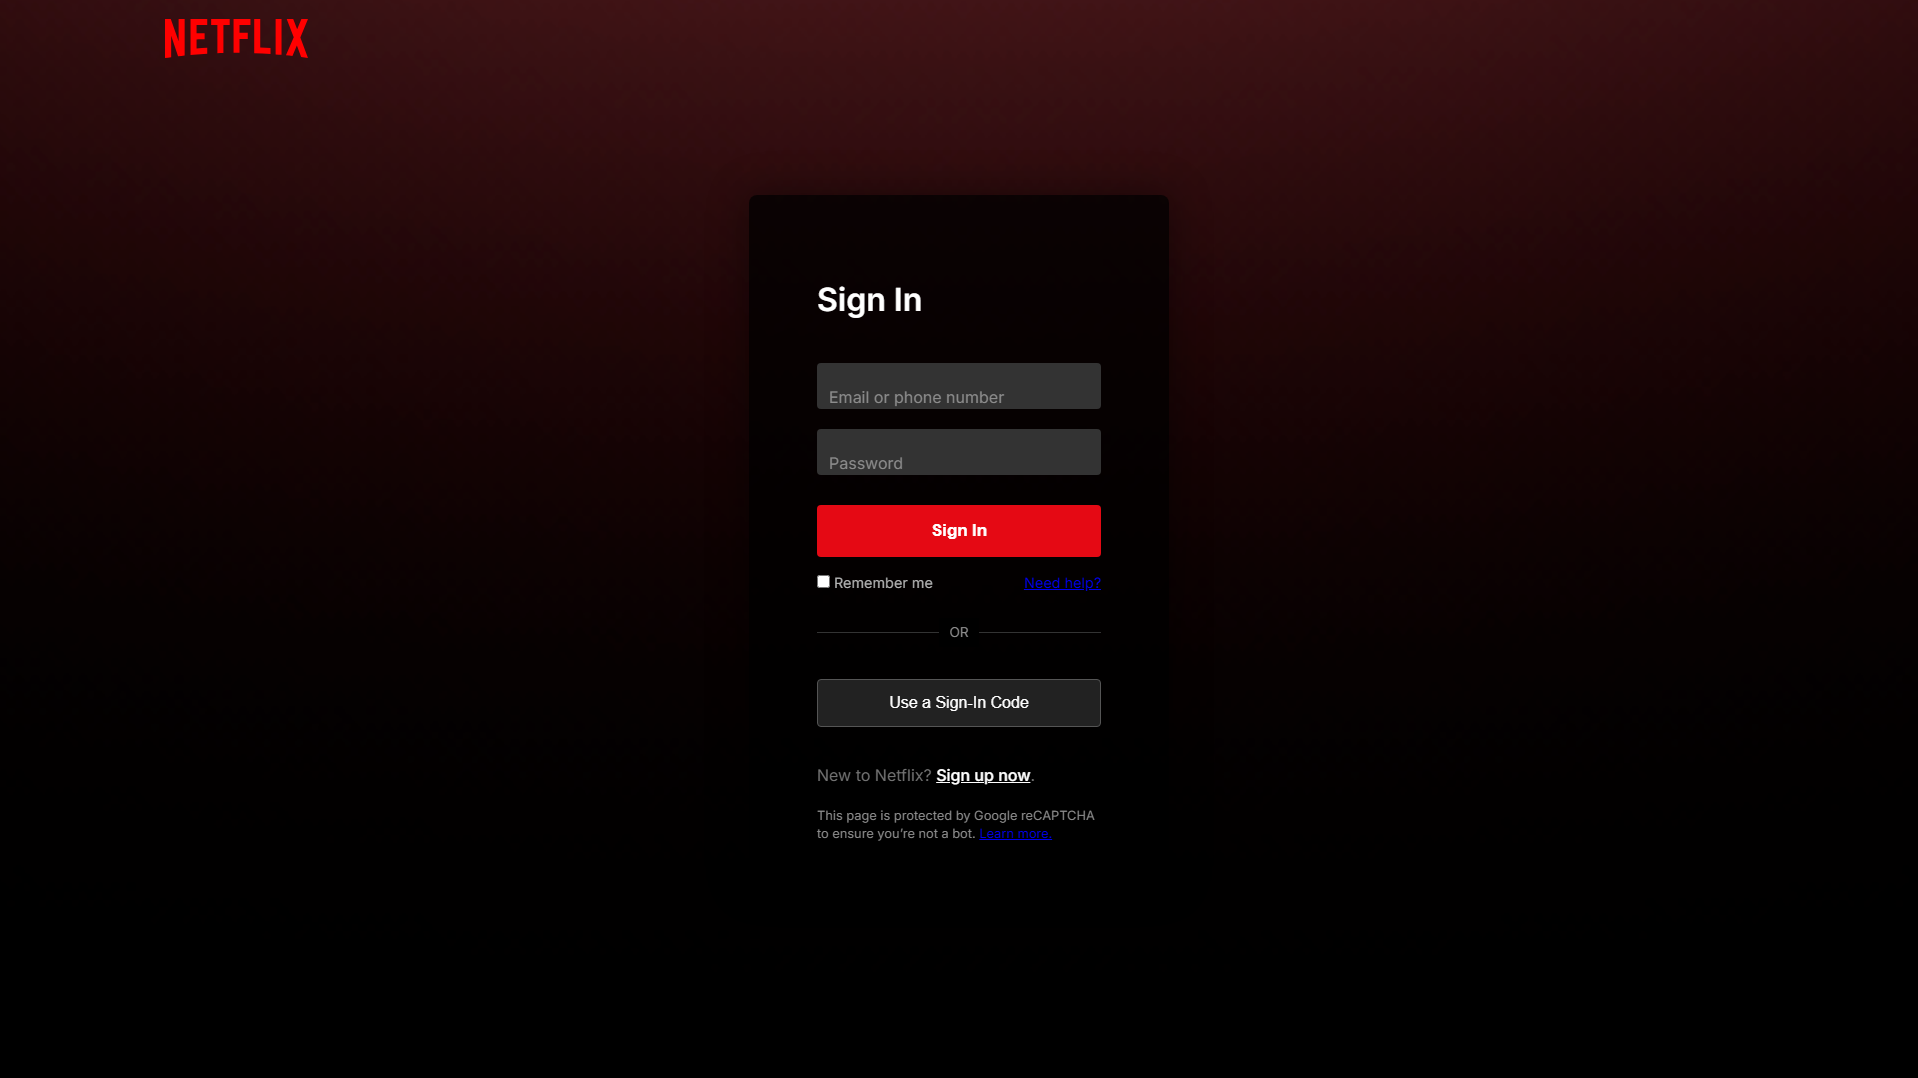
netflix-clone-roan-nine-87.vercel.app — підробка під Netflix; PhishDestroy виявив домен 2026-10-25. Ризик: критичний (80/100). Реєстратор: Vercel. Статус: Останній відомий активний. Хостинг: Network Billing Systems. Google Safe Browsing позначає домен як небезпечний. Не вводьте облікові дані й не підключайте гаманець.
“Netflix”
підробка під Netflix: netflix-clone-roan-nine-87.vercel.app — Останній відомий активний (HTTP 200). Зведення доказів: URLScan capture; Google Safe Browsing…
У наведеному нижче підсумку даних використано збережені спостереження. Кожне джерело має власну дату збору даних.
Зафіксовано ознаку загрози
Відкрити звітШкідливий
Відкрити звітСпостереження: · Отримано:
| Uuid | 01a173ec-a361-73f6-95e4-33944ce21fe2 |
|---|---|
| Final url | https://netflix-clone-roan-nine-87.vercel.app/assets/login/login.html |
| Статус | 200 |
| Перенаправлений | https-only |
| Перенаправлення | [
{
"to": "https://netflix-clone-roan-nine-87.vercel.app/assets/login/login.html",
"from": "http://netflix-clone-roan-nine-87.vercel.app/assets/login/login.html",
"status": 307
}
] |
| Ip | 216.198.79.195 |
| Домени, з якими встановлено зв’язок | [
"fonts.gstatic.com",
"fonts.googleapis.com"
] |
| IP-адреси, з якими було встановлено зв’язок | [
"142.250.154.94",
"2a00:1450:4001:c25::5f",
"216.198.79.195"
] |
| Asns | [
"15169",
"16509"
] |
| Countries | [
"US",
"DE"
] |
| Хеш документа | 3266a71cb2da2a680b1b0e7ee253015ab59f7791bd19949bf3a2ca5f08b6d219 |
| Tls | {
"san": [
"*.vercel.app"
],
"cipher": "AES_128_GCM",
"issuer": "WR1",
"subject": "*.vercel.app",
"protocol": "TLS 1.3",
"valid_to": "2026-11-27T19:48:08Z",
"valid_from": "2026-08-29T19:48:09Z"
} |
| Вік домену, днів | 1 |
| Apex age days | 2462 |
| Tls age days | 56 |
| Строк дії TLS, днів | 89 |
| Запити | 7 |
| Висновки провайдерів | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 100,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"netflix"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Netflix"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Заголовки HTTP | {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload"
} |
Окремий збережений знімок монітора; не замінює основний запис звіту та не визначає поточну доступність.
немає публікацій спільноти
Відкрити звітРезультати відповідають часу збору кожного джерела. Відсутність виявлень не гарантує безпеки. Згадки в OTX є публікаціями спільноти.
Збережені спостереження сторінки, мережі та сканерів, згруповані за джерелом і часом спостереження.
Спостереження: · Отримано:
| Підрахунок результатів постачальників | {
"timeout": 0,
"harmless": 45,
"malicious": 15,
"suspicious": 2,
"undetected": 30
} |
|---|---|
| Етикетки виробника | {
"DNS8": "suspicious",
"ESET": "phishing",
"Ermes": "phishing",
"G-Data": "phishing",
"Lionic": "phishing",
"CyRadar": "phishing",
"Emsisoft": "phishing",
"Fortinet": "phishing",
"Netcraft": "malicious",
"SOCRadar": "suspicious",
"Kaspersky": "phishing",
"LevelBlue": "phishing",
"OpenPhish": "phishing",
"Gridinsoft": "phishing",
"BitDefender": "phishing",
"alphaMountain.ai": "phishing",
"Google Safe Browsing": "phishing"
} |
| Репутація | 0 |
| Реєстратор | Tucows Domains Inc |
| Створено | 2020-01-28T03:03:04Z |
| Термін дії закінчується | 2026-01-28T03:03:04Z |
| Оновлено | 2025-01-26T03:25:55Z |
| Уперше виявлено | 2026-10-24T12:30:13Z |
| DNS-записи | [
{
"ttl": 300,
"type": "A",
"value": "64.29.17.67"
},
{
"ttl": 300,
"type": "A",
"value": "216.198.79.67"
}
] |
| Dns at | 2026-10-25T10:08:03Z |
| Jarm | 3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb |
| Сертифікат | {
"san": [
"*.vercel.app"
],
"issuer": "Google Trust Services / WR1",
"serial": "f7911168ffa7d0f4135e24792e7a52a8",
"sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
"subject": "*.vercel.app",
"valid_to": "2026-11-27T19:48:08Z",
"valid_from": "2026-08-29T19:48:09Z"
} |
| Дані реєстрації | {
"registrar": "Tucows Domains Inc",
"registrar_iana_id": "69",
"registrar_url": "http://www.tucows.com",
"created": "2020-01-28T03:03:04Z",
"updated": "2025-01-26T03:25:55Z",
"expires": "2026-01-28T03:03:04Z",
"status": [
"clientTransferProhibited",
"clientUpdateProhibited"
],
"nameservers": [
"ns1.vercel-dns-3.com",
"ns2.vercel-dns-3.com",
"ns3.vercel-dns-3.com",
"ns4.vercel-dns-3.com"
],
"dnssec": "unsigned"
} |
| Налаштування пошти | {
"spf_lookups": 0
} |
|---|---|
| Записи CAA | {
"count": 2,
"domain": "vercel.app",
"issuers": [
"pki.goog",
"letsencrypt.org"
]
} |
| Результати перевірки захисного DNS | {
"resolvers": 12,
"blocked_by": [
"CloudFlare Family"
],
"blocked_count": 1
} |
| Спостереження за веб-архівом | {
"last": "2026-10-25T16:23:05Z",
"first": "2026-10-25T16:23:05Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 2566
} |
| Заголовок сторінки та метадані | {
"title": "Netflix"
} |
| Трекер | {
"requests": 8,
"trackers": [
{
"name": "Netflix",
"company": "Netflix",
"category": "Misc",
"requests": 5
}
]
} |
| Форми та змішаний вміст | {
"third_party_scripts": 0
} |
| Статус | {
"up": true,
"code": 200,
"timings": {
"dns": 19,
"tls": 24,
"wait": 37,
"connect": 42,
"download": 0
},
"response_ms": 122
} |
| З'єднання TLS | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 7257,
"co2_grams": 0.0003,
"cleaner_than": 79
} |
| DNS-сервер | {
"ns": [
{
"ip": "205.251.194.149",
"host": "ns2.vercel-dns-3.com"
},
{
"ip": "205.251.197.116",
"host": "ns3.vercel-dns-3.com"
},
{
"ip": "205.251.199.60",
"host": "ns4.vercel-dns-3.com"
},
{
"ip": "205.251.193.92",
"host": "ns1.vercel-dns-3.com"
}
],
"zone": "vercel.app"
} |
| Місцезнаходження | {
"ip": "216.198.79.67",
"asn": "16509",
"org": "Network Billing Systems",
"city": "Cleveland",
"country": "US"
} |
| SSL | {
"issuer": "Google Trust Services / WR1",
"subject": "*.vercel.app"
} |
| DNS-записи | {
"A": [
"216.198.79.67",
"64.29.17.67"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=63072000; includeSubDomains; preload",
"message": "Site is compatible with the HSTS preload list!",
"compatible": true
} |
| Політики безпеки HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "216.198.79.67",
"family": 4
} |
| Перенаправлення | {
"chain": [
"https://netflix-clone-roan-nine-87.vercel.app"
]
} |
| Посилання на сторінки | {
"internal_count": 2
} |
| Заголовки HTTP | {
"headers": {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}
} |
Ні. PhishDestroy відносить netflix-clone-roan-nine-87.vercel.app до категорії «підробка під Netflix» (ризик: критичний, 80/100); домен уперше виявлено 2026-10-25. Google Safe Browsing позначає домен як небезпечний. Вважайте сайт небезпечним.
Ні. Не підключайте гаманець, не підписуйте повідомлення й не схвалюйте токени на netflix-clone-roan-nine-87.vercel.app. Фішингові сайти просять дозволи (approve, setApprovalForAll, Permit2), що дають зловмисникові змогу вивести ваші активи, а підтверджену транзакцію скасувати неможливо.
Змініть усі паролі, які вводили на цьому сайті, і ввімкніть двофакторну автентифікацію. Якщо ви підключали гаманець або щось підписували, відкличте дозволи й переведіть решту коштів на новий гаманець; нікому не повідомляйте сид-фразу. Покрокова допомога: екстрена інструкція.
Остання перевірка
bdd758b85745eba97e8e2bbb5c8b62489ba9dd2bc1313827f6cecc25d9a6e246 · 111428 bytes 6a7df4cc01d9898c2352b07a3d3c1d2dc0523507ce6bc08156d2af303906bd13 · 590665 bytes c6f31bbb39bae418937a154b040871c5d830f8431d878c400025938d71a3459d · 602745 bytes fabbd105d81350297e8527c39cf83d683caa2cf8020239e7296362beb926a026 · 607026 bytes bdd758b85745eba97e8e2bbb5c8b62489ba9dd2bc1313827f6cecc25d9a6e246 · 111428 bytes b7ac51ed7bbde0382ec3d09406830faccd57d2c0d3247db07783adceb4115b0e · 602724 bytes  (US)
Репутація Edge-IP не пов’язана з цим доменом.
Розташування стосується IP-мережі.
8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093*.vercel.appЗбережені метадані сертифіката. Дати сертифіката без часового поясу показано в тому вигляді, у якому їх збережено. Шифрування з’єднання не підтверджує, що сайту можна довіряти.
Метадані відповідей із мітками часу, збережені локальним конвеєром збору. Кожне значення нижче стосується зазначеного часу архівування.
http://netflix-clone-roan-nine-87.vercel.app/assets/login/login.htmlhttps://netflix-clone-roan-nine-87.vercel.app/assets/login/login.htmlCache-Control: public, max-age=0, must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=utf-8Сервер: Vercel*92393public, max-age=0, must-revalidateinline; filename="login.html"gziptext/html; charset=utf-8Sun, 25 Oct 2026 16:23:18 GMTW/"e12e84c76e06bfd71b0dc1fbb82d9132"Sat, 24 Oct 2026 14:43:24 GMTVercelmax-age=63072000; includeSubDomains; preloadchunkedHITfra1::hqdqz-1792945398495-14c8511a8bacЗначення збережено збирачем; довгі значення під час збору можуть бути скорочені.
Розрахунковий час описує інтервал спостережень. Він не доводить дії реєстратора чи точного моменту, коли сайт став недоступним.
Зміни з датами, збережені моніторингом і збирачами джерел. Найновіші спостереження показано першими; стан джерела не є доказом блокування сайту.
Прапор не зафіксовано→Прапор зареєстровано
Доступний
Джерело: монітор доступності. Кожне збережене спостереження залишається окремим, включаючи записи з однаковою датою або хешем доказів, але з різними джерелами або станами DNS. Невідомий стан не є доказом того, що сайт недоступний.
Зафіксовано ознаку загрози
Відкрити джерелоnetflix-clone-roan-nine-87.vercel.app
Відкрити джерелоСторінка збережена
Відкрити джерелоСторінка заархівована
Відкрити джерелоГраничний IP Vercel Тільки для ознайомлення 6
Реєстратор: Vercel Тільки для ознайомлення 6
Кожна смуга позначає одну з причин, через яку домен пов’язаний із цим хостом. Розмір вузла вказує на виявлення VirusTotal, а вузли, позначені пунктирною лінією, вже не працюють. Повний перелік наведено нижче. Повний список пов’язаних звітів
Ці звіти приводять до тієї самої спільної крайової IP-адреси. Вони допомагають у виявленні звітів, але не передбачають спільного володіння чи спільного вихідного сервера.
Зареєстровані через одного й того самого реєстратора. Один реєстратор обслуговує мільйони клієнтів, які не пов’язані між собою, тому це лише об’єднує дані, а не доводить наявність зв’язку.
Порівняйте відповіді для браузера та краулера й перевірте ознаки маршрутизації трафіку Keitaro.
netflix-clone-roan-nine-87.vercel.app Якщо ви ввели облікові дані облікового запису, особисту чи платіжну інформацію або завантажили файл із цього домену, негайно вживіть заходів. Нижче наведено ресурси, які допоможуть вам повідомити про інцидент і захистити себе.
Виберіть свою країну, щоб отримати офіційні контакти кіберзлочинців або створити проект скарги →.
Чернетка за допомогою штучного інтелекту — деталі інциденту обробляються постачальником штучного інтелекту
Виберіть дії залежно від того, які дані ви передали. Збережіть копію цього звіту разом зі своїми записами.
Припиніть користуватися підозрілим сайтом. Відкрийте справжній сервіс через його офіційний застосунок або за адресою, якій ви вже довіряєте.
Зберігайте оригінали листів, квитанції, повідомлення та знімки екрана в надійному місці. Фактична хронологія подій допоможе органу, який прийматиме заяву, зрозуміти, що сталося. Рекомендації щодо доказів IC3 ↗
netflix-clone-roan-nine-87.vercel.app)Навіть якщо ви не знаєте всіх подробиць — все одно подати заяву. Навіть неповна інформація все одно допомагає у розслідуванні.
Заява не гарантує повернення коштів чи розслідування, але своєчасні й точні дані про транзакції допомагають правоохоронним органам і постачальникам послуг відстежити інцидент.
Додаткові рекомендації: NIST · заходи реагування на фішингFBI IC3 · звіти та доказиFTC · шахрайство під виглядом повернення коштів
Аналіз загроз за допомогою збереженого списку блокувань, WHOIS, DNS і загальнодоступних доказів сканування
Сканувати заразДодавайте підозрілі домени до нашої бази даних загроз — захищайте спільноту
ПовідомитиОстанні звіти про фішинг і помічені зміни доступності
ВідстежуватиСлідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Федеральна гаряча лінія1-800-CALL-FBI

Current service: Повідомити про шахрайство. England, Wales and Northern Ireland. Scotland: 101.
Контакт-центр0300 123 2040Звіт об’єднує збережені знімки сторінок, дані про реєстрацію та мережу, результати сканерів та історію скарг PhishDestroy. Для кожного джерела зазначено власну дату спостереження. Відкрийте звіт джерела, щоб переглянути вихідний результат.
Знімок фіксує те, що було показано на сторінці. Результат сканера відображає оцінку відповідного сервісу на момент перевірки. Ні дійсний сертифікат, ні нульова кількість виявлень не гарантують безпеки.