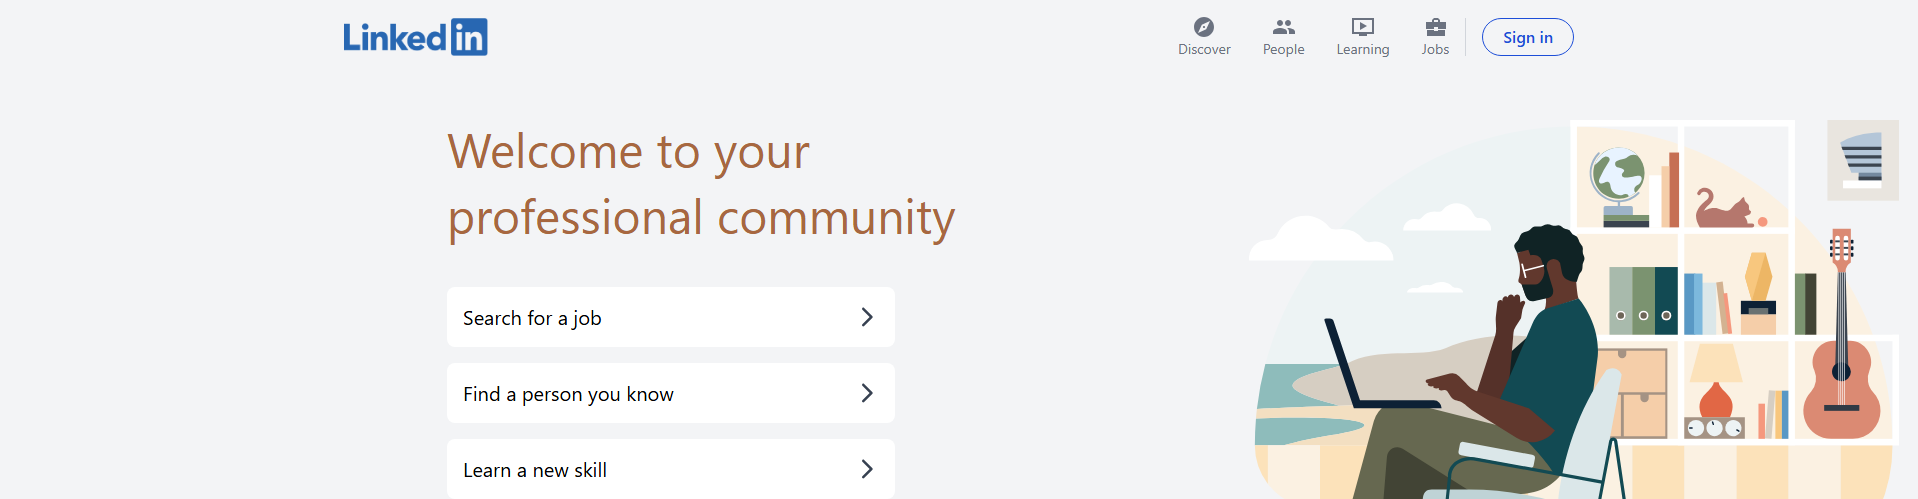
Перейти до звіту про безпеку
Безпека домену та аналіз загроз
Значок сайту linkedin-antanim.vercel.app

linkedin-antanim.vercel.app

Коротко

linkedin-antanim.vercel.app — підробка під LinkedIn; PhishDestroy виявив домен 2026-10-22. Ризик: критичний (100/100). Реєстратор: Vercel. Статус: Останній відомий активний. Хостинг: Amazon.com, Inc. VirusTotal: домен позначають 20/92 рушіїв. Не вводьте облікові дані й не підключайте гаманець.

“LinkedIn - Login”

Реєстратор
Vercel
Resolved IP
216.198.79.131
PhishDestroy assessment Критичний
Доступність Останній відомий активний Останнє збережене спостереження доступності Спостережуване · HTTP probe
Виявлення VirusTotal: 20/92 Збережений список блокувань відповідає: 1 Автоматична мітка бренду: LinkedIn
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
Не записано
Знімки сторінки
відкрити галерею
Вік домену
Не записано
Надіслано скарг
No sent record
22.10.2026 CDN
API
Цей домен було позначено як шкідливий
Системи безпеки повідомляють про виявлення: 20. Публічні списки блокувань, які повідомляють про збіг: 1. Будьте дуже обережні — не вводьте облікові дані чи особисту інформацію.
Огляд звіту

підробка під LinkedIn: linkedin-antanim.vercel.app — Останній відомий активний (HTTP 307). Зведення доказів: VirusTotal 20/92 (Criminal IP, alphaMountain.ai…

The evidence summary below uses retained observations. Each source keeps its own collection date.

Докази джерелVirusTotal 20 / 92 5 sources

VirusTotal

20 / 92 engine detections

Відкрити звіт
VirusTotal · 2026-10-09T07:24:45Z

Спостережуване: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 45,
    "malicious": 19,
    "suspicious": 1,
    "undetected": 27
}
Vendor labels
{
    "DNS8": "phishing",
    "ESET": "phishing",
    "VIPRE": "malware",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Webroot": "malicious",
    "Emsisoft": "phishing",
    "Fortinet": "phishing",
    "Netcraft": "malicious",
    "SOCRadar": "suspicious",
    "URLQuery": "malicious",
    "Kaspersky": "phishing",
    "OpenPhish": "phishing",
    "Gridinsoft": "phishing",
    "MalwareURL": "phishing",
    "BitDefender": "phishing",
    "Criminal IP": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Categories
{
    "alphaMountain.ai": "Phishing (alphaMountain.ai)"
}
Popularity
{
    "Alexa": 934494,
    "Statvoo": 934494
}
Реєстратор
Tucows Domains Inc
Створено
2020-01-28T03:03:04Z
Expires
2026-01-28T03:03:04Z
Updated
2025-01-26T03:25:55Z
Уперше виявлено
2026-10-04T15:06:51Z
DNS-записи
[
    {
        "ttl": 300,
        "type": "A",
        "value": "216.198.79.131"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "64.29.17.131"
    }
]
Dns at
2026-10-09T07:24:58Z
Jarm
3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb
Certificate
{
    "san": [
        "*.vercel.app"
    ],
    "issuer": "Google Trust Services / WR1",
    "serial": "f7911168ffa7d0f4135e24792e7a52a8",
    "sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
    "subject": "*.vercel.app",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Дані реєстрації
{
    "registrar": "Tucows Domains Inc",
    "registrar_iana_id": "69",
    "registrar_url": "http://www.tucows.com",
    "created": "2020-01-28T03:03:04Z",
    "updated": "2025-01-26T03:25:55Z",
    "expires": "2026-01-28T03:03:04Z",
    "status": [
        "clientTransferProhibited",
        "clientUpdateProhibited"
    ],
    "nameservers": [
        "ns1.vercel-dns-3.com",
        "ns2.vercel-dns-3.com",
        "ns3.vercel-dns-3.com",
        "ns4.vercel-dns-3.com"
    ],
    "dnssec": "unsigned"
}

URLScan

Шкідливий

Відкрити звіт
URLScan · 2026-10-22T19:56:17Z

Спостережуване: · Retrieved:

Uuid
01a1652f-6218-7549-856e-db8f025142b4
Final url
https://linkedin-antanim.vercel.app/login
Статус
200
Ip
64.29.17.131
Contacted IP addresses
[
    "64.29.17.131"
]
Asns
[
    "16509"
]
Countries
[
    "US"
]
Document hash
da6958be13b289faec017fd8a9173b2821dfa173589ef6ca0b8e41b266d38b0e
Script hashes
[
    "c4ab2056e44778a870ae5646824bbcd1dcb52ffa6c70fdf27575ac9c7e77af32",
    "8e89e1175a6145d737446d673ffa073f4c469c8fe3972f5287b1e7e9b241282b",
    "fba4f9d362163844edb5bf128ffa9d1a9a5cb6926965a42c5c62ea5233657c93",
    "5c7ad8aa108d114a9f3aa4a29ed4501cc96c6c6282bb7eef232792a28e19f06e",
    "95920617757234c64568e3ef716bf0480f91a9e24a031286c553a8b5269084cb",
    "62a7dc11cfcde3b4e3f3185291ae14139ce45e5b7785b79b57b1d590c78b88e9",
    "5e196153f0bf9ed75a73b958c709618f27a113f6714f3740b511df677d3122a1",
    "6f5b4aa00d2f8d6aed9935b471806bf7acef464d0c1d390260e5fe27f800c67e",
    "81a190e5f3d97c468124a58cdada8235d90df6a3f599a146d94360d6c37ebce7"
]
Globals
[
    "webpackChunk_N_E",
    "regeneratorRuntime",
    "__NEXT_DATA__",
    "__SSG_MANIFEST_CB",
    "__NEXT_P",
    "next",
    "_N_E",
    "__BUILD_MANIFEST",
    "__SSG_MANIFEST",
    "__MIDDLEWARE_MANIFEST"
]
Файли cookie
[
    "__Host-next-auth.csrf-token",
    "__Secure-next-auth.callback-url"
]
Storage keys
[
    "nextauth.message"
]
Tls
{
    "san": [
        "*.vercel.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WR1",
    "subject": "*.vercel.app",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Вік домену, днів
18
Apex age days
18
Tls age days
54
Строк дії TLS, днів
89
Requests
17
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 99,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "linkedin"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "LinkedIn"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
HTTP headers
{
    "server": "Vercel",
    "content-type": "text/html; charset=utf-8",
    "x-powered-by": "Next.js",
    "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}

Результати відповідають часу збору кожного джерела. Відсутність виявлень не гарантує безпеки. Згадки в OTX є публікаціями спільноти.

Зібрані дані джерел

Збережені спостереження сторінки, мережі та сканерів, згруповані за джерелом і часом спостереження.

Every stored field, with its source and date
Website checks · 2026-10-23T18:41:34Z
Mail configuration
{
    "spf_lookups": 0
}
Записи CAA
{
    "count": 2,
    "domain": "vercel.app",
    "issuers": [
        "letsencrypt.org",
        "pki.goog"
    ]
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Заголовок сторінки та метадані
{
    "title": "LinkedIn - Login"
}
Trackers
{
    "requests": 14
}
Форми та змішаний вміст
{
    "third_party_scripts": 0
}
Статус
{
    "up": true,
    "code": 307,
    "timings": {
        "dns": 29,
        "tls": 14,
        "wait": 653,
        "connect": 5,
        "download": 0
    },
    "response_ms": 701
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 12369,
    "co2_grams": 0.0005,
    "cleaner_than": 67
}
Dns server
{
    "ns": [
        {
            "ip": "205.251.199.60",
            "host": "ns4.vercel-dns-3.com"
        },
        {
            "ip": "205.251.193.92",
            "host": "ns1.vercel-dns-3.com"
        },
        {
            "ip": "205.251.194.149",
            "host": "ns2.vercel-dns-3.com"
        },
        {
            "ip": "205.251.197.116",
            "host": "ns3.vercel-dns-3.com"
        }
    ],
    "zone": "vercel.app"
}
Location
{
    "ip": "64.29.17.67",
    "asn": "16509",
    "org": "Amazon.com, Inc.",
    "city": "Walnut",
    "country": "US"
}
Ssl
{
    "issuer": "Google Trust Services / WR1",
    "subject": "*.vercel.app"
}
DNS-записи
{
    "A": [
        "216.198.79.67",
        "64.29.17.67"
    ]
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=63072000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
HTTP security policies
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "64.29.17.67",
    "family": 4
}
Redirects
{
    "chain": [
        "https://linkedin-antanim.vercel.app",
        "/login"
    ],
    "count": 1
}
HTTP headers
{
    "headers": {
        "server": "Vercel",
        "content-type": "text/html; charset=utf-8",
        "x-powered-by": "Next.js",
        "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
    }
}

Питання про linkedin-antanim.vercel.app

Чи є linkedin-antanim.vercel.app легальним сайтом?

Ні. PhishDestroy відносить linkedin-antanim.vercel.app до категорії «підробка під LinkedIn» (ризик: критичний, 100/100); домен уперше виявлено 2026-10-22. VirusTotal: домен позначають 20/92 рушіїв. Вважайте сайт небезпечним.

Чи безпечно підключати гаманець до linkedin-antanim.vercel.app?

Ні. Не підключайте гаманець, не підписуйте повідомлення й не схвалюйте токени на linkedin-antanim.vercel.app. Фішингові сайти просять дозволи (approve, setApprovalForAll, Permit2), що дають зловмисникові змогу вивести ваші активи, а підтверджену транзакцію скасувати неможливо.

Що робити, якщо я користувався linkedin-antanim.vercel.app?

Змініть усі паролі, які вводили на цьому сайті, і ввімкніть двофакторну автентифікацію. Якщо ви підключали гаманець або щось підписували, відкличте дозволи й переведіть решту коштів на новий гаманець; нікому не повідомляйте сид-фразу. Покрокова допомога: екстрена інструкція.

Дивіться також

Blocklist matchesPhishDestroy · Phishunt 2
PhishDestroy PhishDestroy list Відкрити джерело
Phishunt У списку Відкрити джерело

Остання перевірка

Збережений знімок · 9 знімків

All capture links and hashes (9)

Дані домену

Домен
URLScan verdict Шкідливий score 100 Phishing brand: Linkedin report ↗
IP Context Vercel shared edge origin IP hidden Репутація Edge-IP не пов’язана з цим доменом.
Провайдер платформи Vercel US(US)
Контакт для скаргabuse@vercel.com
Статус HTTP307 Temporary Redirect
Технічні подробиціProvenance & timestamps
Вперше виявлено22.10.2026
DOM Analysisanalyzed 23.10.2026score 100/1001 brand signal
Submitted URLhttps://linkedin-antanim.vercel.app/login
Favicon Hash
Observed page title
LinkedIn - Login
Automated brand references
LinkedIn
Сертифікат TLS
Виданий WR1 · збережений строк дії спливає через 33 дні

Мережа і сертифікати

Збережені технічні докази

Мережа і DNS

Shared CDN edge
Resolved IP
216.198.79.131
ASN мережі
AS16509
Organization
Amazon.com, Inc.
Observed location
Walnut, US
Server header
Vercel

Репутація Edge-IP не пов’язана з цим доменом.

Розташування стосується IP-мережі.

Сертифікат TLS

Issuer
WR1
Початок дії
2026-08-29 19:48:09
Кінець дії
2026-11-27 19:48:08
Hostname coverage
Сертифікат дійсний за збереженими датами
Validity
У межах збереженого строку дії
Джерело збору
PhishDestroy collector
Відбиток сертифіката8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Імена в сертифікаті · 1 SAN
  • *.vercel.app

Збережені метадані сертифіката. Дати сертифіката без часового поясу показано в тому вигляді, у якому їх збережено. Шифрування з’єднання не підтверджує, що сайту можна довіряти.

Latest Classified Outcome 2026-10-25 02:54:33 UTC

Primary outcome Redirecting reason: HTTP redirect observed 80% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Redirecting Content: Unknown DNS: Stale Registration: Unknown
Latest HTTP observation Redirecting HTTP redirect observed 80% 2026-10-25 02:54:33 UTC
RDAP registration Невідомо
Observed timeline last reachable: 2026-10-25 02:54:33 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Поскаржитися на цей домен Надішліть докази та допоможіть захистити інших

Аналіз VirusTotal

20 / 92 постачальників безпеки позначили цей домен
Відкрити у VT
Останній аналіз
Criminal IP
alphaMountain.ai
BitDefender
DNS8
ESET
Emsisoft
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
«Касперський»
Lionic
MalwareURL
Netcraft
OpenPhish
SOCRadar
Sophos
URLQuery
VIPRE
Webroot
Registration & observation details2

Availability observations

Останнє спостереження доступності
Estimate basis
Currently reachable

Розрахунковий час описує інтервал спостережень. Він не доводить дії реєстратора чи точного моменту, коли сайт став недоступним.

Історія збережених спостережень2

Зміни з датами, збережені моніторингом і збирачами джерел. Найновіші спостереження показано першими; стан джерела не є доказом блокування сайту.

  1. Моніторинг доступності · Зафіксований стан

    Невідомо→redirected

    http_redirect

  2. Моніторинг доступності · Перший запис збору

    Доступний

All retained availability observations5

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. redirected
    Причина
    http_redirect
    Monitor confidence
    80
    Original source timestamp
    2026-10-25 03:54:33.000000
    SHA-256 доказу
    2a843e8be83927cda7d77d6f2368db1416ea8b76e53b9f5bf6859d767688833b
  2. redirected
    Причина
    http_redirect
    Monitor confidence
    80
    Original source timestamp
    2026-10-24 12:00:37.000000
    SHA-256 доказу
    6ae20b8e9ddd8be3ce6e6dcb3365c824cf6a80b31f794fe8a185f22b3d844c34
  3. redirected
    Причина
    http_redirect
    Monitor confidence
    80
    Original source timestamp
    2026-10-24 00:00:46.000000
    SHA-256 доказу
    0c7ed621c258595181f62a2b8e6b56722556ed49e6301dbc0906f13ee47a7502
  4. redirected
    Причина
    http_redirect
    Monitor confidence
    80
    Original source timestamp
    2026-10-23 12:00:39.000000
    SHA-256 доказу
    c0fc594c6555c332f9435b3c6d686219e68f3cc887321fec2926d96e55ba442c
  5. unknown
    Причина
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 21:57:28.000000
    SHA-256 доказу
    2e2b79dde5b6ce0b3e96f207d65aa1a4d7aa87b180b850bd3145792a203a23b0

Зафіксовані дії

3 entries
  1. VirusTotal

    20/92 engine detections

    Відкрити джерело
  2. Додано до PhishDestroy

    linkedin-antanim.vercel.app

    Відкрити джерело

Перевірити клоакінг

Порівняйте відповіді для браузера та краулера й перевірте ознаки маршрутизації трафіку Keitaro.

linkedin-antanim.vercel.app

Докази та зовнішні звіти

Глибокий аналіз
Help & reporting

Чи вплинув на вас цей сайт?

4 пов’язаних груп доказових сигналів Останній відомий активний
Якщо облікові дані скомпрометовано, негайно повідомте про це. Не вступайте в контакт із шахраями, які пропонують повернути кошти.

Якщо ви ввели облікові дані облікового запису, особисту чи платіжну інформацію або завантажили файл із цього домену, негайно вживіть заходів. Нижче наведено ресурси, які допоможуть вам повідомити про інцидент і захистити себе.

Зверніться до місцевих органів влади

Виберіть свою країну, щоб отримати офіційні контакти кіберзлочинців або створити проект скарги →.

Довідник 97 країн

Template-based draft · optional AI wording assistance requires separate consent

Чернетка за допомогою штучного інтелекту — деталі інциденту обробляються постачальником штучного інтелекту · Перегляньте та подайте його самостійно
After a phishing incident

Рекомендації та поради для потерпілих

Виберіть дії залежно від того, які дані ви передали. Збережіть копію цього звіту разом зі своїми записами.

Що мені слід зробити негайно?

Терміново

Припиніть користуватися підозрілим сайтом. Відкрийте справжній сервіс через його офіційний застосунок або за адресою, якій ви вже довіряєте.

  • Змінити всі паролі — електронна пошта, облікові записи в Exchange, все, що використовує той самий пароль
  • Увімкнути двофакторну автентифікацію за допомогою додатка для аутентифікації (а не SMS). Вимкніть відновлення за допомогою SMS
  • Картки «Freeze» якщо ви ввели банківські реквізити на фішинговому сайті

Яку інформацію мені слід зібрати для свого звіту?

Рекомендації ФБР

Зберігайте оригінали листів, квитанції, повідомлення та знімки екрана в надійному місці. Фактична хронологія подій допоможе органу, який прийматиме заяву, зрозуміти, що сталося. IC3 evidence guidance ↗

  • Відомості про платіж — якщо ви платили, збережіть квитанцію, суму, дату, дані платіжного сервісу та одержувача.
  • Точні дати та час — про кожну транзакцію та перший контакт із шахраєм
  • Знімки екрана — шахрайські веб-сайти, повідомлення в чатах, електронні листи, операції з електронними гаманцями, соціальні мережі
  • Усі URL-адреси та домени які використовує шахрай (в тому числі linkedin-antanim.vercel.app)
  • Зв'язки — електронні листи, текстові повідомлення, номери телефонів, імена користувачів, якими користувався шахрай

Навіть якщо ви не знаєте всіх подробиць — все одно подати заяву. Навіть неповна інформація все одно допомагає у розслідуванні.

Куди мені повідомити про шахрайство?

  • ФБР IC3 — Центр прийому скарг щодо інтернет-злочинів (федеральна система повідомлень США)
  • Європол — Звіти про кіберзлочини в Європі (ЄС)
  • Your bank or payment provider — якщо ви переказали гроші або розкрили дані картки, негайно зв’яжіться зі службою безпеки за офіційними контактами.
  • Місцева поліція — створює офіційний запис, навіть якщо вони не можуть вжити заходів негайно

Заява не гарантує повернення коштів чи розслідування, але своєчасні й точні дані про транзакції допомагають правоохоронним органам і постачальникам послуг відстежити інцидент.

How do phishing scams typically work?

  • Фальшиві веб-сайти — ідеальні копії легальних сайтів із дещо зміненими доменами
  • Забій свиней — довіра, завойована протягом кількох тижнів через Telegram, WhatsApp або додатки для знайомств, після чого викрадаються гроші
  • Шахрайство, пов’язане з відновленням даних — шахраї видають себе за фахівців із повернення коштів і вимагають передоплату. Ніколи не повідомляйте сид-фразу й не платіть, доки самостійно не перевірите виконавця
  • Шахрайські схеми з використанням штучного інтелекту — «діпфейки», автоматизований фішинг та сайти, створені за допомогою штучного інтелекту, що ускладнюють виявлення шахрайства

Як я можу захистити себе в майбутньому?

  • Додати офіційні сайти до закладок — ніколи не переходьте за посиланнями з електронних листів, приватних повідомлень або рекламних оголошень
  • Перевірити домени — перевірити PhishDestroy перед тим, як вступати у взаємодію. Перевірте HTTPS, орфографію та вік домену
  • «Занадто добре, щоб бути правдою» = шахрайство — гарантована прибутковість, реклама за участю знаменитостей, стислі терміни

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Будьте в курсі подій, дбайте про свою безпеку

Слідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога

Official reporting routes

Європол
Знайдіть офіційний канал звітності для вашої країни ЄС
National police directory
Find your country
Остерігайтеся шахраїв, які обіцяють повернути втрачені кошти! Злочинці можуть знову зв’язатися з жертвами, видаючи себе за слідчих, адвокатів або агентів із відновлення. Не сплачуйте авансових зборів і не діліться обліковими даними. Дізнайтеся більше про шахрайство у сфері відшкодування збитків →
Про цей звітДжерела, дати спостережень і виправлення

Звіт об’єднує збережені знімки сторінок, дані про реєстрацію та мережу, результати сканерів та історію скарг PhishDestroy. Для кожного джерела зазначено власну дату спостереження. Відкрийте звіт джерела, щоб переглянути вихідний результат.

Знімок фіксує те, що було показано на сторінці. Результат сканера відображає оцінку відповідного сервісу на момент перевірки. Ні дійсний сертифікат, ні нульова кількість виявлень не гарантують безпеки.

Розмістити звіт на сайтіКомпактний віджет із посиланням на докази
HTML · IFRAME

Вбудувати цей звіт

Поділіться цією інформацією про загрози на своєму веб-сайті або в блозі

embed.html
<iframe
  src="https://phishdestroy.io/uk/embed/domain/linkedin-antanim.vercel.app"
  title="PhishDestroy threat report for linkedin-antanim.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>