Güvenlik raporuna geç
Etki alanı güvenliği ve tehdit istihbaratı
solanewyeargive.online favicon

solanewyeargive.online

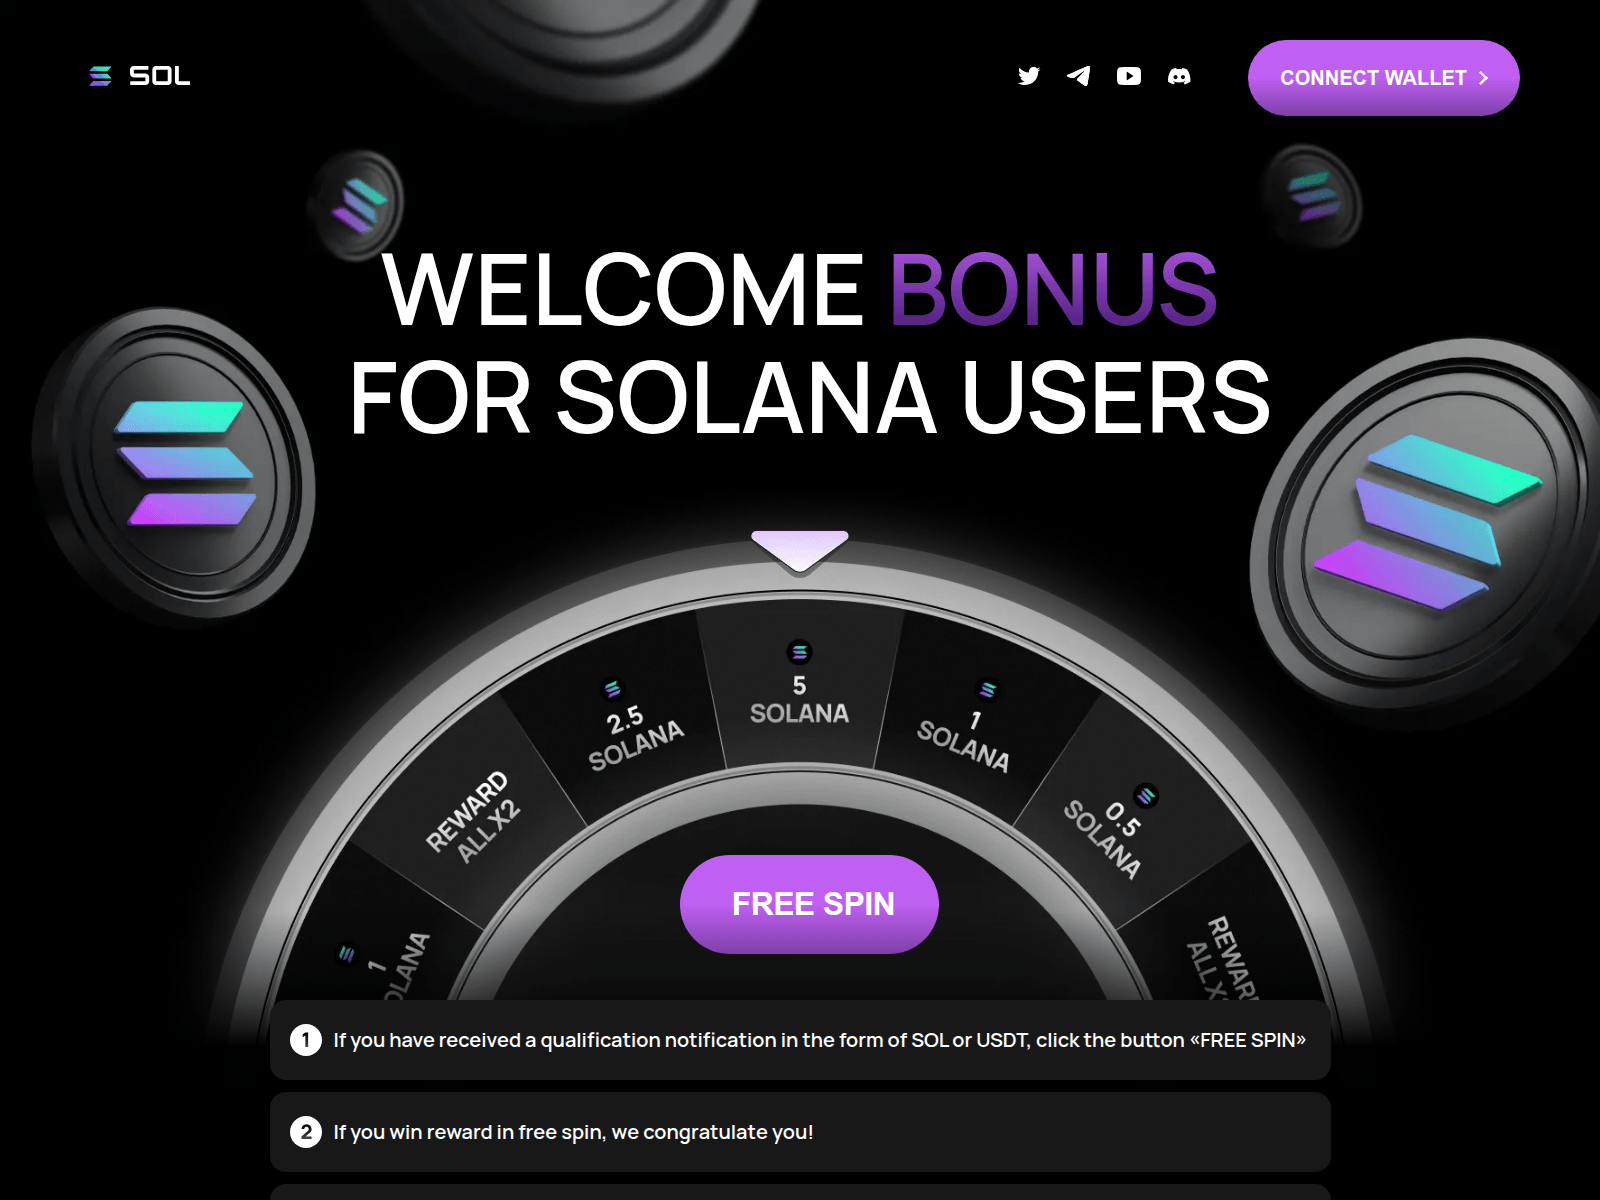
“SOLANA SPIN”

Kayıt kuruluşu
Spaceship
Resolved IP
188.114.97.3
Registered
24.12.2025
Tehdit kararı Kritik
Kullanılabilirlik İçerik kullanılamıyor En son gözlemde içerik mevcut değildi Gözlemlenen
Source: HTTP probe
VirusTotal algılamaları: 7/93 Marka kimliğine bürünme: Solana
OTX: 1 ref 05.01.2026 Solana CDN
API
Bu alan adı, zararlı olarak işaretlenmiştir
Güvenlik motorları bir algılama bildiriyor: 7. Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
Rapor özeti

solanewyeargive.online — İçerik kullanılamıyor. Marka kimliğine bürünme: Solana; Dolandırıcılık türü: Crypto Scam; Drainer: Solana Drainer. Kanıt özeti: VirusTotal 7/93 (ADMINUSLabs, alphaMountain.ai, CRDF, Google Safebrowsing, Gridinsoft); PhishDestroy score 90/100. Kayıt kuruluşu: Spaceship.

Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.

VirusTotal
VirusTotal
7 det.
OTX references
URLScan
URLScan
Yaş
10 mo
Gözlemlenen durum
İçerik kullanılamıyor
PhishDestroy
DestroyList
Listelenmiş

Source evidence

6 sources

VirusTotal

7 / 93

Bildir

OTX

1 community reference

Bildir

CF Radarı

provider verdict: clean

Bildir

URLScan capture

saklanan rapor

Stored URLScan capture preview
Bildir

URLScan verdict

Analiz tamamlandı

Bildir

Google Safe Browsing

Checked; no threat flag recorded

Bildir

Kanıt özeti

Kritik
VirusTotal
7/93
OTX
1 community ref
URLScan
Stored capture

The domain `solanewyeargive.online` impersonated Solana, operating as a Solana Drainer scam before being taken down.

Seven out of 95 security vendors, including ADMINUSLabs, Google Safebrowsing, and SOCRadar, flagged this domain as malicious. It appeared on 3 public blocklists, but Google Safe Browsing did not flag it.

Spaceship, Inc. registered the domain on 2025-12-24. It resolved to IP 188.114.97.3 and was first seen on 2026-01-05.

Block `solanewyeargive.online` at the perimeter and flag IP 188.114.97.3 as a confirmed indicator of compromise.

Extracted from stored page analysis

Observed indicators

0 wallet · 1 Telegram

Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.

Telegram
https://t.me/solanaStored page reference

IoC extraction recorded 2026-08-02 04:17:24 UTC

Tespit ve kaçınma analizi

Gizleme ve trafik dağıtımı kontrolü

Gözlemlenmemiştir Kaydedilen taramada herhangi bir gizleme tespit edilmedi

Bu ana bilgisayar için saklanmış tarayıcı-karşı-tarayıcı gözlemleri ile Keitaro tarzı trafik dağıtım sistemleri için gerçek zamanlı parmak izi kontrolü.

Kaydedilmiş gizleme bayrağı
Gözlemlenmemiştir
Gizleme puanı
0/6
Son gizleme taraması

Tarayıcı notu: unavailable: raw=connection_error; http=0; via=http_proxy; error=SOCKSHTTPConnectionPool(host='solanewyeargive.online', port=80): Max retries exceeded with url: / (Caused by NewConnecti

TDS'da canlı parmak izi kontrolü
Bu panel açıkken, PhishDestroy tarayıcısından çalıştırıldığında yedi Keitaro parmak izi ve bir tarayıcı-crawler karşılaştırması görüntülenir.
Bekleme

Kaydedilen görüntü · 2 captures

Sayfa başlığı
SOLANA SPIN
Impersonates
Solana

Domain details

Alan adı
URLScan Verdict Analiz tamamlandı score 0 report ↗
IP Context Cloudflare shared edge origin IP hidden Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.
OTX Tags scam
Kayıt kuruluşu Spaceship US(US)
Kötüye kullanım iletişim bilgisiabuse@spaceship.com
ICANN Kayıt KuruluşuICANN Lookup (RDAP) →
KayıtOluşturuldu 24.12.2025 (291d) — Expires 24.12.2026
İlk erişilemezliğe kadar geçen süre 48 days
Neyi ölçüyoruz Depolanan ilk kötüye kullanım raporundan içeriğin kullanılamadığına dair ilk gözleme kadar geçen süre. Bu, nedeni belirlemez.
Her raporun içeriği Saklanan giden rapor kayıtları, satıcı kararları, kayıt verileri, barındırma ayrıntıları, sınıflandırmalar veya ekran görüntüleri gibi o sırada mevcut olan kanıtlara referans verebilir. Bu sayfa, teslim edilen yükün, alındığının, onaylandığının veya alıcının yaptığı eylemin tam olarak ne olduğu konusunda bir sonuç çıkarmaz.
Teknik ayrıntılarProvenance & timestamps
İlk Kez Tespit Edildi05.01.2026
DOM Analysisanalyzed 24.03.2026score 25/1001 brand signal
IoC Extractionscanned 02.08.20260 wallet · 1 Telegram IoC
Submitted URLhttps://solanewyeargive.online/
ICANN OVERSIGHT

Akreditasyon ve RAA bağlamı

Registrar accreditation and DNS abuse obligations

For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Accreditation is a contract, not a safety certification.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Hiçbir şey otomatik olarak gönderilmez.

Network & certificates

Stored technical evidence

Network & DNS

Shared CDN edge
Resolved IP
188.114.97.3
Network ASN
AS13335
Organization
Cloudflare, Inc.
Observed location
San Francisco, US
Server header
cloudflare

Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.

Ad sunucuları 2

  • amy.ns.cloudflare.com
  • kai.ns.cloudflare.com

Location describes the IP network.

viewdns.info · 188.114.97.3rapiddns.io

Latest Classified Outcome 2026-10-10 20:20:48 UTC

Primary outcome DNS etkin değil reason: DNS NXDOMAIN 80% confidence
Attribution source: Dns Cache
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Unknown
Latest HTTP observation Bilinmiyor Probe Inconclusive 20% 2026-10-11 01:10:03 UTC
RDAP registration Bilinmiyor
Observed timeline last reachable: 2026-04-08 03:13:54 UTC current episode first observed: 2026-09-30 16:14:55 UTC observed RIP window: 2026-04-08 03:13:54 UTC → 2026-09-30 16:14:55 UTC · 4,213.02h midpoint estimate ≈ 2026-07-04 21:44:24 UTC · precision very low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Bu Alan Adını Bildir Kanıt sunun ve başkalarını korumaya yardımcı olun

VirusTotal Analizi

7 / 93 güvenlik sağlayıcıları bu alanı işaretledi
View on VT
Last analyzed
ADMINUSLabs
alphaMountain.ai
CRDF
Google Safebrowsing
Gridinsoft
Lionic
SOCRadar

Forensic History & Detection Timeline

ThreatLifecycleTelemetry
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Cloudflare Radar Scan 2026-03-07 09:36:09 UTC
    Cloudflare Radar scan registered: View Radar report.

Tehdit Müdahale Pipeline

Keşif
Analysis
Monitoring

12 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Tehdit Alındı
solanewyeargive.online tespit edildi ve kapsamlı analiz için sıraya alındı
05.01.2026
URLScan.io Capture
Kaydedildi URLScan report with capture artifacts
23.02.2026
Cloudflare Radar Report
A stored Cloudflare Radar report is available. The report link alone is not a malicious verdict and does not prove that every network field was captured.
VirusTotal
7/93 recorded on VirusTotal
25.02.2026
OTX Community References
1 community publication reference on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
01.03.2026
Drainer Identified
Solana Drainer wallet drainer — impersonating Solana
Forensic Evidence Collected
Stored evidence from URLScan.io, stored screenshot
23.02.2026
Technical Analysis Recorded
Rapor, depolanan teknolojiyi veya adli analiz sonuçlarını içerir.
11.10.2026
Cloudflare Radar Scan
Cloudflare Radar ile tarandı; Ağ analizi tamamlandı.
07.03.2026
DestroyList Yayınlandı
05.01.2026
Content Observed Unavailable
En son saklanan kontroller, rapor edilen içeriğin mevcut olmadığını gösteriyor; bu, değişikliğe kimin veya neyin sebep olduğunu belirlemez.
23.02.2026
İlk erişilemezliğe kadar geçen süre
Tespitten ilk kullanılamayan gözleme kadar 1160 saat geçti.
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Benzer alan adları

118 kayıtlı benzer alan adı

oslana.com transposition salana.com vowel-swap selana.com vowel-swap sloana.com transposition solanacom.com various solano.com vowel-swap solanu.com vowel-swap solona.com vowel-swap soluna.com vowel-swap sulana.com vowel-swap aolana.com replacement asolana.com insertion
Tümünü göster (88)
colana.com bitsquatting dolana.com replacement dsolana.com insertion esolana.com insertion olana.com omission qolana.com bitsquatting rolana.com bitsquatting s-olana.com hyphenation s01ana.com homoglyph sglana.com bitsquatting silana.com replacement skolana.com insertion slana.com omission so-lana.com hyphenation soana.com omission sodana.com bitsquatting soiana.com homoglyph soilana.com insertion sokana.com replacement sola-na.com hyphenation solaa.com omission solaana.com repetition solaba.com replacement solafa.com bitsquatting solaha.com replacement solahna.com insertion solaja.com bitsquatting solala.com bitsquatting solama.com homoglyph solan-a.com hyphenation solan.com omission solanc.com bitsquatting solane.com bitsquatting solani.com bitsquatting solanna.com homoglyph solans.com replacement solany.com replacement solanz.com replacement solara.com homoglyph solarna.com homoglyph solasna.com insertion solayna.com insertion solena.com bitsquatting solina.com bitsquatting solkana.com insertion sollana.com insertion solmana.com insertion solna.com omission soloana.com insertion solpana.com insertion solsana.com insertion solwana.com insertion solyana.com insertion solyna.com replacement solzana.com insertion somana.com bitsquatting sonana.com bitsquatting sopana.com replacement soplana.com insertion splana.com replacement spolana.com insertion ssolana.com repetition swolana.com insertion wolana.com bitsquatting xn--solaa-03b.com homoglyph xn--solan-jwa.com homoglyph xn--solna-zqa.com homoglyph xolana.com replacement xsolana.com insertion yolana.com replacement zolana.com replacement sklana.com bitsquatting sohana.com bitsquatting solana0.com addition solana2.com addition solana3.com addition solana4.com addition solana6.com addition solana7.com addition solana9.com addition solanaa.com addition solanab.com addition solanac.com addition solanad.com addition solanae.com addition solanaf.com addition solanag.com addition solanah.com addition

118 kaydın 100 kadarı gösteriliyor

Topluluk raporları

1 topluluk üyesi tarafından bildirildi; ilk görülme 05.01.2026

Kayıtlı raporlar
1
Bildirilen benzersiz URL’ler
1
Yinelenen1

Kanıtlar ve Dış Raporlar

Derinlemesine Analiz

Bu Siteden Etkilendiniz mi?

5 evidence signal groups linked 0 reports recorded İçerik kullanılamıyor
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Bu alanla etkileşimde bulunduysanız, kişisel bilgilerinizi girdiyseniz veya bir kripto para cüzdanı bağladıysanız hemen harekete geçin. Aşağıda olayı bildirmenize ve kendinizi korumanıza yardımcı olacak kaynaklar bulunmaktadır.

Europol
AB ülkeniz için resmi raporlama kanalını bulun
National police directory
Kurtarma dolandırıcılarına dikkat edin! Suçlular, araştırmacı, avukat veya kurtarma görevlisi gibi davranarak mağdurlarla tekrar iletişime geçebilir. Peşin ücret ödemeyin veya kimlik bilgilerinizi paylaşmayın. Hiçbir meşru hizmet çalınan kriptonun kurtarılmasını garanti edemez. Geri ödeme dolandırıcılığı hakkında daha fazla bilgi edinin →

Yerel Yetkililere Bildirin

resmi siber suç iletişim bilgileri veya şikayet taslağı oluştur → almak için ülkenizi seçin.

97 ülke rehberi

Template-based draft · optional AI wording assistance requires separate consent

Yapay zeka destekli taslak — olay ayrıntıları yapay zeka sağlayıcısı tarafından işlenir · Kendiniz inceleyin ve gönderin

Herhangi Bir Alan Adını Kontrol Et

Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi

Şimdi Tara

Oltalama Olayını Bildir

Şüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun

Bildir

Canlı Tehdit Akışı

Son kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri

İzle

Gelişmelerden Haberdar Olun, Güvende Kalın

Canlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin

Canlı Tehdit Akışı Bu İlanı İtiraz Et

Mağdurlara Yönelik Öneriler ve Tavsiyeler

Tahmini $51 billion 2024 yılında yasadışı kripto cüzdanlarına aktı (source). Eğer şu ile etkileşim kurduysanız solanewyeargive.online — hemen harekete geçin.

Hemen ne yapmalıyım?
Acil
  • Jeton onaylarını iptal et — use revoke.cash kötü niyetli akıllı sözleşmelere verilen erişim iznini kaldırmak için
  • Kalan fonları aktarın yepyeni bir cüzdana. Güvenliği ihlal edilen cüzdan artık güvenli değil
  • Tüm şifreleri değiştir — e-posta, Exchange hesapları, aynı şifreyi paylaşan her şey
  • 2FA'yı etkinleştir bir kimlik doğrulama uygulaması kullanarak (SMS değil). SMS tabanlı kurtarma özelliğini devre dışı bırakın
  • Kartları dondur eğer kimlik avı sitesine banka bilgilerinizi girdiyseniz
Raporum için hangi bilgileri toplamalıyım?
FBI yönergeleri

Şu kaynağa göre FBI, en önemli ayrıntılar işlem verileridir:

  • Kripto para adresleri — dolandırıcının cüzdanı (örneğin, 0x5856...35985)
  • Tutar ve kripto para türü — tam tutar (örn. 1,02345 ETH, 0,5 BTC, 500 USDT)
  • İşlem Kimliği (hash) — benzersiz blok zinciri işlem tanımlayıcısı
  • Kesin tarih ve saatler — her işlemin ve dolandırıcıyla ilk teması
  • Ekran görüntüleri — dolandırıcılık amaçlı web siteleri, sohbet mesajları, e-postalar, cüzdan işlemleri, sosyal medya
  • Tüm URL'ler ve alan adları dolandırıcı tarafından kullanılan (şunlar dahil) solanewyeargive.online)
  • İletişim — dolandırıcının kullandığı e-postalar, kısa mesajlar, telefon numaraları ve kullanıcı adları

Tüm ayrıntıları bilmeseniz bile — yine de şikayette bulun. Kısmi bilgiler de soruşturmalara yardımcı olmaktadır.

Bu dolandırıcılığı nereye bildirmeliyim?
  • FBI IC3 — İnternet Suçları Şikayet Merkezi (ABD federal bildirim sistemi)
  • Europol — Avrupa siber suç ihbarları (AB)
  • Chainabuse — Borsalar ve platformlar genelinde dolandırıcılık amaçlı cüzdanları işaretlemek
  • Kripto para borsanız — notify its fraud team immediately; it may be able to preserve records or restrict funds held on its platform
  • Yerel polis — hemen harekete geçemese bile resmi bir kayıt oluşturur

A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Kripto para dolandırıcılıkları genellikle nasıl işler?
  • Sahte web siteleri — alan adları hafifçe değiştirilmiş, orijinal sitelerin piksel düzeyinde birebir kopyaları
  • Kötü niyetli onaylar — Saldırganlara sınırsız token harcama yetkisi veren “connect wallet” uyarıları
  • Domuz kesimi — Telegram, WhatsApp ve flört uygulamaları aracılığıyla haftalarca süren bir süreçte kurulan güvenin ardından paranın çalınması
  • Geri kazanım dolandırıcılıkları — fraudsters pose as recovery agents and demand upfront fees. Never share a seed phrase or pay before independently verifying the provider
  • Sahte reklamlar ve airdrop'lar — Google/sosyal medya reklamları ve cüzdanınızı boşaltan uygulamalara yönlendiren “ücretsiz jeton” teklifleri
  • Yapay zeka destekli dolandırıcılıklar — deepfake’ler, otomatik kimlik avı ve yapay zeka tarafından oluşturulan siteler, dolandırıcılığın tespit edilmesini zorlaştırıyor
Gelecekte kendimi nasıl koruyabilirim?
  • Bir donanım cüzdanı kullanın (Ledger, Trezor). Tarayıcı cüzdanlarında asla büyük meblağlar saklamayın
  • Resmi siteleri yer imlerine ekle — e-postalardaki, özel mesajlardaki veya reklamlardaki bağlantılara asla tıklamayın
  • Her onayı okuyun — İmzalamadan önce izinleri kontrol edin. Sınırsız onayları reddedin
  • Etki alanlarını doğrula — kontrol et PhishDestroy etkileşime geçmeden önce. HTTPS'yi, yazım hatalarını ve alan adının yaşını kontrol edin
  • "Gerçek olamayacak kadar iyi" = dolandırıcılık — garantili getiri, ünlülerin desteği, acil son tarihler
HTML · IFRAME

Bu Raporu Yerleştir

Bu tehdit bilgisini web sitenizde veya blogunuzda paylaşın

embed.html
<iframe
  src="https://phishdestroy.io/tr/embed/domain/solanewyeargive.online"
  title="PhishDestroy threat report for solanewyeargive.online"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>

