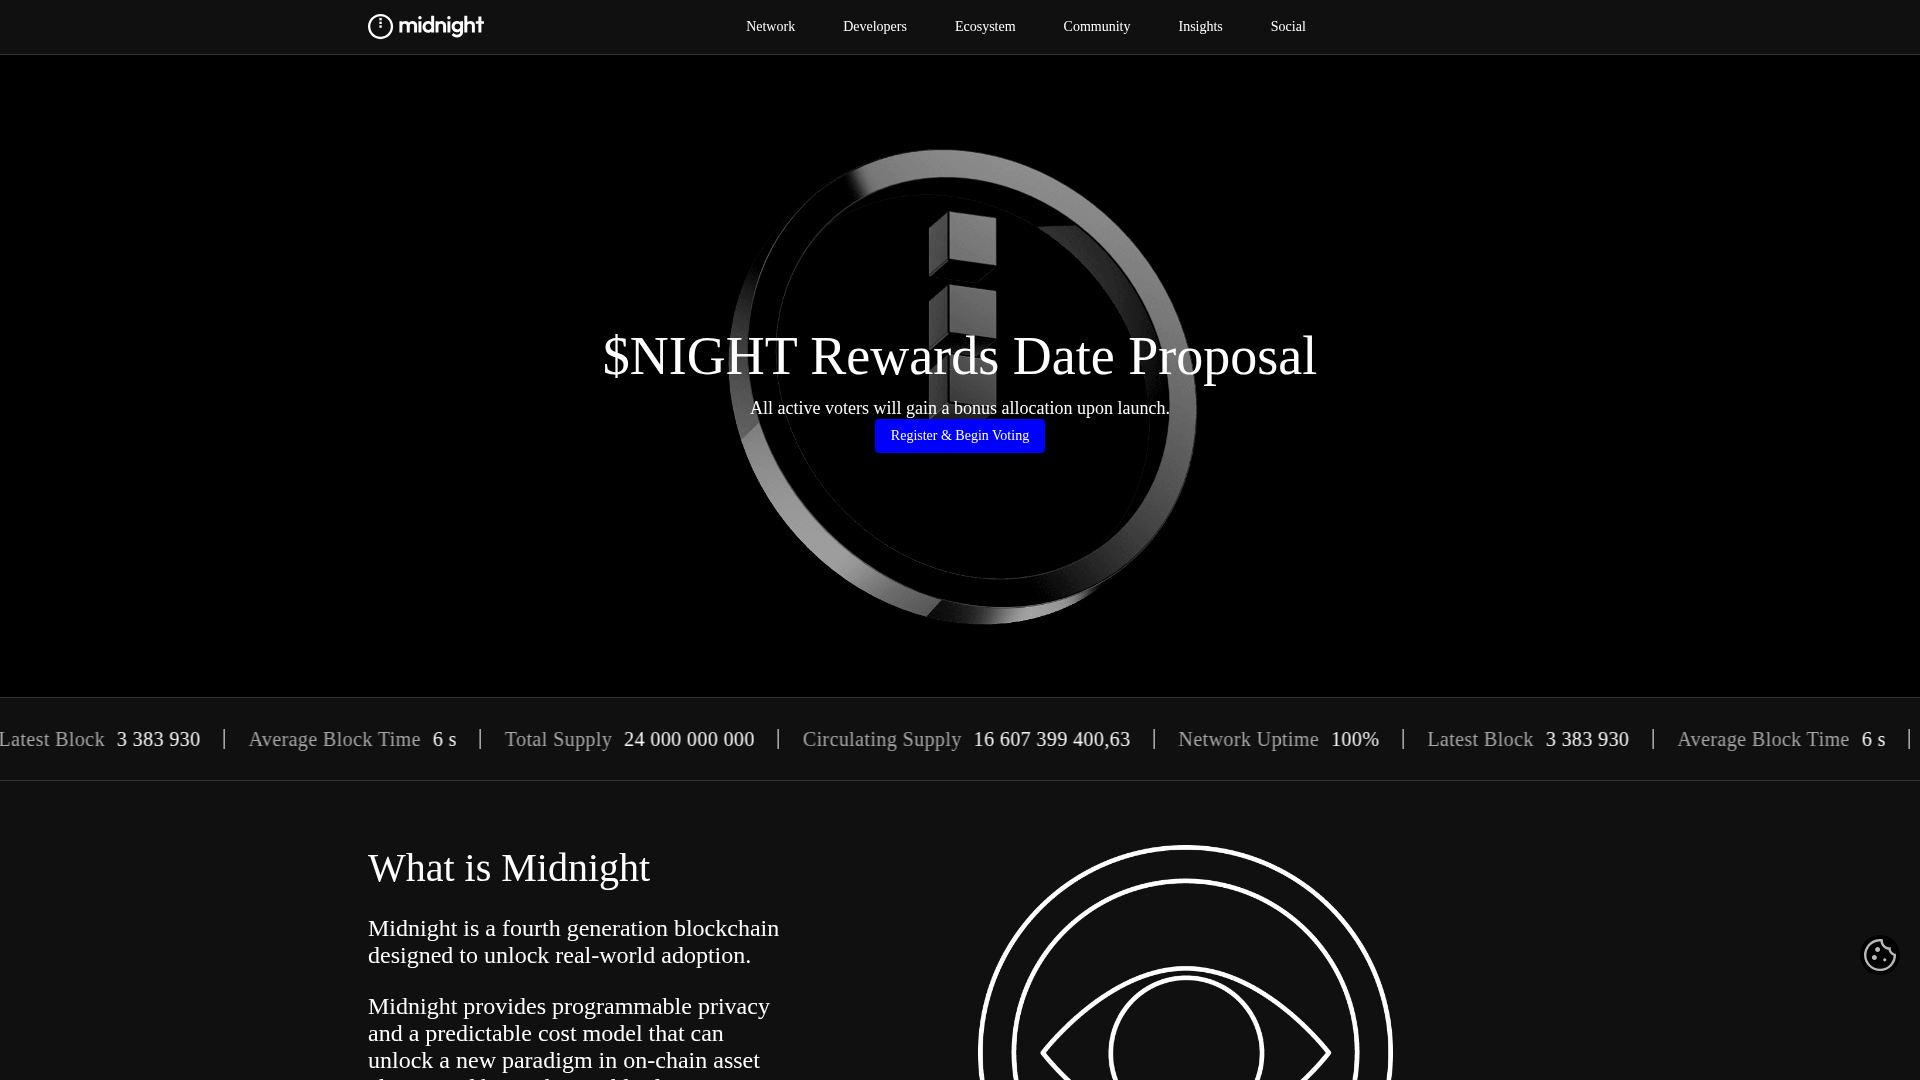
The site uses the Midnight brand to host a rewards proposal page prompting users to participate in a voting process for bonus token allocations. Visitors should avoid connecting cryptocurrency wallets or interacting with the voting prompts.
Análise disponível apenas em inglês
Título da página: “Midnight | Bringing rational privacy to blockchain”
Mais informações sobre as fontes
Sinais de segurança registrados
Resultado salvo do VirusTotal: 1/92 mecanismos com alertas. Maliciosos: 0. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-09 15:28 UTC. Obtido (conforme registrado): 2026-11-21 20:34 UTC. Listados em listas de bloqueio externas: ScamSniffer. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Sinais de risco
Detecções do VirusTotal: 1/92Correspondências da lista de bloqueio armazenada: 1
A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.
Resumo do relatório
PhishDestroy mantém um registro de vote-proposal-107.pages.dev. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
Análise
Resumo do domínio
O PhishDestroy registrou o vote-proposal-107.pages.dev pela primeira vez em 2026-11-21. Resultado salvo do VirusTotal: 1/92 mecanismos com alertas. Maliciosos: 0. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-09 15:28 UTC. Obtido (conforme registrado): 2026-11-21 20:34 UTC. Listados em listas de bloqueio externas: ScamSniffer. Risco: alto (pontuação de evidências 68/100). Status: Última vez em que se sabe que esteve ativo. Hospedagem: Cloudflare, Inc. Não digite credenciais nem conecte uma carteira.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
Midnight rewards vote page layout and structure
The page opens on a dark interface displaying the Midnight logo at the top left alongside navigation links for Network, Developers, Ecosystem, Community, Insights, and Social. The central headline reads "$NIGHT Rewards Date Proposal" with the subtitle "All active voters will gain a bonus allocation upon launch." Below this text sits a prominent blue button labelled "Register & Begin Voting." A lower section details blockchain metrics such as block height, average block time, total supply, circulating supply, and network uptime. Further down, an introductory section explains "What is Midnight" through descriptive text about its fourth-generation blockchain design.
Security telemetry and risk indicators
VirusTotal showed 1 of 92 engines flagging it on 9 Nov 2026, and ScamSniffer blocks it, and PhishDestroy scores the evidence against it at 45/100 (high). Gridinsoft is among the vendors identifying suspicious indicators on the domain. The URL runs on the pages.dev hosting environment, where it still responded on 21 Nov 2026 at 21:31 UTC. While detection counts remain low, interaction with unknown voting portals often leads to prompt requests for wallet signatures or token approvals.
Recommended precautions
Users who arrived at this address should refrain from clicking the voting button or connecting any cryptocurrency wallet. Always verify project announcements through official communication channels rather than unverified links hosted on third-party platforms.
Evidências da fonteVirusTotal 1 / 925 fontes
FonteResultadoRegistradaAbrir
VirusTotal
1 / 92 detecções do motor
Análise:
Abrir relatório VirusTotalRegistro original da fonteObservado: 15 campos
Este é um resultado armazenado separadamente. Suas contagens, fornecedores e datas não substituem a observação do provedor acima. A data de recuperação não é a data da análise.
Fonte
VirusTotal
Estado do resultado
observed
Numerator
1
Denominator
92
Vendors
Gridinsoft
Observado em
2026-11-09 15:28:56
Hora da verificação
2026-11-21 21:34:05
Hora da recuperação
2026-11-21 20:34:06
Cloudflare Radar
Relatório de varredura
Abrir relatório Cloudflare RadarRegistro original da fonteObservado: 11 campos
Urlscan result at: 2026-11-22 05:30:13; Urlscan enriched at: 2026-11-22 10:11:29
PhishDestroy DOM
10 / 100 · pontuação heurística · 10 referências de marca · 0 classificação
Apenas heurística de conteúdo; não é a pontuação final
Abrir relatório Verificação do código da página por um monitor independente · 10 / 100 · 2026-11-21 23:20 UTC
Esta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.
A data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
vote-proposal-107.pages.dev hosted a Midnight token voting page promising bonus allocations, flagged by 1 VirusTotal engine. Check official links.
Resumo de IA
Midnight rewards vote page layout and structure The page opens on a dark interface displaying the Midnight logo at the top left alongside navigation links for Network, Developers, Ecosystem, Community, Insights, and Social. The central headline reads "$NIGHT Rewards Date Proposal" with the subtitle "All active voters will gain a bonus allocation upon launch." Below this text sits a prominent blue button labelled "Register & Begin Voting." A lower section details blockchain metrics such as block height, average block time, total supply, circulating supply, and network uptime. Further down, an introductory section explains "What is Midnight" through descriptive text about its fourth-generation blockchain design. Security telemetry and risk indicators VirusTotal showed 1 of 92 engines flagging it on 9 Nov 2026, and ScamSniffer blocks it, and PhishDestroy scores the evidence against it at 45/100 (high). Gridinsoft is among the vendors identifying suspicious indicators on the domain. The URL runs on the pages.dev hosting environment, where it still responded on 21 Nov 2026 at 21:31 UTC. While detection counts remain low, interaction with unknown voting portals often leads to prompt requests for wallet signatures or token approvals. Recommended precautions Users who arrived at this address should refrain from clicking the voting button or connecting any cryptocurrency wallet. Always verify project announcements through official communication channels rather than unverified links hosted on third-party platforms.
Midnight | Bringing rational privacy to blockchain
Palavras-chave
Midnight, data protection, zero-knowledge proofs, DApps
Nome do site Open Graph
Midnight Network
Cor do tema
#101010
Descrição
Midnight brings rational privacy to blockchain by utilizing zero-knowledge proofs to protect sensitive data and developer-friendly tools to create DApps.
Card do Twitter
summary_large_image
Conta do Twitter
@MidnightNtwrk
Descrição Open Graph
Midnight brings rational privacy to blockchain by utilizing zero-knowledge proofs to protect sensitive data and developer-friendly tools to create DApps.
Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin
Perguntas sobre vote-proposal-107.pages.dev
vote-proposal-107.pages.dev é confiável?
O PhishDestroy classifica vote-proposal-107.pages.dev como um risco de alto (pontuação de evidências 68/100) com base nas evidências registradas; o registro foi feito pela primeira vez em 2026-11-21. Resultado salvo do VirusTotal: 1/92 mecanismos com alertas. Maliciosos: 0. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-09 15:28 UTC. Obtido (conforme registrado): 2026-11-21 20:34 UTC. Listados em listas de bloqueio externas: ScamSniffer. A pontuação local e a inclusão em uma lista não comprovam fraude. Verifique a data de cada fonte e a URL exata.
É seguro conectar uma carteira a vote-proposal-107.pages.dev?
Devido aos sinais de risco mencionados acima, não conecte uma carteira, não assine mensagens nem approve permissões de tokens nesse endereço. Uma transação confirmada na blockchain não pode ser revertida.
O que fazer se eu usei vote-proposal-107.pages.dev?
Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token
Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança
Guarde o endereço, as datas, os detalhes do pagamento ou da transação e as mensagens para registrar uma ocorrência na polícia ou em outra autoridade competente. O registro da ocorrência não garante que o dinheiro será devolvido. Ajuda passo a passo: guia de emergência.
Emitido por YE1· a validade registrada termina em 76 dias
Rede & certificados
Evidências técnicas armazenadas
Rede & DNS
Borda de CDN compartilhada
Endereço IP
172.66.47.108
ASN da rede
AS13335
Nome do AS
CLOUDFLARENET - Cloudflare, Inc., US
Organização
Cloudflare, Inc.
Local observado
Toronto, CA
Cabeçalho do servidor
cloudflare
A reputação do Edge-IP não é atribuída a este domínio.
Servidores de nomes 2
adi.ns.cloudflare.com
karl.ns.cloudflare.com
SOA
nsname: chloe.ns.cloudflare.com
hostmaster: dns.cloudflare.com
serial: 2419714994
refresh: 10000
retry: 2400
expire: 604800
minttl: 1800
A localização descreve a rede IP.
Certificado TLS
Emissor
YE1
Válido a partir de
2026-11-09 12:02:54
Válido até
2027-02-07 12:02:53
Correspondência do nome do host
Sim
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificadoc118fb4034225241f2ef25729cfa05d97bfb694c566b98757a12c2f3db26f031Nomes do certificado · 2 SANs
*.vote-proposal-107.pages.dev
vote-proposal-107.pages.dev
Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
Camadas de evidênciasAvailability: Content servingContent: Content served at rootDNS: Stale
Última observação HTTPConteúdo ativoConteúdo HTTP comum fornecido90%2026-11-22 11:59 UTC
Registro no RDAP
Cronograma observadolast reachable: 2026-11-22 11:59 UTClast content: 2026-11-22 11:59 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Solicitações de rede: 47Hashes SHA-256: 40Verificação do URLScan:
Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-11-21 20:32 UTC.
Carrega os dados salvos; o site suspeito não é aberto.
Solicitações de rede capturadas
#
Solicitação de rede
Método HTTP · status
Tipo
Tamanho sem compactação
SHA-256 do corpo da resposta
Histórico de observações armazenadas2
Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.
Monitor de disponibilidade · Estado registrado
Exibição do conteúdo da página
conteúdo da página retornado
Monitor de domínio · Primeiro registro de cobrança
Acessível
Todas as observações de disponibilidade registradas3
Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.
Carimbo de data e hora das evidências, conforme registrado
2026-11-21 21:31:25
Fluxo de resposta a ameaças
Descoberta · registrados
Análise · registrados
Monitoramento · em andamento
Eventos registrados: 9. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Detecção e inclusão preventivasAmeaça incorporadaregistrados
Ameaça incorporada
vote-proposal-107.pages.dev detectado e colocado na fila para análise completa
Verificações de inteligência de ameaçasCaptura do URLScan.io · Veredicto do URLScan · Relatório do Cloudflare Radar · VirusTotal · Detecção na lista de bloqueio · Evidências forenses coletadas · Análise técnica registradaregistrados
O domínio permanece acessível ou com acesso restrito; verificações futuras podem atualizar essa observação.
em andamento
Atividade registrada
3 registros
Ciclo de vida
Domínio registrado
Análise do VirusTotalcom detecções+2259 d 12 h
Adicionado ao PhishDestroy+12 d 5 h
Adicionado ao PhishDestroy
vote-proposal-107.pages.dev
mesmo minuto
URLScan
Página capturada
+12 d 5 h
VirusTotal
1/92 detecções do motor
Como investigamos e relatamos
Varreduras públicas, evidências e canais de denúncia de abusos
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
01Varreduras públicas e coleta de evidências10 fontes e grupos de ferramentas
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
02Denúncias de abuso e acompanhamentoCanais de registradores, hospedagem e segurança
Identifique o provedor responsável. Correlacione os registros de registro e hospedagem com o contato responsável por denúncias de abuso relevante.
Prepare um pacote de evidências. Inclua a URL, referências públicas de varredura, capturas de tela e as observações registradas.
Envie o relatório. Mantenha registros dos relatórios enviados e informações dos destinatários, quando disponíveis.
Revisar novamente e publicar as atualizações. Acompanhe posteriormente os resultados dos scanners, as respostas dos provedores e a disponibilidade do site.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.
Nomes que imitam a marca, encontrados pelo dnstwist. Um nome semelhante, por si só, não comprova que o proprietário seja o mesmo.
Denunciar tudo
Um nome semelhante, por si só, não comprova fraude. Envie a lista para serviços que verificam cada endereço por conta própria. Denuncie um domínio como phishing somente se você tiver visto uma página falsa nele.
cruve.fiCaracteres trocadosVariante de curve.fiA 176.65.144.109NS 1-you.njalla.nocur.ve.fiDividido em subdomínioVariante de curve.fiA 64.190.63.222MX localhostNS ns1.sedoparking.comcure.fiCaractere ausenteVariante de curve.fiA 64.190.63.222MX localhostNS ns1.sedoparking.comcurve-fi.comVarianteVariante de curve.fiA 195.201.128.179NS ns1.dns-redirect.comcurvefi.comVarianteVariante de curve.fiA 172.65.185.109NS sp1.gname-dns.comcurvi.fiTroca de vogaisVariante de curve.fiA 88.99.26.106MX mail.curvi.fiNS ns1.polar55.comcurvo.fiTroca de vogaisVariante de curve.fiA 185.53.179.145NS ns1.eurodns.comcuvre.fiCaracteres trocadosVariante de curve.fiA 176.65.144.109NS 1-you.njalla.noedger.comCaractere ausenteVariante de ledger.comA 54.215.31.113NS ns1.dyna-ns.neteldger.comCaracteres trocadosVariante de ledger.comA 185.244.151.84MX eldger.comNS ns3.ro.hostsailor.comkedger.comCaractere substituídoVariante de ledger.comA 13.56.33.8NS ns1.brandbucket.comkledger.comCaractere inseridoVariante de ledger.comA 20.65.18.151NS ns-1490.awsdns-58.orgl3dger.comCaractere substituídoVariante de ledger.comA 216.198.79.1MX inbound-smtp.eu-west-1.amazonaws.comNS ns1.bluehost.comldeger.comCaracteres trocadosVariante de ledger.comA 185.244.151.84MX ldeger.comNS ns3.ro.hostsailor.comldger.comCaractere ausenteVariante de ledger.comA 13.248.169.48NS ns1.dan.comle.dger.comDividido em subdomínioVariante de ledger.comA 13.248.169.48NS ns5.afternic.comlecger.comCaractere substituídoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netledber.comCaractere substituídoVariante de ledger.comA 104.21.35.54NS chin.ns.cloudflare.comledegr.comCaracteres trocadosVariante de ledger.comA 185.244.151.84MX ledegr.comNS ns3.ro.hostsailor.comleder.comCaractere ausenteVariante de ledger.comA 85.13.132.113MX w01a4668.kasserver.comNS ns5.kasserver.comledg3r.comCaractere substituídoVariante de ledger.comNS ns1.dreamhost.comledge.comCaractere ausenteVariante de ledger.comA 54.215.31.113NS ns1.dyna-ns.netledged.comCaractere substituídoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgedr.comCaractere inseridoVariante de ledger.comA 31.43.160.6NS ns6.wixdns.netledgee.comCaractere substituídoVariante de ledger.comA 13.248.169.48NS ns3.afternic.comledgeer.comCaractere repetidoVariante de ledger.comA 52.20.84.62NS ns1.squadhelp.comledgercom.comVarianteVariante de ledger.comA 91.215.86.207NS ns3.epik.comledget.comCaractere substituídoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comledgewr.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX ledgewr.comNS ns3.ro.hostsailor.comledgger.comCaractere repetidoVariante de ledger.comA 13.56.33.8NS ns1.brandbucket.comledgir.comTroca de vogaisVariante de ledger.comA 188.114.96.3NS lynn.ns.cloudflare.comledgor.comTroca de vogaisVariante de ledger.comA 103.230.136.195MX mxn.mxhichina.comNS ens11.bigwww.comledgr.comCaractere ausenteVariante de ledger.comA 188.114.96.3NS kim.ns.cloudflare.comledgre.comCaracteres trocadosVariante de ledger.comA 172.65.185.109NS sp1.gname-dns.comledgrer.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX ledgrer.comNS ns3.ro.hostsailor.comledgsr.comCaractere substituídoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netledgwer.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX ledgwer.comNS ns3.ro.hostsailor.comledgwr.comCaractere substituídoVariante de ledger.comA 185.244.151.84MX ledgwr.comNS ns3.ro.hostsailor.comledher.comCaractere substituídoVariante de ledger.comA 15.197.148.33MX mailstore1.secureserver.netNS ns03.domaincontrol.comledhger.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX ledhger.comNS ns3.ro.hostsailor.comledsger.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX ledsger.comNS ns3.ro.hostsailor.comledtger.comCaractere inseridoVariante de ledger.comA 188.114.96.3NS janet.ns.cloudflare.comledyer.comCaractere substituídoVariante de ledger.comA 31.43.160.6MX alt1.aspmx.l.google.comNS ns-1051.awsdns-03.orgledzer.comCaractere substituídoVariante de ledger.comA 188.114.96.3NS kimora.ns.cloudflare.comleedger.comCaractere inseridoVariante de ledger.comMX mxbiz1.qq.comNS dns10.hichina.comlegder.comCaracteres trocadosVariante de ledger.comA 64.190.63.222MX localhostNS ns1.sedoparking.comleger.comCaractere ausenteVariante de ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comlerdger.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX lerdger.comNS ns3.ro.hostsailor.comlerger.comCaractere substituídoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comlesger.comCaractere substituídoVariante de ledger.comA 185.244.151.84MX lesger.comNS ns3.ro.hostsailor.comlewdger.comCaractere inseridoVariante de ledger.comA 185.244.151.84MX lewdger.comNS ns3.ro.hostsailor.comlidger.comTroca de vogaisVariante de ledger.comA 66.241.124.184MX route1.mx.cloudflare.netNS erin.ns.cloudflare.comlledger.comCaractere repetidoVariante de ledger.comA 50.254.19.65MX lledger-com.mail.protection.outlook.comNS ns-1532.awsdns-63.orglodger.comTroca de vogaisVariante de ledger.comA 149.210.148.65MX mail.lodger.comNS aron.ns.cloudflare.comlrdger.comCaractere substituídoVariante de ledger.comA 77.247.179.85MX mail.h-email.netNS ns1.badgerdns.comlsdger.comCaractere substituídoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netoedger.comCaractere substituídoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netpedger.comCaractere substituídoVariante de ledger.comA 74.220.199.6pledger.comCaractere inseridoVariante de ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comdedger.comInversão de bitsVariante de ledger.comMX aspmx1.migadu.comNS apollo.ns.cloudflare.comhedger.comInversão de bitsVariante de ledger.comA 15.197.225.128MX alt1.aspmx.l.google.comNS ns23.domaincontrol.comiedger.comLetras semelhantesVariante de ledger.comA 217.70.184.38MX fb.mail.gandi.netNS ns-157-c.gandi.netl-edger.comHífen adicionadoVariante de ledger.comA 216.198.79.65NS ns1.vercel-dns.comladger.comInversão de bitsVariante de ledger.comA 185.80.2.134MX ladger.comNS ns209.superhosting.bglcdlger.comLetras semelhantesVariante de ledger.comNS ns2.my-ndns.comlddger.comInversão de bitsVariante de ledger.comA 14.63.215.245NS ns1.hostname.netlebger.comLetras semelhantesVariante de ledger.comA 104.247.81.99NS ns1.parkingcrew.netleclger.comLetras semelhantesVariante de ledger.comA 34.42.100.71NS ns-cloud-e1.googledomains.comledcer.comInversão de bitsVariante de ledger.comA 15.197.148.33MX ledcer-com.mail.protection.outlook.comNS pdns11.domaincontrol.comleddger.comCaractere inseridoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comledeer.comInversão de bitsVariante de ledger.comA 13.248.169.48NS ns1.dan.comledeger.comCaractere inseridoVariante de ledger.comA 103.224.182.253MX park-mx.above.comNS ns1.abovedomains.comledfer.comInversão de bitsVariante de ledger.comA 15.197.142.173MX mailstore1.secureserver.netNS ns11.domaincontrol.comledg-er.comHífen adicionadoVariante de ledger.comA 162.255.119.245MX mail.protonmail.chNS dns1.registrar-servers.comledgar.comInversão de bitsVariante de ledger.comA 13.248.169.48NS ns1.namefind.comledger0.comCaractere adicionadoVariante de ledger.comA 20.82.12.44MX ledger0-com.mail.protection.outlook.comNS ns1-04.azure-dns.comledger1.comCaractere adicionadoVariante de ledger.comA 44.232.173.249NS launch1.spaceship.netledger4.comCaractere adicionadoVariante de ledger.comA 52.201.53.166NS nsg1.namebrightdns.comledger5.comCaractere adicionadoVariante de ledger.comMX mail.protonmail.chNS ns-1175.awsdns-18.orgledger6.comCaractere adicionadoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgerb.comCaractere adicionadoVariante de ledger.comA 91.195.240.82NS ns1dhl.name.comledgerc.comCaractere adicionadoVariante de ledger.comA 198.185.159.144MX alt1.aspmx.l.google.comNS dns1.p02.nsone.netledgerf.comCaractere adicionadoVariante de ledger.comA 94.75.193.73MX mail.h-email.netNS ns1.thednscloud.comledgeri.comCaractere adicionadoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgern.comCaractere adicionadoVariante de ledger.comA 192.0.78.162MX ledgern-com.mail.protection.outlook.comNS ns1.wordpress.comledgerq.comCaractere adicionadoVariante de ledger.comA 31.43.160.6MX ledgerq-com.mail.protection.outlook.comNS ns03.domaincontrol.comledgerx.comCaractere adicionadoVariante de ledger.comA 198.202.211.1MX usb-smtp-inbound-1.mimecast.comNS alla.ns.cloudflare.comledges.comInversão de bitsVariante de ledger.comA 170.249.218.186MX ledges-com.mail.protection.outlook.comNS ns47.domaincontrol.com
Exibindo 100 de 160
Infraestrutura e relatórios relacionados
Os relacionamentos armazenados são agrupados pelo atributo de correspondência exata. Um provedor ou registrador compartilhado por si só não prova propriedade comum.
Mapa da infraestrutura · vote-proposal-107.pages.dev
Sinal de apoio — Compartilha um recurso de página, uma infraestrutura ou um rótulo de colecionador; não é prova de que se trate de um único operador.
Cada raio representa um motivo pelo qual um domínio está vinculado a este relatório. O tamanho dos nós indica as detecções do VirusTotal, os nós tracejados já estão offline e as listas completas seguem abaixo. Lista completa de relatórios relacionados
O conteúdo corresponde7
O mesmo hash do arquivo do favicon ou um título de página registrado que comece com os mesmos 20 caracteres. Uma correspondência de conteúdo não indica necessariamente que haja um kit de phishing ou um proprietário em comum.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. Primeiro, proteja suas contas e seus recursos; depois, faça a denúncia. Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.
Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.
Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.
Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
O que devo fazer agora mesmo?
Urgente
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança
Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token (revoke.cash)
Enviou criptomoedas — salve o hash da transação, seu endereço e o endereço do destinatário; as transações na blockchain não podem ser revertidas
Que informações devo reunir para minha denúncia?
Diretrizes do FBI
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
Datas e horários exatos — de cada transação e do primeiro contato com o golpista
Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
Todas as URLs e domínios utilizado pelo golpista (incluindo vote-proposal-107.pages.dev)
Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou
Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
A quem devo denunciar o golpe?
FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Como os golpes de phishing geralmente funcionam?
Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
Pig butchering — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar
Como posso me proteger no futuro?
Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
"Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes
Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais.Saiba mais sobre fraudes de recuperação →
Sobre este relatórioFontes, datas de observação e correções
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.


 172.66.47.108


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT