Ir para o relatório de segurança
Este domínio foi sinalizado como malicioso
Mecanismos de segurança relatando uma detecção: 1. Listas de bloqueio públicas relatando uma correspondência: 2. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Você foi vítima de um golpe neste site?Denuncie às autoridades
Segurança de domínio e inteligência contra ameaças
Favicon de pay-bitrefill.com-p04-gift-esim.icu

pay-bitrefill.com-p04-gift-esim.icu

Em resumo

pay-bitrefill.com-p04-gift-esim.icu: Imitação de Coingecko, detectado pelo PhishDestroy em 2026-10-27.

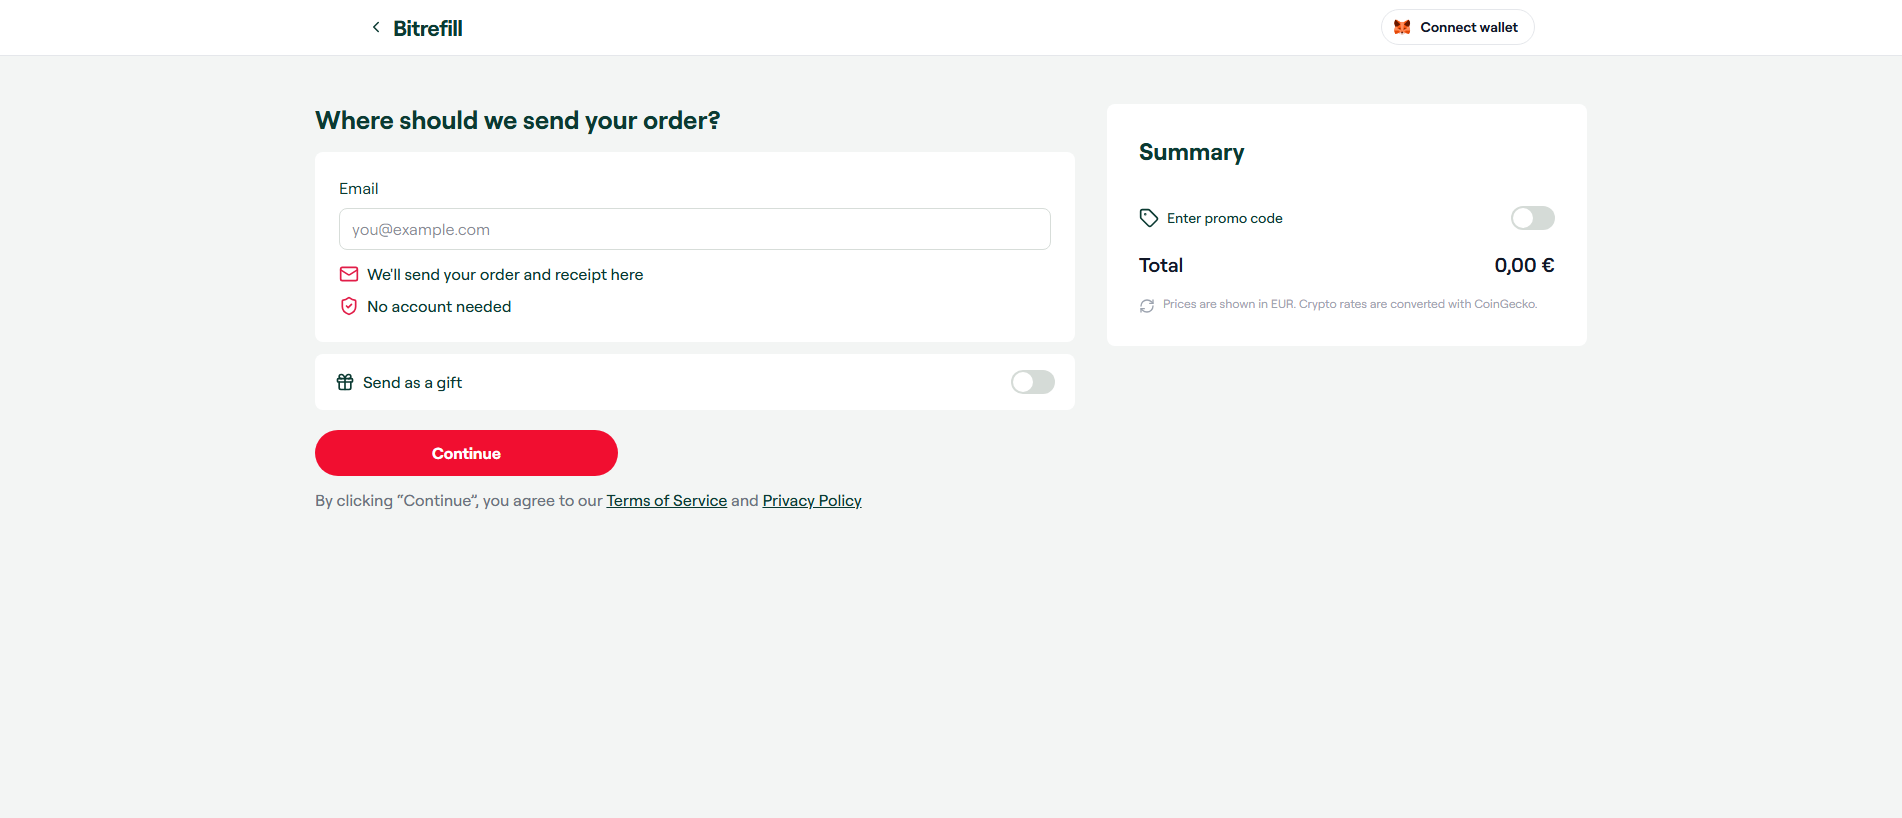
“Cart - Bitrefill”

Registrador
RússiaNiceNIC
Endereço IP
Alemanha62.60.226.39Femo IT Solutions Limited
Primeira observação
27/10/2026
Avaliação do PhishDestroy Crítico
76/100
Pontuação de evidências
Disponibilidade Última vez em que se sabe que esteve ativo Última observação de acessibilidade armazenada Observado Sondagem HTTP
Detecções do VirusTotal: 1/92 Spamhaus DBL: domínio de phishing Correspondências da lista de bloqueio armazenada: 2 Rótulo automático de marca: Coingecko Tipo de golpe: Drainer de criptomoedas
VirusTotal
detecções do motor ·
Correspondências na lista de bloqueio
MetaMask, SEAL
URLScan
veredito dos mecanismos · pontuação 98
Capturas da página
abrir galeria
Denúncias enviadas
ver linha do tempo
X Telegram API
Resumo do relatório

Imitação de Coingecko: pay-bitrefill.com-p04-gift-esim.icu — Última vez em que se sabe que esteve ativo (HTTP 200). Resumo das evidências: VirusTotal 1/92…

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

Análise

Resumo do domínio

pay-bitrefill.com-p04-gift-esim.icu: Imitação de Coingecko, detectado pelo PhishDestroy em 2026-10-27. Risco: crítico (76/100). Registrador: NiceNIC. Status: Última vez em que se sabe que esteve ativo. Hospedagem: Femo IT Solutions Limited. O PhishDestroy enviou 1 denúncia de abuso. VirusTotal: 1/92 mecanismos o sinalizam. Listado no Spamhaus DBL. Não digite credenciais nem conecte uma carteira.

Crítico
Status
Última vez em que se sabe que esteve ativo
VirusTotal
1 / 92
Correspondências na lista de bloqueio
2
Tipo de golpe
Drainer de criptomoedas
Hospedagem
Alemanha62.60.226.39Femo IT Solutions Limited
Registrador
RússiaNiceNIC
Capturas da página
5

Relatório de ameaças do PhishDestroy

Overview

PhishDestroy listed pay-bitrefill.com-p04-gift-esim.icu as a suspicious domain based on an administrative report that noted insufficient page content for a definitive verdict. The recorded page title is “Cart – Bitrefill”. The domain was first seen by PhishDestroy on 2026-10-27 and returned an HTTP 200 response at the time of capture.

How the scam works

The current evidence does not demonstrate a specific fraud technique; the listing merely indicates that the domain is considered suspicious and could be used for typical phishing or credential‑harvesting activities. In general, domains that mimic legitimate services may try to lure users into entering login details, payment information, or cryptocurrency addresses. No concrete malicious behavior was observed on the captured page.

Evidências

VirusTotal scanned the domain on 2026-10-27 and recorded one detection out of 92 engines, labeling it as suspicious (Gridinsoft). Google Safe Browsing checked the same day and did not flag the site. urlscan.io captured the page on 2026-10-27; its overall verdict was clean, but its machine‑learning engine assigned a malicious score of 98 with relevant tags. PhishDestroy’s internal blocklist marks the domain as present, while external blocklists returned zero hits. OTX reported zero pulses as of the same date.

Infraestrutura

The recorded IP was 62.60.226.39, which was listed under Femo IT Solutions Limited in Germany (DE) and associated with ASN 214351. TLS was issued by Let’s Encrypt on 2026-10-27 and is valid for 89 days. The domain and its TLS certificate were created on the day of first observation, giving it a domain age of zero days. Cloudflare name servers (martin.ns.cloudflare.com, sunny.ns.cloudflare.com) are listed for the zone.

What to do

Visitors should avoid entering any credentials, payment details, or cryptocurrency addresses on this site and should change passwords if they suspect they may have been entered. Organizations should add the exact domain to web‑filtering or intrusion‑prevention rules and monitor logs for any connections to the domain or its IP, investigating any related account activity.

Evidências da fonteVirusTotal 1 / 92 9 fontes

VirusTotal

1 / 92 detecções do motor · resumo armazenado

Abrir relatório
VirusTotalRegistro original da fonteObservado: 14 campos

Observado: · Recuperado:

Contagem de resultados por fornecedor

Tempo esgotado
0
Inofensivo
55
Malicioso
0
Suspeito
1
Não detectado
36

Etiquetas do fornecedor

Gridinsoft
suspicious

Pontuação de reputação

0

Tags

  • dga

Registrador

NICENIC INTERNATIONAL GROUP CO., LIMITED

Criado

Vence

Atualizado

Visto pela primeira vez

Registros DNS

  • TTL, segundos
    3600
    Tipo
    A
    Valor
    62.60.226.39

Registros DNS obtidos

Impressão digital JARM

2ad2ad0002ad2ad00042d42d00000000f78d2dc0ce6e5bbc5b8149a4872356

Certificado

Nomes alternativos do titular (SAN)
  • pay-bitrefill.com-p04-gift-esim.icu
  • www.pay-bitrefill.com-p04-gift-esim.icu
Emissor
Let's Encrypt / YR1
Número de série
6bcb6d2009900582c9898a55b67b8136bda
SHA-256
1a951a7a538fd2ba285a7692aa8f04289e957ee709b84c1163daf6802582138b
Titular (subject)
pay-bitrefill.com-p04-gift-esim.icu
Válido até
Válido a partir de

Dados do registro

Registrador
NICENIC INTERNATIONAL GROUP CO., LIMITED
ID IANA do registrador
3765
URL do registrador
https://nicenic.com
Registrado
Atualizado
Vence
Status
  • addPeriod
  • clientDeleteProhibited
  • clientTransferProhibited
  • serverTransferProhibited
Servidores de nomes
  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com
DNSSEC
unsigned
Campos originais da fonte · JSON
Contagem de resultados por fornecedor
{
    "timeout": 0,
    "harmless": 55,
    "malicious": 0,
    "suspicious": 1,
    "undetected": 36
}
Etiquetas do fornecedor
{
    "Gridinsoft": "suspicious"
}
Reputação
0
Tags
[
    "dga"
]
Registrador
NICENIC INTERNATIONAL GROUP CO., LIMITED
Criado
2026-10-27T01:45:17Z
Vence
2027-10-27T23:59:59Z
Atualizado
2026-10-27T01:45:18Z
Visto pela primeira vez
2026-10-27T08:23:32Z
Registros DNS
[
    {
        "ttl": 3600,
        "type": "A",
        "value": "62.60.226.39"
    }
]
Dns at
2026-10-27T16:14:41Z
Jarm
2ad2ad0002ad2ad00042d42d00000000f78d2dc0ce6e5bbc5b8149a4872356
Certificado
{
    "san": [
        "pay-bitrefill.com-p04-gift-esim.icu",
        "www.pay-bitrefill.com-p04-gift-esim.icu"
    ],
    "issuer": "Let's Encrypt / YR1",
    "serial": "6bcb6d2009900582c9898a55b67b8136bda",
    "sha256": "1a951a7a538fd2ba285a7692aa8f04289e957ee709b84c1163daf6802582138b",
    "subject": "pay-bitrefill.com-p04-gift-esim.icu",
    "valid_to": "2027-01-25T07:16:54Z",
    "valid_from": "2026-10-27T07:16:55Z"
}
Dados do registro
{
    "registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
    "registrar_iana_id": "3765",
    "registrar_url": "https://nicenic.com",
    "created": "2026-10-26T16:00:00Z",
    "updated": "2026-10-26T16:00:00Z",
    "expires": "2027-10-27T16:00:00Z",
    "status": [
        "addPeriod",
        "clientDeleteProhibited",
        "clientTransferProhibited",
        "serverTransferProhibited"
    ],
    "nameservers": [
        "martin.ns.cloudflare.com",
        "sunny.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
Registro de origem separado · 0 malicious + 1 suspicious / 92 · 2026-10-27 15:42:46 UTC

O resumo acima e este registro do provedor foram coletados em momentos diferentes. Ambos continuam disponíveis; as classificações como “malicioso” e “suspeito” são exibidas separadamente.

record_source
collected_observations.vt
analysis_at
2026-10-27T15:42:46Z
fetched_at
2026-10-27T19:14:14Z
stats
{"timeout":0,"harmless":55,"malicious":0,"suspicious":1,"undetected":36}

Spamhaus DBL

domínio de phishing

URLScan

Malicioso · veredito dos mecanismos · pontuação 98

Abrir relatório
URLScanRegistro original da fonteObservado: 24 campos

Observado: · Recuperado:

ID do relatório

01a17e47-5ff8-7227-8bc9-12f629c705f4

URL final

https://pay-bitrefill.com-p04-gift-esim.icu/

Resposta HTTP

200

Tipo de redirecionamento

https-only

Redirecionamentos

  • Para
    https://pay-bitrefill.com-p04-gift-esim.icu/
    De
    http://pay-bitrefill.com-p04-gift-esim.icu/
    Status
    307

Endereço IP

62.60.226.39

Domínios contatados

  • superwebvizor.com
  • us-assets.i.posthog.com

Endereços IP acessados

  • 104.20.17.167
  • 85.137.251.205
  • 62.60.226.39

Sistemas autônomos (ASN)

  • 13335
  • 57043
  • 214351

Países dos servidores

  • NL
  • DE

Domínios vinculados

  • bitrefill.com-p04-gift-esim.icu

Hash do documento

3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83

Hashes de scripts

  • 6bc31915bcebd462fc11545cd0e6debcd263536ad806029bba710e418c57ca58
  • 3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83
  • b4a5086a968e9e8daa0f7cfbeb1dd1b48dc376d0df3cbeda173ce51deca90f19

Variáveis globais de JavaScript

  • __APP_CONFIG__
  • __VUE_INSTANCE_SETTERS__
  • __VUE_SSR_SETTERS__
  • __VUE__
  • __visorLoaded
  • visor
  • __PosthogExtensions__
  • posthog
  • _POSTHOG_REMOTE_CONFIG
  • extendPostHogWithSurveys
  • postHogWebVitalsCallbacks
  • rrweb
  • __visorRrweb

Cookies

  • ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog

Chaves de armazenamento do navegador

  • __visor_test
  • visor_session
  • visor_vid
  • __support__
  • ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_primary_window_exists
  • ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_session_registered_propertie
  • __mplssupport__
  • ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog
  • test
  • ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_window_id
  • visor_cfg_demo

Sessão TLS e certificado

Nomes alternativos do titular (SAN)
  • pay-bitrefill.com-p04-gift-esim.icu
  • www.pay-bitrefill.com-p04-gift-esim.icu
Conjunto de cifras
AES_256_GCM
Emissor
YR1
Titular (subject)
pay-bitrefill.com-p04-gift-esim.icu
Protocolo
TLS 1.3
Válido até
Válido a partir de

Idade do domínio, dias

0

Idade do domínio registrado, dias

0

Idade do certificado, dias

0

Validade do certificado, dias

89

Requisições da página

28

Avaliações dos prestadores de serviços

Veredito dos mecanismos
Tags
  • urlscan-ml
  • urlscan-ml-60c5e22
Pontuação
98
Malicioso
Sim
Veredito geral
Pontuação
0
Malicioso
Não

Cabeçalhos HTTP

Servidor
nginx/1.30.5
Content-type
text/html; charset=UTF-8
Campos originais da fonte · JSON
Uuid
01a17e47-5ff8-7227-8bc9-12f629c705f4
Final url
https://pay-bitrefill.com-p04-gift-esim.icu/
Status
200
Redirecionado
https-only
Redirecionamentos
[
    {
        "to": "https://pay-bitrefill.com-p04-gift-esim.icu/",
        "from": "http://pay-bitrefill.com-p04-gift-esim.icu/",
        "status": 307
    }
]
Ip
62.60.226.39
Domínios contatados
[
    "superwebvizor.com",
    "us-assets.i.posthog.com"
]
Endereços IP acessados
[
    "104.20.17.167",
    "85.137.251.205",
    "62.60.226.39"
]
Asns
[
    "13335",
    "57043",
    "214351"
]
Countries
[
    "NL",
    "DE"
]
Domínios vinculados
[
    "bitrefill.com-p04-gift-esim.icu"
]
Hash do documento
3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83
Hashes de scripts
[
    "6bc31915bcebd462fc11545cd0e6debcd263536ad806029bba710e418c57ca58",
    "3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83",
    "b4a5086a968e9e8daa0f7cfbeb1dd1b48dc376d0df3cbeda173ce51deca90f19"
]
Globals
[
    "__APP_CONFIG__",
    "__VUE_INSTANCE_SETTERS__",
    "__VUE_SSR_SETTERS__",
    "__VUE__",
    "__visorLoaded",
    "visor",
    "__PosthogExtensions__",
    "posthog",
    "_POSTHOG_REMOTE_CONFIG",
    "extendPostHogWithSurveys",
    "postHogWebVitalsCallbacks",
    "rrweb",
    "__visorRrweb"
]
Cookies
[
    "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog"
]
Storage keys
[
    "__visor_test",
    "visor_session",
    "visor_vid",
    "__support__",
    "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_primary_window_exists",
    "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_session_registered_propertie",
    "__mplssupport__",
    "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog",
    "test",
    "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_window_id",
    "visor_cfg_demo"
]
Tls
{
    "san": [
        "pay-bitrefill.com-p04-gift-esim.icu",
        "www.pay-bitrefill.com-p04-gift-esim.icu"
    ],
    "cipher": "AES_256_GCM",
    "issuer": "YR1",
    "subject": "pay-bitrefill.com-p04-gift-esim.icu",
    "protocol": "TLS 1.3",
    "valid_to": "2027-01-25T07:16:54Z",
    "valid_from": "2026-10-27T07:16:55Z"
}
Idade do domínio (dias)
0
Apex age days
0
Tls age days
0
Dias de validade TLS
89
Solicitações
28
Avaliações dos prestadores de serviços
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 98,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
Cabeçalhos HTTP
{
    "server": "nginx/1.30.5",
    "content-type": "text/html; charset=UTF-8"
}
Registro de monitoramento separado · data não registrada

Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.

record_source
domain_monitor.urlscan
uuid
01a17e16-c40d-708c-8354-1a8744717e59
pontuação
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlim, conforme utilizado no relatório atual; os carimbos de data e hora da fonte são mantidos literalmente

Cloudflare Radar

provider verdict: clean

Abrir relatório
Cloudflare RadarRegistro original da fonteObservado: 11 campos

Observado: · Recuperado:

ID do relatório

3c9c4732-87e9-44ec-a8ac-1c9b3cc1d5a6

URL final

https://pay-bitrefill.com-p04-gift-esim.icu/

Resposta HTTP

200

Histórico de navegação

  • URL
    https://pay-bitrefill.com-p04-gift-esim.icu/
    Status
    200

Hash da estrutura DOM

daee962074909a89fd21b6369825e945e7c232c1287c172132f5b5fbee0bb89c

Hash do documento

3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83

Posição no Cloudflare Radar

Faixa de classificação
>200000

Registros DNS

  • Nome
    pay-bitrefill.com-p04-gift-esim.icu
    Tipo
    A
    Valor
    62.60.226.39

DNSSEC válido

Não

Endereço IP

127.0.1.10

Dados do registro

Registrador
NICENIC INTERNATIONAL GROUP CO., LIMITED
Registrado
Atualizado
Vence
Servidores de nomes
  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com
Campos originais da fonte · JSON
Uuid
3c9c4732-87e9-44ec-a8ac-1c9b3cc1d5a6
Final url
https://pay-bitrefill.com-p04-gift-esim.icu/
Status
200
História
[
    {
        "url": "https://pay-bitrefill.com-p04-gift-esim.icu/",
        "status": 200
    }
]
Hash da estrutura DOM
daee962074909a89fd21b6369825e945e7c232c1287c172132f5b5fbee0bb89c
Hash do documento
3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83
Radar rank
{
    "bucket": ">200000"
}
Registros DNS
[
    {
        "name": "pay-bitrefill.com-p04-gift-esim.icu",
        "type": "A",
        "value": "62.60.226.39"
    }
]
DNSSEC válido
false
Ip
127.0.1.10
Dados do registro
{
    "registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
    "created": "2026-10-27T01:45:17Z",
    "updated": "2026-10-27T01:45:18Z",
    "expires": "2027-10-27T23:59:59Z",
    "nameservers": [
        "martin.ns.cloudflare.com",
        "sunny.ns.cloudflare.com"
    ]
}

Google Safe Browsing

Nenhuma sinalização de ameaça

Abrir relatório

PhishDestroy DOM

15 / 100 · pontuação heurística · 1 referência de marca · 1 classificação

Abrir relatório

Narrativa do PhishDestroy

Metadados de geração narrativa

Abrir relatório
Título, descrição e registro de geração

A data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.

ai_title
pay-bitrefill.com-p04-gift-esim.icu — Suspicious Domain
ai_description
pay-bitrefill.com-p04-gift-esim.icu was flagged by PhishDestroy on 2026-10-27 as a suspicious domain after an admin report noted insufficient page content.
ai_generated_at
2026-10-27T19:17:20Z
ai_generated_by
threat-v3-groq
interpretation
Metadados de geração de narrativas, distintos das datas de observação do profissional de saúde.

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Cada campo armazenado, com fonte e data
Verificações de sitesRegistro original da fonteRecuperado: 22 campos

Registros CAA

Domínio
pay-bitrefill.com-p04-gift-esim.icu

Resultados do DNS de proteção

Resolvedores verificados
12
Resolvedores que bloqueiam
0

Observações sobre o arquivo da Web

Última observação
Primeira observação
Alterações registradas
0
Dias arquivados
1
Tamanho médio da página, bytes
1063

Título e metadados da página

Título da página
Cart - Bitrefill

Rastreadores

Solicitações
19
Serviços detectados
  • Nome
    PostHog
    Empresa
    PostHog
    País
    US
    Categoria
    Site Analytics
    Solicitações
    6

Formulários e conteúdo misto

Scripts sem SRI
  • https://superwebvizor.com/visor.js
Scripts de terceiros
1

Resposta HTTP

Acessível
Sim
Status HTTP
200
Tempos da requisição, ms
DNS
5
TLS
34
Esperando
24
Conexão
13
Baixar
0
Tempo de resposta, ms
76

Conexão TLS

ALPN
http/1.1
Conjunto de cifras
TLS_AES_256_GCM_SHA384
Protocolo
TLSv1.3
Versões compatíveis
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sim
Sigilo direto (forward secrecy)
Sim

Portas

Portas abertas
  • 21
  • 22
  • 25
  • 80
  • 110
  • 143
  • 443
  • 587
  • 993
  • 995
  • 8888

Estimativa de carbono

Bytes
757
CO₂, gramas
0
Mais limpo que, %
95

Servidores DNS

Servidores de nomes
  • Endereço IP
    108.162.195.87
    Host
    martin.ns.cloudflare.com
  • Endereço IP
    172.64.34.166
    Host
    sunny.ns.cloudflare.com
Zona DNS
com-p04-gift-esim.icu

Cookies

Cookies
  • Nome
    ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog
    Secure
    Sim
    SameSite
    Lax

Localização

Endereço IP
62.60.226.39
ASN
214351
Organização
Femo IT Solutions Limited
Cidade
Frankfurt am Main
País
DE

Certificado TLS

Emissor
Let's Encrypt / YR1
Titular (subject)
pay-bitrefill.com-p04-gift-esim.icu

Registros DNS

A
  • 62.60.226.39

DNSSEC

Registro DS
Não
RRSIG
Não
DNSKEY
Não

HSTS

Observação
Site does not serve any HSTS headers.

Políticas de segurança HTTP

X-Frame-Options
Não
Referrer-Policy
Não
X-XSS-Protection
Não
Permissions-Policy
Não
X-Content-Type-Options
Não
Content-Security-Policy
Não
Strict-Transport-Security
Não
Cross-Origin-Opener-Policy
Não
Cross-Origin-Embedder-Policy
Não
Cross-Origin-Resource-Policy
Não

Consulta de IP

Endereço IP
62.60.226.39
Versão do IP
4

Redirecionamentos

Cadeia de redirecionamentos
  • https://pay-bitrefill.com-p04-gift-esim.icu

Dados do registro

Registrador
NICENIC INTERNATIONAL GROUP CO., LIMITED
Registrado
Atualizado
Vence
Status
  • serverTransferProhibited https://icann.org/epp
  • clientTransferProhibited https://icann.org/epp
  • clientDeleteProhibited https://icann.org/epp
  • addPeriod https://icann.org/epp
Servidores de nomes
  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com

Cabeçalhos HTTP

Cabeçalhos de resposta
Servidor
nginx/1.30.5
Content-type
text/html; charset=UTF-8
Campos originais da fonte · JSON
Registros CAA
{
    "domain": "pay-bitrefill.com-p04-gift-esim.icu"
}
Resultados do DNS de proteção
{
    "resolvers": 12,
    "blocked_count": 0
}
Observações sobre o arquivo da Web
{
    "last": "2026-10-27T16:43:01Z",
    "first": "2026-10-27T16:43:01Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 1063
}
Título e metadados da página
{
    "title": "Cart - Bitrefill"
}
Rastreadores
{
    "requests": 19,
    "trackers": [
        {
            "name": "PostHog",
            "company": "PostHog",
            "country": "US",
            "category": "Site Analytics",
            "requests": 6
        }
    ]
}
Formulários e conteúdo misto
{
    "no_sri": [
        "https://superwebvizor.com/visor.js"
    ],
    "third_party_scripts": 1
}
Status
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 5,
        "tls": 34,
        "wait": 24,
        "connect": 13,
        "download": 0
    },
    "response_ms": 76
}
Conexão TLS
{
    "alpn": "http/1.1",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Portas
{
    "open": [
        21,
        22,
        25,
        80,
        110,
        143,
        443,
        587,
        993,
        995,
        8888
    ]
}
Carbon
{
    "bytes": 757,
    "co2_grams": 0,
    "cleaner_than": 95
}
Servidor DNS
{
    "ns": [
        {
            "ip": "108.162.195.87",
            "host": "martin.ns.cloudflare.com"
        },
        {
            "ip": "172.64.34.166",
            "host": "sunny.ns.cloudflare.com"
        }
    ],
    "zone": "com-p04-gift-esim.icu"
}
Cookies
{
    "cookies": [
        {
            "name": "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog",
            "secure": true,
            "same_site": "Lax"
        }
    ]
}
Localização
{
    "ip": "62.60.226.39",
    "asn": "214351",
    "org": "Femo IT Solutions Limited",
    "city": "Frankfurt am Main",
    "country": "DE"
}
SSL
{
    "issuer": "Let's Encrypt / YR1",
    "subject": "pay-bitrefill.com-p04-gift-esim.icu"
}
Registros DNS
{
    "A": [
        "62.60.226.39"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Políticas de segurança HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "62.60.226.39",
    "family": 4
}
Redirecionamentos
{
    "chain": [
        "https://pay-bitrefill.com-p04-gift-esim.icu"
    ]
}
Dados do registro
{
    "registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
    "created": "2026-10-27T01:45:17Z",
    "updated": "2026-10-27T01:45:18Z",
    "expires": "2027-10-27T23:59:59Z",
    "status": [
        "serverTransferProhibited https://icann.org/epp",
        "clientTransferProhibited https://icann.org/epp",
        "clientDeleteProhibited https://icann.org/epp",
        "addPeriod https://icann.org/epp"
    ],
    "nameservers": [
        "martin.ns.cloudflare.com",
        "sunny.ns.cloudflare.com"
    ]
}
Cabeçalhos HTTP
{
    "headers": {
        "server": "nginx/1.30.5",
        "content-type": "text/html; charset=UTF-8"
    }
}
Inteligência de segurança de rede Contexto do registrador
Contexto do registrador NiceNIC
Stored registration data identifies NICENIC INTERNATIONAL GROUP CO., LIMITED (IANA 3765) as the registrar. PhishDestroy maintains separate NiceNIC abuse-report research; registrar association is contextual and is not an independent detection for this domain.
NiceNIC Verdict Investigação completa

Perguntas sobre pay-bitrefill.com-p04-gift-esim.icu

pay-bitrefill.com-p04-gift-esim.icu é confiável?

Não. O PhishDestroy classifica pay-bitrefill.com-p04-gift-esim.icu como Imitação de Coingecko (risco: crítico, 76/100); ele foi detectado pela primeira vez em 2026-10-27. VirusTotal: 1/92 mecanismos o sinalizam. Listado no Spamhaus DBL. Trate o site como inseguro.

É seguro conectar uma carteira a pay-bitrefill.com-p04-gift-esim.icu?

Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em pay-bitrefill.com-p04-gift-esim.icu. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.

O que fazer se eu usei pay-bitrefill.com-p04-gift-esim.icu?

Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.

Explore

Correspondências na lista de bloqueioMetaMask · PhishDestroy · SEAL · nenhuma correspondência nas outras 9 3
MetaMask Listado Ver fonte
PhishDestroy Lista do PhishDestroy Ver fonte
SEAL Listado Ver fonte

Última verificação

Captura armazenada · 5 capturas

Todos os links de captura e hashes (5)
Título da página observado
Cart - Bitrefill
Referências automatizadas à marca
Coingecko
Certificado TLS
Emitido por Let's Encrypt / YR1 · a validade registrada termina em 89 dias
pay-bitrefill.com-p04-gift-esim.icu: Crypto scam — Blocked by MetaMask, flagged by SEAL, Spamhaus DBL, 1/92 VirusTotal engines. PhishDestroy risk score 76/100 (critical).
Cartão de visualização nas redes sociais pay-bitrefill.com-p04-gift-esim.icu: Crypto scam — Blocked by MetaMask, flagged by SEAL, Spamhaus DBL, 1/92 VirusTotal engines. PhishDestroy risk score 76/100 (critical). v df034eff7c77

Detalhes do domínio

Domínio
Reputação do IP Alemanha62.60.226.39 pontuação de abuso 0/100 0 denúncia verificado 27/10/2026
Registrador (domínio base) NiceNIC RU(RU) Investigação sobre o PhishDestroy
Registro (domínio base)com-p04-gift-esim.icu · Vence 27/10/2027
Status HTTP200
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez27/10/2026
Análise do DOManalisado 27/10/2026pontuação 15/1001 sinal de marca
URL enviadahttp://pay-bitrefill.com-p04-gift-esim.icu/
Hash do favicon
ID do caso
ZONA SHORTDOT · EVIDÊNCIAS PÚBLICAS .icu

ShortDot zone evidence

The linked repository preserves daily zone observations across seven ShortDot-operated TLDs, including registration volume and abuse-related indicators. This registry context is supporting background and is not an independent detection for the domain in this report.

ShortDot SA · Luxembourg 7 zonas · evidências das zonas completas atualizadas diariamente Abrir o repositório de evidências da ShortDot (GitLab)
ICANN OVERSIGHT Registration: com-p04-gift-esim.icu

Credenciamento e contexto RAA

Credenciamento do registrador e obrigações relativas a abuso de DNS

For the registrable domain com-p04-gift-esim.icu behind this subdomain, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Credenciamento é um contrato, não uma certificação de segurança.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nada é enviado automaticamente.

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Endereço IP
Alemanha62.60.226.39
ASN da rede
AS214351
Organização
Femo IT Solutions Limited
Local observado
AlemanhaFrankfurt am Main, DE
Cabeçalho do servidor
nginx/1.30.5

Servidores de nomes 2

  • martin.ns.cloudflare.com
  • sunny.ns.cloudflare.com

A localização descreve a rede IP.

Certificado TLS

Emissor
Let's Encrypt / YR1
Válido a partir de
2026-10-27 07:16:55
Válido até
2027-01-25 07:16:54
Cobertura de nomes de host
As datas dos certificados armazenados são válidas
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado1a951a7a538fd2ba285a7692aa8f04289e957ee709b84c1163daf6802582138b
Nomes do certificado · 2 SANs
  • pay-bitrefill.com-p04-gift-esim.icu
  • www.pay-bitrefill.com-p04-gift-esim.icu

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Tecnologias · 2 identified
Detectado por meio de Cloudflare Radar · Mecanismo do Wappalyzer
Denunciar este domínio Envie evidências e ajude a proteger outras pessoas

Análise do VirusTotal

1 / 92 fornecedores de segurança sinalizaram este domínio
Ver no VT
Última análise Primeira detecção positiva Snapshot anterior armazenado: 1 detection
Gridinsoft

Evidências arquivadas

Instantâneo do Wayback Machine
Ver arquivo
Análise de desempenho do site

Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de pay-bitrefill.com-p04-gift-esim.icu · checked Oct 27, 2026

80
Needs Work
Desempenho
FCP
2.63 s
First Contentful Paint
LCP
4.11 s
Largest Contentful Paint
CLS
0.001
Deslocamento cumulativo de layout
TBT
95 ms
Tempo total de bloqueio
SI
4.26 s
Índice de Velocidade
Fornecido por Google PageSpeed Insights · Estratégia para dispositivos móveis · Pontuações: 90-100 Bom 50-89 Precisa melhorar 0-49 Baixa
Evidências de capturas armazenadas 1 snapshot

Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.

Resposta HTTP arquivada HTTP 200
URL solicitada: http://pay-bitrefill.com-p04-gift-esim.icu/
Cart - Bitrefill
Resposta
HTTP 200
Corpo do HTML
757 B
Compactado
403 B
Links
0 internal · 0 external
Tecnologias detectadas
nginx
Cabeçalhos de resposta selecionados
Servidor: nginx/1.30.5
Content-Type: text/html; charset=UTF-8
Content-Encoding: gzip
HSTS: não observado DNSSEC: não observado WAF / firewall: not observed Sinalização de cloaking: não observada
Impressão digital do favicon: 05f769f0b177a413d4d3bd975b2392936f176a9581c35d8105db76457deb52c0
Saved response-header values · 10
Accept-Ranges
bytes
Conexão
keep-alive
Content-Encoding
gzip
Content-Length
403
Content-Type
text/html; charset=UTF-8
Data
Tue, 27 Oct 2026 16:45:39 GMT
Etag
"2f5-65e98e77c8000-gzip"
Last-Modified
Sat, 24 Oct 2026 16:51:12 GMT
Servidor
nginx/1.30.5
Vary
Accept-Encoding

Valores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.

Histórico de observações armazenadas1

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. VirusTotal · Número de detecções

    0→1

    Engines added
    Gridinsoft
    Engines removed
    Nenhum registrado
    Recorded vendor total
    1
Todas as observações de disponibilidade registradas3

Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-27 17:54:07.000000
    SHA-256 da evidência
    a5cd062f61ce0ec99f14d12c17bdffbb9d2cfc5a9ff1a07739eec041b8bdf731
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 17:54:07
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-27 17:54:07.000000
    SHA-256 da evidência
    a5cd062f61ce0ec99f14d12c17bdffbb9d2cfc5a9ff1a07739eec041b8bdf731
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 17:54:07
    Evidence reason
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Status HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Carimbo de data e hora da fonte original
    2026-10-27 17:48:17.725516
    SHA-256 da evidência
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

Fluxo de resposta a ameaças

  1. Descoberta · registrados
  2. Análise · registrados
  3. Notificações · registrados
  4. Monitoramento · em andamento

Eventos registrados: 15. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.

Detecção e inclusão preventivasAmeaça incorporada Registrado: 1 de 1
  • Ameaça incorporada
    pay-bitrefill.com-p04-gift-esim.icu detectado e colocado na fila para análise completa
Verificações de inteligência de ameaçasSpamhaus DBL · Captura do URLScan.io · Veredicto do URLScan · Relatório do Cloudflare Radar · Arquivo da Web · VirusTotal · Detecção na lista de bloqueio · Contexto do registrador: NiceNIC · Falsificação de marca · Evidências forenses coletadas · Análise técnica registrada · Detecções do VirusTotal +1 Registrado: 12 de 12
  • Spamhaus DBL
    Spamhaus DBL registrou: domínio de phishing
  • Captura do URLScan.io
    Relatório do URLScan armazenado com artefatos de captura
  • Veredicto do URLScan
    Os mecanismos de aprendizado de máquina do URLScan classificaram a página como maliciosa · Pontuação: 98
  • Relatório do Cloudflare Radar
    Um relatório armazenado do Cloudflare Radar está disponível. O link do relatório, por si só, não significa que o domínio tenha sido classificado como malicioso, nem prova que todos os campos de rede tenham sido capturados.
  • Arquivo da Web
    Preservado no Wayback Machine: evidências históricas arquivadas
  • VirusTotal
    Detecções registradas no VirusTotal: 1/92
  • Detecção na lista de bloqueio
    Encontrado em listas de bloqueio: MetaMask, SEAL
  • Contexto do registrador: NiceNIC
    Há uma pesquisa separada sobre o registrador disponível. A associação ao registrador é contextual e não é pontuada como uma detecção independente.
  • Falsificação de marca
    Rótulo automático de marca: Coingecko
  • Evidências forenses coletadas
    Evidências armazenadas de URLScan.io, URLQuery, captura de tela armazenada
  • Análise técnica registrada
    O relatório contém resultados armazenados da detecção tecnológica ou da análise forense.
  • Detecções do VirusTotal +1
    Novas detecções: +1 (0 → 1): Gridinsoft
Registros de notificaçãoRelatório enviado registrado Registrado: 1 de 1
  • Relatório enviado registrado
    Registro armazenado de uma denúncia de abuso sobre este domínio; registrador na época: NICENIC INTERNATIONAL GROUP CO., LIMITED. Contatos para denúncias de abuso: 1.
    • abuse@as214351.com
Publicação e disponibilidadePublicado na DestroyList · O monitoramento continua Registrado: 1 de 2
  • Publicado na DestroyList
    Listado no repositório público PhishDestroy/DestroyList
  • O monitoramento continua
    O domínio permanece acessível ou com acesso restrito; verificações futuras podem atualizar essa observação.

Atividade registrada

5 registros
  1. VirusTotal

    1/92 detecções do motor

    Ver fonte
  2. Relatório de abuso enviado

    PD-20261027-69D2B5 · Recibo 83900

    abuse@as214351.com
  3. URLScan

    Página capturada

    Ver fonte
  4. Wayback Machine

    Página arquivada

    Ver fonte
  5. Adicionado ao PhishDestroy

    pay-bitrefill.com-p04-gift-esim.icu

    Ver fonte
Como investigamos e relatamos

Varreduras públicas, evidências e canais de denúncia de abusos

Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.

01Varreduras públicas e coleta de evidências10 fontes e grupos de ferramentas
urlscan.io Captura de tela · DOM · HTTP

Capture a página renderizada, as solicitações e a infraestrutura visível.

VirusTotal Veredictos baseados em múltiplos mecanismos

Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.

Google Safe Browsing Relatório de Transparência

Verifique se o Google atualmente classifica a URL como insegura.

Cloudflare Radar DNS · certificados · categorias

Analise uma varredura pública e seus dados registrados de rede e classificação.

AlienVault OTX Atualizações de inteligência contra ameaças

Procure por referências a indicadores e informações relacionadas da comunidade.

Wayback Machine Evidências históricas

Compare capturas arquivadas e preserve o contexto histórico.

abuse.ch ThreatFox Correlação de IOC

Procure por indicadores correspondentes e registros de ameaças associados.

crt.sh Transparência de Certificados

Inspecione registros de certificados e nomes de host relacionados.

Web-Check Inspeção superficial

Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.

02Denúncias de abuso e acompanhamentoCanais de registradores, hospedagem e segurança
  1. Identifique o provedor responsável. Correlacione os registros de registro e hospedagem com o contato responsável por denúncias de abuso relevante.
  2. Prepare um pacote de evidências. Inclua a URL, referências públicas de varredura, capturas de tela e as observações registradas.
  3. Envie o relatório. Mantenha registros dos relatórios enviados e informações dos destinatários, quando disponíveis.
  4. Revisar novamente e publicar as atualizações. Acompanhe posteriormente os resultados dos scanners, as respostas dos provedores e a disponibilidade do site.

Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

pay-bitrefill.com-p04-gift-esim.icu

Evidências e relatórios externos

Instantâneo das evidências enviadas
Enviado: Entradas no registro: 1 ID do caso: PD-20261027-69D2B5 Destinatário: abuse@as214351.com
Aviso em PDF gerado Texto da notificação arquivado (416 caracteres)
Texto da notificação de abuso conforme enviado ao provedor
Registrar: NICENIC International Group Co., Limited (Hong Kong (China))
Policy Violations: “Services may be used only for lawful purposes… fraud, abuse and illegal activity prohibited. Violations may result in immediate suspension.” + dedicated abuse handling and takedown
Applicable Laws: Crimes Ordinance Cap.200 (Fraud), Theft Ordinance Cap.210 §16A (fraud by deception), Personal Data (Privacy) Ordinance Cap.486
Análise aprofundada
Ajuda e denúncias

Você foi afetado por este site?

5 grupos de sinais de evidência vinculados 1 registros de notificação armazenados Última vez em que se sabe que esteve ativo
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. O silêncio é a maior vantagem do golpista. Quebre-o.
Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Canais oficiais de comunicação

Mais canais oficiais de denúncia
FTC ReportFraud Estados Unidos

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

IdentityTheft.gov Estados Unidos

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

CISA Estados Unidos

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

CSIRTs Network União Europeia

Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

FIRST Mundial

Diretório mundial de equipes de resposta a incidentes, pesquisável por país e setor.

ReportCyber Austrália

Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.

Scamwatch Austrália

Denuncie golpes ao Centro Nacional Antigolpes, administrado pela ACCC.

Análise de listagem no PhishDestroy Não se trata de uma denúncia às autoridades policiais
Recurso de domínio
Solicite uma revisão se você possui este domínio e acredita que a listagem está incorreta

Denuncie às autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Mesmo que os fundos tenham sido congelados, eles não podem ser recuperados sem um boletim de ocorrência oficial ou uma ordem judicial. Apresentar uma denúncia é o único caminho para uma possível recuperação.

Os golpistas são criminosos. A apresentação de uma denúncia cria um registro legal e ajuda a proteger outras pessoas.

Diretório de 97 países

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA

Revise e envie você mesmo
Após um incidente de phishing

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Alterar todas as senhas — e-mail, contas do Exchange, qualquer coisa que use a mesma senha
  • Ativar a autenticação de dois fatores usando um aplicativo autenticador (não por SMS). Desative a recuperação por SMS
  • Bloquear cartões se você inseriu dados bancários no site de phishing

Que informações devo reunir para minha denúncia?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗

  • Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo pay-bitrefill.com-p04-gift-esim.icu)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

How do phishing scams typically work?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Pig butchering — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes de recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/pay-bitrefill.com-p04-gift-esim.icu"
  title="PhishDestroy threat report for pay-bitrefill.com-p04-gift-esim.icu"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>