Hosting Concepts
 104.21.78.239
URLScan

Malicioso
SHA-256 ab3f25d898dfbb4f62d7cad3bfe97260ea05ea9174411abebf2a62deb07da54b
URLScanRegistro original da fonteObservado: 22 campos
Observado: · Recuperado:
ID do relatório
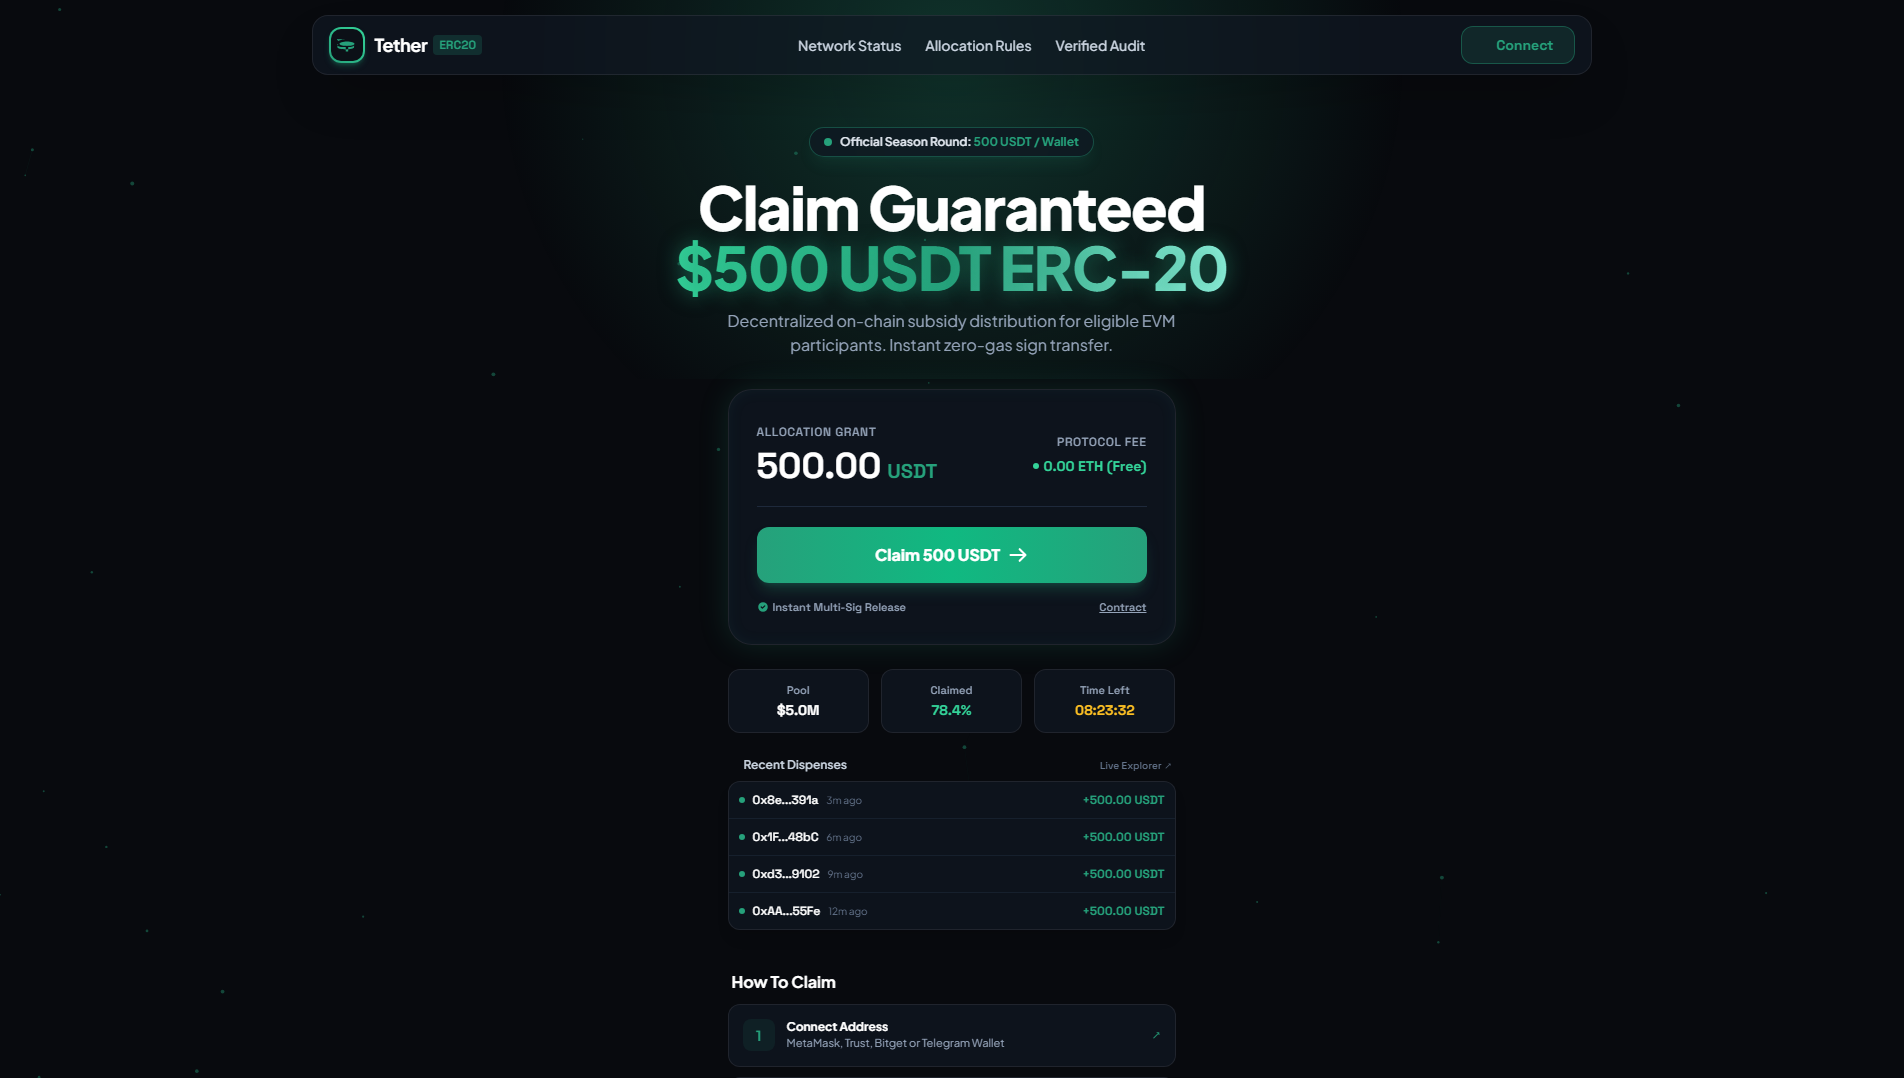
01a17bf0-df85-718d-af02-78c2c6b00f1fURL final
https://ethcom.xyz/Resposta HTTP
200Tipo de redirecionamento
https-onlyRedirecionamentos
- Para
- https://ethcom.xyz/
- De
- http://ethcom.xyz/
- Status
- 307
Endereço IP
104.21.78.239Domínios contatados
- fonts.gstatic.com
- fonts.googleapis.com
- cdn.tailwindcss.com
- static.cloudflareinsights.com
- telegram.org
Endereços IP acessados
- 142.251.40.227
- 104.16.79.73
- 142.250.190.234
- 104.26.3.143
- 149.154.167.99
- 104.21.78.239
Sistemas autônomos (ASN)
- 15169
- 13335
- 62041
Países dos servidores
- US
- NL
Hash do documento
ab3f25d898dfbb4f62d7cad3bfe97260ea05ea9174411abebf2a62deb07da54bHashes de scripts
- d9c4991b78d7e8900a72083dfa662dbd394e573fea11a648a5ad48a96a061af4
Variáveis globais de JavaScript
- Telegram
- TelegramGameProxy_receiveEvent
- TelegramGameProxy
- tailwind
- /template.html
- render
- __cfBeacon
- __obfStringKey
- require
- eip6963ProviderDetails
- litPropertyMetadata
- reactiveElementVersions
- litHtmlVersions
- litElementVersions
- ondefecated
- ModalController
- __EVMLIB
- __diagnosticsInstalled
- addresses
- container
- time
- cd
- canvas
- ctx
- width
- height
- count
- particles
Chaves de armazenamento do navegador
- __telegram__initParams
Sessão TLS e certificado
- Nomes alternativos do titular (SAN)
- *.ethcom.xyz
- ethcom.xyz
- Conjunto de cifras
- AES_128_GCM
- Emissor
- YE2
- Titular (subject)
- ethcom.xyz
- Protocolo
- QUIC
- Válido até
- Válido a partir de
Idade do domínio, dias
1351Idade do domínio registrado, dias
1351Idade do certificado, dias
8Validade do certificado, dias
89Requisições da página
17Avaliações dos prestadores de serviços
- Veredito dos mecanismos
- Tags
- urlscan-ml
- urlscan-ml-60c5e22
- Pontuação
- 89
- Malicioso
- Sim
- Veredito geral
- Tags
- phishing
- Pontuação
- 100
- Marcas
- tether
- Malicioso
- Sim
- Categorias
- phishing
- Veredito do URLScan
- Tags
- phishing
- Pontuação
- 100
- Marcas
- Tether
- Malicioso
- Sim
- Categorias
- phishing
Cabeçalhos HTTP
- Servidor
- cloudflare
- Content-type
- text/html; charset=utf-8
Campos originais da fonte · JSON
| Uuid | 01a17bf0-df85-718d-af02-78c2c6b00f1f |
|---|---|
| Final url | https://ethcom.xyz/ |
| Status | 200 |
| Redirecionado | https-only |
| Redirecionamentos | [
{
"to": "https://ethcom.xyz/",
"from": "http://ethcom.xyz/",
"status": 307
}
] |
| Ip | 104.21.78.239 |
| Domínios contatados | [
"fonts.gstatic.com",
"fonts.googleapis.com",
"cdn.tailwindcss.com",
"static.cloudflareinsights.com",
"telegram.org"
] |
| Endereços IP acessados | [
"142.251.40.227",
"104.16.79.73",
"142.250.190.234",
"104.26.3.143",
"149.154.167.99",
"104.21.78.239"
] |
| Asns | [
"15169",
"13335",
"62041"
] |
| Countries | [
"US",
"NL"
] |
| Hash do documento | ab3f25d898dfbb4f62d7cad3bfe97260ea05ea9174411abebf2a62deb07da54b |
| Hashes de scripts | [
"d9c4991b78d7e8900a72083dfa662dbd394e573fea11a648a5ad48a96a061af4"
] |
| Globals | [
"Telegram",
"TelegramGameProxy_receiveEvent",
"TelegramGameProxy",
"tailwind",
"/template.html",
"render",
"__cfBeacon",
"__obfStringKey",
"require",
"eip6963ProviderDetails",
"litPropertyMetadata",
"reactiveElementVersions",
"litHtmlVersions",
"litElementVersions",
"ondefecated",
"ModalController",
"__EVMLIB",
"__diagnosticsInstalled",
"addresses",
"container",
"time",
"cd",
"canvas",
"ctx",
"width",
"height",
"count",
"particles"
] |
| Storage keys | [
"__telegram__initParams"
] |
| Tls | {
"san": [
"*.ethcom.xyz",
"ethcom.xyz"
],
"cipher": "AES_128_GCM",
"issuer": "YE2",
"subject": "ethcom.xyz",
"protocol": "QUIC",
"valid_to": "2027-01-16T20:18:20Z",
"valid_from": "2026-10-18T20:18:21Z"
} |
| Idade do domínio (dias) | 1351 |
| Apex age days | 1351 |
| Tls age days | 8 |
| Dias de validade TLS | 89 |
| Solicitações | 17 |
| Avaliações dos prestadores de serviços | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 89,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"tether"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Tether"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Cabeçalhos HTTP | {
"server": "cloudflare",
"content-type": "text/html; charset=utf-8"
} |
Registro de monitoramento separado · data não registrada
Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.
- record_source
- domain_monitor.urlscan
- uuid
- 01a17bf0-df85-718d-af02-78c2c6b00f1f
- pontuação
- null
- malicious
- null
- result_at
- null
- enriched_at
- 2026-10-27T09:11:06Z
- source_timestamps
- {"urlscan_result_at":null,"urlscan_enriched_at":"2026-10-27 10:11:06"}
- timestamp_basis
- Europa/Berlim, conforme utilizado no relatório atual; os carimbos de data e hora da fonte são mantidos literalmente


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 Criminal IP
 CRDF
 Scamadviser
 MyWOT