Ir para o relatório de segurança
Segurança de domínio e inteligência contra ameaças
Favicon de apple-device.report

apple-device.report

Em resumo

apple-device.report: Phishing de credenciais, detectado pelo PhishDestroy em 2026-09-06.

“Login”

Registrador
Sav.com
Resolved IP
188.114.97.3
Registered
14/05/2026
PhishDestroy assessment Crítico
Disponibilidade Conteúdo indisponível O conteúdo estava indisponível na última observação Observado · HTTP probe
Detecções do VirusTotal: 12/89 URLQuery threat systems: 1 alert Rótulo automático de marca: Apple
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
Capturas da página
abrir galeria
Idade do domínio
Denúncias enviadas
ver linha do tempo
OTX: 4 refs 06/09/2026 1 Report Sent CDN
API
Este domínio foi sinalizado como malicioso
Mecanismos de segurança relatando uma detecção: 12. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Resumo do relatório

Phishing de credenciais: apple-device.report — Conteúdo indisponível. Resumo das evidências: VirusTotal 12/89 (alphaMountain.ai, BitDefender, Chong Lua Dao…

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

Analysis

Domain summary

apple-device.report: Phishing de credenciais, detectado pelo PhishDestroy em 2026-09-06. Risco: crítico (98/100). Registrador: Sav.com. Status: Conteúdo indisponível. Hospedagem: CLOUDFLARENET - Cloudflare, Inc., US. O PhishDestroy enviou 1 denúncia de abuso. VirusTotal: 12/89 mecanismos o sinalizam. Não digite credenciais nem conecte uma carteira.

Crítico
VirusTotal
12 / 89
OTX
4 community refs
Capturas da página
6

PhishDestroy threat report

Overview

apple-device.report is a credential phishing page that impersonated Apple and targeted owners of Apple devices who could be persuaded that something about their device needed attention. PhishDestroy first detected it on 2026-09-06. The site has been offline since 2026-09-11, and on 2026-10-19 the domain still did not resolve in DNS. It is dead for now, but a registered domain can be pointed at a new server at any time.

How the scam works

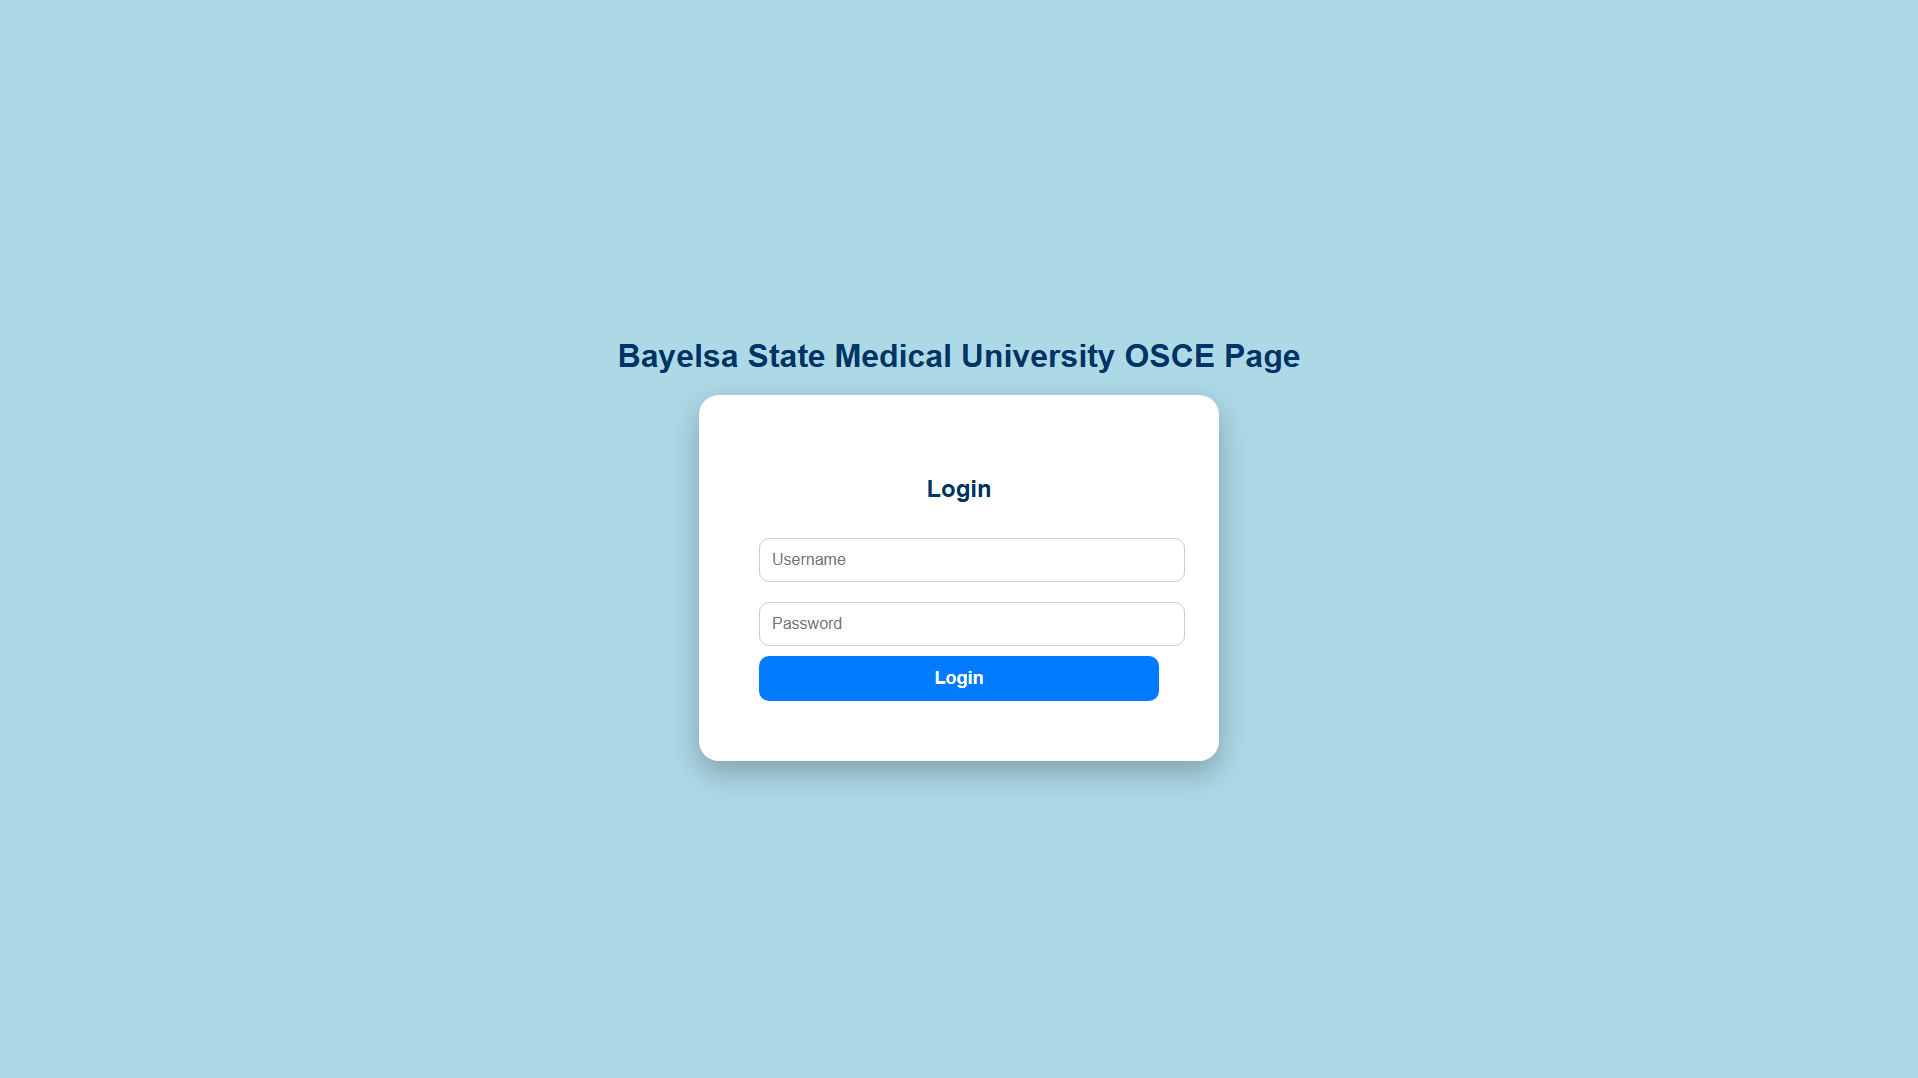
The domain name suggests a device alert or status report, which is a common lure for sending people to a fake sign-in page. The page carried the plain title "Login" and presented itself as an Apple sign-in. Anything typed into it went to the operators, not to Apple. With a working Apple password, attackers can try to take over the account, reach iCloud data and backups, and use device-location and remote-wipe features. Victims who reuse the same password on other services face wider exposure.

Evidence

When VirusTotal checked the domain on 2026-09-08, 12 of 89 security engines flagged it. Those engines included BitDefender, ESET, Fortinet, G-Data, Forcepoint ThreatSeeker, Gridinsoft, alphaMountain.ai and the Vietnamese anti-scam project Chong Lua Dao. Several of those vendors run their own independent detection, so the agreement carries weight even though most engines stayed silent. The domain also appears in four AlienVault OTX threat pulses and on the PhishDestroy blocklist.

Infrastructure

The domain was registered on 2026-05-14 through Sav.com, LLC, almost four months before PhishDestroy caught it. That gap points to a name bought ahead of time and kept unused until a campaign needed it. The site was served through Cloudflare's network in the US, at 188.114.97.3. That address belongs to Cloudflare's shared proxy, so it hides the real origin server rather than identifying it.

What to do

If you entered your Apple account details on this site, change your Apple password immediately from Settings or Apple's official site. Then review the list of trusted devices and remove any you don't recognize. Turn on two-factor authentication if it is off, and change the password on any other service where you used the same one. Watch for unexpected sign-in notifications, purchases or changes to Find My, and treat later "Apple" messages asking you to confirm codes as suspicious. Defenders should block the domain at DNS and proxy level, watch for it resolving again, and search mail and web logs for users who reached it between 2026-09-06 and 2026-09-11.

Evidências da fonteVirusTotal 12 / 89 · OTX 4 references 7 sources

VirusTotal

12 / 89 engine detections

Abrir relatório
VirusTotal · 2026-09-21T15:32:22Z

Observado: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 45,
    "malicious": 13,
    "suspicious": 0,
    "undetected": 34
}
Vendor labels
{
    "ESET": "phishing",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Webroot": "malicious",
    "Fortinet": "phishing",
    "SOCRadar": "phishing",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "desenmascara.me": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Visto pela primeira vez
2026-05-14T19:29:26Z
Registros DNS
[
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3037::6815:280"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.2.128"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "deborah.ns.cloudflare.com"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "deborah.ns.cloudflare.com"
    },
    {
        "ttl": 3600,
        "type": "TXT",
        "value": "google-site-verification=_gs5s4gFYVXzo9NAGqV6WjXFmrYtLjO3JBh-1IpVegw"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.152.205"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3033::ac43:98cd"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "patryk.ns.cloudflare.com"
    }
]
Dns at
2026-09-06T10:55:39Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificate
{
    "san": [
        "*.apple-device.report",
        "apple-device.report"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "5f945d1c6189db006309c47d5a7b022ebda",
    "sha256": "4a526dbc689c72ce7480ba19fca26b165895af64e3e8de948de879aca72c4d52",
    "subject": "apple-device.report",
    "valid_to": "2026-10-17T14:28:28Z",
    "valid_from": "2026-07-19T14:28:29Z"
}
Registry data
{
    "status": [
        "client transfer prohibited",
        "client update prohibited",
        "redemption period"
    ],
    "events": {
        "expiration": "2027-05-14T18:33:14Z",
        "last changed": "2026-09-06T22:12:21Z",
        "registration": "2026-05-14T18:33:14Z",
        "last update of RDAP database": "2026-09-21T15:40:40Z"
    },
    "registrar": "Sav.com, LLC",
    "registrar_iana_id": "609"
}

Cloudflare Radar

provider verdict: clean

Não registrado
Abrir relatório
Cloudflare Radar · 2026-09-06T11:07:45Z

Observado: · Retrieved:

Uuid
dd404886-1115-469c-ba63-7b3ca7cbdfb7
Final url
https://apple-device.report/
Status
200
History
[
    {
        "url": "https://apple-device.report/",
        "status": 200
    }
]
DOM structure hash
b2f4c46981e587d2d9d2fe94c6a0b0aed9e4595e31ecea6092e03283f8db3e29
Document hash
fc204708e2263984b3bd87069d3eaca73839ac511e689359e3c90693b3c6cc32
Radar rank
{
    "bucket": ">200000"
}
Registros DNS
[
    {
        "name": "apple-device.report",
        "type": "A",
        "value": "188.114.96.0"
    },
    {
        "name": "apple-device.report",
        "type": "A",
        "value": "188.114.97.0"
    },
    {
        "name": "apple-device.report",
        "type": "AAAA",
        "value": "2a06:98c1:3121::"
    },
    {
        "name": "apple-device.report",
        "type": "AAAA",
        "value": "2a06:98c1:3120::"
    }
]
DNSSEC válido
false
Ip
188.114.96.0
Dados do registro
{
    "registrar": "Sav.com, LLC",
    "created": "2026-05-14T18:33:14Z",
    "updated": "2026-08-12T07:37:40Z",
    "expires": "2027-05-14T18:33:14Z",
    "nameservers": [
        "deborah.ns.cloudflare.com",
        "patryk.ns.cloudflare.com"
    ]
}

Google Safe Browsing

Nenhuma sinalização de ameaça

Abrir relatório

URLScan

Nenhuma sinalização maliciosa

Abrir relatório
URLScan · 2026-09-06T11:00:42Z

Observado: · Retrieved:

Uuid
01a07660-8c05-71c6-a1e7-2a0f0a9c7b69
Final url
https://apple-device.report/
Status
200
Ip
104.21.2.128
Contacted domains
[
    "static.cloudflareinsights.com"
]
Contacted IP addresses
[
    "104.16.79.73",
    "104.21.2.128"
]
Asns
[
    "13335"
]
Document hash
fc204708e2263984b3bd87069d3eaca73839ac511e689359e3c90693b3c6cc32
Globals
[
    "__cfBeacon"
]
Cookies
[
    "PHPSESSID"
]
Tls
{
    "san": [
        "*.apple-device.report",
        "apple-device.report"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "apple-device.report",
    "protocol": "QUIC",
    "valid_to": "2026-10-17T14:28:28Z",
    "valid_from": "2026-07-19T14:28:29Z"
}
Idade do domínio (dias)
114
Apex age days
114
Tls age days
48
Dias de validade TLS
89
Requests
4
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 91,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "cloudflare",
    "content-type": "text/html; charset=UTF-8",
    "x-powered-by": "PHP/8.1.33"
}

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Every stored field, with its source and date
Inteligência de segurança de rede
Threat Detection Systems 1 alert
Detection SystemIndicatorVerdictAlert
DNS4EU apple-device.reportmaliciousSinkholed
Certificado SSL Invalid
O certificado SSL é inválido ou expirou. Emissor:

Perguntas sobre apple-device.report

apple-device.report é confiável?

Não. O PhishDestroy classifica apple-device.report como Phishing de credenciais (risco: crítico, 98/100); ele foi detectado pela primeira vez em 2026-09-06. VirusTotal: 12/89 mecanismos o sinalizam. Trate o site como inseguro.

É seguro conectar uma carteira a apple-device.report?

Não. Não conecte uma carteira, não assine mensagens nem aprove tokens em apple-device.report. Sites de phishing pedem aprovações (approve, setApprovalForAll, Permit2) que permitem ao operador mover seus ativos, e uma transação confirmada não pode ser revertida.

O que fazer se eu usei apple-device.report?

Troque todas as senhas que você digitou lá e ative a autenticação em dois fatores. Se você conectou uma carteira ou assinou algo, revogue as aprovações e mova os fundos restantes para uma carteira nova; nunca compartilhe sua frase-semente. Ajuda passo a passo: guia de emergência.

Explore

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Ver fonte

Captura armazenada · 6 capturas

All capture links and hashes (6)
Observed page title
Login
Automated brand references
Apple
Certificado TLS
Emitido por YE1

Detalhes do domínio

Domínio
URLScan verdict Análise concluída score 0 report ↗
IP Context Cloudflare shared edge origin IP hidden A reputação do Edge-IP não é atribuída a este domínio.
OTX tags 2026-09activeall-domainsblocklistcontentcryptodomíniosdrainerfraudlivemonthlyphishdestroyphishingscam
Registrador Sav.com (Unknown)
RegistroCriado 14/05/2026 (163d) — Expires 14/05/2027
Tempo até a primeira indisponibilidade 4 days
O que contabilizamos Tempo decorrido desde a primeira denúncia de abuso armazenada até a primeira observação de que o conteúdo estava indisponível. Isto não estabelece a causa.
O que cada relatório contém Os registros de relatórios de saída armazenados podem fazer referência a evidências disponíveis no momento, como veredictos de fornecedores, dados de registro, detalhes de hospedagem, classificações ou capturas de tela. Esta página não infere a carga exata entregue, recebimento, confirmação ou ação de um destinatário.
Detalhes técnicosProvenance & timestamps
Detectado pela primeira vez06/09/2026
DOM Analysisanalyzed 06/09/2026score 98/1001 brand signal
Submitted URLhttps://apple-device.report/
Favicon Hash
ID do caso
ICANN OVERSIGHT

Credenciamento e contexto RAA

Credenciamento do registrador e obrigações relativas a abuso de DNS

Para este gTLD, o registrador acima opera sob um contrato de credenciamento da ICANN. Os links abaixo levam à tabela oficial de taxas e às orientações atuais de conformidade sobre abuso de DNS.

Credenciamento é um contrato, não uma certificação de segurança.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nada é enviado automaticamente.

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Shared CDN edge
Resolved IP
188.114.97.3
ASN da rede
AS13335
Organization
Cloudflare, Inc.
Observed location
San Francisco, US
Server header
cloudflare

A reputação do Edge-IP não é atribuída a este domínio.

Servidores de nomes 2

  • deborah.ns.cloudflare.com
  • patryk.ns.cloudflare.com

Mail routing 1 MX record

  • mx.all-harmless.domainspriority 10

A localização descreve a rede IP.

Certificado TLS

Issuer
YE1
Válido a partir de
2026-07-19 14:28:29
Válido até
2026-10-17 14:28:28
Hostname coverage
Stored certificate expired or unverified
Validity
Certificado armazenado expirado
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado4a526dbc689c72ce7480ba19fca26b165895af64e3e8de948de879aca72c4d52
Nomes do certificado · 2 SANs
  • *.apple-device.report
  • apple-device.report

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Tecnologias · 4 identified
Detected via Cloudflare Radar · Wappalyzer engine
Denunciar este domínio Envie evidências e ajude a proteger outras pessoas

Análise do VirusTotal

12 / Os fornecedores de segurança 89 sinalizaram este domínio
Ver no VT
Última análise First positive detection Snapshot anterior armazenado: 12 detections
alphaMountain.ai
BitDefender
Chong Lua Dao
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Lionic
SOCRadar
Sophos
Webroot
Análise de desempenho do site

Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de apple-device.report · checked Sep 6, 2026

100
Good
Performance
FCP
0.76 s
First Contentful Paint
LCP
0.76 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
0.76 s
Speed Index
Fornecido por Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details1

Availability observations

Última observação com o site acessível

Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

apple-device.report
Resultado salvo
Inacessível
Histórico de observações armazenadas14

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  2. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  3. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  4. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  5. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

Earlier observations 9
  1. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  2. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  3. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  4. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  5. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  6. Monitor de disponibilidade · Estado registrado

    Desconhecido→dns_inactive

    dns_nxdomain

  7. Monitor de disponibilidade · Estado registrado

    dns_inactive

    dns_nxdomain

  8. Monitor de disponibilidade · Estado registrado

    Acessível→Indisponível

  9. Monitor de disponibilidade · Primeiro registro de coleta

    Acessível

All retained availability observations36

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 03:19:34.000000
    SHA-256 da evidência
    f7807fc53bd9757ccc4f4b61c98c8d5f5bad858e92863f0337c01bedc36a953e
  2. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-23 22:56:16.207510
    SHA-256 da evidência
    ddef624cdce5282db1a2273985b80abd1ec51e870abcdd0fb132591c1b12f9f4
  3. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 03:23:34.000000
    SHA-256 da evidência
    8303e7e2e95a380b256a2155f804776c24a9127a5a00e098f1a051a4ae4c175e
  4. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-22 22:55:15.888363
    SHA-256 da evidência
    5d418eb51df9b8c6d74209546748b7668ac29b85ae9abdb2669a9f23e1c93ded
  5. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-21 16:53:36.928467
    SHA-256 da evidência
    36ca6315e479e2f31971bf6d3b12cbcb489e1e5031060db2e4e3a77a1ec0d1bc
  6. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 03:14:09.000000
    SHA-256 da evidência
    7097b02b54d63d83d25018a890a42ed56215839cd4cae62ee24da3e9e2393095
  7. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-20 10:21:37.183325
    SHA-256 da evidência
    8655d910ad503411f6c3ac31ef6b690e07ccfd5345beff2ff6f27aa9c8d03cbd
  8. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-19 10:21:20.392196
    SHA-256 da evidência
    7d8542a9f4fb036625d678a1e5c8ef28cb2ea6da6d773887db2c13cba1884ebd
  9. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-19 03:13:47.000000
    SHA-256 da evidência
    1498e3ae7fa9c10fa2684bae31fffd8e118e82b9c62b3b9ea9b16d7fc63750c6
  10. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-18 10:21:15.144873
    SHA-256 da evidência
    21008aa06e53c33a48b4f2d580bb5fa7bb89e69ad466a5eac0ecacc9b0d239aa
  11. unknown
    Causa
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-17 03:12:42.000000
    SHA-256 da evidência
    364de3b87438a842f3e85eedfe1148f67fde4c7c1de12bb8f78dc52de8fe45c8
  12. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-17 03:12:42.000000
    SHA-256 da evidência
    a3902e81809ade075bb092a0364c6cdaf4770f65e2da03561a24c8a6c0f39494
  13. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-16 22:22:38.733165
    SHA-256 da evidência
    325ec20907621c35f6ce46e547e42140404642149567e6e93fddc33a8bd374af
  14. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-15 22:22:19.692675
    SHA-256 da evidência
    b57a186ff0227f88bef5c1c9196d29e5e1e46b108d002523d7103218bdbfa456
  15. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-15 03:12:54.000000
    SHA-256 da evidência
    03ec6c2943f426c3b6fbdb280e2a94737084c4b8ab934a2bc3d033610b0c6c8c
  16. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-14 22:21:26.687207
    SHA-256 da evidência
    7421cc6cc9ae2e2b542829ae29de0fec760f6f79917b5aecad74f6d6b76202c3
  17. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-13 22:21:07.146269
    SHA-256 da evidência
    e11aa72fb636ff77b21b69403f36401f9e4b9ee1bb373b7733ef0c35501ecfe7
  18. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 03:15:42.000000
    SHA-256 da evidência
    00ce3639095f58a07a7328e3a613ab5575289bfa38e1c7c044a6ab9f63e5a078
  19. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-12 22:20:57.953315
    SHA-256 da evidência
    b51da1bffddd174f641115e0ee43debcbd98219ab5681a6bfa7c3c60f8e8a4dc
  20. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-11 22:20:50.151913
    SHA-256 da evidência
    812c3e0613a5f83dcce46efc2ff89b2699babd528627f426f34ba02bb46ff502
  21. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-11 03:14:25.000000
    SHA-256 da evidência
    ec06cc8234a7d312ca771934a39f6b61403791df74d0a9f63d9546770efee438
  22. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-10 22:20:48.858561
    SHA-256 da evidência
    e889a69e638e4b99f08646ff552e08a5e00e8c10757070b22974368774e37dce
  23. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-09 22:20:42.401113
    SHA-256 da evidência
    4ba0c4f5e4344e3b8f573b980beedd63ce44b8a9e40e19356498f928d28b0f89
  24. unknown
    Causa
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-09 03:25:07.000000
    SHA-256 da evidência
    425d52982ec71da06a5a9ddde7acccdfd41025afc6a7fa29a534489d844f32b4
  25. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-08 22:20:32.448533
    SHA-256 da evidência
    8edb3f7a2fc304b8a5177c3ded626d4b057bb928567328c50d7173ba35619249
  26. unknown
    Causa
    origin_unreachable
    Mecanismo
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-07 03:43:32.000000
    SHA-256 da evidência
    d3602fd4d7dac76fa0c0fffc5af87efdb23c1648bd704603e2d2daef1aaec68b
  27. unknown
    Causa
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-07 03:43:32.000000
    SHA-256 da evidência
    35b324ee17ae48fcd558e9eba6d95e2450a144b8b4b3bb675f1e13c88e7222c5
  28. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-07 00:13:39.270476
    SHA-256 da evidência
    784b7ecbfd4d1f5c1f16811db27561f9397cfd12df6afd2ebacc11549485492a
  29. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-06 00:13:39.266033
    SHA-256 da evidência
    6c7931c23b94bd542e1a363178918666093733143cd28bece59cd4213edf8d91
  30. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-05 00:13:35.837561
    SHA-256 da evidência
    77e7d9ba0185b6198093d9e0f352c4cbcd747488876781a08693a3c8bc5d549f
  31. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-03 18:16:30.317188
    SHA-256 da evidência
    840b924a67ca79486e792b172d1b87f62f62ee384d32bc16ba39337f2f879ec1
  32. unknown
    Causa
    origin_unreachable
    Mecanismo
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-03 03:36:14.000000
    SHA-256 da evidência
    11147481d1243437310628e2b48199ec8e7e57de61f200923d981ded98f90cb7
  33. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-02 18:16:28.238873
    SHA-256 da evidência
    5d3ae438f1bd62165937c39e51256e63486d0beeebca7f3425c78ec172cf9bba
  34. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-01 18:16:25.663717
    SHA-256 da evidência
    67a7ebe23fe91bf233b75e7e64aa2bb873758e1184964d313eba6317c44a07c3
  35. unknown
    Causa
    origin_unreachable
    Mecanismo
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-01 03:38:29.000000
    SHA-256 da evidência
    2ced60649c076c3df5f8d14c877922493b1737b9e470d12ef3e478b958a30925
  36. dns_inactive
    Causa
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-09-30 18:14:55.856480
    SHA-256 da evidência
    8d401fea30db1fdd3ca5b1e77bd91eb7b500ba9ae52e090028f06cf68c951184

Atividade registrada

5 entries
  1. AlienVault OTX

    4 community references

    Ver fonte
  2. VirusTotal

    12/89 engine detections

    Ver fonte
  3. Denúncia de abuso enviada

    PD-20260906-8E9F81

    abuse-trusted.savcom@in.wixanswers.com
  4. Adicionado ao PhishDestroy

    apple-device.report

    Ver fonte
  5. URLScan

    Page captured

    Ver fonte

Evidências e relatórios externos

Instantâneo das evidências enviadas
Sent: Entradas no registro: 1 Case ID: PD-20260906-8E9F81 Recipient: abuse-trusted.savcom@in.wixanswers.com
PDF notice generated
Análise aprofundada
Help & reporting

Você foi afetado por este site?

7 grupos de sinais de evidência vinculados 1 registros de notificação armazenados Conteúdo indisponível
Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Notifique as autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Diretório de 97 países

Template-based draft · optional AI wording assistance requires separate consent

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA · Revise e envie você mesmo
After a phishing incident

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Alterar todas as senhas — e-mail, contas do Exchange, qualquer coisa que use a mesma senha
  • Ativar a autenticação de dois fatores usando um aplicativo autenticador (não por SMS). Desative a recuperação por SMS
  • Cartões de congelamento se você inseriu dados bancários no site de phishing

Que informações devo coletar para o meu relatório?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. IC3 evidence guidance ↗

  • Comprovantes de pagamento — se você pagou, guarde o comprovante, o valor, a data, o provedor de pagamento e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo apple-device.report)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Your bank or payment provider — entre em contato com a equipe antifraude sem demora, pelos canais oficiais, se dinheiro ou dados do cartão foram expostos.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

How do phishing scams typically work?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Abate de suínos — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Official reporting routes

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes relacionadas à recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

A análise assistida por AI foi escrita em . Ela descreve as evidências disponíveis naquele momento; verificações posteriores das fontes podem mudar o quadro.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/apple-device.report"
  title="PhishDestroy threat report for apple-device.report"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>