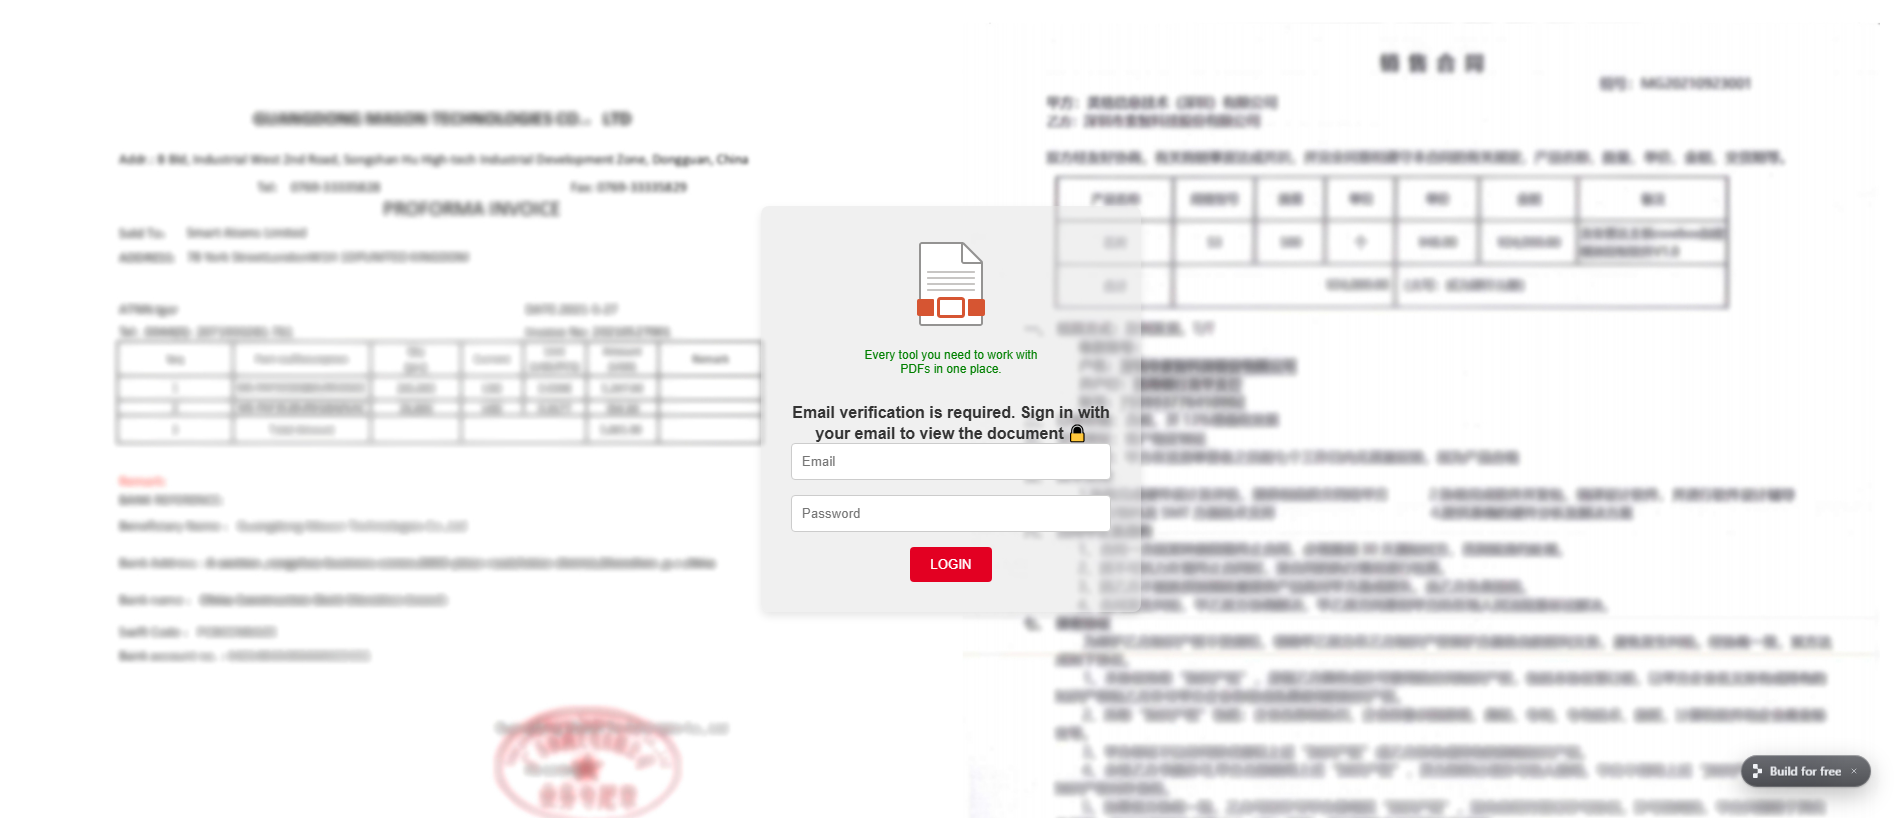
34.117.33.233
URLScan

악성
SHA-256 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747
URLScan출처의 원본 기록관측: 19개 필드
관측: · 검색됨:
보고서 ID
01a17ebc-dc00-7639-9bcd-2f15d30eb498최종 URL
https://security-server--faifranhondyout.replit.app/HTTP 응답
200IP 주소
34.117.33.233역방향 DNS(PTR)
233.33.117.34.bc.googleusercontent.com접촉된 도메인
- lametric.com
- replit-cdn.com
- res-1.cdn.office.net
- gyazo.com
접촉된 IP 주소
- 188.114.97.3
- 35.190.3.23
- 104.109.143.159
- 34.117.33.233
자율 시스템(ASN)
- 13335
- 396982
- 20940
서버 소재 국가
- US
- NL
문서 해시
04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747JavaScript 전역 변수
- sendToTelegram
- attempt
- maxAttempts
- form
- messageDiv
- emailInput
- passwordInput
- TELEGRAM_BOT_TOKEN
- TELEGRAM_CHAT_ID
쿠키
- GAESA
- Gyazo_session
도메인 경과 일수
2등록 도메인 경과 일수
1440인증서 경과 일수
55인증서 유효 일수
90페이지 요청 수
9제공업체 판정
- 엔진 판정
- 태그
- urlscan-ml
- urlscan-ml-60c5e22
- 점수
- 99
- 악성
- 예
- 종합 판정
- 태그
- phishing
- 점수
- 100
- 브랜드
- documentlure
- 악성
- 예
- 카테고리
- phishing
- URLScan 판정
- 태그
- phishing
- 점수
- 100
- 브랜드
- Document Lure
- 악성
- 예
- 카테고리
- phishing
HTTP 헤더
- Content-type
- image/png
출처의 원본 필드 · JSON
| Uuid | 01a17ebc-dc00-7639-9bcd-2f15d30eb498 |
|---|---|
| Final url | https://security-server--faifranhondyout.replit.app/ |
| 상태 | 200 |
| Ip | 34.117.33.233 |
| Ptr | 233.33.117.34.bc.googleusercontent.com |
| 접촉된 도메인 | [
"lametric.com",
"replit-cdn.com",
"res-1.cdn.office.net",
"gyazo.com"
] |
| 접촉된 IP 주소 | [
"188.114.97.3",
"35.190.3.23",
"104.109.143.159",
"34.117.33.233"
] |
| Asns | [
"13335",
"396982",
"20940"
] |
| Countries | [
"US",
"NL"
] |
| 문서 해시 | 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747 |
| Globals | [
"sendToTelegram",
"attempt",
"maxAttempts",
"form",
"messageDiv",
"emailInput",
"passwordInput",
"TELEGRAM_BOT_TOKEN",
"TELEGRAM_CHAT_ID"
] |
| 쿠키 | [
"GAESA",
"Gyazo_session"
] |
| 도메인 연령(일) | 2 |
| Apex age days | 1440 |
| Tls age days | 55 |
| TLS 유효 일수 | 90 |
| 요청 사항 | 9 |
| 제공업체 판정 | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"documentlure"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Document Lure"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| HTTP 헤더 | {
"content-type": "image/png"
} |
별도의 모니터 기록 · 날짜 미기재
별도로 저장된 모니터 스냅샷입니다. 주 보고서 레코드를 대체하지 않으며, 현재 가용성을 보장하지도 않습니다.
- record_source
- domain_monitor.urlscan
- uuid
- 01a17ebc-dc00-7639-9bcd-2f15d30eb498
- 점수
- null
- malicious
- null
- result_at
- null
- enriched_at
- null
- source_timestamps
- {"urlscan_result_at":null,"urlscan_enriched_at":null}
- timestamp_basis
- 기존 보고서에서 사용된 ‘Europe/Berlin’을 그대로 사용하며, 원본 타임스탬프는 그대로 유지됩니다.


 Microsoft
 Cloudflare
 Yandex
 ESET
 비트디펜더
 Norton
 Symantec
 Avira
 Avast / AVG
 카스퍼스키
 Dr.Web
 넷크래프트
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT