보안 보고서로 이동
이 도메인은 악성 도메인으로 표시되었습니다.
탐지를 보고하는 보안 엔진: 18. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.
이 사이트로 인해 사기를 당하셨습니까?당국에 신고하세요
도메인 보안 및 위협 인텔리전스
fthfqnri.shop 파비콘

fthfqnri.shop

요약

fthfqnri.shop: 피싱.

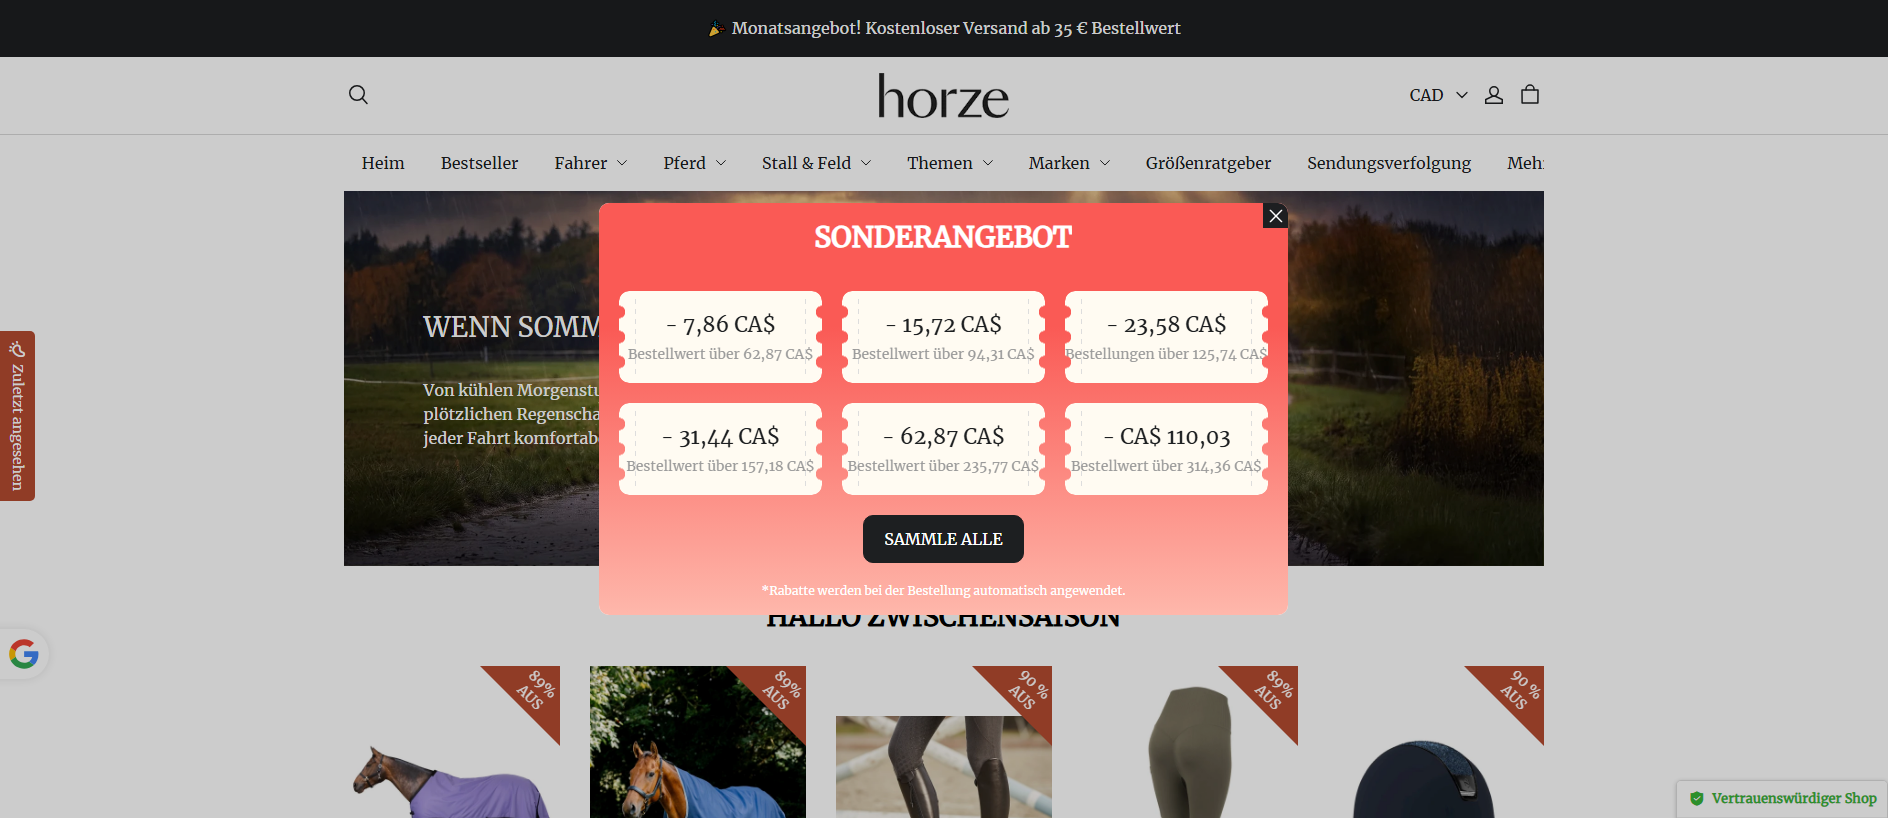
“Horze - Your online shop for everything you need in equestrian sports”

등록기관
West263 International
IP 주소
미국43.172.114.23Shenzhen Tencent Computer Systems Company Limited
등록일
2025년 12월 3일
최초 관측
2026년 10월 27일
PhishDestroy 평가 심각
100/100
증거 점수
가용성 마지막으로 확인된 활성 상태 최근에 저장된 도달 가능성 관찰 관측 HTTP 검사
VirusTotal 탐지: 18/92 Spamhaus DBL: 피싱 도메인
VirusTotal
엔진 감지 ·
OTX
커뮤니티 관련 자료
URLScan
엔진 판정 · 점수 65
Cloudflare Radar
페이지 캡처
갤러리 열기
도메인 연령
발송된 신고
타임라인 보기
OTX: 5 건 참조 2026년 10월 27일 1 건 신고 전송
X Telegram API
보고서 요약

피싱: fthfqnri.shop — 마지막으로 확인된 활성 상태 (HTTP 200). 증거 요약: VirusTotal 18/92 (alphaMountain.ai, BitDefender, CRDF, CyRadar, DNS8); Spamhaus DBL_PHISH; CF Radar…

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

분석

도메인 요약

fthfqnri.shop: 피싱. PhishDestroy가 2026-10-27에 탐지했습니다. 위험도: 심각 (100/100). 등록 대행자: West263 International. 상태: 마지막으로 확인된 활성 상태. 호스팅: Shenzhen Tencent Computer Systems Company Limited. PhishDestroy는 악용 신고 1건을 보냈습니다. VirusTotal: 엔진 18/92개가 탐지. Spamhaus DBL에 등재. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.

심각
상태
마지막으로 확인된 활성 상태
VirusTotal
18 / 92
호스팅
미국43.172.114.23Shenzhen Tencent Computer Systems Company Limited
등록기관
West263 International
등록일
2025년 12월 3일
OTX
5 community refs
페이지 캡처
5

PhishDestroy 위협 보고서

Overview

PhishDestroy listed fthfqnri.shop as a suspicious domain based on multiple security‑engine detections. The domain was first seen by PhishDestroy on 2026-10-27, when a page fetch returned HTTP 200 and the title “500 Internal Server Error.” Google Safe Browsing did not flag the site, while Spamhaus DBL listed it as phishing.

How the scam works

The detections indicate the site could be used for typical phishing or malware distribution, but no specific malicious payload, credential‑harvesting form, or wallet‑draining behavior was observed on the captured page. Without concrete evidence, the risk remains a general threat of deceptive or malicious content.

증거

VirusTotal analysis on 2026-10-24 reported 15 malicious and 3 suspicious detections out of 92 engines, including BitDefender, ESET and Fortinet. URLScan captured the site on 2026-08-25; its engine score marked it malicious (score 65) though the overall verdict was not malicious. Cloudflare Radar on 2026-10-27 flagged the domain as phishing and malware with DGA tags, and Spamhaus DBL listed it as phishing on the same day. OTX recorded five pulses mentioning the domain, and PhishDestroy’s internal blocklist includes it as of 2026-10-27.

인프라

The domain was registered on 2025-12-03 through West263 International Limited, giving it an age of 327 days at the time of capture. The recorded IP address is 43.172.114.23, belonging to ASN 132203 and identified as Shenzhen Tencent Computer Systems Company Limited, with the IP location recorded as Santa Clara, US. A Let's Encrypt certificate for fthfqnri.shop was observed, valid from 2026-08-24 to 2026-11-22 and using TLS 1.3 with AES‑128‑GCM.

What to do

Visitors should avoid entering any credentials or personal information on this site and, if they have already done so, change the affected passwords immediately. Organizations can block the domain at the firewall or DNS level and review access logs for connections to the recorded IP address.

출처 증거VirusTotal 18 / 92 · OTX 5 references 9 개 출처

VirusTotal

18 / 92 엔진 감지 · 저장된 요약

보고서 열기
VirusTotal출처의 원본 기록관측: 9개 필드

관측: · 검색됨:

공급업체별 결과 건수

시간 초과
0
무해
44
악성
15
의심스러운
3
탐지되지 않음
30

공급업체 라벨

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
소포스
phishing
CyRadar
phishing
Fortinet
phishing
넷크래프트
malicious
PREBYTES
phishing
SOCRadar
phishing
LevelBlue
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

평판 점수

0

태그

  • dga

최초 발견

DNS 레코드

  • TTL(초)
    3600
    유형
    NS
    값
    ns3.363.hk
  • TTL(초)
    3600
    유형
    NS
    값
    ns1.363.hk
  • TTL(초)
    3600
    유형
    NS
    값
    ns2.363.hk
  • TTL(초)
    900
    유형
    A
    값
    43.172.114.23
  • TTL(초)
    3600
    유형
    SOA
    책임자 메일 주소
    dnsconct.363.hk
    값
    ns1.363.hk
  • TTL(초)
    3600
    유형
    NS
    값
    ns4.363.hk

DNS 레코드 수집 시각

JARM 지문

15d3fd16d29d29d00042d43d00000041ad16ead50175e1e575f5579aa6b5c8

인증서

주체 대체 이름(SAN)
  • fthfqnri.shop
발행자
Let's Encrypt / YR1
일련번호
5bb66ab5e6c879eab444848b9e22a0198fd
SHA-256
d17dbc95cff537fff262821180c0fa106c150bd6c1410c07f35d1afe5d963453
주체(Subject)
fthfqnri.shop
유효 기간 만료
유효 기간 시작
출처의 원본 필드 · JSON
공급업체별 결과 건수
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 15,
    "suspicious": 3,
    "undetected": 30
}
공급업체 라벨
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "phishing",
    "Netcraft": "malicious",
    "PREBYTES": "phishing",
    "SOCRadar": "phishing",
    "LevelBlue": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
평판
0
태그
[
    "dga"
]
최초 발견
2025-12-03T05:17:57Z
DNS 레코드
[
    {
        "ttl": 3600,
        "type": "NS",
        "value": "ns3.363.hk"
    },
    {
        "ttl": 3600,
        "type": "NS",
        "value": "ns1.363.hk"
    },
    {
        "ttl": 3600,
        "type": "NS",
        "value": "ns2.363.hk"
    },
    {
        "ttl": 900,
        "type": "A",
        "value": "43.172.114.23"
    },
    {
        "ttl": 3600,
        "type": "SOA",
        "rname": "dnsconct.363.hk",
        "value": "ns1.363.hk"
    },
    {
        "ttl": 3600,
        "type": "NS",
        "value": "ns4.363.hk"
    }
]
Dns at
2026-10-24T06:23:25Z
Jarm
15d3fd16d29d29d00042d43d00000041ad16ead50175e1e575f5579aa6b5c8
인증서
{
    "san": [
        "fthfqnri.shop"
    ],
    "issuer": "Let's Encrypt / YR1",
    "serial": "5bb66ab5e6c879eab444848b9e22a0198fd",
    "sha256": "d17dbc95cff537fff262821180c0fa106c150bd6c1410c07f35d1afe5d963453",
    "subject": "fthfqnri.shop",
    "valid_to": "2026-11-22T07:51:58Z",
    "valid_from": "2026-08-24T07:51:59Z"
}
별도의 원본 기록 · 15 malicious + 3 suspicious / 92 · 2026-10-24 06:17:47 UTC

위의 요약과 이 공급자 기록은 서로 다른 시점에 수집되었습니다. 두 기록 모두 계속 확인할 수 있으며, 악성 및 의심스러운 분류 항목은 별도로 표시됩니다.

record_source
collected_observations.vt
analysis_at
2026-10-24T06:17:47Z
fetched_at
2026-10-27T03:55:28Z
stats
{"timeout":0,"harmless":44,"malicious":15,"suspicious":3,"undetected":30}

Cloudflare Radar

피싱

보고서 열기
Cloudflare Radar출처의 원본 기록관측: 13개 필드

관측: · 검색됨:

보고서 ID

d030f8cb-9eb0-4bb5-8d49-1dfe1223cb95

최종 URL

https://fthfqnri.shop/

HTTP 응답

200

이동 기록

  • URL
    https://fthfqnri.shop/
    상태
    200

DOM 구조 해시

262f6fc19a6258d994a7bed6ded9ed9ad71422746cce812aeb2ed4f12a6a323d

문서 해시

8524d6089f1532f409bcae3ac7e3023885f9634a1154580491e145883fb4f65e

피싱 분류기 결과

  • phishing

도메인 위험 범주

  • Malware
  • Security threats
  • DGA Domains
  • CIPA Filter
  • CIPA

Cloudflare Radar 순위

순위 구간
>200000

DNS 레코드

  • 이름
    fthfqnri.shop
    유형
    A
    값
    43.172.114.23

DNSSEC 유효

아니요

IP 주소

43.172.114.23

판정

태그
  • malware
  • dga domains
악성
예
카테고리
  • malware
  • dga domains
출처의 원본 필드 · JSON
Uuid
d030f8cb-9eb0-4bb5-8d49-1dfe1223cb95
Final url
https://fthfqnri.shop/
상태
200
역사
[
    {
        "url": "https://fthfqnri.shop/",
        "status": 200
    }
]
DOM 구조 해시
262f6fc19a6258d994a7bed6ded9ed9ad71422746cce812aeb2ed4f12a6a323d
문서 해시
8524d6089f1532f409bcae3ac7e3023885f9634a1154580491e145883fb4f65e
Phishing v2
[
    "phishing"
]
도메인 위험 요소
[
    "Malware",
    "Security threats",
    "DGA Domains",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
DNS 레코드
[
    {
        "name": "fthfqnri.shop",
        "type": "A",
        "value": "43.172.114.23"
    }
]
DNSSEC 유효
false
Ip
43.172.114.23
판정
{
    "tags": [
        "malware",
        "dga domains"
    ],
    "malicious": true,
    "categories": [
        "malware",
        "dga domains"
    ]
}

Spamhaus DBL

피싱 도메인

URLScan

악성 · 엔진 판정 · 점수 65

SHA-256 1200283ea3f4b3a08911f4cba99433c854e67c1dc3120005c22c4d0c4f39839c

보고서 열기
URLScan출처의 원본 기록관측: 18개 필드

관측: · 검색됨:

보고서 ID

01a17aff-25b5-77b7-85fa-c68249c3102e

최종 URL

https://fthfqnri.shop/

HTTP 응답

200

리디렉션 유형

https-only

리디렉션

  • 도착
    https://fthfqnri.shop/
    출발
    http://fthfqnri.shop/
    상태
    307

IP 주소

43.172.114.23

접촉된 IP 주소

  • 43.172.114.23

자율 시스템(ASN)

  • 132203

서버 소재 국가

  • SG

문서 해시

6c5d74593398868b7285edba64f53c5db909a6fd2cf4052b5a617609d3b62b5d

TLS 세션 및 인증서

주체 대체 이름(SAN)
  • fthfqnri.shop
암호 스위트
AES_128_GCM
발행자
YR1
주체(Subject)
fthfqnri.shop
프로토콜
TLS 1.3
유효 기간 만료
유효 기간 시작

도메인 경과 일수

327

등록 도메인 경과 일수

327

인증서 경과 일수

63

인증서 유효 일수

89

페이지 요청 수

2

제공업체 판정

엔진 판정
태그
  • urlscan-ml
  • urlscan-ml-60c5e22
점수
65
악성
예
종합 판정
점수
0
악성
아니요

HTTP 헤더

서버
nginx
Content-type
text/html; charset=utf-8
출처의 원본 필드 · JSON
Uuid
01a17aff-25b5-77b7-85fa-c68249c3102e
Final url
https://fthfqnri.shop/
상태
200
리디렉션됨
https-only
리디렉션
[
    {
        "to": "https://fthfqnri.shop/",
        "from": "http://fthfqnri.shop/",
        "status": 307
    }
]
Ip
43.172.114.23
접촉된 IP 주소
[
    "43.172.114.23"
]
Asns
[
    "132203"
]
Countries
[
    "SG"
]
문서 해시
6c5d74593398868b7285edba64f53c5db909a6fd2cf4052b5a617609d3b62b5d
Tls
{
    "san": [
        "fthfqnri.shop"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YR1",
    "subject": "fthfqnri.shop",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-22T07:51:58Z",
    "valid_from": "2026-08-24T07:51:59Z"
}
도메인 연령(일)
327
Apex age days
327
Tls age days
63
TLS 유효 일수
89
요청 사항
2
제공업체 판정
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 65,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP 헤더
{
    "server": "nginx",
    "content-type": "text/html; charset=utf-8"
}
별도의 모니터 기록 · 날짜 미기재

별도로 저장된 모니터 스냅샷입니다. 주 보고서 레코드를 대체하지 않으며, 현재 가용성을 보장하지도 않습니다.

record_source
domain_monitor.urlscan
uuid
01a0377c-e215-7091-a89e-011028e7ca37
점수
null
malicious
null
result_at
null
enriched_at
2026-10-27T09:15:42Z
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":"2026-10-27 10:15:42"}
timestamp_basis
기존 보고서에서 사용된 ‘Europe/Berlin’을 그대로 사용하며, 원본 타임스탬프는 그대로 유지됩니다.

PhishDestroy DOM

98 / 100 · 휴리스틱 점수 · 브랜드 참조 0건 · 분류 0건

보고서 열기

PhishDestroy 설명

서사 생성 메타데이터

보고서 열기
제목, 설명 및 생성 기록

서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.

ai_title
fthfqnri.shop — Suspicious Domain
ai_description
PhishDestroy flagged fthfqnri.shop as a suspicious domain after security engines reported malicious detections; the captured page displayed a 500 Server Error.
ai_generated_at
2026-10-27T03:56:33Z
ai_generated_by
threat-v3-groq
interpretation
진료 제공자의 관찰 일자와는 별도로 기록된 서술형 데이터 생성 메타데이터.

결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.

수집된 출처 세부 정보

저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.

저장된 모든 필드와 출처·날짜
웹사이트 점검출처의 원본 기록검색됨: 22개 필드

메일 설정

SPF 조회 수
0

CAA 레코드

도메인
fthfqnri.shop

DNS 보호 기능 결과

확인한 리졸버 수
12
차단한 곳
  • CloudFlare Family
차단한 리졸버 수
1

웹 아카이브 관찰 결과

마지막 관측
최초 관측
기록된 변경 수
1
보관된 일수
2
일일 스냅샷 수
0.1
평균 페이지 크기(바이트)
82984

페이지 제목 및 메타데이터

페이지 제목
500 Internal Server Error
색인 지시어
noindex, nofollow

추적기

요청 사항
63
감지된 서비스
  • 이름
    Facebook
    회사
    Meta
    국가
    US
    범주
    Advertising
    요청 사항
    3
  • 이름
    Facebook Custom Audience
    회사
    Meta
    국가
    US
    범주
    Advertising
    요청 사항
    1
  • 이름
    Google Translate
    회사
    Google
    국가
    US
    범주
    Customer Interaction
    요청 사항
    1
  • 이름
    Google APIs
    회사
    Google
    국가
    US
    범주
    호스팅
    요청 사항
    1
  • 이름
    Google Static
    회사
    Google
    국가
    US
    범주
    호스팅
    요청 사항
    4
  • 이름
    Facebook Connect
    회사
    Meta
    국가
    US
    범주
    Site Analytics
    요청 사항
    2

양식 및 혼합 콘텐츠

타사 스크립트
0

HTTP 응답

접속 가능
예
HTTP 상태
200
요청 소요 시간(ms)
DNS
435
TLS
191
기다림
417
연결
161
다운로드
0
응답 시간(ms)
1204

TLS 연결

ALPN
http/1.1
암호 스위트
TLS_AES_256_GCM_SHA384
프로토콜
TLSv1.3
지원 버전
  • TLSv1.2
  • TLSv1.3
인증서 검증됨
예
순방향 비밀성
예

포트

열린 포트
  • 80
  • 443

탄소 배출 추정

바이트
219
CO₂(그램)
0
다른 페이지보다 친환경적인 비율(%)
95

DNS 서버

네임서버
  • IP 주소
    118.123.253.132
    호스트
    ns4.363.hk
  • IP 주소
    61.172.183.77
    호스트
    ns3.363.hk
  • IP 주소
    61.172.183.73
    호스트
    ns2.363.hk
  • IP 주소
    118.123.253.132
    호스트
    ns1.363.hk
DNS 영역
fthfqnri.shop

쿠키

쿠키
  • 이름
    _fbp
    SameSite
    Lax
  • 이름
    _aeegib_vid
  • 이름
    _aeegib_cvid
  • 이름
    _aeegib_vs
  • 이름
    utm_source
  • 이름
    utm_medium
  • 이름
    order_utm_history
  • 이름
    landing_page
  • 이름
    _aeegib_ka
  • 이름
    first_http_referer
  • 이름
    first_visit_time
  • 이름
    currency_code
    세션 쿠키
    예
  • 이름
    PHPSESSID
    세션 쿠키
    예
  • 이름
    _BBZIIAG_ua
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_pu
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_tz
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_ss
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_lang
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_vs
    Secure
    예
    SameSite
    None
  • 이름
    _BBZIIAG_dt
    Secure
    예
    SameSite
    None

위치

IP 주소
43.172.114.23
ASN
132203
조직
Shenzhen Tencent Computer Systems Company Limited
도시
Santa Clara
국가
US

TLS 인증서

발행자
Let's Encrypt / YR1
주체(Subject)
fthfqnri.shop

DNS 레코드

A
  • 43.172.114.23
NS
  • ns1.363.hk
  • ns2.363.hk
  • ns3.363.hk
  • ns4.363.hk
SOA
기본 네임서버
ns1.363.hk
호스트마스터
dnsconct.363.hk
일련번호
2026081305
새로 고침(초)
3600
재시도(초)
300
만료(초)
1209600
최소 TTL(초)
3600

DNSSEC

DS 레코드
아니요
RRSIG
아니요
DNSKEY
아니요

HSTS

관측 내용
Site does not serve any HSTS headers.

HTTP 보안 정책

X-Frame-Options
아니요
Referrer-Policy
아니요
X-XSS-Protection
아니요
Permissions-Policy
아니요
X-Content-Type-Options
아니요
Content-Security-Policy
아니요
Strict-Transport-Security
아니요
Cross-Origin-Opener-Policy
아니요
Cross-Origin-Embedder-Policy
아니요
Cross-Origin-Resource-Policy
아니요

IP 조회

IP 주소
43.172.114.23
IP 버전
4

리디렉션

리디렉션 체인
  • https://fthfqnri.shop

HTTP 헤더

응답 헤더
서버
nginx
Content-type
text/html; charset=utf-8
출처의 원본 필드 · JSON
메일 설정
{
    "spf_lookups": 0
}
CAA 레코드
{
    "domain": "fthfqnri.shop"
}
DNS 보호 기능 결과
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
웹 아카이브 관찰 결과
{
    "last": "2026-10-27T01:23:30Z",
    "first": "2026-10-16T20:37:06Z",
    "changes": 1,
    "days_archived": 2,
    "scans_per_day": 0.1,
    "avg_page_bytes": 82984
}
페이지 제목 및 메타데이터
{
    "title": "500 Internal Server Error",
    "robots": "noindex, nofollow"
}
추적기
{
    "requests": 63,
    "trackers": [
        {
            "name": "Facebook",
            "company": "Meta",
            "country": "US",
            "category": "Advertising",
            "requests": 3
        },
        {
            "name": "Facebook Custom Audience",
            "company": "Meta",
            "country": "US",
            "category": "Advertising",
            "requests": 1
        },
        {
            "name": "Google Translate",
            "company": "Google",
            "country": "US",
            "category": "Customer Interaction",
            "requests": 1
        },
        {
            "name": "Google APIs",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 4
        },
        {
            "name": "Facebook Connect",
            "company": "Meta",
            "country": "US",
            "category": "Site Analytics",
            "requests": 2
        }
    ]
}
양식 및 혼합 콘텐츠
{
    "third_party_scripts": 0
}
상태
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 435,
        "tls": 191,
        "wait": 417,
        "connect": 161,
        "download": 0
    },
    "response_ms": 1204
}
TLS 연결
{
    "alpn": "http/1.1",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
포트
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 219,
    "co2_grams": 0,
    "cleaner_than": 95
}
DNS 서버
{
    "ns": [
        {
            "ip": "118.123.253.132",
            "host": "ns4.363.hk"
        },
        {
            "ip": "61.172.183.77",
            "host": "ns3.363.hk"
        },
        {
            "ip": "61.172.183.73",
            "host": "ns2.363.hk"
        },
        {
            "ip": "118.123.253.132",
            "host": "ns1.363.hk"
        }
    ],
    "zone": "fthfqnri.shop"
}
쿠키
{
    "cookies": [
        {
            "name": "_fbp",
            "same_site": "Lax"
        },
        {
            "name": "_aeegib_vid"
        },
        {
            "name": "_aeegib_cvid"
        },
        {
            "name": "_aeegib_vs"
        },
        {
            "name": "utm_source"
        },
        {
            "name": "utm_medium"
        },
        {
            "name": "order_utm_history"
        },
        {
            "name": "landing_page"
        },
        {
            "name": "_aeegib_ka"
        },
        {
            "name": "first_http_referer"
        },
        {
            "name": "first_visit_time"
        },
        {
            "name": "currency_code",
            "session": true
        },
        {
            "name": "PHPSESSID",
            "session": true
        },
        {
            "name": "_BBZIIAG_ua",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_pu",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_tz",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_ss",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_lang",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_vs",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BBZIIAG_dt",
            "secure": true,
            "same_site": "None"
        }
    ]
}
위치
{
    "ip": "43.172.114.23",
    "asn": "132203",
    "org": "Shenzhen Tencent Computer Systems Company Limited",
    "city": "Santa Clara",
    "country": "US"
}
SSL
{
    "issuer": "Let's Encrypt / YR1",
    "subject": "fthfqnri.shop"
}
DNS 레코드
{
    "A": [
        "43.172.114.23"
    ],
    "NS": [
        "ns1.363.hk",
        "ns2.363.hk",
        "ns3.363.hk",
        "ns4.363.hk"
    ],
    "SOA": "{\"nsname\": \"ns1.363.hk\", \"hostmaster\": \"dnsconct.363.hk\", \"serial\": 2026081305, \"refresh\": 3600, \"retry\": 300, \"expire\": 1209600, \"minttl\": 3600}"
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP 보안 정책
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "43.172.114.23",
    "family": 4
}
리디렉션
{
    "chain": [
        "https://fthfqnri.shop"
    ]
}
HTTP 헤더
{
    "headers": {
        "server": "nginx",
        "content-type": "text/html; charset=utf-8"
    }
}
네트워크 보안 인텔리전스
CF Cloudflare Radar 판정 결과 악성
Dga domains Security threats Malware DGA Domains Malware

fthfqnri.shop 관련 질문

fthfqnri.shop은(는) 정상적인 사이트인가요?

아니요. PhishDestroy는 fthfqnri.shop을(를) 피싱(으)로 분류합니다(위험도: 심각, 100/100). 처음 탐지된 날짜는 2026-10-27입니다. VirusTotal: 엔진 18/92개가 탐지. Spamhaus DBL에 등재. 안전하지 않은 사이트로 취급하세요.

fthfqnri.shop에 지갑을 연결해도 안전한가요?

아니요. fthfqnri.shop에서 지갑을 연결하거나 메시지에 서명하거나 토큰을 승인하지 마세요. 피싱 사이트는 운영자가 자산을 옮길 수 있게 하는 승인(approve, setApprovalForAll, Permit2)을 요청하며, 확정된 거래는 되돌릴 수 없습니다.

fthfqnri.shop을(를) 이용했다면 어떻게 해야 하나요?

그곳에 입력한 모든 비밀번호를 바꾸고 2단계 인증을 켜세요. 지갑을 연결했거나 무언가에 서명했다면 승인을 취소하고 남은 자금을 새 지갑으로 옮기세요. 시드 문구는 절대 공유하지 마세요. 단계별 안내: 긴급 대응 가이드.

더 보기

차단 목록 일치 항목PhishDestroy · 다른 11개에서 일치 항목 없음 1
PhishDestroy PhishDestroy 목록 출처 보기

마지막 확인

저장된 캡처 · 캡처 5개

모든 캡처 링크 및 해시 (5)
확인된 페이지 제목
Horze - Your online shop for everything you need in equestrian sports
TLS 인증서
발급자 Let's Encrypt / YR1 · 저장된 유효 기간이 25일 후 만료
fthfqnri.shop: caution — Flagged by Spamhaus DBL, 18/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical).
소셜 미리보기 카드 fthfqnri.shop: caution — Flagged by Spamhaus DBL, 18/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical). v b657e383fee8

도메인 상세 정보

도메인
URLScan 판정 분석 완료 점수 0 엔진 판정: 악성 · 점수 65 보고서 ↗
IP 평판 미국43.172.114.23 악용 점수 0/100 신고 0건 확인됨 2026년 10월 27일
OTX 태그 2026-10activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
등록기관 West263 International
악용 신고 연락처abuse@tencent.com
ICANN 레지스트리ICANN Lookup (RDAP) →
호스팅 업체 악용 신고 연락처 abuse@tencent.com Shenzhen Tencent Computer Systems Company Limited · AS132203
등록 정보생성됨 2025년 12월 3일 (328d) — 만료일 2026년 12월 3일
HTTP 상태200
기술 세부 정보출처 및 타임스탬프
최초 발견2026년 10월 27일
DOM 분석분석됨 2026년 10월 27일점수 98/100
제출된 URLhttp://fthfqnri.shop/
파비콘 해시
사건 ID
ICANN OVERSIGHT

인증 및 RAA 상황

레지스트라 공인 및 DNS 악용 대응 의무

이 gTLD의 경우 위 레지스트라는 ICANN 공인 계약에 따라 운영됩니다. 아래 링크에서 공식 수수료 체계와 현행 DNS 악용 대응 준수 지침을 확인할 수 있습니다.

공인은 계약일 뿐, 안전성 인증이 아닙니다.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft 어떤 내용도 자동으로 전송되지 않습니다.

네트워크 & 인증서

저장된 기술 증거

네트워크 & DNS

IP 주소
미국43.172.114.23
네트워크 ASN
AS132203
조직
Shenzhen Tencent Computer Systems Company Limited
관측 위치
미국Santa Clara, US
서버 헤더
nginx

네임서버 4

  • ns1.363.hk
  • ns2.363.hk
  • ns3.363.hk
  • ns4.363.hk

SOA

  • nsname: ns1.363.hk
  • hostmaster: dnsconct.363.hk
  • serial: 2026081305
  • refresh: 3600
  • retry: 300
  • expire: 1209600
  • minttl: 3600

위치는 IP 네트워크 기준입니다.

TLS 인증서

발행자
Let's Encrypt / YR1
유효 기간 시작
2026-08-24 07:51:59
유효 기간 만료
2026-11-22 07:51:58
호스트명 적용 범위
저장된 인증서의 유효 기간
유효성
저장된 유효 기간 내
수집 출처
PhishDestroy collector
인증서 지문d17dbc95cff537fff262821180c0fa106c150bd6c1410c07f35d1afe5d963453
인증서 이름 · SAN 1개
  • fthfqnri.shop

저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.

최신 분류 결과 2026-10-27 11:04:40 UTC

최근 확인 시 사이트가 페이지를 제공하고 있었습니다.

기술 세부 정보
1차 평가 변수 활성 콘텐츠 reason: Ordinary HTTP content served 90% confidence
출처 source: Current Http Probe
증거 레이어 Availability: Unknown Content: Unknown DNS: Stale Registration: Unknown
최신 HTTP 관측 결과 활성 콘텐츠 일반 HTTP 콘텐츠 제공 90% 2026-10-27 11:04:40 UTC
RDAP 등록
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
등록된 하위 도메인1

도메인 레코드 또는 인증서 투명성(Certificate Transparency) 캐시에 저장된 호스트 이름. 호스트 이름만으로는 현재 가용성이나 악의적인 활동을 판단할 수 없습니다.

  • www.fthfqnri.shop도메인 레코드
기술 · 3 identified
다음 경로를 통해 감지됨 Cloudflare Radar · Wappalyzer 엔진
이 도메인 신고하기 증거를 제출하고 다른 사람들을 보호하는 데 힘을 보태주세요

VirusTotal 분석

18 / 92개의 보안 업체가 이 도메인을 표시했습니다
VT에서 보기
마지막 분석 이전에 저장된 스냅숏: 18 탐지
alphaMountain.ai
BitDefender
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
LevelBlue
Lionic
넷크래프트
PREBYTES
Seclookup
SOCRadar
소포스
VIPRE

보관된 증거

Wayback Machine 스냅샷
아카이브 보기
사이트 성능 분석

Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: fthfqnri.shop · checked Oct 27, 2026

84
Needs Work
성능
FCP
2.82 s
콘텐츠가 포함된 첫 페인트
LCP
2.97 s
최초 콘텐츠 표시 시간(LCP)
CLS
0.001
누적 레이아웃 이동
TBT
12 ms
총 차단 시간
SI
6.35 s
속도 지수
데이터 제공: Google PageSpeed Insights · 모바일 전략 · 점수: 90-100 양호 50-89 개선 필요 0-49 빈곤
저장된 캡처 증거 1 snapshot

로컬 수집 파이프라인이 보관한 타임스탬프 포함 응답 메타데이터입니다. 아래의 각 값은 표시된 아카이브 시각을 기준으로 합니다.

보관된 HTTP 응답 HTTP 200
요청된 URL: http://fthfqnri.shop/
최종 URL: https://fthfqnri.shop/
Horze - Your online shop for everything you need in equestrian sports
대응
HTTP 200
HTML 본문
1.49 MB
압축됨
121.2 KB
링크
1,013 internal · 0 external
탐지된 기술
vuenginx
선택된 응답 헤더
서버: nginx
Content-Type: text/html; charset=utf-8
Content-Encoding: gzip
HSTS: 관측되지 않음 DNSSEC: 관측되지 않음 WAF / firewall: not observed 클로킹 플래그: 관측되지 않음
파비콘 지문: 976a237e6f5e6d09d9f3527e2aaba8a0b2a45c4ad3114e2458ff9e8d576df8ac
Open Graph 제목: Horze - Your online shop for everything you need in equestrian sports
Open Graph 설명: Horze - Your online shop for everything you need in equestrian sports
Twitter card: summary_large_image
Saved response-header values · 9
연결
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
날짜
Tue, 27 Oct 2026 01:22:46 GMT
Execution-Time
0.2777199745
서버
nginx
Transfer-Encoding
chunked
Vary
Accept-Encoding
x-trace-id
189AFEF6-C7D5-E1D7-2036-C352D881E2A5

수집기가 보관한 값입니다. 긴 값은 수집 과정에서 축약될 수 있습니다.

저장된 관측 기록1

모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.

  1. 가용성 모니터 · 기록된 상태

    live_content

    content_served

보관된 가용성 관측값 전체3

출처: 가용성 모니터. 동일한 날짜나 증거 해시를 가지지만 출처나 DNS 상태가 다른 기록을 포함하여, 저장된 모든 관측값은 별도로 처리됩니다. 상태가 ‘알 수 없음’이라고 해서 해당 사이트가 오프라인 상태라는 증거는 아닙니다.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    원인
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    기록된 HTTP 상태
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    원본 소스의 타임스탬프
    2026-10-27 12:04:40.000000
    증거 SHA-256
    151652ae3ba4073b1545aba0c4a13b4c32b9b4a75b4ef2d69d861efef7b9e672
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:04:40
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    원인
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    기록된 HTTP 상태
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    원본 소스의 타임스탬프
    2026-10-27 12:04:40.000000
    증거 SHA-256
    151652ae3ba4073b1545aba0c4a13b4c32b9b4a75b4ef2d69d861efef7b9e672
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:04:40
    Evidence reason
    alive_content
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    원인
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    원본 소스의 타임스탬프
    2026-10-27 02:22:12.737142
    증거 SHA-256
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

위협 대응 파이프라인

  1. 탐지 · 기록됨
  2. 분석 · 기록됨
  3. 알림 · 기록됨
  4. 모니터링 · 진행 중

기록된 이벤트: 13. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.

선제적 탐지 및 데이터 수집위협 데이터 수집 완료 기록됨: 1 중 1
  • 위협 데이터 수집 완료
    fthfqnri.shop이 탐지되어 전체 분석을 위해 대기열에 추가됨
위협 인텔리전스 확인Spamhaus DBL · URLScan.io 캡처 · URLScan 판정 결과 · Cloudflare Radar 보고서 · 웹 아카이브 · VirusTotal · OTX 커뮤니티 참조 자료 · Cloudflare Radar: 악성 · 수집된 포렌식 증거 · 기록된 기술 분석 기록됨: 10 중 10
  • Spamhaus DBL
    Spamhaus DBL에 기록된 내용: 피싱 도메인
  • URLScan.io 캡처
    캡처 아티팩트가 포함된 저장된 URLScan 보고서
  • URLScan 판정 결과
    URLScan의 머신러닝 엔진은 해당 페이지를 악성 페이지로 분류했습니다. · 점수: 65
  • Cloudflare Radar 보고서
    저장된 Cloudflare Radar 보고서를 확인할 수 있습니다. 보고서 링크가 있다고 해서 해당 도메인이 악성으로 분류되었다는 의미는 아니며, 모든 네트워크 필드가 캡처되었다는 것을 증명하지도 않습니다.
  • 웹 아카이브
    Wayback Machine에 보존됨: 보관된 과거 기록
  • VirusTotal
    VirusTotal에 기록된 탐지 건수: 18/92
  • OTX 커뮤니티 참조 자료
    AlienVault OTX의 커뮤니티 게시물 참조: 5. 참조 사항은 공급업체의 판정이 아니며 증거 점수 산정에서 제외됩니다.
  • Cloudflare Radar: 악성
    Cloudflare Radar는 이 도메인을 dga domains, Security threats, malware로 분류했습니다.
  • 수집된 포렌식 증거
    URLScan.io, URLQuery, 저장된 스크린샷에서 저장된 증거
  • 기록된 기술 분석
    이 보고서에는 기술 탐지 또는 포렌식 분석의 결과가 저장되어 있습니다.
통지 기록보고서 전송 기록 기록됨: 1 중 1
  • 보고서 전송 기록
    이 도메인에 대한 악용 신고 기록; 당시 등록기관: Tencent. 악용 신고 연락처: 1.
    • abuse@tencent.com
게시 및 접속 가능 여부DestroyList에 등재됨 · 모니터링 진행 중 기록됨: 1 중 2
  • DestroyList에 등재됨
    공개 저장소 PhishDestroy/DestroyList에 등재됨
  • 모니터링 진행 중
    해당 도메인은 여전히 접속 가능하거나 접속이 제한된 상태이며, 향후 점검을 통해 이 관측 결과가 업데이트될 수 있습니다.

기록된 활동

7개 항목
  1. AlienVault OTX

    5 커뮤니티 관련 자료

    출처 보기
  2. VirusTotal

    18/92 엔진 감지

    출처 보기
  3. 남용 신고 전송됨

    PD-20261027-187F9B · 접수 83616

    abuse@tencent.com
  4. URLScan

    페이지 캡처됨

    출처 보기
  5. 웨이백 머신

    페이지 보관됨

    출처 보기
  6. Cloudflare Radar

    피싱

    출처 보기
  7. PhishDestroy에 등록됨

    fthfqnri.shop

    출처 보기
조사 및 보고 방식

공개 스캔, 증거 및 악용 신고 채널

당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.

01공개 스캔 및 증거 수집10개의 출처 및 도구 그룹
urlscan.io 스크린샷 · DOM · HTTP

렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.

VirusTotal 다중 엔진 판정 결과

사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.

Google Safe Browsing 투명성 보고서

Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.

Cloudflare Radar DNS · 인증서 · 카테고리

공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.

AlienVault OTX 위협 인텔리전스 업데이트

지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.

웨이백 머신 과거 증거

보관된 캡처를 비교하고 과거의 맥락을 보존합니다.

abuse.ch ThreatFox IOC 상관관계 분석

일치하는 지표와 관련 위협 기록을 확인하십시오.

crt.sh 인증서 투명성

인증서 기록 및 관련 호스트명을 검사합니다.

DNS 보안 필터 Quad9 · AdGuard · CleanBrowsing

보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.

Web-Check 표면 검사

공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.

02악용 신고 및 후속 조치등록 기관, 호스팅 및 보안 채널
  1. 책임 있는 제공업체를 파악하십시오. 등록 및 호스팅 레코드를 관련 악용 신고 담당자와 연결합니다.
  2. 증거 자료를 준비하십시오. URL, 공개 스캔 참조 정보, 캡처 화면 및 기록된 관찰 내용을 포함하십시오.
  3. 보고서를 전송합니다. 가능한 경우, 발송된 보고서 기록과 수신자 정보를 보관하십시오.
  4. 내용을 재검토하고 업데이트를 게시하십시오. 스캐너의 판정 결과, 제공업체의 대응 및 사이트 가용성을 추후 추적할 수 있습니다.

스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.

클로킹 확인

브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.

fthfqnri.shop

증거 및 외부 보고서

제출된 증거 스냅샷
보낸 날짜: 원장 레코드: 1 케이스 ID: PD-20261027-187F9B 수신자: abuse@tencent.com
생성된 PDF 통지서
심층 분석
도움말 및 신고

이 사이트로 인해 피해를 입으셨나요?

6 개의 증거 신호 그룹 연결됨 1 건의 저장된 통지 기록 마지막으로 확인된 활성 상태
당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 침묵은 사기범에게 가장 큰 이점입니다. 침묵을 깨세요.
계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.

계정 자격 증명, 개인 정보 또는 결제 정보를 입력했거나 이 도메인에서 파일을 다운로드한 경우 즉시 조치를 취하세요. 다음은 사건을 신고하고 자신을 보호하는 데 도움이 되는 리소스입니다.

공식 보고 경로

기타 공식 신고 경로
FTC ReportFraud 미국

사기 및 사기 행위를 미국 연방거래위원회(FTC)에 신고하십시오. 신고 내용은 법 집행 기관에서 사용하는 데이터베이스에 저장됩니다.

IdentityTheft.gov 미국

단계별 복구 계획이 포함된 공식 신원 도용 신고 절차.

CISA 미국

사이버 사고 및 피싱은 미국 사이버보안 및 인프라 보안국(CISA)에 신고하십시오.

CSIRTs Network 유럽 연합

EU 내 국가 사고 대응 팀(CSIRT) 목록입니다. 해당 국가의 팀을 찾아보세요.

FIRST 전 세계

국가 및 분야별로 검색 가능한 전 세계 사고 대응 팀 디렉토리.

ReportCyber 호주

사이버 범죄는 호주 사이버 보안 센터(Australian Cyber Security Centre)와 경찰에 신고하십시오.

Scamwatch 호주

사기는 ACCC가 운영하는 국가 사기 방지 센터(National Anti-Scam Centre)에 신고하십시오.

Canadian Anti-Fraud Centre 캐나다

캐나다 내 사기 및 사기 행위를 신고하고 최신 사기 경보를 확인하세요.

지역 당국에 신고하기

공식 사이버 범죄 연락처 또는 불만사항 초안 작성 →를 받으려면 국가를 선택하세요.

자금이 동결된 경우라 하더라도, 공식적인 경찰 신고서나 법원 명령 없이는 자금을 되찾을 수 없습니다. 신고를 제출하는 것이 자금을 되찾을 수 있는 유일한 방법입니다.

사기꾼은 범죄자입니다. 신고를 하면 법적 기록이 남게 되며, 다른 사람들을 보호하는 데 도움이 됩니다.

97개국 디렉토리

AI 지원 초안 - 사고 세부정보는 AI 제공업체에서 처리됩니다.

직접 검토하고 제출하세요.
피싱 사고 발생 후

피해자를 위한 권고 사항 및 조언

공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.

지금 당장 어떻게 해야 할까요?

긴급

의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.

  • 모든 비밀번호 변경 — 이메일, 익스체인지 계정 등, 동일한 비밀번호를 사용하는 모든 것
  • 2단계 인증 활성화 인증 앱(SMS 제외)을 사용합니다. SMS 기반 복구 기능을 비활성화하세요.
  • 카드 사용 정지 피싱 사이트에 은행 계좌 정보를 입력한 경우

신고를 위해 어떤 정보를 수집해야 하나요?

FBI 지침

원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗

  • 결제 기록 — 결제를 하셨다면 영수증, 금액, 날짜, 결제 대행업체 및 수취인 정보를 잘 보관해 두세요.
  • 정확한 날짜 및 시간 — 각 거래 내역 및 사기범과의 첫 접촉 시점
  • 스크린샷 — 사기 웹사이트, 채팅 메시지, 이메일, 지갑 거래, 소셜 미디어
  • 모든 URL 및 도메인 사기꾼이 사용한 (다음과 같은 것들을 포함하여 fthfqnri.shop)
  • 커뮤니케이션 — 사기꾼이 사용한 이메일, 문자, 전화번호, 사용자 이름

비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.

이 사기 사건을 어디에 신고해야 할까요?

  • FBI IC3 — 인터넷 범죄 신고 센터 (미국 연방 신고 창구)
  • 유로폴 — 유럽 사이버 범죄 신고 (EU)
  • 귀하의 은행 또는 결제 서비스 제공업체 — 자금이나 카드 정보가 유출된 경우, 공식 연락처를 통해 즉시 사기 대응팀에 연락하십시오.
  • 지역 경찰 — 비록 당장 조치를 취할 수는 없더라도 공식 기록을 남깁니다

신고한다고 해서 피해 회복이나 수사가 보장되지는 않지만, 신속하고 정확한 거래 데이터는 당국과 서비스 제공업체가 사건을 추적하는 데 도움이 될 수 있습니다.

How do phishing scams typically work?

  • 가짜 웹사이트 — 도메인을 약간만 변경한, 정식 사이트와 픽셀 단위로 완벽하게 일치하는 복제 사이트
  • 돼지 도살 사기(피그 부처링) — Telegram·왓츠앱·데이트 앱을 통해 몇 주에 걸쳐 신뢰를 쌓은 뒤, 돈을 훔쳐갔다
  • 회복 사기 — 사기범이 자금 회수 대행업체로 위장해 선불 수수료를 요구합니다. 업체를 독립적으로 확인하기 전에는 절대 시드 구문을 공유하거나 돈을 지불하지 마세요
  • AI를 이용한 사기 — 딥페이크, 자동화된 피싱, AI로 생성된 사이트 등으로 인해 사기 행각을 적발하기가 더 어려워지고 있다

앞으로 어떻게 하면 스스로를 지킬 수 있을까요?

  • 공식 사이트 즐겨찾기 추가 — 이메일, DM 또는 광고에 포함된 링크는 절대 클릭하지 마세요
  • 도메인 확인 — 확인하기 PhishDestroy 상호작용을 시작하기 전에 HTTPS, 맞춤법, 도메인 등록 기간을 확인하세요.
  • "너무 좋아서 믿기 힘들다" = 사기 — 수익 보장, 유명인의 추천, 촉박한 마감 기한

추가 지침: NIST · 피싱 대응FBI IC3 · 신고 및 증거FTC · 피해 복구 사기

최신 정보를 확인하고, 안전을 지키세요

실시간 위협을 모니터링하거나, 오탐이라고 판단될 경우 이 목록에 이의를 제기하십시오.

회복 사기꾼들을 조심하세요! 범죄자는 수사관, 변호사, 회복요원인 척 하면서 피해자에게 다시 연락할 수도 있습니다. 선불 비용을 지불하거나 자격 증명을 공유하지 마십시오. 복구 사기에 대해 더 알아보기 →
이 보고서 정보출처, 관측일 및 정정 사항

이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.

AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.

캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.

이 보고서 삽입증거 링크가 포함된 간단한 위젯
HTML · IFRAME

이 보고서 삽입하기

이 위협 정보를 귀하의 웹사이트나 블로그에 공유하세요

embed.html
<iframe
  src="https://phishdestroy.io/ko/embed/domain/fthfqnri.shop"
  title="PhishDestroy threat report for fthfqnri.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>