VirusTotal
4 / 91 engine detections
보고서 열기

fifa.monster: Fifa 사칭. PhishDestroy가 2026-06-12에 탐지했습니다. 위험도: 높음 (65/100). 등록 대행자: Alibaba Cloud Computing. 상태: 콘텐츠를 사용할 수 없음. 호스팅: Zillion Network Inc. PhishDestroy는 악용 신고 1건을 보냈습니다. VirusTotal: 엔진 4/91개가 탐지. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.
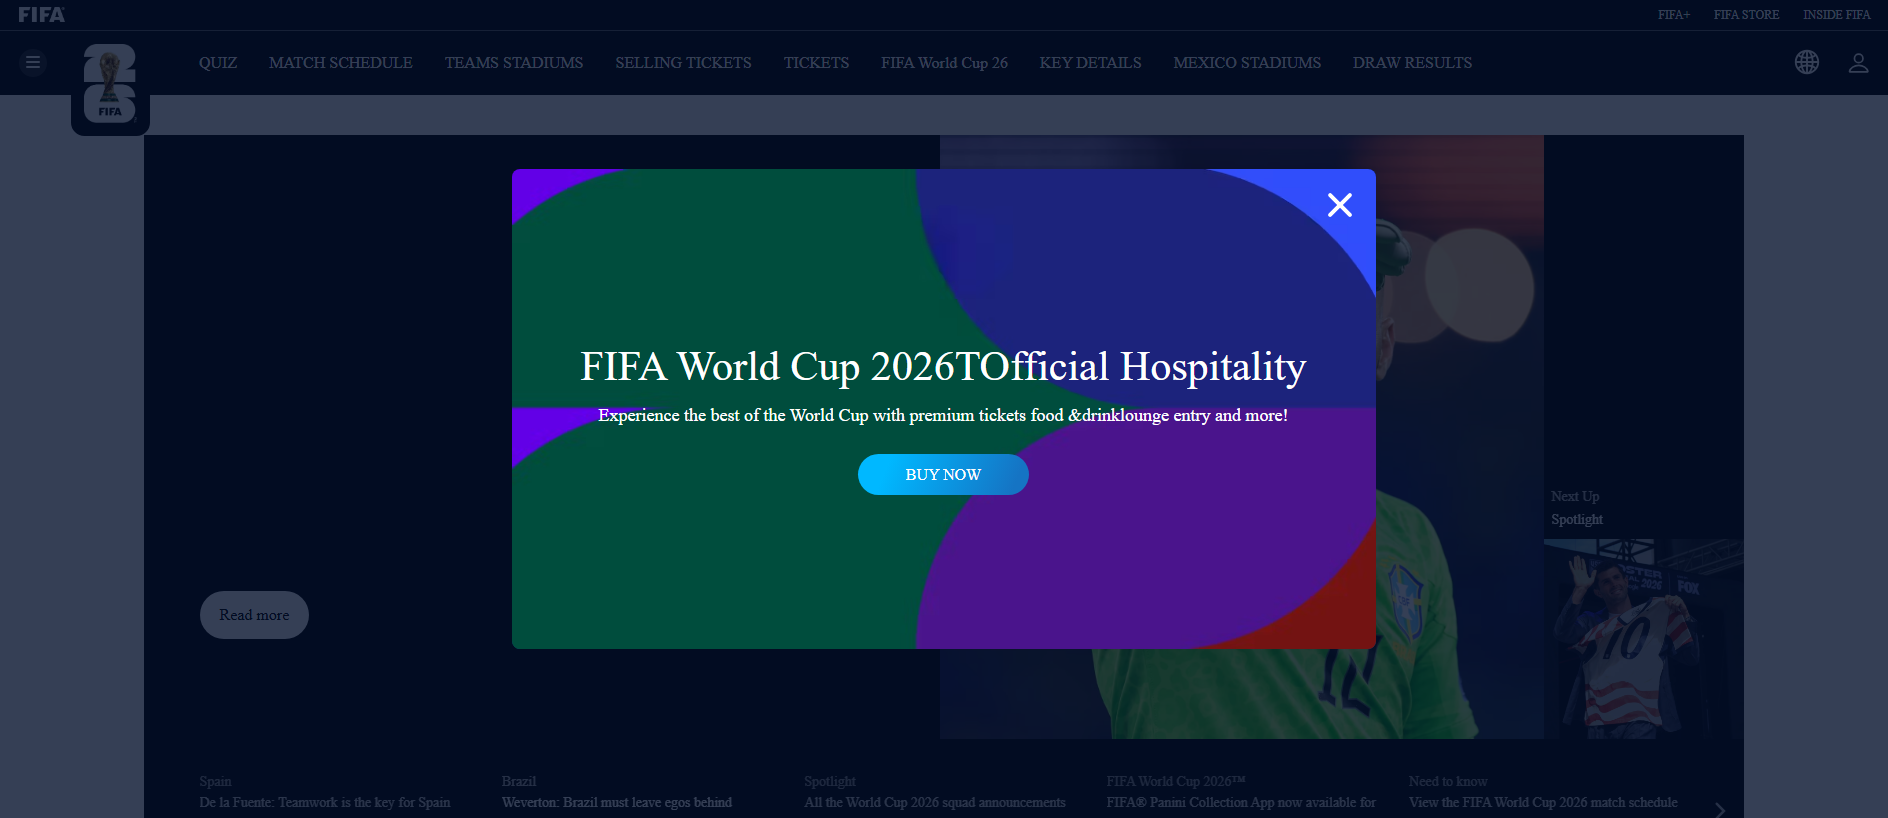
“FIFA World Cup 2026™ Tickets | Host Cities, Dates, Teams, Tickets”
Fifa 사칭: fifa.monster — 콘텐츠를 사용할 수 없음. 증거 요약: VirusTotal 4/91 (alphaMountain.ai, Fortinet, Gridinsoft, SOCRadar); URLScan malicious verdict; PhishDestroy…
원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.
4 / 91 engine detections
보고서 열기악성
보고서 열기확인됨 — 탐지 기록 없음
보고서 열기커뮤니티 참조 없음
보고서 열기provider verdict: clean
보고서 열기위협 플래그 없음
보고서 열기결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.
PhishDestroy threat report
This domain fifa.monster is assessed as a generic phishing site designed to impersonate FIFA World Cup ticketing infrastructure. The page title 'FIFA World Cup 2026™ Tickets | Host Cities, Dates, Teams, Tickets' indicates targeted brand impersonation intended to deceive users into believing they are interacting with an official ticket distribution platform. The infrastructure is consistent with credential harvesting and potential payment fraud attempts.
Technical evidence shows the domain was created on November 18, 2025 and registered through Alibaba Cloud Computing Ltd. d/b/a HiChina (www.net.cn). VirusTotal reports 4/95 security vendors flagging the domain as malicious. The domain resolves to IP 148.178.16.48. It appears on 1 security blocklist and has been actively blocked by PhishDestroy. These indicators confirm low-to-moderate detection coverage but consistent malicious classification across independent sources.
The domain is currently taken offline, indicating successful disruption of active phishing operations. However, historical exposure remains relevant: users who interacted with the site should assume possible compromise of entered credentials or payment data. Recommended actions include monitoring financial accounts for unauthorized activity, resetting any reused passwords, enabling multi-factor authentication, and reviewing browser-saved data for leakage. Security teams should retain IOC data including IP 148.178.16.48, registrar Alibaba Cloud Computing Ltd. d/b/a HiChina, creation date November 18, 2025, and blocklist presence for correlation and future detection.
저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.
관측됨: · Retrieved:
| Uuid | 019eb996-f93e-7298-b5ef-d2ead6afd2e9 |
|---|---|
| Final url | https://fifa.monster/en/tournaments/mens/worldcup/canadamexicousa2026 |
| 상태 | 200 |
| 리디렉션됨 | same-domain |
| Redirects | [
{
"to": "https://fifa.monster/",
"from": "http://fifa.monster/",
"status": 307
},
{
"to": "https://fifa.monster/en/tournaments/mens/worldcup/canadamexicousa2026",
"from": "https://fifa.monster/",
"status": 302
},
{
"to": "http://fifa.monster/",
"from": "https://fifa.monster/en/tournaments/mens/worldcup/canadamexicousa2026",
"status": 307
},
{
"to": "https://fifa.monster/",
"from": "http://fifa.monster/",
"status": 307
},
{
"to": "https://fifa.monster/en/tournaments/mens/worldcup/canadamexicousa2026",
"from": "https://fifa.monster/",
"status": 302
}
] |
| Ip | 148.178.16.48 |
| Contacted domains | [
"digitalhub.fifa.com",
"connect.facebook.net",
"public.flourish.studio",
"www.gstatic.com",
"translate-pa.googleapis.com",
"fonts.gstatic.com",
"translate.google.com",
"translate.googleapis.com",
"fonts.googleapis.com",
"play.fifa.com",
"flo.uri.sh"
] |
| Contacted IP addresses | [
"216.239.32.223",
"142.251.111.94",
"57.145.2.128",
"142.251.167.95",
"142.251.163.94",
"142.251.163.95",
"23.205.106.80",
"104.18.32.174",
"104.18.43.42",
"142.251.179.102",
"13.32.241.72",
"148.178.16.48"
] |
| Asns | [
"15169",
"32934",
"20940",
"13335",
"16509",
"54801"
] |
| Countries | [
"US"
] |
| Linked domains | [
"www.plus.fifa.com",
"inside.fifa.com",
"translate.google.com",
"www.fifa.com",
"twitter.com",
"www.facebook.com",
"www.instagram.com",
"www.youtube.com",
"www.tiktok.com",
"play.google.com",
"apps.apple.com",
"www.adidas.co.uk",
"www.coca-cola.com",
"www.hyundaimotorgroup.com",
"www.aramco.com",
"www.lenovo.com",
"www.qatarairways.com",
"www.visaeurope.ch",
"www.budweiser.com",
"www.bankofamerica.com",
"global.hisense.com",
"www.mengniu.com.cn",
"www.dove.com",
"www.verizon.com",
"www.valvoline.com"
] |
| Social | [
"https://twitter.com/FIFAcom",
"https://www.facebook.com/fifa",
"https://www.instagram.com/fifaworldcup",
"https://www.youtube.com/FIFATV",
"https://www.tiktok.com/@fifaworldcup"
] |
| Document hash | 48fa9a9b6262c5e12326e5667219ec4836dcbc7c09c107f7bb1aef3a6601d30b |
| Script hashes | [
"fef3fe945718e6caef2f72dc7c89080374cfd74e59576746e477de017c1ef0ad",
"160a426ff2894252cd7cebbdd6d6b7da8fcd319c65b70468f10b6690c45d02ef",
"88c17f68d793079228a685f8217fae95d6df28f2efa92eb3654c0d847386dc55"
] |
| Globals | [
"googleTranslateElementInit",
"initGoogleTranslate",
"_DumpException",
"default_tr",
"_F_toggles_default_tr",
"_exportVersion",
"_getCallbackFunction",
"_loadJs",
"_loadCss",
"_isNS",
"_setupNS",
"google",
"setHtmlLanguage",
"cleanGoogleTranslateWidget",
"fbq",
"_fbq",
"layui",
"lay",
"layer",
"jQuery112409809078940310407",
"$",
"jQuery",
"isMenuButtonEnabled",
"safeGoBack",
"copyToClipboardFallback",
"isLoggedIn",
"regeneratorRuntime",
"closure_lm_411351"
] |
| 쿠키 | [
"_fbp"
] |
| Storage keys | [
"lastExternalReferrer",
"lastExternalReferrerTime"
] |
| Tls | {
"san": [
"fifa-com.co",
"fifa-com.com",
"fifa-com.online",
"fifa-com.shop",
"fifa-com.site",
"fifa-com.store",
"fifa-com.vip",
"fifa-com.website",
"fifa-com.xyz",
"fifa.cab"
],
"cipher": "AES_256_GCM",
"issuer": "R13",
"subject": "www.fifa.kim",
"protocol": "TLS 1.3",
"valid_to": "2026-07-05T13:48:11Z",
"valid_from": "2026-04-06T13:48:12Z"
} |
| 도메인 연령(일) | 2428 |
| Apex age days | 2428 |
| Tls age days | 66 |
| TLS 유효 일수 | 89 |
| Requests | 122 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 97,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"fifa"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Fifa"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| HTTP headers | {
"server": "nginx",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=31536000"
} |
관측됨: · Retrieved:
| Uuid | dfa1f876-d087-4ffe-a6c5-0306890a169f |
|---|---|
| Final url | https://fifa.monster/ |
| History | [
{
"url": "https://fifa.monster/",
"status": 0
}
] |
| DOM structure hash | 0be15d34945b061b4688e4c7a258d982bf21eeec94f047738c21f26a19145958 |
| Radar rank | {
"bucket": ">200000"
} |
| DNS 레코드 | [
{
"name": "fifa.monster",
"type": "A",
"value": "148.178.16.48"
}
] |
| DNSSEC 유효 | false |
| 등록 기록 | {
"registrar": "Alibaba Cloud Computing Ltd. d/b/a HiChina (www.net.cn)",
"created": "2025-11-18T03:03:04Z",
"updated": "2026-04-07T13:20:07Z",
"expires": "2026-11-18T23:59:59Z",
"nameservers": [
"dns29.hichina.com",
"dns30.hichina.com"
]
} |
아니요. PhishDestroy는 fifa.monster을(를) Fifa 사칭(으)로 분류합니다(위험도: 높음, 65/100). 처음 탐지된 날짜는 2026-06-12입니다. VirusTotal: 엔진 4/91개가 탐지. 안전하지 않은 사이트로 취급하세요.
아니요. fifa.monster에서 지갑을 연결하거나 메시지에 서명하거나 토큰을 승인하지 마세요. 피싱 사이트는 운영자가 자산을 옮길 수 있게 하는 승인(approve, setApprovalForAll, Permit2)을 요청하며, 확정된 거래는 되돌릴 수 없습니다.
그곳에 입력한 모든 비밀번호를 바꾸고 2단계 인증을 켜세요. 지갑을 연결했거나 무언가에 서명했다면 승인을 취소하고 남은 자금을 새 지갑으로 옮기세요. 시드 문구는 절대 공유하지 마세요. 단계별 안내: 긴급 대응 가이드.
이 gTLD의 경우 위 레지스트라는 ICANN 공인 계약에 따라 운영됩니다. 아래 링크에서 공식 수수료 체계와 현행 DNS 악용 대응 준수 지침을 확인할 수 있습니다.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
dns29.hichina.comdns30.hichina.com위치는 IP 네트워크 기준입니다.
32b0cd03dcd1bd46d68500ef554193961315e6acf2785870c8cdb71e92e23a23fifa-com.cofifa-com.comfifa-com.onlinefifa-com.shopfifa-com.sitefifa-com.storefifa-com.vipfifa-com.websitefifa-com.xyzfifa.cabfifa.cashfifa.cityfifa.kimfifa.petfifawebsite.cnfifawebsite.cofifawebsite.netfifawebsite.viphttps-fifa.cnhttps-www-fifa.comww-fifa.ccww-fifa.cnww-fifa.coww-fifa.comww-fifa.meww-fifa.netww-fifa.vipww-fifaveb.ccww-fifaveb.coww-fifaveb.comww-fifaveb.com.coww-fifaveb.meww-fifaveb.netww-fifaveb.vipww-fifaweb.cnww-fifaweb.coww-fifaweb.comww-fifaweb.netww-fifaweb.vipwww-fifa.citywww-fifa.cnwww-fifa.cowww-fifa.com.cowww-fifa.mewww-fifa.websitewww-fifaweb.cowww-fifaweb.mewww-fifaweb.vipwww.fifa-com.comwww.fifa-com.onlinewww.fifa-com.shopwww.fifa-com.sitewww.fifa-com.storewww.fifa-com.vipwww.fifa-com.websitewww.fifa-com.xyzwww.fifa.cabwww.fifa.kimwww.fifa.petwww.www-fifa.citywww.www-fifa.cnwww.www-fifa.cowww.www-fifa.com.cowww.www-fifa.me저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.
추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.
브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.
unavailable: raw=connection_error; http=0; via=http_proxy; error=SOCKSHTTPConnectionPool(host='fifa.monster', port=80): Max retries exceeded with url: / (Caused by NewConnectionError("S
fifa.monster
모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
알 수 없음→dns_inactive
dns_nxdomain
dns_inactive
dns_nxdomain
각 레인은 도메인이 이 호스트에 연결된 이유 중 하나를 나타냅니다. 노드의 크기는 VirusTotal 탐지 건수를 나타내며, 점선으로 표시된 노드는 이미 오프라인 상태입니다. 전체 목록은 아래와 같습니다.
동일한 수집기 레이블이 붙은 보고서입니다. 레이블이 같다고 해서 사칭이나 동일 소유가 입증되지는 않습니다. 일치하는 보고서 보기 →
동일한 등록 기관을 통해 등록되었습니다. 등록 기관은 서로 관련이 없는 수백만 명의 고객을 상대하기 때문에, 이는 두 항목 간의 연관성을 입증하기보다는 단순히 보고를 묶어놓은 것에 불과합니다.
커뮤니티 구성원 1명이 신고 · 최초 확인 2026년 6월 12일
PD-20260612-2CF1FF Recipient: domainabuse@service.aliyun.com 계정 자격 증명, 개인 정보 또는 결제 정보를 입력했거나 이 도메인에서 파일을 다운로드한 경우 즉시 조치를 취하세요. 다음은 사건을 신고하고 자신을 보호하는 데 도움이 되는 리소스입니다.
공식 사이버 범죄 연락처 또는 불만사항 초안 작성 →를 받으려면 국가를 선택하세요.
Template-based draft · optional AI wording assistance requires separate consent
공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.
의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.
원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 evidence guidance ↗
fifa.monster)비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.
AI 지원 분석 작성 시각: . 이 분석은 작성 당시 확보된 증거를 설명하며, 이후 출처 확인 결과는 달라질 수 있습니다.
캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.