セキュリティレポートへ移動
animated-raindrop-998963.netlify.app のファビコン
ドメインのセキュリティと脅威インテリジェンス

animated-raindrop-998963.netlify.app

詐欺に遭いました — 被害届の作成を手伝ってください
レポートを共有/ダウンロード
Xへの投稿 Telegramで送信 API経由で確認
要点

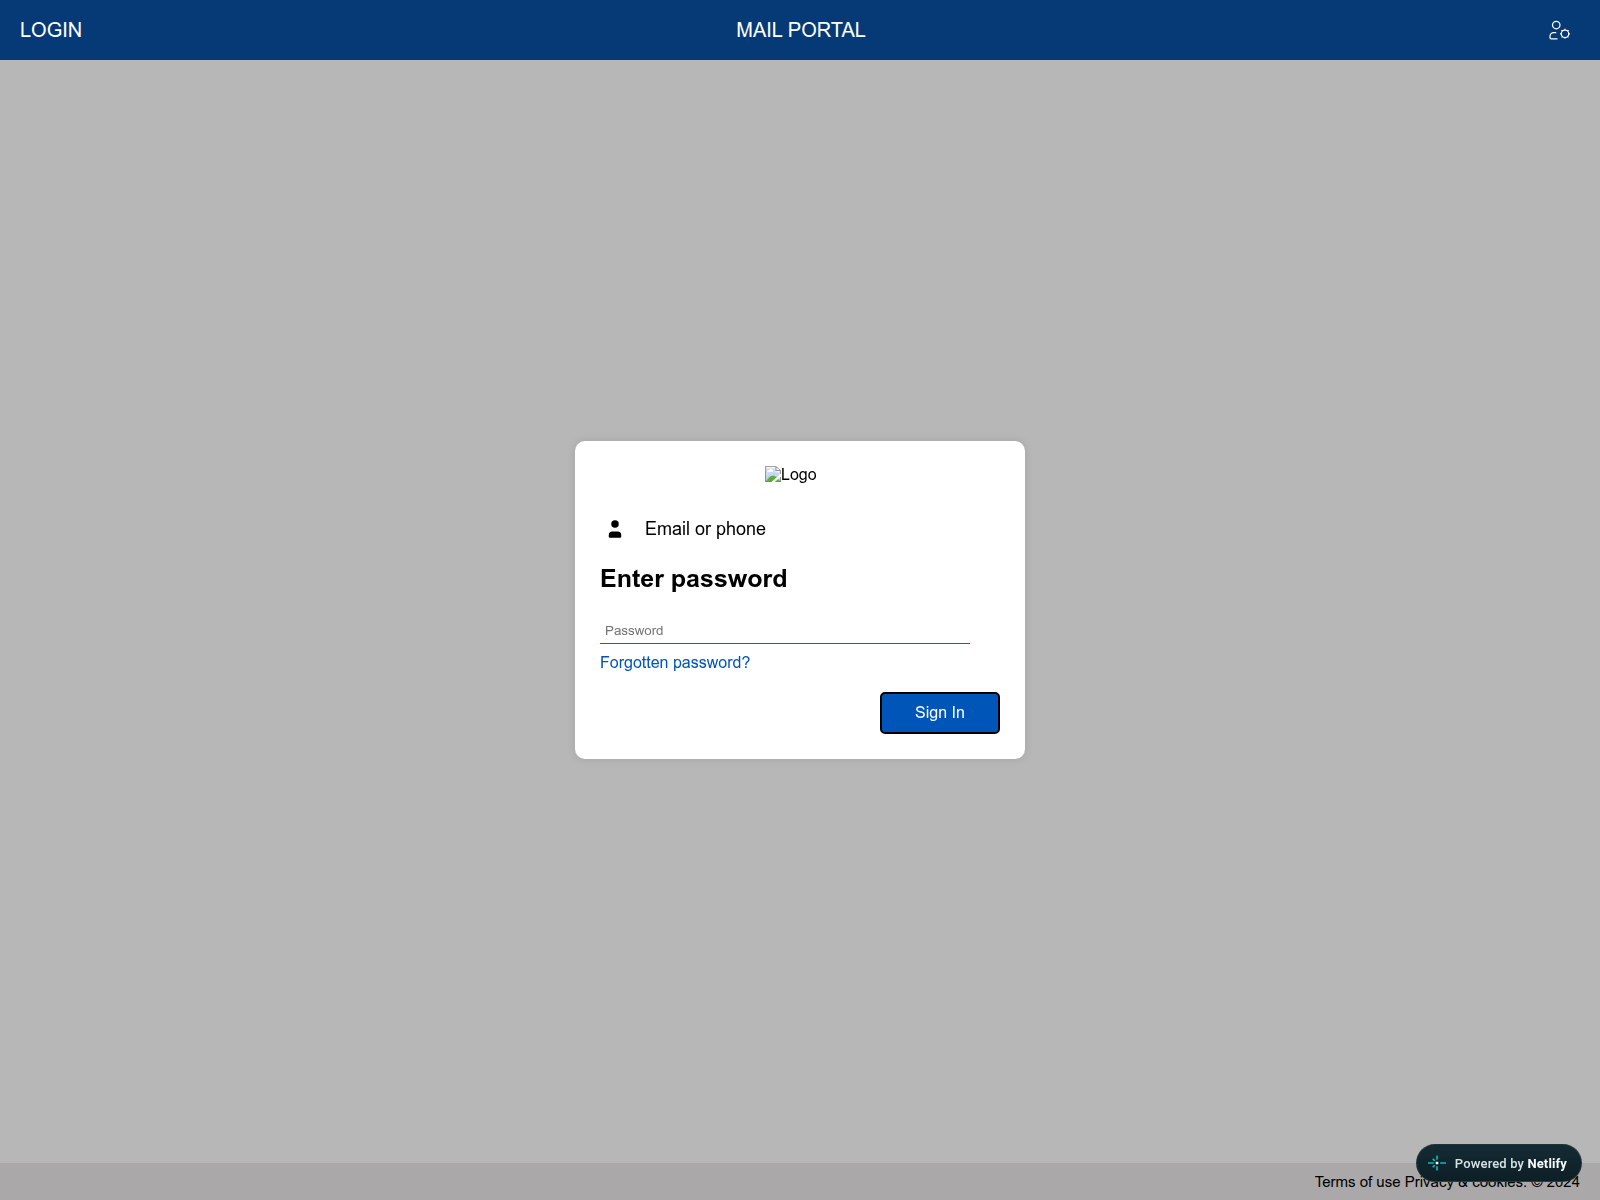
On 2026-11-07, animated-raindrop-998963.netlify.app displayed a login page under a dark blue header labeled LOGIN and MAIL PORTAL, with a person icon at the right. The centered white card shows a broken image placeholder labeled Logo, a field prompt reading Email or phone, a heading reading Enter password, a Password input line, a Forgotten password? link, and a blue Sign In button.

分析は英語でのみ利用可能です

ページタイトル: “MAIL”

データソースの詳細
保存されたセキュリティ情報

保存されたVirusTotalの結果:18/92のエンジンが警告しました。 分析日時(保存された表記):2026-11-06 18:07 UTC。 取得日時(保存された表記):2026-11-08 07:37 UTC。 細心の注意を払ってください — 資格情報や個人情報を入力しないでください。

VirusTotal 検出数: 18/92 Google Safe Browsing:脅威のフラグが記録されました
IP アドレス
ドイツ35.157.26.135Amazon.com, Inc. · CDN
PhishDestroyによる初回検出日
2026-11-08
Cloudflare Radar
ページキャプチャ
ギャラリーを開く
2026-11-08 CDN

リスクスコア:数値が高いほど状況は悪い · このスコアの仕組み

今すぐすべきこと

発生した事象を選択し、対応を進めるにつれて各手順にチェックを入れてください。チェックの記録はこのブラウザ内でのみ保存されます。

パスワードを入力しました0/3
カードまたは銀行口座の詳細を支払い済み、または登録済み0/2
ファイルをダウンロードしてしまった0/2
シードフレーズまたは秘密鍵を共有してしまった0/3
トークンの支出の承認 (approve / permit)0/3
ウォレットを接続しましたが、何も署名していません0/2
暗号資産を送金してしまった0/3
警察への被害届を提出する

専門家向けビューには、DNS、TLS、ネットワークリクエスト、ハッシュ、生のJSONなど、すべてのセクションが含まれています。

レポート概要

PhishDestroyにはanimated-raindrop-998963.netlify.appの記録があります。各情報源には個別の観測日時があり、未実施の検査は安全性を示しません。

元のフォレンジック記録を保持するため、下の PhishDestroy AI 詳細分析は英語のままです。

分析

ドメインの概要

PhishDestroyは、2026-11-08にanimated-raindrop-998963.netlify.appを初めて記録しました。保存されたVirusTotalの結果:18/92のエンジンが警告しました。 分析日時(保存された表記):2026-11-06 18:07 UTC。 取得日時(保存された表記):2026-11-08 07:37 UTC。Google セーフ ブラウジングが危険と判定。リスク:クリティカル(エビデンススコア 100/100)。ステータス:HTTP 404 · コンテンツが利用できません。ホスティング:Amazon.com, Inc。認証情報を入力したり、ウォレットを接続したりしないでください。

クリティカル
ステータス
HTTP 404 · コンテンツが利用できません
VirusTotal
18 / 92
ホスティング
ドイツ35.157.26.135Amazon.com, Inc. · CDN
ページキャプチャ
6

URLScanによるキャプチャ · 2026-11-07 06:28 UTC · SHA-256 77512876…850902b

PhishDestroyの分析(レビュー済み版)

元のフォレンジック記録を保持するため、下の PhishDestroy AI 詳細分析は英語のままです。

On 2026-11-07, animated-raindrop-998963.netlify.app displayed a login page under a dark blue header labeled LOGIN and MAIL PORTAL, with a person icon at the right. The centered white card shows a broken image placeholder labeled Logo, a field prompt reading Email or phone, a heading reading Enter password, a Password input line, a Forgotten password? link, and a blue Sign In button.

The page footer includes Terms of use, Privacy & cookies, and © 2024 text, along with a Powered by Netlify badge. The visible content presents a sign-in form for entering an email or phone number and password, with a password recovery link as the other main interaction.

ソース別の証拠VirusTotal 18 / 92 · Google Safe Browsing: フラグが立てられた 5 件の情報源

VirusTotal

18 / 92 エンジンの検知

分析:
レポートを開く
VirusTotal取得元の元レコード確認日時: 15 項目
個別のコレクター概要

これは別途保存された結果です。その件数、ベンダー、日付は、上記のプロバイダーによる観測情報を置き換えるものではありません。取得日は分析日ではありません。

情報源
VirusTotal
結果の状態
observed
Numerator
18
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CyRadar, ESET, Emsisoft, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, Kaspersky, Lionic, Netcraft, OpenPhish, SOCRadar, Sophos, URLQuery, VIPRE, Webroot
観測場所:
2026-11-06 18:07:36
確認日時
2026-11-08 08:37:40
取得時刻
2026-11-08 07:37:40

URLScan

悪意あり

SHA-256 fdc77d95…9bca417

レポートを開く
URLScan取得元の元レコード確認日時: 18 項目
個別のモニター記録 · 2026-11-09 04:30 UTC

保存済みのモニターのスナップショットを個別に保持します。プライマリのレポートレコードを置き換えるものではなく、現在の可用性を確立するものでもありません。

UUID
01a1b4b1-8f0a-775d-9b16-dada5a8e82ba
スコア
100
悪意あり
✓
結果の時刻
2026-11-09T04:30:24Z
データエンリッチメントの時刻
2026-11-08T09:13:22Z
ソースのタイムスタンプ
Urlscan result at: 2026-11-09 05:30:24; Urlscan enriched at: 2026-11-08 10:13:22
技術メタデータ

PhishDestroyによる解説

ナラティブ生成のメタデータ

レポートを開く
タイトル、説明、および生成記録

ナラティブの生成日は、観測日とは別ものです。これらは保存された公開フィールドであり、追加の独立した検出結果ではありません。

AIによるタイトル
animated-raindrop-998963.netlify.app: Mail Portal Login Page
AIによる説明
PhishDestroy records animated-raindrop-998963.netlify.app as a page showing a Mail Portal sign-in form with email or phone and password fields.
AIによる要約
On 2026-11-07, animated-raindrop-998963.netlify.app displayed a login page under a dark blue header labeled LOGIN and MAIL PORTAL, with a person icon at the right. The centered white card shows a broken image placeholder labeled Logo, a field prompt reading Email or phone, a heading reading Enter password, a Password input line, a Forgotten password? link, and a blue Sign In button. The page footer includes Terms of use, Privacy & cookies, and © 2024 text, along with a Powered by Netlify badge. The visible content presents a sign-in form for entering an email or phone number and password, with a password recovery link as the other main interaction.
このテキストを作成したAIモデル
threat-v6-mimo
AIテキストが作成された時刻
2026-11-08T07:34:06Z
Revision
8ae6c1f9439a1dfa8d6680d0bcbb509da2e279dc72de075c68b47b290bafeaf9
モード
reviewed
Interpretation
選択された公開パッケージ。テキストの生成時刻は、ソースの観測日時とは別です。

結果は各ソースの収集時点のものです。検出ゼロは安全性を保証しません。OTX の参照情報はコミュニティによる公開情報です。

収集したソースの詳細

保存されたページ、ネットワーク、スキャナーの観測結果を、ソースと観測時刻ごとにまとめています。

保存されたすべての項目と、その取得元・日時
ウェブサイトの確認取得元の元レコード取得日: 22 項目

メールの設定

SPF ルックアップ数
0

CAA レコード

件数
3
ドメイン
netlify.app
許可された発行者
  • digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226
  • amazon.com

DNS保護の結果

確認したリゾルバー数
12
ブロック元
  • CloudFlare Family
ブロックしたリゾルバー数
1

ウェブアーカイブに関する所見

最終観測
最初の観測
記録された変更数
0
アーカイブ日数
1
平均ページサイズ(バイト)
6792

ページタイトルとメタデータ

ページタイトル
MAIL

トラッカー

リクエスト
1

フォームと混合コンテンツ

サードパーティスクリプト
0

HTTP レスポンス

到達可能
はい
HTTPステータス
200
リクエストの所要時間(ms)
DNS
8
TLS
12
待つ
570
接続
13
ダウンロード
13
応答時間(ms)
616

TLS接続

ALPN
h2
暗号スイート
TLS_AES_128_GCM_SHA256
プロトコル
TLSv1.3
対応バージョン
  • TLSv1.2
  • TLSv1.3
証明書の検証済み
はい
前方秘匿性
はい

ポート

開いているポート
  • 80
  • 443

炭素排出量の推定

バイト
21203
CO₂(グラム)
0.0008
他ページより環境負荷が低い割合(%)
56

DNS サーバー

ネームサーバー
  • IP アドレス
    198.51.45.1
    ホスト
    dns2.p01.nsone.net
  • IP アドレス
    198.51.44.65
    ホスト
    dns3.p01.nsone.net
  • IP アドレス
    198.51.45.65
    ホスト
    dns4.p01.nsone.net
  • IP アドレス
    198.51.44.1
    ホスト
    dns1.p01.nsone.net
DNS ゾーン
netlify.app

場所

IP アドレス
2a05:d014:58f:6200::258
ASN
16509
組織
Amazon.com, Inc.
都市
Frankfurt
国
DE

TLS証明書

発行者
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
サブジェクト
*.netlify.app

DNS レコード

A
  • 63.176.8.218
  • 35.157.26.135
AAAA
  • 2a05:d014:58f:6200::258
  • 2a05:d014:58f:6200::259

DNSSEC

DS レコード
いいえ
RRSIG
いいえ
DNSKEY
いいえ

HSTS

ヘッダー値
max-age=31536000; includeSubDomains; preload
観測結果
Site is compatible with the HSTS preload list!
プリロード対応
はい

HTTPセキュリティポリシー

X-Frame-Options
いいえ
Referrer-Policy
いいえ
X-XSS-Protection
いいえ
Permissions-Policy
いいえ
X-Content-Type-Options
いいえ
Content-Security-Policy
いいえ
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Cross-Origin-Opener-Policy
いいえ
Cross-Origin-Embedder-Policy
いいえ
Cross-Origin-Resource-Policy
いいえ

IP 検索

IP アドレス
2a05:d014:58f:6200::259
IP バージョン
6

リダイレクト

リダイレクトチェーン
  • https://animated-raindrop-998963.netlify.app

技術スタック

使用技術
  • Netlify
  • HSTS
  • DigiCert

HTTPヘッダー

レスポンスヘッダー
サーバー
Netlify
Content-Type
text/html; charset=UTF-8
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
取得元の元フィールド · JSON
メールの設定
Spf lookups: 0
CAA レコード
Count: 3; Domain: netlify.app; Issuers: digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226, amazon.com
DNS保護の結果
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
ウェブアーカイブに関する所見
Last: 2026-11-08T07:30:19Z; First: 2026-11-08T07:30:19Z; Changes: 0; Days archived: 1; Avg page bytes: 6792
ページタイトルとメタデータ
Title: MAIL
トラッカー
Requests: 1
フォームと混合コンテンツ
Third party scripts: 0
ステータス
Up: ✓; Code: 200; Timings: DNS: 8; TLS: 12; Wait: 570; Connect: 13; Download: 13; Response ms: 616
TLS接続
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
ポート
Open: 80, 443
Carbon
Bytes: 21203; Co2 grams: 0.0008; Cleaner than: 56
DNS server
NS: (IP: 198.51.45.1; Host: dns2.p01.nsone.net), (IP: 198.51.44.65; Host: dns3.p01.nsone.net), (IP: 198.51.45.65; Host: dns4.p01.nsone.net), (IP: 198.51.44.1; Host: dns1.p01.nsone.net); Zone: netlify.app
場所
IP: 2a05:d014:58f:6200::258; ASN: 16509; Org: Amazon.com, Inc.; City: Frankfurt; Country: DE
SSL
Issuer: DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1; Subject: *.netlify.app
DNS レコード
A: 63.176.8.218, 35.157.26.135; Aaaa: 2a05:d014:58f:6200::258, 2a05:d014:58f:6200::259
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Header: max-age=31536000; includeSubDomains; preload; Message: Site is compatible with the HSTS preload list!; Compatible: ✓
HTTPセキュリティポリシー
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; includeSubDomains; preload; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 2a05:d014:58f:6200::259; Family: 6
リダイレクト
Chain: https://animated-raindrop-998963.netlify.app
技術スタック
Technologies: Netlify, HSTS, DigiCert
HTTPヘッダー
Headers: Server: Netlify; Content type: text/html; charset=UTF-8; Strict transport security: max-age=31536000; includeSubDomains; preload
ネットワークセキュリティインテリジェンス
CF Cloudflare Radarの判定結果 悪意あり
フィッシング フィッシング Security threats

animated-raindrop-998963.netlify.app についての質問

animated-raindrop-998963.netlify.app は正規のサイトですか?

PhishDestroyは、記録された証拠に基づき、animated-raindrop-998963.netlify.appをクリティカルのリスク(エビデンススコア 100/100)と評価しています。この記録は2026-11-08に初めて行われました。保存されたVirusTotalの結果:18/92のエンジンが警告しました。 分析日時(保存された表記):2026-11-06 18:07 UTC。 取得日時(保存された表記):2026-11-08 07:37 UTC。Google セーフ ブラウジングが危険と判定。独自のスコアやリストへの掲載だけでは詐欺の証拠になりません。各情報源の日付と正確なURLを確認してください。

animated-raindrop-998963.netlify.app にウォレットを接続しても安全ですか?

上記のリスクシグナルを踏まえ、このサイトではウォレットを接続したり、メッセージに署名したり、トークンの権限をapproveしたりしないでください。ブロックチェーン上で確認された取引は取り消すことができません。

animated-raindrop-998963.netlify.app を利用してしまった場合はどうすればよいですか?

  • パスワードを入力しました — そのサービスと、同じパスワードを使用していた他のすべてのサイトでパスワードを変更してください
  • 二段階認証を有効にする — そのサービスで提供されている場合、認証アプリはSMSコードよりもセキュリティが高い
  • カードまたは銀行口座の詳細を支払い済み、または登録済み — カードに記載されている連絡先または公式ウェブサイトに記載されている連絡先を通じて、ご利用の銀行または決済サービス業者にお問い合わせください
  • ウォレットを接続しましたが、何も署名していません — ウォレット内のサイトを切断し、保留中のリクエストを拒否してください。接続しただけでは資金は移動しません。
  • トークンの支出の承認 (approve / permit) — トークン承認チェッカーを使用して、その承認を取り消す
  • シードフレーズまたは秘密鍵を共有してしまった — 残りの資金を、新しいシードフレーズを持つ新しいウォレットに移してください。セキュリティが侵害されたウォレットは、もはや安全ではありません。
  • ファイルをダウンロードしてしまった — そのファイルを開かず、セキュリティソフトで端末をスキャンしてください

警察やその他の所管当局への通報に備え、住所、日付、支払いまたは取引の詳細、およびメッセージを保管しておいてください。 通報したからといって、必ずお金が返ってくるという保証はありません。 手順ごとのヘルプ:緊急対応ガイド。

関連情報

ブロックリストの一致PhishDestroy 1
PhishDestroy PhishDestroyリスト ソースを表示

ページキャプチャ (6)

すべてのキャプチャリンクとハッシュ (6)

ドメインの詳細

ドメイン
URLScan の判定 悪意あり スコア 100 フィッシング brand: Genericemail レポート ↗
Google Safe Browsing フラグ付き ソーシャルエンジニアリング チェック済み 2026-11-22
IPコンテキスト ドイツ35.157.26.135 Netlify shared edge 発信元IPアドレスは非表示 Edge-IP の評判はこのドメインに起因しません。
プラットフォームプロバイダー netlify.app
不正利用連絡先abuse@name.com, d807ea723facd141s@
ホスティング事業者の不正利用窓口 abuse@name.com Amazon.com, Inc. · AS16509
HTTPステータス404 Not Found
LLM 向けレポート プレーンテキストの調査資料 AI エージェント向けに構造化
技術詳細出所とタイムスタンプ
初確認2026-11-08
DOM解析分析日 2026-11-08スコア 0/100
送信されたURLhttp://animated-raindrop-998963.netlify.app/
ファビコン・ハッシュ
検出されたページタイトル
MAIL
TLS証明書
発行者 DigiCert Global G2 TLS RSA SHA256 2020 CA1 · 保存された有効期限まで残り 117 日

ネットワーク & 証明書

保存済みの技術的証拠

ネットワーク & DNS

共有CDNエッジ
IP アドレス
ドイツ35.157.26.135
ネットワーク ASN
AS16509
AS名
AMAZON-02 - Amazon.com, Inc., US
組織
Amazon.com, Inc.
観測地点
ドイツFrankfurt, DE
サーバーヘッダー
Netlify

Edge-IP の評判はこのドメインに起因しません。

ネームサーバー 4

  • dns2.p01.nsone.net
  • dns3.p01.nsone.net
  • dns4.p01.nsone.net
  • dns1.p01.nsone.net

所在地は IP ネットワークの位置を示します。

TLS証明書

発行者
DigiCert Global G2 TLS RSA SHA256 2020 CA1
有効期間の開始
2026-02-16 00:00:00
有効期間の終了
2027-03-19 23:59:59
ホスト名の照合
はい
有効期間
保存された有効期間内
収集元
PhishDestroy collector
証明書のフィンガープリントbc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
証明書の名前 · 2 件の SAN
  • *.netlify.app
  • netlify.app

保存された証明書のメタデータです。タイムゾーンのない証明書の日付は、保存時の値のまま表示しています。通信の暗号化は、サイトが信頼できることを示すものではありません。

最新の分類結果 2026-11-22 11:24 UTC

最新の確認時、フィッシングコンテンツは配信されていませんでした。

技術的な詳細
主要評価項目 非アクティブ reason: Http No Content 70% confidence
出典 source: Current Http Probe
エビデンスレイヤー Availability: Root path has no content Content: Absent At Root DNS: Stale
最新のHTTP観測結果 非アクティブ Http No Content 70% 2026-11-22 11:24 UTC
RDAP登録
観測されたタイムライン last reachable: 2026-11-09 11:10 UTC last content: 2026-11-09 11:10 UTC current episode first observed: 2026-11-10 11:06 UTC observed RIP window: 2026-11-09 11:10 UTC → 2026-11-10 11:06 UTC · 23.93h midpoint estimate ≈ 2026-11-09 23:08 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
使用技術 · 2 identified
検出元: Cloudflare Radar ・Wappalyzerエンジン

VirusTotalによる分析

18 / 92社のセキュリティベンダーがこのドメインをフラグ付けしました
VT で表示
最終分析 PhishDestroyが取得した最初の陽性結果
ESET
VIPRE
G-Data
Lionic
ソフォス
CyRadar
Webroot
Emsisoft
Fortinet
ネットクラフト
SOCRadar
URLQuery
カスペルスキー
OpenPhish
Gridinsoft
BitDefender
alphaMountain.ai
Google Safe Browsing

アーカイブ済み証拠

Wayback Machineのスナップショット
アーカイブを表示

保存されたスナップショット 1

保存済みキャプチャの証拠 1 snapshot

ローカル収集パイプラインが保持している、タイムスタンプ付きのレスポンスメタデータです。以下の各値は、表示されているアーカイブ時刻のものです。

アーカイブされたHTTPレスポンス HTTP 200
リクエストされたURL: http://animated-raindrop-998963.netlify.app/
最終URL: https://animated-raindrop-998963.netlify.app/
MAIL
対応
HTTP 200
HTMLのbody要素
20.7 KB
圧縮済み
6.0 KB
リンク
0 internal · 0 external
選択されたレスポンスヘッダー
Cache-Control: public,max-age=0,must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=UTF-8
サーバー: Netlify
セキュリティヘッダーが存在する
Strict-Transport-Security
HSTS:確認済み DNSSEC:確認されませんでした WAF/ファイアウォール:確認されませんでした クローキングフラグ:確認されませんでした
Saved response-header values · 13
Accept-Ranges
bytes
年齢
11061
Cache-Control
public,max-age=0,must-revalidate
Cache-Status
"Netlify Edge"; hit; ttl=31524939
Content-Encoding
gzip
Content-Length
6249
Content-Type
text/html; charset=UTF-8
日付
Sun, 08 Nov 2026 07:28:23 GMT
Etag
W/"873a099ee5e86dc3ac3bb2c32ebdf53b-ssl"
サーバー
Netlify
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Vary
Accept-Encoding
X-Nf-Request-Id
01M6X0XVT7PY6CP7ZK3R88QBNS

コレクターが保持している値です。長い値は収集時に短縮されている場合があります。

登録および見学に関する詳細9

可用性観測データ

最後にアクセス可能だった観測
最終コンテンツ観測
結果の初回観測
観測期間の開始
観測期間の終了
推定変更時刻
観測ウィンドウ・時間
23.93
推定の根拠
観測範囲内で推定
推定値の精度
中

推定時刻は観測期間の幅を示すものです。レジストラによる措置や、サイトがアクセス不能になった正確な時点を証明するものではありません。

保存されているすべてのデータ106
完全な記録を開く

キャプチャされたネットワークリクエスト

ネットワークリクエスト: 2 SHA-256ハッシュ: 2 URLScanによるスキャン:

URLScanがページの読み込み中に記録したネットワークリクエスト。URLScanは、すべてのリクエストに対してハッシュを提供するわけではありません。 PhishDestroyは2026-11-08 07:30 UTCにこのリストを取得しました。

このスキャンをURLScanで開く 01a1b4b1-8f0a-775d-9b16-dada5a8e82ba ↗

保存済みの観測履歴4

モニターと各ソースのコレクターが保持している、日付付きの変更履歴です。新しい観測から順に表示されます。ソースの状態はテイクダウンの証明ではありません。

  1. 可用性モニター · 記録された状態

    ページコンテンツなし

    HTTPレスポンスにページコンテンツがない

  2. 可用性モニター · 記録された状態

    ページコンテンツの提供→ページコンテンツなし

    HTTPレスポンスにページコンテンツがない

  3. 可用性モニター · 記録された状態

    ページコンテンツの提供

    返されたページの内容

  4. Google Safe Browsing · 脅威フラグ

    フラグが記録されていません→フラグが記録されました

保存されたすべての可用性観測データ41
完全な記録を開く

脅威対応パイプライン

  1. 発見 · 記録済み
  2. 分析 · 記録済み
  3. 監視 · 記録済み

記録されたイベント:11件。これらの記録は、収集された証拠、送信された通知、およびブロックリストへの掲載について記述したものであり、調査の完了やサイトの閉鎖を保証するものではありません。

予防的な検出と取り込み脅威の取り込み 記録済み
  • 脅威の取り込み
    animated-raindrop-998963.netlify.appが検出され、詳細分析のためにキューに入れられました
脅威インテリジェンスの確認URLScan.ioによるキャプチャ · URLScanの判定結果 · Cloudflare Radarレポート · Webアーカイブ · VirusTotal · Google Safe Browsing · Cloudflare Radar:悪意のあるドメイン · 収集されたフォレンジック証拠 · 記録された技術的分析 記録済み
掲載とアクセス状況DestroyListへの掲載 記録済み

記録されたアクティビティ

6 件

ライフサイクル

  1. ドメイン登録済み
  2. 検出結果のあるVirusTotal分析+3103日 19時間
  3. PhishDestroy に登録+37時間18分
  1. Google Safe Browsing

    脅威フラグが記録されました

    +13日 15時間
  2. ウェイバック・マシン

    ページのアーカイブ

    同じ分内
  3. Cloudflare Radar

    フィッシング

    +3分
  4. PhishDestroy に登録

    animated-raindrop-998963.netlify.app

    +24時間58分
  5. URLScan

    悪意あり

    +12時間20分
  6. VirusTotal

    18/92 エンジンの検知

調査と報告の方法

公開スキャン、証拠、および不正利用報告チャネル

当社は不審なURLをスキャンし、公開されている結果を精査した上で、適切な不正利用報告チャネルを通じて証拠を送信します。上記の日付付きイベントは、このドメインに関して記録された内容を示しています。以下のディレクトリでは、より広範なワークフローについて説明しています。

01公開スキャンと証拠収集10のソースおよびツールグループ
urlscan.io スクリーンショット · DOM · HTTP

レンダリングされたページ、リクエスト、および可視化されたインフラストラクチャをキャプチャします。

VirusTotal マルチエンジンによる判定結果

利用可能なエンジンの結果を比較し、分析のタイムスタンプを保持する。

Google Safe Browsing 透明性レポート

Googleが現在、そのURLを「安全でない」としてリストアップしているかどうかを確認してください。

Cloudflare Radar DNS · 証明書 · カテゴリ

公開スキャン結果および記録されたネットワークデータや分類データを詳細に確認します。

AlienVault OTX 脅威インテリジェンスの最新情報

インジケーターへの言及や関連するコミュニティ情報に注意を払ってください。

abuse.ch ThreatFox IOCの相関分析

一致するインジケーターおよび関連する脅威レコードを検索します。

crt.sh 証明書の透明性

証明書レコードおよび関連するホスト名を検査します。

Web-Check 表面検査

パブリックDNS、TLS、HTTP、および技術的攻撃対象領域を検査します。

02不正利用の報告とフォローアップレジストラ、ホスティング、およびセキュリティ関連チャネル
  1. 責任のあるプロバイダーを特定する。 登録情報およびホスティング記録を、関連する不正利用連絡先と照合する。
  2. 証拠パッケージを準備してください。 URL、公開スキャン結果、スクリーンショット、および記録された観察結果を含めてください。
  3. レポートを送信する。 可能な場合は、送信されたレポートの記録および受信者情報を保持してください。
  4. 再確認を行い、更新情報を公開してください。 スキャナーによる評価結果、プロバイダーからの回答、およびサイトの稼働状況を追跡します。

スキャン、レピュテーションチェック、および報告に使用されるセキュリティサービスは以下の通りです。サービスがリストに掲載されていることは、そのサービスが当該ドメインに関する情報を受け取り、受理し、または対応したことを示すものではありません。記録された報告は、上記の通知履歴に表示されます。

ソースごとのすべての保存記録

ソースごとに、このドメインの完全な履歴を閲覧できます。ダウンロードには、選択したソースのすべての記録が含まれます。日付には元のフィールドラベルが保持されます。

すべての記録をJSON形式でダウンロード

クローキングの確認

ブラウザとクローラーが受け取る内容を比較し、Keitaro によるトラフィック振り分けの有無を確認します。

animated-raindrop-998963.netlify.app

証拠および外部報告書

詳細な分析

このサイトによる被害に遭いましたか?

あなたは一人ではありません。恥ずかしいことは何もありません。 詐欺師は信頼につけ込む巧妙な犯罪者です。被害を報告することは詐欺に対抗する最も強力な手段です。あなたの報告が、他の人が被害に遭うのを防ぎ、捜査機関の対応を後押しします。 まずはアカウントと資金の安全を確保してから、通報してください。 認証情報が漏えいした場合は、すぐに報告してください。 被害回復をうたう詐欺業者とは関わらないでください。

実際に取った行動に応じて対応してください。パスワードを入力した場合は、そのパスワードと、同じパスワードを再利用していた場所すべてを変更してください。カード情報を支払いや提供した場合は、銀行または決済サービスに連絡してください。ファイルをダウンロードした場合は、端末をウイルススキャンしてください。その後、その事案を報告してください。

どこに通報すればよいか

下書きはこの端末にだけ保存されます。

まずは資金の安全を確保してください:銀行に連絡するか、ウォレットの承認を取り消してください。 直ちにとるべき措置 →

詳細:国際および暗号資産関連チャンネル

公式の報告ルート

その他の公式通報ルート
SEAL 911 全世界

仮想通貨ウォレットから今まさに資金が流出している際に、セキュリティ研究者から緊急の支援が提供されます。

FTC ReportFraud アメリカ合衆国

詐欺や不正行為は、米国連邦取引委員会(FTC)に通報してください。通報内容は、法執行機関が利用するデータベースに登録されます。

IdentityTheft.gov アメリカ合衆国

段階的な復旧計画が記載された、公式の個人情報盗難被害届。

CISA アメリカ合衆国

サイバーインシデントやフィッシングは、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)に通報してください。

CSIRTs Network 欧州連合

EU内の各国インシデント対応チーム(CSIRT)のディレクトリ。お住まいの国のチームを検索してください。

FIRST 全世界

国やセクターごとに検索可能な、インシデント対応チームの世界的なディレクトリ。

cybercrime.gov.in インド

全国サイバー犯罪通報ポータル。金融詐欺の場合は、直ちに1930番のヘルプラインにも電話してください。

ヘルプライン1930
ReportCyber オーストラリア

サイバー犯罪は、オーストラリア・サイバーセキュリティセンターおよび警察に通報してください。

Scamwatch オーストラリア

詐欺は、ACCCが運営する「National Anti-Scam Centre(全国詐欺対策センター)」に通報してください。

Canadian Anti-Fraud Centre カナダ

カナダでの詐欺や不正行為を通報し、最新の詐欺警報を確認してください。

フィッシング被害発生後

被害者への推奨事項とアドバイス

共有してしまった情報に応じて、該当する手順を選んでください。このレポートの写しを、ご自身の記録と一緒に保管してください。

今すぐ何をすべきでしょうか?

至急

不審なサイトの利用を中止してください。正規のサービスには、公式アプリか、すでに信頼しているアドレスからアクセスしてください。

  • パスワードを入力しました — そのサービスと、同じパスワードを使用していた他のすべてのサイトでパスワードを変更してください
  • 二段階認証を有効にする — そのサービスで提供されている場合、認証アプリはSMSコードよりもセキュリティが高い
  • カードまたは銀行口座の詳細を支払い済み、または登録済み — カードに記載されている連絡先または公式ウェブサイトに記載されている連絡先を通じて、ご利用の銀行または決済サービス業者にお問い合わせください
  • ファイルをダウンロードしてしまった — そのファイルを開かず、セキュリティソフトで端末をスキャンしてください
  • シードフレーズまたは秘密鍵を共有してしまった — 残りの資金を、新しいシードフレーズを持つ新しいウォレットに移してください。セキュリティが侵害されたウォレットは、もはや安全ではありません。
  • ウォレットを接続しましたが、何も署名していません — ウォレット内のサイトを切断し、保留中のリクエストを拒否してください。接続しただけでは資金は移動しません。
  • トークンの支出の承認 (approve / permit) — トークン承認チェッカーを使用して、その承認を取り消す (revoke.cash)
  • 暗号資産を送金してしまった — 取引ハッシュ、自分のアドレス、および受取人のアドレスを保存してください。ブロックチェーン上の取引は取り消すことができません

通報のためにどのような情報を収集すべきですか?

FBIのガイドライン

元のメール、領収書、メッセージ、スクリーンショットを安全な場所に保管してください。事実に基づく時系列があると、受理する機関が状況を把握しやすくなります。 IC3の証拠に関するガイダンス ↗

  • 支払い記録 — お支払いをされた場合は、領収書、金額、日付、決済業者、および受取人の詳細を保管しておいてください。
  • 正確な日時 — 各取引および詐欺師との最初の接触について
  • スクリーンショット — 詐欺サイト、チャットメッセージ、メール、ウォレットでの取引、ソーシャルメディア
  • すべてのURLおよびドメイン 詐欺師が使用した(以下を含む) animated-raindrop-998963.netlify.app)
  • コミュニケーション — 詐欺師が使用したメール、テキストメッセージ、電話番号、ユーザー名

たとえすべての詳細がわかっていなくても―― とにかく報告を提出する. 不完全な情報であっても、捜査には役立つ。

この詐欺はどこに通報すればいいですか?

  • FBI IC3 — インターネット犯罪通報センター(米国連邦政府の通報窓口)
  • ユーロポール — 欧州におけるサイバー犯罪の報告(EU)
  • ご利用の銀行または決済サービス事業者 — 金銭やカード情報が漏洩した場合は、公式の連絡先を通じて速やかに同社の不正対策チームに連絡してください。
  • 地元の警察 — たとえ直ちに行動を起こせなくても、公式な記録が残される

報告したからといって、被害の回復や捜査が保証されるわけではありません。しかし、迅速かつ正確な取引データは、当局やサービス事業者がインシデントを追跡する助けになります。

フィッシング詐欺は通常、どのように行われるのでしょうか?

  • 偽のウェブサイト — 正規サイトのドメインをわずかに変更した、ピクセル単位で完璧に再現されたクローンサイト
  • ピッグ・ブッチャリング詐欺 — TelegramやWhatsApp、出会い系アプリを通じて数週間にわたって信頼関係を築き、その後、金銭をだまし取られる
  • 詐欺による金銭の返還を装った詐欺 — 詐欺師が資金回収業者を装い、前払い手数料を要求します。業者を独自に確認するまでは、シードフレーズを教えたり支払ったりしないでください
  • AIを利用した詐欺 — ディープフェイク、自動化されたフィッシング、AI生成サイトにより、詐欺の発見が難しくなっている

今後、どうすれば身を守ることができるでしょうか?

  • 公式サイトをブックマークする — メール、DM、広告に含まれるリンクは絶対にクリックしないでください
  • ドメインの確認 — 確認する PhishDestroy 操作を行う前に、HTTPS、スペル、ドメインの登録期間を確認してください。
  • 「良すぎて怪しい」=詐欺 — 確実なリターン、有名人の推薦、差し迫った締め切り

その他のガイダンス: NIST・フィッシングへの対応FBI IC3 · 通報と証拠FTC・返金詐欺

最新情報を入手し、安全を確保しましょう

リアルタイムの脅威を監視するか、誤検知だと思われる場合はこのリストに異議を申し立ててください

復旧を装った詐欺に注意! 犯罪者は、捜査員、弁護士、または回収業者を装い、被害者に再び連絡を取る可能性があります。 前払い料金を支払ったり、資格情報を共有したりしないでください。 回復詐欺について詳しくはこちら →
このレポートについてソース、観測日、訂正

このレポートは、保存されたページキャプチャ、登録・ネットワーク記録、スキャナーの結果、PhishDestroy の報告履歴をまとめたものです。各ソースにはそれぞれの観測日が保持されています。元の結果を確認するには、各ソースのレポートを開いてください。

AI 支援による分析の作成日時: . これは当時入手可能だった証拠について述べたものであり、その後の情報源の確認によって内容が変更される可能性があります。

キャプチャは、表示されていた内容を記録したものです。スキャナーの結果は、チェック時点におけるその提供元の評価を記録したものです。有効な証明書も、検出ゼロの結果も、安全性を保証するものではありません。

このレポートを埋め込む証拠へのリンク付きのコンパクトなウィジェット
HTML · IFRAME

このレポートを埋め込む

この脅威情報を、ご自身のウェブサイトやブログで共有してください

embed.html
<iframe
  src="https://phishdestroy.io/ja/embed/domain/animated-raindrop-998963.netlify.app"
  title="PhishDestroy threat report for animated-raindrop-998963.netlify.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>