Vai al rapporto di sicurezza
Favicon di zjouying.com
Sicurezza del dominio e intelligence sulle minacce

zjouying.com

Sono stato truffato — aiutami a scrivere una denuncia
Condividi / scarica la segnalazione
Pubblica su X Invia su Telegram Verifica tramite API
In breve

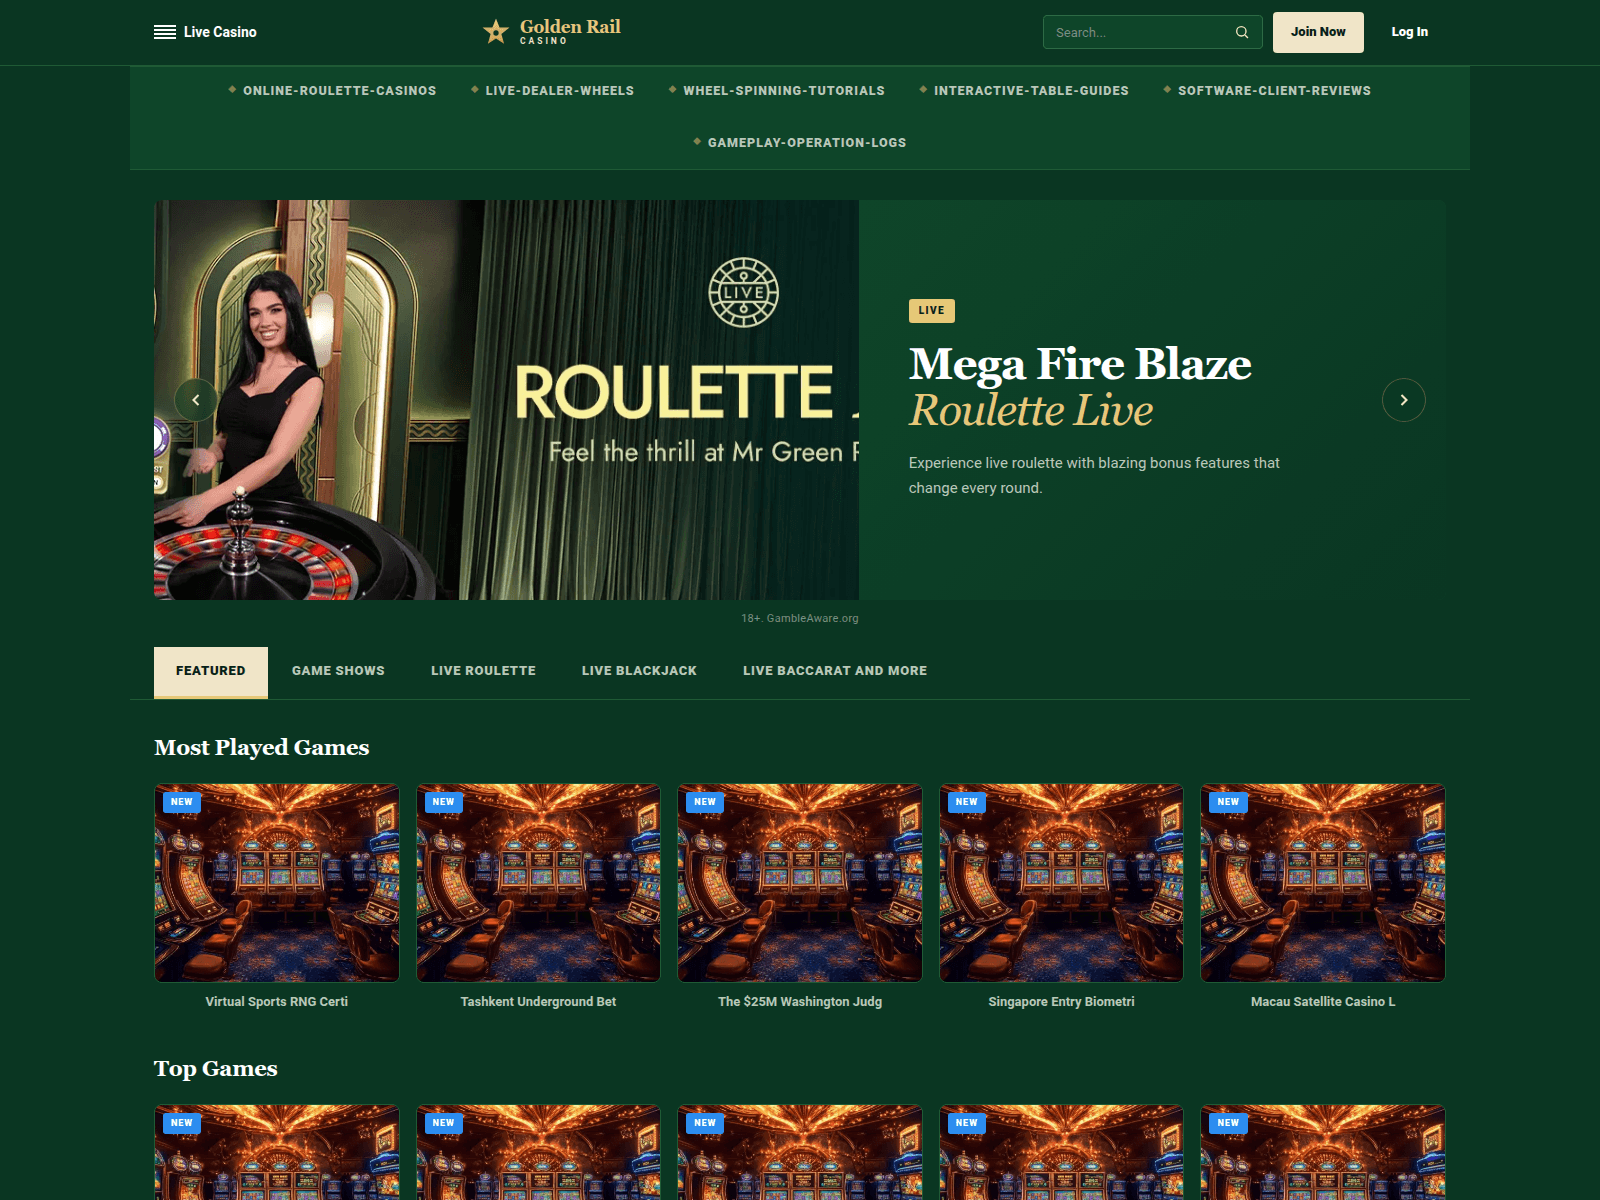
On 2026-11-12, zjouying.com displayed a Golden Rail Casino branded page with a dark green theme. The header shows a Live Casino menu, a search field, and Join Now and Log In buttons, while a navigation bar lists links such as online roulette casinos, live dealer wheels, and software client reviews. A featured banner promotes Mega Fire Blaze Roulette Live, followed by category tabs for Featured, Game Shows, Live Roulette, Live Blackjack, and Live Baccarat, plus Most Played Games and Top Games sections.

Analisi disponibile solo in inglese

Titolo della pagina: “Roulette Online | Top Online Roulette Casino | How to Play Online Roulette?”

Maggiori informazioni sulle fonti
Segnali di sicurezza registrati

Risultato VirusTotal salvato: 15/92 motori con segnalazioni. Dannosi: 13. Sospetti: 2. Ora dell’analisi (come registrata): 2026-11-08 10:52 UTC. Recuperato (come registrato): 2026-11-12 18:06 UTC. Prestare estrema cautela: non inserire credenziali o informazioni personali.

Rilevamenti VirusTotal: 15/92 Spamhaus DBL: dominio di spam
Registrar
SingaporeGname
Indirizzo IP
Canada188.114.96.3CloudFlare, Inc. · CDN
Registrato
2024-12-03
Avvistato per la prima volta da PhishDestroy
2026-11-12
OTX
riferimenti della comunità
Cloudflare Radar
Acquisizioni della pagina
apri galleria
Età del dominio
registrato il 2024-12-03, secondo quanto riportato nel WHOIS · i dati di origine differiscono
OTX: 5 riferimenti 2026-11-12 CDN

Punteggio di rischio: più è alto, peggio è · Come funziona questo punteggio

Cosa fare subito

Seleziona ciò che è accaduto e spunta le azioni man mano che procedi. I segni di spunta vengono salvati solo in questo browser.

È stata inserita una password0/3
Dati della carta o del conto bancario pagati o inseriti0/2
Ha scaricato un file0/2
Ha condiviso una frase di seed o una chiave privata0/3
Spesa di token approvata (approve / permit)0/3
Ho collegato un portafoglio ma non ho firmato nulla0/2
Ha inviato criptovaluta0/3
Presentare una denuncia alla polizia

La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.

Riepilogo del rapporto

PhishDestroy conserva una scheda su zjouying.com. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analisi

Riepilogo del dominio

PhishDestroy ha registrato per la prima volta zjouying.com il 2026-11-12. Risultato VirusTotal salvato: 15/92 motori con segnalazioni. Dannosi: 13. Sospetti: 2. Ora dell’analisi (come registrata): 2026-11-08 10:52 UTC. Recuperato (come registrato): 2026-11-12 18:06 UTC. Rischio: critico (punteggio delle evidenze 100/100). Registrar: Gname. Stato: Ultima attività nota. Hosting: Cloudflare, Inc. Non inserire credenziali e non collegare un wallet.

Critico
Stato
Ultima attività nota
VirusTotal
15 / 92
Hosting
Canada188.114.96.3CloudFlare, Inc. · CDN
Registrar
SingaporeGname
Registrato
2024-12-03
OTX
5 community refs
Acquisizioni della pagina
3

Acquisizione URLScan · 2026-11-12 17:31 UTC · SHA-256 3e8212b0…266d518

Analisi di PhishDestroy, versione rivista

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

On 2026-11-12, zjouying.com displayed a Golden Rail Casino branded page with a dark green theme. The header shows a Live Casino menu, a search field, and Join Now and Log In buttons, while a navigation bar lists links such as online roulette casinos, live dealer wheels, and software client reviews. A featured banner promotes Mega Fire Blaze Roulette Live, followed by category tabs for Featured, Game Shows, Live Roulette, Live Blackjack, and Live Baccarat, plus Most Played Games and Top Games sections.

The stored VirusTotal domain result reports 15 detections out of 92 engines. CRDF reported "malicious"; ESET reported "suspicious".

Evidenze della fonteVirusTotal 15 / 92 · OTX 5 riferimenti 8 fonti

VirusTotal

15 / 92 rilevamenti del motore

Analisi:
Apri il rapporto
VirusTotalRecord originale della fonteOsservato: 16 campi
Riepilogo separato del collettore

Si tratta di un risultato archiviato separatamente. I relativi conteggi, fornitori e date non sostituiscono l’osservazione del provider riportata sopra. La data di recupero non corrisponde alla data di analisi.

Fonte
VirusTotal
Stato del risultato
observed
Numerator
15
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CRDF, CyRadar, ESET, Fortinet, G-Data, Gridinsoft, Kaspersky, Lionic, Seclookup, SOCRadar, Sophos, VIPRE, Webroot
Rilevato su
2026-11-08 10:52:55
Ora della verifica
2026-11-12 19:06:07
Ora del recupero
2026-11-12 18:06:08

Gridinsoft

1/100

Spamhaus DBL

dominio di spam

URLScan

Acquisizione della pagina

SHA-256 cde28b96…e35446b

Apri il rapporto
URLScanRecord originale della fonteOsservato: 22 campi

PhishDestroy DOM

10 / 100 · punteggio euristico · 5 riferimenti al marchio · 0 classificazioni

Solo euristica dei contenuti; non è il punteggio finale

Apri il rapporto
Metadati tecnici

Descrizione di PhishDestroy

Metadati relativi alla generazione di narrazioni

Apri il rapporto
Titolo, descrizione e scheda di generazione

La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.

Titolo generato dall’IA
zjouying.com: Golden Rail Casino live roulette and game listings page
Descrizione AI
PhishDestroy records zjouying.com as a Golden Rail Casino page featuring live roulette promotions, game category tabs, and most-played game listings.
Sintesi generata dall’IA
On 2026-11-12, zjouying.com displayed a Golden Rail Casino branded page with a dark green theme. The header shows a Live Casino menu, a search field, and Join Now and Log In buttons, while a navigation bar lists links such as online roulette casinos, live dealer wheels, and software client reviews. A featured banner promotes Mega Fire Blaze Roulette Live, followed by category tabs for Featured, Game Shows, Live Roulette, Live Blackjack, and Live Baccarat, plus Most Played Games and Top Games sections. The stored VirusTotal domain result reports 15 detections out of 92 engines. CRDF reported "malicious"; ESET reported "suspicious".
Modello di IA che ha redatto il testo
threat-v6-mimo
Ora in cui è stato scritto il testo generato dall’IA
2026-11-12T18:08:25Z
Revision
5e4ff40f75de012a1e422071f4b89166bc198cb3bc51bf32a85be088dcb83d77
Modalità
reviewed
Interpretation
Pacchetto pubblico selezionato; il momento della generazione del testo è indipendente dalle date delle osservazioni di origine.

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 25 campi

Configurazione della posta elettronica

Ricerche SPF
0

Risultati relativi al DNS protettivo

Resolver controllati
12
Bloccato da
  • CloudFlare Family
Resolver che bloccano
1

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
16
Giorni archiviati
19
Istantanee al giorno
0
Dimensione media della pagina, byte
23503

Regole del Crawler

User agent
  • *
Presente
Sì

Mappa del sito

Presente
Sì
Numero di URL
101

Titolo e metadati della pagina

Titolo della pagina
Roulette Online | Top Online Roulette Casino | How to Play Online Roulette?
Parole chiave
Roulette Online,Top Online Roulette Casino,How to Play Online Roulette?
Descrizione
How do contemporary broadcasting studios maintain absolute stream synchronization across multi-camera high-definition feeds for a top online roulette casino?

Tracker

Richieste
7
Servizi rilevati
  • Nome
    51.La
    Azienda
    51.La
    Categoria
    Site Analytics
    Richieste
    1

Moduli e contenuti misti

Script senza SRI
  • https://sdk.51.la/js-sdk-pro.min.js
Script di terze parti
1

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
32
TLS
40
In attesa
466
Connessione
17
Scarica
2
Tempo di risposta, ms
557

Connessione TLS

ALPN
h2
Suite di cifratura
TLS_AES_256_GCM_SHA384
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 80
  • 443
  • 8080

Stima delle emissioni

Byte
26057
CO₂, grammi
0.001
Più pulito del, %
51

Server DNS

Nameserver
  • Indirizzo IP
    172.64.35.150
    Host
    aaron.ns.cloudflare.com
  • Indirizzo IP
    172.64.34.73
    Host
    mckinley.ns.cloudflare.com
Zona DNS
zjouying.com

Ubicazione

Indirizzo IP
2a06:98c1:3120::3
ASN
13335
Organizzazione
CloudFLARENET-EU
Città
London
Paese
GB

Certificato TLS

Emittente
Let's Encrypt / YE2
Soggetto
zjouying.com

Record DNS

A
  • 188.114.96.3
  • 188.114.97.3
NS
  • mckinley.ns.cloudflare.com
  • aaron.ns.cloudflare.com
SOA
Nameserver primario
aaron.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Numero di serie
2416848590
Aggiornamento, secondi
10000
Nuovo tentativo, secondi
2400
Scadenza, secondi
604800
TTL minimo, secondi
1800
AAAA
  • 2a06:98c1:3120::3
  • 2a06:98c1:3121::3

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Osservazione
Site does not serve any HSTS headers.

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Firewall per applicazioni web

Prodotto WAF
Cloudflare
WAF rilevato
Sì

Ricerca IP

Indirizzo IP
2a06:98c1:3121::3
Versione IP
6

Reindirizzamenti

Catena di reindirizzamenti
  • https://zjouying.com

Link alla pagina

Indirizzi dei link esterni
  • https://www.facebook.com/
Link esterni
1
Link interni
26

Record di registrazione

Registrar
Gname.com Pte. Ltd.
Registrato
Aggiornato
Scadenza
Stato
  • clientTransferProhibited https://icann.org/epp
Nameserver
  • aaron.ns.cloudflare.com
  • mckinley.ns.cloudflare.com

Intestazioni HTTP

Intestazioni della risposta
Server
cloudflare
Content-Type
text/html; charset=utf-8
Campi originali della fonte · JSON
Configurazione della posta elettronica
Spf lookups: 0
Risultati relativi al DNS protettivo
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Osservazioni sull'archivio web
Last: 2026-11-12T17:42:42Z; First: 2016-03-09T04:02:50Z; Changes: 16; Days archived: 19; Scans per day: 0; Avg page bytes: 23503
Regole del Crawler
Agents: *; Present: ✓
Mappa del sito
Present: ✓; URL count: 101
Titolo e metadati della pagina
Title: Roulette Online | Top Online Roulette Casino | How to Play Online Roulette?; Keywords: Roulette Online,Top Online Roulette Casino,How to Play Online Roulette?; Description: How do contemporary broadcasting studios maintain absolute stream synchronization across multi-camera high-definition feeds for a top online roulette casino?
Tracker
Requests: 7; Trackers: (Name: 51.La; Company: 51.La; Category: Site Analytics; Requests: 1)
Moduli e contenuti misti
No sri: https://sdk.51.la/js-sdk-pro.min.js; Third party scripts: 1
Stato
Up: ✓; Code: 200; Timings: DNS: 32; TLS: 40; Wait: 466; Connect: 17; Download: 2; Response ms: 557
Connessione TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Porte
Open: 80, 443, 8080
Carbon
Bytes: 26057; Co2 grams: 0.001; Cleaner than: 51
DNS server
NS: (IP: 172.64.35.150; Host: aaron.ns.cloudflare.com), (IP: 172.64.34.73; Host: mckinley.ns.cloudflare.com); Zone: zjouying.com
Ubicazione
IP: 2a06:98c1:3120::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB
SSL
Issuer: Let's Encrypt / YE2; Subject: zjouying.com
Record DNS
A: 188.114.96.3, 188.114.97.3; NS: mckinley.ns.cloudflare.com, aaron.ns.cloudflare.com; Soa: Nsname: aaron.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2416848590; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3120::3, 2a06:98c1:3121::3
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Politiche di sicurezza HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Firewall
Waf: Cloudflare; Has waf: ✓
Get IP
IP: 2a06:98c1:3121::3; Family: 6
Reindirizzamenti
Chain: https://zjouying.com
Link alla pagina
External: https://www.facebook.com/; External count: 1; Internal count: 26
Record di registrazione
Registrar: Gname.com Pte. Ltd.; Created: 2024-12-03T19:04:29Z; Updated: 2026-10-07T07:02:21Z; Expires: 2026-12-03T19:04:29Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: aaron.ns.cloudflare.com, mckinley.ns.cloudflare.com
Intestazioni HTTP
Headers: Server: cloudflare; Content type: text/html; charset=utf-8
Informazioni sulla sicurezza di rete
CF Verdetto di Cloudflare Radar Malevolo
Security threats Phishing Phishing

Domande su zjouying.com

zjouying.com è affidabile?

PhishDestroy assegna a zjouying.com un livello di rischio pari a critico (punteggio delle evidenze 100/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-11-12. Risultato VirusTotal salvato: 15/92 motori con segnalazioni. Dannosi: 13. Sospetti: 2. Ora dell’analisi (come registrata): 2026-11-08 10:52 UTC. Recuperato (come registrato): 2026-11-12 18:06 UTC. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.

È sicuro collegare un wallet a zjouying.com?

A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.

Cosa devo fare se ho usato zjouying.com?

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza

Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy Lista di PhishDestroy Visualizza fonte

Acquisizioni della pagina (3)

Tutti i link di acquisizione e gli hash (3)

Dettagli del dominio

Dominio
Verdetto URLScan Analisi completata punteggio 0 Verdetto del motore: dannoso · punteggio 85 report ↗
Contesto IP Canada188.114.96.3 Cloudflare bordo condiviso IP di origine nascosto La reputazione Edge-IP non è attribuita a questo dominio.
Tag OTX 2026-11activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Gname SG(SG)
Contatto abusicomplaint@gname.com
RegistrazioneCreato 2024-12-03 — Scadenza 2026-12-03
Paese del registranteCina VirusTotal WHOIS
Registranteddb75a553547a419e1b15af060139faes@ VirusTotal WHOIS
Stato HTTP200
Report per LLM Dossier in testo semplice strutturato per agenti IA
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta2026-11-12
Analisi DOManalizzato 2026-11-12punteggio 10/1005 segnali di marchio
URL inviatohttp://zjouying.com/
Hash della favicon
Titolo della pagina rilevato
Roulette Online | Top Online Roulette Casino | How to Play Online Roulette?
Riferimenti automatici al marchio
Mastercard PayPal Solana Visa Zoom
Certificato TLS
Emesso da YE2 · la validità salvata scade tra 43 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Edge CDN condiviso
Indirizzo IP
Canada188.114.96.3
ASN della rete
AS13335
Organizzazione
CloudFlare, Inc.
Posizione osservata
CanadaToronto, CA
Intestazione del server
cloudflare

La reputazione Edge-IP non è attribuita a questo dominio.

Nameserver 2

  • aaron.ns.cloudflare.com
  • mckinley.ns.cloudflare.com

SOA

  • nsname: aaron.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2416848590
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

Contatto per segnalazioni di abuso del registrar VirusTotal WHOIS

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
YE2
Valido dal
2026-10-07 06:06:33
Valido fino al
2027-01-05 06:06:32
Corrispondenza del nome host
Sì
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato2399946edab67a9771feb88791d8c048db9bfeb07a895af756ae1f3fd9b9a366
Nomi del certificato · 2 SAN
  • *.zjouying.com
  • zjouying.com

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Ultimo esito classificato 2026-11-22 11:17 UTC

All’ultimo controllo il sito serviva le sue pagine.

Dettagli tecnici
Esito primario Contenuto attivo reason: Ordinary HTTP content served 90% confidence
Attribuzione source: Current Http Probe
Livelli di prove Availability: Content serving Content: Content served at root DNS: Resolved
Ultima osservazione HTTP Contenuto attivo Contenuti HTTP standard forniti 90% 2026-11-22 11:17 UTC
Registrazione RDAP
Cronologia osservata last reachable: 2026-11-22 11:17 UTC last content: 2026-11-22 11:17 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Sottodomini registrati1

Nomi host conservati nel record di dominio o nella cache di Certificate Transparency. Il semplice fatto che un nome host sia presente non è indice di disponibilità attuale né di attività dannose.

  • m.zjouying.comRecord di dominio
Tecnologie · 2 identified
Apri i record completi

Analisi di VirusTotal

15 / 92 fornitori di soluzioni di sicurezza hanno segnalato questo dominio
Visualizza su VT
Ultima analisi Primo risultato positivo recuperato da PhishDestroy
CRDF
ESET
VIPRE
G-Data
Lionic
Sophos
CyRadar
Webroot
Fortinet
SOCRadar
Kaspersky
Seclookup
Gridinsoft
BitDefender
alphaMountain.ai

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio

Istantanee salvate 1

Dettagli relativi alla registrazione e all'osservazione3

Osservazioni sulla disponibilità

Ultima osservazione con sito raggiungibile
Ultima osservazione del contenuto
Base di stima
Attualmente raggiungibile

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Tutti i dati archiviati106
Apri i record completi

Richieste di rete intercettate

Richieste di rete: 9 Hash SHA-256: 8 Analisi URLScan:

Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-11-12 17:36 UTC.

Apri questa scansione su URLScan 01a1d0cf-fbb9-7088-b209-ab7cb4291ca5 ↗

Cronologia delle osservazioni archiviate10

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  2. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  3. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  4. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  5. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

Osservazioni precedenti 5
  1. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  2. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  3. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  4. Monitor di disponibilità · Stato registrato

    Visualizzazione dei contenuti della pagina

    contenuto della pagina restituito

  5. Monitoraggio domini · Primo record della raccolta

    Raggiungibile

Monitoraggio HTTP su monitor separato

Fonte: domain_monitor. Questa istantanea archiviata non indica la disponibilità attuale.

Osservato · UTC
Stato HTTP registrato
200
Valore della sonda così come registrato
200
Data e ora della fonte originale
2026-11-12 18:28:28
Tutte le osservazioni relative alla disponibilità conservate30
Apri i record completi

Pipeline di risposta alle minacce

  1. Individuazione · registrati
  2. Analisi · registrati
  3. Monitoraggio · in corso

Eventi registrati: 12. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.

Individuazione preventiva e inserimento nel databaseMinaccia inserita registrati
  • Minaccia inserita
    zjouying.com rilevato e inserito in coda per un'analisi completa
Controlli di intelligence sulle minacceSpamhaus DBL · Acquisizione URLScan.io · Verdetto di URLScan · Rapporto Cloudflare Radar · Archivio Web · VirusTotal · Riferimenti della comunità OTX · Cloudflare Radar: Malizioso · Prove forensi raccolte · Analisi tecnica registrata registrati
Pubblicazione e disponibilitàPubblicato su DestroyList · Il monitoraggio continua in corso
  • Pubblicato su DestroyList
    Elencato nel repository pubblico PhishDestroy/DestroyList
  • Il monitoraggio continua
    Il dominio rimane raggiungibile o con accesso limitato; controlli futuri potrebbero aggiornare questa osservazione.
    in corso

Attività registrata

6 voci

Ciclo di vita

  1. Dominio registrato
  2. Analisi VirusTotalcon rilevamenti+704 d 15 h
  3. Aggiunto a PhishDestroy+4 d 6 h
  1. AlienVault OTX

    5 riferimenti della comunità

    stesso minuto
  2. Cloudflare Radar

    Phishing

    +24 min
  3. Wayback Machine

    Pagina archiviata

    +9 min
  4. Aggiunto a PhishDestroy

    zjouying.com

    stesso minuto
  5. URLScan

    Pagina salvata

    +4 d 6 h
  6. VirusTotal

    15/92 rilevamenti del motore

Come conduciamo le indagini e redigiamo i rapporti

Scansioni pubbliche, prove e canali di segnalazione degli abusi

Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.

01Scansioni pubbliche e raccolta delle prove10 fonti e gruppi di strumenti
urlscan.io Screenshot · DOM · HTTP

Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.

VirusTotal Risultati basati su più motori

Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.

Google Safe Browsing Rapporto sulla trasparenza

Verifica se Google attualmente classifica l’URL come non sicuro.

Cloudflare Radar DNS · certificati · categorie

Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.

AlienVault OTX Aggiornamenti sull’intelligence delle minacce

Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.

Wayback Machine Prove storiche

Confronta le schermate archiviate e conserva il contesto storico.

abuse.ch ThreatFox Correlazione IOC

Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.

crt.sh Trasparenza dei certificati

Esamina i record dei certificati e i nomi host correlati.

Filtri di sicurezza DNS Quad9 · AdGuard · CleanBrowsing

Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.

Web-Check Ispezione superficiale

Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.

02Segnalazioni di abusi e follow-upRegistrar, hosting e canali di sicurezza
  1. Identificare il provider responsabile. Abbinare i record di registrazione e di hosting al contatto competente per gli abusi.
  2. Preparare un pacchetto di prove. Includere l’URL, i riferimenti alle scansioni pubbliche, le schermate e le osservazioni registrate.
  3. Invia il rapporto. Conservare i registri dei rapporti inviati e le informazioni sui destinatari, quando disponibili.
  4. Ricontrollare e pubblicare gli aggiornamenti. Tieni traccia dei risultati successivi degli scanner, delle risposte dei provider e della disponibilità dei siti.

Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.

Tutti i record archiviati per fonte

Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.

Scarica tutti i record in formato JSON

Domini simili

118 domini simili memorizzati

Nomi che imitano il marchio, individuati da dnstwist. Un nome simile di per sé non dimostra che il proprietario sia lo stesso.

oslana.com Caratteri scambiati Variante di solana.com NS ns-cloud-e1.googledomains.com salana.com Scambio di vocali Variante di solana.com A 23.227.38.32MX mx.zoho.comNS ns71.domaincontrol.com selana.com Scambio di vocali Variante di solana.com A 188.114.96.3MX selana-com.mail.protection.outlook.comNS carlane.ns.cloudflare.com sloana.com Caratteri scambiati Variante di solana.com A 13.56.33.8NS ns1.brandbucket.com solanacom.com Variante Variante di solana.com A 66.96.149.20MX mx.solanacom.comNS ns1.netfirms.com solano.com Scambio di vocali Variante di solana.com A 23.227.38.32MX mx1.mm.sac.in.mcn.orgNS dns1.mcn.org solanu.com Scambio di vocali Variante di solana.com A 216.21.239.197NS dns101.register.com solona.com Scambio di vocali Variante di solana.com A 139.162.174.209 soluna.com Scambio di vocali Variante di solana.com A 85.13.150.81MX w010b9f5.kasserver.comNS ns5.kasserver.com sulana.com Scambio di vocali Variante di solana.com A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com aolana.com Carattere sostituito Variante di solana.com A 23.227.38.72MX mx.aolana.com.cust.b.hostedemail.comNS ns-cloud-a1.googledomains.com asolana.com Carattere inserito Variante di solana.com A 188.114.96.3MX alt1.aspmx.l.google.comNS cody.ns.cloudflare.com

Visualizzati 12 di 118

Mostra altri 88
colana.com Inversione di bit Variante di solana.com A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com dolana.com Carattere sostituito Variante di solana.com A 13.248.169.48NS ns1.afternic.com dsolana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns1.afternic.com esolana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns1.afternic.com olana.com Carattere mancante Variante di solana.com A 193.203.239.66MX mail.olana.comNS ns1.lws-hosting.biz qolana.com Inversione di bit Variante di solana.com A 34.42.100.71NS ns-cloud-b1.googledomains.com rolana.com Inversione di bit Variante di solana.com A 192.64.151.235MX mail.computer.comNS ns1.anydns.com s-olana.com Trattino aggiunto Variante di solana.com A 34.102.221.37 s01ana.com Lettere simili Variante di solana.com A 13.248.213.45NS ns77.domaincontrol.com sglana.com Inversione di bit Variante di solana.com A 34.120.137.41NS ns1.dns-parking.com silana.com Carattere sostituito Variante di solana.com A 75.2.70.75MX silana-com.mail.protection.outlook.comNS ns21.domaincontrol.com skolana.com Carattere inserito Variante di solana.com A 104.21.72.236NS clara.ns.cloudflare.com slana.com Carattere mancante Variante di solana.com A 15.197.148.33NS ns13.domaincontrol.com so-lana.com Trattino aggiunto Variante di solana.com A 23.227.38.68MX mx.so-lana.com.cust.b.hostedemail.comNS ns-cloud-e1.googledomains.com soana.com Carattere mancante Variante di solana.com A 15.197.225.128NS ns57.domaincontrol.com sodana.com Inversione di bit Variante di solana.com A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com soiana.com Lettere simili Variante di solana.com A 188.165.138.130NS ns1.openprovider.nl soilana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns3.afternic.com sokana.com Carattere sostituito Variante di solana.com A 162.241.225.84MX sokana-com.mail.protection.outlook.comNS ns15.domaincontrol.com sola-na.com Trattino aggiunto Variante di solana.com A 13.248.169.48NS ns1.afternic.com solaa.com Carattere mancante Variante di solana.com A 52.44.244.98MX smtp.google.comNS ns1.namebrightdns.com solaana.com Carattere ripetuto Variante di solana.com A 13.248.169.48NS ns1.afternic.com solaba.com Carattere sostituito Variante di solana.com A 13.223.25.84NS nsg1.namebrightdns.com solafa.com Inversione di bit Variante di solana.com A 15.197.142.173MX mailstore1.secureserver.netNS ns15.domaincontrol.com solaha.com Carattere sostituito Variante di solana.com A 44.232.173.249NS launch1.spaceship.net solahna.com Carattere inserito Variante di solana.com A 213.186.33.5MX mx1.mail.ovh.netNS dns200.anycast.me solaja.com Inversione di bit Variante di solana.com A 85.17.158.12MX fallbackmx.filtercluster.comNS derde.nameserver.nl solala.com Inversione di bit Variante di solana.com A 64.190.63.222MX localhostNS ns1.sedoparking.com solama.com Lettere simili Variante di solana.com A 216.150.1.1MX alt1.aspmx.l.google.comNS ns07.domaincontrol.com solan-a.com Trattino aggiunto Variante di solana.com A 91.195.241.232MX localhostNS sl1.sedo.com solan.com Carattere mancante Variante di solana.com A 104.21.73.198MX solan-com.mail.protection.outlook.comNS kinsley.ns.cloudflare.com solanc.com Inversione di bit Variante di solana.com A 183.111.139.228NS ns1.cafe24.co.kr solane.com Inversione di bit Variante di solana.com A 192.124.249.126MX solane-com.mail.protection.outlook.comNS ns39.domaincontrol.com solani.com Inversione di bit Variante di solana.com A 86.105.245.69NS ns1.eftydns.com solanna.com Lettere simili Variante di solana.com A 198.185.159.144MX solanna-com.mail.protection.outlook.comNS ns53.domaincontrol.com solans.com Carattere sostituito Variante di solana.com A 34.174.179.233MX alt1.aspmx.l.google.comNS ns1.siteground.net solany.com Carattere sostituito Variante di solana.com A 205.134.241.149MX alt1.aspmx.l.google.comNS ns1.webhostinghub.com solanz.com Carattere sostituito Variante di solana.com A 13.248.169.48NS ns1.afternic.com solara.com Lettere simili Variante di solana.com A 23.227.38.65MX solara-com.mail.protection.outlook.comNS ns67.worldnic.com solarna.com Lettere simili Variante di solana.com A 15.197.225.128NS ns07.domaincontrol.com solasna.com Carattere inserito Variante di solana.com A 13.223.25.84NS nsg1.namebrightdns.com solayna.com Carattere inserito Variante di solana.com A 185.230.63.107MX mx1.ovh.netNS ns2.wixdns.net solena.com Inversione di bit Variante di solana.com A 149.28.121.93 solina.com Inversione di bit Variante di solana.com A 94.76.193.233MX de-smtp-inbound-1.mimecast.comNS ns1.cloud.telenet.be solkana.com Carattere inserito Variante di solana.com A 141.193.213.10MX 3rd2g7c5hvun6sxayrinmom5szhzgl425vqvg3ll2yrzdw5yzjcq.mx-verification.google.comNS ns1.dnsowl.com sollana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns1.afternic.com solmana.com Carattere inserito Variante di solana.com A 15.197.148.33MX mailstore1.secureserver.netNS pdns13.domaincontrol.com solna.com Carattere mancante Variante di solana.com A 13.248.169.48NS ns1.afternic.com soloana.com Carattere inserito Variante di solana.com A 52.20.84.62NS ns1.atom.com solpana.com Carattere inserito Variante di solana.com A 15.197.148.33NS ns31.domaincontrol.com solsana.com Carattere inserito Variante di solana.com A 23.227.38.65MX solsana-com.mail.protection.outlook.comNS ns1.crazydomains.com solwana.com Carattere inserito Variante di solana.com A 192.64.81.209MX mail.solwana.comNS cdns1.interserver.net solyana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns1.afternic.com solyna.com Carattere sostituito Variante di solana.com MX smtp.telenet-ops.beNS ns1.cloud.telenet.be solzana.com Carattere inserito Variante di solana.com A 198.185.159.144NS dns1.p08.nsone.net somana.com Inversione di bit Variante di solana.com A 31.43.160.6MX smtp.google.comNS ns1.namebrightdns.com sonana.com Inversione di bit Variante di solana.com A 66.147.242.93MX smtp.google.comNS ns5.worldnic.com sopana.com Carattere sostituito Variante di solana.com A 13.248.169.48NS ns1.afternic.com soplana.com Carattere inserito Variante di solana.com MX custmx.cscdns.netNS pdns1.cscdns.net splana.com Carattere sostituito Variante di solana.com A 13.248.169.48NS ns1.afternic.com spolana.com Carattere inserito Variante di solana.com A 15.197.225.128NS ns15.domaincontrol.com ssolana.com Carattere ripetuto Variante di solana.com A 13.248.169.48NS ns3.afternic.com swolana.com Carattere inserito Variante di solana.com MX mail.tutanota.deNS dns1.registrar-servers.com wolana.com Inversione di bit Variante di solana.com A 13.248.169.48NS ns1.afternic.com xn--solaa-03b.com Lettere simili Variante di solana.com A !ServFailNS !ServFail xn--solan-jwa.com Lettere simili Variante di solana.com A 13.248.213.45NS ns47.domaincontrol.com xn--solna-zqa.com Lettere simili Variante di solana.com A 192.241.120.171MX mx1.netim.netNS ns1.netim.net xolana.com Carattere sostituito Variante di solana.com A 52.20.84.62NS ns1.squadhelp.com xsolana.com Carattere inserito Variante di solana.com A 13.248.169.48NS ns3.afternic.com yolana.com Carattere sostituito Variante di solana.com A 15.197.148.33MX mailstore1.secureserver.netNS ns13.domaincontrol.com zolana.com Carattere sostituito Variante di solana.com A 13.248.169.48NS ns1.afternic.com sklana.com Inversione di bit Variante di solana.com A 103.101.178.61NS a.share-dns.com sohana.com Inversione di bit Variante di solana.com A !ServFailNS !ServFail solana0.com Carattere aggiunto Variante di solana.com A !ServFailNS !ServFail solana2.com Carattere aggiunto Variante di solana.com A 13.248.169.48NS ns1.afternic.com solana3.com Carattere aggiunto Variante di solana.com A 35.173.228.115 solana4.com Carattere aggiunto Variante di solana.com A 35.173.228.115 solana6.com Carattere aggiunto Variante di solana.com A 103.224.212.243NS ns1.abovedomains.com solana7.com Carattere aggiunto Variante di solana.com A 103.224.212.108MX park-mx.above.comNS ns1.abovedomains.com solana9.com Carattere aggiunto Variante di solana.com A 103.224.212.241NS ns1.abovedomains.com solanaa.com Carattere aggiunto Variante di solana.com A 13.248.169.48NS ns1.afternic.com solanab.com Carattere aggiunto Variante di solana.com A 15.197.148.33MX solanab-com.mail.protection.outlook.comNS ns31.domaincontrol.com solanac.com Carattere aggiunto Variante di solana.com A 13.56.33.8NS ns1.brandbucket.com solanad.com Carattere aggiunto Variante di solana.com A 13.248.169.48NS ns1.afternic.com solanae.com Carattere aggiunto Variante di solana.com A 104.21.7.144MX solanae-com.mail.protection.outlook.comNS cora.ns.cloudflare.com solanaf.com Carattere aggiunto Variante di solana.com NS ns1.22.cn solanag.com Carattere aggiunto Variante di solana.com NS ns1.22.cn solanah.com Carattere aggiunto Variante di solana.com A 198.185.159.144MX alt1.aspmx.l.google.comNS dns1.p04.nsone.net

Visualizzati 100 di 118

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

zjouying.com

Dati e relazioni esterne

Analisi approfondita

Sei stato vittima di questo sito?

Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Metti al sicuro i tuoi account e i tuoi fondi prima di tutto, poi segnala l'accaduto. Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.

Dove segnalarlo

La bozza rimane solo a te.

Per prima cosa metti al sicuro i tuoi soldi: chiama la tua banca o revoca le autorizzazioni relative al portafoglio digitale. Misure immediate →

Altro: canali internazionali e dedicati alle criptovalute

Canali ufficiali di segnalazione

Altri canali ufficiali di segnalazione
SEAL 911 In tutto il mondo

Assistenza di emergenza da parte di ricercatori di sicurezza quando un portafoglio di criptovalute sta subendo un prelievo in tempo reale.

FTC ReportFraud Stati Uniti

Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

IdentityTheft.gov Stati Uniti

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

CISA Stati Uniti

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

CSIRTs Network Unione europea

Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

FIRST In tutto il mondo

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.

ReportCyber Australia

Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.

Scamwatch Australia

Segnalare le truffe al Centro nazionale antitruffa gestito dall’ACCC.

Revisione dell’inserimento nella lista di PhishDestroy Non è una segnalazione alle forze dell’ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
  • Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
  • Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
  • Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza
  • Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
  • Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
  • Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token (revoke.cash)
  • Ha inviato criptovaluta — salva l'hash della transazione, il tuo indirizzo e l'indirizzo del destinatario; le transazioni sulla blockchain non possono essere annullate

Quali informazioni devo raccogliere per la mia segnalazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui zjouying.com)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

Come funzionano in genere le truffe di phishing?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Pig butchering — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle truffe relative al recupero dei fondi →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/zjouying.com"
  title="PhishDestroy threat report for zjouying.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>