Vai al rapporto di sicurezza
Sicurezza del dominio e intelligence sulle minacce
rewards-marinade.finance favicon

rewards-marinade.finance

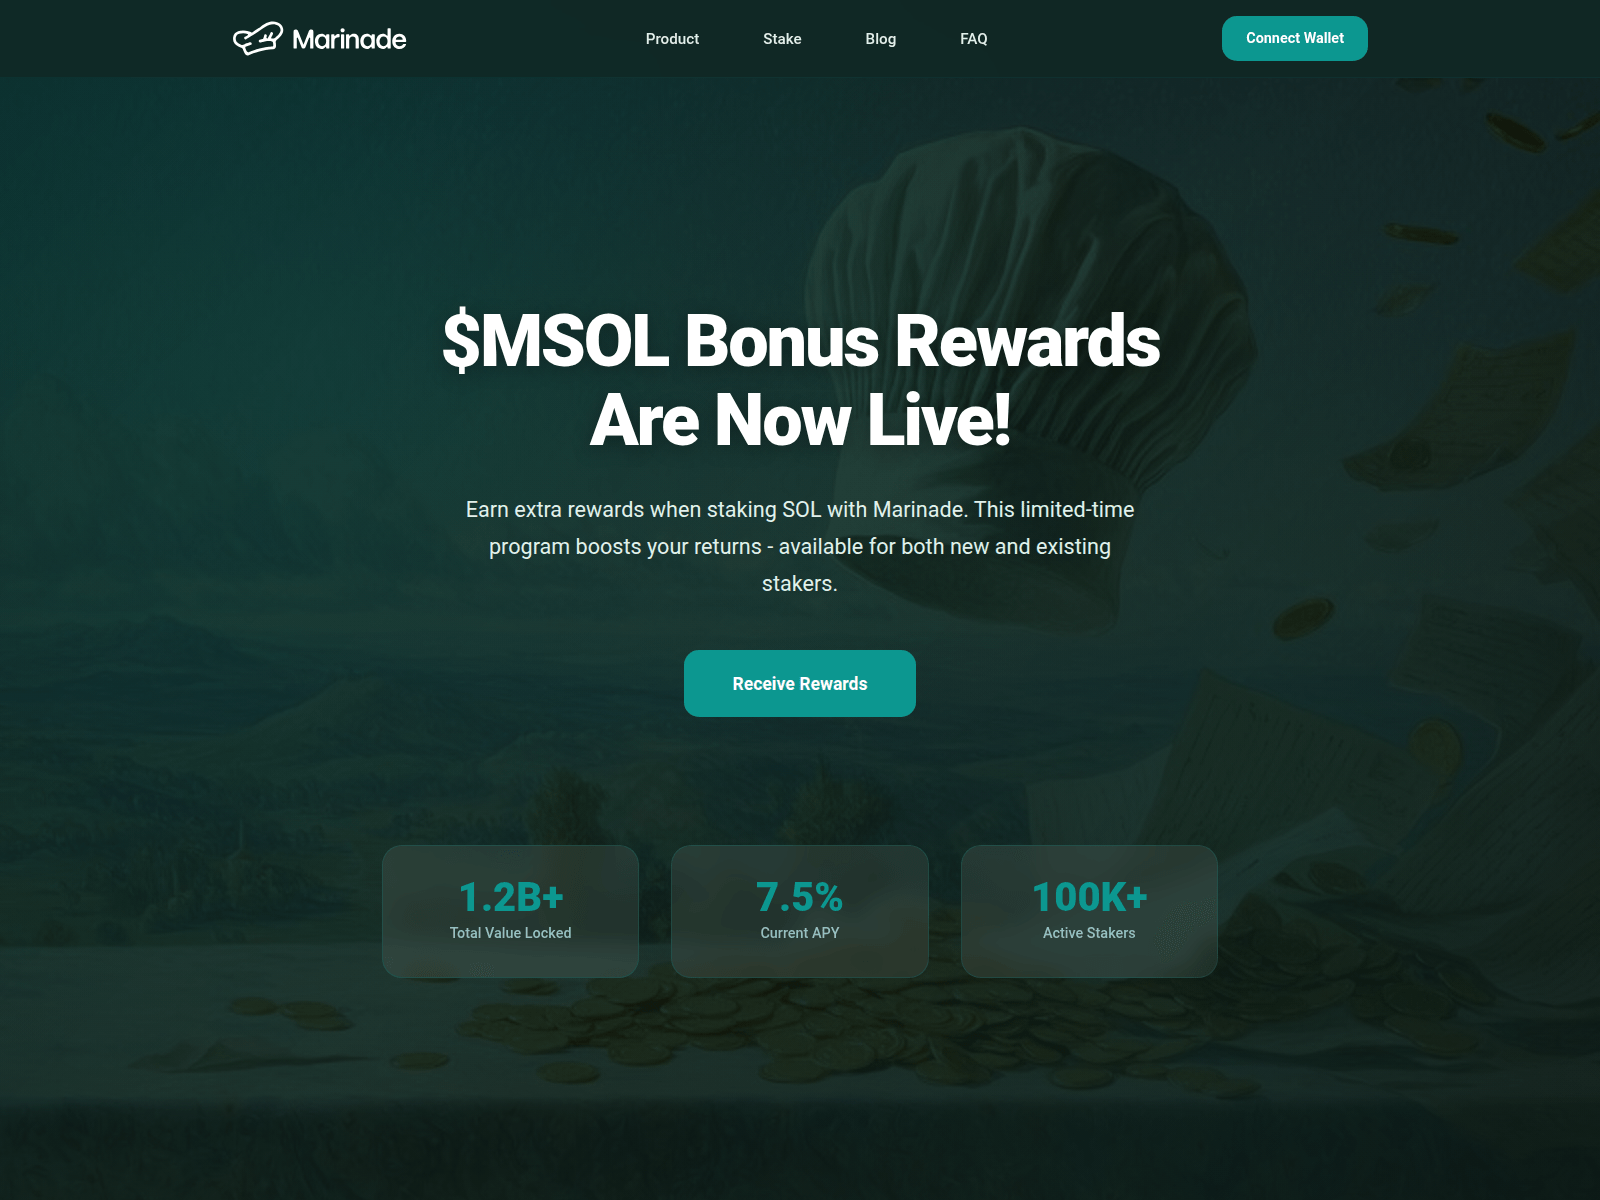
“Marinade Finance - MSOL Bonus Rewards Live”

Registrar
NiceNIC
Resolved IP
188.114.97.3
Registered
08/12/2025
Verdetto di minaccia Critico
Disponibilità Non verificato Non viene memorizzata alcuna risposta attuale conclusiva Osservato
Source: HTTP probe
Rilevamenti VirusTotal: 8/95 Spamhaus DBL: DBL_PHISH Corrispondenze della blocklist memorizzate: 1 Simulazione del marchio: Marinade
OTX: 13 refs 16/12/2025 Marinade CDN
API
Questo dominio è stato segnalato come dannoso
Motori di sicurezza che segnalano un rilevamento: 8. Blocklist pubbliche che segnalano una corrispondenza: 1. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Riepilogo del rapporto

rewards-marinade.finance — Non verificato. Simulazione del marchio: Marinade; Tipo di truffa: Wallet/seed Phishing; Drainer: Angel Drainer. Riepilogo delle prove: VirusTotal 8/95 (ADMINUSLabs, alphaMountain.ai, CyRadar, ESET, Forcepoint ThreatSeeker); Spamhaus DBL_PHISH; 1 external blocklist match (ScamSniffer); PhishDestroy score 100/100. Registrar: NiceNIC.

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Spamhaus DBL
DBL_PHISH
VirusTotal
VirusTotal
8 det.
OTX references
URLScan
URLScan
Età
10 mo
PhishDestroy
Elenco da eliminare
Presente

Source evidence

7 sources

VirusTotal

8 / 95

Segnala

Spamhaus DBL

DBL_PHISH

OTX

13 community references

Segnala

CF Radar

provider verdict: clean

Segnala

URLScan capture

rapporto memorizzato

Stored URLScan capture preview
Segnala

URLScan verdict

Analisi completata

Segnala

Google Safe Browsing

Checked; no threat flag recorded

Segnala
Informazioni sulla sicurezza di rete Registrar context
Registrar context NiceNIC
Stored registration data identifies NICENIC INTERNATIONAL GROUP CO., LIMITED (IANA 3765) as the registrar. PhishDestroy maintains separate NiceNIC abuse-report research; registrar association is contextual and is not an independent detection for this domain.
NiceNIC Verdict Full Investigation

Riepilogo delle prove

Critico
VirusTotal
8/95
OTX
13 community refs
URLScan
Stored capture

On July 23 2026, analysts examined the domain rewards-marinade.finance, which was registered on 08 December 2025 through NiceNIC International Group Co., Limited. The site was hosted on Cloudflare’s network (ASN 13335) and resolved to IP 188.114.97.3, a location identified as the United States. No TLS certificate was observed, indicating the site operated without HTTPS. The authoritative nameservers were chloe.ns.cloudflare.com and jonah.ns.cloudflare.com. Content analysis identified the page title “Marinade Finance – MSOL Bonus Rewards Live,” aligning with a wallet/seed phishing campaign that employs the Angel Drainer kit to exfiltrate private keys.

VirusTotal scans recorded eight detections out of ninety‑five participating vendors, and the domain appears in one AlienVault OTX pulse. Both PhishDestroy and ScamSniffer have listed the domain on their blocklists, contributing to a total of two security blocklist entries. A Gridinsoft trust score of 0 / 100 further reflects its malicious nature. The domain is currently offline, but historical activity indicates a high‑risk crypto drainer operation targeting users of Marinade Finance.

Uncertainty remains regarding the full scope of compromised accounts and whether additional infrastructure components—such as companion domains or command‑and‑control servers—were employed, as no further artifacts were disclosed. Defenders should continue to block the IP address 188.114.97.3 and the associated Cloudflare nameservers, enforce strict URL filtering for the domain, and monitor for any re‑registration attempts. Incident response teams should advise users of Marinade Finance to verify seed phrase requests against official channels and to treat any unsolicited prompts for private key entry as malicious. Ongoing threat‑intel feeds should be consulted for updates, and any detections should be reported to the blocklist operators to maintain the domain’s removal from active service.

Analisi di rilevamento ed evasione

Verifica del cloaking e della distribuzione del traffico

Non osservato Nella scansione archiviata non è stato rilevato alcun cloaking

Osservazioni archiviate relative al confronto tra crawler e browser per questo host, oltre a una verifica in tempo reale delle impronte digitali per i sistemi di distribuzione del traffico in stile Keitaro.

Flag di occultamento memorizzato
Non osservato
Punteggio di cloaking
0/6
Ultima scansione di occultamento

Nota dello scanner: unavailable: raw=connection_error; http=0; via=http_proxy; error=SOCKSHTTPConnectionPool(host='rewards-marinade.finance', port=80): Max retries exceeded with url: / (Caused by NewConnec

Verifica delle impronte digitali in tempo reale TDS
Sette impronte digitali di Keitaro più un confronto tra crawler e browser, eseguiti dallo scanner PhishDestroy quando questa finestra è aperta.
In attesa

Acquisizione salvata · 2 captures

Titolo della pagina
Marinade Finance - MSOL Bonus Rewards Live
Impersonates
Across Marinade

Domain details

Dominio
URLScan Verdict Analisi completata score 0 report ↗
IP Context Cloudflare shared edge origin IP hidden La reputazione Edge-IP non è attribuita a questo dominio.
OTX Tags 2025-12activeall-domainsblocklistcontentcryptodominidrainerfraudmonthlyphishdestroyphishingscam
Registrar NiceNIC RU(RU) PhishDestroy Investigation
RegistrazioneCreato 08/12/2025 (307d) — Expires 08/12/2026
Elapsed Since First Report 149 days
Cosa conteggiamo Raw elapsed time since the first stored abuse report. It is not a registrar response-time measurement. Latest observed status: Non verificato.
Cosa contiene ogni rapporto I record archiviati dei report in uscita possono fare riferimento a prove disponibili in quel momento, come verdetti dei fornitori, dati di registrazione, dettagli di hosting, classificazioni o screenshot. Questa pagina non deduce l'esatto carico utile consegnato, la ricevuta, la conferma o l'azione da parte di un destinatario.
Dettagli tecniciProvenance & timestamps
Rilevato per la prima volta16/12/2025
DOM Analysisanalyzed 23/04/2026score 20/1002 brand signals
Submitted URLhttp://rewards-marinade.finance/
ICANN OVERSIGHT

Accreditamento e contesto RAA

Registrar accreditation and DNS abuse obligations

For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Accreditation is a contract, not a safety certification.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nulla viene inviato automaticamente.

Network & certificates

Stored technical evidence

Network & DNS

Shared CDN edge
Resolved IP
188.114.97.3
Network ASN
AS13335
Organization
Cloudflare, Inc.
Observed location
San Francisco, US
Server header
cloudflare

La reputazione Edge-IP non è attribuita a questo dominio.

Nameserver 2

  • chloe.ns.cloudflare.com
  • jonah.ns.cloudflare.com

Location describes the IP network.

viewdns.info · 188.114.97.3rapiddns.io

Latest Classified Outcome 2026-10-11 04:18:32 UTC

Primary outcome Registration hold observed reason: Registrar clientHold 95% confidence
Attribution NICENIC INTERNATIONAL GROUP CO., LIMITED mechanism: Registrar clientHold source: Rdap Status Collector
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Registrar clientHold
Latest HTTP observation Sconosciuto Probe Inconclusive 20% 2026-10-11 10:48:04 UTC
RDAP registration Registrar clientHold NICENIC INTERNATIONAL GROUP CO., LIMITED · IANA 3765 RDAP HTTP 200 source: Rdap Status Collector clientDeleteProhibitedclientHoldclientTransferProhibited expires 2026-12-08 23:12:34 UTC checked 2026-10-11 04:18:32 UTC
Registrar action marker verified clientHold marker NICENIC INTERNATIONAL GROUP CO., LIMITED · IANA 3765 causal link to our report not established
Observed timeline last reachable: 2026-06-16 16:25:16 UTC current episode first observed: 2026-08-05 01:45:38 UTC observed RIP window: 2026-06-16 16:25:16 UTC → 2026-08-05 01:45:38 UTC · 1,185.34h midpoint estimate ≈ 2026-07-11 09:05:27 UTC · precision very low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Segnala questo dominio Invia le prove e contribuisci a proteggere gli altri

Analisi di VirusTotal

8 / I fornitori di sicurezza 95 hanno contrassegnato questo dominio
View on VT
Last analyzed
ADMINUSLabs
alphaMountain.ai
CyRadar
ESET
Forcepoint ThreatSeeker
Fortinet
Gridinsoft
SOCRadar

Prove archiviate

Wayback Machine Snapshot
È disponibile un'istantanea storica per la revisione delle prove
View Archive

Forensic History & Detection Timeline

ThreatLifecycleTelemetry
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Cloudflare Radar Scan 2026-03-07 11:06:16 UTC
    Cloudflare Radar scan registered: View Radar report.
  2. Cloudflare Radar Scan 2026-03-06 06:00:46 UTC
    Cloudflare Radar scan registered: View Radar report.
  3. Domain Status Transition 2026-02-27 03:42:24 UTC
    Domain state transitioned from alive to dead.

Pipeline di risposta alle minacce

Scoperta
Analysis
Monitoring

16 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Minaccia rilevata
rewards-marinade.finance rilevati e inseriti in coda per un’analisi completa
16/12/2025
Spamhaus DBL
Spamhaus DBL recorded DBL_PHISH
02/10/2026
URLScan.io Capture
Memorizzato URLScan report with capture artifacts
26/02/2026
Cloudflare Radar Report
A stored Cloudflare Radar report is available. The report link alone is not a malicious verdict and does not prove that every network field was captured.
Web Archive
Preserved in Wayback Machine — historical evidence archived
14/03/2026
VirusTotal
8/95 recorded on VirusTotal
17/06/2026
Rilevamento delle liste di blocco
Si trova in 1 blocklist: ScamSniffer
11/10/2026
OTX Community References
13 community publication references on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
02/10/2026
Registrar Context: NiceNIC
Separate registrar research is available. Registrar association is contextual and is not scored as an independent detection.
Drainer Identified
Angel Drainer wallet drainer — impersonating Marinade
Forensic Evidence Collected
Stored evidence from URLScan.io, stored screenshot
26/02/2026
Technical Analysis Recorded
Il report contiene tecnologia archiviata o risultati di analisi forensi.
11/10/2026
Cloudflare Radar Scan
Scansionato con il radar Cloudflare; analisi della rete completata.
07/03/2026
Cloudflare Radar Scan
Scansionato con il radar Cloudflare; analisi della rete completata.
06/03/2026
Content Observed Unavailable
Il monitoraggio ha registrato una risposta non disponibile (HTTP 403); la causa non è stata stabilita in modo indipendente.
27/02/2026
DestroyList pubblicato
16/12/2025
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Stato della lista di blocco pubblica

Segnalazioni della comunità

Segnalato da 1 membro della comunità; prima osservazione il 18/12/2025

Segnalazioni memorizzate
1
URL segnalati univoci
1
Accettato1

Dati e relazioni esterne

Analisi approfondita
Segnala

Questo sito ti ha influenzato in qualche modo?

5 evidence signal groups linked 0 reports recorded Non verificato
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Se hai interagito con questo dominio, hai inserito informazioni personali o hai collegato un portafoglio di criptovaluta, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

Europol
Trova il canale di segnalazione ufficiale per il tuo paese dell'UE
National police directory
Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Nessun servizio legittimo può garantire il recupero delle criptovalute rubate. Scopri di più sulle frodi relative ai sussidi di recupero →

Segnalalo alle autorità locali

Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.

Elenco di 97 paesi

Template-based draft · optional AI wording assistance requires separate consent

Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale · Controllalo e invialo tu stesso

Verifica qualsiasi dominio

Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica

Scansiona ora

Segnala un tentativo di phishing

Segnala i domini sospetti al nostro database delle minacce — proteggi la comunità

Segnala

Feed in tempo reale sulle minacce

Segnalazioni recenti di phishing e modifiche osservate della disponibilità

Monitora

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Feed in tempo reale sulle minacce Contesta questo annuncio

Raccomandazioni e consigli per le vittime

Si stima che $51 billion sono confluiti in portafogli di criptovalute illegali nel 2024 (source). Se hai interagito con rewards-marinade.finance — agisci subito.

Cosa devo fare subito?
Urgente
  • Revoca delle autorizzazioni dei token — use revoke.cash per revocare l'accesso concesso a smart contract dannosi
  • Trasferire i fondi rimanenti a un portafoglio nuovo di zecca. Il portafoglio compromesso non è più sicuro
  • Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
  • Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
  • Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing
Quali informazioni devo raccogliere per la mia relazione?
Linee guida dell'FBI

Secondo il FBI, i dettagli più importanti sono i dati relativi alle transazioni:

  • Indirizzi di criptovaluta — il portafoglio del truffatore (ad es., 0x5856...35985)
  • Importo e tipo di criptovaluta — importo esatto (ad es., 1,02345 ETH, 0,5 BTC, 500 USDT)
  • ID transazione (hash) — l'identificatore univoco della transazione sulla blockchain
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui rewards-marinade.finance)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?
  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • Chainabuse — segnalare i portafogli sospetti di truffa su exchange e piattaforme
  • Il tuo exchange di criptovalute — notify its fraud team immediately; it may be able to preserve records or restrict funds held on its platform
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Come funzionano in genere le truffe nel mondo delle criptovalute?
  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Approvazioni dolose — I messaggi di “connect wallet” che consentono agli aggressori di spendere token senza limiti
  • Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — fraudsters pose as recovery agents and demand upfront fees. Never share a seed phrase or pay before independently verifying the provider
  • Pubblicità ingannevoli e airdrop — Annunci su Google e sui social media e offerte di “token gratuiti” che portano a app che prosciugano il portafoglio
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi
Come posso proteggermi in futuro?
  • Utilizza un portafoglio hardware (Ledger, Trezor). Non conservare mai grandi somme nei portafogli del browser
  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Leggi tutte le approvazioni — Verificare i permessi prima di firmare. Rifiutare le approvazioni illimitate
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/rewards-marinade.finance"
  title="PhishDestroy threat report for rewards-marinade.finance"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>

