Vai al rapporto di sicurezza
Crypto Drainer — Listed on PhishDestroy
Elenco delle minacce PhishDestroy archiviate. VirusTotal analysis stored; no vendor detections were recorded at check time. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Sicurezza del dominio e intelligence sulle minacce
Favicon di qfsconnect.org

qfsconnect.org

In breve

qfsconnect.org: Truffa di investimento crypto, rilevato da PhishDestroy il 2026-10-25.

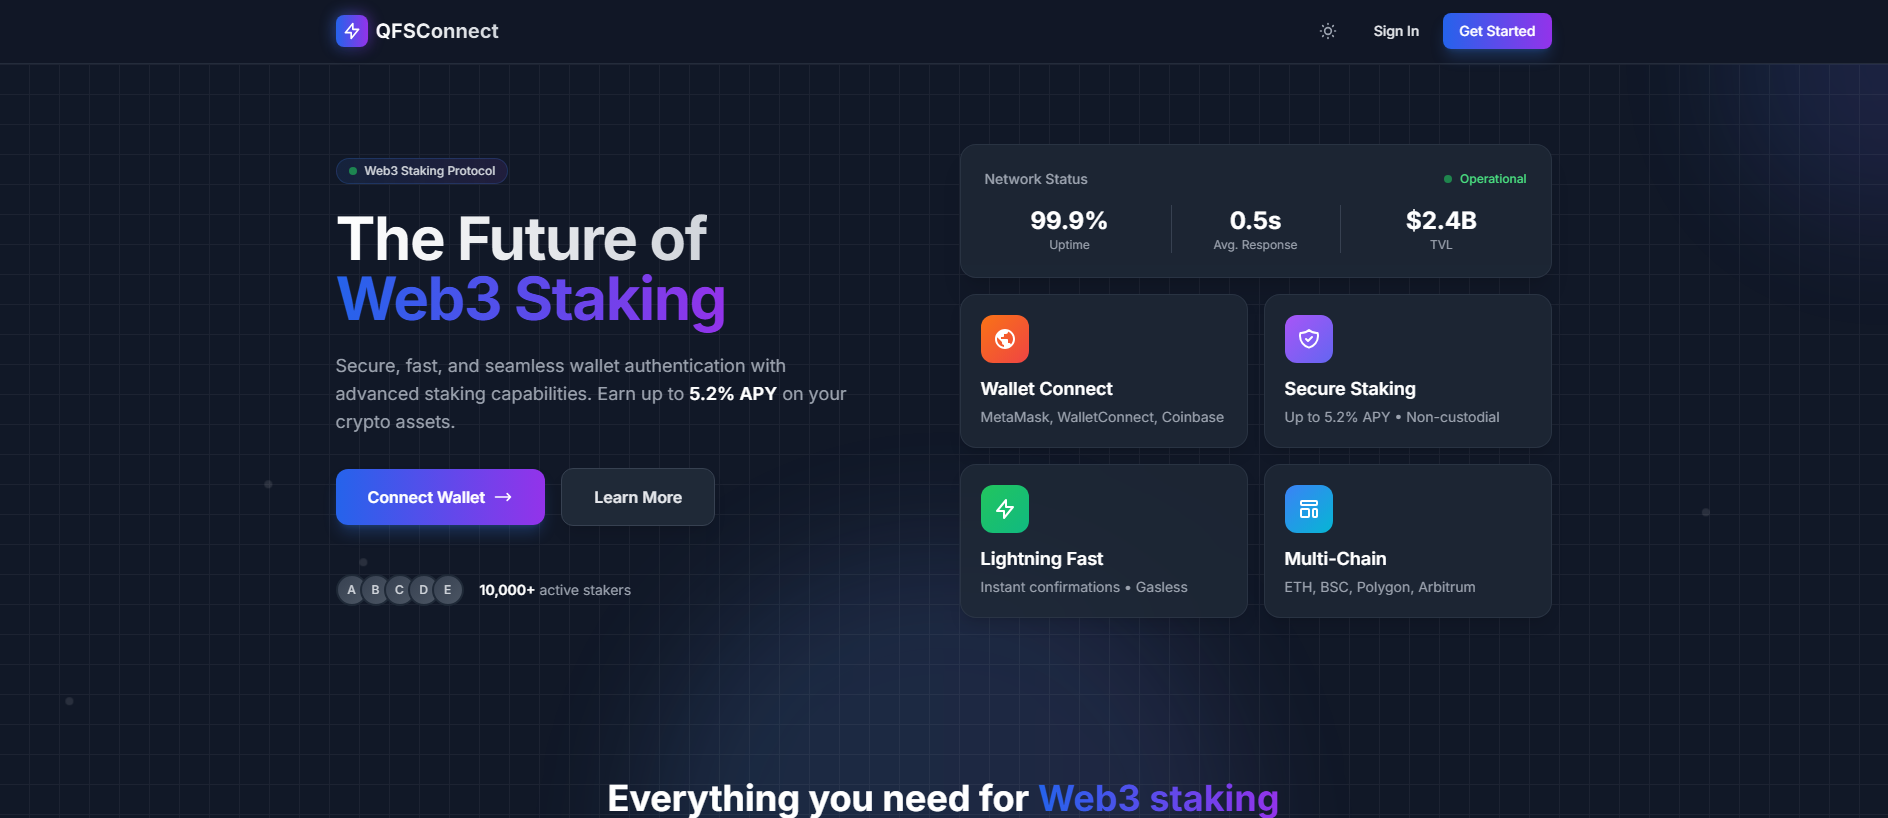
“Web3 Wallet Staking Platform | QFSConnect”

Registrar
Hostinger
Resolved IP
85.195.85.58
Registrato
28/01/2026
Valutazione di PhishDestroy Critico
Disponibilità Ultimo attivo conosciuto Ultima osservazione di raggiungibilità memorizzata Osservato Sonda HTTP
Elenco delle minacce PhishDestroy archiviate Etichetta automatica del marchio: Arbitrum Tipo di truffa: Drainer di criptovalute
VirusTotal
rilevamenti del motore ·
OTX
riferimenti della comunità
Cloudflare Radar
verdetto della fonte
Acquisizioni della pagina
apri galleria
Età del dominio
Segnalazioni inviate
visualizza cronologia
OTX: 4 refs 25/10/2026 1 Report Sent
X Telegram API
Riepilogo del rapporto

Truffa di investimento crypto: qfsconnect.org — Ultimo attivo conosciuto (HTTP 302). Riepilogo delle prove: VirusTotal 0/92; PhishDestroy score 73/100.…

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analisi

Riepilogo del dominio

qfsconnect.org: Truffa di investimento crypto, rilevato da PhishDestroy il 2026-10-25. Rischio: critico (73/100). Registrar: Hostinger. Stato: Ultimo attivo conosciuto. Hosting: velia.net Internetdienste GmbH. PhishDestroy ha inviato 1 segnalazione di abuso. Non inserire credenziali e non collegare un wallet.

Critico
VirusTotal
0 / 92
OTX
4 community refs
Acquisizioni della pagina
5

Rapporto sulle minacce PhishDestroy

Overview

PhishDestroy’s automated assessment classified qfsconnect.org as a crypto‑wallet drainer because the page advertises a Web3 staking service and displays a “Connect Wallet” button. The intake AI noted a 90% confidence score and the domain age of 269 days as supporting signals. The site returned HTTP 200 on 2026-10-25 and the recorded title was “Web3 Wallet Staking Platform | QFSConnect”.

How the scam works

A crypto‑wallet drainer pretends to be a legitimate staking or DeFi platform and asks visitors to connect their cryptocurrency wallet. Once the user authorises the connection, the attacker can request token transfers or approve contracts that move funds out of the wallet.

Prove

VirusTotal scanned the domain on 2026-07-31 (retrieved 2026-10-25) and reported 0 malicious and 0 suspicious detections from 92 engines. Google Safe Browsing checked on 2026-10-25 and did not flag the site. OTX listed four pulses referencing the domain as of 2026-10-25, none assigning a malicious verdict. urlscan.io captured the page on 2026-10-25; its machine‑learning engine gave a malicious score of 89 and tagged the page as malicious, while the overall verdict was non‑malicious. PhishDestroy’s internal blocklist contains qfsconnect.org, and external blocklists as well as Spamhaus DBL reported no entries on 2026-10-25.

Infrastrutture

The domain was registered on 2026-01-28 through HOSTINGER operations, UAB, giving it 269 days of age at the time of capture. The recorded DNS entry listed the A record 85.195.85.58, which was associated with ASN 29066 (velia.net Internetdienste GmbH) and the GeoIP data showed Frankfurt, Germany. The site presented a TLS 1.3 certificate issued by Let’s Encrypt, valid from 2026-09-30 to 2026-12-29, and HTTP headers identified the server as LiteSpeed; open ports observed included 21, 25, 53, 80, 110, 143, 443, 587, 993, 995 and 3306.

What to do

If you visited the site and connected a wallet, immediately revoke any approvals and move assets to a new wallet; do not enter seed phrases or private keys on the site. Defenders should add qfsconnect.org to web‑traffic blocklists and monitor for outbound connections to the recorded IP, while avoiding blanket IP blocking.

Evidenze della fonteVirusTotal 0 / 92 · OTX 4 references 9 sources

URLScan

Malevolo · verdetto dei motori · punteggio 89

Apri il rapporto
URLScanRecord originale della fonteOsservato: 21 campi

Osservato: · Estratto da:

ID del report

01a17108-71b4-757f-828d-e14668992e47

URL finale

https://qfsconnect.org/

Risposta HTTP

200

Indirizzo IP

85.195.85.58

DNS inverso (PTR)

de6000-r.iaasdns.com

Domini contattati

  • fonts.bunny.net
  • cdn.jsdelivr.net
  • bootstrap.smartsuppchat.com
  • www.smartsuppchat.com
  • cdnjs.cloudflare.com

Indirizzi IP contattati

  • 3.125.68.253
  • 152.233.11.105
  • 104.17.25.14
  • 151.101.129.229
  • 79.127.243.187
  • 85.195.85.58

Sistemi autonomi (ASN)

  • 16509
  • 60068
  • 13335
  • 54113
  • 29066

Paesi dei server

  • DE
  • US

Hash del documento

40e5a520c7bedec351c47e4daff9aeaaf80865d0c472d5ba556634081d0433cd

Hash degli script

  • 855ee51a38ba95465d988635e3e6d37b7e7c17bc3aaa0231126664b3eca958be

Variabili globali JavaScript

  • Shepherd
  • _smartsupp
  • smartsupp
  • axios
  • Alpine
  • SMARTSUPP_LOADED
  • $smartsupp

Cookie

  • XSRF-TOKEN
  • qfsconnect-session

Sessione TLS e certificato

Nomi alternativi del soggetto (SAN)
  • *.qfsconnect.org
  • qfsconnect.org
Suite di cifratura
AES_128_GCM
Emittente
YR1
Soggetto
qfsconnect.org
Protocollo
TLS 1.3
Valido fino al
Valido dal

Età del dominio, giorni

269

Età del dominio registrato, giorni

269

Età del certificato, giorni

24

Validità del certificato, giorni

89

Richieste della pagina

15

Pareri dei fornitori

Verdetto dei motori
Tag
  • urlscan-ml
  • urlscan-ml-60c5e22
Punteggio
89
Malevolo
Sì
Verdetto complessivo
Punteggio
0
Malevolo
No

Intestazioni HTTP

Server
LiteSpeed
Content-type
text/html; charset=utf-8
X-powered-by
PHP/8.4.27
Campi originali della fonte · JSON
Uuid
01a17108-71b4-757f-828d-e14668992e47
Final url
https://qfsconnect.org/
Stato
200
Ip
85.195.85.58
Ptr
de6000-r.iaasdns.com
Domini contattati
[
    "fonts.bunny.net",
    "cdn.jsdelivr.net",
    "bootstrap.smartsuppchat.com",
    "www.smartsuppchat.com",
    "cdnjs.cloudflare.com"
]
Indirizzi IP contattati
[
    "3.125.68.253",
    "152.233.11.105",
    "104.17.25.14",
    "151.101.129.229",
    "79.127.243.187",
    "85.195.85.58"
]
Asns
[
    "16509",
    "60068",
    "13335",
    "54113",
    "29066"
]
Countries
[
    "DE",
    "US"
]
Hash del documento
40e5a520c7bedec351c47e4daff9aeaaf80865d0c472d5ba556634081d0433cd
Hash degli script
[
    "855ee51a38ba95465d988635e3e6d37b7e7c17bc3aaa0231126664b3eca958be"
]
Globals
[
    "Shepherd",
    "_smartsupp",
    "smartsupp",
    "axios",
    "Alpine",
    "SMARTSUPP_LOADED",
    "$smartsupp"
]
Cookie
[
    "XSRF-TOKEN",
    "qfsconnect-session"
]
Tls
{
    "san": [
        "*.qfsconnect.org",
        "qfsconnect.org"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YR1",
    "subject": "qfsconnect.org",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-29T03:33:46Z",
    "valid_from": "2026-09-30T03:33:47Z"
}
Età del dominio (giorni)
269
Apex age days
269
Tls age days
24
Giorni di validità TLS
89
Richieste
15
Pareri dei fornitori
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 89,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
Intestazioni HTTP
{
    "server": "LiteSpeed",
    "content-type": "text/html; charset=utf-8",
    "x-powered-by": "PHP/8.4.27"
}
Registrazione separata del monitor · 2026-10-25 04:30 UTC

Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.

record_source
domain_monitor.urlscan
uuid
01a17108-71b4-757f-828d-e14668992e47
punteggio
0
malicious
false
result_at
2026-10-25T04:30:45Z
enriched_at
2026-10-26T09:21:12Z
source_timestamps
{"urlscan_result_at":"2026-10-25 05:30:45","urlscan_enriched_at":"2026-10-26 10:21:12"}
timestamp_basis
Europa/Berlino, come indicato nel rapporto esistente; i timestamp delle fonti sono riportati alla lettera

VirusTotal

0 / 92 rilevamenti del motore · riepilogo salvato

Apri il rapporto
VirusTotalRecord originale della fonteOsservato: 10 campi

Osservato: · Estratto da:

Conteggio dei risultati dei fornitori

Timeout
0
Innocuo
56
Malevolo
0
Sospetto
0
Non rilevato
36

Punteggio di reputazione

0

Creato

Aggiornato

Prima rilevazione

Record DNS

  • TTL, secondi
    14400
    Tipo
    A
    Valore
    85.195.85.58
  • TTL, secondi
    21600
    Tipo
    SOA
    Casella del responsabile
    biz\.urdesigner.gmail.com
    Valore
    ns1.betahostit.com
  • TTL, secondi
    14400
    Tipo
    MX
    Valore
    qfsconnect.org
    Priorità
    0
  • TTL, secondi
    14400
    Tipo
    TXT
    Valore
    v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all
  • TTL, secondi
    21600
    Tipo
    NS
    Valore
    ns1.betahostit.com
  • TTL, secondi
    21600
    Tipo
    NS
    Valore
    ns2.betahostit.com

Record DNS rilevati

Impronta JARM

29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae

Certificato

Nomi alternativi del soggetto (SAN)
  • *.qfsconnect.org
  • qfsconnect.org
Emittente
Let's Encrypt / YR1
Numero di serie
54a376570910fee72dde313d85fa5393211
SHA-256
4c178dd7526c0db36fa77eee1467d8be38f820b988801e50dd16d8a0ed2a29d4
Soggetto
*.qfsconnect.org
Valido fino al
Valido dal

Dati del registro (RDAP)

Stato
  • client transfer prohibited
Eventi del registro
Scadenza della registrazione
Ultima modifica
Registrazione
Ultimo aggiornamento del database RDAP
Registrar
HOSTINGER operations, UAB
ID IANA del registrar
1636
Campi originali della fonte · JSON
Conteggio dei risultati dei fornitori
{
    "timeout": 0,
    "harmless": 56,
    "malicious": 0,
    "suspicious": 0,
    "undetected": 36
}
Reputazione
0
Creato
2026-01-28T00:00:00Z
Aggiornato
2026-01-28T00:00:00Z
Prima rilevazione
2026-01-28T08:48:54Z
Record DNS
[
    {
        "ttl": 14400,
        "type": "A",
        "value": "85.195.85.58"
    },
    {
        "ttl": 21600,
        "type": "SOA",
        "rname": "biz\\.urdesigner.gmail.com",
        "value": "ns1.betahostit.com"
    },
    {
        "ttl": 14400,
        "type": "MX",
        "value": "qfsconnect.org",
        "priority": 0
    },
    {
        "ttl": 14400,
        "type": "TXT",
        "value": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns1.betahostit.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns2.betahostit.com"
    }
]
Dns at
2026-07-31T06:05:52Z
Jarm
29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae
Certificato
{
    "san": [
        "*.qfsconnect.org",
        "qfsconnect.org"
    ],
    "issuer": "Let's Encrypt / YR1",
    "serial": "54a376570910fee72dde313d85fa5393211",
    "sha256": "4c178dd7526c0db36fa77eee1467d8be38f820b988801e50dd16d8a0ed2a29d4",
    "subject": "*.qfsconnect.org",
    "valid_to": "2026-10-29T03:43:01Z",
    "valid_from": "2026-07-31T03:43:02Z"
}
Dati del Registro di sistema
{
    "status": [
        "client transfer prohibited"
    ],
    "events": {
        "expiration": "2027-01-28T08:23:05Z",
        "last changed": "2026-02-02T08:23:23Z",
        "registration": "2026-01-28T08:23:05Z",
        "last update of RDAP database": "2026-07-31T06:05:51Z"
    },
    "registrar": "HOSTINGER operations, UAB",
    "registrar_iana_id": "1636"
}
Record di origine separato · 0 malicious + 0 suspicious / 92 · 2026-07-31 05:57:03 UTC

La sintesi riportata sopra e questa scheda del provider sono state raccolte in momenti diversi. Entrambe rimangono disponibili; le classificazioni come “maliziosa” e “sospetta” sono indicate separatamente.

record_source
collected_observations.vt
analysis_at
2026-07-31T05:57:03Z
fetched_at
2026-10-25T03:49:51Z
stats
{"timeout":0,"harmless":56,"malicious":0,"suspicious":0,"undetected":36}

Cloudflare Radar

provider verdict: clean

Non registrato
Apri il rapporto
Cloudflare RadarRecord originale della fonteOsservato: 11 campi

Osservato: · Estratto da:

ID del report

73a91cec-2e86-46aa-9b53-77b38b5e0d7d

URL finale

https://qfsconnect.org/

Risposta HTTP

200

Cronologia di navigazione

  • URL
    https://qfsconnect.org/
    Stato
    200

Hash della struttura DOM

c85783fdf902dd0f59e8611e6acdf988de712e2b88e9b1cae653958e8eda15b8

Hash del documento

184f0bcb5aa2c8af9785ec05fbbe5ef9b3dd59930a2f505d119adcf8cc625780

Posizione Cloudflare Radar

Fascia di classifica
>200000

Record DNS

  • Nome
    qfsconnect.org
    Tipo
    A
    Valore
    85.195.85.58

DNSSEC valido

No

Indirizzo IP

85.195.85.58

Record di registrazione

Registrar
HOSTINGER operations, UAB
Registrato
Aggiornato
Scadenza
Nameserver
  • ns41.dnsiaas.com
  • ns42.dnsiaas.com
Campi originali della fonte · JSON
Uuid
73a91cec-2e86-46aa-9b53-77b38b5e0d7d
Final url
https://qfsconnect.org/
Stato
200
Storia
[
    {
        "url": "https://qfsconnect.org/",
        "status": 200
    }
]
Hash della struttura DOM
c85783fdf902dd0f59e8611e6acdf988de712e2b88e9b1cae653958e8eda15b8
Hash del documento
184f0bcb5aa2c8af9785ec05fbbe5ef9b3dd59930a2f505d119adcf8cc625780
Radar rank
{
    "bucket": ">200000"
}
Record DNS
[
    {
        "name": "qfsconnect.org",
        "type": "A",
        "value": "85.195.85.58"
    }
]
DNSSEC valido
false
Ip
85.195.85.58
Record di registrazione
{
    "registrar": "HOSTINGER operations, UAB",
    "created": "2026-01-28T08:23:05Z",
    "updated": "2026-08-12T03:25:43Z",
    "expires": "2027-01-28T08:23:05Z",
    "nameservers": [
        "ns41.dnsiaas.com",
        "ns42.dnsiaas.com"
    ]
}

Spamhaus DBL

Verifica registrata; verdetto non conservato

Apri il rapporto

PhishDestroy DOM

73 / 100 · punteggio euristico · 5 brand references · 1 classifications

Apri il rapporto
Punteggio del monitor separato · 90 / 100 · 2026-10-25T03:20:44Z

Questa analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.

record_source
domain_monitor.dom_analysis
heuristic_score
90
analyzed_at
2026-10-25T03:20:44Z
source_timestamp
2026-10-25 04:20:44
timestamp_basis
Europa/Berlino, come indicato nel rapporto esistente; i timestamp delle fonti sono riportati alla lettera

La storia di PhishDestroy

Metadati relativi alla generazione di narrazioni

Apri il rapporto
Titolo, descrizione e scheda di generazione

La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.

ai_title
qfsconnect.org — Crypto Drainer
ai_description
PhishDestroy flagged qfsconnect.org on 2026-10-25 as a crypto‑wallet drainer after detecting a Web3 staking page that prompts users to “Connect Wallet”.
ai_generated_at
2026-10-25T03:55:32Z
ai_generated_by
threat-v3-groq
interpretation
Metadati relativi alla generazione della narrazione, distinti dalle date delle osservazioni del fornitore.

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 23 campi

Configurazione della posta elettronica

Record MX
  • qfsconnect.org
Record SPF
v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all
DKIM
  • default
DMARC
Sì
Dimensione della chiave DKIM, bit
2048
Ricerche SPF
5

Record CAA

Dominio
qfsconnect.org

Risultati relativi al DNS protettivo

Resolver controllati
12
Resolver che bloccano
0

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
0
Giorni archiviati
1
Dimensione media della pagina, byte
9615

Regole del Crawler

User agent
  • *
Presente
Sì

Titolo e metadati della pagina

Titolo della pagina
Web3 Wallet Staking Platform | QFSConnect
Colore del tema
#0f172a

Moduli e contenuti misti

Script senza SRI
  • https://cdn.jsdelivr.net/npm/alpinejs@3.x.x/dist/cdn.min.js
  • https://cdn.jsdelivr.net/npm/shepherd.js@10/dist/js/shepherd.min.js
Script di terze parti
2

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
4
TLS
229
In attesa
90
Connessione
7
Scarica
18
Tempo di risposta, ms
348

Connessione TLS

ALPN
h2
Suite di cifratura
TLS_AES_256_GCM_SHA384
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 21
  • 25
  • 53
  • 80
  • 110
  • 143
  • 443
  • 587
  • 993
  • 995
  • 3306

Stima delle emissioni

Byte
36963
CO₂, grammi
0.0014
Più pulito del, %
43

Server DNS

Nameserver
  • Host
    ns2.betahostit.com
  • Host
    ns1.betahostit.com
Zona DNS
qfsconnect.org

Ubicazione

Indirizzo IP
85.195.85.58
ASN
29066
Organizzazione
velia.net Internetdienste GmbH
Città
Frankfurt am Main
Paese
DE

Certificato TLS

Emittente
Let's Encrypt / YR1
Soggetto
qfsconnect.org

Record DNS

A
  • 85.195.85.58
MX
  • Server di posta
    qfsconnect.org
    Priorità
    0
NS
  • ns2.betahostit.com
  • ns1.betahostit.com
SOA
Nameserver primario
ns1.betahostit.com
Hostmaster
biz\.urdesigner.gmail.com
Numero di serie
2026093001
Aggiornamento, secondi
3600
Nuovo tentativo, secondi
1800
Scadenza, secondi
1209600
TTL minimo, secondi
86400
TXT
  • v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Osservazione
Site does not serve any HSTS headers.

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Ricerca IP

Indirizzo IP
85.195.85.58
Versione IP
4

Reindirizzamenti

Catena di reindirizzamenti
  • https://qfsconnect.org

Link alla pagina

Link interni
6

Record di registrazione

Registrar
HOSTINGER operations, UAB
Registrato
Aggiornato
Scadenza
Stato
  • clientTransferProhibited https://icann.org/epp
Nameserver
  • ns41.dnsiaas.com
  • ns42.dnsiaas.com

Intestazioni HTTP

Intestazioni della risposta
Server
LiteSpeed
Content-type
text/html; charset=utf-8
X-powered-by
PHP/8.4.27
Campi originali della fonte · JSON
Configurazione della posta elettronica
{
    "mx": [
        "qfsconnect.org"
    ],
    "spf": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all",
    "dkim": [
        "default"
    ],
    "dmarc": true,
    "dkim_bits": 2048,
    "spf_lookups": 5
}
Record CAA
{
    "domain": "qfsconnect.org"
}
Risultati relativi al DNS protettivo
{
    "resolvers": 12,
    "blocked_count": 0
}
Osservazioni sull'archivio web
{
    "last": "2026-10-25T03:11:31Z",
    "first": "2026-10-25T03:11:31Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 9615
}
Regole del Crawler
{
    "agents": [
        "*"
    ],
    "present": true
}
Titolo e metadati della pagina
{
    "title": "Web3 Wallet Staking Platform |  QFSConnect",
    "themeColor": "#0f172a"
}
Moduli e contenuti misti
{
    "no_sri": [
        "https://cdn.jsdelivr.net/npm/alpinejs@3.x.x/dist/cdn.min.js",
        "https://cdn.jsdelivr.net/npm/shepherd.js@10/dist/js/shepherd.min.js"
    ],
    "third_party_scripts": 2
}
Stato
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 4,
        "tls": 229,
        "wait": 90,
        "connect": 7,
        "download": 18
    },
    "response_ms": 348
}
Connessione TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Porte
{
    "open": [
        21,
        25,
        53,
        80,
        110,
        143,
        443,
        587,
        993,
        995,
        3306
    ]
}
Carbon
{
    "bytes": 36963,
    "co2_grams": 0.0014,
    "cleaner_than": 43
}
Server DNS
{
    "ns": [
        {
            "host": "ns2.betahostit.com"
        },
        {
            "host": "ns1.betahostit.com"
        }
    ],
    "zone": "qfsconnect.org"
}
Ubicazione
{
    "ip": "85.195.85.58",
    "asn": "29066",
    "org": "velia.net Internetdienste GmbH",
    "city": "Frankfurt am Main",
    "country": "DE"
}
SSL
{
    "issuer": "Let's Encrypt / YR1",
    "subject": "qfsconnect.org"
}
Record DNS
{
    "A": [
        "85.195.85.58"
    ],
    "MX": [
        "{\"exchange\": \"qfsconnect.org\", \"priority\": 0}"
    ],
    "NS": [
        "ns2.betahostit.com",
        "ns1.betahostit.com"
    ],
    "SOA": "{\"nsname\": \"ns1.betahostit.com\", \"hostmaster\": \"biz\\\\.urdesigner.gmail.com\", \"serial\": 2026093001, \"refresh\": 3600, \"retry\": 1800, \"expire\": 1209600, \"minttl\": 86400}",
    "TXT": [
        "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Politiche di sicurezza HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "85.195.85.58",
    "family": 4
}
Reindirizzamenti
{
    "chain": [
        "https://qfsconnect.org"
    ]
}
Link alla pagina
{
    "internal_count": 6
}
Record di registrazione
{
    "registrar": "HOSTINGER operations, UAB",
    "created": "2026-01-28T08:23:05Z",
    "updated": "2026-08-12T03:25:43Z",
    "expires": "2027-01-28T08:23:05Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns41.dnsiaas.com",
        "ns42.dnsiaas.com"
    ]
}
Intestazioni HTTP
{
    "headers": {
        "server": "LiteSpeed",
        "content-type": "text/html; charset=utf-8",
        "x-powered-by": "PHP/8.4.27"
    }
}

Domande su qfsconnect.org

qfsconnect.org è affidabile?

No. PhishDestroy classifica qfsconnect.org come Truffa di investimento crypto (rischio: critico, 73/100); è stato rilevato per la prima volta il 2026-10-25. Considera il sito non sicuro.

È sicuro collegare un wallet a qfsconnect.org?

No. Non collegare un wallet, non firmare messaggi e non approvare token su qfsconnect.org. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.

Cosa devo fare se ho usato qfsconnect.org?

Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy PhishDestroy list Visualizza fonte

Acquisizione salvata · 5 acquisizioni

Tutti i link di acquisizione e gli hash (5)

Dettagli del dominio

Dominio
Verdetto URLScan Analisi completata punteggio 0 report ↗
Reputazione IP punteggio di abuso 0/100 1 report PhishingEmail Spam checked 25/10/2026
Tag OTX 2026-10activeall-domainsblocklistcontentcryptodominidrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Hostinger LT(LT)
Contatto abuse dell'hosting abuse@velia.net velia.net Internetdienste GmbH · AS29066
RegistrazioneCreato 28/01/2026 (271d) — Scadenza 28/01/2027
Stato HTTP302 Found (Temporary)
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta25/10/2026
Analisi DOManalyzed 25/10/2026score 73/1005 brand signals
URL inviatohttps://qfsconnect.org/
Hash della favicon
ID del caso
Titolo della pagina rilevato
Web3 Wallet Staking Platform | QFSConnect
Riferimenti automatici al marchio
Arbitrum Coinbase Discord MetaMask Polygon
Certificato TLS
Emesso da YR1 · la validità salvata scade tra 63 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Resolved IP
85.195.85.58
ASN della rete
AS29066
Organizzazione
RackNerd, LLC
Posizione osservata
Frankfurt am Main, DE
Intestazione del server
LiteSpeed

Nameserver 4

  • ns1.betahostit.com
  • ns2.betahostit.com
  • ns41.dnsiaas.com
  • ns42.dnsiaas.com

Inoltro della posta 1 MX record

  • qfsconnect.orgpriority 0

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
YR1
Valido dal
2026-09-30 03:33:47
Valido fino al
2026-12-29 03:33:46
Copertura dei nomi host
Date del certificato archiviato valide
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato4c178dd7526c0db36fa77eee1467d8be38f820b988801e50dd16d8a0ed2a29d4
Nomi del certificato · 2 SAN
  • *.qfsconnect.org
  • qfsconnect.org

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Ultimo esito classificato 2026-10-25 23:23:11 UTC

All’ultimo controllo il sito reindirizzava i visitatori altrove.

Dettagli tecnici
Esito primario Redirecting reason: HTTP redirect observed 80% confidence
Attribuzione source: Current Http Probe
Livelli di prove Availability: Unknown Content: Unknown DNS: Stale Registration: Unknown
Ultima osservazione HTTP Redirecting HTTP redirect observed 80% 2026-10-25 23:23:11 UTC
Registrazione RDAP Sconosciuto
Cronologia osservata last reachable: 2026-10-25 03:09:57 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Sottodomini registrati1

Nomi host conservati nel record di dominio o nella cache di Certificate Transparency. Il semplice fatto che un nome host sia presente non è indice di disponibilità attuale né di attività dannose.

  • www.qfsconnect.orgRecord di dominio

Per questi nomi host non è stato registrato il tempo di osservazione originale.

Tecnologie · 6 identified
Rilevato tramite Cloudflare Radar · Motore Wappalyzer
Segnala questo dominio Invia le prove e contribuisci a proteggere gli altri

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio
Analisi delle prestazioni del sito

Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di qfsconnect.org · checked Oct 25, 2026

88
Needs Work
Prestazioni
FCP
2.43 s
First Contentful Paint
LCP
2.73 s
Largest Contentful Paint
CLS
0.137
Spostamento cumulativo del layout
TBT
0 ms
Tempo totale di blocco
SI
2.64 s
Indice di velocità
Basato su Google PageSpeed Insights · Strategia mobile · Punteggi: 90-100 Buono 50-89 Da migliorare 0-49: povero
Evidenze delle acquisizioni archiviate 1 snapshot

Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.

Risposta HTTP archiviata HTTP 200
URL richiesto: https://qfsconnect.org/
Web3 Wallet Staking Platform | QFSConnect
Risposta
HTTP 200
Corpo dell'HTML
36.1 KB
Compresso
6.7 KB
Link
18 internal · 1 external
Intestazioni di risposta selezionate
X-Powered-By: PHP/8.4.27
Content-Type: text/html; charset=utf-8
Cache-Control: no-cache, private
Content-Encoding: gzip
Server: LiteSpeed
HSTS: non osservato DNSSEC: non osservato WAF / firewall: observed Flag di cloaking: non osservato
Saved response-header values · 11
alt-svc
h3=":443"; ma=2592000, h3-29=":443"; ma=2592000
Cache-Control
no-cache, private
Connessione
Keep-Alive
Content-Encoding
gzip
Content-Length
8151
Content-Type
text/html; charset=utf-8
Data
Sun, 25 Oct 2026 03:10:15 GMT
Keep-Alive
timeout=5, max=100
Server
LiteSpeed
Vary
Accept-Encoding
X-Powered-By
PHP/8.4.27

Valori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.

Dettagli relativi alla registrazione e all'osservazione1

Availability observations

Ultima osservazione con sito raggiungibile

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

I titoli delle pagine sono diversi

redirect: raw=redirect_302; http=302; via=https_proxy; location=https://qfsconnect.org/cgi-sys/suspendedpage.cgi; server=LiteSpeed

Browser
Web3 Wallet Staking Platform | QFSConnect
Crawler
302 Found
qfsconnect.org
Cronologia delle osservazioni archiviate3

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitor di disponibilità · Stato registrato

    live_content→redirected

    http_redirect

  2. Monitor di disponibilità · Stato registrato

    Sconosciuto→live_content

    content_served

  3. Monitoraggio domini · Primo record della raccolta

    Raggiungibile

Tutte le osservazioni relative alla disponibilità conservate6

Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.

  1. current_http_proberedirected
    Observation source
    current_http_probe
    Causa
    http_redirect
    Availability state
    reachable_redirect
    Content state
    unknown
    DNS state
    stale
    Stato HTTP registrato
    302
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    80
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-26 00:23:11.000000
    SHA-256 della prova
    9d3f9f0a653195887e50b1893bf6337321970f8d194d2645d65acf5c0bc35642
    HTTP probe value as recorded
    302
    Evidence timestamp as recorded
    2026-10-26 00:23:11
    Evidence reason
    redirect
  2. http_observationredirected
    Observation source
    http_observation
    Causa
    http_redirect
    Availability state
    reachable_redirect
    Content state
    unknown
    DNS state
    unknown
    Stato HTTP registrato
    302
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    80
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-26 00:23:11.000000
    SHA-256 della prova
    9d3f9f0a653195887e50b1893bf6337321970f8d194d2645d65acf5c0bc35642
    HTTP probe value as recorded
    302
    Evidence timestamp as recorded
    2026-10-26 00:23:11
    Evidence reason
    redirect
  3. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 12:20:48.000000
    SHA-256 della prova
    4fcdf4a9ae98a79fac194832a9eeee1d7174740f0e04bc0ef1e9f4a10f457734
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 12:20:48
    Evidence reason
    alive_content
  4. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 12:20:48.000000
    SHA-256 della prova
    4fcdf4a9ae98a79fac194832a9eeee1d7174740f0e04bc0ef1e9f4a10f457734
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 12:20:48
    Evidence reason
    alive_content
  5. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 04:09:57.000000
    SHA-256 della prova
    f5e0edb7c4b1b368390c28e869de67642947ea08a033ef9a06d9aec7e442f2af
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 04:09:57
    Evidence reason
  6. http_observationunknown
    Observation source
    http_observation
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 04:09:57.000000
    SHA-256 della prova
    f5e0edb7c4b1b368390c28e869de67642947ea08a033ef9a06d9aec7e442f2af
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 04:09:57
    Evidence reason

Attività registrata

6 entries
  1. AlienVault OTX

    4 riferimenti della comunità

    Visualizza fonte
  2. VirusTotal

    0/92 rilevamenti del motore

    Visualizza fonte
  3. Segnalazione di abuso inviata

    PD-20261025-3FFEA6

    abuse@velia.net
  4. Wayback Machine

    Pagina archiviata

    Visualizza fonte
  5. Aggiunto a PhishDestroy

    qfsconnect.org

    Visualizza fonte
  6. URLScan

    Pagina salvata

    Visualizza fonte
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Domini simili

28 domini simili memorizzati

a.rbitrum.io subdomain abitrum.io omission abritrum.io transposition arbbitrum.io repetition arbiitrum.io repetition arbirtum.io transposition arbirum.io omission arbit.rum.io subdomain arbitr.um.io subdomain arbitram.io vowel-swap arbitrium.io insertion arbitrm.io omission
Mostra tutto (16)
arbitrmu.io transposition arbitru.io omission arbitruum.io repetition arbittrum.io insertion arbitum.io omission arbiturm.io transposition arbtirum.io transposition arbtrum.io omission aribtrum.io transposition aritrum.io omission rabitrum.io transposition rbitrum.io omission arbitrrum.io insertion arbitrumm.io addition arbitrun.io homoglyph xn--rbitrum-r3a.io homoglyph

Dati e relazioni esterne

Istantanea delle prove inviate
Inviato: Voci del registro: 1 ID caso: PD-20261025-3FFEA6 Destinatario: abuse@velia.net
Titolo della pagina archiviato con la segnalazione: Web3 Wallet Staking Platform | QFSConnect
Avviso in formato PDF generato
Analisi approfondita
Assistenza e segnalazione

Questo sito ti ha influenzato in qualche modo?

5 gruppi di segnali di evidenza collegati 1 record di notifica archiviati Ultimo attivo conosciuto
Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Il silenzio è il più grande vantaggio del truffatore. Rompilo.
Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

Canali ufficiali di segnalazione

Recensione dell'annuncio su PhishDestroy Non un rapporto delle forze dell'ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto

Segnalalo alle autorità locali

Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.

Elenco di 97 paesi

Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale

Controllalo e invialo tu stesso
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
  • Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
  • Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing

Quali informazioni devo raccogliere per la mia relazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui qfsconnect.org)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

How do phishing scams typically work?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative ai rimborsi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle frodi relative ai sussidi di recupero →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/qfsconnect.org"
  title="PhishDestroy threat report for qfsconnect.org"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>