URLQuery
2 det.
Non registrato
Apri il rapporto 

qfsvaultx.org: Imitazione di Coinbase, rilevato da PhishDestroy il 2026-10-25.
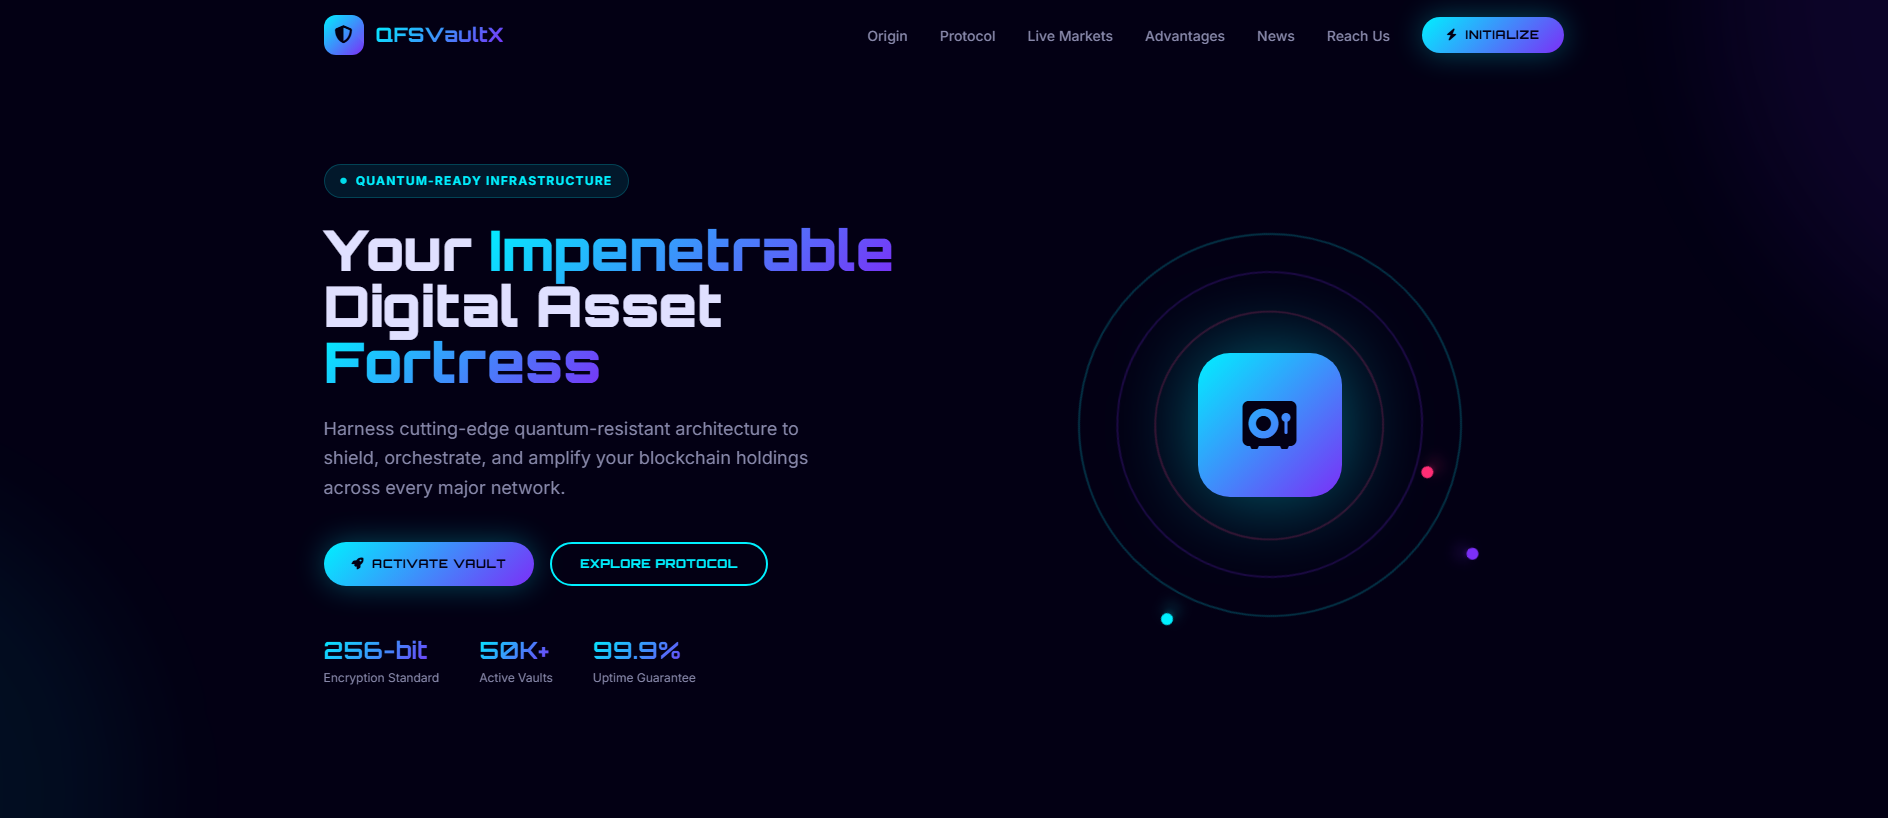
“QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings”
Il registro delle segnalazioni inviate registra la prima segnalazione in uscita alle . The recorded recipient is abuse@velia.net. I dati più recenti sulla disponibilità memorizzati indicano ancora che il dominio è raggiungibile; 30 hours è trascorso dal primo rapporto inviato.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Imitazione di Coinbase: qfsvaultx.org — Ultimo attivo conosciuto (HTTP 302). Riepilogo delle prove: VirusTotal 0/92; URLQuery 2 det.; CF Radar malicious…
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
Rapporto sulle minacce PhishDestroy
PhishDestroy’s intake AI classified qfsvaultx.org as malicious with a high phishing confidence based on the page’s claim to be a “Next‑Gen Digital Fortress for Blockchain Holdings” and its request to “Initialize Your Vault” by linking popular crypto wallets. The assessment was recorded on 2026-10-25, the same day the site returned an HTTP 200 response and displayed the quoted excerpt. The domain was first seen by PhishDestroy on 2026-10-25, 237 days after its registration on 2026-03-02.
A crypto‑wallet drainer typically presents a legitimate‑sounding service and prompts visitors to connect their Web3 wallet. When the user approves the connection, the site can request token transfer permissions and move funds without further user interaction. No on‑page evidence of actual transfers was captured, but the request to link MetaMask, Coinbase, Trust Wallet, Crypto.com or Exodus matches this known pattern.
VirusTotal scanned the domain on 2026-10-25 (analysis date 2026-05-02) with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing checked on 2026-10-25 and did not flag the site. OTX listed four pulses referencing the domain as of 2026-10-25. PhishDestroy’s internal blocklist marks the domain as malicious. urlscan.io captured the site on 2026-10-25, its engine flagged it as malicious with a score of 99 and tags indicating phishing, while its overall verdict was non‑malicious. Cloudflare Radar also flagged the domain for phishing and DGA‑related risk on the same date.
The domain was registered on 2026-03-02 through TuringSign Inc. d/b/a Cosmotown and was 236 days old at first sight. The recorded IP was 85.195.85.58, belonging to ASN 29066 (velia.net Internetdienste GmbH) located in Frankfurt, DE. The TLS certificate, issued by Let’s Encrypt /YR2, was valid from 2026-09-01 to 2026-11-30. Nameservers were ns1.betahostit.com and ns2.betahostit.com (also ns41.dnsiaas.com, ns42.dnsiaas.com).
Visitors should avoid connecting any crypto wallet to qfsvaultx.org; if a connection was already approved, immediately revoke all permissions in the wallet and consider moving assets to a new, secure wallet. Organizations should block the domain at the network perimeter, monitor outbound connections to the recorded IP, and add the domain to internal threat feeds. Users who entered seed phrases or private keys should treat those credentials as compromised and generate new wallets.
2 det.
Phishing
Apri il rapportoOsservato: · Estratto da:
| Uuid | 8bbe674a-13df-4578-a7f1-47dfccac955f |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Stato | 200 |
| Storia | [
{
"url": "https://qfsvaultx.org/",
"status": 200
}
] |
| Hash della struttura DOM | 54a3d7949feaf6fd5f890f1e54a425b1910b98aba0c235a6739ca0970170b06c |
| Hash del documento | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Phishing v2 | [
"phishing"
] |
| Rischi del dominio | [
"DGA Domains",
"Security threats",
"CIPA Filter",
"CIPA"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Record DNS | [
{
"name": "qfsvaultx.org",
"type": "A",
"value": "85.195.85.58"
}
] |
| DNSSEC valido | false |
| Ip | 85.195.85.58 |
| Verdetto | {
"tags": [
"dga domains"
],
"malicious": true,
"categories": [
"dga domains"
]
} |
| Record di registrazione | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
Malevolo · verdetto dei motori · punteggio 99
Apri il rapportoOsservato: · Estratto da:
| Uuid | 01a17105-ca61-7172-bd0e-432669364e37 |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Stato | 200 |
| Ip | 85.195.85.58 |
| Ptr | de6000-r.iaasdns.com |
| Domini contattati | [
"www.youtube.com",
"cdnjs.cloudflare.com",
"fonts.gstatic.com",
"jnn-pa.googleapis.com",
"googleads.g.doubleclick.net",
"cdn.tailwindcss.com",
"i.ytimg.com",
"www.google.com",
"static.doubleclick.net",
"api.coingecko.com",
"fonts.googleapis.com"
] |
| Indirizzi IP contattati | [
"172.217.115.4",
"209.85.144.119",
"142.251.152.119",
"173.194.175.149",
"173.194.68.154",
"172.66.172.219",
"172.217.222.94",
"142.251.154.4",
"104.17.25.14",
"173.194.175.95",
"104.26.2.143",
"85.195.85.58"
] |
| Asns | [
"15169",
"13335",
"29066"
] |
| Countries | [
"US",
"DE"
] |
| Hash del documento | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Globals | [
"tailwind",
"/template.html",
"AOS",
"toggleNav",
"closeNav",
"openModal",
"closeModal",
"loadMarketData"
] |
| Cookie | [
"XSRF-TOKEN",
"laravel_session",
"__Secure-YNID",
"YSC",
"__Secure-ROLLOUT_TOKEN",
"VISITOR_INFO1_LIVE",
"VISITOR_PRIVACY_METADATA"
] |
| Tls | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"cipher": "AES_128_GCM",
"issuer": "YR2",
"subject": "qfsvaultx.org",
"protocol": "TLS 1.3",
"valid_to": "2026-11-30T09:49:06Z",
"valid_from": "2026-09-01T09:49:07Z"
} |
| Età del dominio (giorni) | 236 |
| Apex age days | 236 |
| Tls age days | 53 |
| Giorni di validità TLS | 89 |
| Richieste | 27 |
| Pareri dei fornitori | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Intestazioni HTTP | {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
} |
Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.
0 / 92 rilevamenti del motore · riepilogo salvato
Apri il rapportoOsservato: · Estratto da:
| Conteggio dei risultati dei fornitori | {
"timeout": 0,
"harmless": 57,
"malicious": 0,
"suspicious": 0,
"undetected": 35
} |
|---|---|
| Reputazione | 0 |
| Tag | [
"dga"
] |
| Creato | 2026-03-02T00:00:00Z |
| Aggiornato | 2026-03-02T00:00:00Z |
| Prima rilevazione | 2026-03-02T09:18:51Z |
| Record DNS | [
{
"ttl": 21600,
"type": "NS",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "TXT",
"value": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
},
{
"ttl": 21600,
"type": "SOA",
"rname": "biz\\.urdesigner.gmail.com",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "MX",
"value": "qfsvaultx.org",
"priority": 0
},
{
"ttl": 14400,
"type": "A",
"value": "85.195.85.58"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns2.betahostit.com"
}
] |
| Dns at | 2026-05-02T11:36:40Z |
| Jarm | 29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae |
| Certificato | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"issuer": "Let's Encrypt / R12",
"serial": "55385ca526654ce8dfbc8154f2d4199c47e",
"sha256": "63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550",
"subject": "qfsvaultx.org",
"valid_to": "2026-07-31T09:48:23Z",
"valid_from": "2026-05-02T09:48:24Z"
} |
| Dati del Registro di sistema | {
"status": [
"client delete prohibited",
"client renew prohibited",
"client transfer prohibited",
"client update prohibited"
],
"events": {
"last changed": "2026-03-02T07:10:00Z",
"registration": "2026-03-02T06:59:06Z",
"registrar expiration": "2027-03-02T06:59:06Z",
"last update of RDAP database": "2026-05-02T11:36:40Z"
},
"registrar": "Cosmotown, Inc.",
"registrar_iana_id": "1509"
} |
La sintesi riportata sopra e questa scheda del provider sono state raccolte in momenti diversi. Entrambe rimangono disponibili; le classificazioni come “maliziosa” e “sospetta” sono indicate separatamente.
4 community references
Apri il rapportoNessun flag di minaccia
Apri il rapportoVerifica registrata; verdetto non conservato
Apri il rapporto73 / 100 · punteggio euristico · 8 brand references · 1 classifications
Apri il rapportoQuesta analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.
Metadati relativi alla generazione di narrazioni
Apri il rapportoLa data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
| Configurazione della posta elettronica | {
"mx": [
"qfsvaultx.org"
],
"spf": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all",
"dkim": [
"default"
],
"dmarc": true,
"dkim_bits": 2048,
"spf_lookups": 5
} |
|---|---|
| Record CAA | {
"domain": "qfsvaultx.org"
} |
| Risultati relativi al DNS protettivo | {
"resolvers": 12,
"blocked_count": 0
} |
| Osservazioni sull'archivio web | {
"last": "2026-10-25T03:08:24Z",
"first": "2026-10-25T03:08:24Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 10629
} |
| Titolo e metadati della pagina | {
"title": "QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings",
"description": "Military-grade quantum protection for your decentralized portfolio."
} |
| Moduli e contenuti misti | {
"no_sri": [
"https://cdn.tailwindcss.com/",
"https://cdnjs.cloudflare.com/ajax/libs/aos/2.3.4/aos.js"
],
"third_party_scripts": 2
} |
| Stato | {
"up": true,
"code": 200,
"timings": {
"dns": 5,
"tls": 10,
"wait": 548,
"connect": 6,
"download": 6
},
"response_ms": 575
} |
| Connessione TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Porte | {
"open": [
21,
25,
53,
80,
110,
143,
443,
587,
993,
995,
3306
]
} |
| Carbon | {
"bytes": 43431,
"co2_grams": 0.0016,
"cleaner_than": 40
} |
| Server DNS | {
"ns": [
{
"host": "ns2.betahostit.com"
},
{
"host": "ns1.betahostit.com"
}
],
"zone": "qfsvaultx.org"
} |
| Ubicazione | {
"ip": "85.195.85.58",
"asn": "29066",
"org": "velia.net Internetdienste GmbH",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "qfsvaultx.org"
} |
| Record DNS | {
"A": [
"85.195.85.58"
],
"MX": [
"{\"exchange\": \"qfsvaultx.org\", \"priority\": 0}"
],
"NS": [
"ns2.betahostit.com",
"ns1.betahostit.com"
],
"SOA": "{\"nsname\": \"ns1.betahostit.com\", \"hostmaster\": \"biz\\\\.urdesigner.gmail.com\", \"serial\": 2026090101, \"refresh\": 3600, \"retry\": 1800, \"expire\": 1209600, \"minttl\": 86400}",
"TXT": [
"v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Politiche di sicurezza HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "85.195.85.58",
"family": 4
} |
| Reindirizzamenti | {
"chain": [
"https://qfsvaultx.org"
]
} |
| Link alla pagina | {
"internal_count": 8
} |
| Record di registrazione | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientRenewProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp",
"clientUpdateProhibited https://icann.org/epp"
],
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
| Intestazioni HTTP | {
"headers": {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
}
} |
 Cloudflare Radar Verdict Malevolo
No. PhishDestroy classifica qfsvaultx.org come Imitazione di Coinbase (rischio: critico, 73/100); è stato rilevato per la prima volta il 2026-10-25. Considera il sito non sicuro.
No. Non collegare un wallet, non firmare messaggi e non approvare token su qfsvaultx.org. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.
Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.
cc4af6b506ad9df4a2278bec31dad8eda08545ad67fb4a3647accbcd600592ca · 100931 bytes 56f8aedbe1d86b81fff36c121c67974672c4d2be02f465dd5924369d1a9d37de · 153669 bytes d1436cbb28c391be2c8b9f225af10deaacc0b6792ec4aaa99b31a278a4cc4765 · 63957 bytes  (US)
ns1.betahostit.comns2.betahostit.comns41.dnsiaas.comns42.dnsiaas.comqfsvaultx.orgpriority 0La posizione si riferisce alla rete IP.
63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550*.qfsvaultx.orgqfsvaultx.orgMetadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
All’ultimo controllo il sito reindirizzava i visitatori altrove.
PHP is a general-purpose scripting language used for web development.
Cloudflare is a web-infrastructure and website-security company, providing content-delivery-network services, DDoS mitigation, Internet security, and distributed domain-name-server services.
Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di qfsvaultx.org · checked Oct 25, 2026
Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.
https://qfsvaultx.org/X-Powered-By: PHP/8.3.36Content-Type: text/html; charset=UTF-8Cache-Control: no-cache, privateContent-Encoding: gzipServer: LiteSpeedh3=":443"; ma=2592000, h3-29=":443"; ma=2592000no-cache, privateKeep-Alivegzip9696text/html; charset=UTF-8Sun, 25 Oct 2026 03:08:39 GMTtimeout=5, max=100LiteSpeedAccept-EncodingPHP/8.3.36Valori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.
redirect: raw=redirect_302; http=302; via=https_proxy; location=https://qfsvaultx.org/cgi-sys/suspendedpage.cgi; server=LiteSpeed
qfsvaultx.org Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
live_content→redirected
http_redirect
Sconosciuto→live_content
content_served
Raggiungibile
Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.
4 riferimenti della comunità
Visualizza fontePhishing
Visualizza fonte0/92 rilevamenti del motore
Visualizza fontePD-20261025-A75089
Pagina archiviata
Visualizza fonteqfsvaultx.org
Visualizza fontePagina salvata
Visualizza fonteWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecRecensione del sito↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 KasperskyOpenTIP↗
 Dr.WebOnline scanner↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
255 domini simili memorizzati
Visualizzati 100 di 255
Stessa favicon Link diretto 4
Stesso IP 85.195.85.58 Segnale di supporto 2
Etichetta del brand: Coinbase Segnale di supporto 8
Registrar: TuringSign Solo per la scoperta 6
Ogni riga rappresenta un motivo per cui un dominio è collegato a questo host. I nodi a dimensione intera indicano rilevamenti di VirusTotal, mentre quelli tratteggiati sono già offline. Di seguito è riportato l'elenco completo. Elenco completo dei rapporti correlati
Stesso hash della favicon o stesso titolo della pagina di questo host.
Questo IP di origine ospita più domini di phishing: l'infrastruttura può essere condivisa tra campagne.
Report con la stessa etichetta del sistema di raccolta. Un’etichetta condivisa non dimostra un’impersonificazione né una proprietà comune. Visualizza i rapporti corrispondenti →
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
Rapporti aggiunti di recente dal database PhishDestroy. Questi collegamenti di scoperta non implicano infrastrutture o proprietà condivise.
PD-20261025-A75089 Destinatario: abuse@velia.net AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Linea telefonica federale per le segnalazioni1-800-CALL-FBI

Current service: Segnala una frode. England, Wales and Northern Ireland. Scotland: 101.
Centro di assistenza0300 123 2040Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.
Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
qfsvaultx.org)Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative ai rimborsi
Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica
Scansiona oraSegnala i domini sospetti al nostro database delle minacce — proteggi la comunità
SegnalaSegnalazioni recenti di phishing e modifiche osservate della disponibilità
MonitoraControlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.