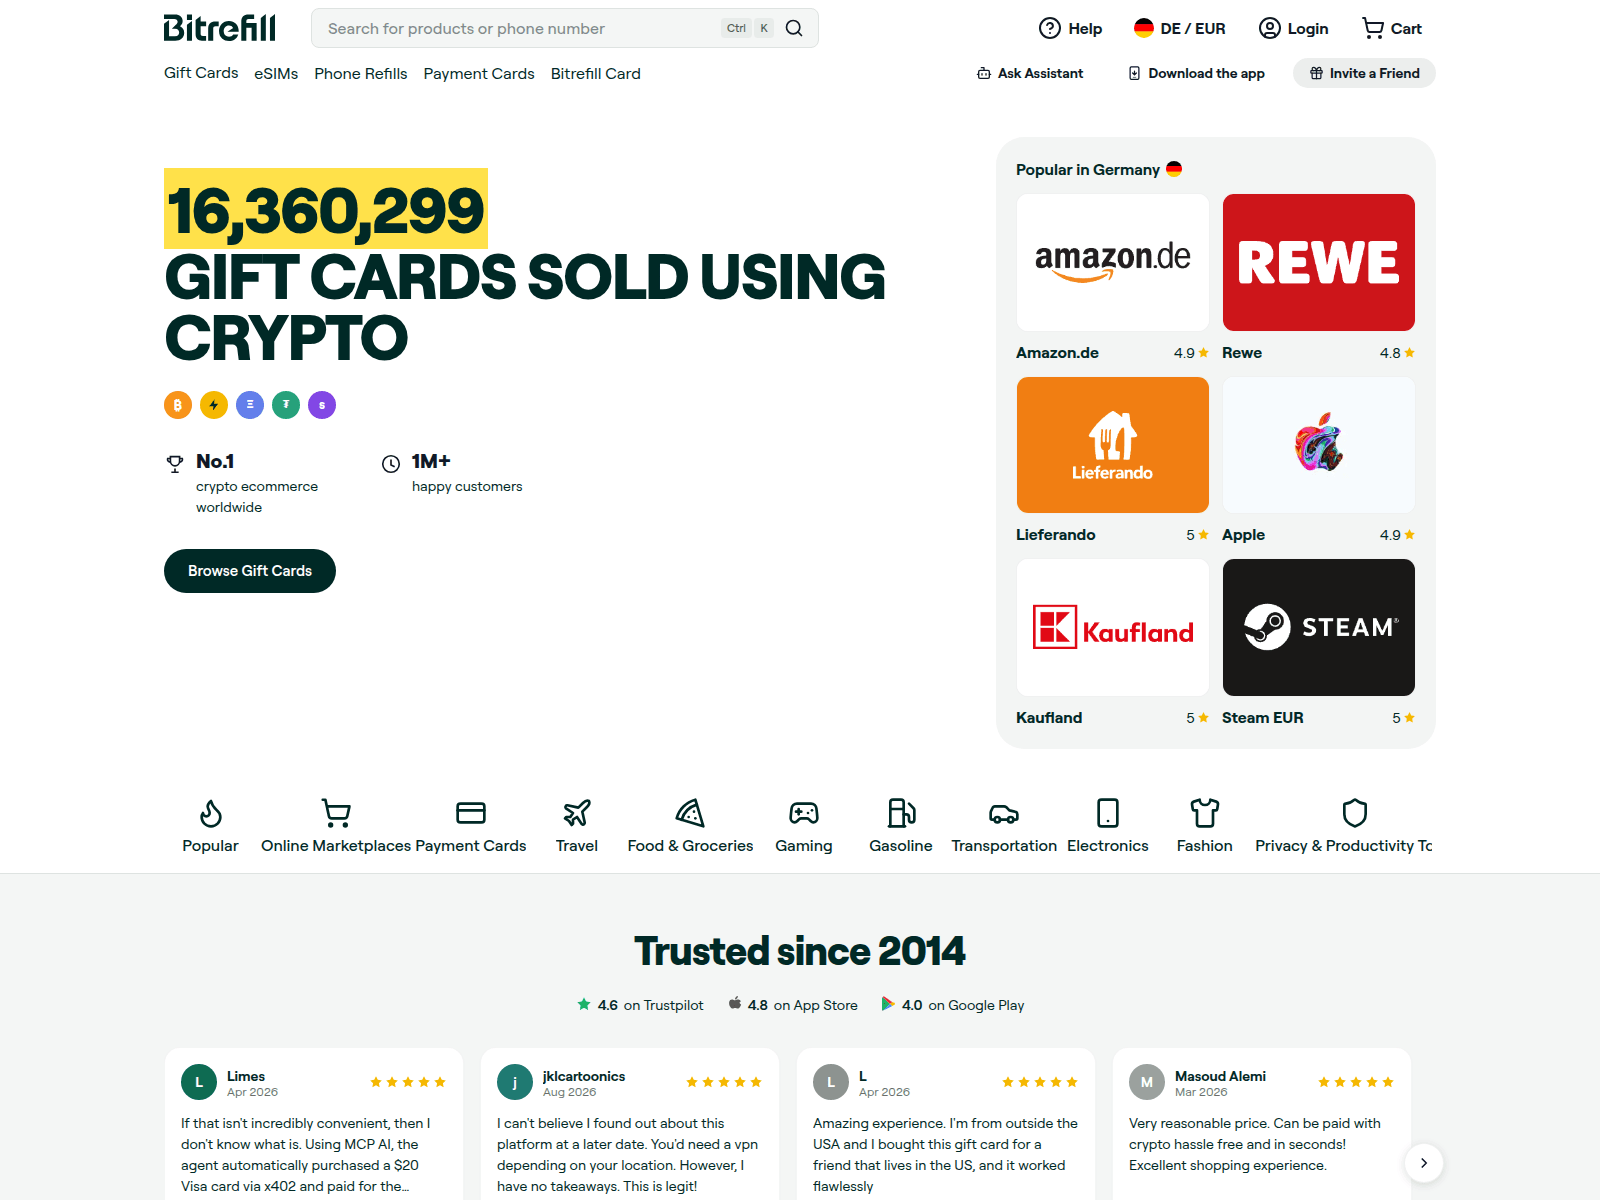
bitrefill.com-gift-cards-flow.com mimics Bitrefill to present a crypto gift card marketplace backed by borrowed claims and a fresh domain registration. Do not submit cryptocurrency payments or personal credentials through this address.
Analisi disponibile solo in inglese
Titolo della pagina: “bitrefill.com-gift-cards-flow.com”
Maggiori informazioni sulle fonti
Segnali di sicurezza registrati
Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Dannosi: 0. Sospetti: 1. Ora dell’analisi (come registrata): 2026-11-22 09:05 UTC. Recuperato (come registrato): 2026-11-22 11:25 UTC. Inseriti in liste di blocco esterne: MetaMask, SEAL. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Segnali di rischio
Rilevamenti VirusTotal: 1/92Spamhaus DBL: dominio di spamCorrispondenze della blocklist memorizzate: 2
La visualizzazione per esperti include tutte le sezioni: DNS, TLS, richieste di rete, hash e il codice JSON grezzo.
Riepilogo del rapporto
PhishDestroy conserva una scheda su bitrefill.com-gift-cards-flow.com. Ogni fonte ha una propria data; i controlli mancanti non dimostrano la sicurezza.
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
Analisi
Riepilogo del dominio
PhishDestroy ha registrato per la prima volta bitrefill.com-gift-cards-flow.com il 2026-11-22. Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Dannosi: 0. Sospetti: 1. Ora dell’analisi (come registrata): 2026-11-22 09:05 UTC. Recuperato (come registrato): 2026-11-22 11:25 UTC. Inseriti in liste di blocco esterne: MetaMask, SEAL. Rischio: alto (punteggio delle evidenze 66/100). Registrar: NiceNIC. Hosting: FEMO IT SOLUTIONS LIMITED. Non inserire credenziali e non collegare un wallet.
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
Bitrefill gift card clone layout
The page opens with the Bitrefill branding and a prominent headline stating "16,360,299 GIFT CARDS SOLD USING CRYPTO", alongside claims of being the "No.1 crypto ecommerce worldwide" with "1M+ happy customers". A search bar sits at the top next to help, login, and cart links, while product tiles showcase major brands like Amazon.de, Rewe, Lieferando, Apple, Kaufland, and Steam. Navigation icons run across the middle for categories such as online marketplaces, payment cards, travel, and food. Further down, the site displays a "Trusted since 2014" banner with rating badges for Trustpilot, App Store, and Google Play, followed by customer review cards.
Fresh registration and borrowed claims
It was registered on 22 Nov 2026 and reported the same day, which directly contradicts the page's prominent claim of being established "since 2014". Because the domain was registered on 22 Nov 2026, the history and established reputation shown on the page are entirely borrowed from the legitimate service.
Infrastructure and detections
The same IP address is shared by 168 other reported domains. Among these neighbours are addresses such as bitrefill.com-gift-cards-egld.com, bitrefill.com-gift-cards-axs.com and bitrefill.com-gift-cards-sand.com, which present pages titled "FASTPANEL" or duplicate gift card offers, pointing to an automated infrastructure used by operators to spawn multiple look-alike shops. Furthermore, Spamhaus DBL lists it as spam, 1 of 92 VirusTotal engines flagged it on 22 Nov 2026, and MetaMask and SEAL block it.
Evidenze della fonteVirusTotal 1 / 925 fonti
FonteRisultatoRegistratoApri
VirusTotal
1 / 92 rilevamenti del motore
Analisi:
Apri il rapporto VirusTotalRecord originale della fonteOsservato: 13 campi
Si tratta di un risultato archiviato separatamente. I relativi conteggi, fornitori e date non sostituiscono l’osservazione del provider riportata sopra. La data di recupero non corrisponde alla data di analisi.
Fonte
VirusTotal
Stato del risultato
observed
Numerator
1
Denominator
92
Vendors
Fortinet
Rilevato su
2026-11-22 09:05:19
Ora della verifica
2026-11-22 12:25:05
Ora del recupero
2026-11-22 11:25:05
Spamhaus DBL
dominio di spam
Cloudflare Radar
Report di scansione
Apri il rapporto Cloudflare RadarRecord originale della fonteOsservato: 8 campi
La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
bitrefill.com-gift-cards-flow.com copies Bitrefill to sell gift cards for crypto, flagged by Spamhaus DBL and 1 VirusTotal engine. Do not submit payments.
Sintesi generata dall’IA
Bitrefill gift card clone layout The page opens with the Bitrefill branding and a prominent headline stating "16,360,299 GIFT CARDS SOLD USING CRYPTO", alongside claims of being the "No.1 crypto ecommerce worldwide" with "1M+ happy customers". A search bar sits at the top next to help, login, and cart links, while product tiles showcase major brands like Amazon.de, Rewe, Lieferando, Apple, Kaufland, and Steam. Navigation icons run across the middle for categories such as online marketplaces, payment cards, travel, and food. Further down, the site displays a "Trusted since 2014" banner with rating badges for Trustpilot, App Store, and Google Play, followed by customer review cards. Fresh registration and borrowed claims It was registered on 22 Nov 2026 and reported the same day, which directly contradicts the page's prominent claim of being established "since 2014". Because the domain was registered on 22 Nov 2026, the history and established reputation shown on the page are entirely borrowed from the legitimate service. Infrastructure and detections The same IP address is shared by 168 other reported domains. Among these neighbours are addresses such as bitrefill.com-gift-cards-egld.com, bitrefill.com-gift-cards-axs.com and bitrefill.com-gift-cards-sand.com, which present pages titled "FASTPANEL" or duplicate gift card offers, pointing to an automated infrastructure used by operators to spawn multiple look-alike shops. Furthermore, Spamhaus DBL lists it as spam, 1 of 92 VirusTotal engines flagged it on 22 Nov 2026, and MetaMask and SEAL block it.
Modello di IA che ha redatto il testo
threat-v10-gemini
Ora in cui è stato scritto il testo generato dall’IA
Pacchetto pubblico selezionato; il momento della generazione del testo è indipendente dalle date delle osservazioni di origine.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Dettagli raccolti dalle fonti
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 11 campi
Informazioni sulla sicurezza di rete Contesto del registrar
Contesto del registrarNiceNIC
Stored registration data identifies NICENIC INTERNATIONAL GROUP CO., LIMITED (IANA 3765) as the registrar. PhishDestroy maintains separate NiceNIC abuse-report research; registrar association is contextual and is not an independent detection for this domain.
PhishDestroy assegna a bitrefill.com-gift-cards-flow.com un livello di rischio pari a alto (punteggio delle evidenze 66/100) sulla base delle prove registrate; la prima segnalazione risale al 2026-11-22. Risultato VirusTotal salvato: 1/92 motori con segnalazioni. Dannosi: 0. Sospetti: 1. Ora dell’analisi (come registrata): 2026-11-22 09:05 UTC. Recuperato (come registrato): 2026-11-22 11:25 UTC. Inseriti in liste di blocco esterne: MetaMask, SEAL. Il punteggio locale e la presenza in un elenco non provano una frode. Verifica la data di ogni fonte e l’URL esatto.
È sicuro collegare un wallet a bitrefill.com-gift-cards-flow.com?
A causa dei segnali di rischio sopra indicati, non collegare alcun wallet, non firmare messaggi né approve le autorizzazioni relative ai token su tale piattaforma. Una transazione blockchain confermata non può essere annullata.
Cosa devo fare se ho usato bitrefill.com-gift-cards-flow.com?
È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token
Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza
Conserva l'indirizzo, le date, i dettagli del pagamento o della transazione e i messaggi per poter sporgere denuncia alla polizia o a un'altra autorità competente. La denuncia non garantisce il recupero del denaro. Guida passo passo: guida di emergenza.
Reputazione IP62.60.226.390/100punteggio di abuso · segnalazioni di abuso relative all’indirizzo IP di questo server, non al dominio; più alto = peggioreQuesto indirizzo IP non è stato ancora segnalato al database degli abusi, ma il dominio stesso è riconosciuto come sito di phishing.0 segnalazionicontrollato 2026-11-22
Emesso da Let's Encrypt / YR1· la validità salvata scade tra 89 giorni
Rete & certificati
Evidenze tecniche archiviate
Rete & DNS
Indirizzo IP
62.60.226.39
ASN della rete
AS214351
Organizzazione
Femo IT Solutions Limited
Posizione osservata
Frankfurt am Main, DE
Intestazione del server
nginx/1.30.5
Nameserver 2
martin.ns.cloudflare.com
sunny.ns.cloudflare.com
La posizione si riferisce alla rete IP.
Certificato TLS
Emittente
Let's Encrypt / YR1
Valido dal
2026-11-22 06:06:47
Valido fino al
2027-02-20 06:06:46
Corrispondenza del nome host
Sì
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato3d0a681bc1031ad4074a54acb1415135901eb789fb2735d0051f92ce6ea420ffNomi del certificato · 2 SAN
bitrefill.com-gift-cards-flow.com
www.bitrefill.com-gift-cards-flow.com
Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.
HSTS: non rilevatoDNSSEC: non rilevatoWAF/firewall: non rilevatoIndicatore di cloaking: non rilevato
Impronta digitale della favicon:825eb1a627f34c3d1fad85cb5904b5ac0fded65f677c5a85fa992e42c450fd99
Saved response-header values · 8
Accept-Ranges
bytes
Connessione
keep-alive
Content-Length
11694
Content-Type
text/html
Data
Sun, 22 Nov 2026 11:20:05 GMT
Etag
"69a95284-2dae"
Last-Modified
Thu, 05 Mar 2026 09:53:08 GMT
Server
nginx/1.30.5
Valori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.
Dettagli relativi alla registrazione e all'osservazione1
Osservazioni sulla disponibilità
Ultima osservazione con sito raggiungibile
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Richieste di rete: 4Hash SHA-256: 4Analisi URLScan:
Richieste di rete registrate da URLScan durante il caricamento della pagina. URLScan non fornisce un hash per ogni richiesta. PhishDestroy ha recuperato questo elenco il 2026-11-22 11:23 UTC.
Carica i dati salvati; il sito sospetto non viene aperto.
Richieste di rete intercettate
#
Richiesta di rete
Metodo HTTP · stato
Tipo
Dimensione non compressa
Corpo della risposta SHA-256
Cronologia delle osservazioni archiviate1
Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
Monitoraggio domini · Primo record della raccolta
Raggiungibile
Tutte le osservazioni relative alla disponibilità conservate2
Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.
Eventi registrati: 11. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.
Individuazione preventiva e inserimento nel databaseMinaccia inseritaregistrati
Minaccia inserita
bitrefill.com-gift-cards-flow.com rilevato e inserito in coda per un'analisi completa
Controlli di intelligence sulle minacceSpamhaus DBL · Acquisizione URLScan.io · Verdetto di URLScan · Rapporto Cloudflare Radar · Archivio Web · VirusTotal · Rilevamento nelle liste di blocco · Contesto del registrar: NiceNIC · Prove forensi raccolteregistrati
Come conduciamo le indagini e redigiamo i rapporti
Scansioni pubbliche, prove e canali di segnalazione degli abusi
Eseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.
01Scansioni pubbliche e raccolta delle prove10 fonti e gruppi di strumenti
Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.
02Segnalazioni di abusi e follow-upRegistrar, hosting e canali di sicurezza
Identificare il provider responsabile. Abbinare i record di registrazione e di hosting al contatto competente per gli abusi.
Preparare un pacchetto di prove. Includere l’URL, i riferimenti alle scansioni pubbliche, le schermate e le osservazioni registrate.
Invia il rapporto. Conservare i registri dei rapporti inviati e le informazioni sui destinatari, quando disponibili.
Ricontrollare e pubblicare gli aggiornamenti. Tieni traccia dei risultati successivi degli scanner, delle risposte dei provider e della disponibilità dei siti.
Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.
Esplora la cronologia completa di questo dominio per fonte. Il download include tutti i record relativi alla fonte selezionata. Le date mantengono le etichette originali dei campi.
Le relazioni archiviate sono raggruppate in base all'attributo di corrispondenza esatta. Un fornitore o un registrar condiviso da solo non dimostra la proprietà comune.
Stesso registrar: NiceNIC6
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Metti al sicuro i tuoi account e i tuoi fondi prima di tutto, poi segnala l'accaduto. Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.
Agisci in base a ciò che hai effettivamente fatto. Se hai inserito una password: cambiala e modifica tutti i siti in cui l’hai riutilizzata. Se hai effettuato un pagamento o fornito i dati della tua carta: contatta la tua banca o il servizio di pagamento. Se hai scaricato un file: esegui una scansione del dispositivo. Infine, segnala l’incidente.
Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Cosa devo fare subito?
Urgente
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
È stata inserita una password — modificala su quel servizio e su tutti gli altri siti in cui hai utilizzato la stessa password
Attiva l'autenticazione a due fattori — laddove il servizio lo preveda, un’app di autenticazione è più sicura dei codici via SMS
Dati della carta o del conto bancario pagati o inseriti — contatta la tua banca o il tuo servizio di pagamento utilizzando i recapiti riportati sulla tua carta o sul sito web ufficiale
Ha scaricato un file — non aprirlo ed esegui una scansione del dispositivo con un software di sicurezza
Ha condiviso una frase di seed o una chiave privata — trasferire i fondi rimanenti su un nuovo portafoglio con una nuova frase seed; il portafoglio compromesso non è più sicuro
Ho collegato un portafoglio ma non ho firmato nulla — disconnettere il sito dal portafoglio e rifiutare le richieste in sospeso; una connessione di per sé non comporta il trasferimento di fondi
Spesa di token approvata (approve / permit) — revocare tale approvazione utilizzando uno strumento di verifica delle approvazioni dei token (revoke.cash)
Ha inviato criptovaluta — salva l'hash della transazione, il tuo indirizzo e l'indirizzo del destinatario; le transazioni sulla blockchain non possono essere annullate
Quali informazioni devo raccogliere per la mia segnalazione?
Linee guida dell'FBI
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
Tutti gli URL e i domini utilizzato dal truffatore (tra cui bitrefill.com-gift-cards-flow.com)
Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore
Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
A chi devo segnalare la truffa?
FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Come funzionano in genere le truffe di phishing?
Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
Pig butchering — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi
Come posso proteggermi in futuro?
Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
"Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti
Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali.Scopri di più sulle truffe relative al recupero dei fondi →
Informazioni su questo reportFonti, date di osservazione e correzioni
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

 NiceNIC
 62.60.226.39


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT