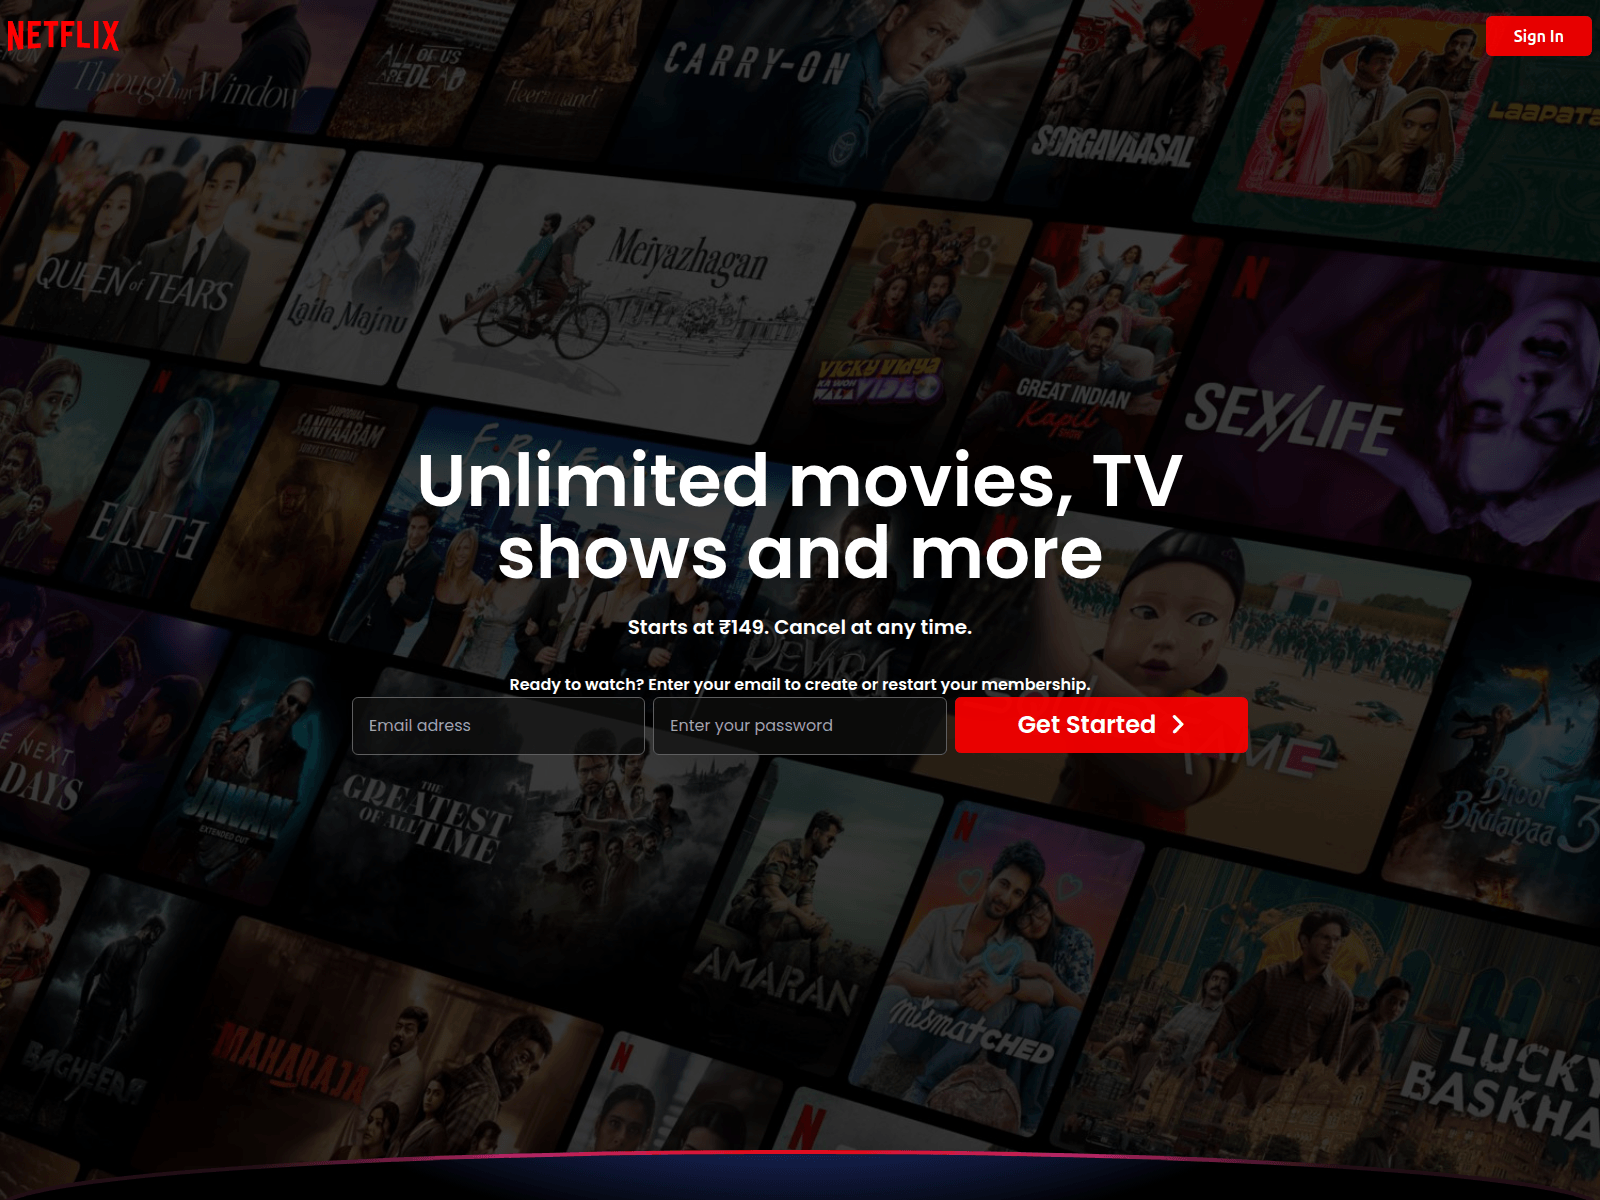
The netfli8.netlify.app domain hosted a credential-harvesting page mimicking Netflix and asking visitors to submit their account email and password. Anyone who entered credentials on this page should immediately change their password on the real Netflix service at netflix.com.
Analisis hanya tersedia dalam bahasa Inggris
Judul halaman: “Netflix”
Selengkapnya tentang sumber-sumber tersebut
Sinyal keamanan tersimpan
Hasil VirusTotal tersimpan: 7/92 mesin memberikan peringatan. Waktu analisis (sesuai catatan): 2026-11-22 05:26 UTC. Waktu pengambilan (sesuai catatan): 2026-11-22 15:43 UTC. Terdaftar dalam daftar blokir eksternal: OpenPhish. Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.
Sinyal risiko
Deteksi Total Virus: 7/92Daftar blokir yang disimpan cocok: 1Google Safe Browsing: tanda ancaman tercatat
Tampilan ahli mencakup semua bagian: DNS, TLS, permintaan jaringan, hash, dan JSON mentah.
Ringkasan laporan
PhishDestroy menyimpan catatan netfli8.netlify.app. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
Analisis
Ringkasan domain
PhishDestroy pertama kali mencatat netfli8.netlify.app pada 2026-11-22. Hasil VirusTotal tersimpan: 7/92 mesin memberikan peringatan. Waktu analisis (sesuai catatan): 2026-11-22 05:26 UTC. Waktu pengambilan (sesuai catatan): 2026-11-22 15:43 UTC. Google Safe Browsing menandainya berbahaya. Risiko: kritis (skor bukti 100/100). Registrar: Netlify. Status: Terakhir diketahui aktif. Hosting: Amazon.com, Inc. Terdaftar dalam daftar blokir eksternal: OpenPhish. Jangan masukkan kredensial dan jangan hubungkan dompet.
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
Netflix login page layout and credentials form
The page opens with the Netflix brand name in red at the top left and a background mosaic of popular shows and movies. Large white text in the center reads "Unlimited movies, TV shows and more", followed by the subtext "Starts at ₹149. Cancel at any time." Further down, the prompt states, "Ready to watch? Enter your email to create or restart your membership." Two input fields labeled "Email adress" with a typo and "Enter your password" sit next to a bright red button reading "Get Started >". A top-right button also offers a "Sign In" option to complete the illusion of the official service.
Credential collection and security telemetry
The form asks visitors to provide their account email and password directly to the hosting environment on netlify.app. urlscan classified the page as malicious, 7 of 92 VirusTotal engines flagged it on 22 Nov 2026, and Google Safe Browsing flags it, with vendors such as ESET, Netcraft and Webroot among them. Because the official streaming service operates exclusively on netflix.com, this deployment is an unauthorized credential-harvesting interface designed to capture user sign-in details.
Account risks and recommended actions
Submitting details on this page exposes personal accounts to unauthorized access and takeover. Visitors who already entered their credentials should immediately secure their accounts by changing their passwords on the genuine Netflix platform at netflix.com. Users who reuse passwords across multiple platforms must update those accounts as well to prevent widespread compromise.
Bukti sumberVirusTotal 7 / 92 · Google Safe Browsing: ditandai6 sumber
SumberHasilTercatatBuka
VirusTotal
7 / 92 deteksi mesin
Analisis:
Buka laporan VirusTotalCatatan asli sumberTeramati: 14 kolom
Ini adalah hasil yang disimpan secara terpisah. Jumlah, vendor, dan tanggalnya tidak menggantikan pengamatan penyedia di atas. Tanggal pengambilan bukan merupakan tanggal analisis.
Sumber
VirusTotal
Status hasil
observed
Numerator
7
Denominator
92
Vendors
ESET, Emsisoft, Google Safe Browsing, Netcraft, OpenPhish, SOCRadar, Webroot
Teramati di
2026-11-22 05:26:24
Waktu pemeriksaan
2026-11-22 16:43:11
Waktu pengambilan data
2026-11-22 15:43:12
Cloudflare Radar
Phishing
Buka laporan Cloudflare RadarCatatan asli sumberTeramati: 14 kolom
Buka laporan Pemeriksaan kode halaman oleh alat pemantau terpisah · 10 / 100 · 2026-11-22 15:45 UTC
Analisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.
netfli8.netlify.app hosted a Netflix sign-in page asking for account credentials, flagged by urlscan and 7 VirusTotal engines. Avoid submitting details.
Ringkasan AI
Netflix login page layout and credentials form The page opens with the Netflix brand name in red at the top left and a background mosaic of popular shows and movies. Large white text in the center reads "Unlimited movies, TV shows and more", followed by the subtext "Starts at ₹149. Cancel at any time." Further down, the prompt states, "Ready to watch? Enter your email to create or restart your membership." Two input fields labeled "Email adress" with a typo and "Enter your password" sit next to a bright red button reading "Get Started >". A top-right button also offers a "Sign In" option to complete the illusion of the official service. Credential collection and security telemetry The form asks visitors to provide their account email and password directly to the hosting environment on netlify.app. urlscan classified the page as malicious, 7 of 92 VirusTotal engines flagged it on 22 Nov 2026, and Google Safe Browsing flags it, with vendors such as ESET, Netcraft and Webroot among them. Because the official streaming service operates exclusively on netflix.com, this deployment is an unauthorized credential-harvesting interface designed to capture user sign-in details. Account risks and recommended actions Submitting details on this page exposes personal accounts to unauthorized access and takeover. Visitors who already entered their credentials should immediately secure their accounts by changing their passwords on the genuine Netflix platform at netflix.com. Users who reuse passwords across multiple platforms must update those accounts as well to prevent widespread compromise.
PhishDestroy menilai netfli8.netlify.app sebagai risiko kritis (skor bukti 100/100) berdasarkan bukti yang tercatat; hal ini pertama kali tercatat pada 2026-11-22. Hasil VirusTotal tersimpan: 7/92 mesin memberikan peringatan. Waktu analisis (sesuai catatan): 2026-11-22 05:26 UTC. Waktu pengambilan (sesuai catatan): 2026-11-22 15:43 UTC. Google Safe Browsing menandainya berbahaya. Terdaftar dalam daftar blokir eksternal: OpenPhish. Skor lokal dan pencantuman dalam daftar tidak membuktikan penipuan. Periksa tanggal setiap sumber dan URL yang tepat.
Apakah aman menghubungkan dompet ke netfli8.netlify.app?
Mengingat adanya sinyal risiko di atas, jangan menghubungkan dompet, menandatangani pesan, atau approve izin token di sana. Transaksi blockchain yang telah dikonfirmasi tidak dapat dibatalkan.
Apa yang harus saya lakukan jika pernah memakai netfli8.netlify.app?
Sudah memasukkan kata sandi — Ubah kata sandi tersebut di layanan tersebut dan di setiap situs lain yang menggunakan kata sandi yang sama
Aktifkan otentikasi dua faktor — di tempat-tempat di mana layanan tersebut menyediakannya; aplikasi otentikasi lebih aman daripada kode SMS
Telah membayar atau memasukkan detail kartu atau rekening bank — Hubungi bank atau penyedia layanan pembayaran Anda melalui informasi kontak yang tertera pada kartu Anda atau situs web resminya
Telah menghubungkan dompet, tetapi belum menandatangani apa pun — putuskan koneksi situs tersebut di dompet dan tolak permintaan yang masih tertunda; koneksi itu sendiri tidak memindahkan dana
Persetujuan pengeluaran token (approve / permit) — cabut persetujuan tersebut menggunakan alat pemeriksa persetujuan token
Telah membagikan frasa benih atau kunci pribadi — pindahkan sisa dana ke dompet baru dengan frasa seed baru; dompet yang telah terekspos tersebut tidak lagi aman
Telah mengunduh file — Jangan membukanya dan pindai perangkat tersebut dengan perangkat lunak keamanan
Simpan alamat, tanggal, rincian pembayaran atau transaksi, serta pesan-pesan yang terkait untuk keperluan pelaporan ke polisi atau pihak berwenang lainnya. Pelaporan tersebut tidak menjamin bahwa uang Anda akan dikembalikan. Panduan langkah demi langkah: panduan darurat.
URLScan · 2026-11-22 1 / 2 Digunakan dalam analisisSHA-256 berkas sumber: 5551ac72…e836353SHA-256 dari salinan yang telah disiapkan dan diberikan kepada model: 79c10bc7…90e17b4Cloudflare Radar 2 / 2
Analisis DOMdianalisis 2026-11-22skor 10/1004 sinyal merek
URL yang Dikirimkanhttp://netfli8.netlify.app/
Hash Favicon
Judul halaman yang terdeteksi
Netflix
Referensi merek otomatis
AppleNetflixPlaystationXbox
Sertifikat TLS
Diterbitkan oleh DigiCert Global G2 TLS RSA SHA256 2020 CA1· masa berlaku tersimpan berakhir dalam 117 hari
Jaringan & sertifikat
Bukti teknis tersimpan
Jaringan & DNS
Tepi CDN bersama
Alamat IP
63.176.8.218
ASN jaringan
AS16509
Organisasi
AWS EC2 (eu-central-1)
Lokasi yang teramati
Frankfurt, DE
Header server
Netlify
Reputasi Edge-IP tidak dikaitkan dengan domain ini.
Server nama 4
dns1.p01.nsone.net
dns2.p01.nsone.net
dns3.p01.nsone.net
dns4.p01.nsone.net
Lokasi menggambarkan jaringan IP.
Sertifikat TLS
Penerbit
DigiCert Global G2 TLS RSA SHA256 2020 CA1
Berlaku sejak
2026-02-16 00:00:00
Berlaku hingga
2027-03-19 23:59:59
Kecocokan nama host
Ya
Masa Berlaku
Dalam rentang tanggal validitas tersimpan
Sumber pengumpulan
PhishDestroy collector
Sidik jari sertifikatbc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478Nama sertifikat · 2 SAN
*.netlify.app
netlify.app
Metadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.
Permintaan jaringan yang direkam oleh URLScan saat memuat halaman. URLScan tidak menyediakan nilai hash untuk setiap permintaan. PhishDestroy mengambil daftar ini pada tanggal 2026-11-22 15:28 UTC.
Memuat data yang tersimpan; situs yang mencurigakan tersebut tidak dibuka.
Permintaan jaringan yang terekam
#
Permintaan jaringan
Metode HTTP · status
Jenis
Ukuran tanpa kompresi
Tubuh respons SHA-256
Riwayat pengamatan tersimpan2
Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.
Google Safe Browsing · Tanda ancaman
Tidak ada bendera yang tercatat→Bendera telah tercatat
Pemantau domain · Catatan koleksi pertama
Dapat dijangkau
Semua pengamatan ketersediaan yang disimpan2
Sumber: pemantau ketersediaan. Setiap pengamatan yang disimpan tetap terpisah, termasuk catatan dengan tanggal atau hash bukti yang sama namun sumber atau status DNS yang berbeda. Status "tidak diketahui" bukanlah bukti bahwa situs tersebut sedang offline.
Peristiwa yang tercatat: 12. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.
Penemuan & Pemasukan PreventifAncaman Telah Dimasukkantercatat
Ancaman Telah Dimasukkan
netfli8.netlify.app terdeteksi dan dimasukkan ke antrian untuk analisis menyeluruh
Pemeriksaan Intelijen AncamanTangkapan Layar URLScan.io · Hasil Pemeriksaan URLScan · Laporan Cloudflare Radar · VirusTotal · Google Safe Browsing · Deteksi Daftar Blokir · Cloudflare Radar: Berbahaya · Label merek otomatis: Netflix · Bukti Forensik yang Dikumpulkan · Analisis Teknis yang Tercatattercatat
Domain tersebut tetap dapat diakses atau dibatasi aksesnya; pemeriksaan di masa mendatang mungkin akan memperbarui pengamatan ini.
sedang berlangsung
Aktivitas tercatat
5 entri
Siklus hidup
Domain terdaftar
Analisis VirusTotal dengan deteksi+3119 hari 6 jam
Ditambahkan ke PhishDestroy+10 jam 0 menit
Cloudflare Radar
Phishing
menit yang sama
Google Safe Browsing
Tanda ancaman tercatat
+3 menit
Ditambahkan ke PhishDestroy
netfli8.netlify.app
menit yang sama
URLScan
Halaman telah disimpan
+10 jam 0 menit
VirusTotal
7/92 deteksi mesin
Cara kami menyelidiki & melaporkan
Pemindaian publik, bukti, dan saluran pelaporan penyalahgunaan
Kami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.
01Pemindaian publik & pengumpulan bukti10 sumber dan kelompok alat
Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.
02Laporan penyalahgunaan & tindak lanjutSaluran pendaftar, hosting, dan keamanan
Identifikasi penyedia yang bertanggung jawab. Mencocokkan catatan pendaftaran dan hosting dengan kontak penyalahgunaan yang relevan.
Siapkan paket bukti. Sertakan URL, referensi pemindaian publik, tangkapan layar, dan pengamatan yang tercatat.
Kirim laporan. Simpan catatan laporan yang dikirimkan dan informasi penerima jika tersedia.
Periksa kembali dan terbitkan pembaruan. Lacak hasil pemindaian selanjutnya, tanggapan penyedia layanan, dan ketersediaan situs.
Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.
Telusuri riwayat lengkap domain ini berdasarkan sumber. Unduhan ini mencakup setiap catatan dari sumber yang dipilih. Tanggal tetap menggunakan label bidang aslinya.
Sinyal pendukung — Memiliki fitur halaman, infrastruktur, atau label pengumpul yang sama; bukan bukti bahwa operatornya sama.
Hanya untuk penemuan — Registrar atau edge CDN yang sama: ditampilkan untuk navigasi, bukan bukti keterkaitan.
Setiap jari-jari merupakan salah satu alasan mengapa suatu domain dikaitkan dengan laporan ini. Ukuran simpul menandakan deteksi VirusTotal, simpul bergaris putus-putus sudah tidak aktif, dan daftar lengkapnya tercantum di bawah ini. Daftar lengkap laporan terkait
Konten cocok4
Hash berkas favicon yang sama, atau judul halaman yang tercatat dan diawali dengan 20 karakter yang sama. Kesesuaian konten tidak dapat dijadikan bukti adanya kit phishing atau pemilik yang sama.
Didaftarkan melalui penyedia layanan pendaftaran yang sama. Sebuah penyedia layanan pendaftaran melayani jutaan pelanggan yang tidak saling terkait, sehingga hal ini sekadar mengelompokkan laporan-laporan tersebut, bukan membuktikan adanya hubungan.
Anda tidak sendirian dan tidak ada yang perlu dipermalukan. Penipu adalah penjahat canggih yang memanfaatkan kepercayaan. Melaporkan pengalaman Anda adalah senjata paling ampuh melawan penipuan: laporan Anda dapat mencegah orang lain menjadi korban dan membantu penegak hukum bertindak. Amankan akun dan dana Anda terlebih dahulu, baru kemudian laporkan. Jika kredensial telah dibobol, segera laporkan. Jangan berurusan dengan penipu yang mengaku dapat memulihkan dana.
Ambil tindakan berdasarkan apa yang sebenarnya Anda lakukan. Jika Anda memasukkan kata sandi: ubah kata sandi tersebut, serta di mana pun Anda pernah menggunakannya kembali. Jika Anda melakukan pembayaran atau memberikan detail kartu: hubungi bank atau penyedia layanan pembayaran Anda. Jika Anda mengunduh berkas: periksa perangkat Anda. Kemudian laporkan insiden tersebut.
Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.
Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.
Apa yang harus saya lakukan segera?
Mendesak
Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.
Sudah memasukkan kata sandi — Ubah kata sandi tersebut di layanan tersebut dan di setiap situs lain yang menggunakan kata sandi yang sama
Aktifkan otentikasi dua faktor — di tempat-tempat di mana layanan tersebut menyediakannya; aplikasi otentikasi lebih aman daripada kode SMS
Telah membayar atau memasukkan detail kartu atau rekening bank — Hubungi bank atau penyedia layanan pembayaran Anda melalui informasi kontak yang tertera pada kartu Anda atau situs web resminya
Telah mengunduh file — Jangan membukanya dan pindai perangkat tersebut dengan perangkat lunak keamanan
Telah membagikan frasa benih atau kunci pribadi — pindahkan sisa dana ke dompet baru dengan frasa seed baru; dompet yang telah terekspos tersebut tidak lagi aman
Telah menghubungkan dompet, tetapi belum menandatangani apa pun — putuskan koneksi situs tersebut di dompet dan tolak permintaan yang masih tertunda; koneksi itu sendiri tidak memindahkan dana
Persetujuan pengeluaran token (approve / permit) — cabut persetujuan tersebut menggunakan alat pemeriksa persetujuan token (revoke.cash)
Telah mengirim kripto — Simpan hash transaksi, alamat Anda, dan alamat penerima; transaksi blockchain tidak dapat dibatalkan
Informasi apa saja yang harus saya kumpulkan untuk laporan saya?
Pedoman FBI
Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗
Bukti pembayaran — Jika Anda sudah melakukan pembayaran, simpanlah struknya, beserta jumlah, tanggal, penyedia layanan pembayaran, dan rincian penerima.
Tanggal dan waktu yang tepat — dari setiap transaksi dan kontak pertama dengan penipu
Tangkapan layar — situs web penipuan, pesan obrolan, email, transaksi dompet digital, media sosial
Semua URL & domain digunakan oleh penipu (termasuk netfli8.netlify.app)
Komunikasi — email, pesan teks, nomor telepon, dan nama pengguna yang digunakan oleh penipu tersebut
Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.
Ke mana saya harus melaporkan penipuan ini?
FBI IC3 — Pusat Pengaduan Kejahatan Internet (Laporan tingkat federal AS)
Bank Anda atau penyedia layanan pembayaran Anda — segera hubungi tim penanggulangan penipuan melalui detail kontak resmi jika uang atau informasi kartu Anda bocor.
Polisi setempat — membuat catatan resmi, meskipun mereka tidak dapat bertindak segera
Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.
Bagaimana penipuan phishing biasanya bekerja?
Situs web palsu — salinan yang persis sama dengan situs asli, dengan domain yang sedikit diubah
Pig butchering — kepercayaan yang dibangun selama beberapa minggu melalui Telegram/WhatsApp/aplikasi kencan, lalu uangnya dicuri
Penipuan pemulihan — penipu menyamar sebagai agen pemulihan dan meminta biaya di muka. Jangan pernah membagikan frasa pemulihan atau membayar sebelum memverifikasi penyedia secara independen
Penipuan yang didukung oleh kecerdasan buatan — deepfakes, serangan phishing otomatis, dan situs yang dihasilkan oleh kecerdasan buatan (AI) yang membuat penipuan semakin sulit dideteksi
Bagaimana cara saya melindungi diri di masa depan?
Tandai situs resmi — jangan pernah mengklik tautan dari email, pesan langsung (DM), atau iklan
Memverifikasi domain — periksa PhishDestroy Sebelum berinteraksi. Periksa HTTPS, ejaan, dan usia domain
"Terlalu bagus untuk jadi kenyataan" = penipuan — imbal hasil yang dijamin, dukungan dari selebriti, tenggat waktu yang mendesak
Waspadalah terhadap penipu yang mengatasnamakan pemulihan! Penjahat dapat menghubungi korban lagi sambil berpura-pura menjadi penyelidik, pengacara, atau agen pemulihan. Jangan membayar biaya di muka atau membagikan kredensial.Pelajari lebih lanjut tentang penipuan pemulihan →
Tentang laporan iniSumber, tanggal pengamatan, dan koreksi
Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.
Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.
Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.


 Netlify
 63.176.8.218


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT