URLQuery
2 det.
Buka laporan

musor.cfd: Peniruan Counter-strike, terdeteksi oleh PhishDestroy pada 2026-10-28.
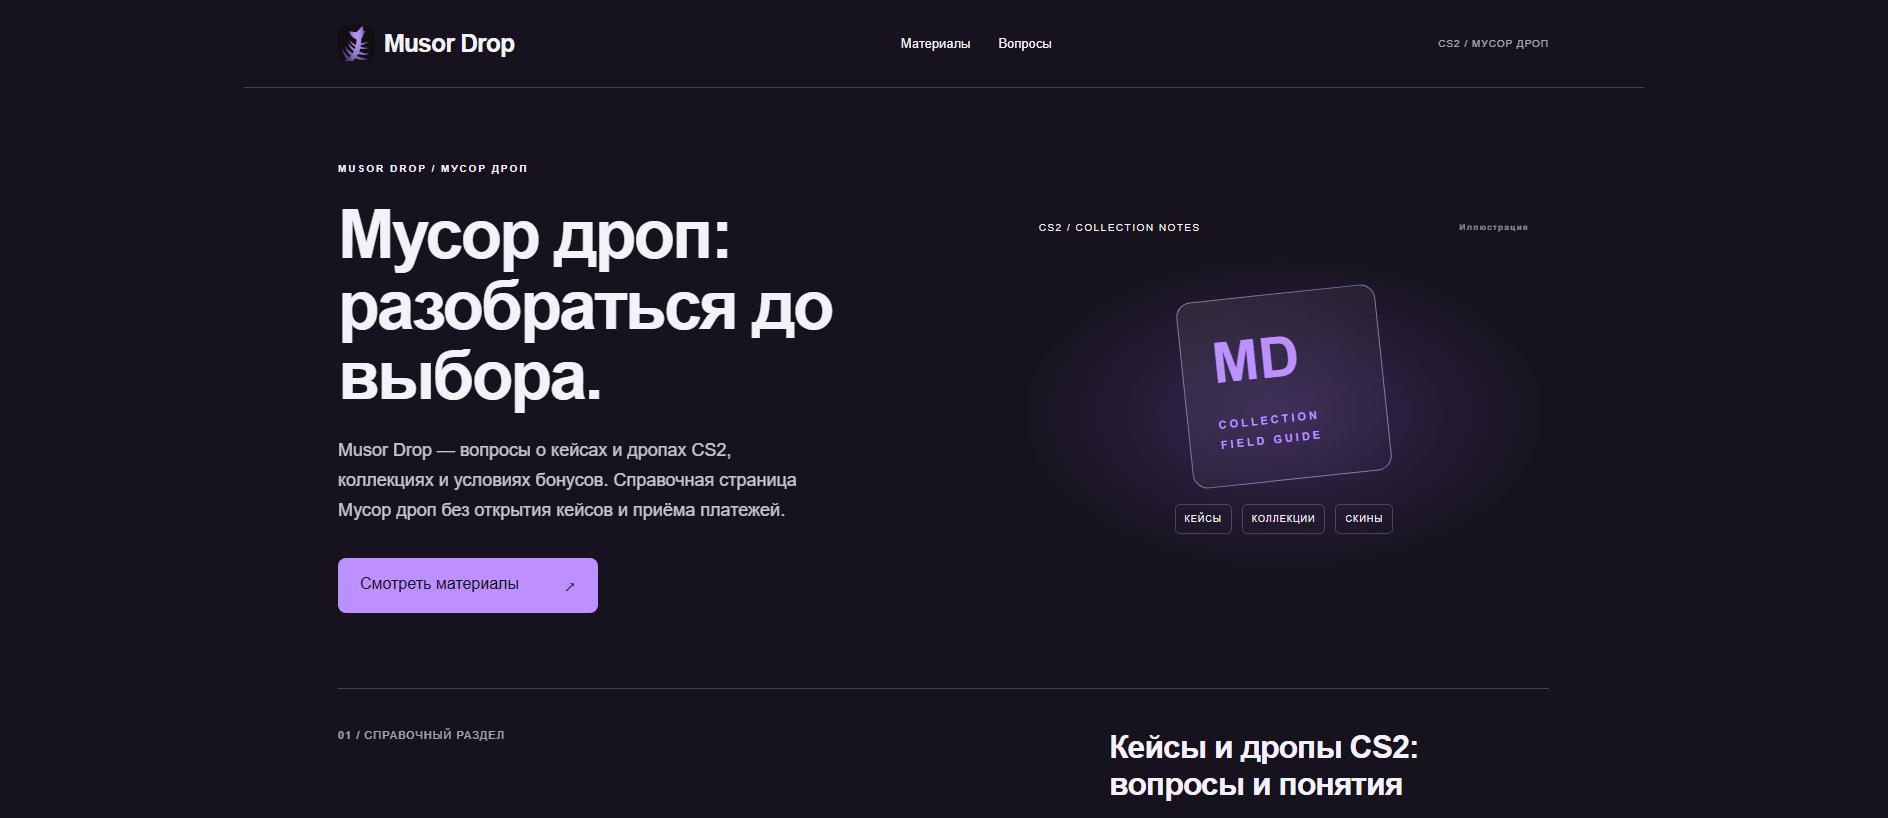
“Musor Drop — Кейсы и дропы CS2: вопросы и понятия”
 Hosting Concepts
 5.104.72.144Clouvider Limited
Peniruan Counter-strike: musor.cfd — Belum terverifikasi. Ringkasan bukti: VirusTotal 0/92; URLQuery 2 det.; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy…
Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.
musor.cfd: Peniruan Counter-strike, terdeteksi oleh PhishDestroy pada 2026-10-28. Risiko: tinggi (68/100). Registrar: Hosting Concepts. Hosting: Clouvider Limited. PhishDestroy mengirim 1 laporan penyalahgunaan. Tercantum di Spamhaus DBL. Jangan masukkan kredensial dan jangan hubungkan dompet.
5.104.72.144Clouvider LimitedHosting ConceptsLaporan Ancaman PhishDestroy
PhishDestroy listed musor.cfd because it is a newly registered domain (22 days old) that matches our automatic young‑domain rule. The intake AI previously assessed the site as clean, noting that the page describes itself as an informational resource about CS2 cases and explicitly states it does not offer case opening, top‑ups, upgrades, or exchanges. The domain was first seen by PhishDestroy on 2026-10-28 and returned an HTTP 200 response on that date.
The current listing does not demonstrate a specific scam mechanism; it only indicates that the domain is considered suspicious due to its age and lack of known benign reputation. In general, newly created sites may be used for phishing, fraudulent offers, or credential harvesting, but no such behavior was observed on the recorded page.
VirusTotal scanned the domain on 2026-10-21 (retrieved 2026-10-28) and reported zero malicious or suspicious detections from 92 engines. Google Safe Browsing checked on 2026-10-28 and did not flag the site. URLScan captured the site on 2026-10-28; its machine‑learning engine assigned a high malicious score (93) but the overall verdict was non‑malicious. No OTX pulses were found, and external blocklists reported zero hits while PhishDestroy’s internal list includes the domain.
The recorded registration date was 2026-10-05 through Hosting Concepts B.V. d/b/a Registrar.eu. The recorded IP was 5.104.72.144, which at the time was associated with Clouvider Limited in Canada, and the domain used Cloudflare nameservers. The TLS certificate observed was issued by Let’s Encrypt / YR2 for musor.icu and was valid until 2027-01-17.
Visitors should treat musor.cfd as suspicious and avoid entering any credentials, payment information, or personal data. If any sensitive information was submitted, change related passwords and monitor accounts for unexpected activity. Defenders can block the exact domain, log any connections, and keep the domain on internal watchlists.
2 det.
Buka laporanMencurigakan
Buka laporanTeramati: · Diambil:
| Uuid | ec285653-9754-416c-8998-1508d59561c2 |
|---|---|
| Final url | https://musor.cfd/ |
| Status | 200 |
| Sejarah | [
{
"url": "https://musor.cfd/",
"status": 200
}
] |
| Hash struktur DOM | 8350d914361e1a8bfaf132d48d286c0378c9d83039d7f360dee4ad6dbf399a4c |
| Hash dokumen | aabe36ad097d6183dbd733add52d9493b5f9135ac15cd89abbb1cc9f2f484c25 |
| Risiko domain | [
"Newly Seen Domains",
"Security Risks",
"New Domains",
"Gaming",
"Entertainment"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Catatan DNS | [
{
"name": "musor.cfd",
"type": "A",
"value": "5.104.72.144"
}
] |
| DNSSEC valid | false |
| Ip | 127.0.1.16 |
| Catatan pendaftaran | {
"registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
"created": "2026-10-05T18:41:35Z",
"updated": "2026-10-05T18:41:39Z",
"expires": "2027-10-05T23:59:59Z",
"nameservers": [
"etienne.ns.cloudflare.com",
"savanna.ns.cloudflare.com"
]
} |
domain spam
Berbahaya · putusan mesin · skor 93
Buka laporanTeramati: · Diambil:
| Uuid | 01a18157-13f2-7338-8ccf-f9e352586e1d |
|---|---|
| Final url | https://musor.cfd/ |
| Status | 200 |
| Ip | 5.104.72.144 |
| Ptr | 5-104-72-144.hostingsecurityes.com |
| Alamat IP yang dihubungi | [
"5.104.72.144"
] |
| Asns | [
"200823"
] |
| Countries | [
"NL"
] |
| Hash dokumen | aabe36ad097d6183dbd733add52d9493b5f9135ac15cd89abbb1cc9f2f484c25 |
| Tls | {
"san": [
"209trip.cfd",
"321trip.top",
"490trip.sbs",
"musor.cfd",
"musor.cyou",
"musor.icu",
"musor.rest",
"musor.sbs",
"trip100.top",
"trip269.click"
],
"cipher": "AES_256_GCM",
"issuer": "YR2",
"subject": "musor.icu",
"protocol": "TLS 1.3",
"valid_to": "2027-01-17T06:39:46Z",
"valid_from": "2026-10-19T06:39:47Z"
} |
| Usia domain (hari) | 22 |
| Apex age days | 22 |
| Tls age days | 9 |
| Masa berlaku TLS (hari) | 89 |
| Permintaan | 4 |
| Keputusan penyedia layanan | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 93,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Header HTTP | {
"server": "nginx",
"content-type": "text/html"
} |
0 / 92 deteksi mesin · ringkasan yang tersimpan
Buka laporanTeramati: · Diambil:
| Jumlah hasil vendor | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| Reputasi | 0 |
| Registrar | Hosting Concepts B.V. d/b/a Registrar.eu |
| Dibuat | 2026-10-05T18:41:35Z |
| Berlaku hingga | 2027-10-05T23:59:59Z |
| Diperbarui | 2026-10-05T21:00:30Z |
| Pertama terlihat | 2026-10-05T22:40:02Z |
| Catatan DNS | [
{
"ttl": 300,
"type": "TXT",
"value": "yandex-verification:f1adafcdc827256c"
},
{
"ttl": 300,
"type": "A",
"value": "5.104.72.144"
},
{
"ttl": 300,
"type": "TXT",
"value": "yandex-verification: f1adafcdc827256c"
},
{
"ttl": 21600,
"type": "NS",
"value": "savanna.ns.cloudflare.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "etienne.ns.cloudflare.com"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "etienne.ns.cloudflare.com"
}
] |
| Dns at | 2026-10-21T14:07:16Z |
| Jarm | 2ad2ad0002ad2ad00042d42d0000005d86ccb1a0567e012264097a0315d7a7 |
| Sertifikat | {
"san": [
"209trip.cfd",
"321trip.top",
"490trip.sbs",
"musor.cfd",
"musor.cyou",
"musor.icu",
"musor.rest",
"musor.sbs",
"trip100.top",
"trip269.click"
],
"issuer": "Let's Encrypt / YR2",
"serial": "6d7ed24139e3b898d9d233a402c6a745356",
"sha256": "76baf9b2fda423408d0ca236fb4f5068086a010a1e3d2274a74cd8ba61aa63bd",
"subject": "musor.icu",
"valid_to": "2027-01-17T06:39:46Z",
"valid_from": "2026-10-19T06:39:47Z"
} |
| Catatan pendaftaran | {
"registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
"registrar_iana_id": "1647",
"registrar_url": "https://www.openprovider.com/",
"created": "2026-10-05T18:41:35Z",
"updated": "2026-10-05T18:41:39Z",
"expires": "2027-10-05T23:59:59Z",
"status": [
"addPeriod",
"clientTransferProhibited",
"serverTransferProhibited"
],
"nameservers": [
"brian.ns.cloudflare.com",
"sunny.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
Ringkasan di atas dan catatan penyedia ini dikumpulkan pada waktu yang berbeda. Keduanya tetap tersedia; klasifikasi berbahaya dan mencurigakan ditampilkan secara terpisah.
tidak ada referensi komunitas
Buka laporanTidak ada penanda ancaman
Buka laporan68 / 100 · skor heuristik · 2 referensi merek · 1 klasifikasi
Buka laporanMetadata pembangkitan narasi
Buka laporanTanggal pembentukan narasi berbeda dengan tanggal pengamatan. Ini adalah kolom publikasi yang disimpan, bukan hasil deteksi tambahan yang independen.
Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.
Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.
| Konfigurasi email | {
"spf_lookups": 0
} |
|---|---|
| Catatan CAA | {
"domain": "musor.cfd"
} |
| Hasil DNS pelindung | {
"resolvers": 12,
"blocked_count": 0
} |
| Pengamatan arsip web | {
"last": "2026-10-06T04:25:54Z",
"first": "2026-10-05T23:03:43Z",
"changes": 1,
"days_archived": 2,
"scans_per_day": 4.47,
"avg_page_bytes": 1802
} |
| Aturan Crawler | {
"agents": [
"*"
],
"present": true,
"sitemaps": [
"https://musor.cfd/sitemap.xml"
]
} |
| Peta situs | {
"present": true,
"url_count": 1
} |
| Judul dan metadata halaman | {
"ogUrl": "https://musor.cfd/",
"title": "Musor Drop — Кейсы и дропы CS2: вопросы и понятия",
"ogType": "website",
"robots": "index,follow",
"ogTitle": "Musor Drop — Кейсы и дропы CS2: вопросы и понятия",
"description": "Musor Drop — вопросы о кейсах и дропах CS2, коллекциях и условиях бонусов. Справочная страница Мусор дроп без открытия кейсов и приёма платежей.",
"canonicalUrl": "https://musor.cfd/",
"ogDescription": "Musor Drop — вопросы о кейсах и дропах CS2, коллекциях и условиях бонусов. Справочная страница Мусор дроп без открытия кейсов и приёма платежей."
} |
| Pelacak | {
"requests": 2
} |
| Formulir dan konten campuran | {
"third_party_scripts": 0
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 21,
"tls": 28,
"wait": 21,
"connect": 19,
"download": 0
},
"response_ms": 89
} |
| Koneksi TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Port | {
"open": [
22,
80,
443
]
} |
| Carbon | {
"bytes": 6059,
"co2_grams": 0.0002,
"cleaner_than": 83
} |
| Server DNS | {
"ns": [
{
"ip": "108.162.194.136",
"host": "savanna.ns.cloudflare.com"
},
{
"ip": "172.64.35.61",
"host": "etienne.ns.cloudflare.com"
}
],
"zone": "musor.cfd"
} |
| Lokasi | {
"ip": "5.104.72.144",
"asn": "209372",
"org": "Clouvider Limited",
"city": "Ottawa",
"country": "CA"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "musor.icu"
} |
| Catatan DNS | {
"A": [
"5.104.72.144"
],
"NS": [
"etienne.ns.cloudflare.com",
"savanna.ns.cloudflare.com"
],
"SOA": "{\"nsname\": \"etienne.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2417836669, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
"TXT": [
"yandex-verification: f1adafcdc827256c",
"yandex-verification:f1adafcdc827256c"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Kebijakan keamanan HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "5.104.72.144",
"family": 4
} |
| Pengalihan | {
"chain": [
"https://musor.cfd"
]
} |
| Subdomain | {
"count": 1,
"subdomains": [
"www.musor.cfd"
]
} |
| Tautan halaman | {
"internal_count": 3
} |
| Catatan pendaftaran | {
"registrar": "Hosting Concepts B.V. d/b/a Registrar.eu",
"created": "2026-10-05T18:41:35Z",
"updated": "2026-10-05T18:41:39Z",
"expires": "2027-10-05T23:59:59Z",
"status": [
"serverTransferProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"etienne.ns.cloudflare.com",
"savanna.ns.cloudflare.com"
]
} |
| Header HTTP | {
"headers": {
"server": "nginx",
"content-type": "text/html"
}
} |
Tidak. PhishDestroy mengklasifikasikan musor.cfd sebagai Peniruan Counter-strike (risiko: tinggi, 68/100); pertama kali terdeteksi pada 2026-10-28. Tercantum di Spamhaus DBL. Anggap situs ini tidak aman.
Tidak. Jangan hubungkan dompet, menandatangani pesan, atau menyetujui token di musor.cfd. Situs phishing meminta persetujuan (approve, setApprovalForAll, Permit2) yang memungkinkan operator memindahkan aset Anda, dan transaksi yang sudah dikonfirmasi tidak dapat dibatalkan.
Ganti setiap kata sandi yang Anda masukkan di sana dan aktifkan autentikasi dua faktor. Jika Anda menghubungkan dompet atau menandatangani sesuatu, cabut persetujuannya dan pindahkan dana yang tersisa ke dompet baru; jangan pernah membagikan frasa pemulihan. Bantuan langkah demi langkah: panduan darurat.
Telah diperiksa, tidak ditemukan kecocokan
Terakhir diperiksa
ac917cb77b1aaceb225ad6a487b0e3ec42ebf6c93e84b7cc01131b7b699cd3ae · 80963 bytes ac917cb77b1aaceb225ad6a487b0e3ec42ebf6c93e84b7cc01131b7b699cd3ae · 80963 bytes 91de038656d01259ff507a0d9e314005c86a76adaab4029eebc9df604fe1b925 · 221246 bytes f79813cfd0f0daf4497e9272f8939c90b370718c5236db0fb50dbab8cb77058b · 159938 bytes  5.104.72.144 skor penyalahgunaan 0/100 0 laporan diperiksa 28/10/2026 (TW)
The linked repository preserves daily zone observations across seven ShortDot-operated TLDs, including registration volume and abuse-related indicators. This registry context is supporting background and is not an independent detection for the domain in this report.
Untuk gTLD ini, registrar di atas beroperasi berdasarkan perjanjian akreditasi ICANN. Tautan di bawah ini menyediakan jadwal biaya resmi dan panduan kepatuhan terkini terkait penyalahgunaan DNS.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
5.104.72.144Ottawa, CAetienne.ns.cloudflare.comsavanna.ns.cloudflare.comnsname: etienne.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2417836669refresh: 10000retry: 2400expire: 604800minttl: 1800Lokasi menggambarkan jaringan IP.
76baf9b2fda423408d0ca236fb4f5068086a010a1e3d2274a74cd8ba61aa63bd209trip.cfd321trip.top490trip.sbsmusor.cfdmusor.cyoumusor.icumusor.restmusor.sbstrip100.toptrip269.clickMetadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.
Nama host yang tersimpan dalam catatan domain atau cache Certificate Transparency. Nama host saja tidak dapat dijadikan bukti ketersediaan saat ini atau adanya aktivitas berbahaya.
www.musor.cfdCatatan domainNginx is a web server that can also be used as a reverse proxy, load balancer, mail proxy and HTTP cache.
Google PageSpeed Insights — audit performa seluler untuk musor.cfd · checked Oct 28, 2026
Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.
https://musor.cfd/Server: nginxContent-Type: text/htmlContent-Encoding: gzipf9f8c8f5e78d83f790d150129654769cfbe8ce03c919784ef7d2ed3f8ad162dfkeep-alivegziptext/htmlWed, 28 Oct 2026 07:10:36 GMTW/"6ad0acf3-17ab"Thu, 15 Oct 2026 10:37:39 GMTnginxchunkedNilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.
Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.
Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.
Dapat dijangkau
Sumber: pemantau ketersediaan. Setiap pengamatan yang disimpan tetap terpisah, termasuk catatan dengan tanggal atau hash bukti yang sama namun sumber atau status DNS yang berbeda. Status "tidak diketahui" bukanlah bukti bahwa situs tersebut sedang offline.
Peristiwa yang tercatat: 11. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.
PD-20261028-B7D677 · Tanda terima 84047
Halaman telah diarsipkan
Lihat sumber0/92 deteksi mesin
Lihat sumbermusor.cfd
Lihat sumberHalaman telah disimpan
Lihat sumberKami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.
Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.
Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.
Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.
Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.
Cari referensi indikator dan informasi intelijen komunitas yang terkait.
Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.
Cari indikator yang sesuai dan catatan ancaman terkait.
Periksa catatan sertifikat dan nama host terkait.
Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.
Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.
Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisis URL↗
 CloudflareRadar / pelaporan penyalahgunaan↗
 YandexSafe Browsing↗
 URLScan.ioPemindaian publik↗
 ESETContoh / Pengiriman URL↗
 BitdefenderPengiriman URL↗
 NortonSafe Web↗
 SymantecUlasan Situs↗
 AviraPelaporan URL↗
 Avast / AVGPelaporan URL↗
 KasperskyOpenTIP↗
 Dr.WebPemindai daring↗
 NetcraftPelaporan penyalahgunaan↗
 PhishTankPelaporan oleh komunitas↗
 APWG eCXIntelijen phishing↗
 PhishStatsUmpan publik↗
 Phish.ReportPenyalahgunaan layanan hosting↗
 SpamhausReputasi domain↗
 PolySwarmAnalisis multi-mesin↗
 CheckPhishPemindaian URL↗
 QutteraPemindaian malware↗
 URLqueryAnalisis peramban↗
 Criminal IPIntelijen aset↗
 CRDFThreat Center↗
 ScamadviserPemeriksaan reputasi↗
 MyWOTReputasi komunitas↗
Favicon sama Tautan langsung 4
Label merek: Counter-strike Sinyal pendukung 8
Registrar: Hosting Concepts Hanya untuk penemuan 6
Setiap jari-jari merupakan salah satu alasan mengapa suatu domain dikaitkan dengan laporan ini. Ukuran simpul menandakan deteksi VirusTotal, simpul bergaris putus-putus sudah tidak aktif, dan daftar lengkapnya tercantum di bawah ini. Daftar lengkap laporan terkait
Hash favicon yang sama atau judul halaman yang sama dengan host ini.
Laporan dengan label kolektor yang sama. Label yang sama tidak membuktikan peniruan identitas atau kepemilikan bersama. Lihat laporan yang sesuai →
Didaftarkan melalui penyedia layanan pendaftaran yang sama. Sebuah penyedia layanan pendaftaran melayani jutaan pelanggan yang tidak saling terkait, sehingga hal ini sekadar mengelompokkan laporan-laporan tersebut, bukan membuktikan adanya hubungan.
Laporan baru-baru ini ditambahkan dari database PhishDestroy. Tautan penemuan ini tidak berarti infrastruktur atau kepemilikan bersama.
Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.
musor.cfd PD-20261028-B7D677 Penerima: abuse@mhost.ee Jika Anda memasukkan kredensial akun, informasi pribadi atau pembayaran, atau mengunduh file dari domain ini, segera ambil tindakan. Di bawah ini adalah sumber daya untuk membantu Anda melaporkan insiden tersebut dan melindungi diri Anda sendiri.

IC3 tidak menerima lampiran. Simpan bukti asli untuk penyelidik. Panduan IC3
Saluran Pengaduan Federal1-800-CALL-FBI

Layanan saat ini: Laporkan Penipuan. Inggris, Wales, dan Irlandia Utara. Skotlandia: 101.
Pusat Layanan Pelanggan0300 123 2040


Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

Teruskan email dan pesan teks penipuan ke Pusat Keamanan Siber Nasional, yang akan menonaktifkan situs-situs berbahaya yang ditemukannya.
Emailreport@phishing.gov.uk Pesan teks7726
Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.
Teruskan email phishing ke Anti-Phishing Working Group.
Emailreportphishing@apwg.org
Portal Pelaporan Kejahatan Siber Nasional. Untuk penipuan keuangan, segera hubungi juga saluran bantuan 1930.
Saluran Bantuan1930


Laporkan penipuan dan penipuan di Kanada serta baca peringatan penipuan terkini.
Pilih negara Anda untuk mendapatkan kontak resmi kejahatan dunia maya, atau membuat draf pengaduan →.
Bahkan jika dana telah dibekukan, dana tersebut tidak dapat dikembalikan tanpa laporan polisi resmi atau perintah pengadilan. Mengajukan pengaduan adalah satu-satunya cara untuk kemungkinan pemulihan dana.
Penipu adalah penjahat. Mengajukan laporan akan menciptakan catatan hukum dan membantu melindungi orang lain.
Draf yang dibantu AI — detail insiden diproses oleh penyedia AI
Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.
Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.
Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗
musor.cfd)Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.
Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.
Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan
Analisis ancaman menggunakan daftar blokir yang disimpan, WHOIS, DNS, dan bukti pemindaian publik
Pindai SekarangLaporkan domain yang mencurigakan ke basis data ancaman kami — lindungi komunitas
LaporanLaporan phishing terbaru dan perubahan ketersediaan yang diamati
PantauPantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive
Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.
Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.
Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.