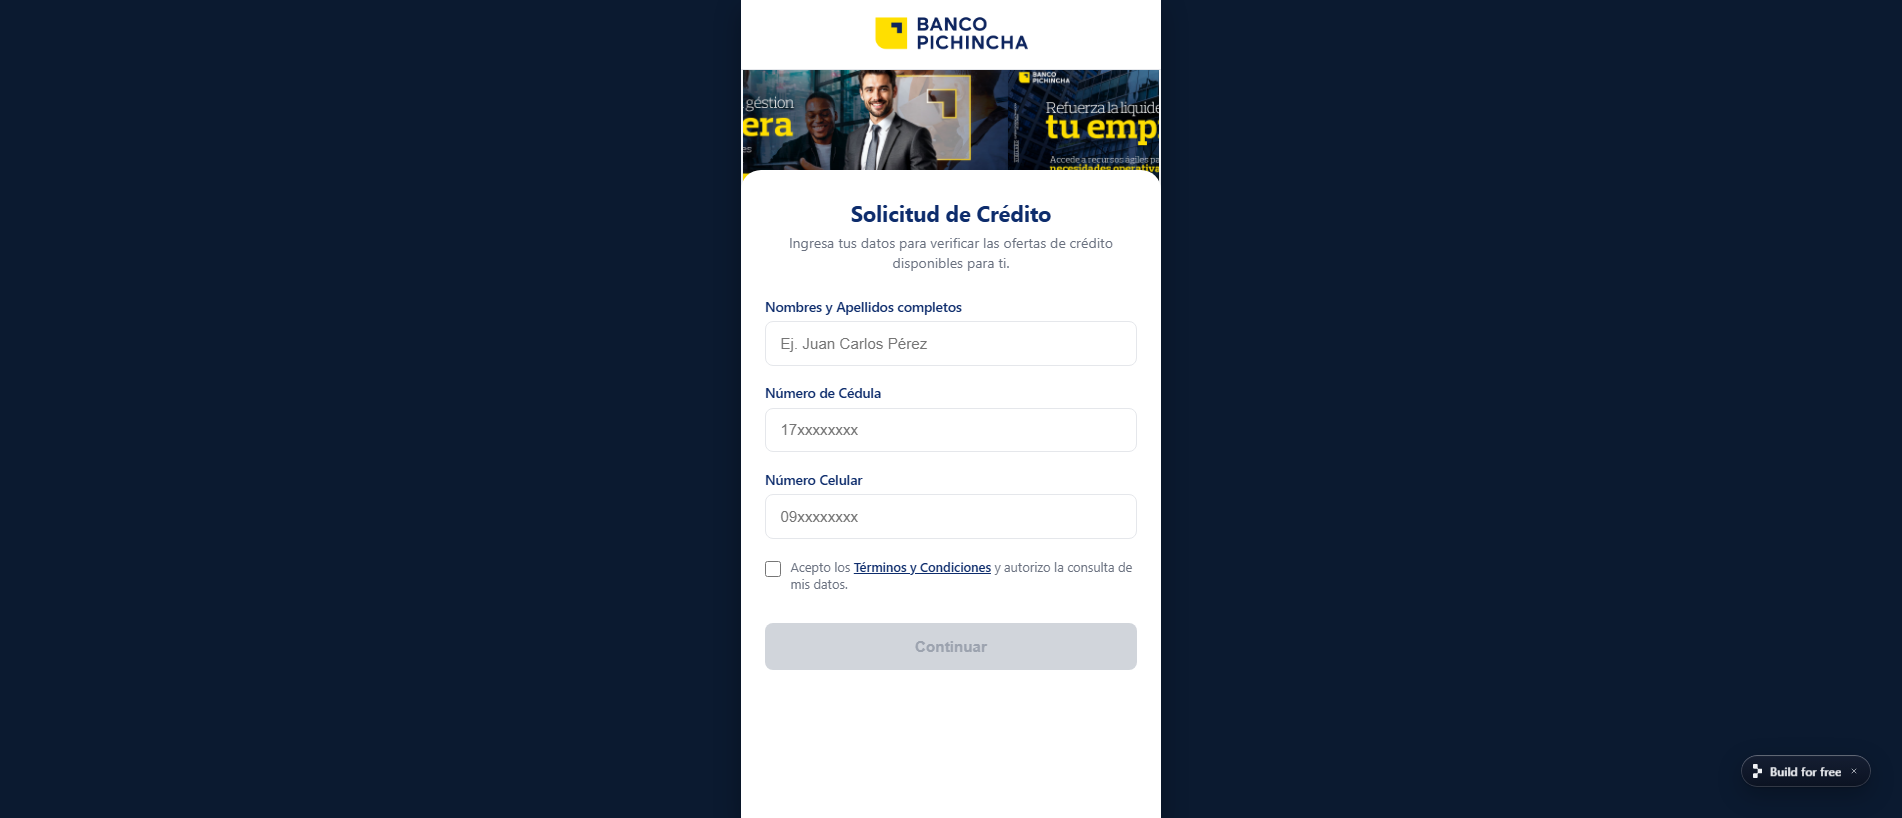
Google Safe Browsing
Tanda ancaman tercatat
Buka laporan
ecu-porvenircrecimiento--rixxioramos.replit.app: Phishing, terdeteksi oleh PhishDestroy pada 2026-10-27. Risiko: kritis (80/100). Registrar: Replit. Status: Terakhir diketahui aktif. Hosting: Google LLC. Google Safe Browsing menandainya berbahaya. Tercantum di Spamhaus DBL. Jangan masukkan kredensial dan jangan hubungkan dompet.
“Crédito en Línea - Banco Pichincha”
 34.117.33.233Google LLC
Phishing: ecu-porvenircrecimiento--rixxioramos.replit.app — Terakhir diketahui aktif (HTTP 200). Ringkasan bukti: URLScan capture; Google Safe Browsing…
Ringkasan bukti di bawah ini menggunakan pengamatan yang disimpan. Setiap sumber mempertahankan tanggal pengumpulannya masing-masing.
Tidak. PhishDestroy mengklasifikasikan ecu-porvenircrecimiento--rixxioramos.replit.app sebagai Phishing (risiko: kritis, 80/100); pertama kali terdeteksi pada 2026-10-27. Google Safe Browsing menandainya berbahaya. Tercantum di Spamhaus DBL. Anggap situs ini tidak aman.
Tidak. Jangan hubungkan dompet, menandatangani pesan, atau menyetujui token di ecu-porvenircrecimiento--rixxioramos.replit.app. Situs phishing meminta persetujuan (approve, setApprovalForAll, Permit2) yang memungkinkan operator memindahkan aset Anda, dan transaksi yang sudah dikonfirmasi tidak dapat dibatalkan.
Ganti setiap kata sandi yang Anda masukkan di sana dan aktifkan autentikasi dua faktor. Jika Anda menghubungkan dompet atau menandatangani sesuatu, cabut persetujuannya dan pindahkan dana yang tersisa ke dompet baru; jangan pernah membagikan frasa pemulihan. Bantuan langkah demi langkah: panduan darurat.
Tanda ancaman tercatat
Buka laporanDBL_ABUSED_PHISH
Berbahaya · putusan mesin · skor 99
SHA-256 a93a6dea825fa3ff94a74b4aa32edf0abbcedfcf26df062d0076cc2d8cc5e66d
Teramati: · Diambil:
| Uuid | 01a17eb4-9acb-77fd-924a-889c394e3026 |
|---|---|
| Final url | https://ecu-porvenircrecimiento--rixxioramos.replit.app/ |
| Status | 200 |
| Ip | 34.117.33.233 |
| Ptr | 233.33.117.34.bc.googleusercontent.com |
| Domain yang dihubungi | [
"www.bancopichincha.com.co",
"replit-cdn.com",
"upload.wikimedia.org"
] |
| Alamat IP yang dihubungi | [
"35.190.3.23",
"177.253.96.14",
"185.15.59.240",
"34.117.33.233"
] |
| Asns | [
"396982",
"13489",
"14907"
] |
| Countries | [
"US",
"CO"
] |
| Hash dokumen | a93a6dea825fa3ff94a74b4aa32edf0abbcedfcf26df062d0076cc2d8cc5e66d |
| Globals | [
"validarNombre",
"validarCedulaSimple",
"validarCelular",
"obtenerIP",
"DISCORD_WEBHOOK_URL",
"track",
"currentSlide",
"realSlides",
"aceptoCheckbox",
"btnSubmit"
] |
| Cookie | [
"GAESA"
] |
| Tls | {
"san": [
"replit.app",
"*.replit.app"
],
"cipher": "AES_128_GCM",
"issuer": "WR3",
"subject": "replit.app",
"protocol": "TLS 1.3",
"valid_to": "2026-12-01T12:25:50Z",
"valid_from": "2026-09-02T11:30:15Z"
} |
| Usia domain (hari) | 1 |
| Apex age days | 1440 |
| Tls age days | 55 |
| Masa berlaku TLS (hari) | 90 |
| Permintaan | 7 |
| Keputusan penyedia layanan | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Header HTTP | {
"server": "Google Frontend",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=63072000; includeSubDomains"
} |
Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.
tidak ada referensi komunitas
Buka laporan73 / 100 · skor heuristik · 0 referensi merek · 0 klasifikasi
Buka laporanAnalisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.
Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.
Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.
Teramati: · Diambil:
| Jumlah hasil vendor | {
"timeout": 0,
"harmless": 44,
"malicious": 14,
"suspicious": 1,
"undetected": 33
} |
|---|---|
| Label pemasok | {
"DNS8": "suspicious",
"ESET": "phishing",
"G-Data": "phishing",
"Lionic": "phishing",
"Sophos": "phishing",
"Webroot": "malicious",
"Emsisoft": "phishing",
"Fortinet": "phishing",
"Netcraft": "malicious",
"0xSI_f33d": "phishing",
"Kaspersky": "phishing",
"LevelBlue": "phishing",
"BitDefender": "phishing",
"alphaMountain.ai": "phishing",
"Google Safe Browsing": "phishing"
} |
| Reputasi | 0 |
| Tag | [
"dga"
] |
| Kategori | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| Dibuat | 2021-04-16T00:00:00Z |
| Diperbarui | 2025-12-04T00:00:00Z |
| Pertama terlihat | 2026-10-26T11:50:21Z |
| Catatan DNS | [
{
"ttl": 3600,
"type": "A",
"value": "34.117.33.233"
}
] |
| Dns at | 2026-10-27T08:34:33Z |
| Jarm | 29d3fd00029d29d00042d43d00041d6f940079659edb62e1c38c38bd26ee84 |
| Sertifikat | {
"san": [
"replit.app",
"*.replit.app"
],
"issuer": "Google Trust Services / WR3",
"serial": "b3df8d4daf091430a5fcdb9944aa352",
"sha256": "4a74494d584027de8f1b50d93d1683733368fbaea4298191709beefd53e0b0ae",
"subject": "replit.app",
"valid_to": "2026-12-01T12:25:50Z",
"valid_from": "2026-09-02T11:30:15Z"
} |
| Konfigurasi email | {
"spf_lookups": 0
} |
|---|---|
| Catatan CAA | {
"domain": "ecu-porvenircrecimiento--rixxioramos.replit.app"
} |
| Hasil DNS pelindung | {
"resolvers": 12,
"blocked_count": 0
} |
| Pengamatan arsip web | {
"last": "2026-10-27T18:52:15Z",
"first": "2026-10-27T18:52:15Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 6215
} |
| Judul dan metadata halaman | {
"title": "Crédito en Línea - Banco Pichincha"
} |
| Pelacak | {
"requests": 5,
"trackers": [
{
"name": "WikiMedia",
"company": "Wikimedia Foundation",
"country": "US",
"category": "Hosting",
"requests": 1
}
]
} |
| Formulir dan konten campuran | {
"no_sri": [
"https://replit-cdn.com/replit-pill/replit-pill.global.js"
],
"third_party_scripts": 1
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 44,
"tls": 18,
"wait": 1267,
"connect": 5,
"download": 6
},
"response_ms": 1340
} |
| Koneksi TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Port | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 18824,
"co2_grams": 0.0007,
"cleaner_than": 58
} |
| Server DNS | {
"ns": [
{
"ip": "216.239.36.107",
"host": "ns-cloud-b3.googledomains.com"
},
{
"ip": "216.239.34.107",
"host": "ns-cloud-b2.googledomains.com"
},
{
"ip": "216.239.38.107",
"host": "ns-cloud-b4.googledomains.com"
},
{
"ip": "216.239.32.107",
"host": "ns-cloud-b1.googledomains.com"
}
],
"zone": "replit.app"
} |
| Cookie | {
"cookies": [
{
"name": "GAESA"
},
{
"name": "WMF-Uniq",
"secure": true,
"http_only": true,
"same_site": "None"
}
]
} |
| Lokasi | {
"ip": "34.117.33.233",
"asn": "396982",
"org": "Google LLC",
"city": "Kansas City",
"country": "US"
} |
| SSL | {
"issuer": "Google Trust Services / WR3",
"subject": "replit.app"
} |
| Catatan DNS | {
"A": [
"34.117.33.233"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=63072000; includeSubDomains",
"message": "HSTS header does not contain the preload directive."
} |
| Kebijakan keamanan HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=63072000; includeSubDomains",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "34.117.33.233",
"family": 4
} |
| Pengalihan | {
"chain": [
"https://ecu-porvenircrecimiento--rixxioramos.replit.app"
]
} |
| Tech stack | {
"technologies": [
"Google Cloud",
"HSTS",
"Google Cloud Trace",
"Google Cloud CDN",
"HTTP/3"
]
} |
| Tautan halaman | {
"internal_count": 1
} |
| Header HTTP | {
"headers": {
"server": "Google Frontend",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=63072000; includeSubDomains"
}
} |
Telah diperiksa, tidak ditemukan kecocokan
Terakhir diperiksa
cfaf06b2b98fd9a402fda354e64f264be20788300aabce9986aa211357938665 · 48751 bytes 6272c855c5ac8bdfe5bacec3ac66845510ba780c4886cf5e51a312a901def29f · 50862 bytes 51da1764c0ae54415452dbae5e33580f133e5dfe36c131f480913aed9ab7e0c3 · 38033 bytes 5ea2709b916b29eaef60f41a3ebd2f2e020bb3ce608d6ee2ddc35d19ce0a6509 · 49599 bytes e5ab912b9af45a36b10d38316230ca0b52e121e8910e05336c86b70aac5e23f4 · 47942 bytes  34.117.33.233 skor penyalahgunaan 42/100 11 laporan Fraud OrdersPhishingEmail SpamPemindaian PortPeretasanSpoofingBot Web yang Buruk diperiksa 27/10/2026 laporan terakhir
For the registrable domain replit.app behind this subdomain, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
34.117.33.233Kansas City, USLokasi menggambarkan jaringan IP.
4a74494d584027de8f1b50d93d1683733368fbaea4298191709beefd53e0b0aereplit.app*.replit.appMetadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.
Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.
https://ecu-porvenircrecimiento--rixxioramos.replit.app/Cache-Control: privateContent-Type: text/html; charset=UTF-8Server: Google Frontendh3=":443"; ma=2592000privatetext/html; charset=UTF-8Tue, 27 Oct 2026 18:52:16 GMTTue, 27 Oct 2026 18:52:16 GMTGoogle Frontendmax-age=63072000; includeSubDomainschunked1.1 google0117f5931c20ba2a34c1c771acabab8cNilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.
Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.
Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.
Tidak ada bendera yang tercatat→Bendera telah tercatat
Dapat dijangkau
Sumber: pemantau ketersediaan. Setiap pengamatan yang disimpan tetap terpisah, termasuk catatan dengan tanggal atau hash bukti yang sama namun sumber atau status DNS yang berbeda. Status "tidak diketahui" bukanlah bukti bahwa situs tersebut sedang offline.
Peristiwa yang tercatat: 10. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.
Tanda ancaman tercatat
Lihat sumberecu-porvenircrecimiento--rixxioramos.replit.app
Lihat sumberHalaman telah disimpan
Lihat sumberHalaman telah diarsipkan
Lihat sumberKami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.
Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.
Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.
Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.
Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.
Cari referensi indikator dan informasi intelijen komunitas yang terkait.
Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.
Cari indikator yang sesuai dan catatan ancaman terkait.
Periksa catatan sertifikat dan nama host terkait.
Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.
Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.
Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisis URL↗
 CloudflareRadar / pelaporan penyalahgunaan↗
 YandexSafe Browsing↗
 URLScan.ioPemindaian publik↗
 ESETContoh / Pengiriman URL↗
 BitdefenderPengiriman URL↗
 NortonSafe Web↗
 SymantecUlasan Situs↗
 AviraPelaporan URL↗
 Avast / AVGPelaporan URL↗
 KasperskyOpenTIP↗
 Dr.WebPemindai daring↗
 NetcraftPelaporan penyalahgunaan↗
 PhishTankPelaporan oleh komunitas↗
 APWG eCXIntelijen phishing↗
 PhishStatsUmpan publik↗
 Phish.ReportPenyalahgunaan layanan hosting↗
 SpamhausReputasi domain↗
 PolySwarmAnalisis multi-mesin↗
 CheckPhishPemindaian URL↗
 QutteraPemindaian malware↗
 URLqueryAnalisis peramban↗
 Criminal IPIntelijen aset↗
 CRDFThreat Center↗
 ScamadviserPemeriksaan reputasi↗
 MyWOTReputasi komunitas↗
Judul serupa Sinyal pendukung 4
IP sama 34.117.33.233 Sinyal pendukung 6
Registrar: Replit Hanya untuk penemuan 6
Setiap jari-jari merupakan salah satu alasan mengapa suatu domain dikaitkan dengan laporan ini. Ukuran simpul menandakan deteksi VirusTotal, simpul bergaris putus-putus sudah tidak aktif, dan daftar lengkapnya tercantum di bawah ini. Daftar lengkap laporan terkait
Hash favicon yang sama atau judul halaman yang sama dengan host ini.
IP asal ini menghosting beberapa domain phishing — infrastruktur dapat digunakan bersama di seluruh kampanye.
Laporan PhishDestroy lainnya mengenai alamat IP ini: 215 Tercantum di bawah ini: 6 dengan deteksi VirusTotal terbanyak.
Didaftarkan melalui penyedia layanan pendaftaran yang sama. Sebuah penyedia layanan pendaftaran melayani jutaan pelanggan yang tidak saling terkait, sehingga hal ini sekadar mengelompokkan laporan-laporan tersebut, bukan membuktikan adanya hubungan.
Laporan baru-baru ini ditambahkan dari database PhishDestroy. Tautan penemuan ini tidak berarti infrastruktur atau kepemilikan bersama.
Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.
ecu-porvenircrecimiento--rixxioramos.replit.app Jika Anda memasukkan kredensial akun, informasi pribadi atau pembayaran, atau mengunduh file dari domain ini, segera ambil tindakan. Di bawah ini adalah sumber daya untuk membantu Anda melaporkan insiden tersebut dan melindungi diri Anda sendiri.

IC3 tidak menerima lampiran. Simpan bukti asli untuk penyelidik. Panduan IC3
Saluran Pengaduan Federal1-800-CALL-FBI

Layanan saat ini: Laporkan Penipuan. Inggris, Wales, dan Irlandia Utara. Skotlandia: 101.
Pusat Layanan Pelanggan0300 123 2040


Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

Teruskan email dan pesan teks penipuan ke Pusat Keamanan Siber Nasional, yang akan menonaktifkan situs-situs berbahaya yang ditemukannya.
Emailreport@phishing.gov.uk Pesan teks7726
Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.
Teruskan email phishing ke Anti-Phishing Working Group.
Emailreportphishing@apwg.org
Portal Pelaporan Kejahatan Siber Nasional. Untuk penipuan keuangan, segera hubungi juga saluran bantuan 1930.
Saluran Bantuan1930


Laporkan penipuan dan penipuan di Kanada serta baca peringatan penipuan terkini.
Pilih negara Anda untuk mendapatkan kontak resmi kejahatan dunia maya, atau membuat draf pengaduan →.
Bahkan jika dana telah dibekukan, dana tersebut tidak dapat dikembalikan tanpa laporan polisi resmi atau perintah pengadilan. Mengajukan pengaduan adalah satu-satunya cara untuk kemungkinan pemulihan dana.
Penipu adalah penjahat. Mengajukan laporan akan menciptakan catatan hukum dan membantu melindungi orang lain.
Draf yang dibantu AI — detail insiden diproses oleh penyedia AI
Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.
Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.
Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗
ecu-porvenircrecimiento--rixxioramos.replit.app)Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.
Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.
Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan
Analisis ancaman menggunakan daftar blokir yang disimpan, WHOIS, DNS, dan bukti pemindaian publik
Pindai SekarangLaporkan domain yang mencurigakan ke basis data ancaman kami — lindungi komunitas
LaporanLaporan phishing terbaru dan perubahan ketersediaan yang diamati
PantauPantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive
Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.
Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.