Lompat ke laporan keamanan
Keamanan domain dan intelijen ancaman
Favicon communityhubvotes.digital

communityhubvotes.digital

Ringkasnya

communityhubvotes.digital: Peniruan Coinmarketcap, terdeteksi oleh PhishDestroy pada 2026-09-08.

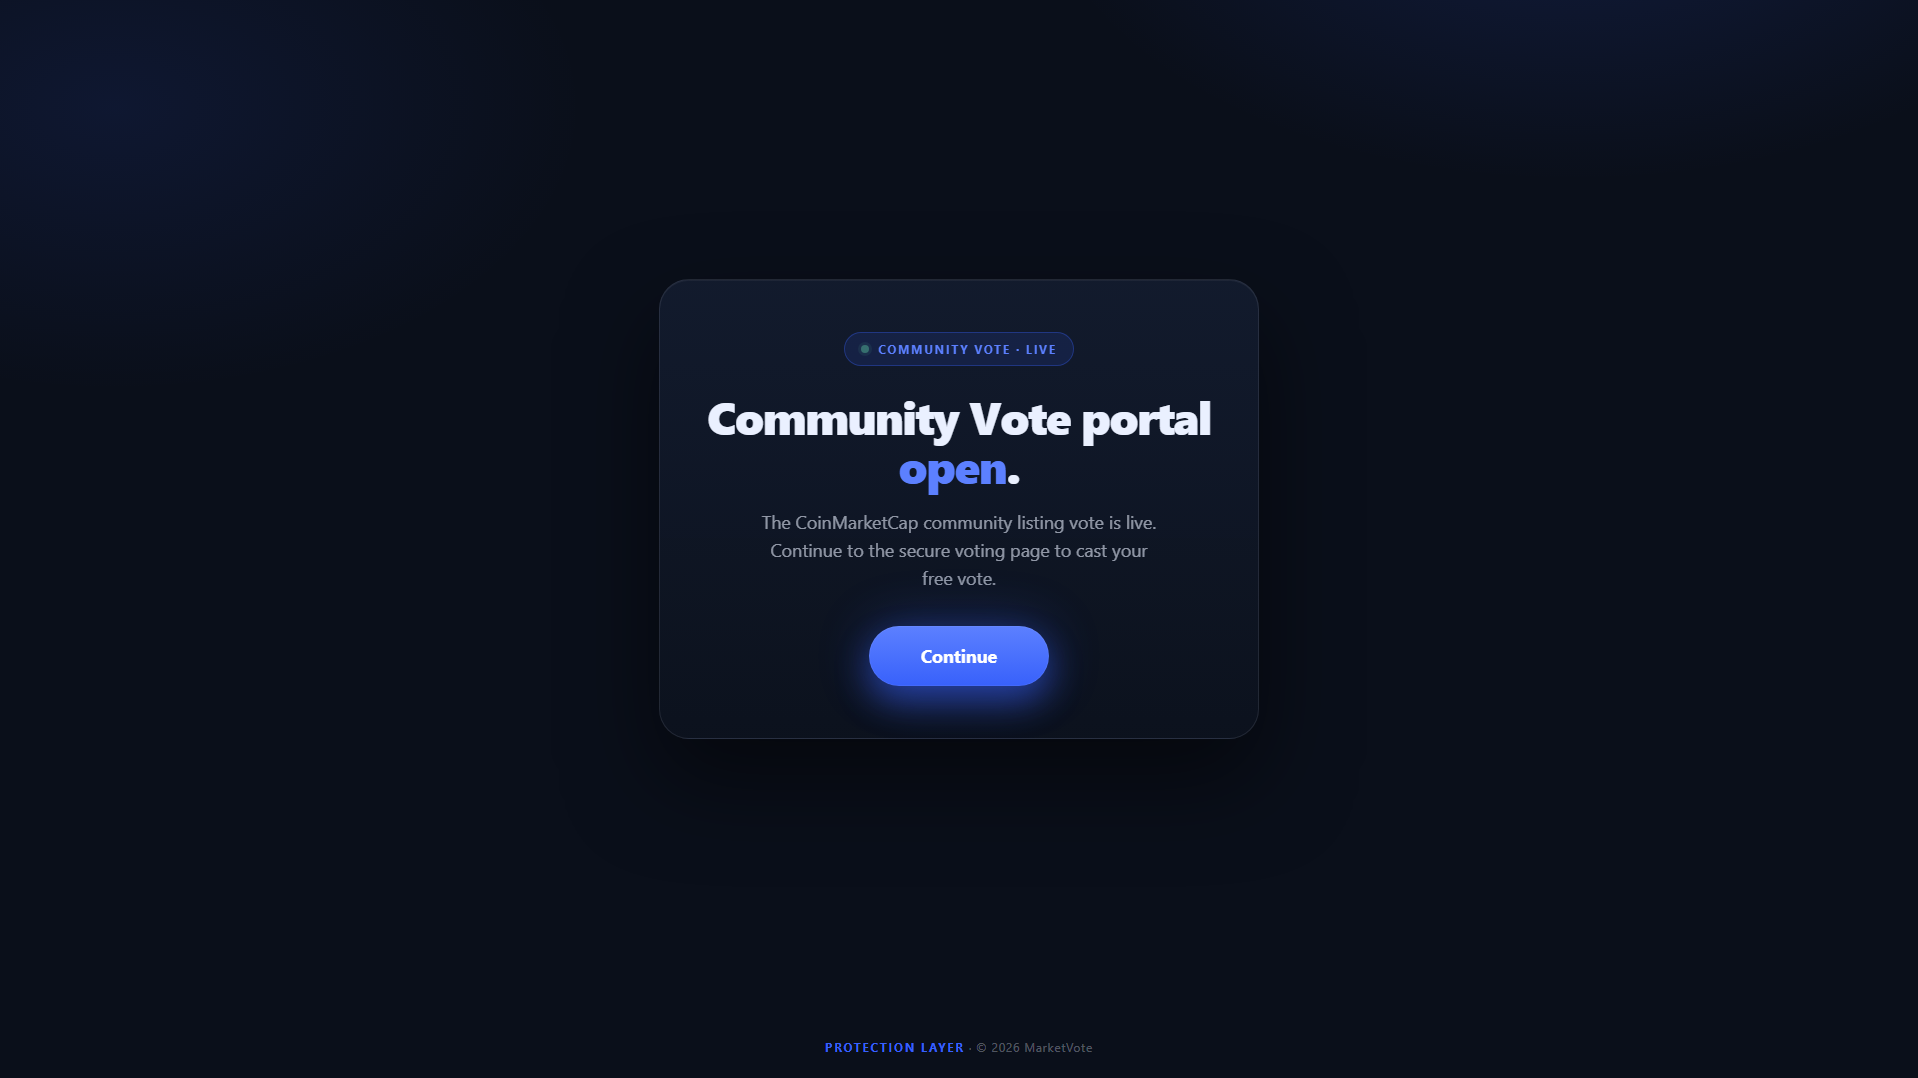
“Vote”

Registrar
Spaceship
Resolved IP
94.156.102.13
Registered
08/09/2026
PhishDestroy assessment Kritis
Ketersediaan Konten tidak tersedia Konten tidak tersedia dalam observasi terbaru Teramati · HTTP probe
Deteksi Total Virus: 12/89 Daftar blokir yang disimpan cocok: 2 Label merek otomatis: Coinmarketcap
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
Tangkapan halaman
buka galeri
Usia domain
Laporan terkirim
lihat lini masa
OTX: 4 refs 08/09/2026 1 Report Sent
API
Domain ini telah ditandai sebagai berbahaya
Mesin keamanan melaporkan deteksi: 12. Daftar blokir publik yang melaporkan kecocokan: 2. Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.
Ringkasan laporan

Peniruan Coinmarketcap: communityhubvotes.digital — Konten tidak tersedia. Ringkasan bukti: VirusTotal 12/89 (alphaMountain.ai, BitDefender, CRDF, Forcepoint…

Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.

Analysis

Domain summary

communityhubvotes.digital: Peniruan Coinmarketcap, terdeteksi oleh PhishDestroy pada 2026-09-08. Risiko: kritis (100/100). Registrar: Spaceship. Status: Konten tidak tersedia. Hosting: PLAY2GO INTERNATIONAL LIMITED. PhishDestroy mengirim 1 laporan penyalahgunaan. VirusTotal: 12/89 mesin menandainya. Jangan masukkan kredensial dan jangan hubungkan dompet.

Kritis
VirusTotal
12 / 89
OTX
4 community refs
Tangkapan halaman
7

PhishDestroy threat report

Overview

communityhubvotes.digital is an impersonation phishing page dressed up as a community voting portal. Its page title was simply "Vote". Its listing on the MetaMask and SEAL blocklists points to crypto wallet holders as the intended audience. PhishDestroy first saw it on 2026-09-08, the same day the domain was registered. The site has been offline since 2026-09-28, and its DNS was still inactive on 2026-10-19.

How the scam works

Vote-themed phishing borrows the look of a community or governance poll and gives the visitor a sense of urgency and civic duty. The visitor is told their voice counts, but casting a "vote" first requires connecting a wallet, signing a message or entering login details. In schemes of this kind, that step is the theft. A signature or approval can hand control of tokens to the operator, and typed credentials or recovery phrases give direct access to the account. No real ballot exists behind the button.

Evidence

By 2026-09-20, 12 of 89 VirusTotal engines flagged the domain. The flagging vendors were alphaMountain.ai, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft and Kaspersky. That is a modest share of engines, but the set is broad and spans independent vendors. More telling for wallet users, the domain appears on both the MetaMask and SEAL blocklists alongside PhishDestroy's own. It is also referenced in 4 AlienVault OTX threat pulses, so other researchers tracked it independently.

Infrastructure

There was no gap between registration and detection: the domain was registered through Spaceship, Inc. on 2026-09-08 and caught that same day. It was hosted on the PLAY2GO INTERNATIONAL LIMITED network in Germany. Its Let's Encrypt certificate gave it a browser padlock, which proves only an encrypted connection, not a legitimate operator. The site lasted roughly three weeks before going dark, a short lifespan typical of disposable phishing domains.

What to do

If you connected a wallet to this site, review and revoke any token approvals it may have obtained using a reputable approval checker. Move remaining funds to a fresh wallet if you signed anything you did not fully understand. If you entered a seed phrase, treat that wallet as compromised and empty it immediately. If you typed a password, change it everywhere it was reused and enable two-factor authentication. Security teams should block the domain and treat similar vote-themed lookalike domains on new registrations as high risk.

Bukti sumberVirusTotal 12 / 89 · OTX 4 references 6 sources

VirusTotal

12 / 89 engine detections

Buka laporan
VirusTotal · 2026-10-08T06:35:23Z

Teramati: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 47,
    "malicious": 10,
    "suspicious": 2,
    "undetected": 33
}
Vendor labels
{
    "CRDF": "malicious",
    "ESET": "suspicious",
    "VIPRE": "malware",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Fortinet": "spam",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "BitDefender": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Tags
[
    "dga"
]
Pertama terlihat
2026-09-08T11:13:26Z
Catatan DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "94.156.102.13"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "autumn.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "braden.ns.cloudflare.com"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "autumn.ns.cloudflare.com"
    }
]
Dns at
2026-09-24T20:11:32Z
Certificate
{
    "san": [
        "communityhubvotes.digital",
        "www.communityhubvotes.digital"
    ],
    "issuer": "Let's Encrypt / YR1",
    "serial": "5e011c6cc07ab90bd51682a1807d83dab0c",
    "sha256": "17fb9f34f379a1c8e455dda511e7c124581247eeb4cb03ae7d227fabd180e055",
    "subject": "communityhubvotes.digital",
    "valid_to": "2026-12-07T10:05:43Z",
    "valid_from": "2026-09-08T10:05:44Z"
}
Registry data
{
    "status": [
        "client update prohibited",
        "client transfer prohibited",
        "client hold"
    ],
    "events": {
        "last changed": "2026-09-27T11:23:22Z",
        "registration": "2026-09-08T10:47:37Z",
        "registrar expiration": "2027-09-08T10:47:37Z",
        "last update of RDAP database": "2026-10-08T06:58:35Z"
    },
    "registrar": "Spaceship, Inc.",
    "registrar_iana_id": "3862"
}

URLQuery

diperiksa — tidak ada deteksi tercatat

Buka laporan

Cloudflare Radar

provider verdict: clean

Tidak tercatat
Buka laporan
Cloudflare Radar · 2026-09-08T19:22:00Z

Teramati: · Retrieved:

Uuid
1f5c560c-02d1-4e68-9101-7a09bb00077a
Final url
https://communityhubvotes.digital/
Status
200
History
[
    {
        "url": "https://communityhubvotes.digital/",
        "status": 200
    }
]
DOM structure hash
ab8caca8e0a720d8f5322d4b7b03ab06905356a63b9e01cc2cccb60570fa9df9
Document hash
58f48c45536150b0846a1dc4a9ba914c5478525d855c94a7fb998c57ace8d4d0
Risiko domain
[
    "Newly Seen Domains",
    "Security Risks"
]
Radar rank
{
    "bucket": ">200000"
}
Catatan DNS
[
    {
        "name": "communityhubvotes.digital",
        "type": "A",
        "value": "94.156.102.13"
    }
]
DNSSEC valid
false
Ip
94.156.102.13
Catatan pendaftaran
{
    "registrar": "Spaceship, Inc.",
    "created": "2026-09-08T10:47:37Z",
    "updated": "2026-09-08T10:47:42Z",
    "expires": "2027-09-08T10:47:37Z",
    "nameservers": [
        "autumn.ns.cloudflare.com",
        "braden.ns.cloudflare.com"
    ]
}

Google Safe Browsing

Tidak ada penanda ancaman

Buka laporan

URLScan

Tidak ada penanda berbahaya

Buka laporan
URLScan · 2026-09-08T18:49:04Z

Teramati: · Retrieved:

Uuid
01a08259-fe51-749d-81bb-bcc85b5fe7d7
Final url
https://communityhubvotes.digital/
Status
200
Dialihkan
https-only
Redirects
[
    {
        "to": "https://communityhubvotes.digital/",
        "from": "http://communityhubvotes.digital/",
        "status": 307
    }
]
Ip
94.156.102.13
Contacted IP addresses
[
    "94.156.102.13"
]
Asns
[
    "215439"
]
Countries
[
    "DE"
]
Document hash
58f48c45536150b0846a1dc4a9ba914c5478525d855c94a7fb998c57ace8d4d0
Tls
{
    "san": [
        "communityhubvotes.digital",
        "www.communityhubvotes.digital"
    ],
    "cipher": "AES_256_GCM",
    "issuer": "YR1",
    "subject": "communityhubvotes.digital",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-07T10:05:43Z",
    "valid_from": "2026-09-08T10:05:44Z"
}
Usia domain (hari)
0
Apex age days
0
Tls age days
0
Masa berlaku TLS (hari)
89
Requests
2
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 97,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "nginx/1.18.0 (Ubuntu)",
    "content-type": "text/html; charset=utf-8",
    "strict-transport-security": "max-age=31536000; includeSubDomains"
}

Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.

Detail sumber yang dikumpulkan

Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.

Every stored field, with its source and date

Pertanyaan tentang communityhubvotes.digital

Apakah communityhubvotes.digital sah?

Tidak. PhishDestroy mengklasifikasikan communityhubvotes.digital sebagai Peniruan Coinmarketcap (risiko: kritis, 100/100); pertama kali terdeteksi pada 2026-09-08. VirusTotal: 12/89 mesin menandainya. Anggap situs ini tidak aman.

Apakah aman menghubungkan dompet ke communityhubvotes.digital?

Tidak. Jangan hubungkan dompet, menandatangani pesan, atau menyetujui token di communityhubvotes.digital. Situs phishing meminta persetujuan (approve, setApprovalForAll, Permit2) yang memungkinkan operator memindahkan aset Anda, dan transaksi yang sudah dikonfirmasi tidak dapat dibatalkan.

Apa yang harus saya lakukan jika pernah memakai communityhubvotes.digital?

Ganti setiap kata sandi yang Anda masukkan di sana dan aktifkan autentikasi dua faktor. Jika Anda menghubungkan dompet atau menandatangani sesuatu, cabut persetujuannya dan pindahkan dana yang tersisa ke dompet baru; jangan pernah membagikan frasa pemulihan. Bantuan langkah demi langkah: panduan darurat.

Jelajahi

Blocklist matchesMetaMask · PhishDestroy · SEAL 3
MetaMask Terdaftar Lihat sumber
PhishDestroy PhishDestroy list Lihat sumber
SEAL Terdaftar Lihat sumber

Terakhir diperiksa

Tangkapan tersimpan · 7 tangkapan

All capture links and hashes (7)
Observed page title
Vote
Automated brand references
Coinmarketcap
Sertifikat TLS
Diterbitkan oleh Let's Encrypt / YR1 · masa berlaku tersimpan berakhir dalam 42 hari

Detail domain

Domain
URLScan verdict Analisis selesai score 0 report ↗
Reputasi IP abuse score 2/100 4 reports Open Proxy checked 08/09/2026
OTX tags 2026-09activeall-domainsblocklistcontentcryptodomaindrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Spaceship (Unknown)
PendaftaranDibuat 08/09/2026 (47d · New) — Expires 08/09/2027
Waktu hingga pertama kali tidak tersedia 19 days
Yang kami hitung Waktu yang berlalu sejak laporan penyalahgunaan pertama kali disimpan hingga pengamatan pertama bahwa konten tersebut tidak tersedia. Hal ini tidak dapat menentukan penyebabnya.
Isi setiap laporan Catatan laporan keluar yang disimpan dapat merujuk pada bukti yang tersedia pada saat itu, seperti keputusan vendor, data pendaftaran, detail hosting, klasifikasi, atau tangkapan layar. Halaman ini tidak menyimpulkan secara pasti muatan yang dikirimkan, penerimaan, pengakuan, atau tindakan oleh penerima.
Detail teknisProvenance & timestamps
Pertama Kali Terdeteksi08/09/2026
DOM Analysisanalyzed 09/09/2026score 100/1001 brand signal
Submitted URLhttp://communityhubvotes.digital/
Favicon Hash
ID kasus
ICANN OVERSIGHT

Akreditasi dan konteks RAA

Akreditasi registrar dan kewajiban terkait penyalahgunaan DNS

Untuk gTLD ini, registrar di atas beroperasi berdasarkan perjanjian akreditasi ICANN. Tautan di bawah ini menyediakan jadwal biaya resmi dan panduan kepatuhan terkini terkait penyalahgunaan DNS.

Akreditasi adalah kontrak, bukan sertifikasi keamanan.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Tidak ada yang dikirim secara otomatis.

Jaringan & sertifikat

Bukti teknis tersimpan

Jaringan & DNS

Resolved IP
94.156.102.13
ASN jaringan
AS215439
Organization
Play2go International Limited
Observed location
Frankfurt am Main, DE
Server header
nginx/1.18.0 (Ubuntu)

Server nama 2

  • autumn.ns.cloudflare.com
  • braden.ns.cloudflare.com

Lokasi menggambarkan jaringan IP.

Sertifikat TLS

Issuer
Let's Encrypt / YR1
Berlaku sejak
2026-09-08 10:05:44
Berlaku hingga
2026-12-07 10:05:43
Hostname coverage
Nama host sertifikat tidak cocok
Validity
Dalam rentang tanggal validitas tersimpan
Collection time
2026-09-08 19:02:10 UTC
Sumber pengumpulan
PhishDestroy collector
Sidik jari sertifikat17fb9f34f379a1c8e455dda511e7c124581247eeb4cb03ae7d227fabd180e055
Nama sertifikat · 1 SAN
  • www.communityhubvotes.digital

Metadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.

Recorded subdomains1

Hostnames retained in the domain record or Certificate Transparency cache. A hostname alone does not establish current availability or malicious activity.

  • www.communityhubvotes.digitalDomain record

The original observation time is not recorded for these hostnames.

Teknologi · 3 identified
Detected via Cloudflare Radar · Wappalyzer engine
Laporkan Domain Ini Kirimkan bukti & bantu lindungi orang lain

Analisis VirusTotal

12 / Vendor keamanan 89 menandai domain ini
Lihat di VT
Terakhir dianalisis First positive detection Snapshot tersimpan sebelumnya: 10 detections
alphaMountain.ai
BitDefender
CRDF
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
SOCRadar
Sophos
VIPRE

Bukti Terarsip

Wayback Machine Snapshot
Lihat arsip
Analisis Performa Situs

Google PageSpeed Insights — audit performa seluler untuk communityhubvotes.digital · checked Sep 8, 2026

100
Good
Performance
FCP
0.79 s
First Contentful Paint
LCP
0.79 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
0.95 s
Speed Index
Didukung oleh Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details1

Availability observations

Pengamatan terakhir saat situs dapat dijangkau

Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.

Periksa cloaking

Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.

communityhubvotes.digital
Hasil tersimpan
Tidak dapat dijangkau
Riwayat pengamatan tersimpan15

Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.

  1. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  2. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  3. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  4. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  5. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

Earlier observations 10
  1. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  2. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  3. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  4. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  5. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  6. Pemantau ketersediaan · Status tercatat

    Tidak diketahui→dns_inactive

    dns_nxdomain

  7. Pemantau ketersediaan · Status tercatat

    dns_inactive

    dns_nxdomain

  8. Pemantau ketersediaan · Status tercatat

    Dapat dijangkau→Tidak tersedia

  9. VirusTotal · Detection count

    0→4

  10. Pemantau ketersediaan · Catatan pengumpulan pertama

    Dapat dijangkau

All retained availability observations36

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 03:22:41.000000
    SHA-256 bukti
    e365a539105c24f629096a052b1a3f4043e41c4a6d324f0e25c88168265fb138
  2. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-23 22:56:16.207510
    SHA-256 bukti
    ddef624cdce5282db1a2273985b80abd1ec51e870abcdd0fb132591c1b12f9f4
  3. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 03:27:24.000000
    SHA-256 bukti
    7f94e00a616368ae996b24c0167d07444a220ee9df8b6868868dec6b841ae0b8
  4. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-22 22:55:15.888363
    SHA-256 bukti
    5d418eb51df9b8c6d74209546748b7668ac29b85ae9abdb2669a9f23e1c93ded
  5. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-21 16:53:36.928467
    SHA-256 bukti
    36ca6315e479e2f31971bf6d3b12cbcb489e1e5031060db2e4e3a77a1ec0d1bc
  6. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 03:17:00.000000
    SHA-256 bukti
    439f855520ccb43672528b448a1659590df69284bcbc20b86a6f59af5428d5df
  7. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-20 10:21:37.183325
    SHA-256 bukti
    8655d910ad503411f6c3ac31ef6b690e07ccfd5345beff2ff6f27aa9c8d03cbd
  8. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-19 10:21:20.392196
    SHA-256 bukti
    7d8542a9f4fb036625d678a1e5c8ef28cb2ea6da6d773887db2c13cba1884ebd
  9. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-19 03:16:46.000000
    SHA-256 bukti
    ea996f1d295c1555d46f7a7a7b0903751f1cc9ff2a78209cf0802a758922a8a4
  10. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-18 10:21:15.144873
    SHA-256 bukti
    21008aa06e53c33a48b4f2d580bb5fa7bb89e69ad466a5eac0ecacc9b0d239aa
  11. unknown
    Penyebab
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-17 03:16:00.000000
    SHA-256 bukti
    3b4dcf95fdeaf2243d985c4643bd38379fe23045aa3f2cc024134a1a22ecebc2
  12. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-17 03:16:00.000000
    SHA-256 bukti
    43b050182bdc351f63e2118da33354f58c6d29dad0a3c3442e75b03bd0ab11ec
  13. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-16 22:22:38.733165
    SHA-256 bukti
    325ec20907621c35f6ce46e547e42140404642149567e6e93fddc33a8bd374af
  14. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-15 22:22:19.692675
    SHA-256 bukti
    b57a186ff0227f88bef5c1c9196d29e5e1e46b108d002523d7103218bdbfa456
  15. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-15 03:16:51.000000
    SHA-256 bukti
    118c60239c2d3ad5c3379bd54627573e477daa1f9d6fce3caa867eb5c5d08293
  16. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-14 22:21:26.687207
    SHA-256 bukti
    7421cc6cc9ae2e2b542829ae29de0fec760f6f79917b5aecad74f6d6b76202c3
  17. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-13 22:21:07.146269
    SHA-256 bukti
    e11aa72fb636ff77b21b69403f36401f9e4b9ee1bb373b7733ef0c35501ecfe7
  18. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 03:32:51.000000
    SHA-256 bukti
    039072f2049c5a3f0d89798be3389460704d927404791d0b18906dcaec268490
  19. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-12 22:20:57.953315
    SHA-256 bukti
    b51da1bffddd174f641115e0ee43debcbd98219ab5681a6bfa7c3c60f8e8a4dc
  20. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-11 22:20:50.151913
    SHA-256 bukti
    812c3e0613a5f83dcce46efc2ff89b2699babd528627f426f34ba02bb46ff502
  21. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-11 03:32:12.000000
    SHA-256 bukti
    ffeb0e05ef50444c7ca7ca3878d8edea2a5934f5e8f3c6ea209184ed0475d0fe
  22. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-10 22:20:48.858561
    SHA-256 bukti
    e889a69e638e4b99f08646ff552e08a5e00e8c10757070b22974368774e37dce
  23. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-09 22:20:42.401113
    SHA-256 bukti
    4ba0c4f5e4344e3b8f573b980beedd63ce44b8a9e40e19356498f928d28b0f89
  24. unknown
    Penyebab
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-09 03:45:57.000000
    SHA-256 bukti
    55f149aa2ffa9a868d3384c71026b6a939bdef71a7fb0b2015c24598d8d3e58c
  25. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-08 22:20:32.448533
    SHA-256 bukti
    8edb3f7a2fc304b8a5177c3ded626d4b057bb928567328c50d7173ba35619249
  26. unknown
    Penyebab
    origin_unreachable
    Mekanisme
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-07 04:10:51.000000
    SHA-256 bukti
    ee5d95056bb17a8572b1a0e8842a2e135d9cb88ffa1a9094e52814435a3ee090
  27. unknown
    Penyebab
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-07 04:10:51.000000
    SHA-256 bukti
    b33baf7524ca1d5d4ad1ea1065467c12e92e330ce9e21762420a063ad2a6255d
  28. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-07 00:13:39.270476
    SHA-256 bukti
    784b7ecbfd4d1f5c1f16811db27561f9397cfd12df6afd2ebacc11549485492a
  29. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-06 00:13:39.266033
    SHA-256 bukti
    6c7931c23b94bd542e1a363178918666093733143cd28bece59cd4213edf8d91
  30. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-05 00:13:35.837561
    SHA-256 bukti
    77e7d9ba0185b6198093d9e0f352c4cbcd747488876781a08693a3c8bc5d549f
  31. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-03 18:16:30.317188
    SHA-256 bukti
    840b924a67ca79486e792b172d1b87f62f62ee384d32bc16ba39337f2f879ec1
  32. unknown
    Penyebab
    origin_unreachable
    Mekanisme
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-03 03:54:43.000000
    SHA-256 bukti
    fffbdaae39566720e8bf0419c529486d77446f189d88aacf12970e26b67749b0
  33. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-02 18:16:28.238873
    SHA-256 bukti
    5d3ae438f1bd62165937c39e51256e63486d0beeebca7f3425c78ec172cf9bba
  34. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-01 18:16:25.663717
    SHA-256 bukti
    67a7ebe23fe91bf233b75e7e64aa2bb873758e1184964d313eba6317c44a07c3
  35. unknown
    Penyebab
    origin_unreachable
    Mekanisme
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-01 03:57:07.000000
    SHA-256 bukti
    3f9c7b449d2bf9a8397116e9128f09c22b42023527dc67f4505b3bd53448253b
  36. dns_inactive
    Penyebab
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-09-30 18:14:55.856480
    SHA-256 bukti
    8d401fea30db1fdd3ca5b1e77bd91eb7b500ba9ae52e090028f06cf68c951184

Aktivitas tercatat

6 entries
  1. VirusTotal

    12/89 engine detections

    Lihat sumber
  2. AlienVault OTX

    4 community references

    Lihat sumber
  3. Wayback Machine

    Page archived

    Lihat sumber
  4. Laporan penyalahgunaan terkirim

    PD-20260908-9F67EC

    abuse@spaceship.com
  5. Ditambahkan ke PhishDestroy

    communityhubvotes.digital

    Lihat sumber
  6. URLScan

    Page captured

    Lihat sumber

Bukti & Laporan Eksternal

Snapshot bukti yang dikirim
Sent: Catatan buku besar: 1 Case ID: PD-20260908-9F67EC Recipient: abuse@spaceship.com
Judul halaman yang disimpan bersama laporan: Vote
PDF notice generated
Analisis Mendalam
Help & reporting

Apakah Anda Terpengaruh oleh Situs Ini?

6 kelompok sinyal bukti tertaut 1 catatan notifikasi tersimpan Konten tidak tersedia
Jika kredensial telah dibobol, segera laporkan. Jangan berurusan dengan penipu yang mengaku dapat memulihkan dana.

Jika Anda memasukkan kredensial akun, informasi pribadi atau pembayaran, atau mengunduh file dari domain ini, segera ambil tindakan. Di bawah ini adalah sumber daya untuk membantu Anda melaporkan insiden tersebut dan melindungi diri Anda sendiri.

Laporkan kepada Pihak Berwenang di Daerah Anda

Pilih negara Anda untuk mendapatkan kontak resmi kejahatan dunia maya, atau membuat draf pengaduan →.

Direktori 97 negara

Template-based draft · optional AI wording assistance requires separate consent

Draf yang dibantu AI — detail insiden diproses oleh penyedia AI · Tinjau dan kirimkan sendiri
After a phishing incident

Rekomendasi & Saran bagi Para Korban

Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.

Apa yang harus saya lakukan segera?

Mendesak

Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.

  • Ubah semua kata sandi — email, akun Exchange, apa pun yang menggunakan kata sandi yang sama
  • Aktifkan 2FA menggunakan aplikasi otentikator (bukan SMS). Nonaktifkan pemulihan berbasis SMS
  • Kartu pembeku jika Anda telah memasukkan detail perbankan di situs phishing tersebut

Informasi apa saja yang sebaiknya saya kumpulkan untuk laporan saya?

Pedoman FBI

Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. IC3 evidence guidance ↗

  • Bukti pembayaran — jika Anda telah membayar, simpan tanda terima, jumlah, tanggal, penyedia pembayaran, dan detail penerima.
  • Tanggal dan waktu yang tepat — dari setiap transaksi dan kontak pertama dengan penipu
  • Tangkapan layar — situs web penipuan, pesan obrolan, email, transaksi dompet digital, media sosial
  • Semua URL & domain digunakan oleh penipu (termasuk communityhubvotes.digital)
  • Komunikasi — email, pesan teks, nomor telepon, dan nama pengguna yang digunakan oleh penipu tersebut

Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.

Ke mana saya harus melaporkan penipuan ini?

  • FBI IC3 — Pusat Pengaduan Kejahatan Internet (Laporan tingkat federal AS)
  • Europol — Pelaporan kejahatan siber di Eropa (UE)
  • Your bank or payment provider — segera hubungi tim penanganan penipuannya melalui kontak resmi jika uang atau informasi kartu Anda terekspos.
  • Polisi setempat — membuat catatan resmi, meskipun mereka tidak dapat bertindak segera

Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.

How do phishing scams typically work?

  • Situs web palsu — salinan yang persis sama dengan situs asli, dengan domain yang sedikit diubah
  • Pemotongan babi — kepercayaan yang dibangun selama beberapa minggu melalui Telegram/WhatsApp/aplikasi kencan, lalu uangnya dicuri
  • Penipuan pemulihan — penipu menyamar sebagai agen pemulihan dan meminta biaya di muka. Jangan pernah membagikan frasa pemulihan atau membayar sebelum memverifikasi penyedia secara independen
  • Penipuan yang didukung oleh kecerdasan buatan — deepfakes, serangan phishing otomatis, dan situs yang dihasilkan oleh kecerdasan buatan (AI) yang membuat penipuan semakin sulit dideteksi

Bagaimana cara saya melindungi diri di masa depan?

  • Tandai situs resmi — jangan pernah mengklik tautan dari email, pesan langsung (DM), atau iklan
  • Memverifikasi domain — periksa PhishDestroy Sebelum berinteraksi. Periksa HTTPS, ejaan, dan usia domain
  • "Terlalu bagus untuk jadi kenyataan" = penipuan — imbal hasil yang dijamin, dukungan dari selebriti, tenggat waktu yang mendesak

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Tetap Terinformasi, Tetap Aman

Pantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive

Official reporting routes

Waspadalah terhadap penipu yang mengatasnamakan pemulihan! Penjahat dapat menghubungi korban lagi sambil berpura-pura menjadi penyelidik, pengacara, atau agen pemulihan. Jangan membayar biaya di muka atau membagikan kredensial. Pelajari lebih lanjut tentang penipuan dalam proses pemulihan →
Tentang laporan iniSumber, tanggal pengamatan, dan koreksi

Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.

Analisis berbantuan AI ditulis pada . Analisis ini menggambarkan bukti yang tersedia saat itu; hasil pemeriksaan sumber berikutnya dapat berbeda.

Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.

Sematkan laporan iniWidget ringkas dengan tautan ke bukti
HTML · IFRAME

Sematkan Laporan Ini

Bagikan informasi ancaman ini di situs web atau blog Anda

embed.html
<iframe
  src="https://phishdestroy.io/id/embed/domain/communityhubvotes.digital"
  title="PhishDestroy threat report for communityhubvotes.digital"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>