सुरक्षा रिपोर्ट पर जाएँ
खतरनाक

वॉलेट से क्रिप्टो चुराने वाली साइट

claimmemecoin.netlify.app का फ़ेविकॉन
डोमेन सुरक्षा और ख़तरे की आसूचना

claimmemecoin.netlify.app

मुझे ठगा गया — रिपोर्ट लिखने में मेरी मदद करें
रिपोर्ट साझा करें / डाउनलोड करें
X पर पोस्ट Telegramपर भेजें APIके माध्यम से जांचें
संक्षेप में

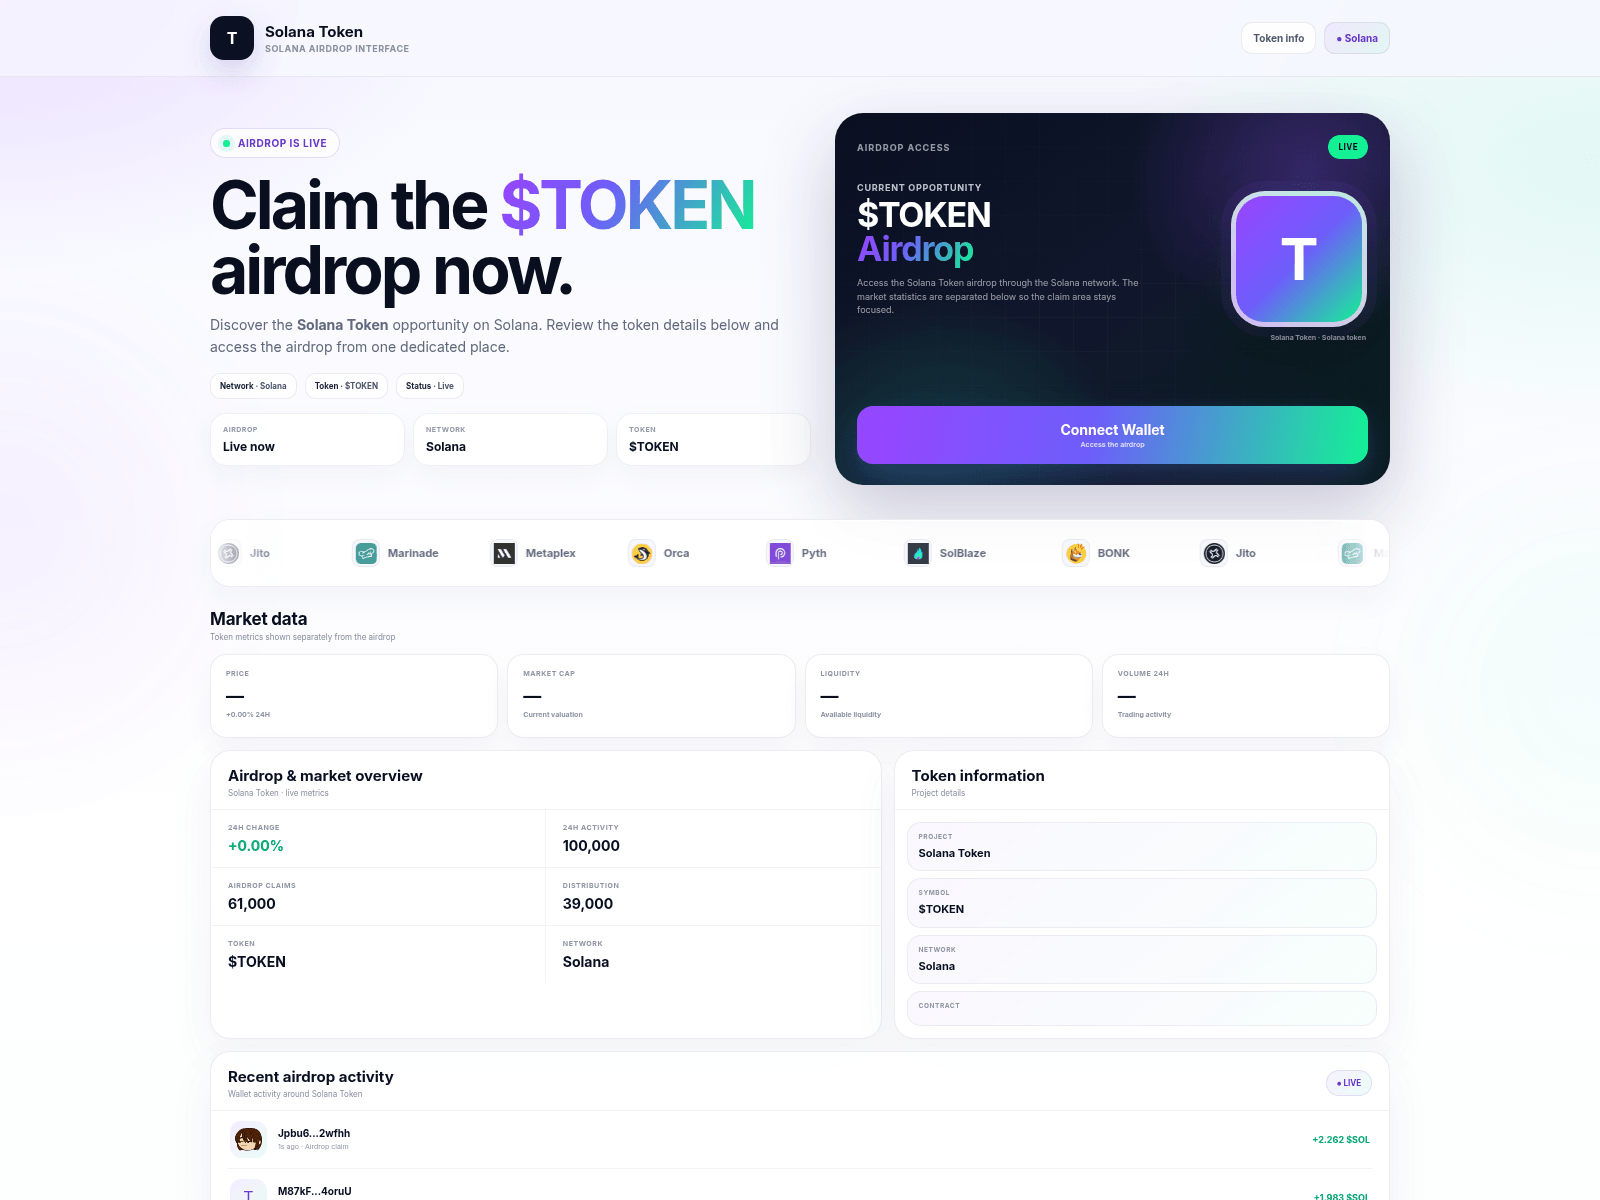
On 2026-10-31, claimmemecoin.netlify.app was captured showing a page branded "Solana Token" with the subtitle "SOLANA AIRDROP INTERFACE." The headline reads "Claim the $TOKEN airdrop now," accompanied by a badge stating "AIRDROP IS LIVE" and status chips for network, token, and live status. A dark panel labeled "AIRDROP ACCESS" describes accessing the Solana Token airdrop through the Solana network and includes a prominent "Connect Wallet" button.

विश्लेषण केवल अंग्रेज़ी में उपलब्ध है

पेज का शीर्षक: “Solana Token — $TOKEN Airdrop”

स्रोतों के बारे में और अधिक
सहेजे गए सुरक्षा संकेत

सहेजा गया VirusTotal परिणाम: 1/92 इंजनों ने चेतावनी दी। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-02 11:08 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-04 21:56 UTC। बाहरी ब्लॉकलिस्ट्स द्वारा सूचीबद्ध: MetaMask, ScamSniffer, SEAL अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।

वायरस का कुल पता लगाना: 1/92 Spamhaus DBL: DBL_ABUSED_PHISH संग्रहीत ब्लॉकलिस्ट मिलान: 3
IP पता
जर्मनी63.176.8.218Amazon.com, Inc. · CDN
PhishDestroy द्वारा पहली बार देखा गया
2026-11-04
यूआरएलस्कैन
इंजन का निर्णय · स्कोर 99
पेज कैप्चर
गैलरी खोलें
2026-11-04 CDN

जोखिम स्कोर, जितना अधिक = उतना ही बुरा · यह स्कोर कैसे काम करता है

अभी क्या करें

घटी हुई घटना चुनें और जैसे-जैसे आप आगे बढ़ें, चरणों पर टिक करें। ये टिक केवल इसी ब्राउज़र में ही रहते हैं।

सीड फ़्रेज़ या प्राइवेट की साझा करना0/3
अनुमोदित टोकन खर्च (approve / permit)0/3
वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया0/2
क्रिप्टो भेजना0/3
पासवर्ड दर्ज किया गया0/3
भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण0/2
फ़ाइल डाउनलोड करना0/2
पुलिस रिपोर्ट दर्ज करें

विशेषज्ञ दृश्य में प्रत्येक अनुभाग होता है: DNS, TLS, नेटवर्क अनुरोध, हैश और कच्चा JSON।

रिपोर्ट सारांश

PhishDestroy में claimmemecoin.netlify.app का रिकॉर्ड है। हर स्रोत के अवलोकन की अपनी तारीख है; जाँच का अभाव सुरक्षा का प्रमाण नहीं है।

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

विश्लेषण

डोमेन सारांश

PhishDestroy ने पहली बार claimmemecoin.netlify.app को 2026-11-04 पर रिकॉर्ड किया। सहेजा गया VirusTotal परिणाम: 1/92 इंजनों ने चेतावनी दी। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-02 11:08 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-04 21:56 UTC। बाहरी ब्लॉकलिस्ट्स द्वारा सूचीबद्ध: MetaMask, ScamSniffer, SEAL जोखिम: गंभीर (साक्ष्य स्कोर 100/100)। स्थिति: HTTP 404 · सामग्री अनुपलब्ध। होस्टिंग: Amazon.com, Inc। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

गंभीर
स्थिति
HTTP 404 · सामग्री अनुपलब्ध
VirusTotal
1 / 92
ब्लॉकलिस्ट मिलान
3 बाहरी + PhishDestroy की सूची
घोटाले का प्रकार (स्वचालित लेबल)
क्रिप्टो ड्रेनर
होस्टिंग
जर्मनी63.176.8.218Amazon.com, Inc. · CDN
पेज कैप्चर
3

URLScan कैप्चर · 2026-10-31 11:09 UTC · SHA-256 1c74b07f…3d15539

PhishDestroy विश्लेषण, समीक्षित संस्करण

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

On 2026-10-31, claimmemecoin.netlify.app was captured showing a page branded "Solana Token" with the subtitle "SOLANA AIRDROP INTERFACE." The headline reads "Claim the $TOKEN airdrop now," accompanied by a badge stating "AIRDROP IS LIVE" and status chips for network, token, and live status. A dark panel labeled "AIRDROP ACCESS" describes accessing the Solana Token airdrop through the Solana network and includes a prominent "Connect Wallet" button.

Below, a market data section shows price, market cap, liquidity, and 24-hour volume fields, alongside an airdrop and market overview listing figures such as 61,000 airdrop claims and 39,000 distribution. A token information panel lists the project as Solana Token with symbol $TOKEN on the Solana network, and a recent airdrop activity feed displays wallet entries with SOL amounts.

स्रोत साक्ष्यVirusTotal 1 / 92 7 स्रोत

VirusTotal

1 / 92 इंजन का पता लगाना

विश्लेषण:
रिपोर्ट खोलें
VirusTotalस्रोत का मूल रिकॉर्डदेखा गया: 13 फ़ील्ड
अलग कलेक्टर सारांश

यह एक अलग संग्रहीत परिणाम है। इसकी गिनती, विक्रेता और तिथियाँ ऊपर दिए गए प्रदाता अवलोकन को प्रतिस्थापित नहीं करतीं। पुनर्प्राप्ति तिथि विश्लेषण तिथि नहीं है।

स्रोत
VirusTotal
परिणाम स्थिति
observed
Numerator
8
Denominator
92
Vendors
ChainPatrol, alphaMountain.ai, BitDefender, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, SOCRadar
जाँच का समय
2026-11-13 04:07:16
प्राप्ति का समय
2026-11-13 03:07:16

Spamhaus DBL

DBL_ABUSED_PHISH

यूआरएलस्कैन

पेज कैप्चर

SHA-256 e6ef160e…43fde22

रिपोर्ट खोलें
यूआरएलस्कैनस्रोत का मूल रिकॉर्डदेखा गया: 22 फ़ील्ड
अलग मॉनिटर रिकॉर्ड

अलग संग्रहीत मॉनिटर स्नैपशॉट; प्राथमिक रिपोर्ट रिकॉर्ड को प्रतिस्थापित नहीं करता या वर्तमान उपलब्धता स्थापित नहीं करता।

UUID
01a191a6-7e95-752c-8b26-70a00d23a09f
स्कैन रिपोर्ट का पता
https://urlscan.io/result/01a191a6-7e95-752c-8b26-70a00d23a09f/
डेटा समृद्धिकरण का समय
2026-11-07T09:17:54Z
स्रोत टाइमस्टैम्प
Urlscan enriched at: 2026-11-07 10:17:54

PhishDestroy DOM

15 / 100 · अनुभवसिद्ध स्कोर · 4 ब्रांड संदर्भ · 1 वर्गीकरण

केवल सामग्री ह्यूरिस्टिक; अंतिम स्कोर नहीं

रिपोर्ट खोलें
अलग मॉनिटर द्वारा पेज कोड की जाँच · 15 / 100 · 2026-11-04 19:20 UTC

यह पुराना मॉनिटर विश्लेषण ऊपर दिए गए प्राथमिक PhishDestroy विश्लेषण से अलग है। एक ह्यूरिस्टिक स्कोर कोई मापी गई संभावना नहीं है।

हेयूरिस्टिक स्कोर
15
विश्लेषण का समय
2026-11-04T19:20:18Z
स्रोत टाइमस्टैम्प
2026-11-04 20:20:18
तकनीकी मेटाडेटा

PhishDestroy कथा

कथा निर्माण मेटाडेटा

रिपोर्ट खोलें
शीर्षक, विवरण और पीढ़ी रिकॉर्ड

कथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।

एआई शीर्षक
claimmemecoin.netlify.app: Solana Token Airdrop Claim Page
एआई विवरण
PhishDestroy records claimmemecoin.netlify.app as a page presenting a Solana Token $TOKEN airdrop claim interface with a Connect Wallet button and market data.
एआई सारांश
On 2026-10-31, claimmemecoin.netlify.app was captured showing a page branded "Solana Token" with the subtitle "SOLANA AIRDROP INTERFACE." The headline reads "Claim the $TOKEN airdrop now," accompanied by a badge stating "AIRDROP IS LIVE" and status chips for network, token, and live status. A dark panel labeled "AIRDROP ACCESS" describes accessing the Solana Token airdrop through the Solana network and includes a prominent "Connect Wallet" button. Below, a market data section shows price, market cap, liquidity, and 24-hour volume fields, alongside an airdrop and market overview listing figures such as 61,000 airdrop claims and 39,000 distribution. A token information panel lists the project as Solana Token with symbol $TOKEN on the Solana network, and a recent airdrop activity feed displays wallet entries with SOL amounts.
टेक्स्ट लिखने वाला एआई मॉडल
threat-v6-mimo
AI द्वारा टेक्स्ट लिखे जाने का समय
2026-11-04T20:06:39Z
Revision
300cc3233e819f4f576ca3a5517cc0a86c4eb358d14969c762b2fed91bec84c2
मोड
reviewed
Interpretation
चयनित सार्वजनिक पैकेज; टेक्स्ट निर्माण का समय स्रोत अवलोकन तिथियों से अलग है।

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

एकत्रित स्रोत विवरण

संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।

हर संग्रहीत फ़ील्ड, उसके स्रोत और तारीख के साथ
वेबसाइट जाँचेंस्रोत का मूल रिकॉर्डप्राप्त किया गया: 20 फ़ील्ड

मेल विन्यास

SPF लुकअप
0

CAA रिकॉर्ड

संख्या
3
डोमेन
netlify.app
अनुमत जारीकर्ता
  • digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226
  • amazon.com

संरक्षणात्मक DNS परिणाम

जाँचे गए रिज़ॉल्वर
12
ब्लॉक करने वाले रिज़ॉल्वर
0

पेज शीर्षक और मेटाडेटा

Open Graph URL
https://claimmemecoin.netlify.app/
पेज का शीर्षक
Solana Token — $TOKEN Airdrop
Open Graph प्रकार
website
Open Graph छवि
https://claimmemecoin.netlify.app/og-base.png
Open Graph शीर्षक
Solana Token — $TOKEN Airdrop
विवरण
Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.
Twitter कार्ड
summary_large_image
Open Graph विवरण
Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.

ट्रैकर्स

अनुरोध
16
पाई गई सेवाएँ
  • नाम
    Google
    कंपनी
    Google
    देश
    US
    श्रेणी
    Advertising
    अनुरोध
    7
  • नाम
    Google Static
    कंपनी
    Google
    देश
    US
    श्रेणी
    होस्टिंग
    अनुरोध
    7

फ़ॉर्म और मिश्रित सामग्री

थर्ड-पार्टी स्क्रिप्ट
0

HTTP प्रतिक्रिया

पहुँच योग्य
हाँ
HTTP स्थिति
200
अनुरोध का समय, ms
डीएनएस
31
TLS
66
इंतज़ार
235
संयोग
14
डाउनलोड करें
1
प्रतिक्रिया समय, ms
347

TLS कनेक्शन

ALPN
h2
सिफ़र सूट
TLS_AES_128_GCM_SHA256
प्रोटोकॉल
TLSv1.3
समर्थित संस्करण
  • TLSv1.2
  • TLSv1.3
प्रमाणपत्र सत्यापित
हाँ
फ़ॉरवर्ड सीक्रेसी
हाँ

पोर्ट

खुले पोर्ट
  • 80
  • 443

कार्बन अनुमान

बाइट
40339
CO₂, ग्राम
0.0015
अन्य पेजों से स्वच्छ, %
42

DNS सर्वर

नेमसर्वर
  • IP पता
    198.51.45.65
    होस्ट
    dns4.p01.nsone.net
  • IP पता
    198.51.44.1
    होस्ट
    dns1.p01.nsone.net
  • IP पता
    198.51.45.1
    होस्ट
    dns2.p01.nsone.net
  • IP पता
    198.51.44.65
    होस्ट
    dns3.p01.nsone.net
DNS ज़ोन
netlify.app

स्थान

IP पता
2a05:d014:58f:6200::259
ASN
16509
संगठन
Amazon.com, Inc.
शहर
Frankfurt
देश
DE

TLS प्रमाणपत्र

जारीकर्ता
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
विषय (Subject)
*.netlify.app

DNS रिकॉर्ड

A
  • 63.176.8.218
  • 35.157.26.135
AAAA
  • 2a05:d014:58f:6200::259
  • 2a05:d014:58f:6200::258

DNSSEC

DS रिकॉर्ड
नहीं
RRSIG
नहीं
DNSKEY
नहीं

HSTS

हेडर मान
max-age=31536000; includeSubDomains; preload
अवलोकन
Site is compatible with the HSTS preload list!
प्रीलोड के अनुकूल
हाँ

HTTP सुरक्षा नीतियाँ

X-Frame-Options
नहीं
Referrer-Policy
नहीं
X-XSS-Protection
नहीं
Permissions-Policy
नहीं
X-Content-Type-Options
नहीं
Content-Security-Policy
नहीं
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Cross-Origin-Opener-Policy
नहीं
Cross-Origin-Embedder-Policy
नहीं
Cross-Origin-Resource-Policy
नहीं

IP लुकअप

IP पता
2a05:d014:58f:6200::258
IP संस्करण
6

पुनर्निर्देशित करता है

चेन पुनर्निर्देशित करें
  • https://claimmemecoin.netlify.app

HTTP हेडर

रिस्पॉन्स हेडर
सर्वर
Netlify
Content-Type
text/html; charset=utf-8
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
स्रोत के मूल फ़ील्ड · JSON
मेल विन्यास
Spf lookups: 0
CAA रिकॉर्ड
Count: 3; Domain: netlify.app; Issuers: digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226, amazon.com
संरक्षणात्मक DNS परिणाम
Resolvers: 12; Blocked count: 0
पेज शीर्षक और मेटाडेटा
Ogurl: https://claimmemecoin.netlify.app/; Title: Solana Token — $TOKEN Airdrop; Ogtype: website; Ogimage: https://claimmemecoin.netlify.app/og-base.png; Ogtitle: Solana Token — $TOKEN Airdrop; Description: Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.; Twittercard: Summary large image; Ogdescription: Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.
ट्रैकर्स
Requests: 16; Trackers: (Name: Google; Company: Google; Country: US; Category: Advertising; Requests: 7), (Name: Google Static; Company: Google; Country: US; Category: Hosting; Requests: 7)
फ़ॉर्म और मिश्रित सामग्री
Third party scripts: 0
स्थिति
Up: ✓; Code: 200; Timings: DNS: 31; TLS: 66; Wait: 235; Connect: 14; Download: 1; Response ms: 347
TLS कनेक्शन
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
पोर्ट
Open: 80, 443
Carbon
Bytes: 40339; Co2 grams: 0.0015; Cleaner than: 42
DNS server
NS: (IP: 198.51.45.65; Host: dns4.p01.nsone.net), (IP: 198.51.44.1; Host: dns1.p01.nsone.net), (IP: 198.51.45.1; Host: dns2.p01.nsone.net), (IP: 198.51.44.65; Host: dns3.p01.nsone.net); Zone: netlify.app
स्थान
IP: 2a05:d014:58f:6200::259; ASN: 16509; Org: Amazon.com, Inc.; City: Frankfurt; Country: DE
एसएसएल
Issuer: DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1; Subject: *.netlify.app
DNS रिकॉर्ड
A: 63.176.8.218, 35.157.26.135; Aaaa: 2a05:d014:58f:6200::259, 2a05:d014:58f:6200::258
डीएनएससेक
Ds: ✗; Rrsig: ✗; Dnskey: ✗
एचटीएस
Header: max-age=31536000; includeSubDomains; preload; Message: Site is compatible with the HSTS preload list!; Compatible: ✓
HTTP सुरक्षा नीतियाँ
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; includeSubDomains; preload; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 2a05:d014:58f:6200::258; Family: 6
पुनर्निर्देशित करता है
Chain: https://claimmemecoin.netlify.app
HTTP हेडर
Headers: Server: Netlify; Content type: text/html; charset=utf-8; Strict transport security: max-age=31536000; includeSubDomains; preload
सुरक्षा संकेत
SA स्कैमएडवाइज़र चेतावनियाँ 1/100
According to Tranco this site has a low rank This site is a website within another website This website uses a generic platform to host its website This website seems to be trading NFTs
The SSL certificate is valid This website is safe according to DNSFilter

claimmemecoin.netlify.app के बारे में सवाल

क्या claimmemecoin.netlify.app भरोसेमंद है?

PhishDestroy ने दर्ज किए गए साक्ष्यों के आधार पर claimmemecoin.netlify.app को गंभीर जोखिम (साक्ष्य स्कोर 100/100) के रूप में रेट किया है; इसे पहली बार 2026-11-04 को दर्ज किया गया था। सहेजा गया VirusTotal परिणाम: 1/92 इंजनों ने चेतावनी दी। विश्लेषण का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-02 11:08 UTC। प्राप्ति का समय (सहेजे गए रिकॉर्ड के अनुसार): 2026-11-04 21:56 UTC। बाहरी ब्लॉकलिस्ट्स द्वारा सूचीबद्ध: MetaMask, ScamSniffer, SEAL स्थानीय स्कोर और किसी सूची में दर्ज होना धोखाधड़ी का प्रमाण नहीं हैं। हर स्रोत की तारीख और सटीक URL जाँचें।

क्या claimmemecoin.netlify.app से वॉलेट कनेक्ट करना सुरक्षित है?

उपरोक्त जोखिम संकेतों के कारण, वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें या वहाँ टोकन अनुमतियाँ approve न करें। एक पुष्टि किया गया ब्लॉकचेन लेनदेन वापस नहीं किया जा सकता।

अगर मैंने claimmemecoin.netlify.app इस्तेमाल किया है तो क्या करूँ?

  • पासवर्ड दर्ज किया गया — उस सेवा पर और हर दूसरी साइट पर इसे बदलें जहाँ आपने वही पासवर्ड इस्तेमाल किया था।
  • दो-चरणीय प्रमाणीकरण चालू करें — जहाँ सेवा इसे प्रदान करती है; एक ऑथेंटिकेटर ऐप SMS कोड से अधिक सुरक्षित है।
  • भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण — अपने कार्ड पर दिए गए संपर्क विवरण या इसकी आधिकारिक वेबसाइट के माध्यम से अपने बैंक या भुगतान सेवा से संपर्क करें।
  • वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया — वॉलेट में साइट को डिस्कनेक्ट करें और लंबित अनुरोधों को अस्वीकार करें; केवल एक कनेक्शन अपने आप धनराशि स्थानांतरित नहीं करता।
  • अनुमोदित टोकन खर्च (approve / permit) — टोकन-अनुमोदन चेकर के साथ उस अनुमोदन को रद्द करें
  • सीड फ़्रेज़ या प्राइवेट की साझा करना — बाकी बचे फंड को एक नए सीड वाक्यांश वाले नए वॉलेट में स्थानांतरित करें; खुला हुआ वॉलेट अब सुरक्षित नहीं है।
  • फ़ाइल डाउनलोड करना — इसे न खोलें और सुरक्षा सॉफ़्टवेयर से डिवाइस को स्कैन करें।

पुलिस या किसी अन्य सक्षम प्राधिकारी को रिपोर्ट करने के लिए पते, तिथियाँ, भुगतान या लेनदेन के विवरण और संदेशों को सुरक्षित रखें। रिपोर्ट करने से पैसे वापस मिलने की गारंटी नहीं होती। चरण-दर-चरण सहायता: आपातकालीन गाइड.

और देखें

ब्लॉकलिस्ट मिलान3 बाहरी + PhishDestroy की सूची · MetaMask · ScamSniffer · PhishDestroy · SEAL 3
MetaMask सूचीबद्ध स्रोत देखें
धोखाधड़ी-खोजी सूचीबद्ध स्रोत देखें
PhishDestroy PhishDestroy सूची स्रोत देखें
सील सूचीबद्ध स्रोत देखें

अंतिम जाँच

पेज कैप्चर (3)

सभी कैप्चर लिंक और हैश (3)

डोमेन विवरण

डोमेन
URLScan का निर्णय विश्लेषण पूरा हुआ स्कोर 0 इंजन निर्णय: दुर्भावनापूर्ण · स्कोर 99 रिपोर्ट ↗
आईपी संदर्भ जर्मनी63.176.8.218 Netlify साझा किनारा मूल आईपी छिपा हुआ एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।
प्लेटफ़ॉर्म प्रदाता netlify.app
दुरुपयोग संपर्कabuse@netlify.com
होस्टिंग का दुरुपयोग-शिकायत संपर्क abuse@netlify.com Amazon.com, Inc. · AS16509
HTTP स्थिति404 Not Found
LLM रिपोर्ट सादा-पाठ डोज़ियर AI एजेंटों के लिए संरचित
तकनीकी विवरणउत्पत्ति और समय-मुद्रांक
पहली बार पता चला2026-11-04
डीओएम विश्लेषणविश्लेषित 2026-11-04स्कोर 15/1004 ब्रांड संकेत
सबमिट किया गया यूआरएलhttp://claimmemecoin.netlify.app/
फ़ैविकॉन हैश
पृष्ठ शीर्षक देखा गया
Solana Token — $TOKEN Airdrop
स्वचालित ब्रांड संदर्भ
Jito Marinade Orca Solana
TLS प्रमाणपत्र
जारीकर्ता DigiCert Global G2 TLS RSA SHA256 2020 CA1 · सहेजी गई वैधता 117 दिन में समाप्त

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

साझा कCDN एज
IP पता
जर्मनी63.176.8.218
नेटवर्क ASN
AS16509
AS नाम
AMAZON-02 - Amazon.com, Inc., US
संगठन
Amazon.com, Inc.
निरीक्षित स्थान
जर्मनीFrankfurt, DE
सर्वर हेडर
Netlify

एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।

नेमसर्वर 1

  • dns4.p01.nsone.net

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

जारीकर्ता
DigiCert Global G2 TLS RSA SHA256 2020 CA1
मान्यता आरंभ
2026-02-16 00:00:00
मान्यता समाप्ति
2027-03-19 23:59:59
होस्टनाम मिलान
हाँ
वैधता
संग्रहीत वैधता तिथियों के भीतर
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंटbc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
प्रमाणपत्र के नाम · 2 SAN
  • *.netlify.app
  • netlify.app

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

नवीनतम वर्गीकृत परिणाम 2026-11-22 11:28 UTC

अंतिम जांच के समय कोई फ़िशिंग सामग्री नहीं दिखाई जा रही थी।

तकनीकी विवरण
प्राथमिक परिणाम निष्क्रिय reason: Http No Content 70% confidence
आरोपण source: Current Http Probe
साक्ष्य परतें Availability: Root path has no content Content: Absent At Root DNS: Stale
नवीनतम HTTP अवलोकन निष्क्रिय Http No Content 70% 2026-11-22 11:28 UTC
RDAP पंजीकरण
निरीक्षित समयरेखा last reachable: 2026-11-11 11:49 UTC last content: 2026-11-11 11:49 UTC current episode first observed: 2026-11-11 23:43 UTC observed RIP window: 2026-11-11 11:49 UTC → 2026-11-11 23:43 UTC · 11.90h midpoint estimate ≈ 2026-11-11 17:46 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
थ्रेट इंटेलिजेंस क्रॉस-रेफ़रेंस · source references
स्कैमएडवाइज़र सार्वजनिक खोज
एक सार्वजनिक स्कैमएडवाइज़र लुकअप उपलब्ध है। स्रोत पर इसके वर्तमान स्कोर और चेतावनियों की समीक्षा करें; लुकअप पेज का अस्तित्व स्वयं में दुर्भावनापूर्ण निष्कर्ष नहीं है।
ScamAdviserपर देखें
PhishDestroyद्वारा साइट से सीधे प्राप्त · 24 घंटे तक कैश किया गया
तकनीकें · 2 identified
द्वारा पता लगाया गया Cloudflare Radar · वप्पलाइज़र इंजन

वायरसटोटल विश्लेषण

1 / 92 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
VT पर देखें
अंतिम विश्लेषण PhishDestroy द्वारा प्राप्त पहला सकारात्मक परिणाम पिछला संग्रहीत स्नैपशॉट: 1 detection
alphaMountain.ai

संग्रहीत साक्ष्य

Wayback Machine झलक
आर्काइव देखें

सहेजे गए स्नैपशॉट 1

पेजस्पीड (मोबाइल): 99

Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: claimmemecoin.netlify.app ·

99
अच्छा
प्रदर्शन
FCP
0.87 s
First Contentful Paint
LCP
0.87 s
सबसे बड़ा संतोषजनक पेंट
CLS
0.02
संचयी लेआउट शिफ्ट
TBT
117 ms
कुल अवरोधन समय
SI
2.41 s
गति सूचकांक
डेटा स्रोत: Google PageSpeed Insights · मोबाइल रणनीति · स्कोर: 90-100 अच्छा 50-89 सुधार की आवश्यकता 0-49 खराब
संग्रहीत कैप्चर साक्ष्य 1 snapshot

स्थानीय संग्रह पाइपलाइन द्वारा रखा गया टाइमस्टैम्प-युक्त रिस्पॉन्स मेटाडेटा। नीचे दिया गया हर मान प्रदर्शित संग्रह समय से संबंधित है।

संचित HTTP प्रतिक्रिया HTTP 200
अनुरोधित यूआरएल: http://claimmemecoin.netlify.app/
अंतिम यूआरएल: https://claimmemecoin.netlify.app/
Solana Token — $TOKEN Airdrop
Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.
प्रतिक्रिया
HTTP 200
HTML बॉडी
39.4 KB
संपीडित
9.7 KB
लिंक
0 internal · 0 external
चयनित प्रतिक्रिया शीर्षक
Cache-Control: public,max-age=0,must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
सर्वर: Netlify
सुरक्षा हेडर मौजूद हैं
Strict-Transport-Security
HSTS: अवलोकित DNSSEC: अवलोकित नहीं WAF/फ़ायरवॉल: अवलोकित नहीं क्लोकिंग संकेत: नहीं पाया गया
Open Graph शीर्षक: Solana Token — $TOKEN Airdrop
Open Graph विवरण: Solana Token · Claim the $TOKEN airdrop and explore the latest Solana token information.
Twitter कार्ड: summary_large_image
Saved response-header values · 12
Accept-Ranges
bytes
आयु
0
Cache-Control
public,max-age=0,must-revalidate
Cache-Status
"Netlify Edge"; fwd=miss; fwd-status=200; stored
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
दिनांक
Wed, 04 Nov 2026 20:59:32 GMT
सर्वर
Netlify
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Transfer-Encoding
chunked
Vary
Accept-Encoding
X-Nf-Request-Id
01M6M5R7V9GP52DW3P3ZYKZXV5

कलेक्टर द्वारा रखे गए मान; लंबे मान संग्रह के दौरान छोटे किए जा सकते हैं।

पंजीकरण और अवलोकन विवरण9

उपलब्धता अवलोकन

अंतिम पहुँच-योग्य अवलोकन
अंतिम सामग्री अवलोकन
परिणाम पहली बार देखा गया
निरीक्षण विंडो की शुरुआत
निरीक्षण खिड़की का अंत
अनुमानित परिवर्तन समय
अवलोकन विंडो · घंटे
11.9
आधार अनुमान
अवलोकनों से सीमित
अनुमान की सटीकता
मध्यम

अनुमानित समय एक अवलोकन अवधि को दर्शाता है। यह रजिस्ट्रार की किसी कार्रवाई या साइट के अनुपलब्ध होने के सटीक क्षण को सिद्ध नहीं करता।

सभी संग्रहीत डेटा119
पूर्ण रिकॉर्ड खोलें

कैप्चर किए गए नेटवर्क अनुरोध

नेटवर्क अनुरोध: 18 SHA-256 हैश: 17 URLScan स्कैन:

नेटवर्क अनुरोध जिन्हें पेज लोड करते समय URLScan ब्राउज़र ने रिकॉर्ड किया। URLScan प्रत्येक अनुरोध के लिए हैश प्रदान नहीं करता। PhishDestroy ने इस सूची को 2026-11-04 22:53 UTC को प्राप्त किया।

URLScanपर यह स्कैन खोलें। 01a1a8c1-a5d6-735f-b3bf-c841d4751844 ↗

संग्रहीत अवलोकन इतिहास4

मॉनिटर और स्रोत कलेक्टरों द्वारा रखे गए तिथि-सहित बदलाव। सबसे नए अवलोकन पहले दिखते हैं; स्रोतों की स्थिति टेकडाउन का प्रमाण नहीं है।

  1. उपलब्धता मॉनिटर · रिकॉर्डेड राज्य

    कोई पृष्ठ सामग्री नहीं

    HTTP प्रतिक्रिया में कोई पृष्ठ सामग्री नहीं

  2. उपलब्धता मॉनिटर · रिकॉर्डेड राज्य

    पृष्ठ सामग्री प्रस्तुत करना→कोई पृष्ठ सामग्री नहीं

    HTTP प्रतिक्रिया में कोई पृष्ठ सामग्री नहीं

  3. उपलब्धता मॉनिटर · रिकॉर्डेड राज्य

    पृष्ठ सामग्री प्रस्तुत करना

    वापस किया गया पृष्ठ सामग्री

  4. डोमेन मॉनिटर · पहला संग्रह रिकॉर्ड

    पहुँच योग्य

सभी प्रतिधारित उपलब्धता अवलोकन52
पूर्ण रिकॉर्ड खोलें

धमकी प्रतिक्रिया पाइपलाइन

  1. खोज · रिकॉर्ड किया गया
  2. विश्लेषण · रिकॉर्ड किया गया
  3. निगरानी · रिकॉर्ड किया गया

रिकॉर्ड किए गए घटनाक्रम: 12। ये रिकॉर्ड एकत्रित साक्ष्य, प्रेषित सूचनाएं और प्रकाशन का वर्णन करते हैं; ये पूर्ण जांच या निष्कासन की पुष्टि नहीं करते।

पूर्व-सक्रिय खोज और समावेशनधमकी शामिल की गई रिकॉर्ड किया गया
  • धमकी शामिल की गई
    claimmemecoin.netlify.app का पता चला और पूर्ण विश्लेषण के लिए कतारबद्ध किया गया
खतरे की खुफिया जांचेंSpamhaus DBL · URLScan.io कैप्चर · URLScan निर्णय · Cloudflare Radar रिपोर्ट · वेब आर्काइव · VirusTotal · ब्लॉकलिस्ट का पता लगाना · स्वचालित ब्रांड लेबल: Solana · फोरेंसिक साक्ष्य एकत्रित · तकनीकी विश्लेषण दर्ज रिकॉर्ड किया गया
प्रकाशन और उपलब्धताDestroyList प्रकाशित रिकॉर्ड किया गया
  • DestroyList प्रकाशित
    सार्वजनिक रिपॉजिटरी PhishDestroy/DestroyList में सूचीबद्ध

दर्ज गतिविधि

4 प्रविष्टियाँ

जीवनचक्र

  1. डोमेन पंजीकृत
  2. VirusTotal विश्लेषण जिसमें डिटेक्शन शामिल हैं+3099 दिन 12 घंटे
  3. PhishDestroy में जोड़ा गया+55 घंटे 53 मिनट
  1. यूआरएलस्कैन

    पृष्ठ कैप्चर किया गया

    +2 घंटे 30 मिनट
  2. वेबैक मशीन

    पृष्ठ संग्रहीत

    +1 घंटे 20 मिनट
  3. PhishDestroy में जोड़ा गया

    claimmemecoin.netlify.app

    +55 घंटे 53 मिनट
  4. VirusTotal

    1/92 इंजन का पता लगाना

हम कैसे जांच और रिपोर्ट करते हैं

सार्वजनिक स्कैन, साक्ष्य और दुरुपयोग चैनल

हम संदिग्ध यूआरएल स्कैन करते हैं, सार्वजनिक परिणामों की जांच करते हैं और उपयुक्त दुरुपयोग-रिपोर्टिंग चैनलों के माध्यम से साक्ष्य भेजते हैं। ऊपर दिए गए पुराने इवेंट्स दिखाते हैं कि इस डोमेन के लिए क्या रिकॉर्ड किया गया है। नीचे दी गई निर्देशिका व्यापक कार्यप्रवाह को समझाती है।

01सार्वजनिक स्कैन और साक्ष्य संग्रह10 स्रोत और उपकरण समूह
urlscan.io स्क्रीनशॉट · DOM · HTTP

रेंडर किए गए पेज, अनुरोधों और दृश्यमान अवसंरचना को कैप्चर करें।

VirusTotal मल्टी-इंजन निर्णय

उपलब्ध इंजन परिणामों की तुलना करें और विश्लेषण टाइमस्टैम्प को बनाए रखें।

Cloudflare Radar DNS · प्रमाणपत्र · श्रेणियाँ

एक सार्वजनिक स्कैन और उसके रिकॉर्ड किए गए नेटवर्क तथा वर्गीकरण डेटा का निरीक्षण करें।

एलियनवॉल्ट ओटीएक्स खतरे की खुफिया पल्स

सूचक संदर्भों और संबंधित सामुदायिक खुफिया जानकारी की तलाश करें।

वेबैक मशीन ऐतिहासिक साक्ष्य

संग्रहीत कैप्चर की तुलना करें और ऐतिहासिक संदर्भ को संरक्षित करें।

abuse.ch ThreatFox IOC सहसंबंध

मिलते-जुलते संकेतों और संबंधित खतरे के रिकॉर्डों की तलाश करें।

crt.sh प्रमाणपत्र पारदर्शिता

प्रमाणपत्र रिकॉर्ड और संबंधित होस्टनामों की जाँच करें।

DNS सुरक्षा फ़िल्टर Quad9 · AdGuard · CleanBrowsing

सुरक्षा रिज़ॉल्वर प्रतिक्रियाओं की तुलना करें और देखी गई ब्लॉकिंग को रिकॉर्ड करें।

Web-Check सतही निरीक्षण

सार्वजनिक DNS, TLS, HTTP और तकनीकी सतह का निरीक्षण करें।

02दुरुपयोग रिपोर्ट और अनुवर्ती कार्रवाईरजिस्ट्रार, होस्टिंग और सुरक्षा चैनल
  1. जिम्मेदार प्रदाता की पहचान करें। पंजीकरण और होस्टिंग रिकॉर्ड को संबंधित दुरुपयोग संपर्क से मिलाएँ।
  2. सबूतों का एक पैकेज तैयार करें। URL, सार्वजनिक स्कैन संदर्भ, कैप्चर और दर्ज अवलोकन शामिल करें।
  3. रिपोर्ट भेजें। जब उपलब्ध हो, तो भेजे गए रिपोर्ट रिकॉर्ड और प्राप्तकर्ता की जानकारी बनाए रखें।
  4. पुनः जाँचें और अपडेट प्रकाशित करें। बाद में स्कैनर के निर्णय, प्रदाता की प्रतिक्रियाएँ और साइट की उपलब्धता को ट्रैक करें।

स्कैनिंग, प्रतिष्ठा जांच और रिपोर्टिंग के लिए उपयोग की जाने वाली सुरक्षा सेवाएं नीचे सूचीबद्ध हैं। किसी सेवा का सूचीबद्ध होना इस बात का प्रमाण नहीं है कि उसने इस विशिष्ट डोमेन को प्राप्त, स्वीकार या उस पर कार्रवाई की है। रिकॉर्ड की गई सबमिशन ऊपर अधिसूचना इतिहास में दिखाई देती हैं।

GoogleSafe Browsing GoogleWeb Risk MicrosoftSmartScreen VirusTotalयूआरएल विश्लेषण Cloudflareरडार / दुरुपयोग रिपोर्टिंग YandexSafe Browsing यूआरएलस्कैन डॉट आईओसार्वजनिक स्कैन ईएसईटीनमूना / URL सबमिशन बिटडेफ़ेंडरयूआरएल सबमिशन NortonSafe Web Symantecसाइट समीक्षा अवीरायूआरएल रिपोर्टिंग Avast / AVGयूआरएल रिपोर्टिंग कास्परस्कीOpenTIP डॉ.वेबऑनलाइन स्कैनर नेटक्राफ्टदुरुपयोग रिपोर्टिंग फ़िशटैंकसमुदाय रिपोर्टिंग APWG eCXफ़िशिंग इंटेलिजेंस फ़िशस्टैट्ससार्वजनिक फ़ीड Phish.Reportहोस्टिंग दुरुपयोग Spamhausडोमेन प्रतिष्ठा पॉलीस्वार्ममल्टी-इंजन विश्लेषण CheckPhishयूआरएल स्कैन Qutteraमैलवेयर स्कैन URLqueryब्राउज़र विश्लेषण Criminal IPसंपत्ति खुफिया जानकारी CRDFThreat Center Scamadviserप्रतिष्ठा जाँच MyWOTसामुदायिक प्रतिष्ठा
स्रोत के अनुसार सभी संग्रहीत रिकॉर्ड

इस डोमेन का स्रोत-आधारित संपूर्ण इतिहास ब्राउज़ करें। डाउनलोड में चयनित स्रोत के प्रत्येक रिकॉर्ड को शामिल किया गया है। दिनांकों में उनके मूल फ़ील्ड लेबल बरकरार हैं।

सभी रिकॉर्ड JSON के रूप में डाउनलोड करें

मिलते-जुलते डोमेन

118 संग्रहीत मिलते-जुलते डोमेन

ब्रांड की नकल करने वाले नाम, जो dnstwist द्वारा पाए गए हैं। केवल समान नाम से ही एक ही मालिक होने का प्रमाण नहीं मिलता।

oslana.com अदला-बदली किए गए अक्षर solana.com का वेरिएंट NS ns-cloud-e1.googledomains.com salana.com स्वर की अदला-बदली solana.com का वेरिएंट A 23.227.38.32MX mx.zoho.comNS ns71.domaincontrol.com selana.com स्वर की अदला-बदली solana.com का वेरिएंट A 188.114.96.3MX selana-com.mail.protection.outlook.comNS carlane.ns.cloudflare.com sloana.com अदला-बदली किए गए अक्षर solana.com का वेरिएंट A 13.56.33.8NS ns1.brandbucket.com solanacom.com प्रकार solana.com का वेरिएंट A 66.96.149.20MX mx.solanacom.comNS ns1.netfirms.com solano.com स्वर की अदला-बदली solana.com का वेरिएंट A 23.227.38.32MX mx1.mm.sac.in.mcn.orgNS dns1.mcn.org solanu.com स्वर की अदला-बदली solana.com का वेरिएंट A 216.21.239.197NS dns101.register.com solona.com स्वर की अदला-बदली solana.com का वेरिएंट A 139.162.174.209 soluna.com स्वर की अदला-बदली solana.com का वेरिएंट A 85.13.150.81MX w010b9f5.kasserver.comNS ns5.kasserver.com sulana.com स्वर की अदला-बदली solana.com का वेरिएंट A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com aolana.com बदला गया अक्षर solana.com का वेरिएंट A 23.227.38.72MX mx.aolana.com.cust.b.hostedemail.comNS ns-cloud-a1.googledomains.com asolana.com डाला गया अक्षर solana.com का वेरिएंट A 188.114.96.3MX alt1.aspmx.l.google.comNS cody.ns.cloudflare.com

118 में से 12 दिखाए जा रहे हैं

88 और दिखाएँ
colana.com बिट फ्लिप solana.com का वेरिएंट A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com dolana.com बदला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com dsolana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com esolana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com olana.com अक्षर अनुपस्थित solana.com का वेरिएंट A 193.203.239.66MX mail.olana.comNS ns1.lws-hosting.biz qolana.com बिट फ्लिप solana.com का वेरिएंट A 34.42.100.71NS ns-cloud-b1.googledomains.com rolana.com बिट फ्लिप solana.com का वेरिएंट A 192.64.151.235MX mail.computer.comNS ns1.anydns.com s-olana.com हाइफ़न जोड़ा गया solana.com का वेरिएंट A 34.102.221.37 s01ana.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 13.248.213.45NS ns77.domaincontrol.com sglana.com बिट फ्लिप solana.com का वेरिएंट A 34.120.137.41NS ns1.dns-parking.com silana.com बदला गया अक्षर solana.com का वेरिएंट A 75.2.70.75MX silana-com.mail.protection.outlook.comNS ns21.domaincontrol.com skolana.com डाला गया अक्षर solana.com का वेरिएंट A 104.21.72.236NS clara.ns.cloudflare.com slana.com अक्षर अनुपस्थित solana.com का वेरिएंट A 15.197.148.33NS ns13.domaincontrol.com so-lana.com हाइफ़न जोड़ा गया solana.com का वेरिएंट A 23.227.38.68MX mx.so-lana.com.cust.b.hostedemail.comNS ns-cloud-e1.googledomains.com soana.com अक्षर अनुपस्थित solana.com का वेरिएंट A 15.197.225.128NS ns57.domaincontrol.com sodana.com बिट फ्लिप solana.com का वेरिएंट A 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.com soiana.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 188.165.138.130NS ns1.openprovider.nl soilana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns3.afternic.com sokana.com बदला गया अक्षर solana.com का वेरिएंट A 162.241.225.84MX sokana-com.mail.protection.outlook.comNS ns15.domaincontrol.com sola-na.com हाइफ़न जोड़ा गया solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solaa.com अक्षर अनुपस्थित solana.com का वेरिएंट A 52.44.244.98MX smtp.google.comNS ns1.namebrightdns.com solaana.com दोहराया गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solaba.com बदला गया अक्षर solana.com का वेरिएंट A 13.223.25.84NS nsg1.namebrightdns.com solafa.com बिट फ्लिप solana.com का वेरिएंट A 15.197.142.173MX mailstore1.secureserver.netNS ns15.domaincontrol.com solaha.com बदला गया अक्षर solana.com का वेरिएंट A 44.232.173.249NS launch1.spaceship.net solahna.com डाला गया अक्षर solana.com का वेरिएंट A 213.186.33.5MX mx1.mail.ovh.netNS dns200.anycast.me solaja.com बिट फ्लिप solana.com का वेरिएंट A 85.17.158.12MX fallbackmx.filtercluster.comNS derde.nameserver.nl solala.com बिट फ्लिप solana.com का वेरिएंट A 64.190.63.222MX localhostNS ns1.sedoparking.com solama.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 216.150.1.1MX alt1.aspmx.l.google.comNS ns07.domaincontrol.com solan-a.com हाइफ़न जोड़ा गया solana.com का वेरिएंट A 91.195.241.232MX localhostNS sl1.sedo.com solan.com अक्षर अनुपस्थित solana.com का वेरिएंट A 104.21.73.198MX solan-com.mail.protection.outlook.comNS kinsley.ns.cloudflare.com solanc.com बिट फ्लिप solana.com का वेरिएंट A 183.111.139.228NS ns1.cafe24.co.kr solane.com बिट फ्लिप solana.com का वेरिएंट A 192.124.249.126MX solane-com.mail.protection.outlook.comNS ns39.domaincontrol.com solani.com बिट फ्लिप solana.com का वेरिएंट A 86.105.245.69NS ns1.eftydns.com solanna.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 198.185.159.144MX solanna-com.mail.protection.outlook.comNS ns53.domaincontrol.com solans.com बदला गया अक्षर solana.com का वेरिएंट A 34.174.179.233MX alt1.aspmx.l.google.comNS ns1.siteground.net solany.com बदला गया अक्षर solana.com का वेरिएंट A 205.134.241.149MX alt1.aspmx.l.google.comNS ns1.webhostinghub.com solanz.com बदला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solara.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 23.227.38.65MX solara-com.mail.protection.outlook.comNS ns67.worldnic.com solarna.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 15.197.225.128NS ns07.domaincontrol.com solasna.com डाला गया अक्षर solana.com का वेरिएंट A 13.223.25.84NS nsg1.namebrightdns.com solayna.com डाला गया अक्षर solana.com का वेरिएंट A 185.230.63.107MX mx1.ovh.netNS ns2.wixdns.net solena.com बिट फ्लिप solana.com का वेरिएंट A 149.28.121.93 solina.com बिट फ्लिप solana.com का वेरिएंट A 94.76.193.233MX de-smtp-inbound-1.mimecast.comNS ns1.cloud.telenet.be solkana.com डाला गया अक्षर solana.com का वेरिएंट A 141.193.213.10MX 3rd2g7c5hvun6sxayrinmom5szhzgl425vqvg3ll2yrzdw5yzjcq.mx-verification.google.comNS ns1.dnsowl.com sollana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solmana.com डाला गया अक्षर solana.com का वेरिएंट A 15.197.148.33MX mailstore1.secureserver.netNS pdns13.domaincontrol.com solna.com अक्षर अनुपस्थित solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com soloana.com डाला गया अक्षर solana.com का वेरिएंट A 52.20.84.62NS ns1.atom.com solpana.com डाला गया अक्षर solana.com का वेरिएंट A 15.197.148.33NS ns31.domaincontrol.com solsana.com डाला गया अक्षर solana.com का वेरिएंट A 23.227.38.65MX solsana-com.mail.protection.outlook.comNS ns1.crazydomains.com solwana.com डाला गया अक्षर solana.com का वेरिएंट A 192.64.81.209MX mail.solwana.comNS cdns1.interserver.net solyana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solyna.com बदला गया अक्षर solana.com का वेरिएंट MX smtp.telenet-ops.beNS ns1.cloud.telenet.be solzana.com डाला गया अक्षर solana.com का वेरिएंट A 198.185.159.144NS dns1.p08.nsone.net somana.com बिट फ्लिप solana.com का वेरिएंट A 31.43.160.6MX smtp.google.comNS ns1.namebrightdns.com sonana.com बिट फ्लिप solana.com का वेरिएंट A 66.147.242.93MX smtp.google.comNS ns5.worldnic.com sopana.com बदला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com soplana.com डाला गया अक्षर solana.com का वेरिएंट MX custmx.cscdns.netNS pdns1.cscdns.net splana.com बदला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com spolana.com डाला गया अक्षर solana.com का वेरिएंट A 15.197.225.128NS ns15.domaincontrol.com ssolana.com दोहराया गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns3.afternic.com swolana.com डाला गया अक्षर solana.com का वेरिएंट MX mail.tutanota.deNS dns1.registrar-servers.com wolana.com बिट फ्लिप solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com xn--solaa-03b.com मिलते-जुलते अक्षर solana.com का वेरिएंट A !ServFailNS !ServFail xn--solan-jwa.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 13.248.213.45NS ns47.domaincontrol.com xn--solna-zqa.com मिलते-जुलते अक्षर solana.com का वेरिएंट A 192.241.120.171MX mx1.netim.netNS ns1.netim.net xolana.com बदला गया अक्षर solana.com का वेरिएंट A 52.20.84.62NS ns1.squadhelp.com xsolana.com डाला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns3.afternic.com yolana.com बदला गया अक्षर solana.com का वेरिएंट A 15.197.148.33MX mailstore1.secureserver.netNS ns13.domaincontrol.com zolana.com बदला गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com sklana.com बिट फ्लिप solana.com का वेरिएंट A 103.101.178.61NS a.share-dns.com sohana.com बिट फ्लिप solana.com का वेरिएंट A !ServFailNS !ServFail solana0.com जोड़ा गया अक्षर solana.com का वेरिएंट A !ServFailNS !ServFail solana2.com जोड़ा गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solana3.com जोड़ा गया अक्षर solana.com का वेरिएंट A 35.173.228.115 solana4.com जोड़ा गया अक्षर solana.com का वेरिएंट A 35.173.228.115 solana6.com जोड़ा गया अक्षर solana.com का वेरिएंट A 103.224.212.243NS ns1.abovedomains.com solana7.com जोड़ा गया अक्षर solana.com का वेरिएंट A 103.224.212.108MX park-mx.above.comNS ns1.abovedomains.com solana9.com जोड़ा गया अक्षर solana.com का वेरिएंट A 103.224.212.241NS ns1.abovedomains.com solanaa.com जोड़ा गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solanab.com जोड़ा गया अक्षर solana.com का वेरिएंट A 15.197.148.33MX solanab-com.mail.protection.outlook.comNS ns31.domaincontrol.com solanac.com जोड़ा गया अक्षर solana.com का वेरिएंट A 13.56.33.8NS ns1.brandbucket.com solanad.com जोड़ा गया अक्षर solana.com का वेरिएंट A 13.248.169.48NS ns1.afternic.com solanae.com जोड़ा गया अक्षर solana.com का वेरिएंट A 104.21.7.144MX solanae-com.mail.protection.outlook.comNS cora.ns.cloudflare.com solanaf.com जोड़ा गया अक्षर solana.com का वेरिएंट NS ns1.22.cn solanag.com जोड़ा गया अक्षर solana.com का वेरिएंट NS ns1.22.cn solanah.com जोड़ा गया अक्षर solana.com का वेरिएंट A 198.185.159.144MX alt1.aspmx.l.google.comNS dns1.p04.nsone.net

118 में से 100 दिखाए जा रहे हैं

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

claimmemecoin.netlify.app

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण

क्या आप इस साइट से प्रभावित हुए हैं?

आप अकेले नहीं हैं, और इसमें शर्मिंदा होने जैसा कुछ नहीं है। धोखेबाज़ चालाक अपराधी होते हैं जो भरोसे का फ़ायदा उठाते हैं। अपनी घटना की रिपोर्ट करना धोखाधड़ी के ख़िलाफ़ सबसे मज़बूत हथियार है: आपकी रिपोर्ट दूसरों को शिकार बनने से बचा सकती है और क़ानून प्रवर्तन को कार्रवाई में मदद कर सकती है। पहले अपने खातों और धन को सुरक्षित करें, फिर रिपोर्ट करें। यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

आपने वास्तव में जो किया, उस पर कार्रवाई करें। पासवर्ड दर्ज किया: उसे बदलें और जहाँ-जहाँ आपने उसका पुन: उपयोग किया, वहाँ भी बदलें। भुगतान किया या कार्ड विवरण दिए: अपने बैंक या भुगतान सेवा से संपर्क करें। फ़ाइल डाउनलोड की: डिवाइस को स्कैन करें। फिर घटना की रिपोर्ट करें।

इसे कहाँ रिपोर्ट करें

ड्राफ्ट केवल आपके पास ही रहता है।

सबसे पहले अपने पैसे सुरक्षित करें: अपने बैंक को कॉल करें या वॉलेट अनुमोदन रद्द करें। तत्काल कदम →

और: अंतरराष्ट्रीय और क्रिप्टो चैनल

आधिकारिक रिपोर्टिंग मार्ग

अधिक आधिकारिक रिपोर्टिंग मार्ग
SEAL 911 विश्वव्यापी

जब आपका क्रिप्टो वॉलेट अभी खाली हो रहा हो, तो सुरक्षा शोधकर्ताओं से आपातकालीन सहायता।

FTC ReportFraud संयुक्त राज्य अमेरिका

घोटालों और धोखाधड़ी की रिपोर्ट यूएस फेडरल ट्रेड कमीशन को करें। रिपोर्टें एक डेटाबेस में दर्ज की जाती हैं जिसका उपयोग कानून प्रवर्तन द्वारा किया जाता है।

IdentityTheft.gov संयुक्त राज्य अमेरिका

चरण-दर-चरण पुनर्प्राप्ति योजना के साथ आधिकारिक पहचान चोरी रिपोर्ट।

CISA संयुक्त राज्य अमेरिका

साइबर घटनाओं और फ़िशिंग की रिपोर्ट यूएस साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी को करें।

NCSC यूनाइटेड किंगडम

ठगी से संबंधित ईमेल और टेक्स्ट संदेशों को राष्ट्रीय साइबर सुरक्षा केंद्र को अग्रेषित करें, जो अपनी पहचान की गई दुर्भावनापूर्ण साइटों को हटा देता है।

ईमेलreport@phishing.gov.uk टेक्स्ट संदेश7726
CSIRTs Network यूरोपीय संघ

यूरोपीय संघ में राष्ट्रीय घटना प्रतिक्रिया टीमों (CSIRTs) की निर्देशिका। अपने देश के लिए टीम खोजें।

FIRST विश्वव्यापी

घटना प्रतिक्रिया टीमों की विश्वव्यापी निर्देशिका, जिसे देश और क्षेत्र के अनुसार खोजा जा सकता है।

APWG विश्वव्यापी

फ़िशिंग ईमेल को एंटी-फ़िशिंग वर्किंग ग्रुप को फॉरवर्ड करें।

ईमेलreportphishing@apwg.org
cybercrime.gov.in भारत

राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। वित्तीय धोखाधड़ी के लिए, तुरंत 1930 हेल्पलाइन पर भी कॉल करें।

हेल्पलाइन1930
ReportCyber ऑस्ट्रेलिया

ऑस्ट्रेलियाई साइबर सुरक्षा केंद्र और पुलिस को साइबर अपराध की रिपोर्ट करें।

Scamwatch ऑस्ट्रेलिया

ACCC द्वारा संचालित राष्ट्रीय धोखाधड़ी-रोधी केंद्र को धोखाधड़ियों की रिपोर्ट करें।

Canadian Anti-Fraud Centre कनाडा

कनाडा में धोखाधड़ी और घोटालों की रिपोर्ट करें और वर्तमान घोटाला अलर्ट पढ़ें।

फिशिंग घटना के बाद

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • पासवर्ड दर्ज किया गया — उस सेवा पर और हर दूसरी साइट पर इसे बदलें जहाँ आपने वही पासवर्ड इस्तेमाल किया था।
  • दो-चरणीय प्रमाणीकरण चालू करें — जहाँ सेवा इसे प्रदान करती है; एक ऑथेंटिकेटर ऐप SMS कोड से अधिक सुरक्षित है।
  • भुगतान किया गया या दर्ज किया गया कार्ड या बैंक विवरण — अपने कार्ड पर दिए गए संपर्क विवरण या इसकी आधिकारिक वेबसाइट के माध्यम से अपने बैंक या भुगतान सेवा से संपर्क करें।
  • फ़ाइल डाउनलोड करना — इसे न खोलें और सुरक्षा सॉफ़्टवेयर से डिवाइस को स्कैन करें।
  • सीड फ़्रेज़ या प्राइवेट की साझा करना — बाकी बचे फंड को एक नए सीड वाक्यांश वाले नए वॉलेट में स्थानांतरित करें; खुला हुआ वॉलेट अब सुरक्षित नहीं है।
  • वॉलेट कनेक्ट किया लेकिन कुछ भी साइन नहीं किया — वॉलेट में साइट को डिस्कनेक्ट करें और लंबित अनुरोधों को अस्वीकार करें; केवल एक कनेक्शन अपने आप धनराशि स्थानांतरित नहीं करता।
  • अनुमोदित टोकन खर्च (approve / permit) — टोकन-अनुमोदन चेकर के साथ उस अनुमोदन को रद्द करें (रद्द करें.कैश)
  • क्रिप्टो भेजना — लेनदेन हैश, आपका पता और प्राप्तकर्ता का पता सहेजें; ब्लॉकचेन लेनदेन को उलटा नहीं जा सकता।

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तारीख, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित claimmemecoin.netlify.app)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • आपका बैंक या भुगतान प्रदाता — यदि धन या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत इसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

फिशिंग घोटाले आमतौर पर कैसे काम करते हैं?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • पिग बचेरिंग — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · रिकवरी घोटाले

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/claimmemecoin.netlify.app"
  title="PhishDestroy threat report for claimmemecoin.netlify.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>