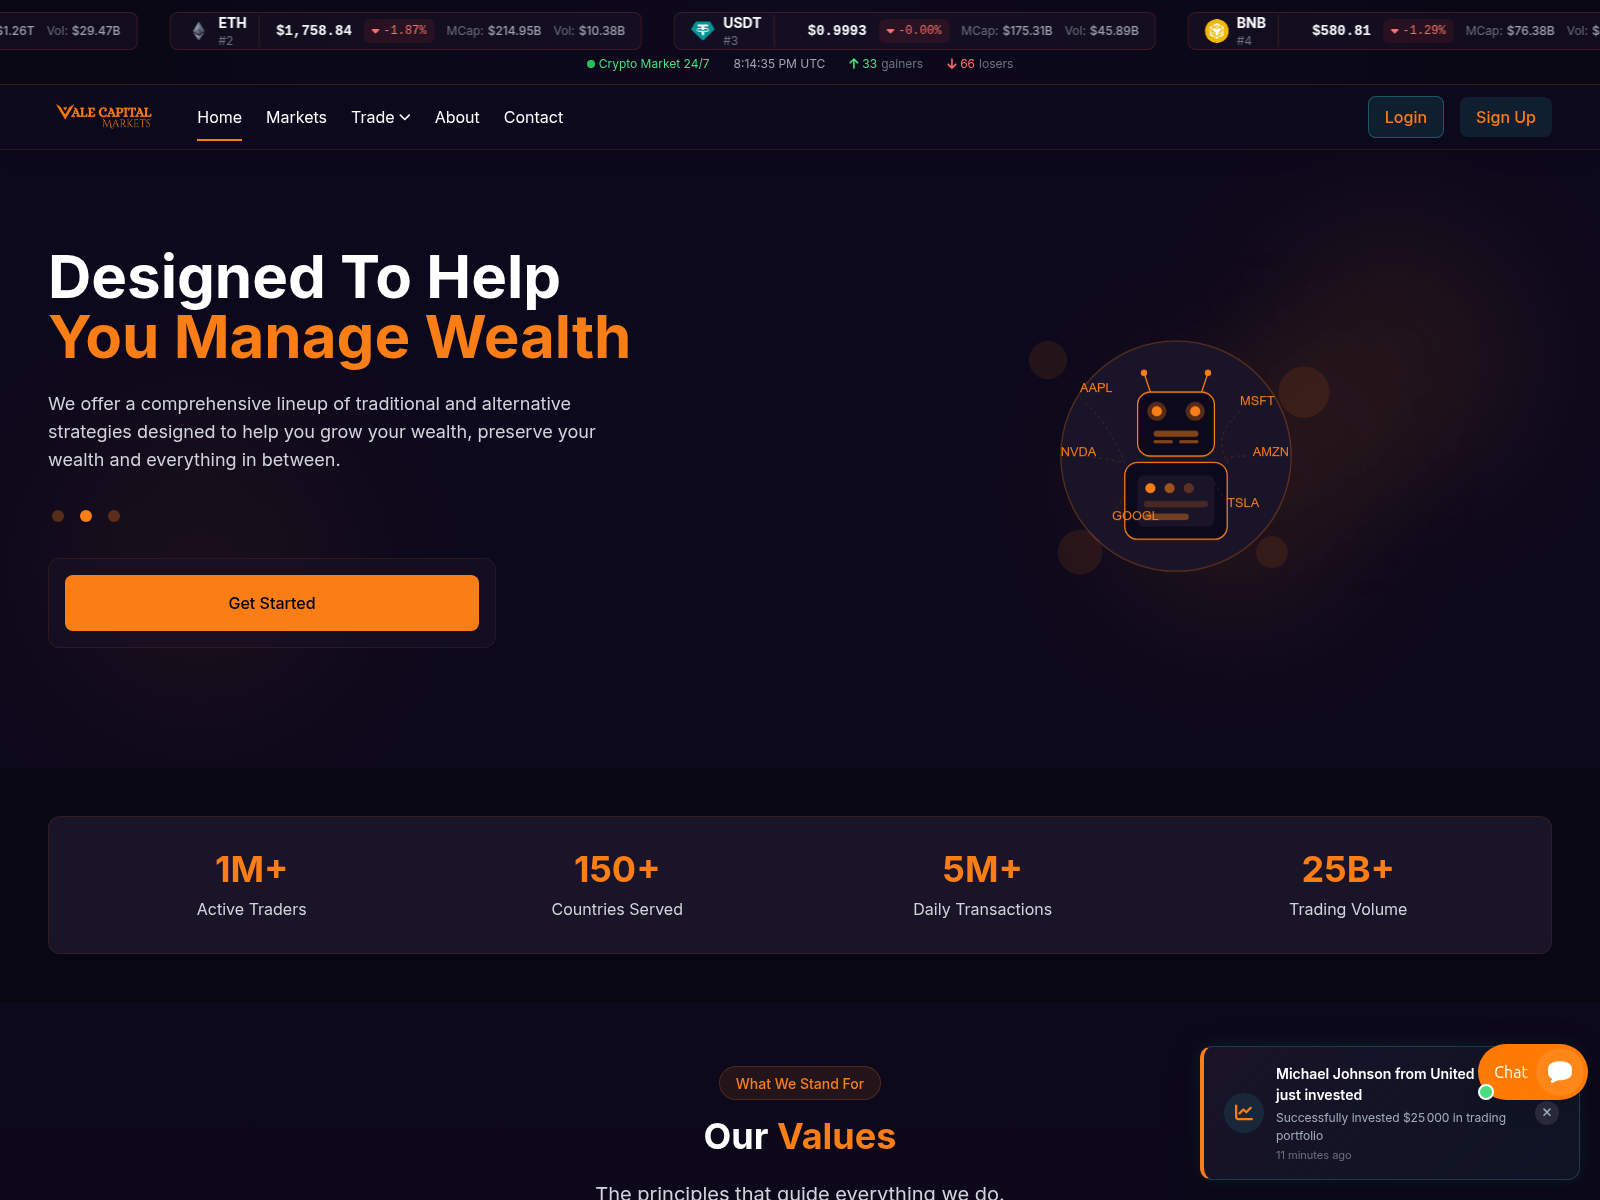
valecapitaltrade.com operates as a fraudulent investment platform displaying exaggerated trading volumes and fake user metrics while borrowing trusted brand names. Anyone who interacted with this site should immediately cease communication and avoid transferring funds.
Analyse disponible uniquement en anglais
Titre de la page: “Vale Capital Trade | Home”
En savoir plus sur les sources
Signaux de sécurité enregistrés
Répertoriés dans des listes noires externes : MetaMask, SEAL. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
Signaux de risque
Spamhaus DBL: domaine de spamCorrespondances de la liste de blocage stockée : 2
La vue « expert » comprend toutes les sections : DNS, TLS, requêtes réseau, hachages et le code JSON brut.
Résumé du rapport
PhishDestroy conserve une fiche sur valecapitaltrade.com. Chaque source a sa propre date ; une vérification absente ne prouve pas la sécurité.
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
Analyse
Résumé du domaine
PhishDestroy a enregistré valecapitaltrade.com pour la première fois le 2026-11-18. Répertoriés dans des listes noires externes : MetaMask, SEAL. Risque : élevé (score de preuves 66/100). Bureau d’enregistrement : Realtime. Statut : Dernière activité connue. Hébergement : OVH SAS. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
Capture URLScan · 2026-11-18 19:14 UTC · SHA-256 3a21756a…7caaf79
Analyse PhishDestroy, version vérifiée
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
Platform layout and claims
The home page of valecapitaltrade.com features a dark theme with navigation links for Home, Markets, Trade, About, and Contact, alongside Login and Sign Up buttons in the top right corner. The main hero banner displays the headline "Designed To Help You Manage Wealth" alongside text stating "We offer a comprehensive lineup of traditional and alternative strategies designed to help you grow your wealth." An orange "Get Started" button invites visitors to begin interacting with the service. Below the hero section, the site displays large statistics including "1M+ Active Traders", "150+ Countries Served", "5M+ Daily Transactions", and "25B+ Trading Volume". A notification popup in the corner simulates live activity by showing recent investments from users, creating a false sense of established operations.
Registration timeline and independent detections
It was registered on 17 Nov 2026, 1 day before it was first reported, presenting a sharp contrast to the massive metrics displayed on the home page. Spamhaus DBL lists it as spam, and MetaMask and SEAL block it. When a newly created web address claims millions of active traders and billions in volume, these security flags confirm that the platform is not an established financial institution.
Shared hosting infrastructure and borrowed names
Behind the primary interface, 4 other reported domains resolve to the same IP address and 4 use the same nameserver pair, pointing to a coordinated network of fraudulent operations. The infrastructure hosts look-alike pages such as theprosperagenius.com presenting "Prospera Genius | Home", primevalleyassetmanagement.com presenting "Pvf Invest – Safe investment with Pvf Invest", and irongatesmarkets.com presenting "Irongates Markets – Safe investment with Irongates Markets". Furthermore, references to Aave, Ethereum, HTX, Solana and TRON appear in the underlying code to borrow credibility from major market participants without any partnership or authorization.
Preuves des sources5 sources
SourceRésultatEnregistréeOuvrir
Cloudflare Radar
Arnaque
Ouvrir le rapport Cloudflare RadarEnregistrement d'origine de la sourceObservé: 13 champs
La date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.
Titre généré par l'IA
valecapitaltrade.com — Vale Capital Markets investment fraud
Description de l'IA
valecapitaltrade.com presents itself as Vale Capital Markets with massive trading stats, flagged by Spamhaus DBL. Do not deposit funds.
Résumé généré par l'IA
Platform layout and claims The home page of valecapitaltrade.com features a dark theme with navigation links for Home, Markets, Trade, About, and Contact, alongside Login and Sign Up buttons in the top right corner. The main hero banner displays the headline "Designed To Help You Manage Wealth" alongside text stating "We offer a comprehensive lineup of traditional and alternative strategies designed to help you grow your wealth." An orange "Get Started" button invites visitors to begin interacting with the service. Below the hero section, the site displays large statistics including "1M+ Active Traders", "150+ Countries Served", "5M+ Daily Transactions", and "25B+ Trading Volume". A notification popup in the corner simulates live activity by showing recent investments from users, creating a false sense of established operations. Registration timeline and independent detections It was registered on 17 Nov 2026, 1 day before it was first reported, presenting a sharp contrast to the massive metrics displayed on the home page. Spamhaus DBL lists it as spam, and MetaMask and SEAL block it. When a newly created web address claims millions of active traders and billions in volume, these security flags confirm that the platform is not an established financial institution. Shared hosting infrastructure and borrowed names Behind the primary interface, 4 other reported domains resolve to the same IP address and 4 use the same nameserver pair, pointing to a coordinated network of fraudulent operations. The infrastructure hosts look-alike pages such as theprosperagenius.com presenting "Prospera Genius | Home", primevalleyassetmanagement.com presenting "Pvf Invest – Safe investment with Pvf Invest", and irongatesmarkets.com presenting "Irongates Markets – Safe investment with Irongates Markets". Furthermore, references to Aave, Ethereum, HTX, Solana and TRON appear in the underlying code to borrow credibility from major market participants without any partnership or authorization.
Modèle d'IA ayant rédigé le texte
threat-v10-gemini
Heure à laquelle le texte généré par l'IA a été rédigé
Pack public sélectionné ; la date de génération du texte est distincte des dates des observations sources.
Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Détails collectés sur les sources
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
Chaque champ conservé, avec sa source et sa date
VirusTotalEnregistrement d'origine de la sourceObservé: 8 champs
No sri: https://js.stripe.com/v3/, https://cdn.tailwindcss.com/, https://cdn.jsdelivr.net/npm/flatpickr, https://cdn.jsdelivr.net/npm/chart.js, https://cdn.jsdelivr.net/npm/sweetalert2@11, https://unpkg.com/lucide@latest, https://s3.tradingview.com/tv.js, https://cdn.jsdelivr.net/npm/pako@2.1.0/dist/pako.min.js; Third party scripts: 8
Headers: Server: LiteSpeed; Content type: text/html; charset=UTF-8; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin; Permissions policy: geolocation=(), microphone=(), camera=(); Content language: en
Questions sur valecapitaltrade.com
valecapitaltrade.com est-il légitime ?
PhishDestroy attribue à valecapitaltrade.com un niveau de risque de élevé (score de preuves 66/100) sur la base des éléments constatés ; cette évaluation a été enregistrée pour la première fois le 2026-11-18. Répertoriés dans des listes noires externes : MetaMask, SEAL. Le score local et une inscription sur une liste ne prouvent pas une fraude. Vérifiez la date de chaque source et l’URL exacte.
Peut-on connecter un portefeuille à valecapitaltrade.com sans risque ?
Compte tenu des signaux d'alerte mentionnés ci-dessus, ne connectez pas de portefeuille, ne signez pas de messages et n'approvez pas d'autorisations relatives aux jetons sur cette plateforme. Une transaction confirmée sur la blockchain ne peut pas être annulée.
Que faire si j’ai utilisé valecapitaltrade.com ?
Mot de passe saisi — modifiez-le sur ce service et sur tous les autres sites où vous avez utilisé le même mot de passe
Activer l'authentification à deux facteurs — lorsque le service le propose, une application d'authentification offre une sécurité supérieure à celle des codes SMS
Carte ou coordonnées bancaires payées ou saisies — contactez votre banque ou votre prestataire de services de paiement en utilisant les coordonnées figurant sur votre carte ou sur son site web officiel
J'ai connecté un portefeuille, mais je n'ai rien signé — déconnecter le site du portefeuille et rejeter les demandes en attente ; une connexion en soi n'entraîne pas de transfert de fonds
Dépenses de jetons approuvées (approve / permit) — révoquer cette autorisation à l'aide d'un outil de vérification des autorisations par jeton
A partagé une phrase de récupération ou une clé privée — transférez les fonds restants vers un nouveau portefeuille associé à une nouvelle phrase de récupération ; le portefeuille compromis n'est plus sûr
A téléchargé un fichier — ne l'ouvrez pas et analysez l'appareil à l'aide d'un logiciel de sécurité
Conservez l'adresse, les dates, les détails du paiement ou de la transaction ainsi que les messages échangés afin de pouvoir déposer plainte auprès de la police ou d'une autre autorité compétente. Le fait de porter plainte ne garantit pas le remboursement de la somme versée. Aide étape par étape : guide d’urgence.
Réputation de l’IP5.135.193.1920/100score d’abus · Signalements d'abus concernant l'adresse IP de ce serveur, et non le domaine ; plus le score est élevé, plus la situation est graveCette adresse IP présente un faible score d'abus, mais le domaine lui-même est identifié comme étant un site de hameçonnage.1 signalementHameçonnageMauvais robot Webvérifié 2026-11-18dernier signalement
Analyse DOManalysé 2026-11-18score 10/10010 signaux de marque
URL soumisehttp://valecapitaltrade.com/
Hachage de la favicon
Titre de la page tel qu'il apparaît
Vale Capital Trade | Home
Références automatisées à la marque
AaveChainlinkEthereumGoogleHtxMorphoNearSolana+2
Certificat TLS
Émis par YR1· la validité enregistrée expire dans 84 jours
Réseau & certificats
Preuves techniques enregistrées
Réseau & DNS
Adresse IP
5.135.193.192
ASN du réseau
AS16276
Nom de l'AS
OVH OVH SAS, FR
Organisation
Limited - PVT Hostseo
Lieu d'observation
Brussels, BE
En-tête du serveur
LiteSpeed
Serveurs de noms 2
ns5.claudpodserver.com
ns6.claudpodserver.com
SOA
nsname: ns5.claudpodserver.com
hostmaster: noc-admin.server.gb.net
serial: 2026111706
refresh: 3600
retry: 1800
expire: 1209600
minttl: 86400
Acheminement du courrier 1 MX record
valecapitaltrade.compriority 0
La localisation correspond au réseau IP.
Certificat TLS
Émetteur
YR1
Début de validité
2026-11-17 18:20:55
Fin de validité
2027-02-15 18:20:54
Correspondance du nom d'hôte
Oui
Validité
Dans la période de validité enregistrée
Source de collecte
PhishDestroy collector
Empreinte du certificatad607d10036404ebe5dbdcd3dcece389585a4374a520b630f910241996d68b5aNoms du certificat · 2 SAN
*.valecapitaltrade.com
valecapitaltrade.com
Métadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Couches de données probantesAvailability: Content servingContent: Content served at rootDNS: Resolved
Dernière observation HTTPContenu actifContenu HTTP standard fourni90%2026-11-22 11:14 UTC
Inscription au RDAP
Chronologie observéelast reachable: 2026-11-22 11:14 UTClast content: 2026-11-22 11:14 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Requêtes réseau enregistrées par URLScan lors du chargement de la page. URLScan ne fournit pas de hachage pour chaque requête. PhishDestroy a récupéré cette liste le 2026-11-18 19:17 UTC.
Charge les données enregistrées ; le site suspect n'est pas ouvert.
Requêtes réseau capturées
#
Demande relative au réseau
Méthode HTTP · statut
Type
Taille non compressée
Corps de la réponse SHA-256
Historique des observations enregistrées6
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Moniteur de disponibilité · État enregistré
Affichage du contenu de la page
contenu de la page renvoyé
Moniteur de disponibilité · État enregistré
Affichage du contenu de la page
contenu de la page renvoyé
Moniteur de disponibilité · État enregistré
Affichage du contenu de la page
contenu de la page renvoyé
Moniteur de disponibilité · État enregistré
Affichage du contenu de la page
contenu de la page renvoyé
Moniteur de disponibilité · État enregistré
Affichage du contenu de la page
contenu de la page renvoyé
Observations antérieures 1
Surveillance de domaine · Premier enregistrement de recouvrement
Accessible
Toutes les observations de disponibilité enregistrées13
Événements enregistrés : 10. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.
Détection préventive et intégrationMenace enregistréeenregistrés
Menace enregistrée
valecapitaltrade.com détecté et mis en file d'attente pour une analyse complète
Vérifications des renseignements sur les menacesSpamhaus DBL · Capture URLScan.io · Verdict d'URLScan · Rapport Cloudflare Radar · Archives du Web · Détection dans une liste noire · Preuves numériques recueillies · Analyse technique enregistréeenregistrés
Le domaine reste accessible ou son accès est restreint ; des vérifications ultérieures pourraient mettre à jour cette observation.
en cours
Activité enregistrée
4 entrées
Cloudflare Radar
Arnaque
+ 31 min
Wayback Machine
Page archivée
+ 5 min
Ajouté à PhishDestroy
valecapitaltrade.com
même minute
URLScan
Page enregistrée
Comment nous menons nos enquêtes et établissons nos rapports
Analyses publiques, preuves et canaux de signalement des abus
Nous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.
01Analyses publiques et collecte de preuves10 sources et groupes d'outils
Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.
02Signalements d'abus et suiviRegistraires, hébergeurs et canaux de sécurité
Identifier le fournisseur responsable. Mettre en correspondance les enregistrements de nom de domaine et d'hébergement avec le contact chargé des signalements d'abus concerné.
Préparez un dossier de preuves. Inclure l'URL, les références des analyses publiques, les captures d'écran et les observations consignées.
Envoyer le rapport. Conserver les enregistrements des rapports envoyés et les informations relatives aux destinataires, lorsqu'elles sont disponibles.
Vérifier à nouveau et publier les mises à jour. Suivez les résultats ultérieurs des scanners, les réponses des fournisseurs et la disponibilité des sites.
Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.
Parcourez l'historique complet de ce domaine par source. Le téléchargement inclut tous les enregistrements de la source sélectionnée. Les dates conservent leurs libellés de champ d'origine.
Noms imitant la marque, détectés par dnstwist. Un nom similaire ne prouve pas à lui seul que le propriétaire est le même.
Tout signaler
Un nom similaire ne suffit pas à lui seul à prouver l’existence d’une fraude. Envoyez la liste à des services qui vérifient eux-mêmes chaque adresse. Ne signalez un domaine comme étant de hameçonnage que si vous y avez constaté une fausse page.
etheream.orgPermutation de voyellesVariante de ethereum.orgA 162.255.119.154MX eforward1.registrar-servers.comNS dns1.registrar-servers.comethereim.orgCaractère remplacéVariante de ethereum.orgA 15.197.142.173NS ns33.domaincontrol.comethereium.orgCaractère inséréVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.cometherem.orgCaractère manquantVariante de ethereum.orgA 15.197.225.128NS ns39.domaincontrol.cometheremu.orgCaractères permutésVariante de ethereum.orgA 13.248.169.48NS ns1.afternic.comethereom.orgPermutation de voyellesVariante de ethereum.orgA 192.0.78.24NS ns1.wordpress.cometheresum.orgCaractère inséréVariante de ethereum.orgA 104.21.87.66NS aron.ns.cloudflare.comethereujm.orgCaractère inséréVariante de ethereum.orgA 104.21.46.240NS jerry.ns.cloudflare.comethereum2.orgCaractère ajoutéVariante de ethereum.orgA 24.199.74.33NS ns3.namefi.ioethereum3.orgCaractère ajoutéVariante de ethereum.orgNS a.share-dns.comethereum4.orgCaractère ajoutéVariante de ethereum.orgA 198.54.117.242NS failed-whois-verification.namecheap.comethereumc.orgCaractère ajoutéVariante de ethereum.orgA 188.114.96.3NS camilo.ns.cloudflare.comethereumd.orgCaractère ajoutéVariante de ethereum.orgA 188.114.96.3NS earl.ns.cloudflare.comethereumorg.comVarianteVariante de ethereum.orgNS ns1.openprovider.nlethereumr.orgCaractère ajoutéVariante de ethereum.orgA 188.114.96.3NS monroe.ns.cloudflare.comethereums.orgCaractère ajoutéVariante de ethereum.orgA 15.197.148.33MX mailstore1.secureserver.netNS ns73.domaincontrol.comethereumx.orgCaractère ajoutéVariante de ethereum.orgA 64.190.63.222MX localhostNS ns1.sedoparking.comethereun.orgLettres similairesVariante de ethereum.orgA 52.20.84.62NS ns1.squadhelp.comethereunm.orgLettres similairesVariante de ethereum.orgA 104.21.86.145NS koa.ns.cloudflare.comethereurm.orgLettres similairesVariante de ethereum.orgA 188.114.96.3NS rita.ns.cloudflare.comethereurn.orgLettres similairesVariante de ethereum.orgMX eforward1.registrar-servers.comNS dns1.registrar-servers.comethereuym.orgCaractère inséréVariante de ethereum.orgA 104.21.22.142NS everton.ns.cloudflare.comethereuzm.orgCaractère inséréVariante de ethereum.orgA 188.114.96.3NS dale.ns.cloudflare.comethereyum.orgCaractère inséréVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.cometherium.orgPermutation de voyellesVariante de ethereum.orgA 32.216.8.188NS ns1.no-ip.cometherrum.orgCaractère remplacéVariante de ethereum.orgMX eforward1.registrar-servers.comNS dns1.registrar-servers.cometherteum.orgCaractère inséréVariante de ethereum.orgA 13.248.243.5NS ns41.domaincontrol.cometherum.orgCaractère manquantVariante de ethereum.orgA 103.224.212.201MX park-mx.above.comNS ns1.abovedomains.comethezeum.orgInversion de bitsVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comethireum.orgPermutation de voyellesVariante de ethereum.orgA 192.64.119.29MX eforward1.registrar-servers.comNS dns1.registrar-servers.comethnereum.orgCaractère inséréVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comethreum.orgCaractère manquantVariante de ethereum.orgA 15.197.225.128NS ns65.domaincontrol.comethureum.orgInversion de bitsVariante de ethereum.orgA 162.255.119.109MX eforward1.registrar-servers.comNS dns1.registrar-servers.cometihereum.orgLettres similairesVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comithereum.orgPermutation de voyellesVariante de ethereum.orgA 188.114.96.3NS celine.ns.cloudflare.comothereum.orgPermutation de voyellesVariante de ethereum.orgNS ns-cloud-a1.googledomains.comrethereum.orgCaractère inséréVariante de ethereum.orgA 54.36.108.60MX eforward1.registrar-servers.comNS dns1.registrar-servers.comsethereum.orgCaractère inséréVariante de ethereum.orgA !ServFailNS !ServFailthereum.orgCaractère manquantVariante de ethereum.orgA 103.224.212.210MX park-mx.above.comNS ns15.abovedomains.comuthereum.orgInversion de bitsVariante de ethereum.orgA 15.197.148.33NS ns15.domaincontrol.comzethereum.orgCaractère inséréVariante de ethereum.orgNS ns-1335.awsdns-38.orgzthereum.orgCaractère remplacéVariante de ethereum.orgNS ns-1294.awsdns-33.orgoslana.comCaractères permutésVariante de solana.comNS ns-cloud-e1.googledomains.comsalana.comPermutation de voyellesVariante de solana.comA 23.227.38.32MX mx.zoho.comNS ns71.domaincontrol.comselana.comPermutation de voyellesVariante de solana.comA 188.114.96.3MX selana-com.mail.protection.outlook.comNS carlane.ns.cloudflare.comsloana.comCaractères permutésVariante de solana.comA 13.56.33.8NS ns1.brandbucket.comsolanacom.comVarianteVariante de solana.comA 66.96.149.20MX mx.solanacom.comNS ns1.netfirms.comsolano.comPermutation de voyellesVariante de solana.comA 23.227.38.32MX mx1.mm.sac.in.mcn.orgNS dns1.mcn.orgsolanu.comPermutation de voyellesVariante de solana.comA 216.21.239.197NS dns101.register.comsolona.comPermutation de voyellesVariante de solana.comA 139.162.174.209soluna.comPermutation de voyellesVariante de solana.comA 85.13.150.81MX w010b9f5.kasserver.comNS ns5.kasserver.comsulana.comPermutation de voyellesVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comaolana.comCaractère remplacéVariante de solana.comA 23.227.38.72MX mx.aolana.com.cust.b.hostedemail.comNS ns-cloud-a1.googledomains.comasolana.comCaractère inséréVariante de solana.comA 188.114.96.3MX alt1.aspmx.l.google.comNS cody.ns.cloudflare.comcolana.comInversion de bitsVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comdolana.comCaractère remplacéVariante de solana.comA 13.248.169.48NS ns1.afternic.comdsolana.comCaractère inséréVariante de solana.comA 13.248.169.48NS ns1.afternic.comesolana.comCaractère inséréVariante de solana.comA 13.248.169.48NS ns1.afternic.comolana.comCaractère manquantVariante de solana.comA 193.203.239.66MX mail.olana.comNS ns1.lws-hosting.bizqolana.comInversion de bitsVariante de solana.comA 34.42.100.71NS ns-cloud-b1.googledomains.comrolana.comInversion de bitsVariante de solana.comA 192.64.151.235MX mail.computer.comNS ns1.anydns.coms-olana.comTrait d'union ajoutéVariante de solana.comA 34.102.221.37s01ana.comLettres similairesVariante de solana.comA 13.248.213.45NS ns77.domaincontrol.comsglana.comInversion de bitsVariante de solana.comA 34.120.137.41NS ns1.dns-parking.comsilana.comCaractère remplacéVariante de solana.comA 75.2.70.75MX silana-com.mail.protection.outlook.comNS ns21.domaincontrol.comskolana.comCaractère inséréVariante de solana.comA 104.21.72.236NS clara.ns.cloudflare.comslana.comCaractère manquantVariante de solana.comA 15.197.148.33NS ns13.domaincontrol.comso-lana.comTrait d'union ajoutéVariante de solana.comA 23.227.38.68MX mx.so-lana.com.cust.b.hostedemail.comNS ns-cloud-e1.googledomains.comsoana.comCaractère manquantVariante de solana.comA 15.197.225.128NS ns57.domaincontrol.comsodana.comInversion de bitsVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comsoiana.comLettres similairesVariante de solana.comA 188.165.138.130NS ns1.openprovider.nlsoilana.comCaractère inséréVariante de solana.comA 13.248.169.48NS ns3.afternic.comsokana.comCaractère remplacéVariante de solana.comA 162.241.225.84MX sokana-com.mail.protection.outlook.comNS ns15.domaincontrol.comsola-na.comTrait d'union ajoutéVariante de solana.comA 13.248.169.48NS ns1.afternic.comsolaa.comCaractère manquantVariante de solana.comA 52.44.244.98MX smtp.google.comNS ns1.namebrightdns.comsolaana.comCaractère répétéVariante de solana.comA 13.248.169.48NS ns1.afternic.comsolaba.comCaractère remplacéVariante de solana.comA 13.223.25.84NS nsg1.namebrightdns.comsolafa.comInversion de bitsVariante de solana.comA 15.197.142.173MX mailstore1.secureserver.netNS ns15.domaincontrol.comsolaha.comCaractère remplacéVariante de solana.comA 44.232.173.249NS launch1.spaceship.netsolahna.comCaractère inséréVariante de solana.comA 213.186.33.5MX mx1.mail.ovh.netNS dns200.anycast.mesolaja.comInversion de bitsVariante de solana.comA 85.17.158.12MX fallbackmx.filtercluster.comNS derde.nameserver.nlsolala.comInversion de bitsVariante de solana.comA 64.190.63.222MX localhostNS ns1.sedoparking.comsolama.comLettres similairesVariante de solana.comA 216.150.1.1MX alt1.aspmx.l.google.comNS ns07.domaincontrol.comsolan-a.comTrait d'union ajoutéVariante de solana.comA 91.195.241.232MX localhostNS sl1.sedo.comsolan.comCaractère manquantVariante de solana.comA 104.21.73.198MX solan-com.mail.protection.outlook.comNS kinsley.ns.cloudflare.comsolanc.comInversion de bitsVariante de solana.comA 183.111.139.228NS ns1.cafe24.co.krsolane.comInversion de bitsVariante de solana.comA 192.124.249.126MX solane-com.mail.protection.outlook.comNS ns39.domaincontrol.comsolani.comInversion de bitsVariante de solana.comA 86.105.245.69NS ns1.eftydns.com
100 affichés sur 265
Infrastructure et rapports associés
Les relations stockées sont regroupées par attribut de correspondance exacte. Un fournisseur ou un registraire partagé ne prouve pas à lui seul la propriété commune.
Signal auxiliaire — Partage une fonctionnalité de page, une infrastructure ou une étiquette de collecteur ; cela ne prouve pas qu'il s'agisse d'un seul opérateur.
Uniquement pour la découverte — Même bureau d’enregistrement ou même périphérie CDN : affiché pour la navigation, ce n’est pas une preuve de lien.
Chaque rayon correspond à une raison pour laquelle un domaine est lié à ce rapport. La taille des nœuds indique les détections d’VirusTotal, les nœuds en pointillés sont déjà hors ligne, et les listes complètes figurent ci-dessous. Liste complète des rapports liés
Le contenu correspond1
Même hachage du fichier favicon, ou un titre de page enregistré commençant par les 20 mêmes caractères. Une correspondance au niveau du contenu ne permet pas de conclure à l'existence d'un kit de phishing commun ou à un propriétaire commun.
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Rapports récemment ajoutés à partir de la base de données PhishDestroy. Ces liens de découverte n’impliquent pas d’infrastructure ou de propriété partagée.
Vous n’êtes pas seul et il n’y a aucune honte à avoir. Les escrocs sont des criminels aguerris qui abusent de la confiance. Signaler ce qui vous est arrivé est l’arme la plus puissante contre la fraude : votre signalement peut éviter à d’autres de devenir victimes et aider les forces de l’ordre à agir. Sécurisez d'abord vos comptes et vos fonds, puis signalez l'incident. Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.
Agissez en fonction de ce que vous avez réellement fait. Si vous avez saisi un mot de passe : changez-le, ainsi que partout où vous l'avez réutilisé. Si vous avez effectué un paiement ou communiqué les détails de votre carte bancaire : contactez votre banque ou votre prestataire de services de paiement. Si vous avez téléchargé un fichier : analysez votre appareil. Signalez ensuite l'incident.
Commencez par mettre votre argent en sécurité : appelez votre banque ou révoquez les autorisations de votre portefeuille numérique. Mesures immédiates →
Plus d'informations : chaînes internationales et cryptographiques
Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.
Recommandations et conseils à l'intention des victimes
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Que dois-je faire tout de suite ?
Urgent
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Mot de passe saisi — modifiez-le sur ce service et sur tous les autres sites où vous avez utilisé le même mot de passe
Activer l'authentification à deux facteurs — lorsque le service le propose, une application d'authentification offre une sécurité supérieure à celle des codes SMS
Carte ou coordonnées bancaires payées ou saisies — contactez votre banque ou votre prestataire de services de paiement en utilisant les coordonnées figurant sur votre carte ou sur son site web officiel
A téléchargé un fichier — ne l'ouvrez pas et analysez l'appareil à l'aide d'un logiciel de sécurité
A partagé une phrase de récupération ou une clé privée — transférez les fonds restants vers un nouveau portefeuille associé à une nouvelle phrase de récupération ; le portefeuille compromis n'est plus sûr
J'ai connecté un portefeuille, mais je n'ai rien signé — déconnecter le site du portefeuille et rejeter les demandes en attente ; une connexion en soi n'entraîne pas de transfert de fonds
Dépenses de jetons approuvées (approve / permit) — révoquer cette autorisation à l'aide d'un outil de vérification des autorisations par jeton (revoke.cash)
A envoyé des cryptomonnaies — enregistrez le hachage de la transaction, votre adresse et l'adresse du destinataire ; les transactions sur la blockchain ne peuvent pas être annulées
Quelles informations dois-je rassembler pour mon signalement ?
Directives du FBI
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗
Justificatifs de paiement — Si vous avez effectué un paiement, conservez le justificatif, en précisant le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment valecapitaltrade.com)
Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc
Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
À qui dois-je signaler cette arnaque ?
FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
Europol — Rapports sur la cybercriminalité en Europe (UE)
Votre banque ou votre prestataire de services de paiement — contacter sans tarder son service de lutte contre la fraude en utilisant les coordonnées officielles si des informations relatives à des sommes d'argent ou à des cartes bancaires ont été divulguées.
Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Comment fonctionnent généralement les escroqueries par hameçonnage ?
Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
Pig butchering — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter
Comment puis-je me protéger à l'avenir ?
Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
« Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés
Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification.En savoir plus sur les escroqueries à la récupération →
À propos de ce rapportSources, dates d’observation et corrections
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.


 5.135.193.192


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT