
 Investigación
La simbiosis de la estafa de Steam «API»: Engaño, negligencia y responsabilidad
Conclusiones de la investigación
Steam es cómplice de pleno derecho en la estafa multimillonaria de intercambio de ofertas de «API», manteniendo una simbiosis mutuamente beneficiosa con los ladrones de skins y los operadores de apuestas ilegales.
1. Introducción: Una simbiosis de negligencia deliberada
Steam siempre ha aceptado sin problemas todas las novedades, incluidas las normativas y los cambios (por ejemplo, las retenciones de intercambios o las prohibiciones de intercambio tras cambiar el apodo). Se trata de medidas impuestas, pero son ineficaces e incompletas. Valve no tiene ningún deseo genuino de luchar contra esto, porque entiende que su plataforma depende tanto de las estafas como de los juegos de azar, así como del resto de la economía sumergida que Steam ha fomentado, ha permitido que surgiera y ha dejado existir durante muchos años. No es que estén atacando a Steam; se trata de una simbiosis, mutuamente beneficiosa y comprendida por ambas partes de dicha simbiosis.
La famosa estafa «API» (conocida comúnmente como «intercambio» o «sustitución de ofertas») se remonta a hace mucho tiempo. El phishing siempre se ha basado en la sustitución de transacciones. En su forma persistente, apareció alrededor de la primavera de 2019 (antes de eso, existía como phishing independiente, que con el tiempo evolucionó hacia una sustitución con límites de duración de 1, 4 u 8 horas). En la primavera de 2019, todas las herramientas activas en el mercado de las estafas hacían que la sesión secuestrada fuera «móvil». Y así fue como alcanzó su enorme popularidad. Según nuestras estimaciones más conservadoras, esto permitió el robo de al menos 10 millones de dólares y más. Pero hay que entender que, en general, esto fomenta la aparición de ciberdelincuentes. Steam protege a los estafadores al seguir el juego de «los skins no tienen valor». La introducción de la retención de intercambio se produjo después de que el mecanismo de intercambio de ofertas ya estuviera establecido. La retención de intercambios de 7 días, sin fin, se añadió de forma repentina y sin motivo alguno. Esto no es una medida contra el fraude; es regulación.
Vamos a explicar cómo funciona el intercambio de ofertas y por qué Steam y sus intentos de lucha contra las estafas son un auténtico circo (y siempre lo han sido).
2. El Plan de Acción 2017-2018: Cinco algoritmos privados
Para comprender la magnitud de la operación, podemos echar la vista atrás a los paneles privados de estafa que operaron desde 2017 hasta la primavera de 2018. Durante este periodo, los desarrolladores diseñaron cinco algoritmos operativos distintos para el método de intercambio de ofertas. Esta actualización privada incluía los cinco algoritmos: el bot del panel iniciaba sesión en la cuenta del usuario y operaba según uno de los cinco algoritmos que se indican a continuación, eludiendo la autenticación de dos factores (2FA) mediante la validación de Guard. Los estafadores podían configurar estos parámetros (juegos que se enviaban, filtro de precio mínimo de la oferta, etc.) directamente en su panel de administración.
Apéndice técnico: variantes de sustitución de ofertas y evolución del panel
- Comprueba la oferta: ¿procede de una página web de comercio? Si es así, lleva a cabo las acciones que se indican a continuación.
- Anula la oferta del bot de negociación oficial.
- Analiza el apodo, el avatar y el mensaje de intercambio de la cuenta oficial del bot y los configura todos en la cuenta del bot del estafador.
- Envía exactamente la misma oferta, pero desde la cuenta del estafador, con los mismos artículos, el mismo apodo y el mismo avatar.
- Comprueba la oferta: ¿procede de una página web de comercio? Si es así, lleva a cabo las acciones que se indican a continuación.
- No cancela la oferta del bot oficial de inmediato, sino que espera a que el usuario la acepte en su ordenador (no en el móvil).
- Una vez que el usuario la acepta (en el ordenador), el bot cancela la oferta oficial.
- Analiza el apodo, el avatar y el mensaje comercial de la cuenta oficial del bot y los configura en la cuenta del estafador.
- Envía exactamente la misma oferta desde la cuenta del estafador, con los mismos artículos, el mismo apodo y el mismo avatar.
- Acepta la oferta (del bot del estafador) en el ordenador.
- Como consecuencia, el usuario confirma la operación en su aplicación móvil, creyendo que procede del bot oficial, cuando en realidad procede del estafador.
- El usuario envía una oferta utilizando el enlace de operación del bot del estafador y va a confirmarla en su aplicación móvil.
- El bot del estafador cancela la oferta del usuario.
- Envía una oferta desde la cuenta del usuario, que incluye todos sus artículos (los juegos válidos se pueden seleccionar en el panel de administración), al enlace de intercambio del bot del estafador.
- A continuación, el usuario confirma esta operación modificada en su aplicación móvil.
- Ofertas recibidas:
- Cuando se envía al usuario una oferta en la que solo se le solicitan sus artículos, el intercambio se produce cuando el usuario la acepta en su teléfono (tras haberla aceptado en el ordenador) [mediante el algoritmo n.º 2].
- Cuando se envía al usuario una oferta que incluye tanto sus artículos como los de la otra parte, el intercambio se produce en el momento en que el usuario la acepta en su teléfono (tras haberla aceptado en el ordenador).
- Ofertas en curso:
- Cuando el usuario envía a alguien una oferta que incluye sus propios artículos, el intercambio se lleva a cabo mientras se dispone a confirmarla en su aplicación móvil. La verificación de la confirmación del usuario a través del móvil por parte del bot se gestiona mediante la aceptación automática de la transacción.
- Es idéntico al algoritmo n.º 4, salvo que, durante el intercambio de la oferta de salida, primero añade los artículos del usuario que ya formaban parte del intercambio y, a continuación, añade todo el inventario de los juegos seleccionados a continuación. Los juegos que se pueden vaciar se pueden seleccionar en el panel de administración (CS, DOTA, H1Z1, PUBG).
3. Infraestructura del panel de estafas y funciones de administración
Las redes fraudulentas funcionan como empresas SaaS legítimas. Sus paneles de administración incluyen funciones robustas y multihilo diseñadas para la exfiltración y el control rápidos:
- Tabla detallada de registros Muestra los SteamID activos en proceso de sustitución: «SteamID», «Inventario ($)», «Tiempo restante hasta que caduque la sesión de intercambio», «Ofertas intercambiadas», «Algoritmo operativo», «Filtro de precios», «Hora de inicio de la sesión de intercambio», «Nota», «Acciones».
- Funciones de gestión de usuarios: pausar, reanudar, eliminar, actualizar el enlace de la operación.
- Filtro de umbral de precio mínimo en dólares estadounidenses (Las ofertas cuyo valor total de los artículos sea inferior a este umbral no se intercambiarán, lo que evita perder tiempo con artículos de escaso valor). Se puede acceder a esta opción en la pestaña «Configuración». Los precios de CS, DOTA, H1Z1 y PUBG se actualizan a diario entre las 5:00 y las 7:00 de la mañana.
- Actualizaciones manuales de los enlaces de operaciones si el usuario cambia su URL de operaciones.
- Ofrecer control mediante bots (iniciar, detener, reiniciar).
- Navegador de Steam integrado (complemento de pago).
- Y muchas otras funciones...
El paquete especial de phishing «maFile»
También hay un paquete independiente dirigido a los maFiles (archivos del autenticador móvil). El mecanismo principal consiste en obtener un código por SMS, esperar a que transcurra un periodo de espera de dos días, vaciar los skins y hacerse con el control total de la cuenta.
La víctima inicia sesión en una página de phishing con su nombre de usuario y contraseña (validados en tiempo real). A continuación, aparece un mensaje solicitando la introducción de un código SMS (en lugar de Steam Guard), en el que se muestran los dos últimos dígitos del número de teléfono al que se envió el SMS. Una vez introducido un código SMS válido, el panel de administración genera automáticamente un maFile. Con este archivo, los estafadores pueden generar códigos de autenticación de dos factores (2FA) de Steam Guard y aceptar intercambios directamente. Sin embargo, este maFile recién generado está sujeto a una restricción de intercambio de dos días (retención): cualquier intercambio iniciado durante los dos primeros días desde la creación del maFile queda retenido durante 48 horas y el propietario puede cancelarlo.
Una vez generado el nuevo maFile en el panel del estafador, el antiguo autenticador móvil de la víctima empezará a generar códigos no válidos, aunque, para la víctima, la aplicación parezca funcionar con total normalidad. El texto del SMS que recibe el usuario dice lo siguiente: «El código para desactivar o cambiar de lugar el Authenticator es: 13204». El panel de administración también incluye opciones para descargar el maFile, comprobar su validez, generar códigos de autenticación de dos factores (similares a los del Steam Desktop Authenticator, SDA), iniciar una oferta que incluya todos los artículos del inventario con un solo botón o ejecutar una oferta automática con un periodo de retención de dos días inmediatamente después de la generación del maFile. Además, con una licencia de «auto-bypass» de phishing, el panel de control desbloquea las funciones de «phishing automático» y de secuestro de cuentas con un solo clic. Para mayor comodidad, un temporizador de cuenta atrás visual muestra la duración restante del periodo de espera justo al lado del maFile.
3b. Métodos operativos
1) Lucha contra el robo de piel:
- Exfiltración retardada: Espera 2 días tras la generación del maFile y, a continuación, envía una oferta de intercambio a tu cuenta de destino (basta con pulsar un único botón en el panel de administración para enviar todas las skins al enlace de intercambio de destino). Requisitos para que la operación se realice con éxito: la víctima no debe cambiar su número de teléfono ni su contraseña durante esos 2 días (ya que, de hacerlo, el maFile del panel quedaría invalidado).
- Oferta automática inmediata: Envía una oferta automática que contenga todos los artículos del inventario al enlace de intercambio de destino inmediatamente después de la generación del maFile. No aceptes esta oferta de inmediato para que los artículos no desaparezcan de la cuenta de la víctima antes de tiempo. Basta con esperar dos días y aceptarla. Con este método, cambiar la contraseña o vincular un nuevo autenticador móvil no detendrá la transacción; sin embargo, si la víctima actualiza su autenticador, el periodo de retención se reinicia, lo que requiere otra espera de dos días. Requisitos para el éxito: la víctima no debe cancelar manualmente la oferta de intercambio pendiente durante el periodo de retención de 48 horas.
2) Robo de cuentas (phishing):
- Venta directa a cuenta: Vende la cuenta con el maFile ya cargado. Tras generar un maFile, es mucho menos probable que la víctima sospeche de algo raro en comparación con el phishing tradicional, que a menudo provoca un bloqueo inmediato de la cuenta por parte de Red Sign. En consecuencia, los estafadores disponen de un margen de tiempo mayor para revender la cuenta en los mercados. Sin embargo, siempre existe el riesgo de que la víctima intente iniciar sesión desde un nuevo navegador o ordenador y vuelva a generar el maFile en su teléfono, o restablezca su contraseña.
- Auto-Phishing (requiere licencia de phishing): Una vez capturado el maFile, la cuenta pasa automáticamente a la cola para la eliminación automática de credenciales y se bloquea con una suspensión de la comunidad. El phishing, combinado con la generación de maFile, se dirige exclusivamente al Steam Guard móvil y elimina únicamente sus credenciales.
- Phishing con un solo clic (requiere licencia de phishing): Aplica una expulsión de la comunidad y activa la eliminación automática de las credenciales cuando se le ordene.
Además, este bot se puede integrar con el análisis de cookies de OPSkins (si se dispone de la licencia correspondiente) y con la verificación mediante autenticación de dos factores (2FA). El backend es multihilo y es capaz de procesar un número ilimitado de cuentas por segundo.
4. La anatomía del engaño
¿Cómo se desarrolla realmente el fraude? Un joven recibe un enlace en Steam (el dominio podría hacerse pasar por un torneo, un airdrop o una página de intercambio de skins). La página incluye un botón de autorización e interfaces de inicio de sesión muy sofisticadas: una ventana emergente falsa de «navegador dentro de otro navegador» que muestra, literalmente, el «dominio oficial de Steam» (utilizando about:blank (trucos o ventanas personalizadas para ocultar la URL real de phishing). O bien, en lugar de superponer una ventana sobre la pantalla, abre una página de inicio de sesión de Steam a pantalla completa, perfectamente clonada, alojada en un dominio falsificado. El chico se autentifica directamente, introduciendo su nombre de usuario, contraseña y código de Steam Guard. Y eso es todo. No pasa nada: el sitio de phishing o bien le redirige a otro sitio o simplemente vuelve a mostrar el formulario de inicio de sesión.
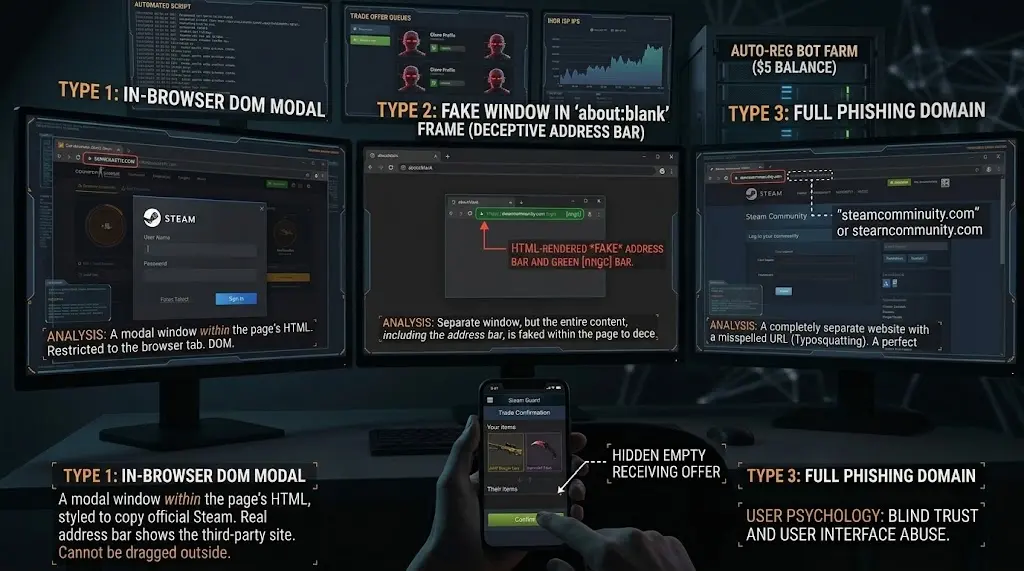
4a. Pero, ¿qué ocurrió realmente entre bastidores?
En el servidor del atacante, se inicia una sesión activa inmediatamente después de la autenticación, lo que, en esencia, establece una sesión de cuenta con todos los permisos. A continuación, el script solicita de inmediato una clave de «API» para la cuenta (a través de steamcommunity.com/dev/apikey). Más adelante, los estafadores introducirían navegadores sin interfaz integrados en sesiones activas, junto con herramientas de automatización para el envío automático de spam, el cierre de tickets de asistencia y otras acciones.
Para llevar a cabo esta operación, los estafadores necesitan cuentas de bot listas para usar, con privilegios de negociación activos y sin límites comunitarios. Se trata de cuentas registradas de forma masiva y automatizada (con un saldo precargado de exactamente 5 dólares y con una antigüedad de 14 días para desbloquear la negociación). Sí, se registran de forma totalmente automática mediante un software de registro. Steam, por supuesto, ve y detecta estos registros (incluso con proxies); es plenamente consciente de los patrones de actividad impulsados por software: cuentas con un saldo exacto de 5 dólares para eliminar el límite, con los fondos sin tocar en absoluto. Una vez compradas, estas cuentas se conectan al panel de estafa. A partir de ese momento, todo el ataque se lleva a cabo casi exclusivamente mediante solicitudes «API» sin procesar. La única excepción es la venta de los artículos robados: por lo general, acceden manualmente al navegador, publican las skins, transfieren los fondos y retiran el dinero (aunque algunos afirman haber logrado una automatización completa de principio a fin, en la que, supuestamente, un bot publica las skins, ejecuta las ventas y paga automáticamente a los trabajadores, spammers y generadores de tráfico).
La autenticación se origina a partir de una IP nueva y la sesión creada por software proviene de un grupo de ISP/hosting estático, predominantemente Ihor. Los datos y archivos conservados de PhishDestroy de uno de esos productos muestran más de una dirección sobrecargada coincidentemente: algunas IP de Ihor eran consecutivas, incluidas direcciones que terminaban en .156, .157 y .158, y cada una llevaba más de 1.000 sesiones secuestradas activas a la vez. Esta no es una estimación externa; proviene de la infraestructura examinada en los archivos del producto. Más tarde apareció un esquema separado en el lado del robot receptor: un robot recibió una ranura de IP; reemplazar el bot en esa ranura retuvo la dirección, asignándola efectivamente durante aproximadamente un mes. Sin embargo, un inicio de sesión en el servidor aún podría crear una clave API y una sesión paralela indefinida. ¿Es ese un comportamiento normal del jugador?
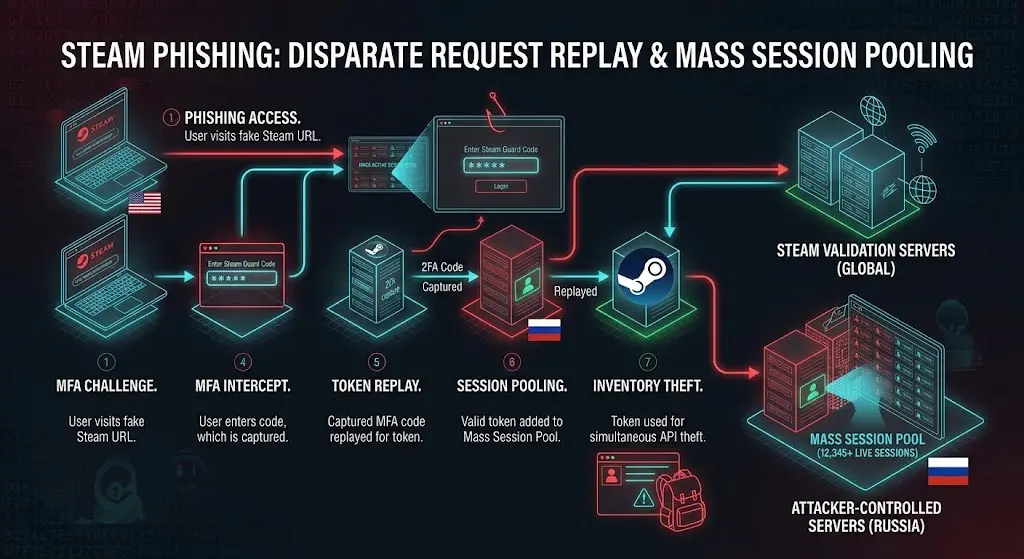
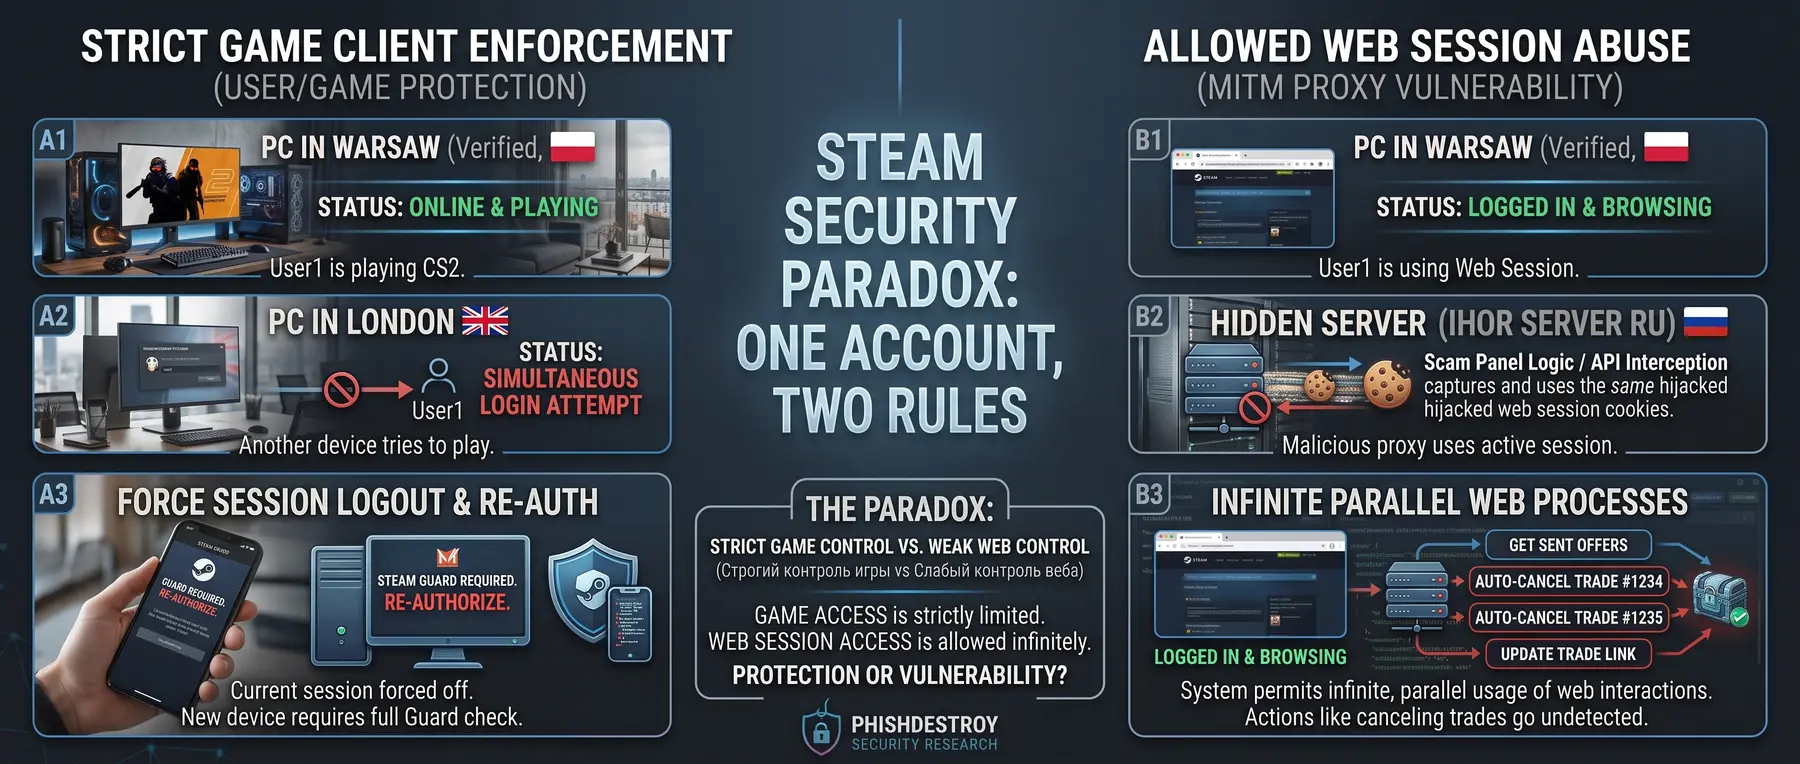
Valve protege la licencia. No la cuenta.
Dos personas que intentan jugar desde una cuenta es una emergencia. Una IP Ihor que contiene 1000 sesiones secuestradas activas aparentemente no lo es.
Las propias reglas de Steam dicen que el juego simultáneo en una cuenta no es compatible: el primer usuario eventualmente recibe un “Ticket de ID de usuario de Steam no válido” y debe iniciar sesión nuevamente. Un dispositivo no reconocido requiere por separado un código Steam Guard.
En la infraestructura documentada, una IP Ihor mantuvo simultáneamente 1000 sesiones activas secuestradas que crearon claves, monitorearon cuentas y cancelaron o reemplazaron operaciones. Steam no revocó en masa ese grupo único ni obligó a los propietarios a realizar una reautenticación limpia.
¿Qué es exactamente lo que no vale la pena proteger: el inventario, los mensajes privados, el perfil o todos los amigos expuestos al spam de phishing?
La respuesta mínima es obvia: cuando una cuenta estadounidense conocida de repente obtiene una sesión de hosting paralela desde una IP que ya tiene 1.000 cuentas secuestradas, revoca esa sesión, la clave API que creó y sus confirmaciones. En cambio, la sesión MITM podría leer indefinidamente el chat junto al propietario y controlar las operaciones. Se interrumpe el intercambio de licencias; Se toleran las señales de adquisición y la pérdida se asigna nuevamente a la víctima.
Además, en Steam, tu clave «API» permanece válida de forma indefinida. Incluso si la borras o la cambias manualmente, tu sesión la regenerará automáticamente ante cualquier acción en segundo plano (como comprobaciones del estado de la sesión, valoración del inventario o comprobaciones rutinarias basadas en temporizadores, que los paneles de estafa ejecutaban por miles). Este acceso persistente a la sesión garantiza que los estafadores puedan supervisar las cuentas en tiempo real antes de que los usuarios se den cuenta. Es raro que los usuarios se den cuenta: normalmente, una vez que caen en la trampa del phishing, su sesión acaba caducando o se descarta. Pero si una víctima simplemente borra o cambia su clave «API», el script la vuelve a crear inmediatamente utilizando la sesión activa.
Los bots son cuentas registradas en masa con un saldo de 5 dólares. El mercado es enorme y la competencia es tan feroz que las cuentas se venden prácticamente a su coste bruto de 5 dólares. Steam detecta claramente, por ejemplo, que el teléfono de un niño —la sesión activa que contiene el autenticador de Steam Guard— se encuentra en EE. UU.; detecta que su ordenador y su navegador están en EE. UU. Y, al mismo tiempo, detecta una sesión activa procedente de Rusia o de los Países Bajos (el proveedor Ihor fue el principal centro de operaciones durante mucho tiempo, ya que estaba repleto de estas direcciones IP concretas).
Sí, el robo se produjo a gran escala. Steam no hizo ningún comentario al respecto. Cuando los niños escribieron al servicio de atención al cliente, Steam ni siquiera les indicó que cambiaran su contraseña; en su lugar, el servicio de atención al cliente envió respuestas genéricas y estandarizadas en las que se afirmaba que los skins habían desaparecido y que «no era problema nuestro». Más adelante (alrededor de 2021-2022), los estafadores empezaron a cerrar automáticamente ellos mismos los tickets de atención al cliente: un niño abría un ticket y el script automatizado del panel lo cerraba de inmediato. Los niños creían que era el servicio de atención al cliente de Steam quien desestimaba sus casos. No era así. Pero Steam, en esencia, se quedó de brazos cruzados y permitió que sucediera.
La hipocresía de Steam y sus actualizaciones «antifraude» es asombrosa, teniendo en cuenta la cantidad de datos que almacena Steam: realiza un seguimiento de los países, el historial de direcciones IP y las huellas digitales de los dispositivos. Steam ocultó deliberadamente el hecho de que las cuentas estaban siendo objeto de ataques. Y luego hubo incidentes en los que Steam impuso bloqueos masivos a las cuentas de la comunidad de los víctimas que fueron sorprendidos en sesiones activas de intercambio. ¡Vaya, qué gran trabajo, Steam! Steam bloqueó las cuentas de las víctimas simplemente porque compartían una IP de proxy con otras sesiones, en lugar de, por ejemplo, cerrar las sesiones no autorizadas. Y cuando las víctimas se pusieron en contacto con el servicio de atención al cliente para recurrir los bloqueos, este se hizo el tonto, fingiendo que no veía ni sabía nada. Pero sabemos que lo ven todo: tus dispositivos, los identificadores de hardware, los registros de transacciones, el historial de cambios, las contraseñas anteriores, los números de teléfono, los correos electrónicos y exactamente cuándo y desde qué dispositivo se modificaron (esta es la parte más graciosa: Steam sabe cuándo se secuestra una cuenta; registra el ID exacto del dispositivo, la marca de tiempo y la dirección IP del atacante).
La anomalía es visible. La respuesta sigue siendo un guion.
A soporte no le faltan señales. El registro de la cuenta muestra un dispositivo local verificado, una sesión simultánea desde un alojamiento extranjero, cambios repetidos en la oferta y la hora exacta del robo. Aun así, la respuesta preparada ignora esa telemetría, culpa al «error del usuario o al phishing», rechaza la restauración y cierra el ticket. Es una decisión de no actuar, no una falta de pruebas.
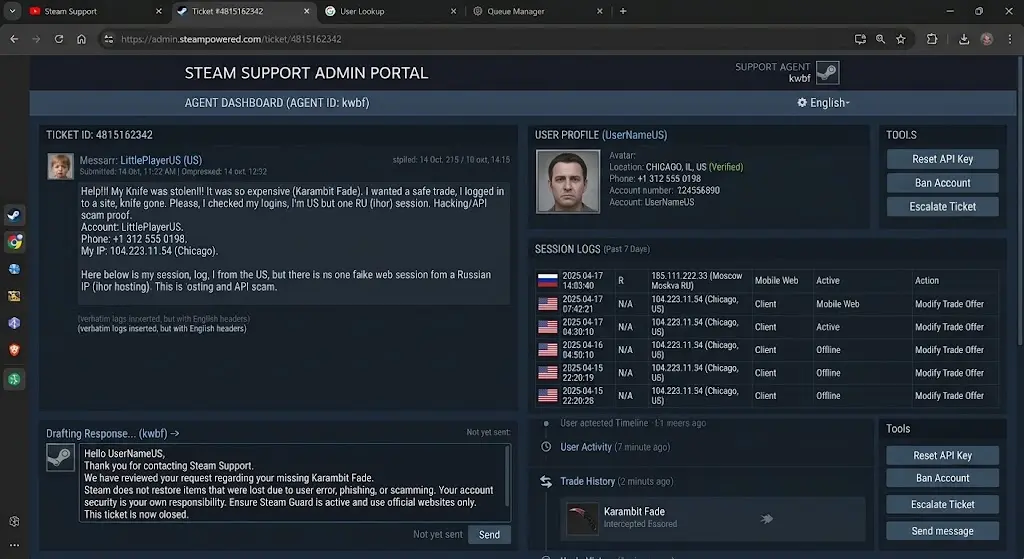
4b. La ilusión de la retención comercial
Así que un chaval aterrorizado escribe al servicio de atención al cliente de Steam: «¡Ay, socorro, me han robado mis skins! Las estaba enviando a un amigo, a un comerciante o a una página web de intercambio, pero han ido a parar a una cuenta totalmente diferente con exactamente el mismo apodo y avatar, ¡no a la que yo acepté en el intercambio!»
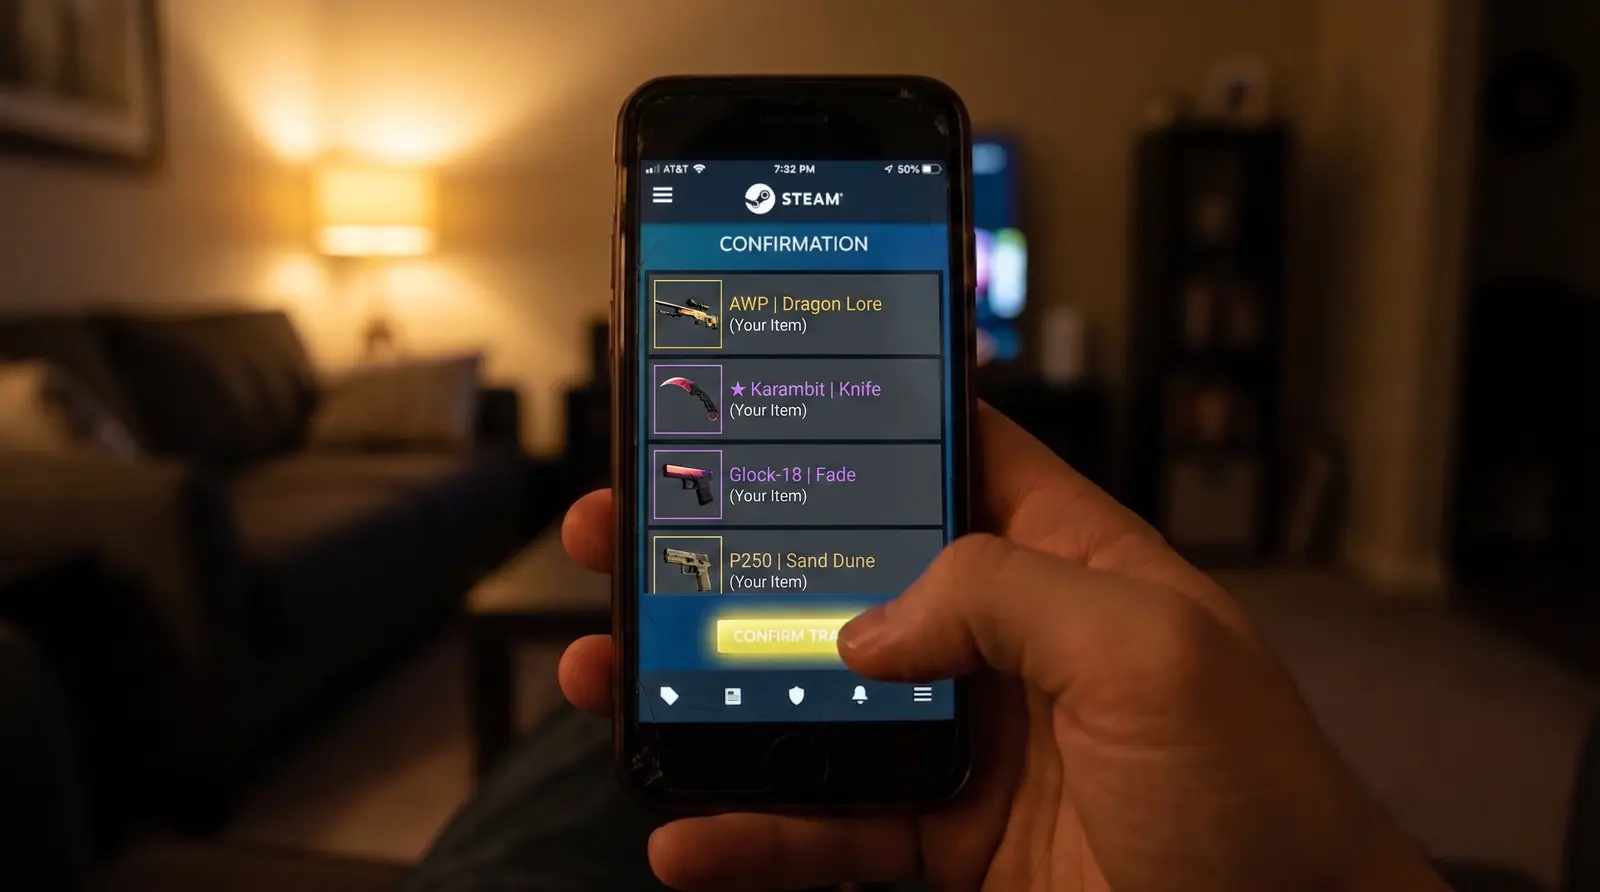
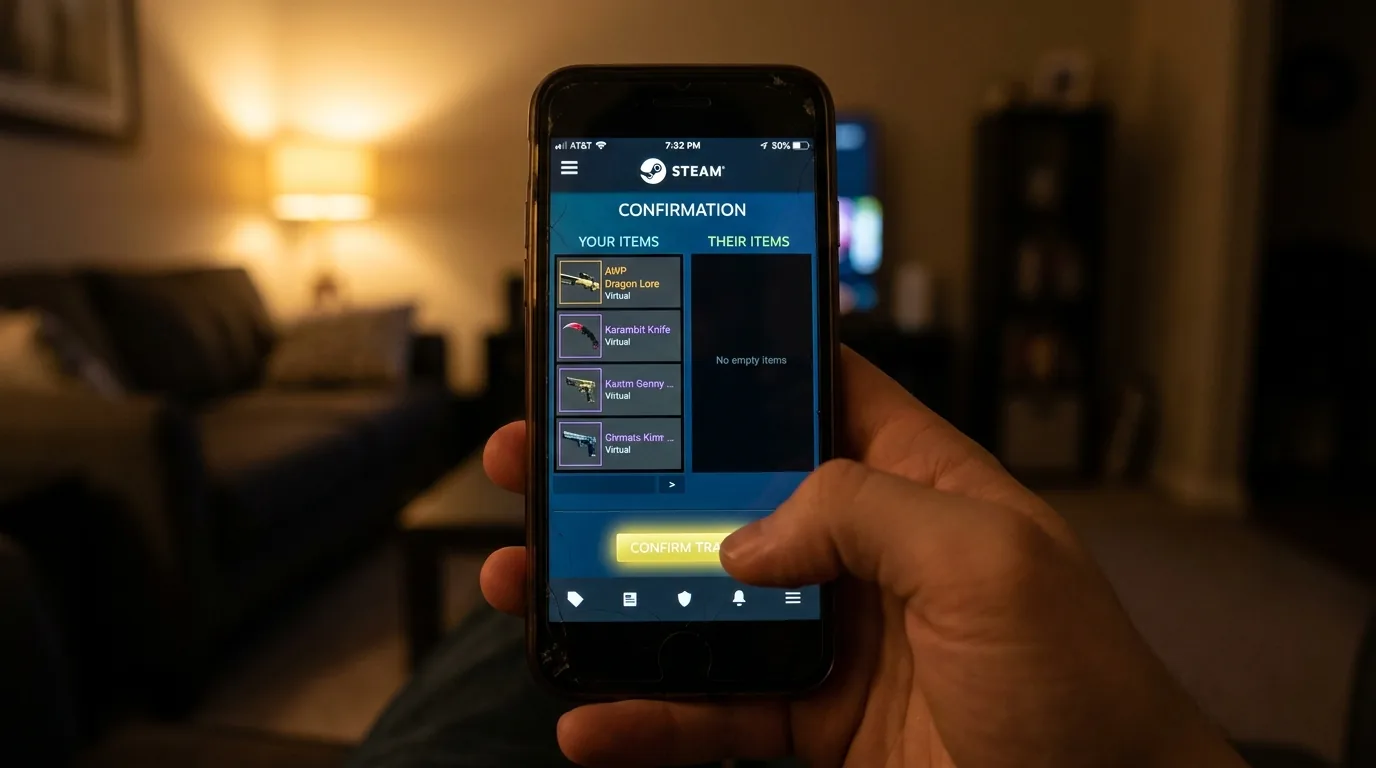
¿Cómo ha pasado esto realmente?
De hecho, el suplantador no secuestra el intercambio al instante. En tu navegador, revisas la oferta de intercambio original, haces clic en «confirmar» —artículo por artículo, o enviado a la cuenta verificada de tu amigo—. Compruebas los detalles y todo coincide. Pero en ese breve lapso de tiempo entre aceptar el intercambio en tu ordenador y abrir el móvil para confirmarlo, es cuando el bot del estafador, clonado con el mismo nombre y avatar, cancela el intercambio legítimo y envía el suyo propio.
Sí, en la pantalla de tu móvil estás viendo el intercambio. Al principio, muestra los artículos que vas a enviar, pero en la parte inferior se ve que no recibes absolutamente nada a cambio. Y los usuarios ignoran las advertencias porque ya lo han comprobado todo en su ordenador. La precisión psicológica de esta estafa y la vulnerabilidad de los usuarios son asombrosas, sobre todo porque las víctimas están totalmente convencidas de que están realizando una transferencia segura. Sin embargo, los servidores de Steam detectan una sesión, creada hace semanas o meses desde una dirección IP completamente diferente, cancelan un intercambio activo e inmediatamente inician y aceptan uno nuevo, y lo tratan como una transacción totalmente normal y legítima. Parece muy legítimo, ¿verdad?
Quiero destacar que, mucho antes de que Steam introdujera sus actualizaciones torpes e ineficaces, las plataformas de intercambio de terceros dieron un paso al frente para tomar medidas. Valoraban su reputación y, tal vez, simplemente se compadecían de los niños estafados. Por ejemplo, la página web tradeit.gg Implementaron un sistema por el que, si se cancelaba su oferta de intercambio oficial, aparecía en la pantalla del usuario una enorme alerta que decía «CANCELADO». Se trataba de una solución real, y por eso los reconocemos como pioneros que realmente intentaron hacer algo. Entonces, ¿un sitio externo que utilizaba el API de Steam podía detectar un intercambio en tiempo real, pero el propio Steam no? ¿O simplemente se negaron a cerrar una sesión no autorizada que, obviamente, no tenía ninguna relación con el usuario legítimo? Sí, los tickets de asistencia de Steam afirmaban repetidamente: «Tus objetos han desaparecido, no podemos ayudarte», y los bots receptores de los estafadores rara vez eran bloqueados (y, si lo eran, era mucho tiempo después de los hechos). Incluso tras la introducción de las retenciones de intercambio, la tasa media de bloqueos de los bots de estafa activos (restricciones que, en última instancia, benefician a la economía de Steam en lugar de devolver los objetos a las víctimas) oscilaba entre el 15 % y el 25 % en los momentos de mayor actividad. Mientras tanto, el proveedor de alojamiento donde operaban los bots seguía Ihor, y estas sesiones automatizadas nunca utilizaron proxies rotativos residenciales ni móviles.
4c. Justificante de la infraestructura estática
Podemos demostrarlo. Como sabéis, PhishDestroy es un proyecto radical contra el phishing. Inundamos los formularios de phishing con frases semilla falsas a gran escala para agotar la capacidad de carga y procesamiento de sus servidores. De hecho, ahí es donde se nos ocurrió la idea: Steam impone límites de frecuencia a los intentos de inicio de sesión por dirección IP. Hace años, lo llevamos a cabo utilizando proxies públicos gratuitos, enviando un sinfín de intentos de inicio de sesión no válidos o dirigiéndonos a cuentas protegidas por Steam Guard mediante correo electrónico. Con el tiempo, Valve empezó a bloquear estos intentos y, como no comprábamos redes de proxies comerciales, la estrategia resultó menos viable con el paso del tiempo. Sin embargo, como ahora nos damos cuenta, podría haber sido muy disruptivo; pero, según la retorcida lógica de Valve, interferir en las operaciones de los estafadores se consideraba «poco ético».
Mediante nuestras pruebas de estrés en los portales de inicio de sesión de los estafadores —que dejaron sus sistemas de autenticación completamente fuera de servicio durante horas— confirmamos que no utilizaban redes masivas de proxies residenciales (que abarcarían millones de direcciones IP). En su lugar, recurrían a proxies estáticos y a alojamiento VPS barato. Concretamente, su configuración asignaba exactamente un bot por cada IP, y esas direcciones IP pertenecían exclusivamente a servidores VPS de Ihor.
Conclusión: una escena del crimen sin cerrar
Steam lo vio todo, lo sabía todo y, sin embargo, se limitó a guardar silencio en lugar de actuar para proteger a sus usuarios. Menuda plataforma, y eso que afirma que la seguridad es su máxima prioridad.
Además, un atacante con una sesión activa en el navegador podría supervisar tu cuenta al mismo tiempo, leer tus chats o modificar tu perfil (por ejemplo, simulando un aviso falso de «suspensión por VAC») para provocarte pánico y que transfieras rápidamente todos tus objetos a un amigo o a una cuenta secundaria «segura», lo que los llevaría directamente a la trampa del intercambio de ofertas. Sí, podrían leer activamente tus chats privados con amigos y ver tus archivos multimedia en tiempo real, al mismo tiempo que tú. Al parecer, Steam considera que las sesiones paralelas desde países totalmente diferentes son un comportamiento habitual en una plataforma de videojuegos (quizá razonando que, dado que existe el «Compartir en familia», «no pasa nada si roban, siempre y cuando no estén jugando a CS:GO al mismo tiempo»).
5. La trampa de la «API»: cambiar la contraseña no es suficiente
Aunque hayas cambiado tu contraseña pero te hayas olvidado de revocar la clave activa de API, los estafadores aún podrían robarte. Sí, sin una sesión activa, su script ya no podría navegar por tu perfil ni aceptar automáticamente intercambios. Sin embargo, la página oficial de Steam API aún les permitía llevar a cabo las acciones más importantes: supervisar la actividad de tu cuenta y cancelar los intercambios pendientes (a través de CancelTradeOffer).
Con solo tu clave de API, el bot detectaba y cancelaba al instante tu intercambio legítimo, y enviaba inmediatamente una oferta falsa desde su propia cuenta (dirigida a tu enlace de intercambio). A partir de ese momento, el script simplemente esperaba. No podía hacer clic en «Confirmar» en tu nombre. Toda la estafa se basaba en que tú abrieras tu aplicación móvil y confirmaras voluntariamente el intercambio en Steam Guard. Y funcionó a la perfección.
Hay un matiz técnico fundamental: si solo se dispone de una clave de «API» (y no hay ninguna sesión activa), el script no puede introducir un intercambio directamente en tus confirmaciones de Steam Guard. Debe enviar una nueva oferta de intercambio entrante. Esto significa que primero tienes que hacer clic manualmente en «Aceptar intercambio» en tu ordenador, antes de que aparezca en tu aplicación de Steam Guard.
Cabría pensar que este paso adicional reduce la tasa de éxito de la estafa; al fin y al cabo, al aceptar un nuevo intercambio de un desconocido, Steam muestra numerosas advertencias («No sois amigos», «Esta cuenta ha sido señalada»). Pero los estafadores se aprovecharon de la psicología humana y la memoria muscular. Como la propia víctima había iniciado el intercambio original, ya estaba mentalmente preparada para desprenderse de sus objetos. Cuando vio que el intercambio se cancelaba de repente y que llegaba inmediatamente uno nuevo con exactamente los mismos objetos, apodo y avatar, supuso que: «La página se ralentizó y volvió a crear la operación».
El usuario fue pasando mecánicamente las advertencias de Steam sin prestar atención, aceptó el intercambio falso y lo confirmó desde su teléfono. La estafa tuvo éxito no por eludir la seguridad de Steam Guard, sino por aprovechar la inercia humana.
6. El veredicto: «Cómplices por diseño»
Nuestro mensaje principal sigue siendo el mismo: queremos expresar nuestro especial agradecimiento a Valve y a su equipo de asistencia, a quienes les resultó increíblemente cómodo «no ver nada y no saber nada».
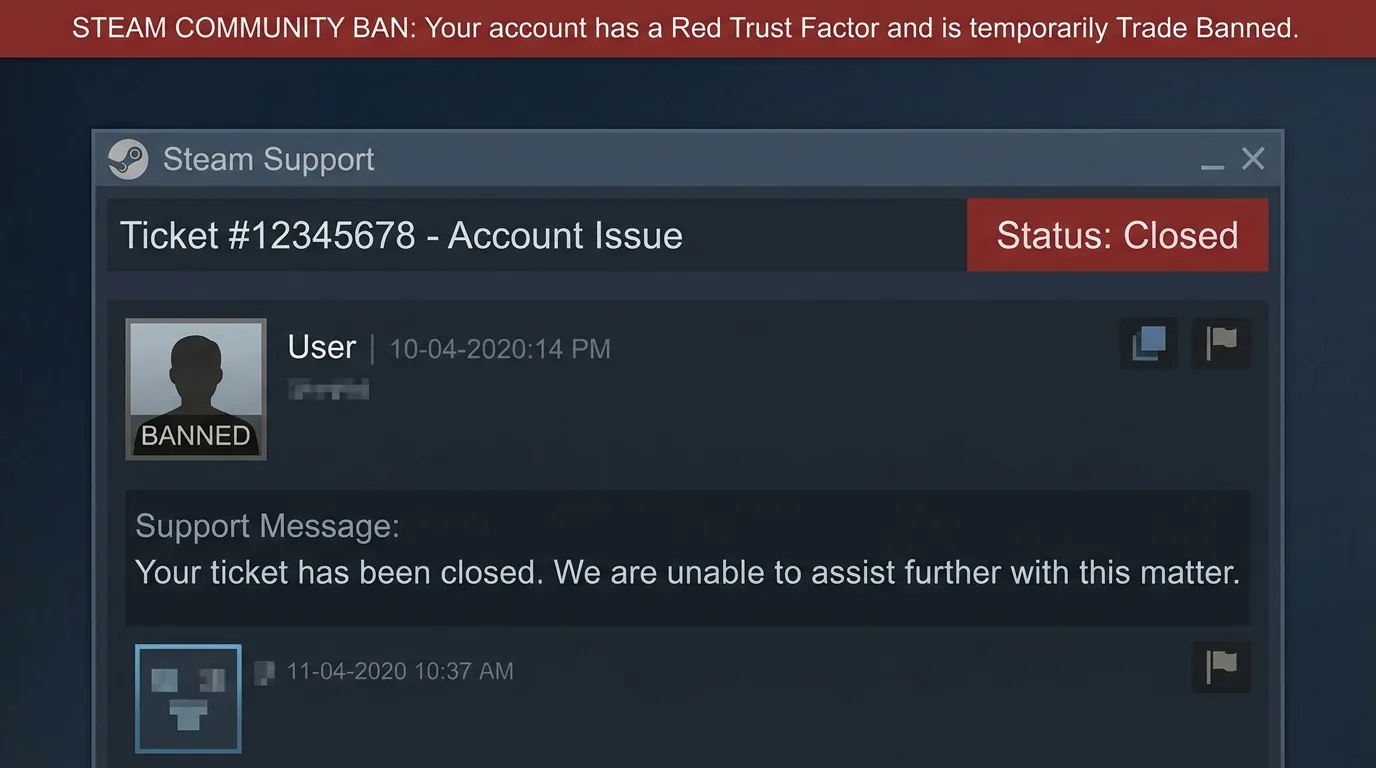
Les encanta alegar que, técnicamente, carecen de las herramientas o la capacidad para ayudar. Pero la realidad es completamente diferente. Para recuperar una cuenta secuestrada, el servicio de asistencia no necesita en realidad ninguna clave de CD antigua y polvorienta de hace diez años. Steam recoge una amplia variedad de otros parámetros que se ignoran deliberadamente durante los litigios de recuperación. Nos referimos al identificador único de tu dispositivo. No se trata de un simple HWID, un número de serie del disco duro o una versión de la BIOS, sino de una huella digital de hardware única que Steam recupera, probablemente al mismo nivel del núcleo o del sistema profundo que su sistema anti-trampas VAC.
Así pues, cuando Valve se niega a restablecer tu cuenta simplemente porque «no tienes una clave de CD», no se trata de una limitación técnica. Es una estrategia comercial. Es el deseo de obligarte a volver a comprar tus juegos, y una negativa rotunda a devolverte el control sobre un inventario de skins de gran valor.
No es ético, pero es muy «típico de Steam». Lo mismo ocurre con su sistema de atención al cliente: un servicio de atención al cliente barato y subcontratado cuyas políticas internas están diseñadas para evitar ofrecer ayuda real o incluso una cortesía básica. Todo se reduce a respuestas predefinidas que se copian y pegan y al cierre unilateral de los tickets.
Pero a Steam no le supone ningún problema.
7. Preguntas que el Congreso debe plantear a Valve
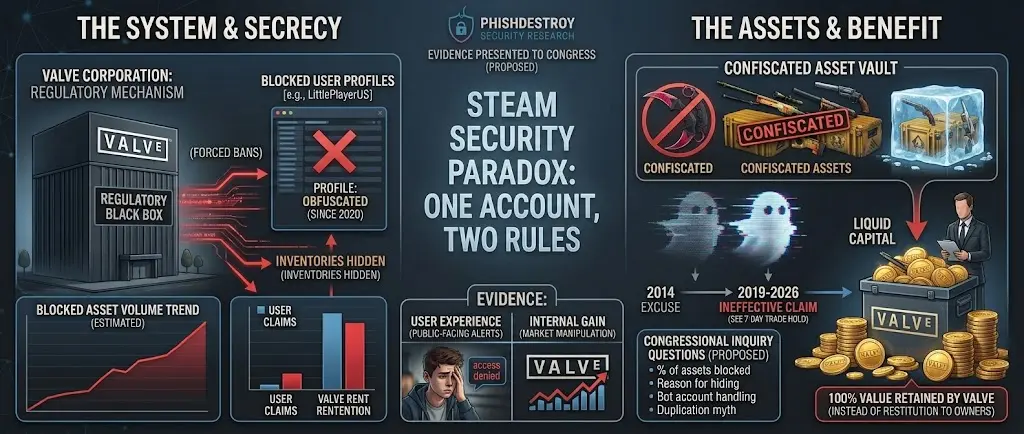
No preguntes por las tarjetas de béisbol. Siga el dinero y el libro mayor de artículos.
Si Valve aparece ante el Congreso o un regulador, las analogías no son evidencia. Pida respuestas juradas y auditables sobre el valor que inmoviliza, las víctimas que se niega a restaurar y los controles que decide imponer.
¿Cuánto valor de jugador está bloqueado?
¿Cuántos artículos CS2 y Dota se encuentran en cuentas comerciales o comunitarias prohibidas? ¿Qué porcentaje de la oferta circulante y qué valor de mercado representan, desglosados por año, tipo de restricción, rareza del artículo y tiempo de congelación?
Demanda:Totales agregados, metodología, grupos de edad, una auditoría independiente y divulgación inspeccionable de inventarios de robots prohibidos. Si las cifras refutan la acusación, publíquelas.
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
¿Por qué se oculta la evidencia?
Cuando un inventario o perfil deja de ser público después de una restricción, ¿para qué sirve eso en materia de seguridad? ¿Cambió la política de visibilidad alrededor de 2020 y por qué ocultar el libro mayor en lugar de mostrar una advertencia pública destacada similar a un aviso VAC?
Demanda:La historia de la política, la justificación interna, las reglas de acceso y la ruta de apelación.
¿Por qué las canalizaciones de bots no se detienen al nacer?
El propio Steam dice que los usuarios malintencionados suelen operar cuentas ficticias y utilizan un umbral de 5 dólares. ¿Qué detecta el registro automatizado, el aprovisionamiento de teléfonos y autenticadores, la financiación exactamente en el umbral, la ausencia de actividad en el juego, la inactividad prolongada y luego los flujos de elementos similares a los de una máquina?
Demanda:Tasas de falsos positivos y falsos negativos, y si las prohibiciones ocurren antes de que la cuenta tenga valor o solo después de que lleguen los artículos valiosos.
¿Sigue siendo la “duplicación” una excusa creíble?
El motivo de la duplicación se remonta a las prácticas de restauración y las historias de abuso de apoyo de mediados de la década de 2010. Un artículo moderno tiene un registro único, una cadena de transferencia conocida y retenciones comerciales. ¿Por qué revocar ese mismo artículo de un destinatario ilícito comprobado y reasignarlo al poseedor anterior verificado crearía una copia? ¿En qué paso exacto aparece un segundo elemento en 2026?
Demanda:El historial de la política desde 2014, una explicación técnica reproducible y el número de incidentes duplicados causados por la restauración desde 2019.
¿Bajo qué autoridad se inmoviliza el artículo?
¿Valve trata un aspecto como propiedad, una licencia o simplemente un derecho de base de datos? ¿Qué cláusula contractual y teoría jurídica permiten la inmovilización permanente después del robo y al mismo tiempo niegan la restitución al tenedor anterior verificado? Los bienes recuperados de un ladrón no se convierten en ingresos policiales; ¿Por qué el equivalente digital permanece bajo el control exclusivo de la plataforma en lugar de regresar a la víctima?
Demanda:Aviso, divulgación de evidencia, revisión humana, apelación, plazos y la regla precisa que rige la disposición final de cada artículo.
¿A quién protege la prohibición y cuánto ha ganado ya Valve?
Las preguntas frecuentes oficiales de Valve enumeran una tarifa de transacción de Steam del 5% más una tarifa específica del juego del 10% para CS2 y Dota, pagada por el comprador en las ventas de Community Market. Los ingresos de Steam Wallet no se pueden retirar a un banco ni transferir a otra cuenta. Por lo tanto, la pregunta defendible no es si Valve vuelve a recibir el precio nominal completo en cada reventa, sino cuánto dinero de ciclo cerrado y cuántos ingresos por tarifas acumuladas se adjuntaron a un artículo antes de que se bloqueara, y cómo la eliminación de la oferta afecta la escasez y el precio de todo lo que queda.
Demanda:Tarifas de por vida cobradas sobre cada artículo congelado posteriormente, tasas de restitución a las víctimas y de intervención previas a la pérdida, y un modelo del efecto sobre el precio de la oferta congelada. No cuente una prohibición sin restitución como ayuda a la víctima.
¿Valve defiende una presunción de culpabilidad?
Una restricción cutánea no es una sentencia de prisión; la analogía pone a prueba el procedimiento. Si Valve o sus ejecutivos enfrentaran una sanción inexplicable, evidencia no revelada y una apelación nominal respondida con “leer la ley”, ¿llamarían sus abogados a eso justicia? Sin embargo, en el caso de inventarios de alto valor, Valve puede aparecer como acusador, adjudicador y custodio del valor congelado. ¿Qué control independiente aborda ese conflicto?
Demanda:La regla exacta, el acto presunto, el resumen de evidencia, el revisor humano, la decisión razonada, la escalada independiente y la divulgación de cómo se trata el valor congelado.
¿Por qué es inaccesible un llamamiento significativo?
Una respuesta repetitiva y un vínculo amplio con el Steam Subscriber Agreement no son un hallazgo de hecho. ¿Por qué a un consumidor común se le pueden negar las acusaciones y las pruebas y luego enfrentar barreras técnicas, legales y financieras que hacen que sea poco práctico desafiar una restricción automatizada o errónea?
Demanda:Apelación humana gratuita, una decisión en lenguaje sencillo, plazos de respuesta, acceso externo a disputas y estadísticas sobre prohibiciones automatizadas, revisiones humanas, revocaciones y respuestas repetidas de plantillas.
Comunidad, recuperación y la sesión Valve eligió no matar
¿Qué es la “comunidad” en Steam Community?
Después de que el Fiscal General de New York demandara a Valve en febrero de 2026, Valve publicó una declaración de apoyo a Steam dirigida a los usuarios e invocó efectos sobre los usuarios y el proceso público. Pero cuando las decisiones sobre la plataforma afectan los valiosos inventarios de esos usuarios, ¿qué poder formal tiene esta “comunidad”: votos, razones, consulta de políticas, supervisión o incluso visibilidad de los resultados de los informes?
Demanda:Defina los derechos de gobernanza de la comunidad y publique registros de consultas, informe de resultados y un mecanismo independiente de supervisión de usuarios, o admita que “comunidad” es marca, no representación.
¿Por qué la aplicación ordinaria hereda el secreto VAC?
Mantener en secreto las firmas de detección antitrampas puede proteger un método de detección. Una restricción comunitaria o comercial es diferente. ¿Qué riesgo de seguridad impide que Valve nombre la regla, la marca de tiempo, la supuesta acción y la categoría de evidencia? ¿Cuántos informes de usuarios e informes de bots conducen a la acción y qué controles de integridad cubren al personal, los contratistas y los voluntarios?
Demanda:Tasas de error y reversión, estadísticas de informes a la acción, auditorías de integridad independientes, reglas de conflicto de intereses y resultados disciplinarios agregados.
¿La recuperación de cuentas está diseñada en torno a evidencia que es poco probable que los usuarios conserven?
Steam dice que una clave de CD minorista puede establecer la propiedad y recomienda conservarla; También dice que un teléfono verificado ofrece opciones de recuperación adicionales. ¿Por qué exigir una clave física de hace una década cuando Valve puede contener registros de pago, de correo electrónico histórico y de teléfono, dispositivo e inicio de sesión? PhishDestroy estima internamente que entre el 15% y el 20% de los reclamantes no completan la recuperación después de tal demanda, aunque algunos todavía escriben desde el proveedor y la computadora de larga data y controlan el correo electrónico o el teléfono. Valve puede refutar esa estimación publicando sus datos.
Demanda:Intentos, aprobaciones, rechazos y procedimientos abandonados por tipo de evidencia; resultados para los reclamantes que conservan un correo electrónico, teléfono o dispositivo; y una explicación auditable de la ponderación de la señal.
¿Por qué castigar a la víctima en lugar de revocar la sesión hostil?
En la infraestructura examinada, varias IP Ihor consecutivas, incluidas direcciones terminadas en .156, .157 y .158, mantuvieron cada una más de 1000 sesiones activas secuestradas mientras los propietarios permanecían en dispositivos conocidos en otros lugares. Esas sesiones podrían recrear claves API, esperar, alterar operaciones y leer el chat en paralelo. El Steam Subscriber Agreement amenaza con la cancelación de la cuenta por proxy de IP que disfraza la residencia, incluso "para cualquier otro propósito". ¿Por qué un servidor proxy que tiene mil cuentas no relacionadas no provoca ni siquiera una revocación de sesión?
Demanda:Revocar automáticamente una sesión de hosting, su clave API y las confirmaciones cuando agrupa cuentas no relacionadas a escala masiva; luego exigir una reautenticación limpia sin restringir a la víctima.
Siete años, 79 empleados Steam y 1,16 millones de horas nominales: ¿fracaso o modelo de negocio?
PhishDestroy puede respaldar grupos de más de 1000 sesiones en una IP, direcciones consecutivas en un proveedor y ranuras de IP estables separadas para recibir bots. Sin embargo, el patrón del lado del servidor no provocó la respuesta obvia: revocar la sesión de hosting, invalidar su acceso API y exigir una autenticación limpia por parte del propietario. Valve ya aplica reglas de uso simultáneo en torno a las sesiones de juego. ¿Por qué no se aplicó una lógica de riesgo equivalente cuando una dirección de hosting rusa se encontraba entre el propietario y Steam mientras mantenía mil cuentas no relacionadas?
Una instantánea de la organización de 2021 expuesta accidentalmente a través del litigio antimonopolio Wolfire en 2024 supuestamente incluía a 79 personas en la categoría “Steam” de Valve y $76,446,633 en salario bruto agregado, alrededor de $968,000 por empleado listado como promedio de categoría, no como salario individual. Esa instantánea no prueba que 79 ingenieros de seguridad trabajaran en el intercambio de ofertas, que la plantilla se mantuviera constante o que todo el tiempo de los empleados estuviera disponible para este problema. Sí establece la escala que Valve debe explicar.
A: Las víctimas del robo de activos y al equipo jurídico engañoso de Valve
Habéis intentado convencer tanto a los tribunales como a los jugadores de que el robo de objetos es culpa exclusiva de «niños estúpidos» y de que la arquitectura de vuestra plataforma no tiene ninguna responsabilidad. Dejemos a un lado las máscaras corporativas y expliquemos, en los términos más sencillos, por qué vuestro ecosistema de phishing, tan sofisticado y tan rentable, existe únicamente debido a las lagunas arquitectónicas de Steam. El phishing no es más que el acto de robar la llave de la puerta principal. Pero el hecho de que detrás de esa puerta se encuentre un controlador de caja fuerte totalmente desprotegido… eso es culpa exclusiva de los desarrolladores de Valve.
Analicemos algunas analogías relacionadas con tu modelo de seguridad para comprender la enorme magnitud de este fallo.
1. No eres «GitHub» (El cuento de hadas del desarrollador)
Valve justifica su «API» inseguro alegando que Steam es una «plataforma abierta para desarrolladores». Vale, comparémoslo con GitHub. ¿Qué ocurre cuando intentas generar un token de acceso personal (PAT) en GitHub?
- El sistema te obliga a volver a introducir tu contraseña.
- Te pide un código de autenticación de dos factores.
- Te obliga a marcar explícitamente los permisos de ámbito (separación de privilegios) para el token.
- Lo más importante es que te pide que establezcas una fecha de caducidad (TTL) para el token.
¿Y qué hace Steam? Con un solo clic, emite en silencio una clave infinita y omnipotente, sin necesidad de ninguna confirmación, que otorga acceso ilimitado de lectura y escritura para cancelar y sustituir ofertas de intercambio para siempre. No sois una plataforma abierta para los desarrolladores; sois una puerta abierta.
2. Eres peor que los mezcladores de criptomonedas sancionados (el síndrome de Tornado Cash)
Si Steam no es una plataforma para desarrolladores, ¿quizás sea una bolsa de valores? No os compararemos con las bolsas de valores legítimas, sino con los «cripto-mezcladores» clandestinos y las plataformas sancionadas que el Tesoro de EE. UU. y el FBI desmantelan por blanqueo de capitales (como Tornado Cash, Bitzlato o Garantex).
¿Quieres saber cuál es la ironía definitiva, Gabe? ¡Incluso las plataformas ilegales y sancionadas de blanqueo de criptomonedas de la dark web aplican una seguridad «API» mejor que la de Steam! Incluso los administradores de los «mixers» clandestinos entienden que, para generar una clave «API» capaz de gestionar los saldos de los usuarios, deben obligar al usuario a introducir un código de autenticación de dos factores (2FA), confirmarlo por correo electrónico y vincular la clave a direcciones IP específicas. Sin embargo, Valve —una corporación estadounidense legal valorada en miles de millones de dólares— permite que un script invisible que se ejecuta en un servidor en Rusia obtenga acceso permanente y sin confirmación a los inventarios de los usuarios, valorados en decenas de miles de dólares, con un solo clic. ¿Acaso los ciberdelincuentes aplican realmente estándares de seguridad más altos que tus desarrolladores, a los que pagas sueldos millonarios?
3. Los mercados paralelos demostraron ser más astutos que una corporación de miles de millones de dólares
Lo más gracioso son las plataformas de apuestas y comercio de skins de terceros (como OPSkins o la antigua BitSkins) contra las que Valve actuó con tanta agresividad. Allá por 2017, se enfrentaron exactamente al mismo problema de sustitución de «API» en el sistema de intercambio de ofertas. ¿Y sabes qué hicieron? Ellos —un pequeño grupo de desarrolladores independientes sin presupuestos multimillonarios— simplemente lo solucionaron en cuestión de días añadiendo confirmaciones, lo que acabó al instante con las estafas.
Mientras tanto, Valve dedicó siete años a realizar experimentos con niños, observando durante cuánto tiempo los usuarios seguirían comprando nuevos aspectos para sustituir a los que les habían robado, y cuánto capital ilícito podían blanquear los estafadores a través de este ciclo.
4. Soluciones ingeniosas en lugar de soluciones definitivas
En lugar de solucionar la vulnerabilidad, Valve introdujo unas «brillantes» soluciones provisionales: una retención de intercambios de 7 días y un bloqueo de 4 horas para cambiar el apodo. Durante 7 años, tratasteis una fractura abierta con una tirita. Un cuchillo robado nunca se devolvía a su víctima; simplemente quedaba congelado para siempre en un bot bloqueado, lo que reducía artificialmente la oferta en circulación y hacía subir el valor de mercado. Era el ciclo económico perfecto: los estafadores roban, Valve bloquea las cuentas, la oferta disminuye, los precios suben y Gabe cobra una lucrativa comisión por cada nueva venta.
La pregunta principal que Valve no puede responder:
STEAM, ¿POR QUÉ DIANTRES NO HABÍAS PODIDO SIMPLEMENTE AÑADIR UNA CONFIRMACIÓN OBLIGATORIA O UNA NOTIFICACIÓN PUSH AL MÓVIL EN STEAM GUARD PARA GENERAR UNA CLAVE «API» —UNA HERRAMIENTA OMNIPOTENTE QUE CONTROLA MILES DE DÓLARES EN ACTIVOS VIRTUALES?!
Obligáis a los usuarios a confirmar la venta de una tarjeta coleccionable de 3 céntimos en vuestra aplicación móvil. Sin embargo, durante 7 años, permitisteis que un script invisible tomara el control permanente de todo su inventario sin enviar ni una sola notificación. Esto no es «phishing». Se trata de una negligencia deliberada y calculada, y vuestros usuarios han pagado el precio.
Si la dirección ejecutiva de Valve sometió a sus ingenieros de seguridad a experimentos ilegales de congelación criogénica en la primavera de 2017 y no los ha despertado hasta hoy, nos retractamos de todas nuestras afirmaciones. Eso lo explicaría todo. La ciencia exige sacrificios (en este caso, los inventarios de los usuarios).
Pero si tus empleados estaban plenamente conscientes y han seguido cobrando sus nóminas durante estos siete años, tenemos malas noticias. Mientras tus desarrolladores dedicaban 1,16 millones de horas a intentar proteger las claves de API sin implementar una simple confirmación de Steam Guard, aquí tienes un breve repaso de lo que el resto de la humanidad ha conseguido mientras tú estabas en estado de estasis:
Avances tecnológicos y científicos de la humanidad (2017-2024):
- La revolución de la IA: la humanidad inventó las redes neuronales generativas. OpenAI lanzó ChatGPT, que superó los exámenes de acceso a la abogacía, aprendió a escribir código complejo, a diagnosticar enfermedades y a pintar obras de arte fotorrealistas, lo que transformó por completo la economía mundial.
- Exploración espacial: La NASA logró aterrizar con éxito el rover Perseverance en Marte, hizo volar el helicóptero Ingenuity en la atmósfera marciana y puso en órbita el telescopio espacial James Webb, que nos permite asomarnos al origen del tiempo. SpaceX logró dominar la técnica de atrapar en pleno vuelo, con brazos mecánicos gigantes, los propulsores de cohetes de 50 metros que caían.
- Medicina: El mundo se enfrentó a la pandemia de COVID-19. En un tiempo récord, los científicos secuenciaron el genoma del virus, desarrollaron y probaron vacunas revolucionarias de ARNm e inmunizaron a miles de millones de personas para poner fin a la pandemia.
- El salto cuántico: Google e IBM han alcanzado oficialmente la «supremacía cuántica», al construir ordenadores cuánticos capaces de resolver en segundos ecuaciones que a los superordenadores clásicos les llevarían miles de años.
- Revoluciones en el ámbito del hardware: Apple abandonó la arquitectura de procesadores en la que había confiado durante décadas y diseñó desde cero su propio chip de alto rendimiento de la serie M. Por su parte, la propia Valve logró diseñar, fabricar y lanzar al mercado la innovadora consola Steam Deck.
«Logros» del equipo de seguridad de Steam durante esos mismos siete años:
- Se ha añadido un plazo de retención de 7 días (no se ha conseguido evitar los robos).
- Se pasó 5 años dándole vueltas al tema y, al final, prohibió el intercambio de objetos durante 4 horas tras un cambio de apodo (lo que provocó las risas de los estafadores).
Resumen: En el tiempo que le ha llevado a la humanidad llegar a Marte, inventar la inteligencia artificial, superar una pandemia mundial y construir ordenadores cuánticos, Valve —una empresa valorada en miles de millones de dólares— no ha sido capaz de añadir ni un solo cuadro emergente con el botón «Confirmar en la aplicación móvil» a la página dev/apikey.
Señores de Valve, bienvenidos al futuro. Vuestro sueño criogénico ha terminado. La humanidad ha dado un gran salto adelante. Vamos de una vez a activar la autenticación de dos factores (2FA) en vuestro API para que los niños dejen de perder millones de dólares por culpa de vuestra pereza corporativa. ¿O deberíamos esperar otros siete años a que Elon Musk colonice Marte?
El encubrimiento de «API» en Steam: cómo Valve legalizó el espionaje silencioso
Valve lleva los últimos siete años echando la culpa a sus usuarios de la estafa masiva de sustitución de intercambios de «API». La respuesta habitual del servicio de atención al cliente de Steam desestima a las víctimas alegando que simplemente cayeron en una estafa de phishing y comprometieron sus propias cuentas.
Se trata de una mentira corporativa deliberada. Lo que Valve denomina «robo de cuenta» es, en realidad, una operación de vigilancia ininterrumpida y automatizada de tipo «hombre en el medio» (MITM), facilitada por su propia infraestructura defectuosa.
Robo de cuentas frente al espionaje silencioso de tipo «man-in-the-middle»
Las Condiciones de uso de Steam prohíben estrictamente el uso de scripts automatizados. Sin embargo, el sistema de Valve hace la vista gorda cuando precisamente estos scripts se apropian de las sesiones de los usuarios.
- Robo común: Si se inicia sesión desde un dispositivo no autorizado, se activa una suspensión de la comunidad, lo que bloquea la cuenta y conserva el inventario del usuario.
- API Espionaje: Un servidor malicioso establece una conexión paralela y supervisa la cuenta en segundo plano las 24 horas del día, los 7 días de la semana, sin activar ninguna alerta ni bloqueo.
- La mentira de la interfaz: Durante un intercambio, la aplicación móvil de Steam muestra una transacción legítima, lo que obliga al usuario a autorizar un intercambio que un script invisible cancela y sustituye en milisegundos.
El acuerdo fantasma: cómo Steam miente sobre tu «consentimiento»
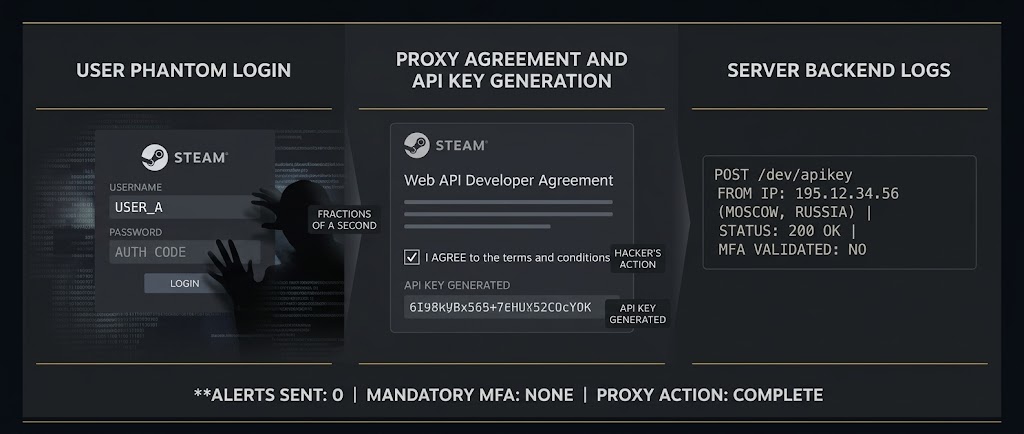
Hablemos de la excusa favorita del servicio de atención al cliente de Steam cuando se niegan a devolverte los artículos que te han robado: «Eres responsable de la seguridad de tu cuenta y de las acciones que se realicen en ella».
Dan a entender que tú, el usuario, aceptaste las condiciones que permitieron que se produjera este robo. ¿En serio? Nunca viste esta página del acuerdo para desarrolladores: https://steamcommunity.com/dev/apiterms. Nunca hiciste clic en «Aceptar». Un hacker aceptó este contrato en tu nombre, fracciones de segundo después de iniciar sesión en tu cuenta desde una dirección IP rusa.
Por lo tanto, retamos a cualquier abogado o representante de Valve a que nos muestre exactamente en qué parte del Acuerdo de suscriptor de Steam se dice lo siguiente: «Al utilizar Steam, das tu consentimiento para que un servidor automatizado ubicado en Rusia realice una vigilancia en segundo plano, las 24 horas del día, los 7 días de la semana, de tu cuenta o de la de tu hijo».
En el 90 % de los casos de sustitución de transacciones, la víctima ni siquiera sabe qué es una clave de «API» de la web. Nunca ha utilizado una. Sin embargo, Valve se ha quedado de brazos cruzados durante siete años, ignorando por completo una solución que la comunidad lleva reclamando a gritos desde el primer día: ¡basta con añadir una confirmación obligatoria de Steam Guard para generar la clave «API»!
Steam: no se debería obligar a los niños a patrocinar a los hackers
Imagina a un adolescente normal y corriente de Europa. Juega a videojuegos, ahorra para comprarse sus skins favoritas y, en algún momento, comete un error: accede a una página de phishing. En un ecosistema digital normal, el procedimiento es sencillo: la cuenta se bloquea automáticamente (suspensión de la comunidad), se restablecen las contraseñas y se restablece el acceso de forma segura. El chico se da cuenta de su error, pero el sistema le protege de consecuencias graves.
Pero en Steam, todo funciona de otra manera. En lugar de bloquear la actividad sospechosa, Valve abre en silencio una puerta oculta. Un servidor de una jurisdicción sancionada (Rusia) obtiene acceso paralelo y no autorizado a la cuenta de este chico. Sin ninguna confirmación adicional, sin ni siquiera un aviso de Steam Guard, un script desconocido genera una clave de API. Acepta los acuerdos legales en nombre del usuario y comienza a supervisar sus chats, intercambios e inventario las 24 horas del día, los 7 días de la semana.
Un adolescente de la UE nunca dio su consentimiento para ser objeto de vigilancia encubierta. No está obligado a patrocinar a hackers procedentes de un territorio sancionado por la OFAC solo porque una corporación multimillonaria sea demasiado perezosa para proteger su propio API. Al quedarse con las skins robadas y negarse a restituirlas, Valve está encubriendo su negligencia en materia de infraestructura, legalizando de hecho la fuga de activos digitales de los ciudadanos europeos hacia territorios sancionados.
Por qué la política de «API» y la seguridad de los tokens de Steam infringen la ley
Steam permite que terceros generen claves de «API» y se apropien de los tokens de sesión a través de proxies MitM sin NINGUNA alerta al usuario ni comprobaciones de autenticación de dos factores. Esta negligencia incumple directamente las principales leyes de protección de datos y de defensa del consumidor:
- 🇪🇺 Reglamento general de protección de datos de la UE (GDPR, artículos 25 y 32): Exige «seguridad desde el diseño» y una protección técnica adecuada. La generación de claves de acceso críticas sin autenticación de dos factores (2FA) constituye un grave fallo de seguridad.
- 🇺🇸 Ley de la FTC de EE. UU. (art. 5): Sanciona las «prácticas desleales» y la falta de «seguridad razonable de los datos». La FTC actúa habitualmente contra las plataformas que no cuentan con autenticación multifactorial (MFA) para las acciones críticas de las cuentas.
- ⚖️ Directiva (UE) 2019/770: Los servicios digitales deben cumplir con las expectativas básicas de los consumidores en materia de seguridad. La vulnerabilidad «API» de Steam, que ya lleva siete años sin solucionarse, incumple por completo este requisito.
- 🛡️ Directiva NIS 2: Exige unas prácticas de seguridad cibernética estrictas, incluida la autenticación multifactorial (MFA) obligatoria para la gestión del acceso, algo que Valve lleva ignorando desde la generacióAPI.
En resumen: cuando una plataforma transfiere tus claves de API a una sesión proxy sin ninguna alerta ni confirmación, no se trata solo de un fallo, sino de una grave infracción de las normas de cumplimiento.
7. Why Now? The 7-Year Silence & Corporate Complicity
Author's Note: The following critical chapter explaining the timing and security circumstances of this investigation is presented in English, the primary research language of PhishDestroy.
Since the very beginning of our investigation in 2018–2019, one fundamental question stood above all: why did we delay the publication of these materials for so many years?
The answer is simple: we lacked the final piece of this corrupt puzzle. For years, we watched Valve cynically close victimized children's support tickets with the exact same boilerplate response: "We do not have the technical capability to restore or duplicate your items." It was vital for us to irrefutably prove that this "technical impossibility" excuse was a calculated corporate lie.
That final piece was delivered by Source 1 and Valve's own high-priced external counsel, Taylor Wessing. Their procedural failures during GDPR requests and cost-saving measures on document editing tools exposed the exact logs that Valve keeps for years: complete geolocation history, active session lists, IP addresses, and the millisecond-precise timing of automated Web API key generation. The puzzle was complete: Valve has full visibility over exactly when an account is hijacked by a Russian script, but willfully chose to ignore it.
SYSTEMIC SILENCE AND CENSORED THREAT INTEL
Over the past 7 years, we witnessed several high-quality technical write-ups detailing Steam's API vulnerabilities appear online, only to vanish shortly after. Both Valve and scam syndicates flooded authors with DMCA notices and security complaints, claiming 'exposure of active exploits' or 'scam advertising.' It was a joint conspiracy of silence.
Our goal was never to quietly report this vulnerability to Valve. They knew about it from day one in 2019—Reddit was flooded with it, and Steam Support forums were full of it. Third-party skin platforms like OPSkins and BitSkins solved the zero-2FA trade validation problem years before it even became an active exploit on Steam. Yet Valve took exactly 7 years to deploy a simple 7-day trade hold and hover warnings. Implementing it earlier would have decreased market volume and their lucrative 15% transaction fee. Valve consciously chose to remain the most unpunished company looting virtual assets from minors.
Insider Theft in Low-Paid Outsourced Support
Valve portrays its support as flawless, but in reality, they delegate operations to cheap third-party contractors—the Low-Paid Support Cartel. These agents close tickets with boilerplate links without human review, shielded by Valve's corporate NDAs.
But we possess irrefutable precedents: low-paid outsourced support agents have systematically stolen and sold children's active session data to Russian scammers. We know exactly which fields and sensitive data are accessible to these contractors—from full transaction chains to live session tokens. While Valve protects itself with contracts, children's data is sold on shadow markets.
We declare: PhishDestroy takes its payment for the work we did in your place. We guarantee a full public exposure of your lying middle-ground, from account thefts to insider contractor corruptions. The time for games is over.
¿Listo para defenderse? Genera tu notificación de impugnación
No aceptes sus rechazos automáticos de las Condiciones de servicio. Exige a Valve que rinda cuentas legalmente en virtud de la legislación internacional en materia de protección de los consumidores y de datos. Utiliza nuestro generador interactivo y gratuito para elaborar al instante una notificación formal de impugnación (PDF) adaptada a tu región.
Generar aviso y guardarlo como PDF¿Valve conserva registros a nivel de sesión para autenticación, creación de claves API, cancelación y reemplazo de ofertas, confirmaciones, historial de IP y acciones de soporte? Si esos registros existen, ¿podría Valve demostrar cuándo vio por primera vez los grupos Ihor y por qué los dejó activos? Si no existen, ¿por qué una plataforma que maneja inventarios de alto valor no logró preservar el registro de auditoría necesario para investigar una clase de ataque conocida?
Durante aproximadamente 88 meses, ¿cuántos usuarios (incluidos menores de edad, cuando se los conozca) abrieron tickets específicamente sobre el reemplazo de ofertas? ¿Cuántos tickets mostraron una sesión paralela extranjera pero recibieron una respuesta escrita en lugar de una revocación inmediata? ¿Cuántos casos resultaron en prevención antes de la pérdida, restitución real del artículo o prohibición del robot receptor atribuible a ese ticket o informe en lugar de una detección posterior no relacionada? La revisión de PhishDestroy de los informes públicos de víctimas y las discusiones de Reddit no encontró ningún caso que pudiera vincularse con confianza al informe de una víctima; eso no es prueba de que no exista, y Valve puede corregir el registro publicando sus totales internos.
La cuestión del dinero también requiere una contabilidad exacta. Para una venta de CS2 o Dota Community Market en la que un vendedor recibe 100 unidades del valor Steam Wallet, el comprador paga aproximadamente 115 después de la tarifa de Steam del 5% indicada y la tarifa de juego del 10%, sujeto a redondeo. Los 15 adicionales son una tarifa; Los 100 del vendedor son el valor de Wallet, no otros 100 de comisión, por lo que "115% de ganancia" sería inexacto. Pero si ese artículo es posteriormente robado y congelado sin restitución, Valve aún controla los fondos de circuito cerrado, ha cobrado la tarifa y ha retirado el artículo de la circulación. ¿Cuáles son los pagos agregados del comprador, las tarifas Valve, los pasivos de Wallet, el valor de los artículos congelados, los efectos en los precios y los montos de restitución para esta clase de ataque?
Demanda:Publicar la plantilla real de seguridad y soporte por año; horas y presupuesto asignados a la prevención del intercambio de ofertas; el cronograma completo de informes, decisiones y grupos de masas perdidas; tarifas de revocación de boleto a sesión, prohibición de boleto a bot y restitución; registros de solicitudes/acción conservados; y una comparación auditada de la nómina Steam y las ganancias de la plataforma con las pérdidas de usuarios, las tarifas cobradas, el valor de Wallet y los artículos congelados. Respuesta oficial: ¿fue esto una falla de personal, una falla de la política de apoyo o una elección comercial deliberada?
Soporte subcontratado y acceso privilegiado
¿Puede un agente subcontratado consultar a cualquier usuario de Steam en todo el mundo?
La Política de privacidad de Valve dice que los proveedores de soporte externos pueden recibir datos personales solo cuando sea necesario. PhishDestroy conoce el conjunto de campos y el modelo de acceso de la interfaz examinada; Se solicita a Valve que lo confirme o rechace en el registro. ¿Puede un agente contratista en Irlanda (o en otro lugar) abrir un usuario en EE. UU., Alemania, Australia, China o Rusia? ¿Pueden ver registros de correo electrónico, teléfono, IP y dispositivo actuales e históricos, sesiones, cambios de cuenta, transacciones o chats privados? ¿Se requiere un boleto asignado?
Demanda:Un registro de procesador y subprocesador, cada país de procesamiento, una matriz de acceso por función por campo, restricciones regionales, acceso justo a tiempo con alcance de ticket y una respuesta clara en el chat y en identificadores históricos.
¿Valve conoce al ser humano detrás de cada búsqueda privilegiada?
El empleado de un contratista puede tener vínculos personales, políticos o gubernamentales desconocidos para el usuario. ¿Qué impide que un operador sea sobornado, coaccionado o encargado por FSB (o cualquier otro organismo de inteligencia o de aplicación de la ley) para recuperar el historial de IP de una persona, sus tiempos de actividad, sus contactos o sus cambios de cuenta? ¿Identifica Valve a cada persona física, prohíbe compartir credenciales, registra cada búsqueda y vista de campo, detecta acceso fuera de un caso asignado, bloquea la exportación masiva y exige que todas las demandas gubernamentales pasen por el proceso legal de Valve?
Demanda:Registros de auditoría atribuibles individualmente, autenticación vinculada a hardware, alertas de anomalías, revisiones periódicas de acceso, períodos de retención de registros, estadísticas de abuso interno, totales de solicitudes gubernamentales originadas por contratistas, resultados disciplinarios y un informe de transparencia pública por país.
¿Valve afirmará que ya no se pueden encontrar los bots ni las víctimas?
Si Valve informa en una audiencia que su interfaz, seguridad y soporte fallaron (o traslada la falla a un subcontratista) y luego promete restitución, “ya no podemos identificar a los robots o a las víctimas” no puede convertirse en la siguiente excusa. PhishDestroy está preparado para enviar SteamIDs conservados de robots receptores y registros comerciales y de robo asociados del producto principal examinado. Nuestra estimación interna actual es que comparar este material con el libro de contabilidad comercial completo de Valve podría identificar aproximadamente el 80% de las víctimas clásicas de intercambio de ofertas, no los casos de maFile, phishing de credenciales o RAT; la cobertura exacta sólo puede establecerse mediante la conciliación. Existían otros dos paneles: puede que ahora sea difícil localizar a un grupo de desarrolladores, pero otros participantes e investigadores podrían proporcionar listas adicionales.
Si Valve le dice al Congreso que los inventarios de piel congelada a gran escala no tienen ningún efecto sobre el suministro, la escasez, los precios o los ingresos de la plataforma, mientras que sus datos internos muestran lo contrario, sería una declaración falsa al Congreso. Las afirmaciones no son suficientes: se requieren datos subyacentes y un modelo de impacto independiente. El tiempo importa. El intercambio de ofertas está perdiendo relevancia a medida que las estafas de Steam se desplazan hacia cargas útiles de RAT y señuelos falsos de prohibición de VAC entregados a través de archivos; las personas detrás de los productos más antiguos pueden desaparecer con la evidencia.
Anticipándose a la excusa de la "confianza": el libro mayor del robot de intercambio de ofertas de 213.000
Anticipamos la defensa estándar de Valve: "No podemos confiar ciegamente en una lista de víctimas proporcionada por un tercero". Respetamos ese escepticismo. Por eso no ofrecemos una lista de víctimas. Ofrecemos una lista verificable de los robots receptores utilizados por los paneles clásicos de intercambio de ofertas.
Tenemos los medios para proteger bases de datos que cubren aproximadamente el 80% del volumen histórico de intercambio de ofertas API (el mecanismo que canceló una oferta comercial legítima y envió un reemplazo) si Valve realmente se compromete a la restitución en lugar del control de daños de relaciones públicas. Esta estimación no cubre el robo de maFile, el phishing de credenciales ordinario, las cargas útiles RAT u otros tipos de estafas: esos flujos podrían utilizar bots limitados u ocultos y no pueden reconstruirse con la misma confianza. Podemos preguntar directamente a los autores del panel de estafas. Son codificadores accesibles: podemos contactar al menos con uno inmediatamente y tener un camino hacia el otro. El objetivo no es una caza de brujas contra desarrolladores individuales, sino obligar a Steam a corregir un fallo sistémico de siete años. En comparación con el silencio corporativo de Valve, los desarrolladores del panel han mostrado en ocasiones más humanidad y transparencia.
Incluso si los autores se niegan a compartir sus registros, contamos con métodos forenses alternativos para identificar redes de bots implementadas exclusivamente para este mecanismo específico de cancelación y reemplazo de ofertas. Según ese criterio de uso exclusivo, cada transacción entrante a un robot receptor de panel verificado es un robo documentado.
Nadie le pide a Valve que entregue sus registros internos a PhishDestroy. Proporcionaremos SteamIDs o inicios de sesión de cuentas para bots utilizados únicamente para recibir y liquidar artículos robados mediante el reemplazo de ofertas; Valve puede mantener su libro de contabilidad dentro de su propio entorno y realizar la coincidencia por sí mismo. Muchos de estos robots vendieron con éxito artículos robados, algunos ya están prohibidos y el volumen de transacciones entrantes es enorme.
La evidencia de verificación es propia de Valve: comportamiento de la cuenta solo de bot, el momento en que se cancela una oferta legítima y se envía un reemplazo, el historial de liquidación y artículos entrantes, la infraestructura documentada de Ihor y la confirmación de los usuarios afectados. Para una cuenta verificada como un robot receptor exclusivo de ofertas de intercambio, cada operación entrante en su período operativo es un registro de robo, no una actividad normal del jugador.
Pregunta directa a Valve:¿La recepción operada por bot y la liquidación automatizada de máscaras robadas violan el Steam Subscriber Agreement y las reglas de la plataforma, o solo cuando la aplicación de la ley es conveniente para Valve? ¿El robo de piel organizado es una actividad comercial o esa definición también cambia cuando sea conveniente?
Valve no necesita confiar en nuestra evaluación de víctimas. Solo necesita comparar los 213.000 identificadores de bot estimados con su propio libro de contabilidad y verificar de forma independiente su función. Una vez verificado, identificar a las víctimas y restaurar elementos es una consulta a la base de datos. Haremos todo lo que esté a nuestro alcance para entregar la lista. El único elemento que falta es la voluntad de actuar de Valve.
Compromiso PhishDestroy:Si Valve realmente comienza la restitución, haremos todos los esfuerzos posibles para obtener, preservar y entregar de forma segura las listas disponibles.Demanda a Valve:preserve los registros internos ahora sin entregárnoslos, abra un canal protegido para identificadores de bots y concilie SteamIDs y las operaciones dentro de su propio libro mayor, notifique a las víctimas identificadas y publique la cantidad de elementos restaurados.
El dinero real ya entró en el circuito cerrado de Steam, y Valve cobró tarifas a medida que el artículo circulaba. Si su historial sigue siendo totalmente rastreable, se conoce al titular anterior y Valve luego lo congela permanentemente mientras rechaza la restitución y oculta el inventario, la pregunta es inevitable: ¿por qué el público debería ver eso como una protección en lugar de una monetización de la propia vulnerabilidad de la plataforma? Una prohibición que deja a la víctima con las manos vacías no es restitución.
¿Está esta investigación sesgada a favor de los estafadores? No. Nuestra postura sigue siendo estrictamente contraria a las estafas. Sin embargo, las pruebas técnicas nos obligan a reconocer que la negligencia sistémica de Valve representa una amenaza mucho más grave para la seguridad del ecosistema que los actores individuales que se aprovechan de sus vulnerabilidades.
Es sencillo: nuestras actividades se oponen frontalmente a los intereses de los estafadores de Steam. PhishDestroy tiene como objetivo detectar y desmantelar su infraestructura, mientras que el objetivo de ellos es el robo de los activos de los usuarios. Pero para hacerles frente de forma eficaz, debemos evaluar objetivamente el nivel técnico de nuestros adversarios.
Nuestro enfrentamiento se remonta a 2018, y la mera necesidad de contar con un grupo independiente de ciberseguridad como PhishDestroy es un síntoma directo de la crisis sistémica del modelo de protección de Valve. Nuestra experiencia demuestra que el nivel de comprensión de las estafas —desde la localización de plantillas de phishing en segmentos lingüísticos específicos hasta el aprovechamiento de vulnerabilidades en el sistema de invitaciones del cliente de Steam— es exponencialmente mayor entre los investigadores independientes que entre los ingenieros de seguridad de Valve, quienes han ignorado estos problemas durante años.
La plataforma Steam se ha convertido en un entorno de pruebas sin regulación en el que se experimentan métodos avanzados de ciberdelincuencia. La ausencia total de supervisión y los enormes volúmenes de capital de origen dudoso han dado lugar a organizaciones criminales muy sofisticadas. El nivel técnico de sus soluciones es notablemente alto: desde sofisticados esquemas de evasión hasta campañas de phishing en Google Ads con un elevado presupuesto que utilizan dominios originales. Perfeccionaron sus métodos en el sector bancario mucho antes de la aparición de los «crypto drainers» (pruebas: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). ¿Qué hay del esquema «API Offer Swap» (que actualmente está neutralizado en gran medida)? Antes de la aparición de PhishDestroy, los estafadores renovaban sus dominios con total seguridad durante años y manipulaban la reputación en ScamAdviser, ya que éramos la única entidad que implementaba la detección y el bloqueo automatizados del phishing.
Intentamos en repetidas ocasiones establecer un canal de comunicación con el servicio de asistencia de Steam, similar a nuestra colaboración con Google en Google Ads. A lo largo de nuestra investigación sobre la lógica y el procesamiento de las denuncias, adquirimos una experiencia considerable. Era evidente que Steam no protege en absoluto su marca registrada: los sitios de phishing extraían (y siguen extrayendo) estilos, imágenes y elementos de la interfaz directamente de los servidores oficiales de Steam. En los diseños actuales de phishing que utilizan la autorización, las llamadas al servidor CDN son claramente visibles en las solicitudes de red (análisis de las solicitudes: urlscan.io/result/...). Valve dispone de toda la telemetría y las métricas necesarias, pero carece por completo de la voluntad de tomar medidas reales contra el fraude. Todas sus medidas de seguridad han sido reactivas, pasos forzados bajo la presión de reguladores externos. La narrativa de la «ayuda de la comunidad», como SteamRep, es un mito: los propios administradores de dichos proyectos se vieron implicados en chantajes, robos de skins y desbloqueos pagados para estafadores. El movimiento de voluntarios de Steam es mínimo, salvo raras excepciones de entusiastas como el moderador Colt, de Bielorrusia. Si estamos limpiando la plataforma de estafadores, ¿por qué tenemos que suplicar a Valve que los bloquee? En cambio, el servicio de asistencia podría rechazar nuestras denuncias o incluso sugerir que se bloquee nuestra propia cuenta por enviar listas de dominios maliciosos.
Steam, como negocio, no se ve perjudicado por la presencia de estafadores en la plataforma: su modelo económico y su barrera financiera de entrada ultrabaja fomentan activamente su proliferación. La tolerancia hacia las granjas de bots, la acumulación de tarjetas, la acumulación de cajas y el mercado gris de reventa condujo a la destrucción total del intercambio clásico entre usuarios en 2018. La plataforma se ha convertido en un mercado comercial en el que las transacciones se realizan de formUSDTa a través de sitios web de terceros, lo que contradice directamente los Términos de Servicio (TOS) nominales de Steam, que Valve ignora siempre y cuando siga siendo rentable.
La lógica de las expulsiones de Valve es totalmente opaca. La empresa bloquea de forma ostentosa cuentas vacías e inactivas, pero ignora las enormes redes automatizadas de bots dedicadas a la «farming» (por ejemplo, solo el grupo Archiasf cuenta con 5 337 718 cuentas de bot: steamcommunity.com/groups/archiasf). Los Términos de Servicio de Valve están redactados de tal manera que, técnicamente, cualquier participante activo en la economía de los skins está infringiéndolos. Esto otorga a la empresa autoridad ilimitada para confiscar activos o eliminar cuentas sin el debido proceso. Al mismo tiempo, las denuncias contra los principales estafadores que se hacen pasar por creadores de contenido famosos se ignoran durante años, a pesar de las denuncias masivas.
En la plataforma Steam, la propia Valve supone una estafa mucho mayor y más cínica que la de los estafadores habituales.
Los usuarios se encuentran totalmente indefensos, no existen mecanismos para exigir responsabilidades a los estafadores y todos los activos digitales y las cuentas pertenecen exclusivamente a la empresa, que no rinde cuentas ante nadie. La plataforma está plagada de bots de spam y redes que aumentan el tiempo de juego. La toxicidad, las palabrotas, el phishing y el comercio ilícito coexisten libremente. Pero el mal supremo es la propia Valve, que ha criado a toda una generación de ciberdelincuentes al mostrar impunidad y una total apatía hacia las víctimas. Niños desesperados, ante la negativa del servicio de atención al cliente a devolverles los artículos, fueron reclutados por estafadores para participar en tramas fraudulentas. No se trató de un incidente aislado, sino de una práctica sistémica.
Las políticas regionales de precios también presentan grandes inconsistencias: el precio de un solo juego puede ser de 100 dólares en EE. UU. y de 20 dólares en los mercados regionales. La actitud del servicio de asistencia también presenta grandes diferencias: según nuestra experiencia, solo el departamento de asistencia japonés muestra un enfoque profesional, adecuado y responsable en lo que respecta a la seguridad de los usuarios.
Por lo tanto, sí, lo afirmo: los estafadores de intercambio de ofertas son el mal menor en comparación con la propia Steam.
Durante 88 meses, la plataforma no ha sido capaz de detectar una sesión paralela anómala e interminable, que no se ejecuta a través de proxies secretos, sino a través de las direcciones IP del lado del servidor más sencillas, en las que un solo servidor mantiene 1.000 sesiones simultáneamente. Gracias, Steam, por obligarnos a existir, y muchísimas gracias, pero no, por construir esta industria del engaño. Si Steam no fuera un monopolio global asfixiante, cualquier mercado competitivo habría acabado con una gestión tan negligente desde el principio. Ni siquiera la dark web alberga tanta toxicidad y suciedad como el ecosistema de Valve, pero, debido a la falta de alternativas, Valve goza de impunidad absoluta.
Steam merece una severa responsabilidad legal por complicidad en delitos cibernéticos. Las sofisticadas técnicas de phishing y el secuestro de autorizaciones son consecuencias directas de los fallos en la arquitectura de Steam. No es que los usuarios sean «estúpidos», sino que vosotros, Steam, sois incapaces de cerrar las sesiones paralelas cuando cambian las credenciales de seguridad. Los estafadores utilizan técnicas de phishing muy sofisticadas en combinación con la interfaz de Steam —la misma interfaz cuyos defectos la empresa achaca cínicamente a las víctimas—. Afirmo con total responsabilidad: se trata del phishing más sofisticado desde un punto de vista lógico. Ninguna otra plataforma financiera o de criptomonedas habría permitido que existiera tal vulnerabilidad; la habrían eliminado mucho antes de que pudiera alcanzar tales proporciones. Steam oculta cuidadosamente sus algoritmos. Estoy dispuesto a participar en un debate abierto, bajo un acuerdo de confidencialidad, con cualquier ingeniero de seguridad de Valve para demostrar que la situación actual es o bien una incompetencia absoluta o bien un interés financiero deliberado.
Steam es la causa principal del fraude en Steam. La empresa nunca lo ha combatido por su cuenta. Steam es una vergüenza y un mal ejemplo. Valve intimida cínicamente a los niños con unos Términos de Servicio redactados en jerga jurídica con el único fin de proteger a la empresa, lo que hace que más del 70 % de los niños ni siquiera se pongan en contacto con el servicio de atención al cliente cuando les roban sus artículos, sabiendo que recibirán una respuesta de rechazo dura y estandarizada. Valve simplemente ha olvidado cuáles son sus límites, dando por sentado que una empresa privada puede hacer absolutamente cualquier cosa. No te quedes callado. Alza la voz.
Nota editorial:Las afirmaciones operativas de Ihor se basan en los datos y archivos conservados de PhishDestroy de un producto examinado y pueden enviarse para una revisión independiente. Los totales agregados, la aplicación selectiva y el motivo económico requieren registros de Valve. Las referencias a Irlanda, Rusia, FSB u otro estado describen un modelo de amenaza; no acusan a un contratista u operador designado de divulgación sin pruebas. Las cifras de 79 personas y 76,4 millones de dólares se obtienen de una tabla de categorías de 2021 presentada ante el tribunal y expuesta antes de la redacción corregida. La cifra de 1.162.880 horas es un cálculo ilustrativo de la capacidad de dotación de personal, no una afirmación de que 79 personas fueran ingenieros de seguridad o dedicaran esas horas a este fraude.
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.