prizedays.com hosted a promotional quiz offering a cash reward in exchange for completing a short survey. Visitors who engaged with the page should avoid sharing personal information and close any associated accounts.
Análisis disponible únicamente en inglés
Título de la página: “Congratulations!”
Más información sobre las fuentes
Señales de seguridad registradas
Resultado guardado de VirusTotal: 13/92 motores con alertas. Maliciosos: 12. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-20 14:24 UTC. Recuperado (según el registro): 2026-11-22 06:23 UTC. Tenga extrema precaución: no ingrese credenciales o información personal.
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
Resumen del informe
PhishDestroy conserva un registro de prizedays.com. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Análisis
Resumen del dominio
PhishDestroy registró por primera vez prizedays.com el 2026-11-22. Resultado guardado de VirusTotal: 13/92 motores con alertas. Maliciosos: 12. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-20 14:24 UTC. Recuperado (según el registro): 2026-11-22 06:23 UTC. Riesgo: crítico (puntuación de evidencias 99/100). Registrador: NameCheap. Estado: Última vez que se supo que estaba activo. Alojamiento: Cloudflare, Inc. PhishDestroy envió 1 denuncia de abuso. No introduzcas credenciales ni conectes una billetera.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
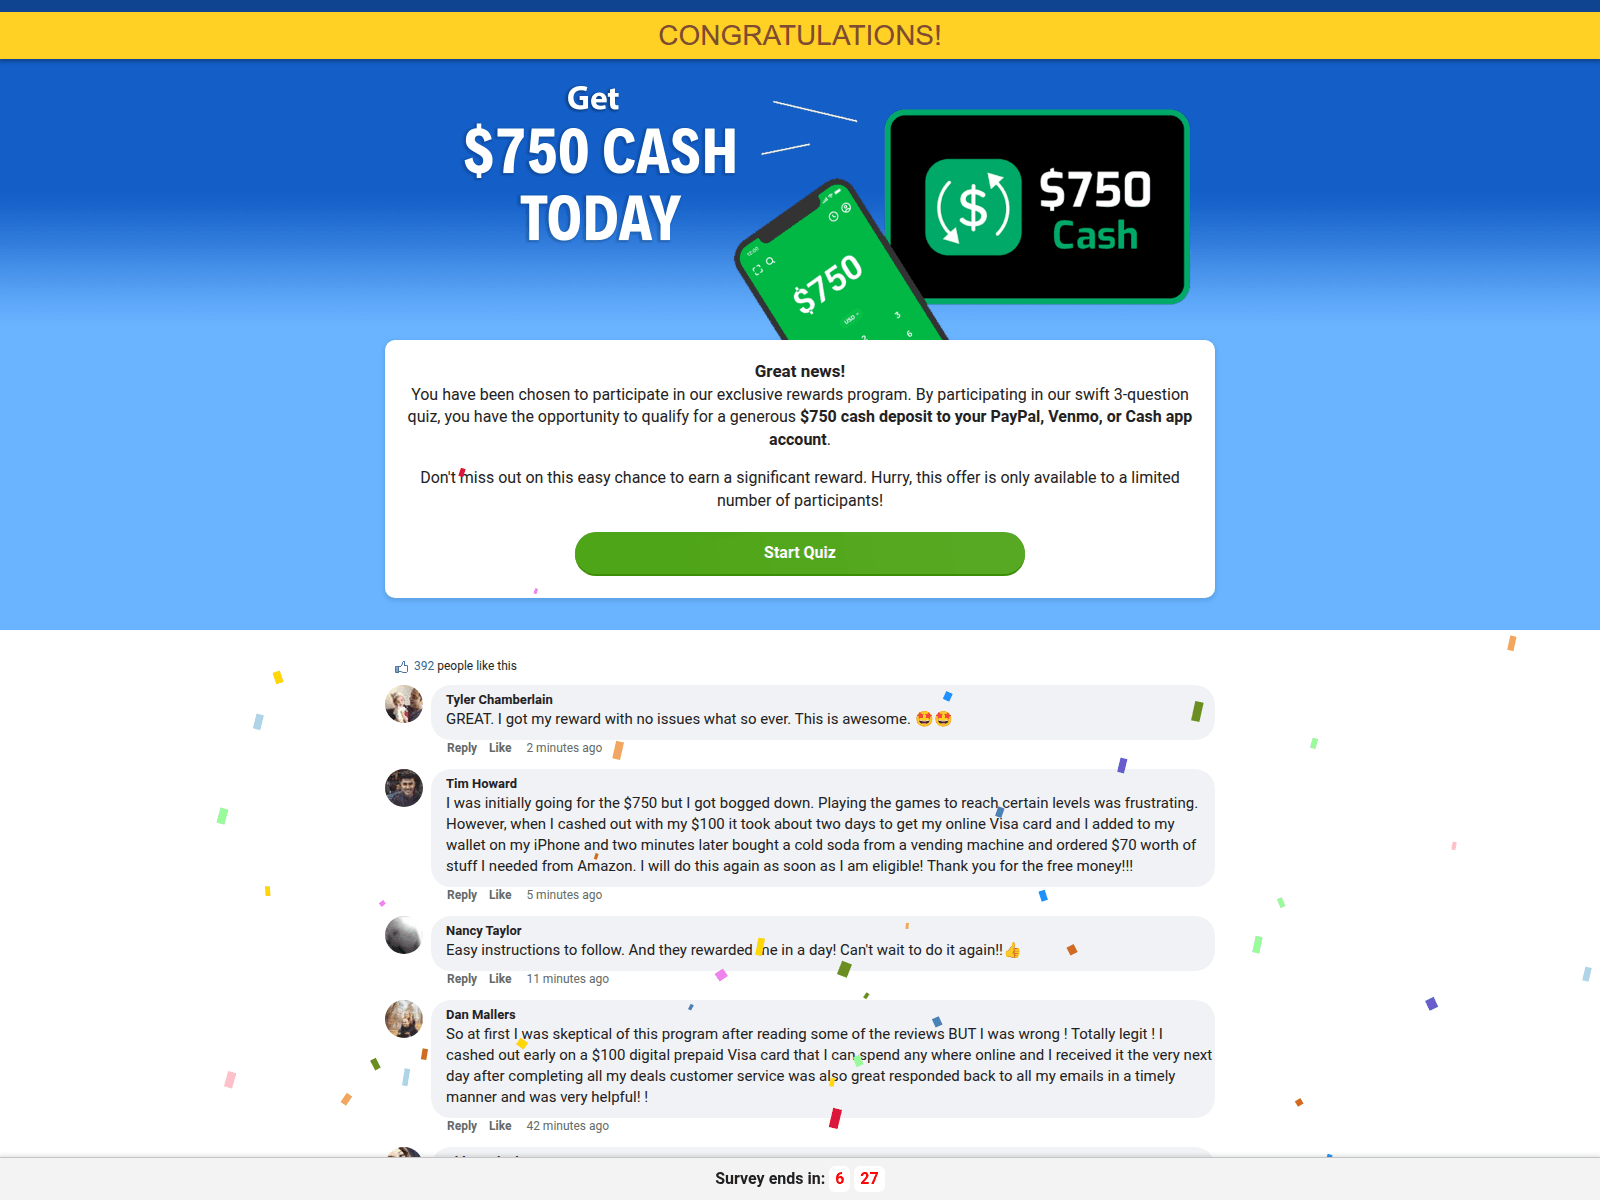
Cash reward quiz layout
The page at prizedays.com opens with a yellow banner displaying "CONGRATULATIONS!" followed by a large headline reading "Get $750 CASH TODAY". Below this text, a card states, "You have been chosen to participate in our exclusive rewards program" and invites the visitor to qualify for a cash deposit by starting a swift quiz via a green button labelled "Start Quiz". Further down, the interface includes fabricated user comments from individuals claiming to have successfully received digital prepaid cards and funds. A countdown timer at the bottom indicates that the survey ends soon while confetti graphics decorate the background.
Independent security telemetry
While it sits behind Cloudflare, which hides the real server, security scanners have evaluated the destination thoroughly; 13 of 92 VirusTotal engines flagged it on 20 Nov 2026, so this page is not a one-off false alarm. ESET, BitDefender and Fortinet are among the vendors classifying the URL as malicious or phishing. Furthermore, its PhishDestroy evidence score is 60/100 (high).
Borrowed brand mentions in code
Although the interface promotes an unverified reward scheme, Amazon, PayPal and Visa appear in the page text to suggest familiarity and trust. These well-known company names decorate the promotional promises without any indication of an official partnership or authorization. Registered through NameCheap, Inc. on 27 Dec 2024, the domain still responded on 22 Nov 2026 at 07:22 UTC while attempting to lure participants into a structured data-collection funnel.
Evidencias de las fuentesVirusTotal 13 / 925 fuentes
FuenteResultadoGrabadaAbrir
VirusTotal
13 / 92 detecciones del motor
Análisis:
Abrir informe VirusTotalRegistro original de la fuenteObservado: 15 campos
Se trata de un resultado almacenado independiente. Sus recuentos, proveedores y fechas no sustituyen a la observación del proveedor mencionada anteriormente. La fecha de recuperación no es la misma que la fecha de análisis.
15 / 100 · puntuación heurística · 5 referencias de marca · 0 clasificaciones
Solo heurística de contenido; no es la puntuación definitiva
Abrir informe Comprobación del código de la página realizada por un sistema de monitorización independiente · 15 / 100 · 2026-11-22 07:20 UTC
Este análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.
Puntuación heurística
15
Hora del análisis
2026-11-22T07:20:09Z
Marca de tiempo de origen
2026-11-22 08:20:09
Metadatos técnicos
Narrativa de PhishDestroy
Metadatos de generación narrativa
Abrir informe Título, descripción y registro de generación
La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
prizedays.com features a rewards program quiz promising cash, flagged by 13 VirusTotal engines. Confirm any offers through trusted channels.
Resumen generado por IA
Cash reward quiz layout The page at prizedays.com opens with a yellow banner displaying "CONGRATULATIONS!" followed by a large headline reading "Get $750 CASH TODAY". Below this text, a card states, "You have been chosen to participate in our exclusive rewards program" and invites the visitor to qualify for a cash deposit by starting a swift quiz via a green button labelled "Start Quiz". Further down, the interface includes fabricated user comments from individuals claiming to have successfully received digital prepaid cards and funds. A countdown timer at the bottom indicates that the survey ends soon while confetti graphics decorate the background. Independent security telemetry While it sits behind Cloudflare, which hides the real server, security scanners have evaluated the destination thoroughly; 13 of 92 VirusTotal engines flagged it on 20 Nov 2026, so this page is not a one-off false alarm. ESET, BitDefender and Fortinet are among the vendors classifying the URL as malicious or phishing. Furthermore, its PhishDestroy evidence score is 60/100 (high). Borrowed brand mentions in code Although the interface promotes an unverified reward scheme, Amazon, PayPal and Visa appear in the page text to suggest familiarity and trust. These well-known company names decorate the promotional promises without any indication of an official partnership or authorization. Registered through NameCheap, Inc. on 27 Dec 2024, the domain still responded on 22 Nov 2026 at 07:22 UTC while attempting to lure participants into a structured data-collection funnel.
Modelo de IA que ha redactado el texto
threat-v10-gemini
Hora en la que se redactó el texto generado por IA
Paquete público seleccionado; el momento de generación del texto es independiente de las fechas de las observaciones originales.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Detalles recopilados de las fuentes
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 24 campos
PhishDestroy califica prizedays.com con un riesgo de crítico (puntuación de evidencias 99/100) según las pruebas registradas; se registró por primera vez el 2026-11-22. Resultado guardado de VirusTotal: 13/92 motores con alertas. Maliciosos: 12. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-20 14:24 UTC. Recuperado (según el registro): 2026-11-22 06:23 UTC. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.
¿Es seguro conectar una billetera a prizedays.com?
Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.
¿Qué hago si usé prizedays.com?
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.
URLScan · 2026-11-22 1 / 5 Utilizado en el análisisSHA-256 del archivo de origen: 6028018a…b5a2aaaSHA-256 de la copia preparada que se ha proporcionado al modelo: e1e3d3fb…1833d2cCaptura almacenada 2 / 5 URLScan · 2026-01-30 3 / 5 URLScan · 2026-11-22 4 / 5 Cloudflare Radar 5 / 5
Huella digital del certificado4e976ae65baec48dc1b4d2f6bc68b5a7061dc86f71410eab92eab6b0eeba8c4cNombres del certificado · 2 SAN
prizedays.com
*.prizedays.com
Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Nombres de host almacenados en el registro del dominio o en la caché de «Certificate Transparency». Un nombre de host por sí solo no indica la disponibilidad actual ni la existencia de actividades maliciosas.
www.prizedays.comRegistro de dominio
Análisis de VirusTotal
13 / 92 proveedores de seguridad han marcado este dominio
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
Respuesta HTTP archivadaHTTP 200
URL solicitada:https://prizedays.com/gcwinnr/
Congratulations!
Respuesta HTTP 200
Cuerpo del HTML 20.5 KB
Comprimido 5.4 KB
Enlaces 6 internal · 0 external
Tecnologías detectadas
jquerybootstrapcloudflare
Encabezados de respuesta seleccionados
Content-Type: text/html; charset=utf-8
Servidor: cloudflare
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: no se ha observadoDNSSEC: no se ha observadoWAF/cortafuegos: observadoIndicador de cloaking: no se ha observado
Huella digital del favicon:8f4d6cfc4e6e008c8f9394e4730e63ee3a2162a280c3c70fb73c93a87c870267
Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Detalles sobre la inscripción y la asistencia como observador1
Observaciones de disponibilidad
Última observación con el sitio accesible
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 26Hash SHA-256: 24Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-11-22 06:24 UTC.
Carga los datos guardados; no se abre el sitio sospechoso.
Solicitudes de red capturadas
#
Solicitud de red
Método HTTP · estado
Tipo
Tamaño sin comprimir
SHA-256 del cuerpo de la respuesta
Historial de observaciones almacenadas1
Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.
Monitor de dominios · Primer registro de cobro
Accesible
Todas las observaciones de disponibilidad registradas2
Fuente: monitor de disponibilidad. Cada observación guardada se mantiene por separado, incluidos los registros con la misma fecha o el mismo hash de evidencia, pero con fuentes o estados de DNS diferentes. Un estado desconocido no es prueba de que el sitio esté fuera de línea.
Valor de la sonda HTTP tal y como se ha registrado
0 · No se ha registrado ningún código de respuesta HTTP
Marca de tiempo de las pruebas tal y como se ha registrado
2026-11-22 07:22:15
Proceso de respuesta ante amenazas
Detección · registrados
Análisis · registrados
Notificaciones · registrados
Supervisión · en curso
Eventos registrados: 10. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Detección e incorporación preventivasAmenaza incorporadaregistrados
Amenaza incorporada
prizedays.com detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasCaptura de URLScan.io · Veredicto de URLScan · Informe de Cloudflare Radar · Archivo Web · VirusTotal · Pruebas forenses recopiladas · Análisis técnico registradoregistrados
El dominio sigue siendo accesible o tiene el acceso restringido; futuras comprobaciones podrían actualizar esta observación.
en curso
Actividad registrada
5 entradas
Ciclo de vida
Dominio registrado
Análisis de VirusTotal con detecciones+693 d 5 h
Añadido a PhishDestroy+39 h 58 min
Primer informe de abuso enviado+2 min
Notificado 694 d 21 h después del registro
Informe de abuso enviado
PD-330CB5881C3E4772F51E · Recibo 85557
abuse@namecheap.com
el mismo minuto
Wayback Machine
Página archivada
+1 min
Añadido a PhishDestroy
prizedays.com
el mismo minuto
URLScan
Página capturada
+39 h 58 min
VirusTotal
13/92 detecciones del motor
Cómo investigamos y denunciamos
Escaneos públicos, pruebas y canales de denuncia de abusos
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Las relaciones almacenadas se agrupan por el atributo de coincidencia exacta. Un proveedor o registrador compartido por sí solo no prueba la propiedad común.
Señal de apoyo — Comparte una función de página, una infraestructura o una etiqueta de recopilador; no es prueba de que se trate de un único operador.
Solo para consulta — Mismo registrador o borde de CDN: se muestra para navegar, no es prueba de un vínculo.
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
El contenido coincide4
El mismo hash del archivo del favicon, o un título de página registrado que comience con los mismos 20 caracteres. Una coincidencia en el contenido no implica que se trate de un kit de phishing compartido ni que tengan el mismo propietario.
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. Asegúrate primero de que tus cuentas y tus fondos estén a salvo y, después, denuncia el incidente. Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.
Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
¿Qué debo hacer ahora mismo?
Urgente
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens (revoke.cash)
Ha enviado criptomonedas — Guarda el hash de la transacción, tu dirección y la dirección del destinatario; las transacciones en la cadena de bloques no se pueden revertir.
¿Qué información debo recopilar para mi denuncia?
Directrices del FBI
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
Todas las URL y dominios utilizados por el estafador (incluidos prizedays.com)
Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador
Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
¿Dónde debo denunciar la estafa?
IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
Europol — Informes sobre la ciberdelincuencia en Europa (UE)
Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
Policía local — deja constancia oficial, aunque no puedan actuar de inmediato
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
¿Cómo suelen funcionar las estafas de phishing?
Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
«Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar
¿Cómo puedo protegerme en el futuro?
Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
«Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes
¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales.Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

 NameCheap
 188.114.96.3


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT