Ir al informe de seguridad
Favicon de merusdesign.com
Seguridad de dominio e inteligencia sobre amenazas

merusdesign.com

Me han estafado: ayúdame a redactar una denuncia
Compartir / descargar el informe
Publicar en X Enviar por Telegram Comprobación a través de la API
En resumen

PhishDestroy registró por primera vez merusdesign.com el 2026-09-13. Resultado guardado de VirusTotal: 14/92 motores con alertas. Maliciosos: 13. Sospechosos: 1. Hora del análisis (según el registro): 2026-10-18 10:24 UTC. Recuperado (según el registro): 2026-10-22 11:59 UTC.

Título de la página: “Mimari & İç Mimari Tasarım”

Más información sobre las fuentes
Señales de seguridad registradas

Resultado guardado de VirusTotal: 14/92 motores con alertas. Maliciosos: 13. Sospechosos: 1. Hora del análisis (según el registro): 2026-10-18 10:24 UTC. Recuperado (según el registro): 2026-10-22 11:59 UTC. Tenga extrema precaución: no ingrese credenciales o información personal.

VirusTotal detecciones: 14/92 Sistemas de detección de amenazas de URLQuery: 7 alertas
Registrador
Isimtescil Bilisim A.S
Dirección IP
Turquía217.18.85.30Yonca Duran
Registrado
2019-12-23
Visto por primera vez por PhishDestroy
2026-09-13
URLQuery
alertas de amenazas
OTX
referencias de la comunidad
Capturas de la página
abrir galería
Antigüedad del dominio
inscrito el 2019-12-23, según consta en RDAP
Denuncias enviadas
ver cronología
OTX: 6 referencias 2026-09-13 1 denuncia enviada

Puntuación de riesgo: cuanto más alta, peor · Cómo funciona esta puntuación

Qué hacer ahora mismo

Selecciona lo que te haya ocurrido y marca los pasos a medida que los vas completando. Las marcas solo se guardan en este navegador.

Se ha introducido una contraseña0/3
Datos de la tarjeta o del banco pagados o introducidos0/2
Ha descargado un archivo0/2
Ha compartido una frase de semillas o una clave privada0/3
Gasto de tokens autorizado (approve / permit)0/3
He vinculado un monedero, pero no he firmado nada0/2
Ha enviado criptomonedas0/3
Presentar una denuncia ante la policía

La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.

ABUSE NOTICE · 7D+ OPEN Se registran los informes de abuso enviados; la última prueba de disponibilidad almacenada sigue indicando que se puede acceder al dominio.
Notificación y pruebas del estado actual

El registro de informes enviados recoge el primer informe enviado en . El destinatario registrado es abuse@dhs.com.tr. Los últimos datos de disponibilidad almacenados siguen indicando que se puede acceder al dominio; 2 months ha transcurrido desde el primer informe de salida.

ICANN RAA §3.18 describe las obligaciones del registrador en materia de contacto para casos de abuso y gestión de los mismos. Esta sección registra las marcas de tiempo de envío, los destinatarios indicados, los identificadores de los casos y la disponibilidad posterior. Por sí sola, no prueba la recepción, el acuse de recibo, la investigación, la corrección ni el incumplimiento contractual.

Tiempo transcurrido desde el primer informe
2 months
Denuncias enviadas
1
Último ID de caso
PD-20260913-871D7C
Situación actual
HTTP 200 última comprobación almacenada
Resumen del informe

PhishDestroy conserva un registro de merusdesign.com. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.

El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.

Análisis

Resumen del dominio

PhishDestroy registró por primera vez merusdesign.com el 2026-09-13. Resultado guardado de VirusTotal: 14/92 motores con alertas. Maliciosos: 13. Sospechosos: 1. Hora del análisis (según el registro): 2026-10-18 10:24 UTC. Recuperado (según el registro): 2026-10-22 11:59 UTC. Riesgo: crítico (puntuación de evidencias 100/100). Registrador: Isimtescil Bilisim A.S. Estado: Última vez que se supo que estaba activo. Alojamiento: YONCA DURAN. PhishDestroy envió 1 denuncia de abuso. No introduzcas credenciales ni conectes una billetera.

Crítico
Estado
Última vez que se supo que estaba activo
VirusTotal
14 / 92
Tipo de estafa (etiqueta automática)
Suplantación
Alojamiento web
Turquía217.18.85.30Yonca Duran
Registrador
Isimtescil Bilisim A.S
Registrado
2019-12-23
OTX
6 community refs
Capturas de la página
5

Análisis de PhishDestroy, versión anterior no revisada

El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.

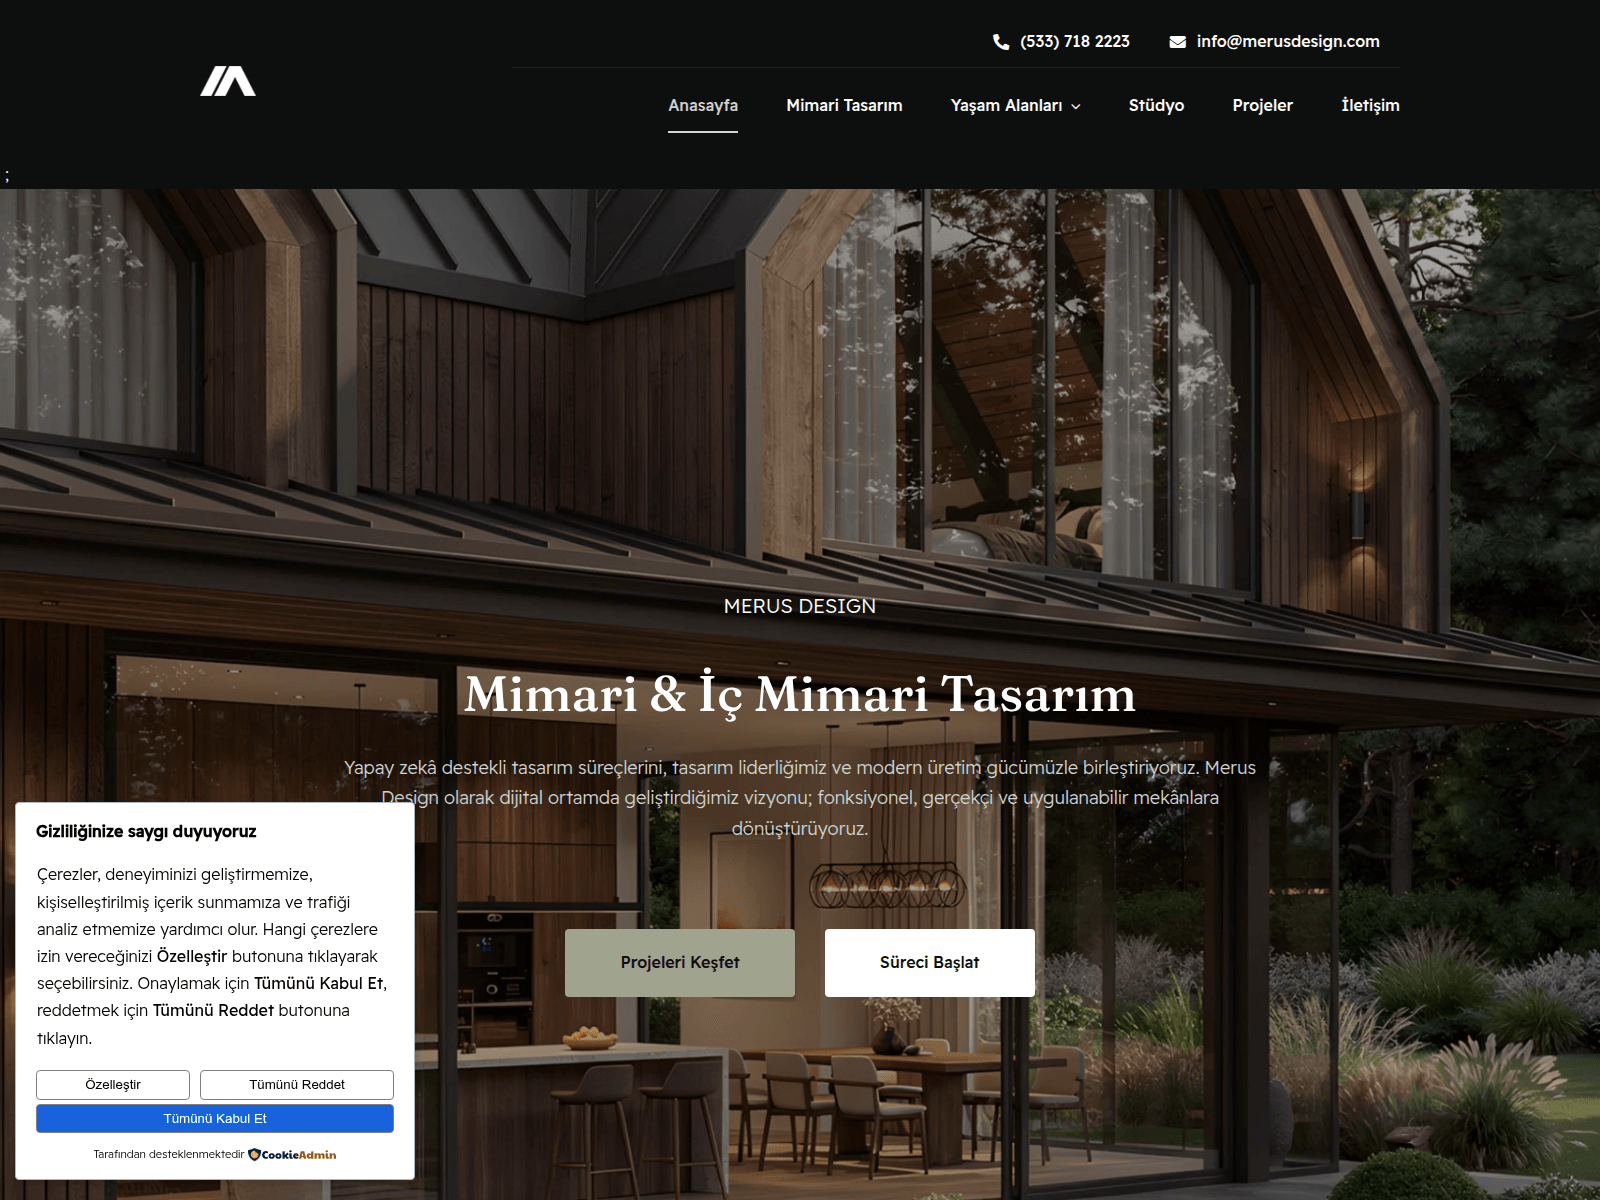
The stored capture for merusdesign.com displays an architecture and interior design presentation featuring project discovery and initiation controls against a dark aesthetic backdrop. Navigation elements offer paths to studios, living spaces, and contact channels, establishing the brand's digital presence.

Security analysis from VirusTotal, dated October 18, 2026, reports that 14 out of 92 security vendors flagged the domain. Representative security vendors returned specific detector labels, including ESET identifying phishing, Sophos noting spam, and CRDF classifying the target as malicious.

Evidencias de las fuentesVirusTotal 14 / 92 · OTX 6 referencias 9 fuentes

VirusTotal

14 / 92 detecciones del motor

Análisis:
Abrir informe
VirusTotalRegistro original de la fuenteObservado: 15 campos
Resumen independiente del recopilador

Se trata de un resultado almacenado independiente. Sus recuentos, proveedores y fechas no sustituyen a la observación del proveedor mencionada anteriormente. La fecha de recuperación no es la misma que la fecha de análisis.

Fuente
VirusTotal
Numerator
13
Denominator
89
Vendors
alphaMountain.ai, Chong Lua Dao, CRDF, CyRadar, ESET, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, SafeToOpen, Seclookup, SOCRadar, Sophos, Webroot
Hora de la comprobación
2026-09-21 04:08:13

Gridinsoft

1/100

Scamadviser

10/100

Puntuación de confianza: cuanto más baja, peor

Abrir informe

URLScan

Captura de la página

Abrir informe
URLScanRegistro original de la fuenteObservado: 26 campos
Registro de monitorización independiente · 2026-09-14 03:30 UTC

Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.

UUID
01a03398-0c0e-754c-877d-2513db33d493
Puntuación
0
Malicioso
✗
Hora del resultado
2026-09-14T03:30:05Z
Momento del enriquecimiento de datos
2026-09-14T08:10:52Z
Marcas de tiempo de origen
Urlscan result at: 2026-09-14 05:30:05; Urlscan enriched at: 2026-09-14 10:10:52

PhishDestroy DOM

98 / 100 · puntuación heurística · 2 referencias de marca · 1 clasificación

Solo heurística de contenido; no es la puntuación definitiva

Abrir informe
Comprobación del código de la página realizada por un sistema de monitorización independiente · 10 / 100 · 2026-09-13 22:20 UTC

Este análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.

Puntuación heurística
10
Hora del análisis
2026-09-13T22:20:07Z
Marca de tiempo de origen
2026-09-14 00:20:07
Metadatos técnicos

Narrativa de PhishDestroy

Metadatos de generación narrativa

Abrir informe
Título, descripción y registro de generación

La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.

Resumen generado por IA
The stored capture for merusdesign.com displays an architecture and interior design presentation featuring project discovery and initiation controls against a dark aesthetic backdrop. Navigation elements offer paths to studios, living spaces, and contact channels, establishing the brand's digital presence. Security analysis from VirusTotal, dated October 18, 2026, reports that 14 out of 92 security vendors flagged the domain. Representative security vendors returned specific detector labels, including ESET identifying phishing, Sophos noting spam, and CRDF classifying the target as malicious.
Modelo de IA que ha redactado el texto
threat-v6-gemini
Hora en la que se redactó el texto generado por IA
2026-10-29T02:01:31Z
Revision
7ac8754530624b6a0e5d6a40d47b700603ce2349e462325dc53c6587d08745f3
Modo
stored
Interpretation
Análisis almacenados anteriormente, sin revisar; la fecha de generación del texto es independiente de las fechas de las observaciones originales.

Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.

Detalles recopilados de las fuentes

Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.

Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 24 campos

Configuración del correo electrónico

Registros MX
  • merusdesign.com
Registro SPF
v=spf1 ip4:217.18.85.30 include:spf.dhs.com.tr ip4:217.18.85.68 +a +mx include:relay.mailchannels.net ~all
DKIM
  • default
DMARC
Sí
Tamaño de clave DKIM, bits
2048
Consultas SPF
7

Registros CAA

Dominio
merusdesign.com

Resultados de DNS de protección

Resolutores comprobados
12
Bloqueado por
  • CloudFlare Family
Resolutores que bloquean
1

Observaciones sobre el archivo web

Última observación
Primera observación
Cambios registrados
47
Días archivados
53
Capturas por día
0.01
Tamaño medio de página, bytes
15441

Reglas del crawler

Agentes de usuario
  • *
Presente
Sí
URL de los sitemaps
  • https://merusdesign.com/sitemaps.xml

Mapa del sitio

Presente
Sí
Número de URL
24

Título de la página y metadatos

URL Open Graph
https://merusdesign.com/
Título de la página
Mimari & İç Mimari Tasarım
Tipo Open Graph
website
Directivas de indexación
index, max-snippet:-1, max-image-preview:large, max-video-preview:-1, follow
Imagen Open Graph
https://merusdesign.com/wp-content/themes/Avada/assets/images/logo.png
Título Open Graph
Mimari & İç Mimari Tasarım
Generador
WordPress 6.9
Nombre del sitio Open Graph
Merus Design
Descripción
Yapay zekâ destekli tasarım süreçlerini, tasarım liderliğimiz ve modern üretim gücümüzle birleştiriyoruz. Merus Design olarak dijital ortamda geliştirdiğimiz...
Tarjeta de Twitter
summary
URL canónica
https://merusdesign.com/
Descripción Open Graph
Yapay zekâ destekli tasarım süreçlerini, tasarım liderliğimiz ve modern üretim gücümüzle birleştiriyoruz. Merus Design olarak dijital ortamda geliştirdiğimiz vizyonu; fonksiyonel, gerçekçi ve uygulanabilir mekânlara dönüştürüyoruz.

Formularios y contenido mixto

Scripts sin SRI
  • https://www.googletagmanager.com/gtag/js
Scripts de terceros
1

Respuesta HTTP

Accesible
Sí
Estado HTTP
200
Tiempos de la solicitud, ms
DNS
189
TLS
53
Esperando
11730
Conexión
60
Descargar
193
Tiempo de respuesta, ms
12225

Conexión TLS

ALPN
h2
Conjunto de cifrado
TLS_AES_256_GCM_SHA384
Protocolo
TLSv1.3
Versiones compatibles
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sí
Confidencialidad directa (forward secrecy)
Sí

Puertos

Puertos abiertos
  • 21
  • 25
  • 53
  • 80
  • 110
  • 143
  • 443
  • 587
  • 993
  • 995
  • 5060

Servidores DNS

Servidores de nombres
  • Host
    ns2.grox.com.tr
  • Host
    ns1.grox.com.tr
Zona DNS
merusdesign.com

Cookies

Cookies
  • Nombre
    _ga_LV59W194L1
  • Nombre
    fr
    Secure
    Sí
    HTTP-only
    Sí
    SameSite
    None
  • Nombre
    sb
    Secure
    Sí
    HTTP-only
    Sí
    SameSite
    None

Ubicación

Dirección IP
217.18.85.30
ASN
201233
Organización
Yonca Duran
Ciudad
Istanbul
País
TR

Certificado TLS

Emisor
Let's Encrypt / YR2
Sujeto
merusdesign.com

Registros DNS

A
  • 217.18.85.30
MX
  • Servidor de correo
    merusdesign.com
    Prioridad
    0
NS
  • ns2.grox.com.tr
  • ns1.grox.com.tr
SOA
Servidor de nombres principal
ns1.grox.com.tr
Hostmaster
emrahd34.hotmail.com
Número de serie
2026101701
Actualización, segundos
3600
Reintento, segundos
1800
Caducidad, segundos
1209600
TTL mínimo, segundos
86400
TXT
  • v=spf1 ip4:217.18.85.30 include:spf.dhs.com.tr ip4:217.18.85.68 +a +mx include:relay.mailchannels.net ~all
  • google-site-verification=0YYEZeQY3u7rzRqWiPhr_3vYUyLmT5FiyhTC2hquA1A

DNSSEC

Registro DS
No
RRSIG
No
DNSKEY
No

HSTS

Observación
Site does not serve any HSTS headers.

Políticas de seguridad HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Consulta de IP

Dirección IP
217.18.85.30
Versión de IP
4

Redirecciones

Cadena de redireccionamientos
  • https://merusdesign.com

Enlaces de la página

Direcciones de enlaces externos
  • https://cookieadmin.net/
  • https://www.instagram.com/reel/DU1E0mZCGoq/
  • https://www.instagram.com/reel/DUDep5ZiMGz/
  • https://www.instagram.com/reel/DTxeETIiND9/
  • https://www.instagram.com/esrefustaoglu_/
Enlaces externos
5
Enlaces internos
27

Ficha de registro

Registrador
Isimtescil Bilisim A.S.
Registrado
Actualizado
Caduca
Estado
  • ok https://icann.org/epp
Servidores de nombres
  • ns5.dnsdhs.com
  • ns6.dnsdhs.com

Encabezados HTTP

Encabezados de respuesta
Content-Type
text/html; charset=UTF-8
X-Powered-By
PHP/8.2.35
Enlace
<https://merusdesign.com/wp-json/>; rel="https://api.w.org/", <https://merusdesign.com/wp-json/wp/v2/pages/31>; rel="alternate"; title="JSON"; type="application/json", <https://merusdesign.com/>; rel=shortlink
Campos originales de la fuente · JSON
Configuración del correo electrónico
MX: merusdesign.com; Spf: v=spf1 ip4:217.18.85.30 include:spf.dhs.com.tr ip4:217.18.85.68 +a +mx include:relay.mailchannels.net ~all; Dkim: default; Dmarc: ✓; Dkim bits: 2048; Spf lookups: 7
Registros CAA
Domain: merusdesign.com
Resultados de DNS de protección
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Observaciones sobre el archivo web
Last: 2026-09-22T19:22:40Z; First: 2010-05-16T22:18:41Z; Changes: 47; Days archived: 53; Scans per day: 0.01; Avg page bytes: 15441
Reglas del crawler
Agents: *; Present: ✓; Sitemaps: https://merusdesign.com/sitemaps.xml
Mapa del sitio
Present: ✓; URL count: 24
Título de la página y metadatos
Ogurl: https://merusdesign.com/; Title: Mimari & İç Mimari Tasarım; Ogtype: website; Robots: index, max-snippet:-1, max-image-preview:large, max-video-preview:-1, follow; Ogimage: https://merusdesign.com/wp-content/themes/Avada/assets/images/logo.png; Ogtitle: Mimari & İç Mimari Tasarım; Generator: WordPress 6.9; Ogsitename: Merus Design; Description: Yapay zekâ destekli tasarım süreçlerini, tasarım liderliğimiz ve modern üretim gücümüzle birleştiriyoruz. Merus Design olarak dijital ortamda geliştirdiğimiz...; Twittercard: summary; Canonicalurl: https://merusdesign.com/; Ogdescription: Yapay zekâ destekli tasarım süreçlerini, tasarım liderliğimiz ve modern üretim gücümüzle birleştiriyoruz. Merus Design olarak dijital ortamda geliştirdiğimiz vizyonu; fonksiyonel, gerçekçi ve uygulanabilir mekânlara dönüştürüyoruz.
Formularios y contenido mixto
No sri: https://www.googletagmanager.com/gtag/js; Third party scripts: 1
Estado
Up: ✓; Code: 200; Timings: DNS: 189; TLS: 53; Wait: 11730; Connect: 60; Download: 193; Response ms: 12225
Conexión TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Puertos
Open: 21, 25, 53, 80, 110, 143, 443, 587, 993, 995, 5060
DNS server
NS: (Host: ns2.grox.com.tr), (Host: ns1.grox.com.tr); Zone: merusdesign.com
Cookies
Cookies: (Name: _ga_LV59W194L1), (Name: fr; Secure: ✓; HTTP only: ✓), (Name: sb; Secure: ✓; HTTP only: ✓)
Ubicación
IP: 217.18.85.30; ASN: 201233; Org: Yonca Duran; City: Istanbul; Country: TR
SSL
Issuer: Let's Encrypt / YR2; Subject: merusdesign.com
Registros DNS
A: 217.18.85.30; MX: Exchange: merusdesign.com; Priority: 0; NS: ns2.grox.com.tr, ns1.grox.com.tr; Soa: Nsname: ns1.grox.com.tr; Hostmaster: emrahd34.hotmail.com; Serial: 2026101701; Refresh: 3600; Retry: 1800; Expire: 1209600; Minttl: 86400; Txt: v=spf1 ip4:217.18.85.30 include:spf.dhs.com.tr ip4:217.18.85.68 +a +mx include:relay.mailchannels.net ~all, google-site-verification=0YYEZeQY3u7rzRqWiPhr_3vYUyLmT5FiyhTC2hquA1A
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Políticas de seguridad HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 217.18.85.30; Family: 4
Redirecciones
Chain: https://merusdesign.com
Enlaces de la página
External: https://cookieadmin.net/, https://www.instagram.com/reel/DU1E0mZCGoq/, https://www.instagram.com/reel/DUDep5ZiMGz/, https://www.instagram.com/reel/DTxeETIiND9/, https://www.instagram.com/esrefustaoglu_/; External count: 5; Internal count: 27
Ficha de registro
Registrar: Isimtescil Bilisim A.S.; Created: 2019-12-23T11:55:54Z; Updated: 2025-12-18T12:17:51Z; Expires: 2026-12-23T11:55:54Z; Status: ok https://icann.org/epp; Nameservers: ns5.dnsdhs.com, ns6.dnsdhs.com
Encabezados HTTP
Headers: Content type: text/html; charset=UTF-8; X powered by: PHP/8.2.35; Link: <https://merusdesign.com/wp-json/>; rel="https://api.w.org/", <https://merusdesign.com/wp-json/wp/v2/pages/31>; rel="alternate"; title="JSON"; type="application/json", <https://merusdesign.com/>; rel=shortlink
Señales de seguridad
SA Advertencias de Scamadviser 10/100
This website does not have many visitors
According to the SSL check the certificate is valid This website has existed for quite some years
Inteligencia de seguridad de red
Threat Detection Systems 7 alerts
Detection SystemIndicatorVeredictoAlert
Cloudflare DNS merusdesign.commaliciousSinkholed
Quad9 DNS merusdesign.commaliciousSinkholed
DNS4EU merusdesign.commaliciousSinkholed
OpenDNS merusdesign.comphishingPhishing Block
Cloudflare DNS trackerredirect.onlinemaliciousSinkholed
DNS4EU trackerredirect.onlinemaliciousSinkholed
OpenDNS trackerredirect.onlinephishingPhishing Block
CF Veredicto de Cloudflare Radar Malicioso
Phishing

Preguntas sobre merusdesign.com

¿Es merusdesign.com legítimo?

PhishDestroy califica merusdesign.com con un riesgo de crítico (puntuación de evidencias 100/100) según las pruebas registradas; se registró por primera vez el 2026-09-13. Resultado guardado de VirusTotal: 14/92 motores con alertas. Maliciosos: 13. Sospechosos: 1. Hora del análisis (según el registro): 2026-10-18 10:24 UTC. Recuperado (según el registro): 2026-10-22 11:59 UTC. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.

¿Es seguro conectar una billetera a merusdesign.com?

Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.

¿Qué hago si usé merusdesign.com?

  • Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
  • Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
  • Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
  • He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
  • Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens
  • Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
  • Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.

Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.

Explorar

Coincidencias en la lista de bloqueadosPhishDestroy 1
PhishDestroy Lista de PhishDestroy Ver fuente

Capturas de la página (5)

Todos los enlaces de captura y los hash (5)
merusdesign.com: caution — 13/89 VirusTotal engines. PhishDestroy risk score 99/100 (critical).
Tarjeta de vista previa en redes sociales merusdesign.com: caution — 13/89 VirusTotal engines. PhishDestroy risk score 99/100 (critical). v 5e464e9365b7

Detalles del dominio

Dominio
Veredicto de URLScan Análisis finalizado puntuación 0 informe ↗
Reputación de IP Turquía217.18.85.30 0/100puntuación de abuso · Denuncias de abuso sobre la dirección IP de este servidor, no sobre el dominio; cuanto más alta, peor. Esta dirección IP aún no ha sido denunciada a la base de datos de abusos, pero el propio dominio está identificado como de phishing. 0 denuncias comprobado 2026-11-13
Etiquetas OTX 2026-09activeaitmall-domainsblocklistcontentcryptocve202450623cve202455956domainsdrainerentra idfraudiproyal+6 más
Registrador Isimtescil Bilisim A.S
Registro de la ICANNICANN Lookup (RDAP) →
RegistroCreado 2019-12-23 — Caduca 2026-12-23
Estado WHOISSin restricciones
Estado HTTP200
Informe para LLM Expediente en texto plano estructurado para agentes de IA
Detalles técnicosProcedencia y marcas de tiempo
Primera detección2026-09-13
Análisis del DOManalizado 2026-09-14puntuación 98/1002 señales de marca
URL enviadahttp://merusdesign.com/
Hash del favicon
ID del caso
Título de la página observado
Mimari & İç Mimari Tasarım
Referencias automáticas a marcas
Instagram Zelle
Certificado TLS
Emitido por Let's Encrypt / YR2

Red & certificados

Evidencias técnicas almacenadas

Red & DNS

Dirección IP
Turquía217.18.85.30
ASN de la red
AS201233
Nombre del AS
dhs YONCA DURAN, TR
Organización
Yonca Duran
Ubicación observada
TurquíaIstanbul, TR
Encabezado del servidor
Google Tag Manager

Servidores de nombres 4

  • ns1.grox.com.tr
  • ns2.grox.com.tr
  • ns5.dnsdhs.com
  • ns6.dnsdhs.com

SOA

  • nsname: ns1.grox.com.tr
  • hostmaster: emrahd34.hotmail.com
  • serial: 2026101701
  • refresh: 3600
  • retry: 1800
  • expire: 1209600
  • minttl: 86400

Contacto del registrador para casos de abuso VirusTotal WHOIS

Enrutamiento del correo 1 MX record

  • merusdesign.compriority 0

La ubicación corresponde a la red IP.

Certificado TLS

Emisor
Let's Encrypt / YR2
Válido desde
2026-08-20 02:56:46
Válido hasta
2026-11-18 02:56:45
Coincidencia del nombre de host
Sí
Validez
Certificado almacenado caducado
Hora de recogida
2026-10-11 01:03 UTC
Fuente de recopilación
PhishDestroy collector
Huella digital del certificado0787f5847e8aea55d1f5972ed4a0f1d5ff869210249ec3c6a5cf55eee15c3097
Nombres del certificado · 2 SAN
  • *.merusdesign.com
  • merusdesign.com

Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.

Último resultado clasificado 2026-11-22 11:47 UTC

El sitio servía sus páginas en la última comprobación.

Detalles técnicos
Resultado principal Contenido activo reason: Ordinary HTTP content served 90% confidence
Atribución source: Current Http Probe
Capas de pruebas Availability: Content serving Content: Content served at root DNS: Resolved
Última observación HTTP Contenido activo Contenido HTTP estándar servido 90% 2026-11-22 11:47 UTC
Inscripción en el RDAP
Cronología observada last reachable: 2026-11-22 11:47 UTC last content: 2026-11-22 11:47 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Tecnologías · 7 identified
Abrir registros completos

Análisis de VirusTotal

14 / 92 proveedores de seguridad han marcado este dominio
Ver en VT
Último análisis Instantánea anterior almacenada: 11 detecciones
CRDF
ESET
VIPRE
Sophos
CyRadar
Webroot
Fortinet
SOCRadar
Seclookup
Gridinsoft
SafeToOpen
Chong Lua Dao
alphaMountain.ai
Forcepoint ThreatSeeker

Evidencias archivadas

Instantánea de Wayback Machine
Ver archivo

Capturas de pantalla guardadas 1

PageSpeed (móvil): 57

Google PageSpeed Insights — auditoría de rendimiento móvil de merusdesign.com ·

57
Necesita mejorar
Rendimiento
FCP
3.01 s
Primer renderizado con contenido
LCP
11.4 s
Largest Contentful Paint
CLS
0
Desplazamiento acumulativo de la maquetación
TBT
213 ms
Tiempo total de bloqueo
SI
8.74 s
Índice de velocidad
Datos proporcionados por Google PageSpeed Insights · Estrategia móvil · Puntuaciones: 90-100: Bueno 50-89: Necesita mejoras 0-49: Pobre
Detalles sobre la inscripción y la asistencia como observador3

Observaciones de disponibilidad

Última observación con el sitio accesible
Última observación del contenido
Base de la estimación
Actualmente accesible

Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.

Todos los datos almacenados120
Abrir registros completos

Solicitudes de red capturadas

Solicitudes de red: 52 Hash SHA-256: 43 Análisis de URLScan:

Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-10-29 02:45 UTC.

Abre este análisis en URLScan 01a09c22-c54a-711d-b4b9-f0f96d72ef60 ↗

Comprobar cloaking

Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.

merusdesign.com
Resultado guardado
Oculto / Filtrado
Historial de observaciones almacenadas25
Abrir registros completos
Todas las observaciones de disponibilidad registradas235
Abrir registros completos

Proceso de respuesta ante amenazas

  1. Detección · registrados
  2. Análisis · registrados
  3. Notificaciones · registrados
  4. Supervisión · en curso

Eventos registrados: 13. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.

Detección e incorporación preventivasAmenaza incorporada registrados
  • Amenaza incorporada
    merusdesign.com detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasCaptura de URLScan.io · Informe de Cloudflare Radar · Archivo Web · VirusTotal · Referencias de la comunidad OTX · Cloudflare Radar: Malicioso · Pruebas forenses recopiladas · Análisis técnico registrado · El sitio volvió a estar en línea · Contenido observado como no disponible registrados
Registros de notificacionesInforme enviado registrado registrados
  • Informe enviado registrado
    Registro almacenado de una denuncia de abuso sobre este dominio; registrador en ese momento: Isimtescil Bilisim A.S.. Contactos de abuso: 1.
    • abuse@dhs.com.tr
Publicación y disponibilidadPublicado en DestroyList · La supervisión continúa en curso
  • Publicado en DestroyList
    Incluido en el repositorio público PhishDestroy/DestroyList
  • La supervisión continúa
    El dominio sigue siendo accesible o tiene el acceso restringido; futuras comprobaciones podrían actualizar esta observación.
    en curso

Actividad registrada

6 entradas

Ciclo de vida

  1. Dominio registrado
  2. Añadido a PhishDestroy+2456 d 6 h
  3. Primer informe de abuso enviado+27 min
  4. Análisis de VirusTotal con detecciones+34 d 15 h

Notificado 2456 d 7 h después del registro

  1. AlienVault OTX

    6 referencias de la comunidad

    +26 d 19 h
  2. VirusTotal

    14/92 detecciones del motor

    +25 d 15 h
  3. Wayback Machine

    Página archivada

    +9 d 0 h
  4. Informe de abuso enviado

    PD-20260913-871D7C · Recibo 68825

    abuse@dhs.com.tr
    +16 min
  5. URLScan

    Página capturada

    +10 min
  6. Añadido a PhishDestroy

    merusdesign.com

Cómo investigamos y denunciamos

Escaneos públicos, pruebas y canales de denuncia de abusos

Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.

01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
urlscan.io Captura de pantalla · DOM · HTTP

Captura la página renderizada, las solicitudes y la infraestructura visible.

VirusTotal Veredictos de múltiples motores

Compara los resultados de los motores disponibles y conserva la marca de tiempo del análisis.

Google Safe Browsing Informe de transparencia

Comprueba si Google tiene actualmente esa URL catalogada como insegura.

Cloudflare Radar DNS · certificados · categorías

Examina un análisis público y sus datos registrados de red y clasificación.

AlienVault OTX Actualizaciones de inteligencia sobre amenazas

Busca referencias a indicadores e información relacionada de la comunidad.

Wayback Machine Evidencia histórica

Compara capturas archivadas y conserva el contexto histórico.

abuse.ch ThreatFox Correlación de IOC

Busca indicadores coincidentes y registros de amenazas asociados.

crt.sh Transparencia de certificados

Inspeccionar los registros de certificados y los nombres de host relacionados.

Filtros de seguridad de DNS Quad9 · AdGuard · CleanBrowsing

Comparar las respuestas del resolutor de seguridad y registrar los bloqueos observados.

Web-Check Inspección superficial

Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.

02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
  1. Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
  2. Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
  3. Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
  4. Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.

A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.

Todos los registros almacenados por fuente

Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.

Descargar todos los registros en formato JSON

Datos y informes externos

Instantánea de evidencia enviada
Enviado: Entradas del registro: 1 ID del caso: PD-20260913-871D7C Destinatario: abuse@dhs.com.tr
Aviso en PDF generado
Análisis en profundidad

¿Te has visto afectado por este sitio web?

No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. Asegúrate primero de que tus cuentas y tus fondos estén a salvo y, después, denuncia el incidente. Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.

Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.

Dónde denunciarlo

El borrador solo lo conservas tú.

Lo primero es poner a salvo tu dinero: llama a tu banco o revoca las autorizaciones de tu monedero digital. Medidas inmediatas →

Más: canales internacionales y de criptomonedas

Canales oficiales de notificación

Más vías oficiales de denuncia
SEAL 911 A nivel mundial

Ayuda de emergencia por parte de investigadores de seguridad cuando una cartera de criptomonedas está siendo vaciada en este mismo momento.

FTC ReportFraud Estados Unidos

Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.

IdentityTheft.gov Estados Unidos

Denuncia oficial de robo de identidad con un plan de recuperación paso a paso.

CISA Estados Unidos

Denuncia los incidentes cibernéticos y el phishing a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU.

CSIRTs Network Unión Europea

Directorio de equipos nacionales de respuesta a incidentes (CSIRT) de la UE. Encuentra el equipo de tu país.

FIRST A nivel mundial

Directorio mundial de equipos de respuesta a incidentes, con búsqueda por país y sector.

cybercrime.gov.in India

Portal nacional de denuncia de delitos cibernéticos. En caso de fraude financiero, llama también inmediatamente a la línea de ayuda 1930.

Línea de ayuda1930
ReportCyber Australia

Denuncia los delitos cibernéticos al Centro Australiano de Ciberseguridad y a la policía.

Scamwatch Australia

Denuncia las estafas al Centro Nacional contra el Fraude, gestionado por la ACCC.

Tras un incidente de phishing

Recomendaciones y consejos para las víctimas

Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.

¿Qué debo hacer ahora mismo?

Urgente

Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.

  • Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
  • Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
  • Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
  • Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
  • Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
  • He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
  • Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens (revoke.cash)
  • Ha enviado criptomonedas — Guarda el hash de la transacción, tu dirección y la dirección del destinatario; las transacciones en la cadena de bloques no se pueden revertir.

¿Qué información debo recopilar para mi denuncia?

Directrices del FBI

Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗

  • Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
  • Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
  • Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
  • Todas las URL y dominios utilizados por el estafador (incluidos merusdesign.com)
  • Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador

Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.

¿Dónde debo denunciar la estafa?

  • IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
  • Europol — Informes sobre la ciberdelincuencia en Europa (UE)
  • Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
  • Policía local — deja constancia oficial, aunque no puedan actuar de inmediato

Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.

¿Cómo suelen funcionar las estafas de phishing?

  • Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
  • «Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
  • Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
  • Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar

¿Cómo puedo protegerme en el futuro?

  • Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
  • Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
  • «Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes

Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas de recuperación

Mantente informado, mantente a salvo

Supervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.

¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales. Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones

Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.

El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.

Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

Insertar este informeUn widget compacto con un enlace a las evidencias
HTML · IFRAME

Incrustar este informe

Comparte esta información sobre amenazas en tu página web o blog

embed.html
<iframe
  src="https://phishdestroy.io/es/embed/domain/merusdesign.com"
  title="PhishDestroy threat report for merusdesign.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>