VirusTotal
7 / 92 engine detections
Bericht öffnen

join-3jane.xyz: MetaMask-Imitation, von PhishDestroy am 2026-10-11 entdeckt. Risiko: kritisch (100/100). Registrar: NiceNIC. Status: Letzter bekanntermaßen aktiv. Hosting: CLOUDFLARENET - Cloudflare, Inc., US. PhishDestroy hat 1 Missbrauchsmeldung gesendet. VirusTotal: 7/92 Engines melden die Domain. Auf der Spamhaus DBL gelistet. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.
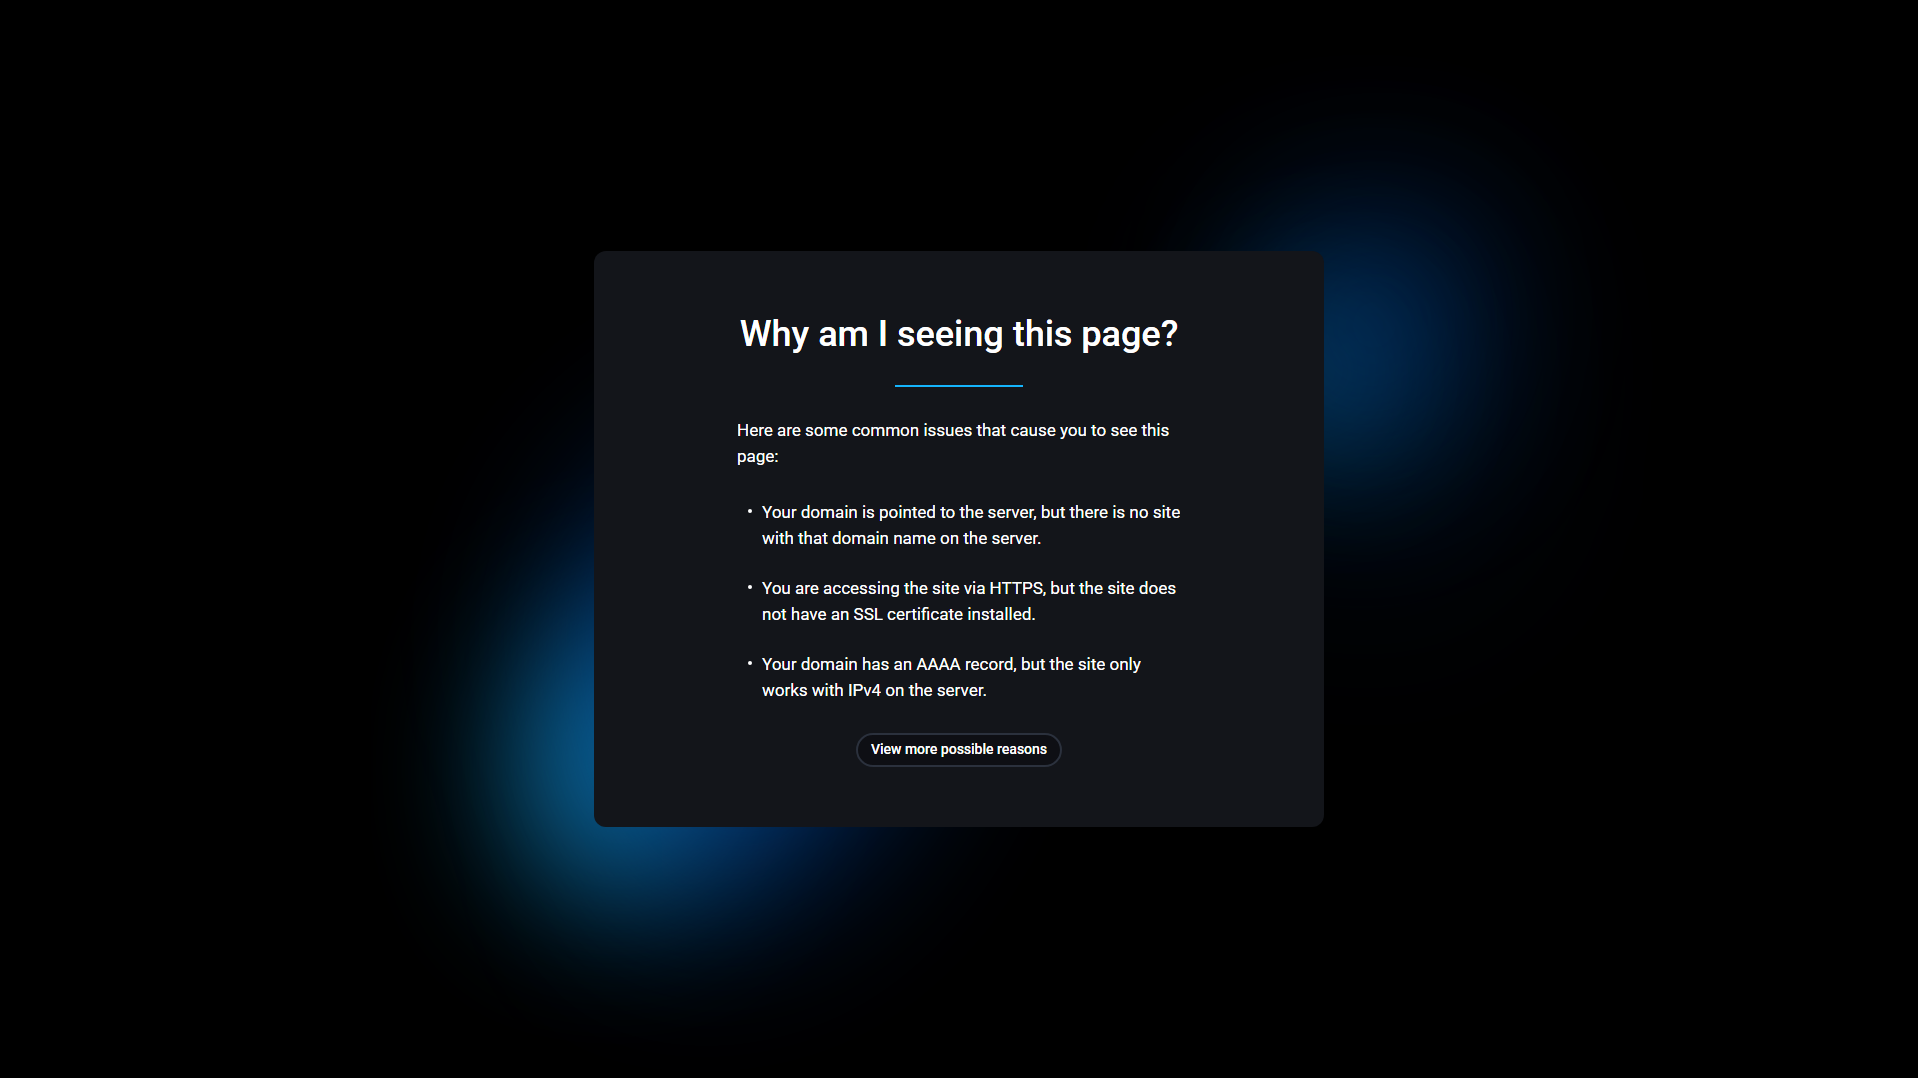
“FASTPANEL”
The sent-report ledger records the first outgoing report at .
The recorded recipient is abuse@gen.xyz.
The latest stored availability evidence still shows the domain reachable; 12 days has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
MetaMask-Imitation: join-3jane.xyz — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: VirusTotal 7/92 (alphaMountain.ai, CRDF, Ermes…
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
7 / 92 engine detections
Bericht öffnen2 det.
Bericht öffnenDBL_PHISH
4 community references
Bericht öffnenprovider verdict: clean
Bericht öffnenKeine Bedrohung markiert
Bericht öffnenNicht als schädlich markiert
Bericht öffnenDie Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
PhishDestroy threat report
join-3jane.xyz is an impersonation phishing domain built around the 3Jane name. The "join-" prefix is a common lure for fake waitlists, early-access and airdrop pages aimed at crypto users who expect to sign up. PhishDestroy first flagged it on 2026-10-11, and on 2026-10-19 the site was still online and serving content.
Sites like this copy a project's branding and invite visitors to join, claim an allocation or verify eligibility. The real goal is to get a wallet connection and a signature, or to collect login details or a recovery phrase. A malicious approval or signature can let the operator move tokens out of the wallet, and a typed seed phrase hands over the whole wallet. The page title currently reads "FASTPANEL", which is the name of a server control panel, while we classify the domain as 3Jane impersonation phishing.
Seven of 92 VirusTotal engines flagged the domain as of 2026-10-16: alphaMountain.ai, CRDF, Ermes, Forcepoint ThreatSeeker, Fortinet, Gridinsoft and LevelBlue. That count is modest, but other sources back it up. MetaMask, ScamSniffer and SEAL, three crypto-focused blocklists, also list the domain alongside PhishDestroy. Spamhaus DBL categorizes it as phishing. It also appears in four AlienVault OTX threat pulses, so other researchers have tracked it independently.
The domain was registered on 2026-09-11 through NICENIC INTERNATIONAL GROUP CO., LIMITED. Detection came 30 days later, which fits a domain set up in advance of a campaign. Traffic runs through Cloudflare (AS13335, US), so the origin server sits behind the proxy rather than being exposed directly. The Let's Encrypt certificate means browsers show a padlock, but that only confirms encryption, not that the site is legitimate.
If you connected a wallet to this site, revoke any token approvals granted to unfamiliar contracts using a trusted approval checker. Move remaining funds to a fresh wallet if you signed anything you did not fully understand. If you typed a seed phrase, treat that wallet as compromised and transfer assets out immediately. If you entered an email or password, change it everywhere it was reused and turn on two-factor authentication. Defenders should block the domain at DNS and proxy level, add it to wallet and email filters, and check logs for users who reached it after 2026-09-11.
Nein. PhishDestroy stuft join-3jane.xyz als MetaMask-Imitation ein (Risiko: kritisch, 100/100); die Domain wurde erstmals am 2026-10-11 entdeckt. VirusTotal: 7/92 Engines melden die Domain. Auf der Spamhaus DBL gelistet. Behandeln Sie die Website als unsicher.
Nein. Verbinden Sie auf join-3jane.xyz keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.
Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.
Zuletzt geprüft
 (RU)
PhishDestroy Investigation
Für diese gTLD ist der oben genannte Registrar im Rahmen einer ICANN-Akkreditierungsvereinbarung tätig. Die folgenden Links führen zur offiziellen Gebührenübersicht und zu den aktuellen Compliance-Leitlinien zu DNS-Missbrauch.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
ezra.ns.cloudflare.compoppy.ns.cloudflare.comDer Standort bezieht sich auf das IP-Netz.
740dfce922062324a940a8f456150611aca094a8cec6de20e806b8477c83ba00*.join-3jane.xyzjoin-3jane.xyzGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Google PageSpeed Insights — Prüfung der mobilen Leistung von join-3jane.xyz · checked Oct 12, 2026
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
Beobachtet: · Retrieved:
| Uuid | 01a12ab2-1698-77ef-aa4d-1cfeb64bd9ab |
|---|---|
| Final url | https://join-3jane.xyz/ |
| Status | 200 |
| Weitergeleitet | https-only |
| Redirects | [
{
"to": "https://join-3jane.xyz/",
"from": "http://join-3jane.xyz/",
"status": 307
}
] |
| Ip | 104.21.47.205 |
| Contacted domains | [
"fonts.gstatic.com",
"static.cloudflareinsights.com",
"fonts.googleapis.com"
] |
| Contacted IP addresses | [
"142.251.210.35",
"104.16.80.73",
"142.250.217.10",
"104.21.47.205"
] |
| Asns | [
"15169",
"13335"
] |
| Countries | [
"US"
] |
| Linked domains | [
"kb.fastpanel.direct"
] |
| Document hash | f9e074573ca30b897cb5f0cd449d45f470a17e03962c88d5d25d6b90ac622545 |
| Globals | [
"__cfBeacon"
] |
| Tls | {
"san": [
"*.join-3jane.xyz",
"join-3jane.xyz"
],
"cipher": "AES_128_GCM",
"issuer": "YE1",
"subject": "join-3jane.xyz",
"protocol": "QUIC",
"valid_to": "2026-12-10T04:50:27Z",
"valid_from": "2026-09-11T04:50:28Z"
} |
| Domainalter in Tagen | 30 |
| Apex age days | 30 |
| Tls age days | 30 |
| TLS-Gültigkeit in Tagen | 89 |
| Requests | 6 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 73,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "cloudflare",
"content-type": "text/html"
} |
Beobachtet: · Retrieved:
| Uuid | 736e3fc2-30fa-4458-9f85-462ad1df7d71 |
|---|---|
| Final url | https://join-3jane.xyz/ |
| Status | 200 |
| History | [
{
"url": "https://join-3jane.xyz/",
"status": 200
}
] |
| DOM structure hash | 2e5af119ea7f2e04eea5402b606bf63642911b973de8523addba2f21096b31a9 |
| Document hash | f9e074573ca30b897cb5f0cd449d45f470a17e03962c88d5d25d6b90ac622545 |
| Phishing v2 | [
"phishing"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS-Einträge | [
{
"name": "join-3jane.xyz",
"type": "A",
"value": "104.21.47.205"
},
{
"name": "join-3jane.xyz",
"type": "A",
"value": "172.67.172.118"
},
{
"name": "join-3jane.xyz",
"type": "AAAA",
"value": "2606:4700:3031::6815:2fcd"
},
{
"name": "join-3jane.xyz",
"type": "AAAA",
"value": "2606:4700:3034::ac43:ac76"
}
] |
| DNSSEC gültig | false |
| Ip | 104.21.47.205 |
| Registrierungseintrag | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-09-11T05:08:54Z",
"updated": "2026-09-16T05:12:28Z",
"expires": "2027-09-11T23:59:59Z",
"nameservers": [
"ezra.ns.cloudflare.com",
"poppy.ns.cloudflare.com"
]
} |
Beobachtet: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 52,
"malicious": 3,
"suspicious": 4,
"undetected": 33
} |
|---|---|
| Vendor labels | {
"CRDF": "malicious",
"Ermes": "not recommended",
"Fortinet": "spam",
"LevelBlue": "phishing",
"Gridinsoft": "suspicious",
"alphaMountain.ai": "spam",
"Forcepoint ThreatSeeker": "phishing"
} |
| Reputation | 0 |
| Tags | [
"dga"
] |
| Categories | {
"alphaMountain.ai": "Spam, Suspicious, Newly Registered (alphaMountain.ai)",
"Forcepoint ThreatSeeker": "phishing and other frauds"
} |
| Registrar | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| Erstellt | 2026-09-11T05:08:54Z |
| Expires | 2027-09-11T23:59:59Z |
| Updated | 2026-09-16T05:12:28Z |
| Erstmals gesehen | 2026-09-11T06:08:25Z |
| DNS-Einträge | [
{
"ttl": 300,
"type": "A",
"value": "172.67.172.118"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3031::6815:2fcd"
},
{
"ttl": 300,
"type": "A",
"value": "104.21.47.205"
},
{
"ttl": 21600,
"type": "NS",
"value": "ezra.ns.cloudflare.com"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "ezra.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3034::ac43:ac76"
},
{
"ttl": 21600,
"type": "NS",
"value": "poppy.ns.cloudflare.com"
}
] |
| Dns at | 2026-10-16T02:00:28Z |
| Jarm | 27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c |
| Certificate | {
"san": [
"*.join-3jane.xyz",
"join-3jane.xyz"
],
"issuer": "Let's Encrypt / YE1",
"serial": "6acac8aa7a31c3ec6a3fbaa76ca65326",
"sha256": "740dfce922062324a940a8f456150611aca094a8cec6de20e806b8477c83ba00",
"subject": "join-3jane.xyz",
"valid_to": "2026-12-10T04:50:27Z",
"valid_from": "2026-09-11T04:50:28Z"
} |
| Registrierungseintrag | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"registrar_iana_id": "3765",
"registrar_url": "https://nicenic.com",
"created": "2026-09-10T16:00:00Z",
"updated": "2026-09-10T16:00:00Z",
"expires": "2027-09-11T16:00:00Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited",
"serverTransferProhibited"
],
"nameservers": [
"ezra.ns.cloudflare.com",
"poppy.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
redirected→live_content
content_served
Unbekannt→redirected
http_redirect
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Unbekannt→live_content
content_served
Erreichbar
Keine Bedrohung markiert
Quelle ansehen7/92 engine detections
Quelle ansehen4 community references
Quelle ansehenPD-20261011-1235E0
join-3jane.xyz
Quelle ansehenPage captured
Quelle ansehen79 gespeicherte ähnliche Domains
Jede Spalte gibt einen Grund an, warum eine Domain mit diesem Host verknüpft ist. Knoten in voller Größe kennzeichnen „VirusTotal“-Erkennungen, gestrichelte Knoten sind bereits offline. Die vollständigen Listen folgen weiter unten.
Derselbe Favicon-Hash oder derselbe Seitentitel wie bei diesem Host.
Berichte mit demselben Collector-Label. Ein gemeinsames Label belegt weder eine Markenimitation noch eine gemeinsame Inhaberschaft. Passende Berichte ansehen →
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
join-3jane.xyz
PD-20261011-1235E0 Recipient: abuse@gen.xyz Registrar: NICENIC International Group Co., Limited (Hong Kong (China)) Policy Violations: “Services may be used only for lawful purposes… fraud, abuse and illegal activity prohibited. Violations may result in immediate suspension.” + dedicated abuse handling and takedown Applicable Laws: Crimes Ordinance Cap.200 (Fraud), Theft Ordinance Cap.210 §16A (fraud by deception), Personal Data (Privacy) Ordinance Cap.486
Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Federal tips line1-800-CALL-FBI
Current service: Report Fraud. England, Wales and Northern Ireland. Scotland: 101.
Contact centre0300 123 2040Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.
Template-based draft · optional AI wording assistance requires separate consent
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3 evidence guidance ↗
join-3jane.xyz)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Die AI-gestützte Analyse wurde erstellt am . Sie beschreibt die zu diesem Zeitpunkt verfügbaren Beweise; spätere Quellenprüfungen können abweichen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.