Google Safe Browsing
Bedrohungsindikator erfasst
Bericht öffnen
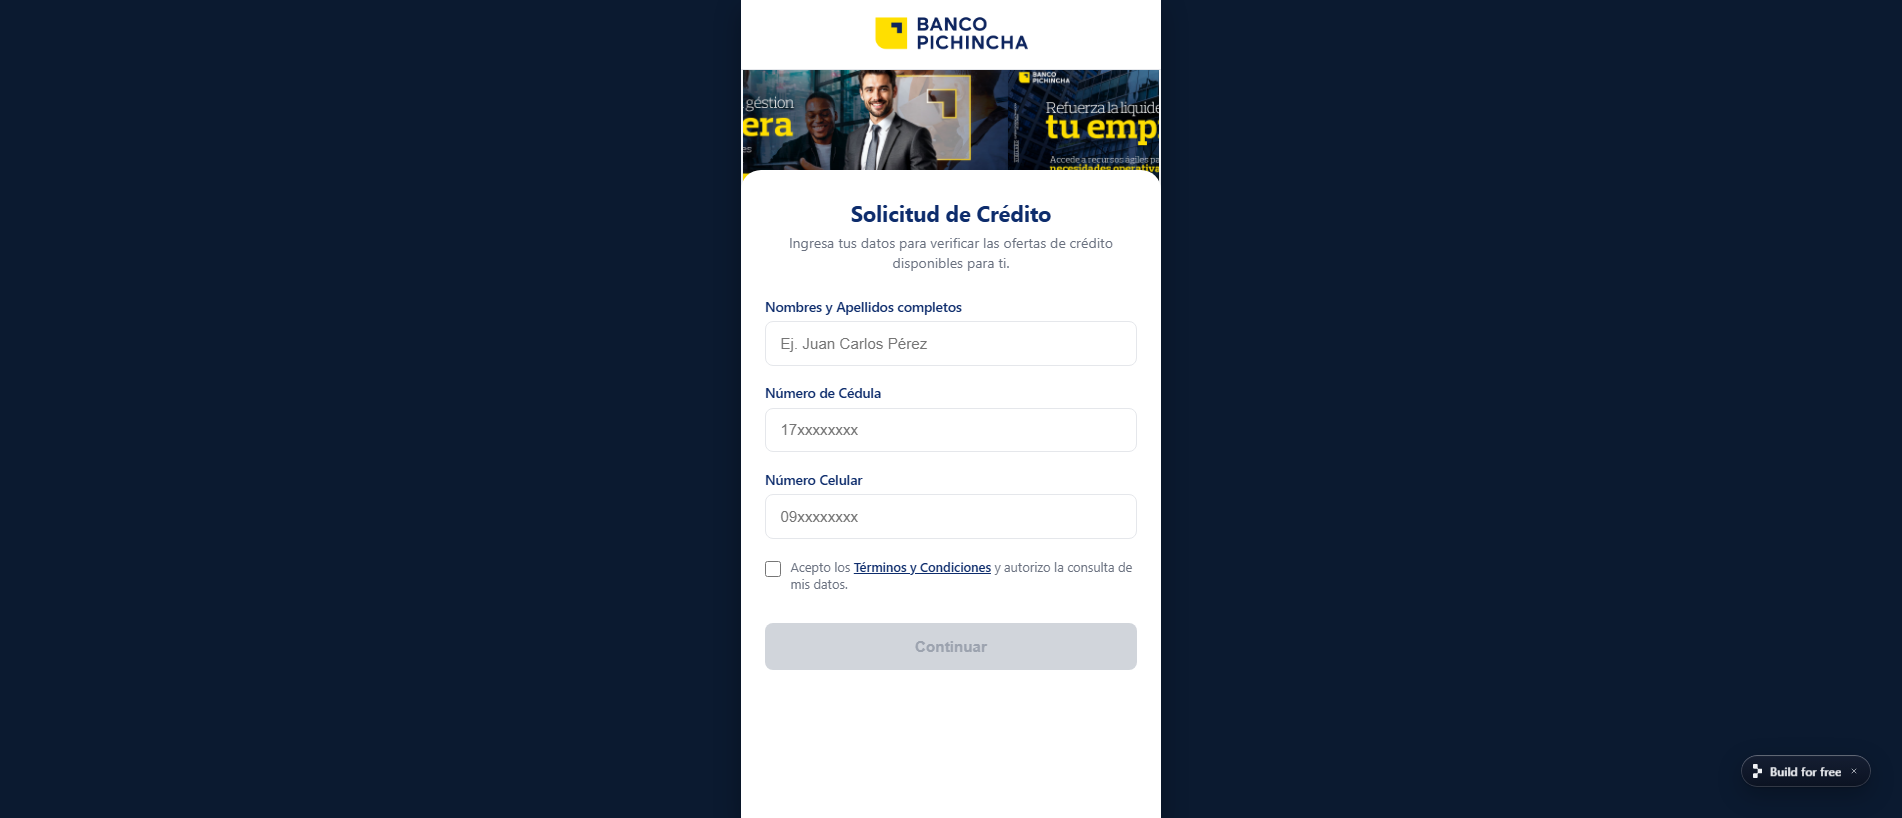
ecu-porvenircrecimiento--rixxioramos.replit.app: Phishing, von PhishDestroy am 2026-10-27 entdeckt. Risiko: kritisch (80/100). Registrar: Replit. Status: Zuletzt als aktiv bekannt. Hosting: Google LLC. Google Safe Browsing stuft sie als gefährlich ein. Auf der Spamhaus DBL gelistet. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.
“Crédito en Línea - Banco Pichincha”
 34.117.33.233Google LLC
Phishing: ecu-porvenircrecimiento--rixxioramos.replit.app — Zuletzt als aktiv bekannt (HTTP 200). Zusammenfassung der Beweislage: URLScan capture; Google Safe…
Die nachstehende Zusammenfassung der Beweislage stützt sich auf die gespeicherten Beobachtungen. Jede Quelle behält ihr eigenes Erfassungsdatum bei.
Nein. PhishDestroy stuft ecu-porvenircrecimiento--rixxioramos.replit.app als Phishing ein (Risiko: kritisch, 80/100); die Domain wurde erstmals am 2026-10-27 entdeckt. Google Safe Browsing stuft sie als gefährlich ein. Auf der Spamhaus DBL gelistet. Behandeln Sie die Website als unsicher.
Nein. Verbinden Sie auf ecu-porvenircrecimiento--rixxioramos.replit.app keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.
Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.
Bedrohungsindikator erfasst
Bericht öffnenDBL_ABUSED_PHISH
Schädlich · Engine-Urteil · Bewertung 99
SHA-256 a93a6dea825fa3ff94a74b4aa32edf0abbcedfcf26df062d0076cc2d8cc5e66d
Beobachtet: · Abgerufen:
| Uuid | 01a17eb4-9acb-77fd-924a-889c394e3026 |
|---|---|
| Final url | https://ecu-porvenircrecimiento--rixxioramos.replit.app/ |
| Status | 200 |
| Ip | 34.117.33.233 |
| Ptr | 233.33.117.34.bc.googleusercontent.com |
| Kontaktierte Domains | [
"www.bancopichincha.com.co",
"replit-cdn.com",
"upload.wikimedia.org"
] |
| Angesprochene IP-Adressen | [
"35.190.3.23",
"177.253.96.14",
"185.15.59.240",
"34.117.33.233"
] |
| Asns | [
"396982",
"13489",
"14907"
] |
| Countries | [
"US",
"CO"
] |
| Dokument-Hash | a93a6dea825fa3ff94a74b4aa32edf0abbcedfcf26df062d0076cc2d8cc5e66d |
| Globals | [
"validarNombre",
"validarCedulaSimple",
"validarCelular",
"obtenerIP",
"DISCORD_WEBHOOK_URL",
"track",
"currentSlide",
"realSlides",
"aceptoCheckbox",
"btnSubmit"
] |
| Cookies | [
"GAESA"
] |
| Tls | {
"san": [
"replit.app",
"*.replit.app"
],
"cipher": "AES_128_GCM",
"issuer": "WR3",
"subject": "replit.app",
"protocol": "TLS 1.3",
"valid_to": "2026-12-01T12:25:50Z",
"valid_from": "2026-09-02T11:30:15Z"
} |
| Domainalter in Tagen | 1 |
| Apex age days | 1440 |
| Tls age days | 55 |
| TLS-Gültigkeit in Tagen | 90 |
| Anfragen | 7 |
| Urteile gegen Anbieter | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP-Header | {
"server": "Google Frontend",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=63072000; includeSubDomains"
} |
Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.
keine Community-Verweise
Bericht öffnen73 / 100 · Heuristik-Wert · 0 Markenbezüge · 0 Klassifizierungen
Bericht öffnenDiese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
Beobachtet: · Abgerufen:
| Anzahl der Ergebnisse nach Anbieter | {
"timeout": 0,
"harmless": 44,
"malicious": 14,
"suspicious": 1,
"undetected": 33
} |
|---|---|
| Herstelleretiketten | {
"DNS8": "suspicious",
"ESET": "phishing",
"G-Data": "phishing",
"Lionic": "phishing",
"Sophos": "phishing",
"Webroot": "malicious",
"Emsisoft": "phishing",
"Fortinet": "phishing",
"Netcraft": "malicious",
"0xSI_f33d": "phishing",
"Kaspersky": "phishing",
"LevelBlue": "phishing",
"BitDefender": "phishing",
"alphaMountain.ai": "phishing",
"Google Safe Browsing": "phishing"
} |
| Ruf | 0 |
| Stichwörter | [
"dga"
] |
| Kategorien | {
"alphaMountain.ai": "Phishing (alphaMountain.ai)"
} |
| Erstellt | 2021-04-16T00:00:00Z |
| Aktualisiert | 2025-12-04T00:00:00Z |
| Erstmals gesehen | 2026-10-26T11:50:21Z |
| DNS-Einträge | [
{
"ttl": 3600,
"type": "A",
"value": "34.117.33.233"
}
] |
| Dns at | 2026-10-27T08:34:33Z |
| Jarm | 29d3fd00029d29d00042d43d00041d6f940079659edb62e1c38c38bd26ee84 |
| Zertifikat | {
"san": [
"replit.app",
"*.replit.app"
],
"issuer": "Google Trust Services / WR3",
"serial": "b3df8d4daf091430a5fcdb9944aa352",
"sha256": "4a74494d584027de8f1b50d93d1683733368fbaea4298191709beefd53e0b0ae",
"subject": "replit.app",
"valid_to": "2026-12-01T12:25:50Z",
"valid_from": "2026-09-02T11:30:15Z"
} |
| E-Mail-Konfiguration | {
"spf_lookups": 0
} |
|---|---|
| CAA-Einträge | {
"domain": "ecu-porvenircrecimiento--rixxioramos.replit.app"
} |
| Ergebnisse der DNS-Sicherung | {
"resolvers": 12,
"blocked_count": 0
} |
| Beobachtungen zum Webarchiv | {
"last": "2026-10-27T18:52:15Z",
"first": "2026-10-27T18:52:15Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 6215
} |
| Seitentitel und Metadaten | {
"title": "Crédito en Línea - Banco Pichincha"
} |
| Tracker | {
"requests": 5,
"trackers": [
{
"name": "WikiMedia",
"company": "Wikimedia Foundation",
"country": "US",
"category": "Hosting",
"requests": 1
}
]
} |
| Formulare und gemischte Inhalte | {
"no_sri": [
"https://replit-cdn.com/replit-pill/replit-pill.global.js"
],
"third_party_scripts": 1
} |
| Status | {
"up": true,
"code": 200,
"timings": {
"dns": 44,
"tls": 18,
"wait": 1267,
"connect": 5,
"download": 6
},
"response_ms": 1340
} |
| TLS-Verbindung | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 18824,
"co2_grams": 0.0007,
"cleaner_than": 58
} |
| DNS-Server | {
"ns": [
{
"ip": "216.239.36.107",
"host": "ns-cloud-b3.googledomains.com"
},
{
"ip": "216.239.34.107",
"host": "ns-cloud-b2.googledomains.com"
},
{
"ip": "216.239.38.107",
"host": "ns-cloud-b4.googledomains.com"
},
{
"ip": "216.239.32.107",
"host": "ns-cloud-b1.googledomains.com"
}
],
"zone": "replit.app"
} |
| Cookies | {
"cookies": [
{
"name": "GAESA"
},
{
"name": "WMF-Uniq",
"secure": true,
"http_only": true,
"same_site": "None"
}
]
} |
| Standort | {
"ip": "34.117.33.233",
"asn": "396982",
"org": "Google LLC",
"city": "Kansas City",
"country": "US"
} |
| SSL | {
"issuer": "Google Trust Services / WR3",
"subject": "replit.app"
} |
| DNS-Einträge | {
"A": [
"34.117.33.233"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=63072000; includeSubDomains",
"message": "HSTS header does not contain the preload directive."
} |
| HTTP-Sicherheitsrichtlinien | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=63072000; includeSubDomains",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "34.117.33.233",
"family": 4
} |
| Weiterleitungen | {
"chain": [
"https://ecu-porvenircrecimiento--rixxioramos.replit.app"
]
} |
| Tech stack | {
"technologies": [
"Google Cloud",
"HSTS",
"Google Cloud Trace",
"Google Cloud CDN",
"HTTP/3"
]
} |
| Seitenlinks | {
"internal_count": 1
} |
| HTTP-Header | {
"headers": {
"server": "Google Frontend",
"content-type": "text/html; charset=UTF-8",
"strict-transport-security": "max-age=63072000; includeSubDomains"
}
} |
Geprüft, kein Treffer
Zuletzt geprüft
cfaf06b2b98fd9a402fda354e64f264be20788300aabce9986aa211357938665 · 48751 bytes 6272c855c5ac8bdfe5bacec3ac66845510ba780c4886cf5e51a312a901def29f · 50862 bytes 51da1764c0ae54415452dbae5e33580f133e5dfe36c131f480913aed9ab7e0c3 · 38033 bytes 5ea2709b916b29eaef60f41a3ebd2f2e020bb3ce608d6ee2ddc35d19ce0a6509 · 49599 bytes e5ab912b9af45a36b10d38316230ca0b52e121e8910e05336c86b70aac5e23f4 · 47942 bytes  34.117.33.233 Missbrauchs-Score 42/100 11 Meldungen Fraud OrdersPhishingEmail SpamPort-ScanHackingSpoofingSchlechter Web-Bot geprüft 27.10.2026 zuletzt gemeldet
For the registrable domain replit.app behind this subdomain, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
34.117.33.233Kansas City, USDer Standort bezieht sich auf das IP-Netz.
4a74494d584027de8f1b50d93d1683733368fbaea4298191709beefd53e0b0aereplit.app*.replit.appGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Mit Zeitstempel versehene Antwortmetadaten, die von der lokalen Erfassungspipeline gespeichert wurden. Jeder Wert unten bezieht sich auf den angezeigten Archivierungszeitpunkt.
https://ecu-porvenircrecimiento--rixxioramos.replit.app/Cache-Control: privateContent-Type: text/html; charset=UTF-8Server: Google Frontendh3=":443"; ma=2592000privatetext/html; charset=UTF-8Tue, 27 Oct 2026 18:52:16 GMTTue, 27 Oct 2026 18:52:16 GMTGoogle Frontendmax-age=63072000; includeSubDomainschunked1.1 google0117f5931c20ba2a34c1c771acabab8cVom Collector gespeicherte Werte; lange Werte können bei der Erfassung gekürzt werden.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Keine Flagge gespeichert→Markierung gespeichert
Erreichbar
Quelle: Verfügbarkeitsmonitor. Jede gespeicherte Beobachtung wird separat geführt, einschließlich Datensätze mit demselben Datum oder derselben Nachweis-Hash-Zahl, aber unterschiedlichen Quellen oder DNS-Zuständen. Ein unbekannter Zustand ist kein Beweis dafür, dass die Website offline ist.
Erfasste Ereignisse: 10. Diese Einträge beschreiben gesammelte Beweise, ausgehende Benachrichtigungen und die Veröffentlichung; sie bestätigen weder eine vollständige Untersuchung noch eine Sperrung.
Bedrohungsindikator erfasst
Quelle ansehenecu-porvenircrecimiento--rixxioramos.replit.app
Quelle ansehenSeite gespeichert
Quelle ansehenSeite archiviert
Quelle ansehenWir scannen verdächtige URLs, prüfen öffentliche Ergebnisse und leiten Beweismaterial über die entsprechenden Kanäle zur Meldung von Missbrauch weiter. Die oben aufgeführten, mit Datum versehenen Ereignisse zeigen, was für diese Domain erfasst wurde. Im folgenden Abschnitt wird der gesamte Arbeitsablauf erläutert.
Erfassen Sie die gerenderte Seite, die Anfragen und die sichtbare Infrastruktur.
Vergleichen Sie die verfügbaren Ergebnisse der Suchmaschinen und behalten Sie den Zeitstempel der Analyse bei.
Prüfen Sie, ob Google die URL derzeit als unsicher einstuft.
Einen öffentlichen Scan sowie die zugehörigen Netzwerk- und Klassifizierungsdaten einsehen.
Suchen Sie nach Hinweisen auf Indikatoren und entsprechenden Informationen aus der Community.
Vergleichen Sie archivierte Screenshots und bewahren Sie den historischen Kontext auf.
Suchen Sie nach übereinstimmenden Indikatoren und zugehörigen Bedrohungsdatensätzen.
Zertifikatsdatensätze und zugehörige Hostnamen prüfen.
Vergleichen Sie die Antworten der Sicherheits-Resolver und protokollieren Sie festgestellte Blockierungen.
Überprüfung der öffentlichen DNS-, TLS-, HTTP- und Technologie-Oberfläche.
Die für das Scannen, die Reputationsprüfungen und die Meldungen verwendeten Sicherheitsdienste sind unten aufgeführt. Die Auflistung eines Dienstes ist kein Beweis dafür, dass dieser die betreffende Domain erhalten, akzeptiert oder Maßnahmen ergriffen hat. Erfasste Meldungen erscheinen im oben angezeigten Benachrichtigungsverlauf.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL-Analyse↗
 CloudflareRadar / Missbrauchsmeldung↗
 YandexSafe Browsing↗
 URLScan.ioÖffentlicher Scan↗
 ESETBeispiel / URL-Einreichung↗
 BitdefenderURL-Übermittlung↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL-Meldung↗
 Avast / AVGURL-Meldung↗
 KasperskyOpenTIP↗
 Dr.WebOnline-Scanner↗
 NetcraftMissbrauchsmeldung↗
 PhishTankMeldungen aus der Community↗
 APWG eCXPhishing-Informationen↗
 PhishStatsÖffentlicher Feed↗
 Phish.ReportHosting-Missbrauch↗
 SpamhausDomain-Reputation↗
 PolySwarmAnalyse mit mehreren Engines↗
 CheckPhishURL-Scan↗
 QutteraMalware-Scan↗
 URLqueryBrowser-Analyse↗
 Criminal IPAsset-Intelligence↗
 CRDFThreat Center↗
 ScamadviserReputationsprüfung↗
 MyWOTReputation in der Community↗
Ähnlicher Titel Hilfssignal 4
Gleiche IP 34.117.33.233 Hilfssignal 6
Registrar: Replit Nur zur Einsicht 6
Jeder Strahl stellt einen Grund dar, warum eine Domain mit diesem Bericht verknüpft ist. Die Größe der Knoten kennzeichnet die von VirusTotal festgestellten Erkennungen, gestrichelte Knoten sind bereits offline, und die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Derselbe Favicon-Hash oder derselbe Seitentitel wie bei diesem Host.
Diese Ursprungs-IP hostet mehrere Phishing-Domänen – die Infrastruktur kann kampagnenübergreifend gemeinsam genutzt werden.
Weitere PhishDestroy-Berichte zu dieser IP-Adresse: 215 Nachfolgend aufgeführt: die 6 mit den meisten VirusTotal-Erkennungen.
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
ecu-porvenircrecimiento--rixxioramos.replit.app Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Das IC3 akzeptiert keine Anhänge. Bewahren Sie die Originalbelege für die Ermittler auf. IC3-Leitfaden
Bundesweite Hotline für Hinweise1-800-CALL-FBI

Aktueller Service: Betrug melden. England, Wales und Nordirland. Schottland: 101.
Kontaktzentrum0300 123 2040


Melden Sie Betrug und Betrugsversuche bei der US-amerikanischen Federal Trade Commission. Die Meldungen werden in eine Datenbank aufgenommen, die von den Strafverfolgungsbehörden genutzt wird.

Offizielle Meldestelle für Identitätsdiebstahl mit einem schrittweisen Plan zur Wiederherstellung.

Melden Sie Cybervorfälle und Phishing an die US-Behörde für Cybersicherheit und Infrastruktursicherheit (Cybersecurity and Infrastructure Security Agency).

Leiten Sie Betrugs-E-Mails und -SMS an das Nationale Zentrum für Cybersicherheit weiter, das die gefundenen bösartigen Websites sperrt.
E-Mailreport@phishing.gov.uk SMS7726
Verzeichnis der nationalen Incident-Response-Teams (CSIRTs) in der EU. Finden Sie das Team für Ihr Land.

Weltweites Verzeichnis von Incident-Response-Teams, durchsuchbar nach Land und Branche.
Leiten Sie Phishing-E-Mails an die Anti-Phishing Working Group weiter.
E-Mailreportphishing@apwg.org
Nationales Portal zur Meldung von Cyberkriminalität. Bei Finanzbetrug rufen Sie bitte außerdem umgehend die Hotline unter 1930 an.
Hotline1930
Melden Sie Cyberkriminalität beim Australian Cyber Security Centre und bei der Polizei.

Melden Sie Betrugsfälle beim National Anti-Scam Centre, das von der ACCC betrieben wird.

Melden Sie Betrug und Betrugsversuche in Kanada und lesen Sie aktuelle Betrugswarnungen.
Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.
Selbst wenn Gelder eingefroren wurden, können sie ohne eine offizielle polizeiliche Anzeige oder einen Gerichtsbeschluss nicht zurückerlangt werden. Die Einreichung einer Anzeige ist der einzige Weg zu einer möglichen Rückforderung.
Betrüger sind Kriminelle. Eine Anzeige schafft einen offiziellen Nachweis und hilft, andere zu schützen.
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
ecu-porvenircrecimiento--rixxioramos.replit.app)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen & BeweismittelFTC · Rückerstattungsbetrug
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.