Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
Favicon von communityhubvote.digital

communityhubvote.digital

Kurz gesagt

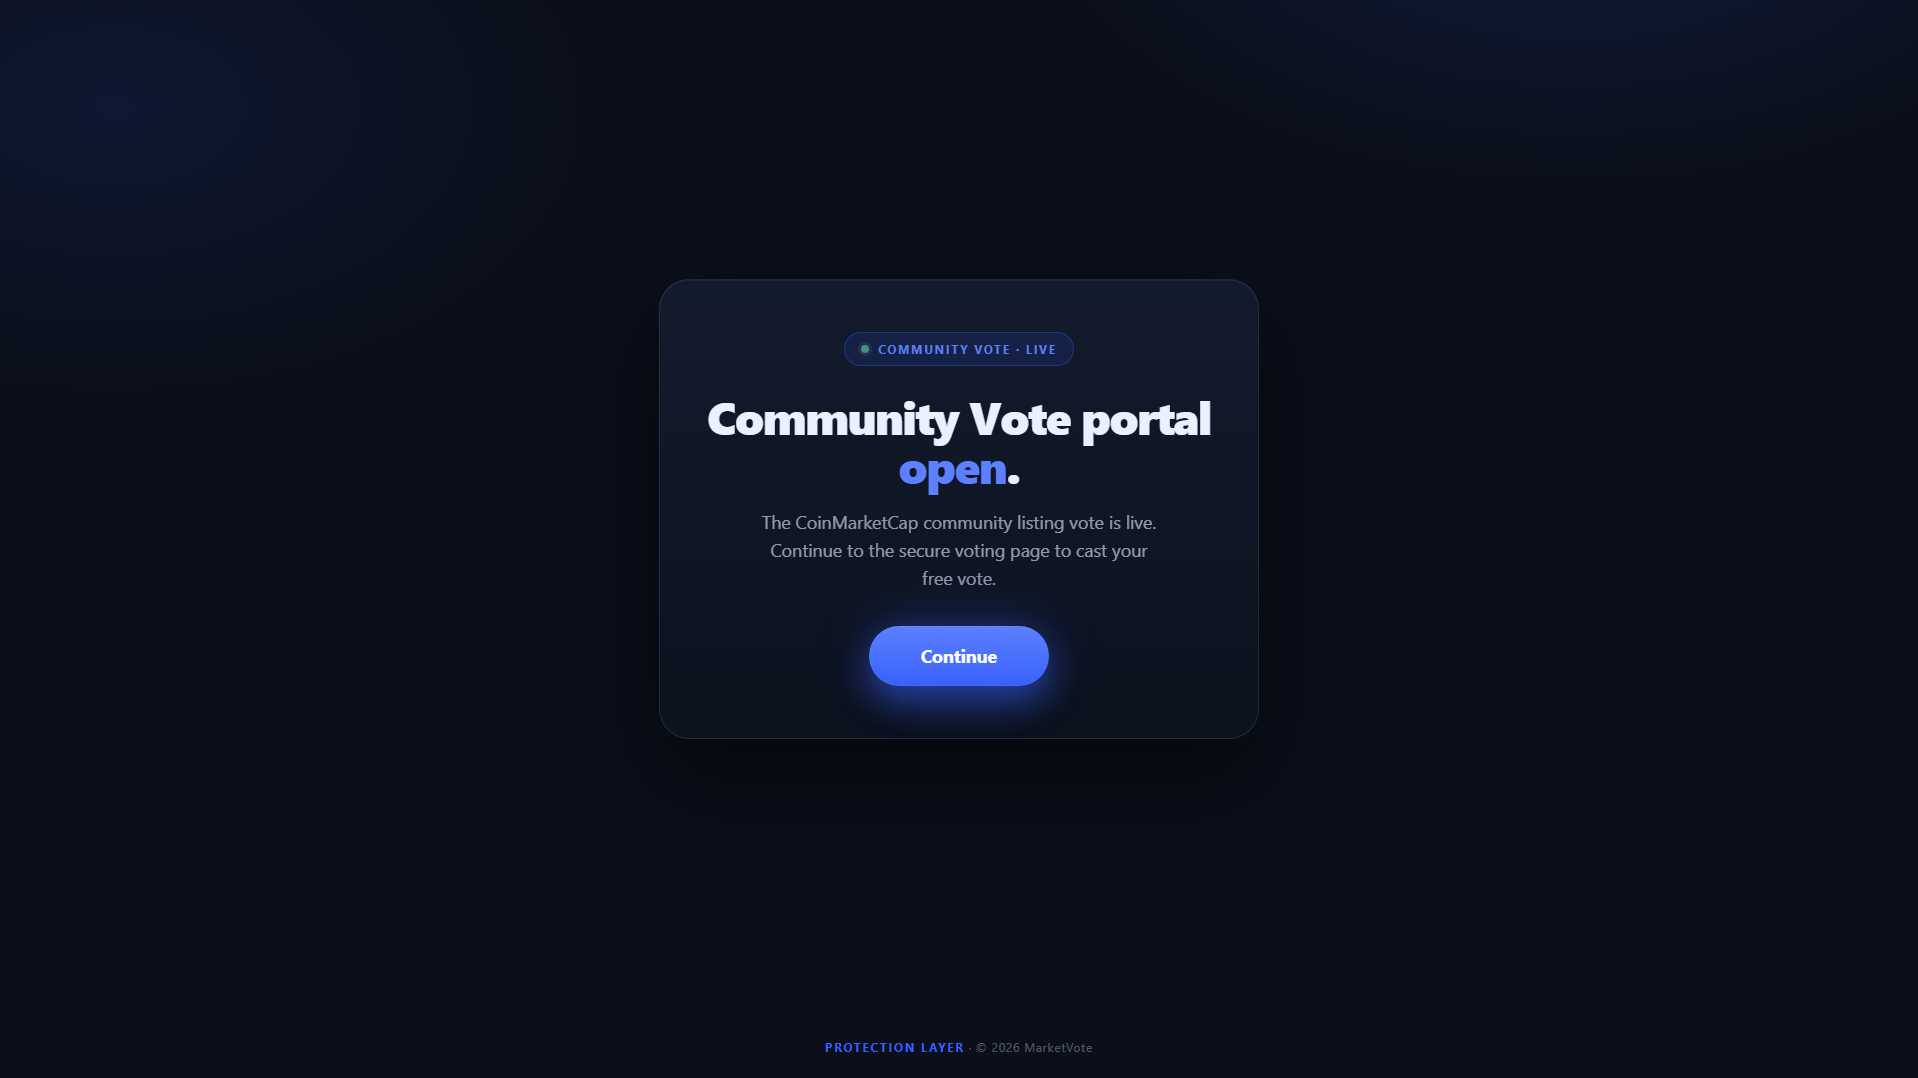
communityhubvote.digital: Coinmarketcap-Imitation, von PhishDestroy am 2026-09-08 entdeckt.

“Vote”

Registrar
Spaceship
Resolved IP
94.156.102.13
Registered
07.09.2026
PhishDestroy assessment Kritisch
Verfügbarkeit Inhalt nicht verfügbar Der Inhalt war in der letzten Beobachtung nicht verfügbar Beobachtet · HTTP probe
VirusTotal-Erkennungen: 12/89 Gespeicherte Sperrlistenübereinstimmungen: 2 URLQuery threat systems: 1 alert Automatische Markenkennung: Coinmarketcap
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
Seitenaufnahmen
zur Galerie
Domainalter
Gesendete Meldungen
zur Zeitleiste
OTX: 4 refs 08.09.2026 1 Report Sent
API
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 12. Öffentliche Blocklisten, die eine Übereinstimmung melden: 2. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

Coinmarketcap-Imitation: communityhubvote.digital — Inhalt nicht verfügbar. Zusammenfassung der Beweislage: VirusTotal 12/89 (alphaMountain.ai, BitDefender…

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Analysis

Domain summary

communityhubvote.digital: Coinmarketcap-Imitation, von PhishDestroy am 2026-09-08 entdeckt. Risiko: kritisch (100/100). Registrar: Spaceship. Status: Inhalt nicht verfügbar. Hosting: PLAY2GO INTERNATIONAL LIMITED. PhishDestroy hat 1 Missbrauchsmeldung gesendet. VirusTotal: 12/89 Engines melden die Domain. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.

Kritisch
VirusTotal
12 / 89
OTX
4 community refs
Seitenaufnahmen
9

PhishDestroy threat report

Overview

communityhubvote.digital is an impersonation phishing page that presented itself as a community voting hub under the bare page title "Vote". MetaMask and SEAL both list the domain, which places its targets among crypto wallet holders. PhishDestroy first flagged it on 2026-09-08. The site has been offline since 2026-09-28, and its DNS was still inactive at the last check on 2026-10-19.

How the scam works

Fake voting pages borrow the look of a governance poll, community election or reward ballot, then ask visitors to verify themselves before they can cast a vote. That verification is the trap. Depending on the variant, it asks for a wallet connection and a signature, account credentials, or a recovery phrase. Anything signed or typed there goes straight to the operators, and a signed approval can let them move tokens out of the wallet without any further prompt.

Evidence

Twelve of 89 VirusTotal engines classed the domain as malicious on 2026-09-20. The flagging vendors include Kaspersky, BitDefender, Fortinet, Forcepoint ThreatSeeker, G-Data, Gridinsoft, CRDF and alphaMountain.ai. Twelve detections is a modest count, but they come from established vendors across different detection approaches. The domain also sits on the PhishDestroy, MetaMask and SEAL blocklists, and four AlienVault OTX threat pulses reference it.

Infrastructure

The domain was registered through Spaceship, Inc. on 2026-09-07, one day before PhishDestroy detected it. That gap fits a campaign built to go live immediately. It was hosted on the PLAY2GO INTERNATIONAL LIMITED network in Germany and used a free Let's Encrypt certificate, so the padlock in the browser said nothing about whether the site was legitimate. It stayed reachable for about three weeks before going dark on 2026-09-28.

What to do

If you connected a wallet or signed anything on this site, review your token approvals right away and revoke any you do not recognise. If you entered a recovery phrase, treat that wallet as compromised and move your remaining funds to a new wallet with a fresh phrase. If you typed a password, change it everywhere you reuse it and turn on two-factor authentication. Be wary of any "vote" or "poll" link that asks you to connect a wallet before you can take part. Security teams should block the domain and its hosting IP, and add it to wallet and mail filtering, since campaigns like this often come back under new domains.

QuellennachweiseVirusTotal 12 / 89 · OTX 4 references 6 sources

VirusTotal

12 / 89 engine detections

Bericht öffnen
VirusTotal · 2026-10-08T03:38:02Z

Beobachtet: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 48,
    "malicious": 9,
    "suspicious": 1,
    "undetected": 34
}
Vendor labels
{
    "CRDF": "malicious",
    "VIPRE": "malware",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Fortinet": "spam",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "BitDefender": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Tags
[
    "dga"
]
Categories
{
    "alphaMountain.ai": "Newly Registered (alphaMountain.ai)"
}
Erstmals gesehen
2026-09-07T20:06:16Z
DNS-Einträge
[
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "autumn.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "autumn.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "braden.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "94.156.102.13"
    }
]
Dns at
2026-09-24T07:36:37Z
Certificate
{
    "san": [
        "communityhubvote.digital",
        "www.communityhubvote.digital"
    ],
    "issuer": "Let's Encrypt / YR1",
    "serial": "51c9e398d157e62f613df60b61330d1983d",
    "sha256": "6c062ed5d1328b8d7a7ee473a0f01b2c2954f47e681ecec71ab7effcc6db4081",
    "subject": "communityhubvote.digital",
    "valid_to": "2026-12-06T18:54:34Z",
    "valid_from": "2026-09-07T18:54:35Z"
}
Registry data
{
    "status": [
        "client update prohibited",
        "client transfer prohibited",
        "client hold"
    ],
    "events": {
        "last changed": "2026-09-27T11:23:22Z",
        "registration": "2026-09-07T19:13:22Z",
        "registrar expiration": "2027-09-07T19:13:22Z",
        "last update of RDAP database": "2026-10-08T04:21:58Z"
    },
    "registrar": "Spaceship, Inc.",
    "registrar_iana_id": "3862"
}

Cloudflare Radar

provider verdict: clean

Nicht erfasst
Bericht öffnen
Cloudflare Radar · 2026-09-08T19:18:24Z

Beobachtet: · Retrieved:

Uuid
e6588883-ea6c-4fd2-88d2-90b62ebd26ed
Final url
https://communityhubvote.digital/
Status
200
History
[
    {
        "url": "https://communityhubvote.digital/",
        "status": 200
    }
]
DOM structure hash
ab8caca8e0a720d8f5322d4b7b03ab06905356a63b9e01cc2cccb60570fa9df9
Document hash
dcb7c5ff6aa2a5dcbb3619e3882740f7013ad995925662a2f0abd7b7d0378578
Domain-Risiken
[
    "Newly Seen Domains",
    "Security Risks",
    "New Domains"
]
Radar rank
{
    "bucket": ">200000"
}
DNS-Einträge
[
    {
        "name": "communityhubvote.digital",
        "type": "A",
        "value": "94.156.102.13"
    }
]
DNSSEC gültig
false
Ip
94.156.102.13

Google Safe Browsing

Keine Bedrohung markiert

Bericht öffnen

URLScan

Nicht als schädlich markiert

Bericht öffnen
URLScan · 2026-09-08T18:44:44Z

Beobachtet: · Retrieved:

Uuid
01a08256-28bd-76cb-9b24-a6ef70419cb8
Final url
https://communityhubvote.digital/
Status
200
Weitergeleitet
https-only
Redirects
[
    {
        "to": "https://communityhubvote.digital/",
        "from": "http://communityhubvote.digital/",
        "status": 307
    }
]
Ip
94.156.102.13
Contacted IP addresses
[
    "94.156.102.13"
]
Asns
[
    "215439"
]
Countries
[
    "DE"
]
Document hash
dcb7c5ff6aa2a5dcbb3619e3882740f7013ad995925662a2f0abd7b7d0378578
Tls
{
    "san": [
        "communityhubvote.digital",
        "www.communityhubvote.digital"
    ],
    "cipher": "AES_256_GCM",
    "issuer": "YR1",
    "subject": "communityhubvote.digital",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-06T18:54:34Z",
    "valid_from": "2026-09-07T18:54:35Z"
}
Domainalter in Tagen
0
Apex age days
0
Tls age days
0
TLS-Gültigkeit in Tagen
89
Requests
2
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 97,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "nginx/1.18.0 (Ubuntu)",
    "content-type": "text/html; charset=utf-8",
    "strict-transport-security": "max-age=31536000; includeSubDomains"
}

Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.

Erfasste Quelldetails

Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.

Every stored field, with its source and date
Erkenntnisse zur Netzwerksicherheit
Threat Detection Systems 1 alert
Detection SystemIndicatorVerdictAlert
DNS4EU communityhubvote.digitalmaliciousSinkholed

Fragen zu communityhubvote.digital

Ist communityhubvote.digital seriös?

Nein. PhishDestroy stuft communityhubvote.digital als Coinmarketcap-Imitation ein (Risiko: kritisch, 100/100); die Domain wurde erstmals am 2026-09-08 entdeckt. VirusTotal: 12/89 Engines melden die Domain. Behandeln Sie die Website als unsicher.

Ist es sicher, eine Wallet mit communityhubvote.digital zu verbinden?

Nein. Verbinden Sie auf communityhubvote.digital keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.

Was soll ich tun, wenn ich communityhubvote.digital genutzt habe?

Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.

Weiterlesen

Blocklist matchesMetaMask · PhishDestroy · SEAL 3
MetaMask Gelistet Quelle ansehen
PhishDestroy PhishDestroy list Quelle ansehen
SEAL Gelistet Quelle ansehen

Zuletzt geprüft

Gespeicherte Aufnahme · 9 Aufnahmen

All capture links and hashes (9)
Observed page title
Vote
Automated brand references
Coinmarketcap
TLS-Zertifikat
Ausgestellt von Let's Encrypt / YR1 · gespeicherte Gültigkeit endet in 42 Tagen

Domaindetails

Domain
URLScan verdict Analyse abgeschlossen score 0 report ↗
IP-Reputation abuse score 2/100 4 reports Open Proxy checked 08.09.2026
OTX tags 2026-09activeall-domainsblocklistcontentcryptoDomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrar Spaceship (Unknown)
RegistrierungErstellt 07.09.2026 (47d · New) — Expires 07.09.2027
Zeit bis zur ersten Nichtverfügbarkeit 19 days
Was wir zählen Verstrichene Zeit von der ersten gespeicherten Missbrauchsmeldung bis zur ersten Feststellung, dass der Inhalt nicht verfügbar war. Damit ist die Ursache nicht geklärt.
Was jeder Bericht enthält Gespeicherte Ausgangsberichtsaufzeichnungen können auf zu diesem Zeitpunkt verfügbare Beweise verweisen, wie z. B. Urteile von Anbietern, Registrierungsdaten, Hosting-Details, Klassifizierungen oder Screenshots. Diese Seite lässt keine Rückschlüsse auf die genaue zugestellte Nutzlast, den Empfang, die Bestätigung oder die Aktion eines Empfängers zu.
Technische DetailsProvenance & timestamps
Erstmals entdeckt08.09.2026
DOM Analysisanalyzed 09.09.2026score 100/1001 brand signal
Submitted URLhttp://communityhubvote.digital/
Favicon Hash
Fall-ID
ICANN OVERSIGHT

Akkreditierung und RAA-Kontext

Akkreditierung des Registrars und Pflichten bei DNS-Missbrauch

Für diese gTLD ist der oben genannte Registrar im Rahmen einer ICANN-Akkreditierungsvereinbarung tätig. Die folgenden Links führen zur offiziellen Gebührenübersicht und zu den aktuellen Compliance-Leitlinien zu DNS-Missbrauch.

Eine Akkreditierung ist ein Vertrag, keine Sicherheitszertifizierung.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nichts wird automatisch gesendet.

Netzwerk & Zertifikate

Gespeicherte technische Beweise

Netzwerk & DNS

Resolved IP
94.156.102.13
Netzwerk-ASN
AS215439
Organization
Play2go International Limited
Observed location
Frankfurt am Main, DE
Server header
nginx/1.18.0 (Ubuntu)

Nameserver 2

  • autumn.ns.cloudflare.com
  • braden.ns.cloudflare.com

Der Standort bezieht sich auf das IP-Netz.

TLS-Zertifikat

Issuer
Let's Encrypt / YR1
Gültig ab
2026-09-07 18:54:35
Gültig bis
2026-12-06 18:54:34
Hostname coverage
Hostname stimmt nicht mit dem Zertifikat überein
Validity
Innerhalb des gespeicherten Gültigkeitszeitraums
Collection time
2026-09-08 19:02:09 UTC
Erfassungsquelle
PhishDestroy collector
Fingerabdruck des Zertifikats6c062ed5d1328b8d7a7ee473a0f01b2c2954f47e681ecec71ab7effcc6db4081
Zertifikatsnamen · 1 SAN
  • www.communityhubvote.digital

Gespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.

Recorded subdomains1

Hostnames retained in the domain record or Certificate Transparency cache. A hostname alone does not establish current availability or malicious activity.

  • www.communityhubvote.digitalDomain record

The original observation time is not recorded for these hostnames.

Technologien · 3 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

12 / 89 Sicherheitsanbieter haben diese Domain markiert
Auf VT ansehen
Zuletzt analysiert First positive detection Vorheriger gespeicherter Stand: 11 detections
alphaMountain.ai
BitDefender
CRDF
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
SOCRadar
Sophos
VIPRE

Archivierte Beweise

Wayback Machine Snapshot
Archiv ansehen
Website-Performanceanalyse

Google PageSpeed Insights — Prüfung der mobilen Leistung von communityhubvote.digital · checked Sep 8, 2026

100
Good
Performance
FCP
0.76 s
First Contentful Paint
LCP
0.76 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
1.06 s
Speed Index
Bereitgestellt von Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details1

Availability observations

Letzte Beobachtung der Erreichbarkeit

Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.

Auf Cloaking prüfen

Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.

communityhubvote.digital
Gespeichertes Ergebnis
Nicht erreichbar
Gespeicherter Beobachtungsverlauf16

Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.

  1. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  2. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  3. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  4. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  5. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

Earlier observations 11
  1. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  2. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  3. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  4. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  5. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  6. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→dns_inactive

    dns_nxdomain

  7. Verfügbarkeitsmonitor · Erfasster Zustand

    dns_inactive

    dns_nxdomain

  8. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  9. VirusTotal · Detection count

    1→5

  10. VirusTotal · Detection count

    0→1

  11. Verfügbarkeitsmonitor · Erster Erfassungseintrag

    Erreichbar

All retained availability observations36

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 03:22:42.000000
    Beweis-SHA-256
    5a3066fd860c2d8289994afa823d93af00df1e5dd93f0fbeb285e8eaea386008
  2. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-23 22:56:16.207510
    Beweis-SHA-256
    ddef624cdce5282db1a2273985b80abd1ec51e870abcdd0fb132591c1b12f9f4
  3. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 03:27:24.000000
    Beweis-SHA-256
    7f94e00a616368ae996b24c0167d07444a220ee9df8b6868868dec6b841ae0b8
  4. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-22 22:55:15.888363
    Beweis-SHA-256
    5d418eb51df9b8c6d74209546748b7668ac29b85ae9abdb2669a9f23e1c93ded
  5. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-21 16:53:36.928467
    Beweis-SHA-256
    36ca6315e479e2f31971bf6d3b12cbcb489e1e5031060db2e4e3a77a1ec0d1bc
  6. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 03:17:00.000000
    Beweis-SHA-256
    439f855520ccb43672528b448a1659590df69284bcbc20b86a6f59af5428d5df
  7. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-20 10:21:37.183325
    Beweis-SHA-256
    8655d910ad503411f6c3ac31ef6b690e07ccfd5345beff2ff6f27aa9c8d03cbd
  8. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-19 10:21:20.392196
    Beweis-SHA-256
    7d8542a9f4fb036625d678a1e5c8ef28cb2ea6da6d773887db2c13cba1884ebd
  9. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-19 03:16:44.000000
    Beweis-SHA-256
    078a4fa23a0c1187081206f3da05ed2726cbd6c203ef811e64a0ae5941f9da69
  10. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-18 10:21:15.144873
    Beweis-SHA-256
    21008aa06e53c33a48b4f2d580bb5fa7bb89e69ad466a5eac0ecacc9b0d239aa
  11. unknown
    Ursache
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-17 03:16:00.000000
    Beweis-SHA-256
    3b4dcf95fdeaf2243d985c4643bd38379fe23045aa3f2cc024134a1a22ecebc2
  12. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-17 03:16:00.000000
    Beweis-SHA-256
    43b050182bdc351f63e2118da33354f58c6d29dad0a3c3442e75b03bd0ab11ec
  13. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-16 22:22:38.733165
    Beweis-SHA-256
    325ec20907621c35f6ce46e547e42140404642149567e6e93fddc33a8bd374af
  14. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-15 22:22:19.692675
    Beweis-SHA-256
    b57a186ff0227f88bef5c1c9196d29e5e1e46b108d002523d7103218bdbfa456
  15. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-15 03:16:51.000000
    Beweis-SHA-256
    118c60239c2d3ad5c3379bd54627573e477daa1f9d6fce3caa867eb5c5d08293
  16. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-14 22:21:26.687207
    Beweis-SHA-256
    7421cc6cc9ae2e2b542829ae29de0fec760f6f79917b5aecad74f6d6b76202c3
  17. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-13 22:21:07.146269
    Beweis-SHA-256
    e11aa72fb636ff77b21b69403f36401f9e4b9ee1bb373b7733ef0c35501ecfe7
  18. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 03:32:52.000000
    Beweis-SHA-256
    8b451f52618945d10f7d7dcd521abfec1577ed36c63c4e89765f48f22cfd8ede
  19. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-12 22:20:57.953315
    Beweis-SHA-256
    b51da1bffddd174f641115e0ee43debcbd98219ab5681a6bfa7c3c60f8e8a4dc
  20. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-11 22:20:50.151913
    Beweis-SHA-256
    812c3e0613a5f83dcce46efc2ff89b2699babd528627f426f34ba02bb46ff502
  21. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-11 03:32:12.000000
    Beweis-SHA-256
    ffeb0e05ef50444c7ca7ca3878d8edea2a5934f5e8f3c6ea209184ed0475d0fe
  22. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-10 22:20:48.858561
    Beweis-SHA-256
    e889a69e638e4b99f08646ff552e08a5e00e8c10757070b22974368774e37dce
  23. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-09 22:20:42.401113
    Beweis-SHA-256
    4ba0c4f5e4344e3b8f573b980beedd63ce44b8a9e40e19356498f928d28b0f89
  24. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-09 03:45:55.000000
    Beweis-SHA-256
    dd76710f03a60a45515e10b033ef56fdfa413611a9500586e5165023b94dd687
  25. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-08 22:20:32.448533
    Beweis-SHA-256
    8edb3f7a2fc304b8a5177c3ded626d4b057bb928567328c50d7173ba35619249
  26. unknown
    Ursache
    origin_unreachable
    Mechanismus
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-07 04:10:47.000000
    Beweis-SHA-256
    cae67e4291e3161074753e42f3eeb52d4a5fa59eebddb9da325a4d91b42d549f
  27. unknown
    Ursache
    stale_current_evidence
    Monitor confidence
    0
    Original source timestamp
    2026-10-07 04:10:47.000000
    Beweis-SHA-256
    5aa61fbf394f3255fccd997be7056c640c883608b1bdc4fe15ed1fd42deb8e2b
  28. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-07 00:13:39.270476
    Beweis-SHA-256
    784b7ecbfd4d1f5c1f16811db27561f9397cfd12df6afd2ebacc11549485492a
  29. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-06 00:13:39.266033
    Beweis-SHA-256
    6c7931c23b94bd542e1a363178918666093733143cd28bece59cd4213edf8d91
  30. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-05 00:13:35.837561
    Beweis-SHA-256
    77e7d9ba0185b6198093d9e0f352c4cbcd747488876781a08693a3c8bc5d549f
  31. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-03 18:16:30.317188
    Beweis-SHA-256
    840b924a67ca79486e792b172d1b87f62f62ee384d32bc16ba39337f2f879ec1
  32. unknown
    Ursache
    origin_unreachable
    Mechanismus
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-03 03:54:44.000000
    Beweis-SHA-256
    a32bc5436aad154d2ee7e32d59126aee6e220bc9340217890f4484eda7cbd79e
  33. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-02 18:16:28.238873
    Beweis-SHA-256
    5d3ae438f1bd62165937c39e51256e63486d0beeebca7f3425c78ec172cf9bba
  34. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-10-01 18:16:25.663717
    Beweis-SHA-256
    67a7ebe23fe91bf233b75e7e64aa2bb873758e1184964d313eba6317c44a07c3
  35. unknown
    Ursache
    origin_unreachable
    Mechanismus
    http_5xx
    Monitor confidence
    20
    Original source timestamp
    2026-10-01 03:57:07.000000
    Beweis-SHA-256
    3f9c7b449d2bf9a8397116e9128f09c22b42023527dc67f4505b3bd53448253b
  36. dns_inactive
    Ursache
    dns_nxdomain
    Monitor confidence
    80
    Original source timestamp
    2026-09-30 18:14:55.856480
    Beweis-SHA-256
    8d401fea30db1fdd3ca5b1e77bd91eb7b500ba9ae52e090028f06cf68c951184

Erfasste Aktivitäten

6 entries
  1. VirusTotal

    12/89 engine detections

    Quelle ansehen
  2. AlienVault OTX

    4 community references

    Quelle ansehen
  3. Wayback Machine

    Page archived

    Quelle ansehen
  4. Missbrauchsmeldung gesendet

    PD-20260908-622B34

    abuse@spaceship.com
  5. Zu PhishDestroy hinzugefügt

    communityhubvote.digital

    Quelle ansehen
  6. URLScan

    Page captured

    Quelle ansehen

Nachweise und externe Berichte

Momentaufnahme der übermittelten Beweise
Sent: Journaleinträge: 1 Case ID: PD-20260908-622B34 Recipient: abuse@spaceship.com
Mit dem Bericht gespeicherter Seitentitel: Vote
PDF notice generated
Eingehende Analyse
Help & reporting

Wurden Sie von dieser Website betroffen?

6 verknüpfte Gruppen von Beweissignalen 1 gespeicherte Benachrichtigungseinträge Inhalt nicht verfügbar
Wenn Zugangsdaten kompromittiert wurden, melden Sie dies sofort. Lassen Sie sich nicht auf Betrüger ein, die versprechen, Ihr Geld zurückzuholen.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis

Template-based draft · optional AI wording assistance requires separate consent

KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet · Überprüfen Sie es und reichen Sie es selbst ein
After a phishing incident

Empfehlungen und Ratschläge für Betroffene

Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.

Was soll ich sofort tun?

Dringend

Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.

  • Alle Passwörter ändern — E-Mail, Exchange-Konten, alles, wofür dasselbe Passwort verwendet wird
  • 2FA aktivieren mit einer Authentifizierungs-App (nicht per SMS). Deaktivieren Sie die SMS-basierte Wiederherstellung
  • Karten einfrieren Falls Sie auf der Phishing-Seite Ihre Bankdaten eingegeben haben

Welche Informationen sollte ich für meinen Bericht sammeln?

FBI-Richtlinien

Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3 evidence guidance ↗

  • Zahlungsbelege — wenn Sie bezahlt haben, bewahren Sie Beleg, Betrag, Datum, Zahlungsdienstleister und Empfängerdaten auf.
  • Genaue Daten und Uhrzeiten — jeder Transaktion und des ersten Kontakts mit dem Betrüger
  • Screenshots — betrügerische Websites, Chat-Nachrichten, E-Mails, Wallet-Transaktionen, soziale Medien
  • Alle URLs und Domains die der Betrüger verwendet (einschließlich communityhubvote.digital)
  • Kommunikation — E-Mails, SMS, Telefonnummern, Benutzernamen, die der Betrüger verwendet hat

Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.

Wo soll ich den Betrugsfall melden?

  • FBI IC3 — Internet Crime Complaint Center (Meldestelle der US-Bundesbehörden)
  • Europol — Meldungen zu Cyberkriminalität in Europa (EU)
  • Your bank or payment provider — wenden Sie sich umgehend über die offiziellen Kontaktdaten an die Betrugsabteilung, wenn Geld oder Kartendaten betroffen waren.
  • Ortspolizei — sorgt für eine offizielle Dokumentation, auch wenn sie nicht sofort handeln können

Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.

How do phishing scams typically work?

  • Gefälschte Websites — pixelgenaue Kopien legitimer Websites mit leicht abgeänderten Domains
  • Schweineschlachtung — über Wochen hinweg über Telegram, WhatsApp und Dating-Apps aufgebautes Vertrauen, dann wurde Geld gestohlen
  • Betrugsmaschen im Zusammenhang mit der Rückforderung von Geldern — Betrüger geben sich als Rückholungsdienste aus und verlangen Vorabgebühren. Geben Sie niemals eine Seed-Phrase weiter und zahlen Sie nicht, bevor Sie den Anbieter unabhängig überprüft haben
  • Durch KI gestützte Betrugsmaschen — Deepfakes, automatisiertes Phishing und KI-generierte Websites, die es erschweren, Betrugsversuche zu erkennen

Wie kann ich mich in Zukunft schützen?

  • Offizielle Websites als Lesezeichen speichern — Klicken Sie niemals auf Links in E-Mails, Direktnachrichten oder Anzeigen
  • Domains überprüfen — nachsehen, ob PhishDestroy Bevor Sie Kontakt aufnehmen: Überprüfen Sie HTTPS, die Rechtschreibung und das Alter der Domain.
  • „Zu schön, um wahr zu sein“ = Betrug — garantierte Renditen, Prominente als Werbeträger, dringende Fristen

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Official reporting routes

Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →
Über diesen BerichtQuellen, Beobachtungsdaten und Korrekturen

Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.

Die AI-gestützte Analyse wurde erstellt am . Sie beschreibt die zu diesem Zeitpunkt verfügbaren Beweise; spätere Quellenprüfungen können abweichen.

Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.

Diesen Bericht einbettenEin kompaktes Widget mit Link zu den Beweisen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/communityhubvote.digital"
  title="PhishDestroy threat report for communityhubvote.digital"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>