Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
Favicon von benoitjoailliership.shop

benoitjoailliership.shop

Kurz gesagt

benoitjoailliership.shop: Phishing, von PhishDestroy am 2026-10-13 entdeckt.

“Expert en bijoux art déco et bijoux anciens | Benoit Joaillier”

Registrar
Dynadot
Resolved IP
146.19.203.214
Registered
17.05.2026
PhishDestroy assessment Kritisch
Verfügbarkeit Letzter bekanntermaßen aktiv Letzte gespeicherte Erreichbarkeitsbeobachtung Beobachtet · HTTP probe
VirusTotal-Erkennungen: 7/92 Betrugstyp: Impersonation
VirusTotal
engine detections
OTX
community references
Cloudflare Radar
source verdict
Seitenaufnahmen
zur Galerie
Domainalter
Gesendete Meldungen
zur Zeitleiste
OTX: 3 refs 13.10.2026 1 Report Sent
API
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 7. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
ABUSE NOTICE · 7D+ OPEN Outgoing abuse reports are recorded; the latest stored availability evidence still shows the domain reachable.
Notification and current-status evidence

The sent-report ledger records the first outgoing report at . The recorded recipient is abuse@rashost.com. The latest stored availability evidence still shows the domain reachable; 12 days has elapsed since the first outgoing report.

ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.

Elapsed since first report
12 days
Gesendete Meldungen
1
Latest case ID
PD-20261013-4652EC
Current status
HTTP 200 at latest stored check
Berichtsübersicht

Phishing: benoitjoailliership.shop — Letzter bekanntermaßen aktiv (HTTP 200). Zusammenfassung der Beweislage: VirusTotal 7/92 (alphaMountain.ai, Forcepoint…

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Analysis

Domain summary

benoitjoailliership.shop: Phishing, von PhishDestroy am 2026-10-13 entdeckt. Risiko: kritisch (95/100). Registrar: Dynadot. Status: Letzter bekanntermaßen aktiv. Hosting: Malakmadze Web LLC. PhishDestroy hat 1 Missbrauchsmeldung gesendet. VirusTotal: 7/92 Engines melden die Domain. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.

Kritisch
VirusTotal
7 / 92
OTX
3 community refs
Seitenaufnahmen
8

PhishDestroy threat report

Overview

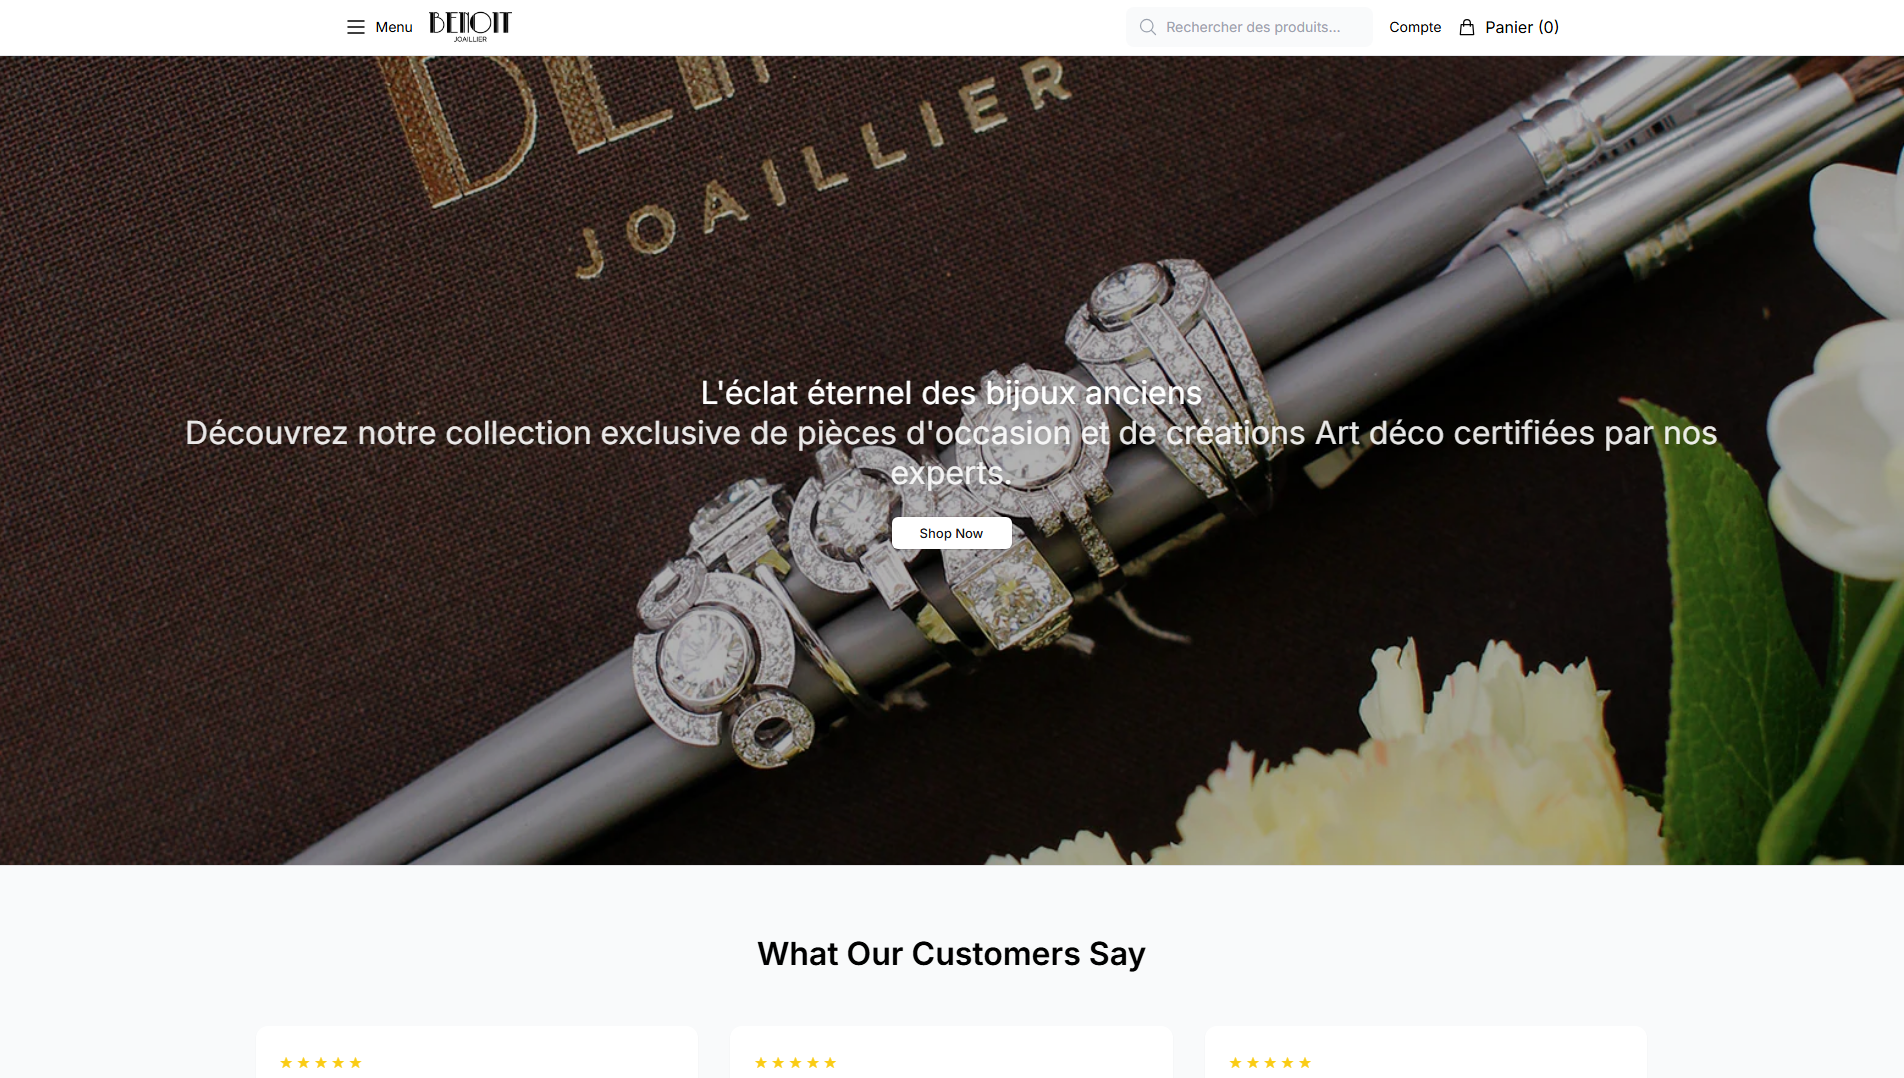
benoitjoailliership.shop is an impersonation phishing page that copies Benoit Joaillier, a French-language specialist in art deco and antique jewellery. Its page title reads "Expert en bijoux art déco et bijoux anciens | Benoit Joaillier", so it targets collectors and shoppers looking for vintage pieces from that dealer. PhishDestroy first detected it on 2026-10-13. It was still online and serving content when last checked on 2026-10-19.

How the scam works

The site borrows the jeweller's name, its specialist description and its product focus to look like an official online boutique, and urlscan.io identified it as a fake shop. Fake stores like this typically list desirable antique pieces at tempting prices and push buyers through a checkout that collects payment card details, personal information and delivery addresses. The jewellery never arrives, the money is gone, and the card and identity data can be reused for further fraud. The extra "ship" tacked onto the brand name makes the address look plausible at a glance.

Evidence

urlscan.io returned a malicious verdict and specifically flagged the site as a fake shop. On VirusTotal, 7 of 92 engines flagged it as of 2026-10-17: alphaMountain.ai, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, LevelBlue and SOCRadar. That count is modest, so many browsers and security products will not warn visitors yet. The domain also appears in 3 AlienVault OTX threat pulses and is listed on the PhishDestroy blocklist.

Infrastructure

The domain was registered on 2026-05-17 through Dynadot Inc., roughly five months before PhishDestroy detected it. That gap suggests it was set up well ahead of use or ran unnoticed for a while. It is hosted on the Malakmadze Web LLC network in Georgia (GE), which has no evident link to the real jeweller. A free Let's Encrypt certificate gives it the browser padlock, but that only means the connection is encrypted, not that the shop is genuine.

What to do

If you ordered or entered card details on this site, contact your bank or card issuer immediately to block the card and request a chargeback. Do not make any further payments it asks for. If you created an account there, change that password anywhere you reused it. Be wary of follow-up emails posing as order confirmations or shipping notices. Buy Benoit Joaillier pieces only through channels you have verified independently. Security teams should block the domain and its hosting address and report it to the registrar and hosting provider.

QuellennachweiseVirusTotal 7 / 92 · OTX 3 references 6 sources

VirusTotal

7 / 92 engine detections

Bericht öffnen
VirusTotal · 2026-10-17T22:00:36Z

Beobachtet: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 51,
    "malicious": 4,
    "suspicious": 2,
    "undetected": 35
}
Vendor labels
{
    "G-Data": "malware",
    "Fortinet": "spam",
    "SOCRadar": "phishing",
    "LevelBlue": "phishing",
    "Gridinsoft": "suspicious",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
Categories
{
    "alphaMountain.ai": "Shopping (alphaMountain.ai)"
}
Erstmals gesehen
2026-05-17T04:14:19Z
DNS-Einträge
[
    {
        "ttl": 300,
        "type": "A",
        "value": "146.19.203.214"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "gabriella.ns.cloudflare.com"
    },
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "gabriella.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ken.ns.cloudflare.com"
    }
]
Dns at
2026-10-17T22:00:56Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificate
{
    "san": [
        "benoitjoailliership.shop"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "570658ee289d581a72d2e0239871e671c34",
    "sha256": "6fc73f91f25edd00b715432ba9f1879eac5d9644ad75de0e52574b038982a884",
    "subject": "benoitjoailliership.shop",
    "valid_to": "2026-12-13T01:24:55Z",
    "valid_from": "2026-09-14T01:24:56Z"
}

URLScan

Schädlich

Bericht öffnen
URLScan · 2026-10-13T06:41:56Z

Beobachtet: · Retrieved:

Uuid
01a133fe-f2e8-7679-89f6-0ff91cc3cb91
Final url
https://benoitjoailliership.shop/
Status
200
Weitergeleitet
https-only
Redirects
[
    {
        "to": "https://benoitjoailliership.shop/",
        "from": "http://benoitjoailliership.shop/",
        "status": 307
    }
]
Ip
146.19.203.214
Contacted domains
[
    "fonts.gstatic.com",
    "fonts.googleapis.com"
]
Contacted IP addresses
[
    "192.178.218.94",
    "172.253.115.95",
    "146.19.203.214"
]
Asns
[
    "15169",
    "199242"
]
Countries
[
    "US",
    "GE"
]
Document hash
ff3faa271d9204ea39035ab8360944e272e8b92a6046e714f7ffd0b631539662
Script hashes
[
    "2d4a377920e72d630b89473661515b7dd9cfd97e92f802205b6a1684a9963d69",
    "da1c9803523e7a18f5f93419f7dbf9cab702b5a78564eb9dc0e18c32e492ae4f",
    "56bef185cd5d43be7d55db75e9756858e8a4093525595194b8d3202210013efe",
    "2d9ed79eb6d7a824a49129543fe8712e46fdc8f048e145692492d81f589f33b5",
    "5790cd3ddf6d13150fad9403a3be5269f8bb5c8905966746bca6929477b611e0",
    "9de785ee19ccdf688f837e8bf8d2bbdb4c1dabc04b8ee7166bc1f4057226e49d",
    "91eb4c6e12d5d0f37080b53c6a8b513c579db4854839928eb478164ef6dc1d65",
    "acfed8ce931532ba4fbcdbc534468ab16b1e4ab08c8f8b9859558b9fbfc86d3e",
    "54674023c15e7c7d2c117eacd9399f7e7ff4a224093be6fbd07fba4480b882ba",
    "ef598e4df04d2d336c9267057130a0ab7a499d928810f0bceb6393f28a5fcb03"
]
Globals
[
    "__next_f",
    "webpackChunk_N_E",
    "next",
    "_N_E_STYLE_LOAD",
    "Prism"
]
Cookies
[
    "_hr8_cid",
    "_hr8_rg",
    "_hr8_rid",
    "_site_domain"
]
Storage keys
[
    "analytics_session_id",
    "analytics_session_id_ts",
    "__analytics_utm__",
    "analytics_visitor_id"
]
Tls
{
    "san": [
        "benoitjoailliership.shop"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "benoitjoailliership.shop",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-13T01:24:55Z",
    "valid_from": "2026-09-14T01:24:56Z"
}
Domainalter in Tagen
149
Apex age days
149
Tls age days
29
TLS-Gültigkeit in Tagen
89
Requests
56
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 96,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "fakeshop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Fake Shop"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
HTTP headers
{
    "content-type": "text/html; charset=utf-8",
    "x-frame-options": "SAMEORIGIN",
    "x-content-type-options": "nosniff",
    "referrer-policy": "strict-origin-when-cross-origin"
}

Cloudflare Radar

provider verdict: clean

Nicht erfasst
Bericht öffnen
Cloudflare Radar · 2026-10-13T07:17:06Z

Beobachtet: · Retrieved:

Uuid
70e99416-0017-4994-9476-231a08dd163c
Final url
https://benoitjoailliership.shop/
Status
200
History
[
    {
        "url": "https://benoitjoailliership.shop/",
        "status": 200
    }
]
DOM structure hash
77418b2fd8634484a044c4d6f8e5a6e8a7859f89da0e28609f8c05b8b15b0e0a
Document hash
f2707e209cbc239766cf9524ad5471cdb0230d8f158f980029635628bc7ebfa1
Radar rank
{
    "bucket": ">200000"
}
DNS-Einträge
[
    {
        "name": "benoitjoailliership.shop",
        "type": "A",
        "value": "146.19.203.214"
    }
]
DNSSEC gültig
false
Ip
146.19.203.214

Google Safe Browsing

Keine Bedrohung markiert

Bericht öffnen

Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.

Erfasste Quelldetails

Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.

Every stored field, with its source and date
Website checks · 2026-10-24T03:51:04Z
Mail configuration
{
    "spf_lookups": 0
}
CAA-Einträge
{
    "domain": "benoitjoailliership.shop"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_count": 0
}
Web archive observations
{
    "last": "2026-10-13T06:45:01Z",
    "first": "2026-10-13T06:45:01Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 59740
}
Trackers
{
    "requests": 35,
    "trackers": [
        {
            "name": "Google Fonts",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        }
    ]
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        22,
        80,
        443
    ]
}
Dns server
{
    "ns": [
        {
            "ip": "108.162.194.134",
            "host": "gabriella.ns.cloudflare.com"
        },
        {
            "ip": "173.245.59.127",
            "host": "ken.ns.cloudflare.com"
        }
    ],
    "zone": "benoitjoailliership.shop"
}
Location
{
    "ip": "146.19.203.214",
    "asn": "199242",
    "org": "Malakmadze Web LLC",
    "country": "GE"
}
Ssl
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "benoitjoailliership.shop"
}
DNS-Einträge
{
    "A": [
        "146.19.203.214"
    ],
    "NS": [
        "gabriella.ns.cloudflare.com",
        "ken.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"gabriella.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2415931254, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}"
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Get ip
{
    "ip": "146.19.203.214",
    "family": 4
}

Fragen zu benoitjoailliership.shop

Ist benoitjoailliership.shop seriös?

Nein. PhishDestroy stuft benoitjoailliership.shop als Phishing ein (Risiko: kritisch, 95/100); die Domain wurde erstmals am 2026-10-13 entdeckt. VirusTotal: 7/92 Engines melden die Domain. Behandeln Sie die Website als unsicher.

Ist es sicher, eine Wallet mit benoitjoailliership.shop zu verbinden?

Nein. Verbinden Sie auf benoitjoailliership.shop keine Wallet, signieren Sie keine Nachrichten und genehmigen Sie keine Tokens. Phishing-Seiten fordern Freigaben an (approve, setApprovalForAll, Permit2), mit denen der Betreiber Ihr Vermögen abziehen kann, und eine bestätigte Transaktion lässt sich nicht rückgängig machen.

Was soll ich tun, wenn ich benoitjoailliership.shop genutzt habe?

Ändern Sie jedes Passwort, das Sie dort eingegeben haben, und aktivieren Sie die Zwei-Faktor-Authentifizierung. Wenn Sie eine Wallet verbunden oder etwas signiert haben, widerrufen Sie die Freigaben und verschieben Sie das restliche Guthaben in eine neue Wallet; geben Sie Ihre Seed-Phrase niemals weiter. Schritt-für-Schritt-Hilfe: Notfall-Anleitung.

Weiterlesen

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Quelle ansehen

Gespeicherte Aufnahme · 8 Aufnahmen

All capture links and hashes (8)
Observed page title
Expert en bijoux art déco et bijoux anciens | Benoit Joaillier
Automated brand references
Argent
TLS-Zertifikat
Ausgestellt von Let's Encrypt / YE1 · gespeicherte Gültigkeit endet in 48 Tagen

Domaindetails

Domain
URLScan verdict Schädlich score 100 Phishing brand: Fakeshop report ↗
IP-Reputation abuse score 0/100 0 reports checked 13.10.2026
OTX tags 2026-10activeall-domainsblocklistcontentcryptoDomainsdrainerfraudmonthlyphishdestroyphishingscam
Registrar Dynadot US(US)
Abuse-Kontaktabuse@rashost.com
ICANN-RegistrierungsstelleICANN Lookup (RDAP) →
RegistrierungErstellt 17.05.2026 (161d) — Expires 17.05.2027
HTTP-Status200
Technische DetailsProvenance & timestamps
Erstmals entdeckt13.10.2026
DOM Analysisanalyzed 13.10.2026score 88/1001 brand signal
Submitted URLhttp://benoitjoailliership.shop/
Favicon Hash
Fall-ID
ICANN OVERSIGHT

Akkreditierung und RAA-Kontext

Akkreditierung des Registrars und Pflichten bei DNS-Missbrauch

Für diese gTLD ist der oben genannte Registrar im Rahmen einer ICANN-Akkreditierungsvereinbarung tätig. Die folgenden Links führen zur offiziellen Gebührenübersicht und zu den aktuellen Compliance-Leitlinien zu DNS-Missbrauch.

Eine Akkreditierung ist ein Vertrag, keine Sicherheitszertifizierung.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Nichts wird automatisch gesendet.

Netzwerk & Zertifikate

Gespeicherte technische Beweise

Netzwerk & DNS

Resolved IP
146.19.203.214
Netzwerk-ASN
AS199242
Organization
Beijing Ruihao Kai Yuan Technology Co., Ltd
Observed location
GE

Nameserver 2

  • gabriella.ns.cloudflare.com
  • ken.ns.cloudflare.com

Der Standort bezieht sich auf das IP-Netz.

TLS-Zertifikat

Issuer
Let's Encrypt / YE1
Gültig ab
2026-09-14 01:24:56
Gültig bis
2026-12-13 01:24:55
Validity
Innerhalb des gespeicherten Gültigkeitszeitraums
Collection time
2026-10-13 07:02:12 UTC
Erfassungsquelle
PhishDestroy collector
Fingerabdruck des Zertifikats6fc73f91f25edd00b715432ba9f1879eac5d9644ad75de0e52574b038982a884

Gespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.

Latest Classified Outcome 2026-10-25 03:43:19 UTC

Primary outcome Aktive Inhalte reason: Ordinary HTTP content served 90% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Content serving Content: Content served at root DNS: Stale Registration: Unknown
Latest HTTP observation Aktive Inhalte Ordinary HTTP content served 90% 2026-10-25 03:43:19 UTC
RDAP registration Unbekannt
Observed timeline last reachable: 2026-10-25 03:43:19 UTC last content: 2026-10-25 03:43:19 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Technologien · 1 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

7 / 92 Sicherheitsanbieter haben diese Domain markiert
Auf VT ansehen
Zuletzt analysiert First positive detection Vorheriger gespeicherter Stand: 1 detection
alphaMountain.ai
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
LevelBlue
SOCRadar

Archivierte Beweise

Wayback Machine Snapshot
Archiv ansehen
Website-Performanceanalyse

Google PageSpeed Insights — Prüfung der mobilen Leistung von benoitjoailliership.shop · checked Oct 13, 2026

89
Needs Work
Performance
FCP
2.86 s
First Contentful Paint
LCP
2.86 s
Largest Contentful Paint
CLS
0.007
Cumulative Layout Shift
TBT
108 ms
Total Blocking Time
SI
3.87 s
Speed Index
Bereitgestellt von Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Registration & observation details3

Availability observations

Letzte Beobachtung der Erreichbarkeit
Letzte Inhaltsbeobachtung
Estimate basis
Currently reachable

Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.

Gespeicherter Beobachtungsverlauf33

Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.

  1. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  2. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  3. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  4. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  5. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

Earlier observations 28
  1. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  2. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  3. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  4. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  5. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  6. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  7. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  8. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  9. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  10. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  11. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  12. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  13. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  14. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  15. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  16. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  17. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  18. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  19. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  20. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  21. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  22. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  23. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  24. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  25. Verfügbarkeitsmonitor · Erfasster Zustand

    Nicht verfügbar→Erreichbar

  26. Verfügbarkeitsmonitor · Erfasster Zustand

    Erreichbar→Nicht verfügbar

  27. Verfügbarkeitsmonitor · Erfasster Zustand

    Unbekannt→live_content

    content_served

  28. Verfügbarkeitsmonitor · Erster Erfassungseintrag

    Erreichbar

All retained availability observations36

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-25 04:43:19.000000
    Beweis-SHA-256
    6af3535208977c628c9790c80b1ad448c1bcd5e9952307ba065d9f83a7aee6c1
  2. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-24 12:45:45.000000
    Beweis-SHA-256
    af545e7ac716614e4b24b64d70d43eaaa00eb8941cf598c44982ae19dcf8c4b1
  3. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-24 00:48:01.000000
    Beweis-SHA-256
    55a5644586ed995b8131536ebeaaf19b30676eb5a904035e7358929b2c4a03a8
  4. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-23 22:56:16.207510
    Beweis-SHA-256
    c5f098587335747ecb0284c1aaf394d9a7f57967b624ae64d7c6e3e96d6d5417
  5. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-23 12:54:20.000000
    Beweis-SHA-256
    c10be3b4bc1fb141f5134bf915fda186d62dfec1a9da2174619f0e9db1c3c405
  6. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-23 04:45:26.000000
    Beweis-SHA-256
    b783c8accb74b5a4b94bc8780323b48095676940fa32702ecd4fd40452a94867
  7. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-22 22:55:15.888363
    Beweis-SHA-256
    3b646e5bc1bac379c47f59c89fb9159326ef6c40d3366eb6dfd5fa43e677c4aa
  8. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-22 12:41:15.000000
    Beweis-SHA-256
    80c1c78b2eaaddd072defe89d3e25a8c27d35a16b49a73a57e60f76f86d2c297
  9. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-22 00:43:52.000000
    Beweis-SHA-256
    6844312cc6b3482d54d5d3c22d9c19cd07715feb98f353830e5c29bbe26bc1d9
  10. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-21 16:53:36.928467
    Beweis-SHA-256
    80d44683077929d57cc69d3d485aa4d0ee469673c8067e794714c21730456f32
  11. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-21 12:42:57.000000
    Beweis-SHA-256
    720738e6e10d2b527efec345674a689090abf3a3f8e2549b33ed5acb3848734e
  12. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-21 04:29:12.000000
    Beweis-SHA-256
    25a9b166c2857571aa917b4a0fad0f44e28bdd0accae74a35459cf2853ec2665
  13. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-20 10:34:10.046063
    Beweis-SHA-256
    93e3461daad9958e4befb2346e526707f1bc266ffa789fbfdf7d132fa5b1efd9
  14. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-20 00:44:35.000000
    Beweis-SHA-256
    c77e2e46f5d2cf84ffba2bcf115d5f8cb430207dc6c36f49736930b8300c4a52
  15. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-19 12:45:52.000000
    Beweis-SHA-256
    c15bebaf1508ca9c713fd8b501054cae4d53ebac90d44330f36925d52ec4ba1b
  16. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-19 10:31:41.406166
    Beweis-SHA-256
    ab771cb4fd4d1624c96860733b8c46e5d71b2d001303b4c5f972af9a2c3588d3
  17. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-19 04:26:32.000000
    Beweis-SHA-256
    27d89459bcfe6353dfd6abb2ed2725c3afa94b18726e8b4e064afddf65a6689b
  18. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-18 12:43:29.000000
    Beweis-SHA-256
    7f0cd2670b8e6cb8041cae6a8a76a5ba2a1d197601f01e420712f9104f63945a
  19. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-18 10:31:11.136624
    Beweis-SHA-256
    f3c336477cb20fa0872883c7508ff8bb0d4a394079592695fceea20370004fd7
  20. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-18 00:44:35.000000
    Beweis-SHA-256
    9ec6aa1d3e229a4bf674bc858ff515904c0a311c93dbd3873bd764a4e16aebe8
  21. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 12:43:56.000000
    Beweis-SHA-256
    e1f9ecb5561f7440a4d1d53bafa7566d1036b03dfb4bf8ba5ebc062611bc960f
  22. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-17 10:21:17.216685
    Beweis-SHA-256
    41c3b8372162cf9e786ec4b1c7f8d3ca90fc3d0ceda783e16a4318fabbd94852
  23. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 04:22:58.000000
    Beweis-SHA-256
    6bf3c0f7c67b4efdcb8bfb34459ee1bc3a44261db1d12a3be6ce0aefbb0c8f16
  24. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-17 00:44:32.000000
    Beweis-SHA-256
    b17055d0e3fa3dd575536baa293113bc7347336bfcad3b77737de17b503e2af8
  25. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-16 12:45:16.000000
    Beweis-SHA-256
    3f78687661e72f07ac6a0588b07821db914fc875dee06e760db7e0ff8dd1fa21
  26. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-16 10:21:12.836105
    Beweis-SHA-256
    3572e26901028ce21e670214f865752574a1a7a57fb4f689314ff6e73343930e
  27. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-16 00:44:27.000000
    Beweis-SHA-256
    58c9ca9ffbd90407a8a4620bbeeb5d914b69758f99985910d6bf8882109d4465
  28. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-15 12:45:59.000000
    Beweis-SHA-256
    31366b87554edf050e88e87c3a873b2f5824bbb3583c22f02c422960e98f9dc9
  29. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-15 10:21:12.532729
    Beweis-SHA-256
    2b1e8c7f2d3ab53e0e6017ac6f13c44f894bbf259b28766c5d743d986403c114
  30. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-15 04:23:12.000000
    Beweis-SHA-256
    e420f0b07f38aa10e049458ca2fe414aa9f97db482b44326b55541f7021e572b
  31. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-14 12:43:59.000000
    Beweis-SHA-256
    f925f3be547615e39fb47e114ca7e5ad709e3a57390b645ab7ba5f10fd2cb39f
  32. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-14 10:21:11.905042
    Beweis-SHA-256
    3bc342539ba1df53fad8cd8011c9957780d4aba7001b1207bcb59fb4730c2056
  33. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-14 01:01:00.000000
    Beweis-SHA-256
    749b5cb5f85a876ec608dd2493dac7149bfab569d1867dc2107c50d1ad9a8d99
  34. live_content
    Ursache
    content_served
    Monitor confidence
    90
    Original source timestamp
    2026-10-13 13:04:14.000000
    Beweis-SHA-256
    e3c63e679bbfdc611ff94b6e1b59bc5f2620d754da443dbfe43acdb860f8ef2e
  35. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 10:20:58.356103
    Beweis-SHA-256
    f6435c7c81c164bf738af227849ce19831ad2d3c1c42528aef6e644813d6ca75
  36. unknown
    Ursache
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-13 08:43:05.000000
    Beweis-SHA-256
    e18b22a12a08d0bc1852826b0e175daf2206f8873fe6909b988e33081df3f120

Erfasste Aktivitäten

6 entries
  1. VirusTotal

    7/92 engine detections

    Quelle ansehen
  2. AlienVault OTX

    3 community references

    Quelle ansehen
  3. Missbrauchsmeldung gesendet

    PD-20261013-4652EC

    abuse@rashost.com
  4. Wayback Machine

    Page archived

    Quelle ansehen
  5. Zu PhishDestroy hinzugefügt

    benoitjoailliership.shop

    Quelle ansehen
  6. URLScan

    Page captured

    Quelle ansehen

Auf Cloaking prüfen

Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.

benoitjoailliership.shop

Nachweise und externe Berichte

Momentaufnahme der übermittelten Beweise
Sent: Journaleinträge: 1 Case ID: PD-20261013-4652EC Recipient: abuse@rashost.com
Mit dem Bericht gespeicherter Seitentitel: Expert en bijoux art déco et bijoux anciens | Benoit Joaillier
PDF notice generated
Eingehende Analyse
Help & reporting

Wurden Sie von dieser Website betroffen?

6 verknüpfte Gruppen von Beweissignalen 1 gespeicherte Benachrichtigungseinträge Letzter bekanntermaßen aktiv
Wenn Zugangsdaten kompromittiert wurden, melden Sie dies sofort. Lassen Sie sich nicht auf Betrüger ein, die versprechen, Ihr Geld zurückzuholen.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis

Template-based draft · optional AI wording assistance requires separate consent

KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet · Überprüfen Sie es und reichen Sie es selbst ein
After a phishing incident

Empfehlungen und Ratschläge für Betroffene

Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.

Was soll ich sofort tun?

Dringend

Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.

  • Alle Passwörter ändern — E-Mail, Exchange-Konten, alles, wofür dasselbe Passwort verwendet wird
  • 2FA aktivieren mit einer Authentifizierungs-App (nicht per SMS). Deaktivieren Sie die SMS-basierte Wiederherstellung
  • Karten einfrieren Falls Sie auf der Phishing-Seite Ihre Bankdaten eingegeben haben

Welche Informationen sollte ich für meinen Bericht sammeln?

FBI-Richtlinien

Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3 evidence guidance ↗

  • Zahlungsbelege — wenn Sie bezahlt haben, bewahren Sie Beleg, Betrag, Datum, Zahlungsdienstleister und Empfängerdaten auf.
  • Genaue Daten und Uhrzeiten — jeder Transaktion und des ersten Kontakts mit dem Betrüger
  • Screenshots — betrügerische Websites, Chat-Nachrichten, E-Mails, Wallet-Transaktionen, soziale Medien
  • Alle URLs und Domains die der Betrüger verwendet (einschließlich benoitjoailliership.shop)
  • Kommunikation — E-Mails, SMS, Telefonnummern, Benutzernamen, die der Betrüger verwendet hat

Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.

Wo soll ich den Betrugsfall melden?

  • FBI IC3 — Internet Crime Complaint Center (Meldestelle der US-Bundesbehörden)
  • Europol — Meldungen zu Cyberkriminalität in Europa (EU)
  • Your bank or payment provider — wenden Sie sich umgehend über die offiziellen Kontaktdaten an die Betrugsabteilung, wenn Geld oder Kartendaten betroffen waren.
  • Ortspolizei — sorgt für eine offizielle Dokumentation, auch wenn sie nicht sofort handeln können

Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.

How do phishing scams typically work?

  • Gefälschte Websites — pixelgenaue Kopien legitimer Websites mit leicht abgeänderten Domains
  • Schweineschlachtung — über Wochen hinweg über Telegram, WhatsApp und Dating-Apps aufgebautes Vertrauen, dann wurde Geld gestohlen
  • Betrugsmaschen im Zusammenhang mit der Rückforderung von Geldern — Betrüger geben sich als Rückholungsdienste aus und verlangen Vorabgebühren. Geben Sie niemals eine Seed-Phrase weiter und zahlen Sie nicht, bevor Sie den Anbieter unabhängig überprüft haben
  • Durch KI gestützte Betrugsmaschen — Deepfakes, automatisiertes Phishing und KI-generierte Websites, die es erschweren, Betrugsversuche zu erkennen

Wie kann ich mich in Zukunft schützen?

  • Offizielle Websites als Lesezeichen speichern — Klicken Sie niemals auf Links in E-Mails, Direktnachrichten oder Anzeigen
  • Domains überprüfen — nachsehen, ob PhishDestroy Bevor Sie Kontakt aufnehmen: Überprüfen Sie HTTPS, die Rechtschreibung und das Alter der Domain.
  • „Zu schön, um wahr zu sein“ = Betrug — garantierte Renditen, Prominente als Werbeträger, dringende Fristen

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Official reporting routes

Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →
Über diesen BerichtQuellen, Beobachtungsdaten und Korrekturen

Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.

Die AI-gestützte Analyse wurde erstellt am . Sie beschreibt die zu diesem Zeitpunkt verfügbaren Beweise; spätere Quellenprüfungen können abweichen.

Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.

Diesen Bericht einbettenEin kompaktes Widget mit Link zu den Beweisen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/benoitjoailliership.shop"
  title="PhishDestroy threat report for benoitjoailliership.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>