Berichte zur Domänensicherheit
Durchsuchen Sie die erfassten Domains und überprüfen Sie gespeicherte Beweismittel, Erkennungen sowie die aktuell beobachtete Verfügbarkeit.
209,571
Gesamtzahl der erfassten Fälle
204,194
VT erkannt
74,297
Zuletzt aktiv gesehen
135,274
Bei der letzten Überprüfung nicht verfügbar
2
VT Ausstehend
Unknown 28,852 Domains


xmr-no-kyc.exchange

xmrwallet.com
xpmarkel.vip

xprtv.live

xpsmarket.com
xrpaynet.live
xrplsalute.net
xspheretrade.com

xtb-xstation5.info
xxlocity.com

yanshiceshi.org
yieldaztecnetwork.live

yjrc.net.cn

yuzumint.xyz

yz.jinyi.org
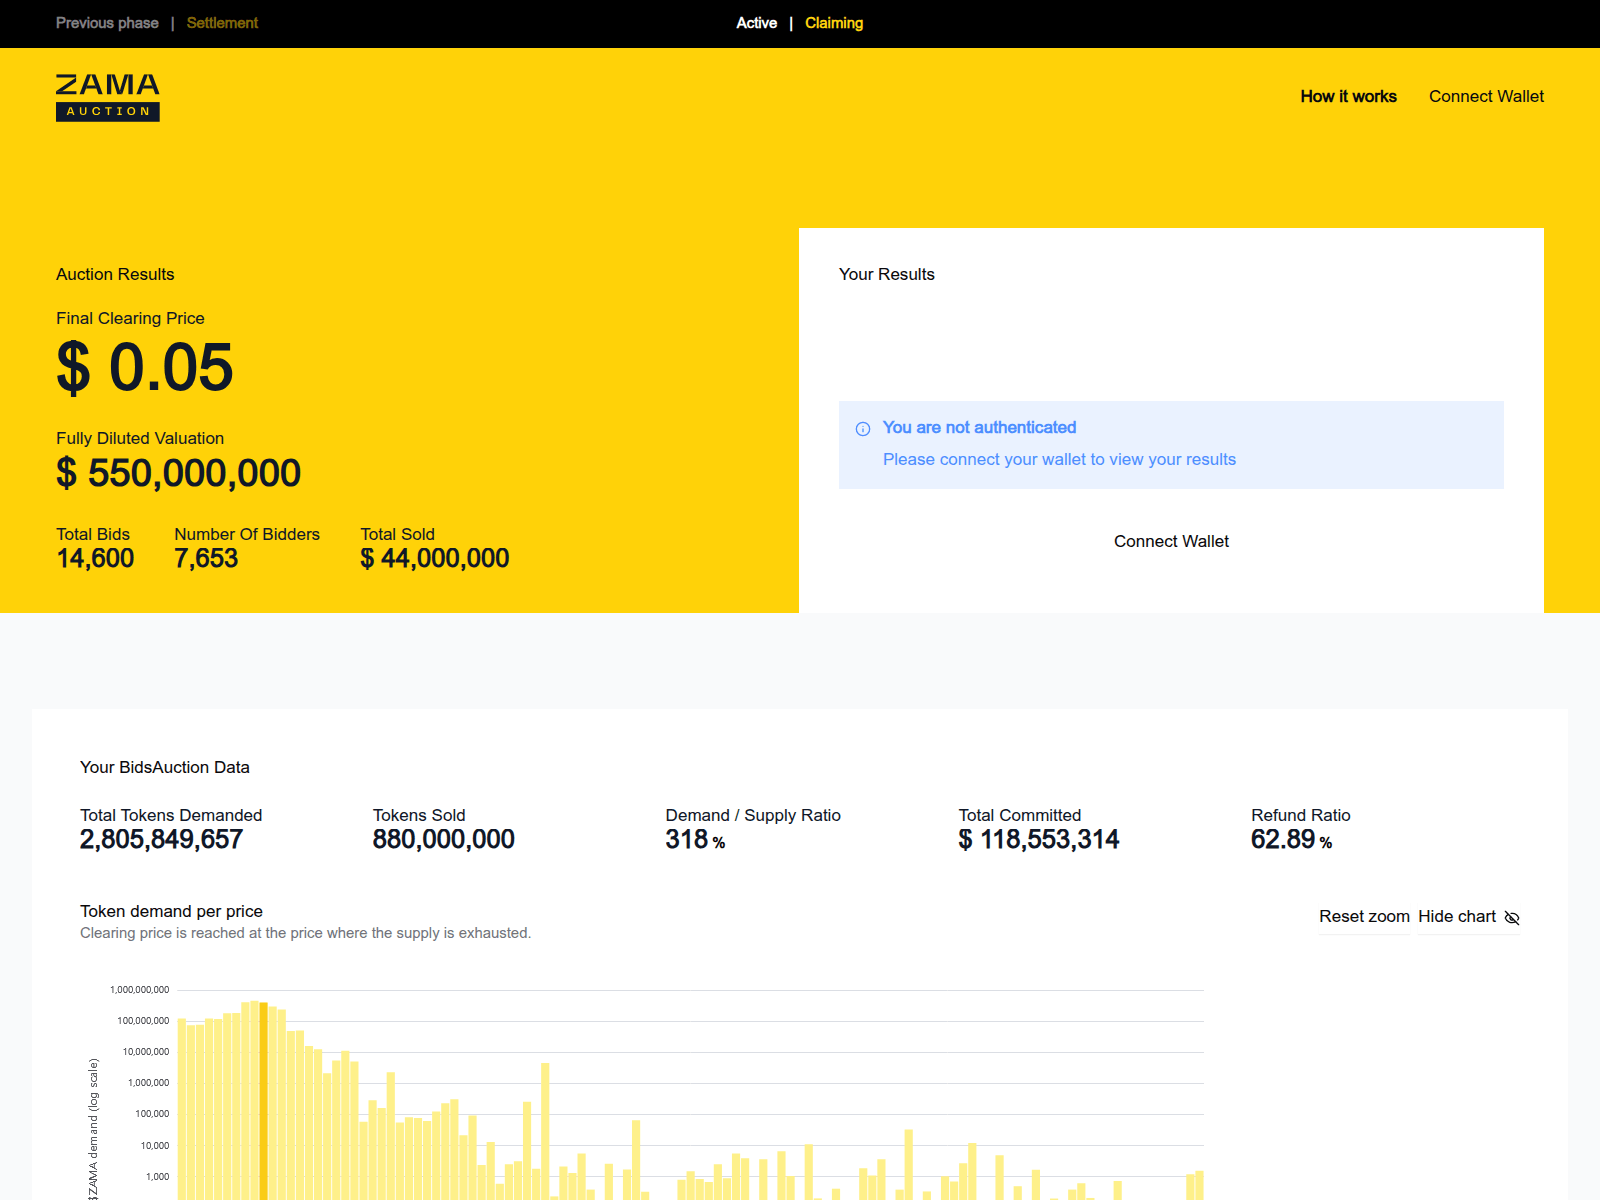
zamahub.xyz
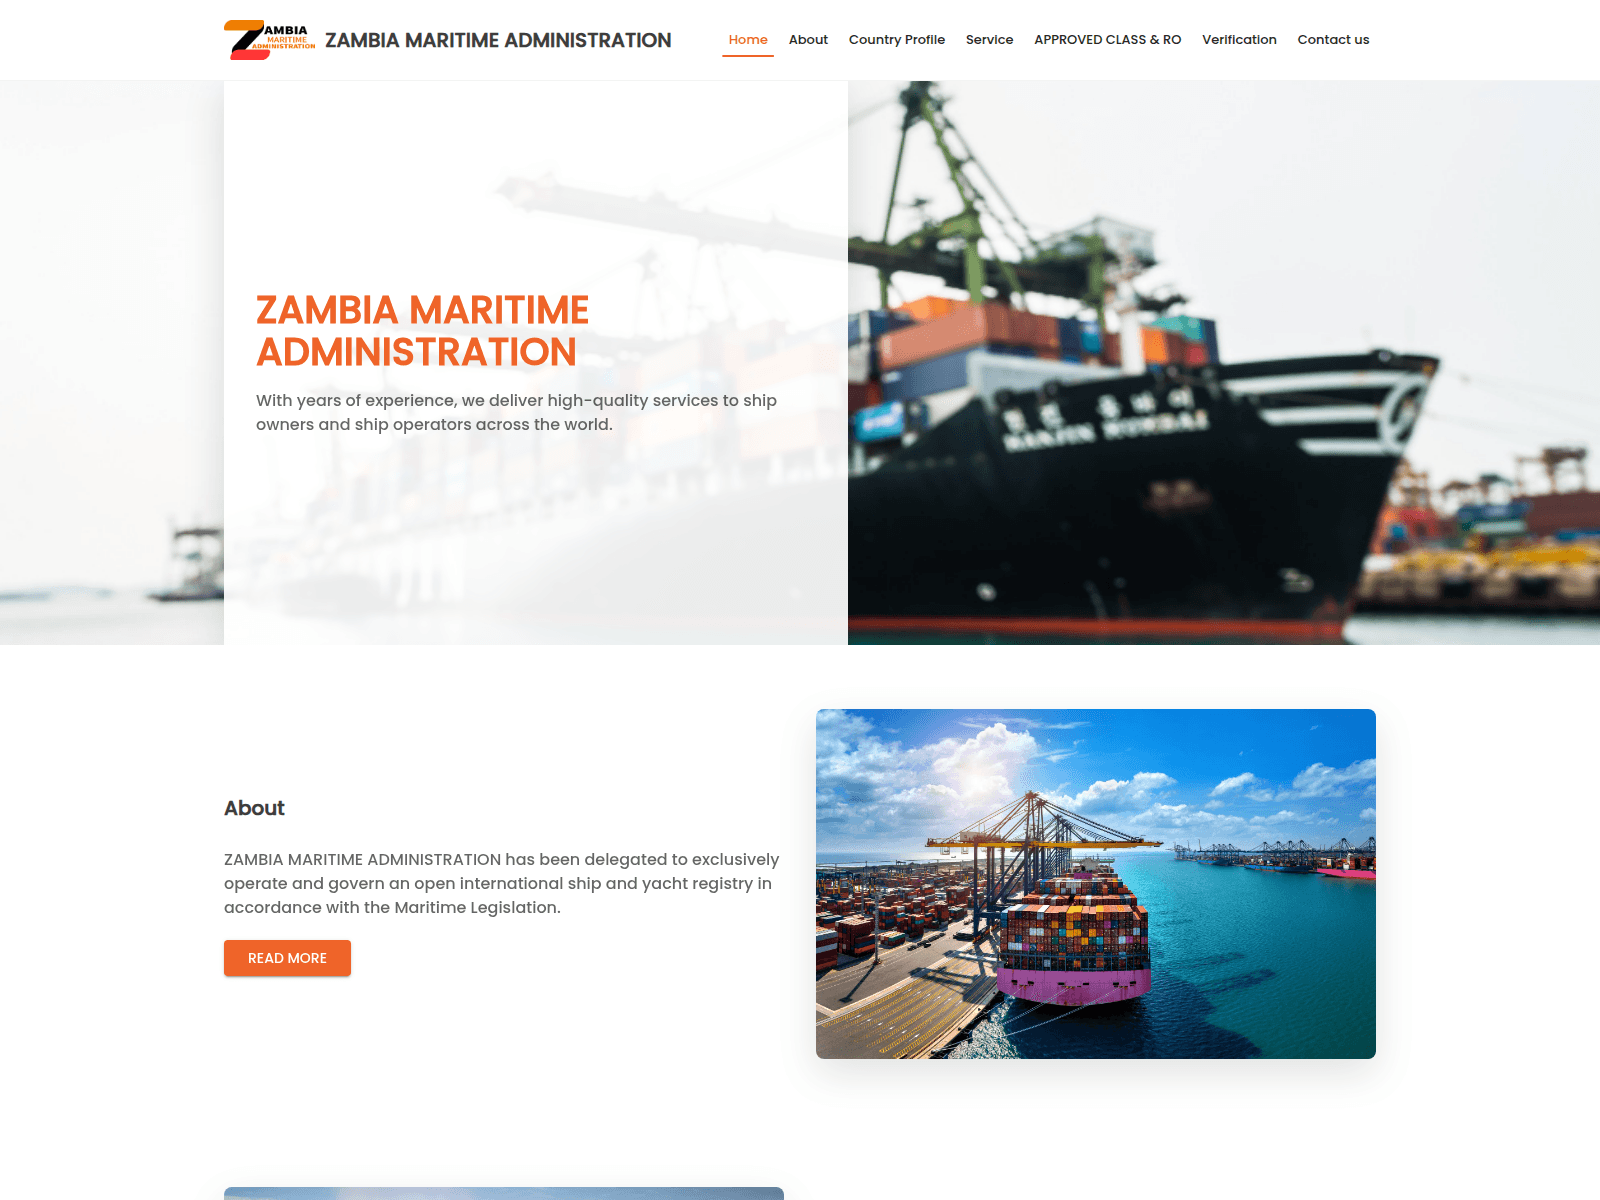
zambshipadmin.org

zeallyrewards.icu
zemir2.store

zenixapp.pro

zentharixveldrune.com

zeustheking.github.io

zjw.dxt.mybluehost.me

zkxwallet.pro
zm3.app
zmir1.vip

zmklg.q.hen360.com

zoomrr-now.icu

006l5.mjt.lu

018uh.mjt.lu

0591usd.com

0731usd.com
1-mir.org

100cucitp.com

1034marsbahisi.com

10betbrazil.bet
10mbeforevaientine.online

10pay.cc
11cieloarroyo.com
13286102867.vip

1991betbrazil.bet

1anime.app
1blacksprut.me

1getgems.com
1gowallet.site

1x-crm.cfd

2131monster.live

227gp.com
3-mit.org

3-mjr.org

30pj8.net
377betbrazil.bet

3capitalstrading.com
3imr.org

3jains.org

406coin.com

4pthbm6b.com
52crs173.xyz

577betonlinebrasil.com
Nach Registrierungsstelle suchen
Wählen Sie einen Registrar aus, um alle bei ihm registrierten, markierten Domains anzuzeigen.
 NiceNIC
29,932
 Cloudflare
21,742
 Dynadot
12,400
 Namecheap
8,577
 PDR Ltd. d/b/a PublicDomainRe...
8,315
 GoDaddy
7,070
 NameSilo
6,931
 Gname.com Pte. Ltd.
6,809
 WebNIC
5,229
 Global Domain Group
5,006
 Trustname.com
4,625
 Tucows
4,364
Wix Studio
4,093
 Hostinger
3,509
 Vercel
3,380
GitHub, Inc.
2,912
 MarkMonitor
2,667
 Spaceship, Inc.
2,579
Cloudflare Pages
2,487
 Dominet (HK) Limited
2,389
 Netlify
2,167
 OwnRegistrar, Inc.
2,068
 Hosting Concepts B.V. d/b/a R...
1,915
 Name.com
1,842
 CSC Corporate Domains, Inc.
1,610
 Cosmotown
1,572
 MAT BAO CORPORATION
1,523
Key-Systems
1,447
 REGRU-RU
1,445
 Porkbun LLC
1,349
Nach Abflussart suchen
Auf Phishing-Domains wurden Wallet-Drainer-Kits entdeckt.


Nach Betrugs-Kits durchsuchen
Häufige Arten von Betrugsaktionen, die durch die Analyse von Seitentiteln erkannt wurden.
Unknown
28,852
Gambler Scam
9,935
Airdrop Scam
6,307
Seed Phrase Phishing
744
Wallet Connect Abuse
598
Token Presale
358
Recovery Scam
97
Giveaway Scam
87
Verification Scam
78
NFT Mint
52
Credential Phishing
31
Staking Scam
17
Prize Scam
3
Steam Phishing
3
Anzeigen 28,852 die oben genannten Domänen
Nach Zielmarke stöbern
Seriöse Marken, die von Phishing-Seiten imitiert werden.


Nach Betrugsart durchsuchen
Klassifizierung von Phishing-Kampagnen nach Angriffsmethoden und Social-Engineering-Techniken.
Pipeline zur Reaktion auf Sicherheitsbedrohungen
Wie jede Domain in diesem Hub überprüft wird und wie bestätigte Bedrohungen entschärft werden. Vollständige Visualisierung der Pipeline →
Überprüfung der Bedrohungsinformationen— Jede Domäne wird gescannt und anhand folgender Kriterien überprüft:
urlscan.ioScreenshot · DOM · HTTPVirusTotal90+ AV enginesGoogle Safe BrowsingTransparency BerichtCloudflare RadarDNS · certs · categoriesAlienVault OTXThreat-intel pulsesWayback MachineHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate TransparencyDNS Sicherheit FiltersQuad9 · AdGuard · CleanBrowsingWeb-ÜberprüfenFull surface scan
 crt.sh
Globale Anbietersynchronisierung— Bestätigte Nachweise werden an 29 Partner weitergeleitet:
GoogleSafe BrowsingGoogleWeb Risk APIMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe BrowsingURLScan.ioPublic scanESETWebGuardBitdefenderThreat exchangeNortonSafe WebSymantecSiteReviewAviraCloud detectionAvast / AVGWeb ShieldKasperskyOpenTIPDr.WebOnline scannerNetcraftAbschaltung APIPhishTankVerified voteAPWG eCXBulk feedPhishStatsOpen feedPhish.BerichtHosting abuseSpamhausDBL feedPolySwarmMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust