الانتقال إلى تقرير الأمان
أمن المجال وذكاء التهديدات
أيقونة موقع subfireshousd.delivery

subfireshousd.delivery

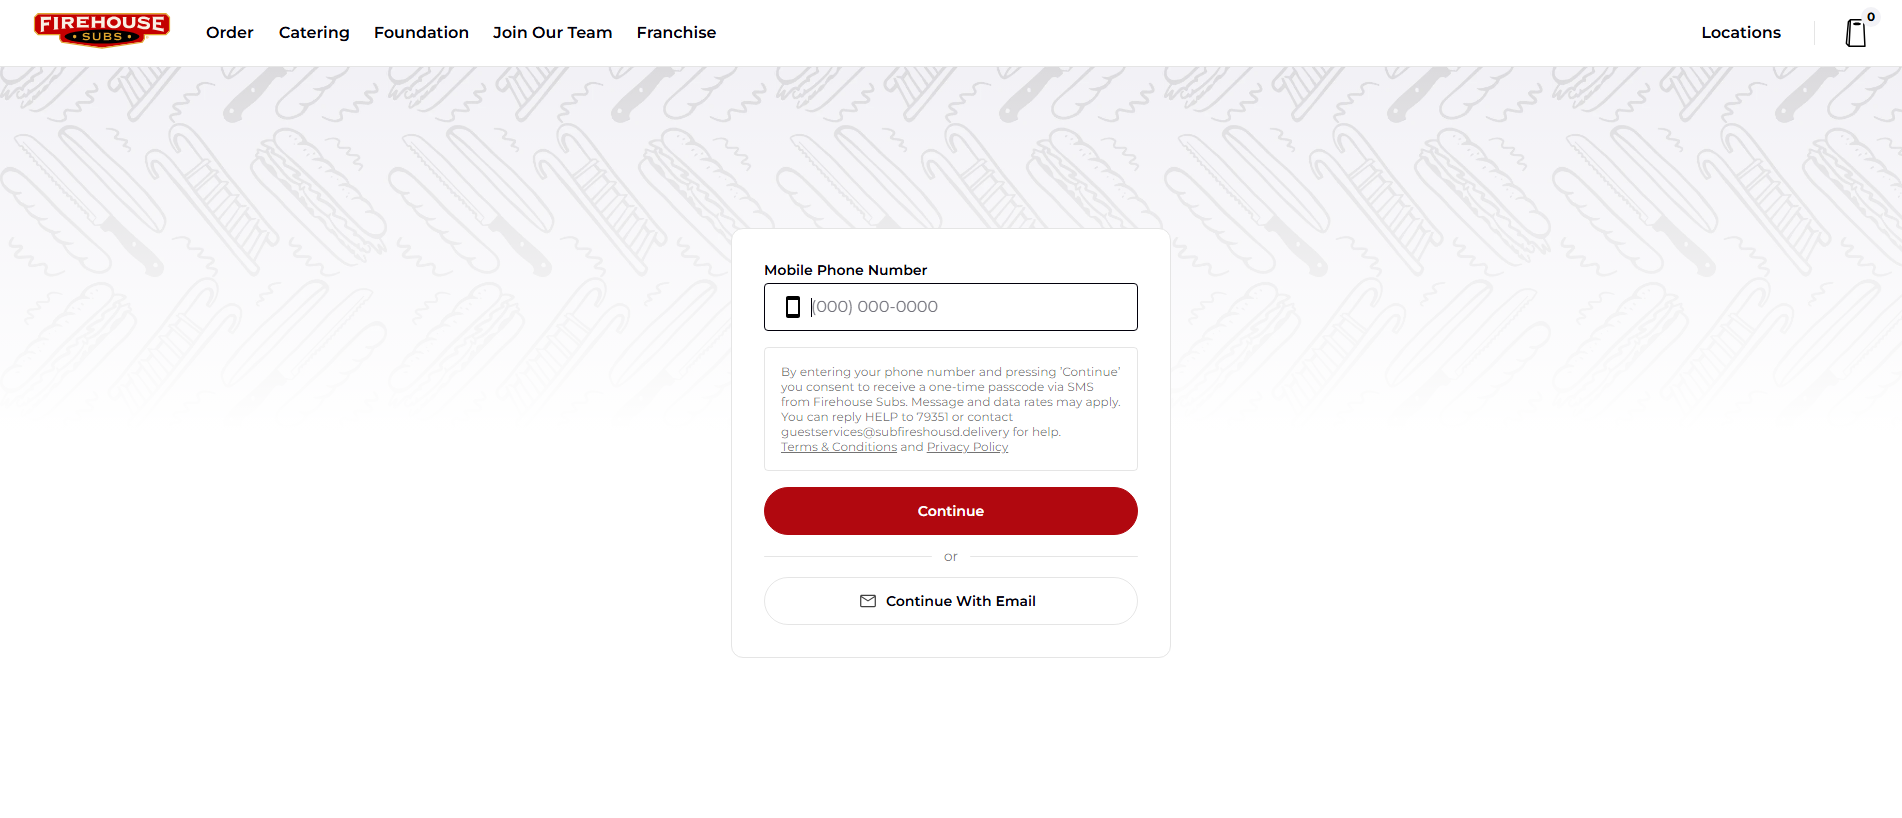
“Firehouse Subs | Order Online”

مسجّل النطاق
Dynadot
Resolved IP
188.114.97.3
Registered
14/09/2026
PhishDestroy assessment حرجة
التوفر آخر نشاط معروف أحدث مراقبة إمكانية الوصول المخزنة تم ملاحظته · HTTP probe
نوع الاحتيال: Impersonation
OTX: 3 refs 24/10/2026 CDN
API
تم الإبلاغ عن هذا النطاق باعتباره ضارًّا
قام تحليل الطب الشرعي PhishDestroy بوضع علامة على هذا المجال. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.
VirusTotal
engine detections
URLQuery
detections
OTX
community references
لقطات الصفحة
فتح المعرض
عمر النطاق
ملخص التقرير

subfireshousd.delivery — آخر نشاط معروف (HTTP 200). ملخص الأدلة: VirusTotal 0/92; URLQuery 2 det.; URLScan capture; PhishDestroy score 73/100. مسجّل النطاق…

يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.

أدلة المصادرVirusTotal 0 / 92 · OTX 3 references 6 sources

تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.

Analysis

حرجة
VirusTotal
0 / 92
OTX
3 community refs
لقطات الصفحة
10

PhishDestroy threat report

Overview

PhishDestroy’s intake AI flagged subfireshousd.delivery on 2026-10-24 because the page title reads “Firehouse Subs | Order Online”, which suggests impersonation of the Firehouse Subs brand. The assessment noted a high AI‑phishing confidence (90 %) combined with the domain’s recent age of 39 days. The site returned HTTP 200 on the same date, confirming the page was reachable at that time. PhishDestroy therefore listed the domain as malicious for brand impersonation.

How the scam works

Brand‑impersonation phishing sites copy the look and wording of a legitimate business to trick visitors into entering login credentials, payment details or other personal data. Victims who submit information may have their accounts compromised or be redirected to further fraud.

Evidence

VirusTotal scanned the domain on 2026-10-24 with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing also returned a clean result on the same day. URLScan captured two snapshots: the first (01a16c4f) was marked clean, while the second (01a16d1d) received machine‑learning tags for malicious content but an overall non‑malicious verdict. OTX lists three pulses referencing the domain, and no external blocklists flagged it as of the check date.

Infrastructure

The domain was registered with Dynadot on 2026-09-14, giving it an age of 39 days at first sighting. The recorded IP address was 188.114.97.3 and the network was identified as CloudFLARENET‑EU, located in GB. The TLS certificate is a Let’s Encrypt certificate issued on 2026-09-14 and valid until 2026-12-13.

What to do

Do not enter any credentials, payment information or personal data on the site; if you have already done so, change the affected passwords and monitor associated accounts for unauthorized activity. Report the impersonation to Firehouse Subs through their official contact channels. Security teams should block subfireshousd.delivery at the DNS or proxy level and monitor for any related traffic.

استكشف

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list عرض المصدر

لقطة محفوظة · ١٠ لقطات

Observed page title
Firehouse Subs | Order Online
Automated brand references
Across Foundation
شهادة TLS
صادرة عن Let's Encrypt / YE1 · تنتهي الصلاحية المحفوظة بعد ٥٠ يومًا

تفاصيل النطاق

النطاق
IP Context Cloudflare shared edge origin IP hidden لا تُنسب سمعة Edge-IP إلى هذا المجال.
OTX tags 2026-10all-domainsblocklistcryptoالمجالاتdrainerfraudlivemonthlyphishdestroyphishingscam
مسجّل النطاق Dynadot US(US)
جهة الإبلاغ عن إساءة الاستخدامabuse@dynadot.com
البحث في قاعدة بيانات WHOISICANN RDAP لـ subfireshousd.delivery →
التسجيلتم إنشاؤه 14/09/2026 (39d · New) — Expires 14/09/2027
حالة HTTP200
التفاصيل التقنيةProvenance & timestamps
تاريخ أول اكتشاف24/10/2026
DOM Analysisanalyzed 24/10/2026score 73/1002 brand signals
Submitted URLhttps://subfireshousd.delivery/signin/
Favicon Hash
معرّف القضية
ICANN OVERSIGHT

الاعتماد وسياق RAA

اعتماد المسجّل والتزاماته بشأن إساءة استخدام DNS

بالنسبة إلى نطاق gTLD هذا، يعمل المسجّل المذكور أعلاه بموجب اتفاقية اعتماد مع ICANN. وتوفر الروابط أدناه جدول الرسوم الرسمي وإرشادات الامتثال الحالية بشأن إساءة استخدام DNS.

الاعتماد عقد، وليس شهادة أمان.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft لا يُرسل أي شيء تلقائياً.

الشبكة & الشهادات

الأدلة التقنية المحفوظة

الشبكة & DNS

Shared CDN edge
Resolved IP
188.114.97.3
ASN الشبكة
AS13335
Organization
CloudFLARENET-EU
Observed location
London, GB
Server header
cloudflare

لا تُنسب سمعة Edge-IP إلى هذا المجال.

خوادم الأسماء 2

  • ignacio.ns.cloudflare.com
  • meiling.ns.cloudflare.com

يصف الموقع الجغرافي شبكة IP.

شهادة TLS

Issuer
Let's Encrypt / YE1
صالحة اعتبارًا من
2026-09-14 17:40:22
صالحة حتى
2026-12-13 17:40:21
Hostname coverage
تواريخ الشهادة المحفوظة صالحة
Validity
ضمن تواريخ الصلاحية المحفوظة
مصدر الجمع
PhishDestroy collector
بصمة الشهادة7e6536103648407c179c8286948286fcd71396cfd38411b6acfbf9731464d9d7
أسماء الشهادة · اثنان من SAN
  • *.subfireshousd.delivery
  • subfireshousd.delivery

بيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.

Recorded subdomains1

Hostnames retained in the domain record or Certificate Transparency cache. A hostname alone does not establish current availability or malicious activity.

  • www.subfireshousd.deliveryDomain record

The original observation time is not recorded for these hostnames.

التقنيات · 7 identified
Detected via Cloudflare Radar · Wappalyzer engine
الإبلاغ عن هذا النطاق أرسل الأدلة وساعد في حماية الآخرين

الأدلة المؤرشفة

Wayback Machine Snapshot
لقطة تاريخية متاحة لمراجعة الأدلة
عرض الأرشيف
تحليل أداء الموقع

Google PageSpeed Insights — تدقيق أداء الجوّال للنطاق subfireshousd.delivery · checked Oct 24, 2026

25
Poor
Performance
FCP
15.66s
First Contentful Paint
LCP
36.45s
Largest Contentful Paint
CLS
0.039
Cumulative Layout Shift
TBT
5077ms
Total Blocking Time
SI
21.07s
Speed Index
مدعوم من Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
أدلة اللقطات المحفوظة 1 snapshot

بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.

Archived HTTP response HTTP 200
Requested URL: https://subfireshousd.delivery/signin/
Firehouse Subs
الاستجابة
HTTP 200
HTML body
9.5 KB
Compressed
3.9 KB
Links
0 internal · 0 external
Detected technologies
reactcloudflare
Selected response headers
Content-Type: text/html
Server: cloudflare
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
Security headers present
X-XSS-ProtectionReferrer-Policy
HSTS: لم يُرصد DNSSEC: لم يُرصد WAF / firewall: observed علامة التمويه: لم تُرصد
Favicon fingerprint: 6d06bc995abbeee8f054807645c90e5b2ce830aee7ffdf5d0e2fd61cdc3630df
Saved response-header values · 20
alt-svc
h3=":443"; ma=86400
cf-cache-status
DYNAMIC
CF-RAY
a4f7c1089b30181d-GRU
Connection
keep-alive
Content-Encoding
gzip
Content-Type
text/html
Date
Sat, 24 Oct 2026 08:53:58 GMT
Referrer-Policy
same-origin
report-to
{"group": "csp-endpoint","max_age":10886400,"endpoints":[{"url": "https://prod-fhs-rn-csp-service.rbictg.com/csp"}]}
Server
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
accept-encoding
Via
1.1 1d665d877b0e9ec09e9ec07fe3b6c7b6.cloudfront.net (CloudFront)
x-amz-cf-id
8-3LW-T9w0YtXpShDiiNwUtonoyKvAgECzkEZk8GZxGiOkZF1aawDA==
x-amz-cf-pop
FRA60-P13
x-amz-server-side-encryption
AES256
x-amz-version-id
sOQ2eYZsH.4RqXKGniwXvoLqCX7GHU68
x-cache
Error from cloudfront
X-XSS-Protection
1; mode=block

قيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.

Registration & observation details1

Availability observations

آخر رصد كان فيه الموقع متاحًا

يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.

التحقق من التمويه

قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.

Page titles differ

alive_content: raw=ok; http=200; via=https_proxy; server=cloudflare

Browser
Firehouse Subs | Order Online
Crawler
Firehouse Subs
subfireshousd.delivery

تفاصيل المصادر المجمّعة

عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.

Every stored field, with its source and date
URLScan · 2026-10-24T08:53:42Z23 fields

تم ملاحظته: · Retrieved:

Report ID

01a16d1d-782c-7290-8ad0-0326025ce6b5

Final url

https://subfireshousd.delivery/signin/

HTTP response

200

Ip

2a06:98c1:3121::1

Contacted domains

  • czqk28jt.apicdn.sanity.io
  • cdn.cookielaw.org
  • play.google.com
  • app-cf.bc0a.com
  • cdn.sanity.io
  • api2.amplitude.com
  • analytics.tiktok.com
  • app.launchdarkly.com
  • www.gstatic.com
  • cdn0.forter.com
  • ixfd2-api.bc0a.com
  • events.launchdarkly.com
  • 6a4267dcbd1f4435aad4746027f7452a-3e93093bbe14.cdn.forter.com
  • api2.branch.io
  • pay.google.com
  • region1.analytics.google.com
  • connect.facebook.net
  • use1-prod-fhs-gateway.rbictg.com
  • www.googletagmanager.com
  • maps.googleapis.com
  • clientstream.launchdarkly.com
  • use.fontawesome.com
  • sdk.iad-05.braze.com
  • cdn6.forter.com
  • cdn3.forter.com
  • www.facebook.com
  • mpc2-prod-29-is5qnl632q-uc.a.run.app
  • 3e93093bbe14.cdn4.forter.com
  • www.google.de
  • stats.g.doubleclick.net

Contacted IP addresses

  • 2600:9000:208a:8600:c:c4f8:2a80:93a1
  • 18.64.211.113
  • 54.158.164.13
  • 35.155.61.91
  • 157.240.0.35
  • 2600:1900:4245:200::
  • 34.192.191.43
  • 2600:9000:2013:1200:f:1b37:e600:93a1
  • 192.178.183.94
  • 2a00:1450:4001:c21::9c
  • 2001:4860:4802:34::36
  • 57.144.244.128
  • 23.201.29.8
  • 172.217.113.4
  • 2600:9000:20e8:e800:11:f728:3040:93a1

Asns

  • 16509
  • 14618
  • 32934
  • 396982
  • 15169
  • 20940
  • 54113
  • 13335
  • 714

Countries

  • US
  • DE

Linked domains

  • www.ezcater.com
  • firehousesubsfoundation.org
  • careers.subfireshousd.delivery
  • www.franchising.subfireshousd.delivery
  • www.firehousesubs.com
  • www.franchising.firehousesubs.com
  • apps.apple.com
  • play.google.com
  • news.firehousesubs.com
  • careers.firehousesubs.com
  • www.instagram.com
  • www.facebook.com
  • www.youtube.com
  • twitter.com
  • www.onetrust.com

Social

  • https://www.instagram.com/firehousesubs
  • https://www.facebook.com/firehousesubs
  • https://www.youtube.com/channel/UCUN4J9T7bggwD2MJSj2uJmw
  • https://twitter.com/FirehouseSubs

Document hash

adbb57b8ebbdd74280f61d0cba6fe0de11934a66b2dd2a626566b72fc9654b03

Script hashes

  • 5d297c586ca6761849231214edfc02c7a2a422e3e276c95d94806740c941ea21
  • a790cc31d6ab27bde243c195ee9530f0d0767dd5d5de7074ea4d6386275a8c6c
  • 831e7fd9b971c52e6cf10a218cb499c7dc74e3e7f9172f3d88eec2bb60dc5851
  • 1d0dcad480eda38b246121e96031e275ab05853fb0100703f2ffe433d17541c1
  • 7d0ae0bf27e917c2337f1c51070c90074274e74fb96e8e45602df7f187e2520c
  • d761387829020a70fc36b9fe086f1f3a7e6b79b919887b7e996cafa23eef037f

Globals

  • BEJSSDKObserver
  • jsElementReady
  • BEJSSDK
  • BEIXF
  • denylistedDomainsHashedValueListForGpayButtonWithCardInfo
  • allowedPaymentMethodsForLoggingAllowlist
  • whitelistedDomainsHashedValueListForGpayButtonWithCardInfo
  • denylistedMerchantIdsHashedValueListForGpayButtonWithCardInfo
  • denylistedMerchentIdsHashedValueListForGpayButtonWithCardInfo
  • denylistedMerchantIdsHashedValueListForGpayButtonVariant
  • allowlistedMerchantDomainsForBnplDynamicButton
  • allowlistedMerchantDomainsForRlmiaDynamicButton
  • denylistedMerchantDomainsForPopupModeLoadingScreen
  • dynamicGpayButtonVariant
  • integratorExperimentIds
  • google
  • __BUNDLE_START_TIME__
  • __DEV__
  • process
  • __METRO_GLOBAL_PREFIX__
  • __r
  • __d
  • __c
  • __registerSegment
  • $$require_external
  • ErrorUtils
  • webpackJsonp
  • WEBVIEW
  • ApplePayMerchandising
  • __webpack_chunk_load__
  • __webpack_require__
  • REACT_NAVIGATION_DEVTOOLS
  • expo
  • __react_navigation__elements_contexts
  • __loadBundleAsync
  • __extends
  • __assign
  • __rest
  • __decorate
  • __param

ملفات تعريف الارتباط

  • NID
  • __cf_bm
  • _ga
  • _ga_MKSH9XMTWP
  • _ttp
  • _tt_enable_cookie
  • _fbp
  • ttcsid
  • ttcsid_CR1PN6BC77U8E82MVRIG
  • forterToken
  • _dd_s

Storage keys

  • __storejs__test__
  • ab.test
  • ab.storage.events.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • ab.storage.sessionId.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • ab.storage.messagingSessionStart.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • ab.storage.deviceId.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • ab.storage.lastSdkReq.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • ab.storage.lastReqToEndpoint.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • RBI::LAUNCH_DARKLY_USER_ATTRIBUTES
  • ld:63d0040f8e07bd11fa0174a8:$diagnostics
  • ab.storage.attributes.bbca207a-191b-493f-8cad-7a6a4d563b3d
  • AMP_TEST
  • AMP_51ed1af039
  • RBI::ORDER
  • RBI::APPLIED_LOYALTY_OFFERS

Tls

San
  • *.subfireshousd.delivery
  • subfireshousd.delivery
Cipher
AES_128_GCM
Issuer
YE1
Subject
subfireshousd.delivery
Protocol
TLS 1.3
Valid to
صالحة اعتبارًا من

عمر النطاق (بالأيام)

39

Apex age days

39

Tls age days

39

أيام صلاحية TLS

89

Requests

143

Provider verdicts

Engines
Tags
  • urlscan-ml
  • urlscan-ml-60c5e22
الدرجة
90
ضار
Yes
Overall
الدرجة
0
ضار
No

HTTP headers

Server
cloudflare
Content-type
text/html
Referrer-policy
same-origin
Original source fields · JSON
Uuid
01a16d1d-782c-7290-8ad0-0326025ce6b5
Final url
https://subfireshousd.delivery/signin/
الحالة
200
Ip
2a06:98c1:3121::1
Contacted domains
[
    "czqk28jt.apicdn.sanity.io",
    "cdn.cookielaw.org",
    "play.google.com",
    "app-cf.bc0a.com",
    "cdn.sanity.io",
    "api2.amplitude.com",
    "analytics.tiktok.com",
    "app.launchdarkly.com",
    "www.gstatic.com",
    "cdn0.forter.com",
    "ixfd2-api.bc0a.com",
    "events.launchdarkly.com",
    "6a4267dcbd1f4435aad4746027f7452a-3e93093bbe14.cdn.forter.com",
    "api2.branch.io",
    "pay.google.com",
    "region1.analytics.google.com",
    "connect.facebook.net",
    "use1-prod-fhs-gateway.rbictg.com",
    "www.googletagmanager.com",
    "maps.googleapis.com",
    "clientstream.launchdarkly.com",
    "use.fontawesome.com",
    "sdk.iad-05.braze.com",
    "cdn6.forter.com",
    "cdn3.forter.com",
    "www.facebook.com",
    "mpc2-prod-29-is5qnl632q-uc.a.run.app",
    "3e93093bbe14.cdn4.forter.com",
    "www.google.de",
    "stats.g.doubleclick.net"
]
Contacted IP addresses
[
    "2600:9000:208a:8600:c:c4f8:2a80:93a1",
    "18.64.211.113",
    "54.158.164.13",
    "35.155.61.91",
    "157.240.0.35",
    "2600:1900:4245:200::",
    "34.192.191.43",
    "2600:9000:2013:1200:f:1b37:e600:93a1",
    "192.178.183.94",
    "2a00:1450:4001:c21::9c",
    "2001:4860:4802:34::36",
    "57.144.244.128",
    "23.201.29.8",
    "172.217.113.4",
    "2600:9000:20e8:e800:11:f728:3040:93a1"
]
Asns
[
    "16509",
    "14618",
    "32934",
    "396982",
    "15169",
    "20940",
    "54113",
    "13335",
    "714"
]
Countries
[
    "US",
    "DE"
]
Linked domains
[
    "www.ezcater.com",
    "firehousesubsfoundation.org",
    "careers.subfireshousd.delivery",
    "www.franchising.subfireshousd.delivery",
    "www.firehousesubs.com",
    "www.franchising.firehousesubs.com",
    "apps.apple.com",
    "play.google.com",
    "news.firehousesubs.com",
    "careers.firehousesubs.com",
    "www.instagram.com",
    "www.facebook.com",
    "www.youtube.com",
    "twitter.com",
    "www.onetrust.com"
]
Social
[
    "https://www.instagram.com/firehousesubs",
    "https://www.facebook.com/firehousesubs",
    "https://www.youtube.com/channel/UCUN4J9T7bggwD2MJSj2uJmw",
    "https://twitter.com/FirehouseSubs"
]
Document hash
adbb57b8ebbdd74280f61d0cba6fe0de11934a66b2dd2a626566b72fc9654b03
Script hashes
[
    "5d297c586ca6761849231214edfc02c7a2a422e3e276c95d94806740c941ea21",
    "a790cc31d6ab27bde243c195ee9530f0d0767dd5d5de7074ea4d6386275a8c6c",
    "831e7fd9b971c52e6cf10a218cb499c7dc74e3e7f9172f3d88eec2bb60dc5851",
    "1d0dcad480eda38b246121e96031e275ab05853fb0100703f2ffe433d17541c1",
    "7d0ae0bf27e917c2337f1c51070c90074274e74fb96e8e45602df7f187e2520c",
    "d761387829020a70fc36b9fe086f1f3a7e6b79b919887b7e996cafa23eef037f"
]
Globals
[
    "BEJSSDKObserver",
    "jsElementReady",
    "BEJSSDK",
    "BEIXF",
    "denylistedDomainsHashedValueListForGpayButtonWithCardInfo",
    "allowedPaymentMethodsForLoggingAllowlist",
    "whitelistedDomainsHashedValueListForGpayButtonWithCardInfo",
    "denylistedMerchantIdsHashedValueListForGpayButtonWithCardInfo",
    "denylistedMerchentIdsHashedValueListForGpayButtonWithCardInfo",
    "denylistedMerchantIdsHashedValueListForGpayButtonVariant",
    "allowlistedMerchantDomainsForBnplDynamicButton",
    "allowlistedMerchantDomainsForRlmiaDynamicButton",
    "denylistedMerchantDomainsForPopupModeLoadingScreen",
    "dynamicGpayButtonVariant",
    "integratorExperimentIds",
    "google",
    "__BUNDLE_START_TIME__",
    "__DEV__",
    "process",
    "__METRO_GLOBAL_PREFIX__",
    "__r",
    "__d",
    "__c",
    "__registerSegment",
    "$$require_external",
    "ErrorUtils",
    "webpackJsonp",
    "WEBVIEW",
    "ApplePayMerchandising",
    "__webpack_chunk_load__",
    "__webpack_require__",
    "REACT_NAVIGATION_DEVTOOLS",
    "expo",
    "__react_navigation__elements_contexts",
    "__loadBundleAsync",
    "__extends",
    "__assign",
    "__rest",
    "__decorate",
    "__param"
]
ملفات تعريف الارتباط
[
    "NID",
    "__cf_bm",
    "_ga",
    "_ga_MKSH9XMTWP",
    "_ttp",
    "_tt_enable_cookie",
    "_fbp",
    "ttcsid",
    "ttcsid_CR1PN6BC77U8E82MVRIG",
    "forterToken",
    "_dd_s"
]
Storage keys
[
    "__storejs__test__",
    "ab.test",
    "ab.storage.events.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "ab.storage.sessionId.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "ab.storage.messagingSessionStart.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "ab.storage.deviceId.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "ab.storage.lastSdkReq.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "ab.storage.lastReqToEndpoint.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "RBI::LAUNCH_DARKLY_USER_ATTRIBUTES",
    "ld:63d0040f8e07bd11fa0174a8:$diagnostics",
    "ab.storage.attributes.bbca207a-191b-493f-8cad-7a6a4d563b3d",
    "AMP_TEST",
    "AMP_51ed1af039",
    "RBI::ORDER",
    "RBI::APPLIED_LOYALTY_OFFERS"
]
Tls
{
    "san": [
        "*.subfireshousd.delivery",
        "subfireshousd.delivery"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "subfireshousd.delivery",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-13T17:40:21Z",
    "valid_from": "2026-09-14T17:40:22Z"
}
عمر النطاق (بالأيام)
39
Apex age days
39
Tls age days
39
أيام صلاحية TLS
89
Requests
143
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 90,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "server": "cloudflare",
    "content-type": "text/html",
    "referrer-policy": "same-origin"
}
Cloudflare Radar · 2026-10-24T09:25:23Z11 fields

تم ملاحظته: · Retrieved:

Report ID

bc8b6b37-002c-4666-a95c-9cfc59805b47

Final url

https://subfireshousd.delivery/

HTTP response

200

History

  • URL
    https://subfireshousd.delivery/
    الحالة
    200

DOM structure hash

3d1088dc8a672e00d742556e9e028c0a5b6aafb090978409c5395398af21d49d

Document hash

8271c91f66b5a62c217633a15f7c38037f7ffdb76ca837ea1f8884c935718e78

Radar rank

Bucket
>200000

سجلات DNS

  • Name
    subfireshousd.delivery
    Type
    A
    Value
    104.21.21.2
  • Name
    subfireshousd.delivery
    Type
    A
    Value
    172.67.195.66
  • Name
    subfireshousd.delivery
    Type
    AAAA
    Value
    2606:4700:3035::6815:1502
  • Name
    subfireshousd.delivery
    Type
    AAAA
    Value
    2606:4700:3035::ac43:c342

DNSSEC صالح

No

Ip

104.21.21.2

سجل التسجيل

مسجّل النطاق
Dynadot Inc
Registered
Updated
Expires
خوادم الأسماء
  • meiling.ns.cloudflare.com
  • ignacio.ns.cloudflare.com
Original source fields · JSON
Uuid
bc8b6b37-002c-4666-a95c-9cfc59805b47
Final url
https://subfireshousd.delivery/
الحالة
200
History
[
    {
        "url": "https://subfireshousd.delivery/",
        "status": 200
    }
]
DOM structure hash
3d1088dc8a672e00d742556e9e028c0a5b6aafb090978409c5395398af21d49d
Document hash
8271c91f66b5a62c217633a15f7c38037f7ffdb76ca837ea1f8884c935718e78
Radar rank
{
    "bucket": ">200000"
}
سجلات DNS
[
    {
        "name": "subfireshousd.delivery",
        "type": "A",
        "value": "104.21.21.2"
    },
    {
        "name": "subfireshousd.delivery",
        "type": "A",
        "value": "172.67.195.66"
    },
    {
        "name": "subfireshousd.delivery",
        "type": "AAAA",
        "value": "2606:4700:3035::6815:1502"
    },
    {
        "name": "subfireshousd.delivery",
        "type": "AAAA",
        "value": "2606:4700:3035::ac43:c342"
    }
]
DNSSEC صالح
false
Ip
104.21.21.2
سجل التسجيل
{
    "registrar": "Dynadot Inc",
    "created": "2026-09-14T14:18:07Z",
    "updated": "2026-09-19T14:18:59Z",
    "expires": "2027-09-14T14:18:07Z",
    "nameservers": [
        "meiling.ns.cloudflare.com",
        "ignacio.ns.cloudflare.com"
    ]
}
VirusTotal · 2026-10-24T09:17:22Z8 fields

تم ملاحظته: · Retrieved:

Vendor result counts

Timeout
0
Harmless
55
ضار
0
Suspicious
0
Undetected
37

Reputation

0

أول ظهور

سجلات DNS

  • Ttl
    1800
    Type
    SOA
    Rname
    dns.cloudflare.com
    Value
    ignacio.ns.cloudflare.com
  • Ttl
    300
    Type
    A
    Value
    172.67.195.66
  • Ttl
    21600
    Type
    NS
    Value
    ignacio.ns.cloudflare.com
  • Ttl
    21600
    Type
    NS
    Value
    meiling.ns.cloudflare.com
  • Ttl
    300
    Type
    AAAA
    Value
    2606:4700:3035::ac43:c342
  • Ttl
    300
    Type
    A
    Value
    104.21.21.2
  • Ttl
    300
    Type
    AAAA
    Value
    2606:4700:3035::6815:1502

Dns at

Jarm

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

Certificate

San
  • *.subfireshousd.delivery
  • subfireshousd.delivery
Issuer
Let's Encrypt / YE1
Serial
6291b03d3f525cfa40778ab89c95a775369
Sha256
7e6536103648407c179c8286948286fcd71396cfd38411b6acfbf9731464d9d7
Subject
subfireshousd.delivery
Valid to
صالحة اعتبارًا من

Registry data

الحالة
  • transfer prohibited
Events
Expiration
Last changed
التسجيل
Registrar expiration
Last update of RDAP database
مسجّل النطاق
DYNADOT LLC
Registrar iana id
472
Original source fields · JSON
Vendor result counts
{
    "timeout": 0,
    "harmless": 55,
    "malicious": 0,
    "suspicious": 0,
    "undetected": 37
}
Reputation
0
أول ظهور
2026-09-14T19:03:22Z
سجلات DNS
[
    {
        "ttl": 1800,
        "type": "SOA",
        "rname": "dns.cloudflare.com",
        "value": "ignacio.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.195.66"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ignacio.ns.cloudflare.com"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "meiling.ns.cloudflare.com"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3035::ac43:c342"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.21.2"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3035::6815:1502"
    }
]
Dns at
2026-10-24T09:22:38Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificate
{
    "san": [
        "*.subfireshousd.delivery",
        "subfireshousd.delivery"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "6291b03d3f525cfa40778ab89c95a775369",
    "sha256": "7e6536103648407c179c8286948286fcd71396cfd38411b6acfbf9731464d9d7",
    "subject": "subfireshousd.delivery",
    "valid_to": "2026-12-13T17:40:21Z",
    "valid_from": "2026-09-14T17:40:22Z"
}
Registry data
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-09-14T14:18:07Z",
        "last changed": "2026-09-14T18:32:26Z",
        "registration": "2026-09-14T14:18:07Z",
        "registrar expiration": "2027-09-14T14:18:07Z",
        "last update of RDAP database": "2026-09-18T09:54:54Z"
    },
    "registrar": "DYNADOT LLC",
    "registrar_iana_id": "472"
}
Website checks · 2026-10-24T09:26:28Z25 fields

Mail configuration

SPF lookups
0

CAA records

النطاق
subfireshousd.delivery

Protective DNS results

Resolvers checked
12
Blocking resolvers
0

Web archive observations

Last observation
أول رصد
Recorded changes
2
Archived days
3
Scans per day
0.05
Average page size, bytes
3894

Sitemap

Present
Yes
URL count
1322

عنوان الصفحة والبيانات الوصفية

Page title
Firehouse Subs
Theme Color
#ffffff

Trackers

Requests
25
Observed services
  • Name
    Google
    Company
    Google
    Country
    US
    الفئة
    Advertising
    Requests
    3
  • Name
    fontawesome.com
    Company
    fontawesome.com
    الفئة
    Hosting
    Requests
    2
  • Name
    Google Play Services
    Company
    Google
    Country
    US
    الفئة
    Hosting
    Requests
    1
  • Name
    Google Static
    Company
    Google
    Country
    US
    الفئة
    Hosting
    Requests
    6
  • Name
    Braze
    Company
    Braze
    Country
    US
    الفئة
    Site Analytics
    Requests
    2
  • Name
    Apple Pay
    Company
    Apple
    Country
    US
    الفئة
    Utilities
    Requests
    1
  • Name
    Launch Darkly
    Company
    LaunchDarkly
    Country
    US
    الفئة
    Utilities
    Requests
    3

النماذج والمحتوى المختلط

No sri
  • https://cdn.bc0a.com/autopilot/f00000000030803/autopilot_sdk.js
  • https://pay.google.com/gp/p/js/pay.js
  • https://applepay.cdn-apple.com/jsapi/v1/apple-pay-sdk.js
Third-party scripts
3

HTTP response

يمكن الوصول إليه
Yes
HTTP status
200
Request timings, ms
DNS
9
TLS
18
الانتظار
434
Connection
6
تنزيل
0
Response time, ms
467

TLS connection

ALPN
h2
Cipher
TLS_AES_256_GCM_SHA384
Protocol
TLSv1.3
Supported versions
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Certificate authorized
Yes
Forward secrecy
Yes

Ports

Open
  • 80
  • 443
  • 8080

Carbon estimate

Bytes
9396
CO₂, grams
0.0003
Cleaner than, %
73

DNS servers

خوادم الأسماء
  • IP address
    172.64.34.254
    Host
    meiling.ns.cloudflare.com
  • IP address
    108.162.195.82
    Host
    ignacio.ns.cloudflare.com
DNS zone
subfireshousd.delivery

ملفات تعريف الارتباط

ملفات تعريف الارتباط
  • Name
    NID
    Secure
    Yes
    HTTP-only
    Yes
    SameSite
    None

Location

IP address
2a06:98c1:3120::3
ASN
13335
Organization
CloudFLARENET-EU
City
London
Country
GB

شهادة TLS

Issuer
Let's Encrypt / YE1
Subject
subfireshousd.delivery

سجلات DNS

A
  • 188.114.97.3
  • 188.114.96.3
NS
  • meiling.ns.cloudflare.com
  • ignacio.ns.cloudflare.com
SOA
Primary nameserver
ignacio.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Serial
2415124381
Refresh, seconds
10000
Retry, seconds
2400
Expiry, seconds
604800
Minimum TTL, seconds
1800
AAAA
  • 2a06:98c1:3120::3
  • 2a06:98c1:3121::3

DNSSEC

DS record
No
RRSIG
No
DNSKEY
No

HSTS

Observation
Site does not serve any HSTS headers.

HTTP security policies

X-Frame-Options
No
Referrer-Policy
same-origin
X-XSS-Protection
1; mode=block
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Firewall

Waf
Cloudflare
Has waf
Yes

IP lookup

IP address
2a06:98c1:3120::3
IP version
6

Redirects

سلسلة إعادة التوجيه
  • https://subfireshousd.delivery

النطاقات الفرعية

Count
1
النطاقات الفرعية
  • www.subfireshousd.delivery

HTTP headers

Response headers
Server
cloudflare
Content-type
text/html
Referrer-policy
same-origin
Original source fields · JSON
Mail configuration
{
    "spf_lookups": 0
}
سجلات CAA
{
    "domain": "subfireshousd.delivery"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_count": 0
}
Web archive observations
{
    "last": "2026-10-24T08:53:42Z",
    "first": "2026-09-14T20:25:08Z",
    "changes": 2,
    "days_archived": 3,
    "scans_per_day": 0.05,
    "avg_page_bytes": 3894
}
Sitemap
{
    "present": true,
    "url_count": 1322
}
عنوان الصفحة والبيانات الوصفية
{
    "title": "Firehouse Subs",
    "themeColor": "#ffffff"
}
Trackers
{
    "requests": 25,
    "trackers": [
        {
            "name": "Google",
            "company": "Google",
            "country": "US",
            "category": "Advertising",
            "requests": 3
        },
        {
            "name": "fontawesome.com",
            "company": "fontawesome.com",
            "category": "Hosting",
            "requests": 2
        },
        {
            "name": "Google Play Services",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 6
        },
        {
            "name": "Braze",
            "company": "Braze",
            "country": "US",
            "category": "Site Analytics",
            "requests": 2
        },
        {
            "name": "Apple Pay",
            "company": "Apple",
            "country": "US",
            "category": "Utilities",
            "requests": 1
        },
        {
            "name": "Launch Darkly",
            "company": "LaunchDarkly",
            "country": "US",
            "category": "Utilities",
            "requests": 3
        }
    ]
}
النماذج والمحتوى المختلط
{
    "no_sri": [
        "https://cdn.bc0a.com/autopilot/f00000000030803/autopilot_sdk.js",
        "https://pay.google.com/gp/p/js/pay.js",
        "https://applepay.cdn-apple.com/jsapi/v1/apple-pay-sdk.js"
    ],
    "third_party_scripts": 3
}
الحالة
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 9,
        "tls": 18,
        "wait": 434,
        "connect": 6,
        "download": 0
    },
    "response_ms": 467
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 9396,
    "co2_grams": 0.0003,
    "cleaner_than": 73
}
Dns server
{
    "ns": [
        {
            "ip": "172.64.34.254",
            "host": "meiling.ns.cloudflare.com"
        },
        {
            "ip": "108.162.195.82",
            "host": "ignacio.ns.cloudflare.com"
        }
    ],
    "zone": "subfireshousd.delivery"
}
ملفات تعريف الارتباط
{
    "cookies": [
        {
            "name": "NID",
            "secure": true,
            "http_only": true,
            "same_site": "None"
        }
    ]
}
Location
{
    "ip": "2a06:98c1:3120::3",
    "asn": "13335",
    "org": "CloudFLARENET-EU",
    "city": "London",
    "country": "GB"
}
Ssl
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "subfireshousd.delivery"
}
سجلات DNS
{
    "A": [
        "188.114.97.3",
        "188.114.96.3"
    ],
    "NS": [
        "meiling.ns.cloudflare.com",
        "ignacio.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"ignacio.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2415124381, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "AAAA": [
        "2a06:98c1:3120::3",
        "2a06:98c1:3121::3"
    ]
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP security policies
{
    "xFrameOptions": false,
    "referrerPolicy": "same-origin",
    "xXSSProtection": "1; mode=block",
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Firewall
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2a06:98c1:3120::3",
    "family": 6
}
Redirects
{
    "chain": [
        "https://subfireshousd.delivery"
    ]
}
النطاقات الفرعية
{
    "count": 1,
    "subdomains": [
        "www.subfireshousd.delivery"
    ]
}
HTTP headers
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html",
        "referrer-policy": "same-origin"
    }
}
سجل الرصد المحفوظ1

تغييرات مؤرَّخة احتفظ بها المراقب وأدوات جمع المصادر. تظهر أحدث عمليات الرصد أولًا؛ وحالات المصادر ليست دليلًا على الإزالة.

  1. مراقب الإتاحة · أول سجل جمع

    يمكن الوصول إليه

النشاط المسجّل

5 entries
  1. AlienVault OTX

    3 community references

    عرض المصدر
  2. Google Safe Browsing

    لا توجد علامة تهديد

    عرض المصدر
  3. VirusTotal

    0/92 engine detections

    عرض المصدر
  4. أُضيف إلى PhishDestroy

    subfireshousd.delivery

    عرض المصدر
  5. URLScan

    Page captured

    عرض المصدر

الأدلة والتقارير الخارجية

نظام أسماء النطاقات (DNS) والشبكات
تحسين محركات البحث (SEO) والنطاقات
تحليل متعمق
Help & reporting

هل تأثرت بهذا الموقع؟

4 مجموعات إشارات أدلة مرتبطة 0 سجلات إشعار محفوظة آخر نشاط معروف

تتلقى النطاقات المدرجة بلاغ إساءة استخدام واحدًا على الأقل؛ ولا يتضمن هذا الإدخال سجل إشعارات محفوظًا.

إذا تعرّضت بيانات تسجيل الدخول للاختراق، فأبلغ فورًا. لا تتعامل مع محتالي استرداد الأموال.

إذا أدخلت بيانات اعتماد الحساب أو المعلومات الشخصية أو معلومات الدفع أو قمت بتنزيل ملف من هذا النطاق، فاتخذ إجراءً فوريًا. فيما يلي موارد لمساعدتك في الإبلاغ عن الحادث وحماية نفسك.

Official reporting routes

احذروا من المحتالين الذين يزعمون أنهم يساعدون في استرداد الأموال! قد يتصل المجرمون بالضحايا مرة أخرى بينما يتظاهرون بأنهم محققون أو محامون أو وكلاء استرداد. لا تدفع رسومًا مقدمة أو تشارك بيانات الاعتماد. تعرف على المزيد حول الاحتيال في مجال التعافي →

أبلغ السلطات المحلية

حدد بلدك للحصول على الاتصالات الرسمية المتعلقة بالجرائم الإلكترونية أو إنشاء مسودة شكوى →.

دليل 97 دولة

Template-based draft · optional AI wording assistance requires separate consent

المسودة بمساعدة الذكاء الاصطناعي - تتم معالجة تفاصيل الحادث بواسطة موفر الذكاء الاصطناعي · قم بمراجعتها وتقديمها بنفسك
After a phishing incident

توصيات ونصائح للضحايا

اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.

ما الذي يجب أن أفعله على الفور؟

عاجل

توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.

  • تغيير جميع كلمات المرور — البريد الإلكتروني، وحسابات «إكستشينج»، وأي شيء يستخدم نفس كلمة المرور
  • تمكين المصادقة الثنائية (2FA) باستخدام تطبيق المصادقة (وليس الرسائل النصية القصيرة). تعطيل الاستعادة عبر الرسائل النصية القصيرة
  • بطاقات التجميد إذا قمت بإدخال بياناتك المصرفية على موقع التصيد الاحتيالي

ما هي المعلومات التي يجب أن أجمعها لإعداد تقريري؟

إرشادات مكتب التحقيقات الفيدرالي (FBI)

احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. IC3 evidence guidance ↗

  • سجلات الدفع — إذا دفعت مبلغًا، فاحفظ الإيصال والمبلغ والتاريخ ومزوّد خدمة الدفع وبيانات المستلم.
  • التواريخ والأوقات الدقيقة — لكل معاملة ولأول اتصال مع المحتال
  • لقطات شاشة — مواقع الويب الاحتيالية، ورسائل الدردشة، ورسائل البريد الإلكتروني، ومعاملات المحافظ الرقمية، ووسائل التواصل الاجتماعي
  • جميع عناوين URL والنطاقات التي يستخدمها المحتال (بما في ذلك subfireshousd.delivery)
  • الاتصالات — رسائل البريد الإلكتروني، والرسائل النصية، وأرقام الهواتف، وأسماء المستخدمين التي استخدمها المحتال

حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.

إلى أين يجب أن أبلغ عن عملية الاحتيال؟

  • مركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) — مركز شكاوى الجرائم الإلكترونية (الإبلاغ على المستوى الفيدرالي في الولايات المتحدة)
  • اليوروبول — الإبلاغ عن الجرائم الإلكترونية في أوروبا (الاتحاد الأوروبي)
  • Your bank or payment provider — إذا تعرّضت أموالك أو بيانات بطاقتك للخطر، فتواصل فورًا مع فريق مكافحة الاحتيال لديه عبر بيانات الاتصال الرسمية.
  • الشرطة المحلية — يُنشئ سجلاً رسمياً، حتى لو لم يتمكن من اتخاذ إجراء فوري

لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.

How do phishing scams typically work?

  • المواقع الإلكترونية المزيفة — نسخ مطابقة تمامًا للمواقع الأصلية، مع تغيير طفيف في عناوين النطاقات
  • pig butchering — بناء الثقة على مدى أسابيع عبر Telegram/واتساب/تطبيقات المواعدة، ثم سرقة الأموال
  • عمليات الاحتيال المتعلقة باسترداد الأموال — ينتحل المحتالون صفة وكلاء استرداد الأموال ويطلبون رسومًا مقدَّمة. لا تشارك عبارة الاسترداد السرية ولا تدفع أي مبلغ قبل التحقق من مقدّم الخدمة بشكل مستقل
  • عمليات الاحتيال التي تعتمد على الذكاء الاصطناعي — تقنية «ديب فايك»، والتصيد الاحتيالي الآلي، والمواقع التي يُنشئها الذكاء الاصطناعي، مما يجعل الكشف عن عمليات الاحتيال أكثر صعوبة

كيف يمكنني حماية نفسي في المستقبل؟

  • إضافة المواقع الرسمية إلى قائمة المفضلة — لا تنقر أبدًا على الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل المباشرة أو الإعلانات
  • التحقق من النطاقات — التحقق من PhishDestroy قبل التفاعل. تحقق من HTTPS، والتهجئة، وعمر النطاق
  • "أمر جيد لدرجة يصعب تصديقها" = عملية احتيال — عوائد مضمونة، وتأييد المشاهير، ومواعيد نهائية ملحة

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

ابقَ على اطلاع، وابقَ آمنًا

راقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب

تحديثات فورية حول التهديدات الاعتراض على هذا الإعلان
حول هذا التقريرالمصادر وتواريخ الرصد والتصحيحات

يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.

كُتب التحليل بمساعدة AI بتاريخ . وهو يصف الأدلة المتاحة في ذلك الوقت؛ وقد تتغير نتائج فحص المصادر لاحقًا.

توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.

تضمين هذا التقريرأداة مدمجة مع رابط إلى الأدلة
HTML · IFRAME

تضمين هذا التقرير

شارك هذه المعلومات الاستخباراتية المتعلقة بالتهديدات على موقعك الإلكتروني أو مدونتك

embed.html
<iframe
  src="https://phishdestroy.io/ar/embed/domain/subfireshousd.delivery"
  title="PhishDestroy threat report for subfireshousd.delivery"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>