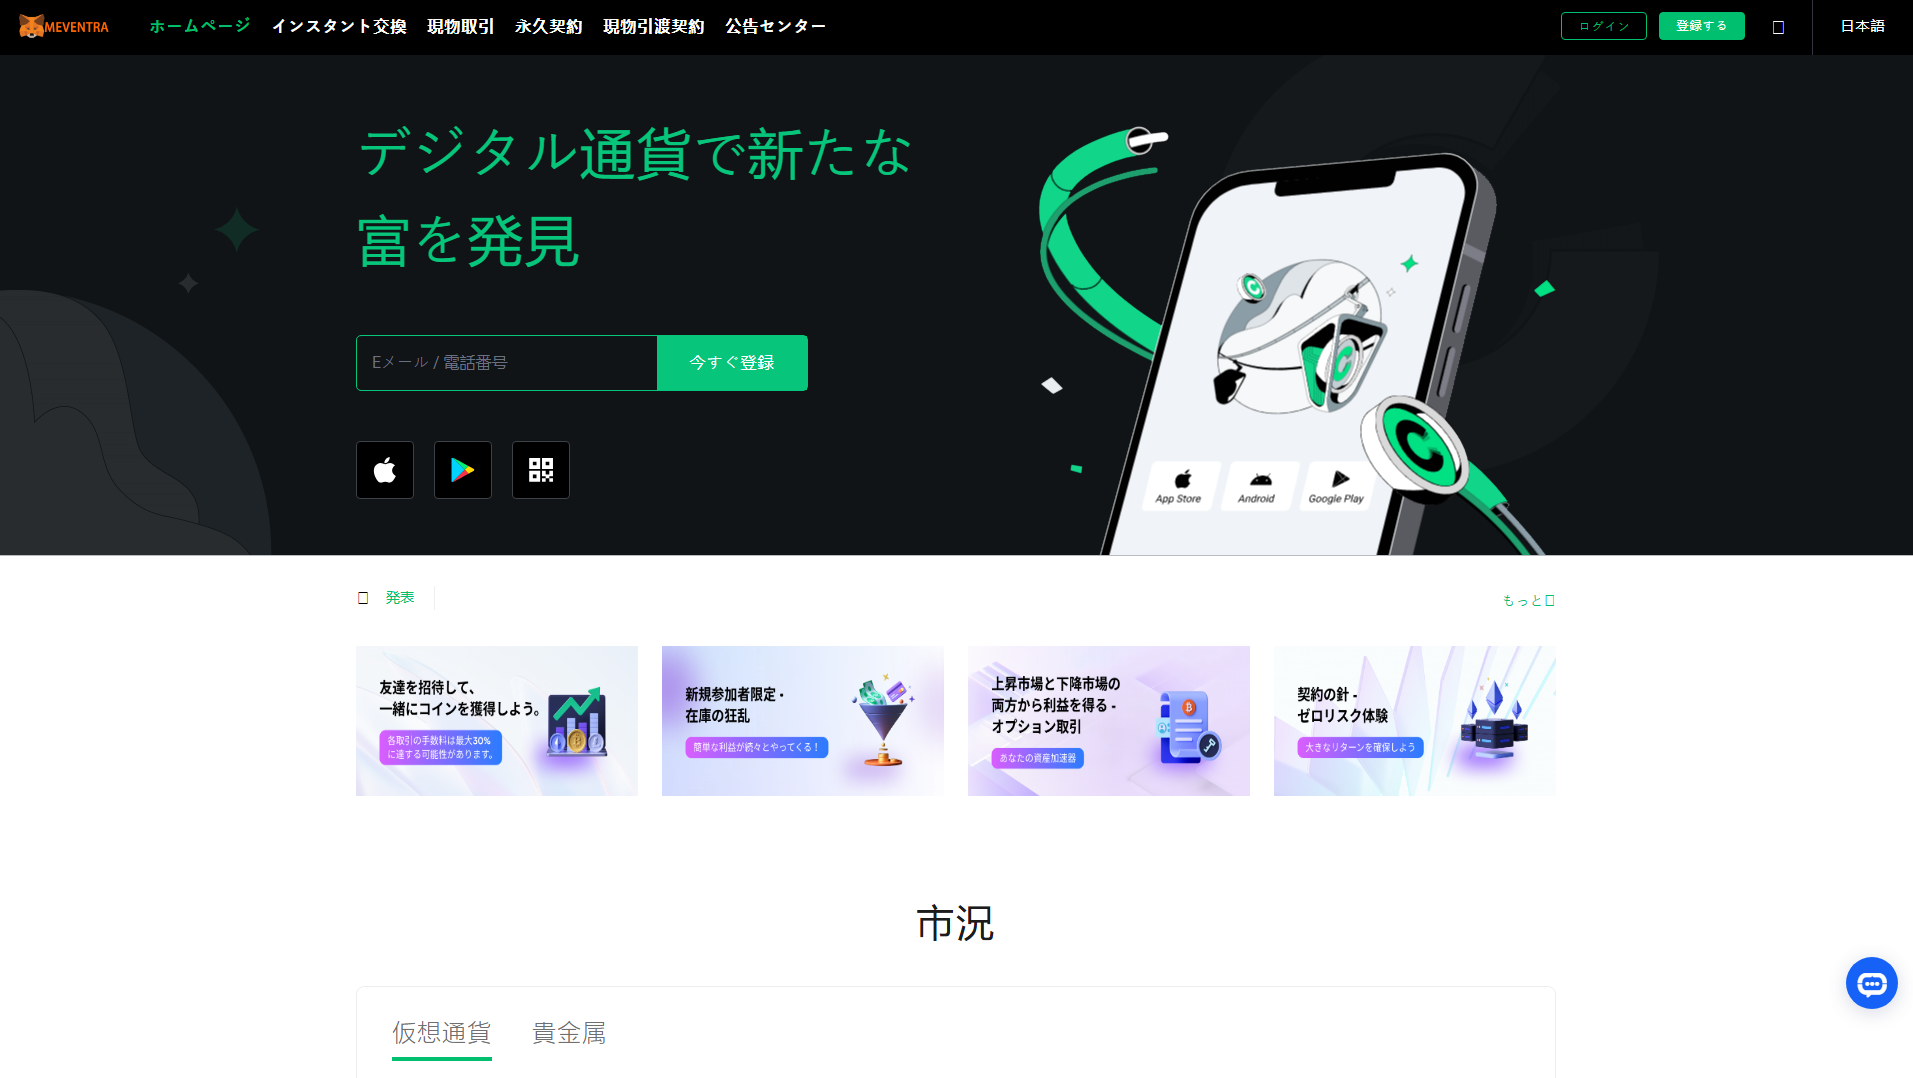
Cloudflare Radar

تقرير الفحص
فتح التقرير
سجلت PhishDestroy نطاق meventra.com لأول مرة في 2026-11-22. مدرج في قوائم الحظر الخارجية: MetaMask, SEAL.
عنوان الصفحة: “MEVENTRA”
مدرج في قوائم الحظر الخارجية: MetaMask, SEAL. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.
 GoDaddy
درجة المخاطر، كلما ارتفعت = كلما كان الوضع أسوأ · كيف تعمل هذه الدرجة
اختر ما حدث وقم بوضع علامة على الخطوات كلما تقدمت. يتم حفظ العلامات في هذا المتصفح فقط.
تحتوي طريقة العرض المخصصة للخبراء على جميع الأقسام: DNS، وTLS، وطلبات الشبكة، والتجزئات (hashes)، وبيانات JSON الأولية.
يحتفظ PhishDestroy بسجل للنطاق meventra.com. لكل مصدر تاريخ رصد خاص؛ غياب الفحص لا يثبت الأمان.
يستخدم ملخص الأدلة الوارد أدناه الملاحظات التي تم الاحتفاظ بها. ويحتفظ كل مصدر بتاريخ التجميع الخاص به.
سجلت PhishDestroy نطاق meventra.com لأول مرة في 2026-11-22. مدرج في قوائم الحظر الخارجية: MetaMask, SEAL. الخطورة: عالية (درجة الأدلة 66/100). المسجّل: GoDaddy. الحالة: آخر مرة عُرف فيها أنه نشط. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.
GoDaddyملخص المصدر المسجل
PhishDestroy first observed meventra.com on Nov 22, 2026. The captured page title is “MEVENTRA”. Current evidence score: 66/100 (high).
Positive findings are stored from 2 sources: MetaMask and SEAL. MetaMask and SEAL listed the hostname in the separate external-blocklist snapshot on Nov 22, 2026 at 15:20 UTC. Additional recorded evidence: VirusTotal recorded 0 detections among 92 engines on Sep 6, 2026 at 15:31 UTC.
HTTP 200 was recorded on Nov 22, 2026 at 15:34 UTC. Registration records for the domain list GoDaddy.com, LLC as the registrar and Jul 7, 2026 as the creation date. At collection time, the hostname resolved to 188.114.96.3. The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. The evidence archive retains 3 visual captures from PhishDestroy, URLScan, and Cloudflare Radar. TLS metadata lists WE1 as the certificate issuer with validity through Jan 31, 2027.
The content indicators and 2 positive source findings support the current phishing classification.
تقرير الفحص
فتح التقريرلقطة الصفحة
SHA-256 8627f566…1952816
لقطة شاشة مخزنة بشكل منفصل؛ لا تحل محل سجل التقرير الأساسي ولا تحدد مدى توفره حاليًا.
تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.
عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.
| إعدادات البريد الإلكتروني | Spf lookups: 0 |
|---|---|
| نتائج DNS الوقائية | Resolvers: 12; Blocked count: 0 |
| ملاحظات حول أرشيف الويب | Last: 2026-11-22T15:44:09Z; First: 2024-08-17T17:55:59Z; Changes: 3; Days archived: 4; Scans per day: 0; Avg page bytes: 7721 |
| قواعد الزاحف | Allow: /; Agents: *, Amazonbot, Applebot-Extended, Bytespider, CCBot; Present: ✓; Disallow: / |
| عنوان الصفحة والبيانات الوصفية | Title: MEVENTRA |
| أجهزة التتبع | Requests: 43 |
| النماذج والمحتوى المختلط | No sri: https://plugin-code.salesmartly.com/js/project_308252_795552_1783259830.js; Third party scripts: 1 |
| الحالة | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 790; Download: 79; Response ms: 924 |
| اتصال TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| المنافذ | Open: 80, 443, 8080 |
| Carbon | Bytes: 107939; Co2 grams: 0.0039; Cleaner than: 20 |
| DNS server | NS: (IP: 162.159.44.208; Host: odin.ns.cloudflare.com), (IP: 172.64.34.161; Host: nena.ns.cloudflare.com); Zone: meventra.com |
| Quality | Cls: 0.117; Seo: 83; Si s: 8.15; Fcp s: 1.67; Lcp s: 7.39; Tbt ms: 38.5; Performance: 64; Accessibility: 68; Best practices: 96 |
| ملفات تعريف الارتباط | Cookies: (Name: _session_; HTTP only: ✓) |
| الموقع | IP: 2a06:98c1:3120::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | San: meventra.com, *.meventra.com; Bits: 256; Chain: meventra.com, WE1, GTS Root R4; Issuer: Google Trust Services / WE1; Serial: DBDE95AF0701AD22135677684E46AA0F; SHA256: 7219aa963eeac859f075839f6aff97635a31af6412b123b533782b920e30954b; Subject: meventra.com; Valid to: 2027-01-31T17:57:41Z; Valid from: 2026-11-02T16:57:55Z |
| سجلات DNS | A: 188.114.96.3, 188.114.97.3; NS: nena.ns.cloudflare.com, odin.ns.cloudflare.com; Soa: Nsname: nena.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2419317838; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| Dnssec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Header: max-age=31536000; Message: HSTS header does not include all subdomains. |
| سياسات أمان HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| جدار الحماية | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3120::3; Family: 6 |
| عمليات إعادة التوجيه | Chain: https://meventra.com |
| مجموعة التقنيات | Technologies: ECharts, Layui 2.5.6, Vue.js, Marked, jQuery 1.8.0, HSTS, Cloudflare, HTTP/3 |
| روابط الصفحة | Internal: https://meventra.com/, https://meventra.com/, https://meventra.com/article, https://meventra.com/account/register, https://meventra.com/account/login, https://meventra.com/acceptance, https://meventra.com/exchange, https://meventra.com/exchange_metal, https://meventra.com/futures, https://meventra.com/futures_metal, https://meventra.com/option, https://meventra.com/option_metal, https://meventra.com/account/register.html, https://meventra.com/account/login.html, https://meventra.com/article/detail/ZjEzM2QxYmY5Y2VmMDM3OWFmNGQ2NmE0MzA0MDcwYTA=, https://meventra.com/article/detail/M2FhOThkZmI2ODIyYzBjNDgyN2RjM2YxYTJkYzQ5Y2Y=, https://meventra.com/article/detail/NDk0YjVlMmJiMDExMjM4ZGYzODRkMTljZTVkMWVmZTc=, https://meventra.com/article/detail/YzU0ODM4Zjg0MzYwNGE1YTgzYmY5OTRhM2VmMTk1Yzg=, https://meventra.com/article/detail/MDE0MTViOTI0ZDY0OTMwZDUxNTBlOTY0M2I3MjQ0ZmQ=, https://meventra.com/article/detail/NzU4Y2M1OTEzNDAyNmVhNzg0NTE0YWYzMjdhZDQ3YjY=, https://meventra.com/article/detail/ZDA5YTc1MzRhNGI5ZDMyMmYwMmZiMjk1OTljNGRmZmI=, https://meventra.com/article/detail/YjE5NTM5ZjM2ODNkYThiMGE1N2M2YmI4MzE0ZDQzODg=, https://meventra.com/article/detail/OTlkMzljYTczZGMyZDFlMzU1ZWE3ZWYwNDdkNGQ3YjQ=, https://meventra.com/article/detail/ODc2YTM1NThjNmZhMTdlMDFiODg5Yjc3NDJmZGEwYWM=; Internal count: 24 |
| سجل التسجيل | Registrar: GoDaddy.com, LLC; Registrar iana ID: 146; Registrar URL: http://www.godaddy.com; Created: 2026-07-07T09:56:54Z; Updated: 2026-07-07T13:04:41Z; Expires: 2027-07-07T09:56:54Z; Status: clientDeleteProhibited https://icann.org/epp, clientRenewProhibited https://icann.org/epp, clientTransferProhibited https://icann.org/epp, clientUpdateProhibited https://icann.org/epp; Nameservers: nena.ns.cloudflare.com, odin.ns.cloudflare.com; Dnssec: unsigned |
| رؤوس HTTP | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; Strict transport security: max-age=31536000 |
يصنف موقع PhishDestroy النطاق meventra.com على أنه يمثل خطرًا من المستوى عالية (درجة الأدلة 66/100) استنادًا إلى الأدلة المسجلة؛ وقد تم تسجيله لأول مرة في 2026-11-22. مدرج في قوائم الحظر الخارجية: MetaMask, SEAL. التقييم المحلي والإدراج في قائمة لا يثبتان الاحتيال. تحقق من تاريخ كل مصدر وعنوان URL الدقيق.
بسبب إشارات الخطر المذكورة أعلاه، يرجى عدم ربط أي محفظة، أو التوقيع على الرسائل، أو approve أذونات التوكنات هناك. فلا يمكن التراجع عن أي معاملة مؤكدة على البلوكشين.
احتفظ بالعنوان والتواريخ وتفاصيل الدفعة أو المعاملة والرسائل لتقديم بلاغ إلى الشرطة أو أي سلطة مختصة أخرى. ولا يضمن تقديم البلاغ استرداد الأموال. مساعدة خطوة بخطوة: دليل الطوارئ.
آخر فحص
afcd07ad35e33261e3cf05cf4793cbc2bd301558bbc55dc3553fa711ee705946 · 119640 bytes 77f479a3c643be4f21356a8819b500e1a94f4532c5f5a06a4fe789a06185a7a0 · 315702 bytes (US) لا تُنسب سمعة Edge-IP إلى هذا المجال.
nena.ns.cloudflare.comodin.ns.cloudflare.comnsname: nena.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2419317838refresh: 10000retry: 2400expire: 604800minttl: 18007219aa963eeac859f075839f6aff97635a31af6412b123b533782b920e30954bmeventra.com*.meventra.comبيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.
أسماء المضيفين المحفوظة في سجل النطاق أو ذاكرة التخزين المؤقتة لـ «شفافية الشهادات». ولا يُثبت اسم المضيف وحده التوافر الحالي أو وجود نشاط ضار.
www.meventra.comسجل النطاقGoogle PageSpeed Insights — تدقيق أداء الجوّال للنطاق meventra.com ·
بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.
http://meventra.com/https://meventra.com/Content-Type: text/html; charset=UTF-8الخادم: cloudflareCache-Control: no-store, no-cache, must-revalidateCF-Cache-Status: DYNAMICContent-Encoding: gziph3=":443"; ma=86400no-store, no-cache, must-revalidateDYNAMICa5e903b91ef46332-WAWkeep-alivegziptext/html; charset=UTF-8Sun, 22 Nov 2026 15:37:17 GMTThu, 19 Nov 1981 08:52:00 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}no-cache{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=emxjm1Ye3JcYc7pyZK9t8gWSwjKpPCjXD7wsi%2B26HQ2X8Nw1SukSJfXtEks4N6SQ1FFUevNwvq4Iwwqn1RZh7I9gU1wKHC5UoJbJyjhkJdCJMbSLXtxveJx9UjGt7lc%3D"}]}cloudflarecfCacheStatus;desc="DYNAMIC"max-age=31536000chunkedAccept-Encodingقيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.
يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.
طلبات الشبكة: 84 التجزئات SHA-256: 77 فحص URLScan:
طلبات الشبكة التي سجلها متصفح URLScan أثناء تحميل الصفحة. لا يوفر URLScan قيمة هاش لكل طلب. استرجع موقع PhishDestroy هذه القائمة في 2026-11-22 15:35 UTC.
افتح هذا الفحص على URLScan 01a203e3-ac4f-70da-9760-28ea4e728481 ↗
يتم تحميل البيانات المحفوظة؛ ولا يتم فتح الموقع المشبوه.
| # | طلب الشبكة | طريقة HTTP · الحالة | النوع | الحجم غير المضغوط | نص الاستجابة SHA-256 |
|---|
تغييرات مؤرَّخة احتفظ بها المراقب وأدوات جمع المصادر. تظهر أحدث عمليات الرصد أولًا؛ وحالات المصادر ليست دليلًا على الإزالة.
يمكن الوصول إليه
المصدر: أداة مراقبة التوافر. تظل كل ملاحظة محفوظة منفصلة عن غيرها، بما في ذلك السجلات التي تحمل نفس التاريخ أو نفس التجزئة (hash) للأدلة، ولكنها تختلف في المصادر أو حالات DNS. ولا تعتبر الحالة «غير معروفة» دليلاً على أن الموقع غير متصل بالإنترنت.
لم يتم تسجيل أي ملاحظات محتفظ بها.
الأحداث المسجلة: 8. تصف هذه السجلات الأدلة التي تم جمعها، والإشعارات الصادرة، والنشر؛ وهي لا تؤكد إتمام التحقيق أو إزالة الموقع.
دورة الحياة
نقوم بمسح عناوين URL المشبوهة، وفحص النتائج العامة، وإرسال الأدلة عبر القنوات المناسبة للإبلاغ عن الإساءات. توضح الأحداث المؤرخة أعلاه ما تم تسجيله بالنسبة لهذا النطاق. يشرح الدليل أدناه سير العمل بشكل أوسع.
التقاط الصورة المعروضة للصفحة، والطلبات، والبنية التحتية المرئية.
قارن بين نتائج المحركات المتاحة واحتفظ بالطابع الزمني للتحليل.
تحقق مما إذا كانت Google تُدرج عنوان URL هذا حاليًا على أنه غير آمن.
افحص عملية مسح عامة وبيانات الشبكة والتصنيف المسجلة الخاصة بها.
ابحث عن الإشارات الدالة والمعلومات الاستخباراتية ذات الصلة من المجتمع.
قارن بين اللقطات المؤرشفة واحتفظ بالسياق التاريخي.
ابحث عن المؤشرات المطابقة وسجلات التهديدات المرتبطة بها.
فحص سجلات الشهادات وأسماء المضيفين ذات الصلة.
مقارنة استجابات أداة حل المشكلات الأمنية وتسجيل حالات الحجب الملحوظة.
فحص نظام أسماء النطاقات (DNS) العام، وبروتوكول التشفير (TLS)، وبروتوكول نقل البيانات (HTTP)، والسطح التكنولوجي.
فيما يلي قائمة بالخدمات الأمنية المستخدمة للمسح والتحقق من السمعة والإبلاغ. ولا يُعد إدراج خدمة ما في القائمة دليلاً على أنها تلقت هذا النطاق المحدد أو قبلته أو اتخذت إجراءً بشأنه. تظهر الإبلاغات المسجلة في سجل الإشعارات أعلاه.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalتحليل عناوين URL↗
 Cloudflareرادار / الإبلاغ عن الإساءات↗
 YandexSafe Browsing↗
 URLScan.ioالفحص العام↗
 ESETنموذج / إرسال عنوان URL↗
 بيتديفندرإرسال عنوان URL↗
 NortonSafe Web↗
 Symantecمراجعة الموقع↗
 Aviraالإبلاغ عن عناوين URL↗
 Avast / AVGالإبلاغ عن عناوين URL↗
 كاسبرسكيOpenTIP↗
 Dr.Webأداة الفحص عبر الإنترنت↗
 نتكرافتالإبلاغ عن الإساءات↗
 PhishTankالإبلاغ من قبل المجتمع↗
 APWG eCXمعلومات استخباراتية حول التصيد الاحتيالي↗
 PhishStatsموجز عام↗
 Phish.Reportإساءة استخدام الاستضافة↗
 Spamhausسمعة النطاق↗
 PolySwarmتحليل متعدد المحركات↗
 CheckPhishفحص عناوين URL↗
 Qutteraفحص البرامج الضارة↗
 URLqueryتحليل المتصفح↗
 Criminal IPاستخبارات الأصول↗
 CRDFThreat Center↗
 Scamadviserالتحقق من السمعة↗
 MyWOTالسمعة في المجتمع↗
تصفح السجل الكامل لهذا النطاق حسب المصدر. يتضمن التنزيل كل سجل من سجلات المصدر المحدد. وتحتفظ التواريخ بتسميات الحقول الأصلية.
تنزيل جميع السجلات بتنسيق JSON| ID | البيانات المخزنة |
|---|
تم تسجيلها عبر نفس الجهة المسجلة. وتقدم الجهة المسجلة خدماتها لملايين العملاء الذين لا تربطهم أي صلة ببعضهم البعض، لذا فإن هذا الأمر يُشير إلى وجود تجميع للتقارير وليس دليلاً على وجود صلة بينهما.
التقارير المضافة مؤخرًا من قاعدة بيانات PhishDestroy. لا تتضمن روابط الاكتشاف هذه بنية تحتية أو ملكية مشتركة.
قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.
meventra.com اتخذ الإجراءات اللازمة بناءً على ما قمت به فعليًّا. إذا أدخلت كلمة مرور: قم بتغييرها، وكذلك في أي مكان آخر استخدمتها فيه. إذا قمت بالدفع أو قدمت تفاصيل بطاقتك: اتصل بمصرفك أو مزود خدمة الدفع. إذا قمت بتنزيل ملف: افحص الجهاز. ثم أبلغ عن الحادث.
تبقى المسودة في حوزتك أنت وحدك.
احرص أولاً على حماية أموالك: اتصل بمصرفك أو قم بإلغاء تفويضات المحفظة. إجراءات فورية →



مساعدة طارئة من باحثين أمنيين عندما يتم استنزاف محفظة عملات مشفرة في الوقت الحالي.

أبلغ عن عمليات الاحتيال والغش إلى لجنة التجارة الفيدرالية الأمريكية. تُسجَّل البلاغات في قاعدة بيانات تستخدمها أجهزة إنفاذ القانون.


أبلغ عن الحوادث السيبرانية والتصيد الاحتيالي إلى وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية.

أرسل رسائل البريد الإلكتروني والرسائل النصية الاحتيالية إلى المركز الوطني للأمن السيبراني، الذي يعمل على إزالة المواقع الخبيثة التي يعثر عليها.
البريد الإلكترونيreport@phishing.gov.uk الرسائل النصية7726
دليل فرق الاستجابة للحوادث الوطنية (CSIRTs) في الاتحاد الأوروبي. ابحث عن الفريق الخاص ببلدك.

أرسل رسائل البريد الإلكتروني الاحتيالية إلى مجموعة العمل لمكافحة التصيد الاحتيالي (Anti-Phishing Working Group).
البريد الإلكترونيreportphishing@apwg.org
البوابة الوطنية للإبلاغ عن الجرائم الإلكترونية. في حالة الاحتيال المالي، اتصل أيضًا بخط المساعدة 1930 على الفور.
خط المساعدة1930

أبلغ عن عمليات الاحتيال إلى المركز الوطني لمكافحة الاحتيال الذي تديره لجنة المنافسة والمستهلكين الأسترالية (ACCC).

أبلغ عن حالات الاحتيال والخداع في كندا واقرأ تنبيهات الاحتيال الحالية.
اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.
توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.
احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. إرشادات IC3 بشأن الأدلة ↗
meventra.com)حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.
لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.
مزيد من الإرشادات: المعهد الوطني للمعايير والتقنية (NIST) · الاستجابة لعمليات التصيد الاحتياليمركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) · البلاغات والأدلةلجنة التجارة الفيدرالية (FTC) · عمليات الاحتيال المتعلقة باسترداد الأموال
تحليل التهديدات باستخدام قائمة الحظر المخزنة، وWHOIS، وDNS، وأدلة الفحص العامة
امسح الآنأرسل النطاقات المشبوهة إلى قاعدة بيانات التهديدات الخاصة بنا — ساهم في حماية المجتمع
إبلاغتقارير التصيد الاحتيالي الأخيرة وتغييرات التوفر الملحوظة
مراقبةراقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب
يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.
توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.