Cloudflare Radar

可疑的
打开报告
PhishDestroy 保存了 trustprimeassests.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
页面标题: “trustprimeassets - Smart Crypto Trade & Investment Gateway”
选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。
专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。
PhishDestroy 保存了 trustprimeassests.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
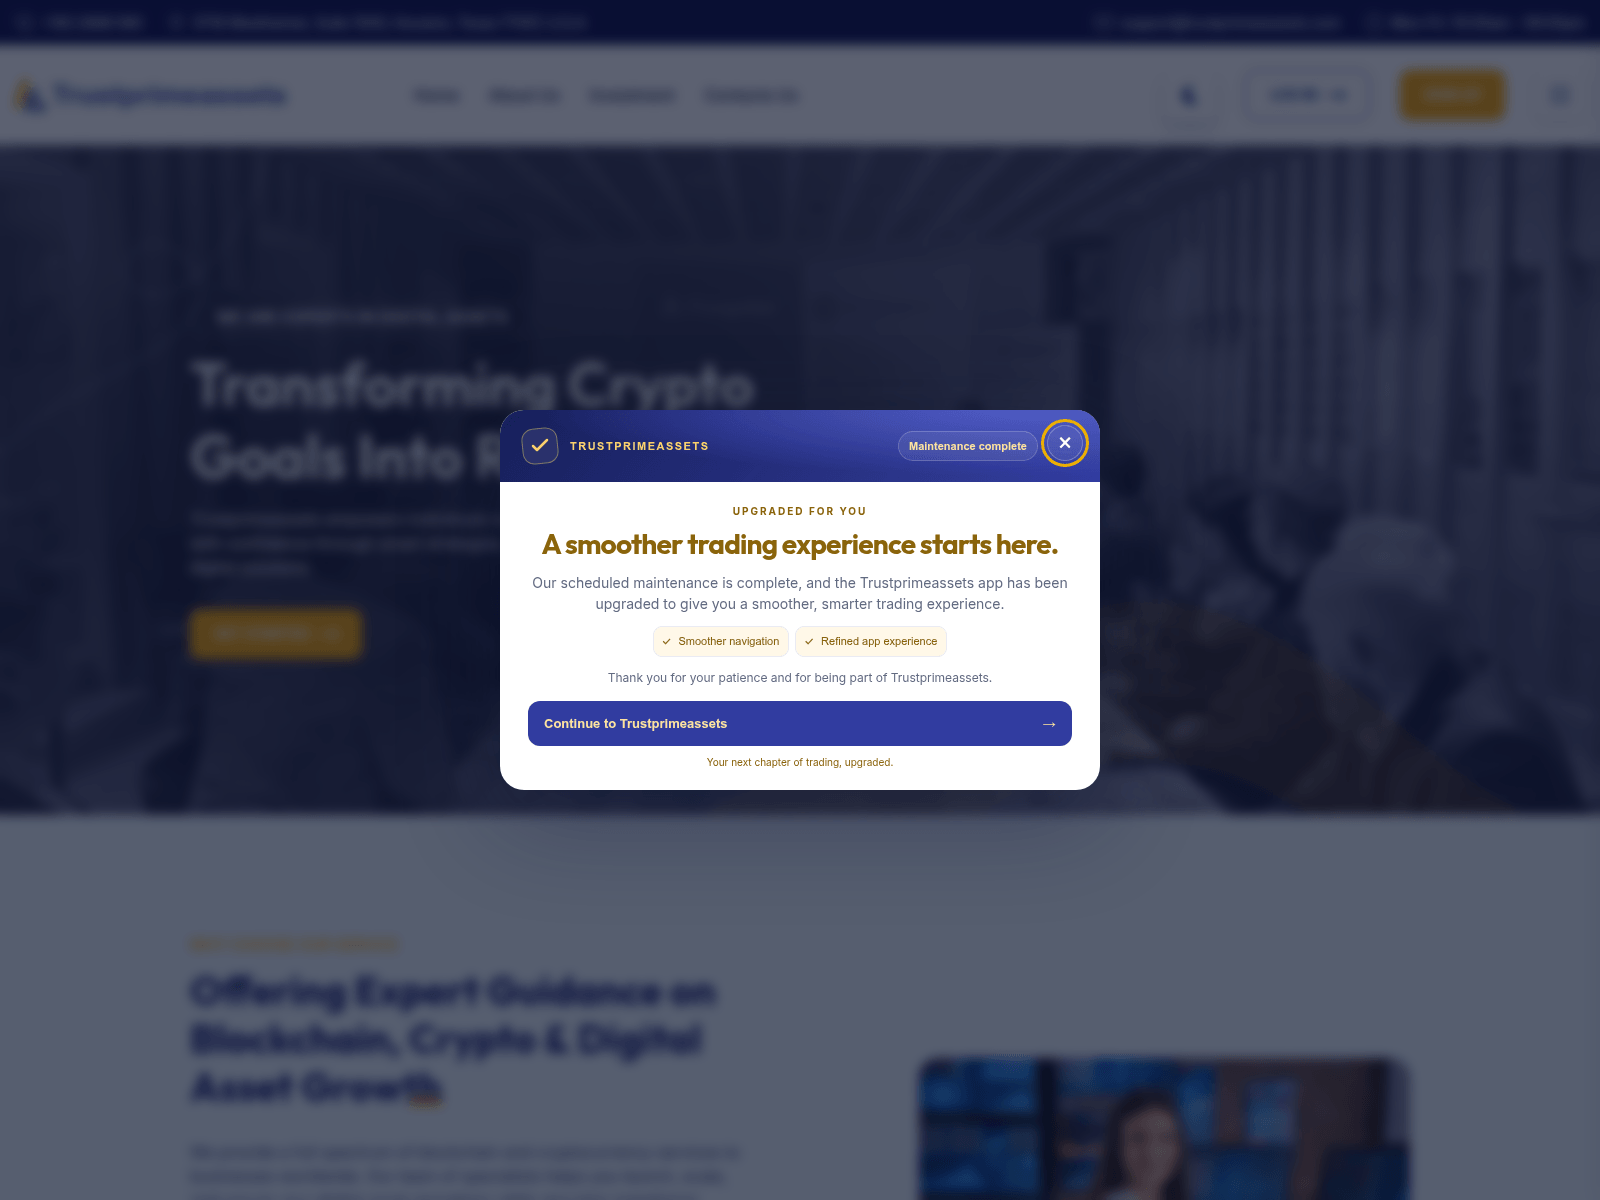
URLScan截图 · 2026-11-16 11:25 UTC · SHA-256 7c7ed764…92055d2
PhishDestroy分析,审阅版
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
On 2026-11-16, trustprimeassests.com loaded a page featuring a Trustprimeassests-branded modal overlay regarding completed maintenance and a smoother trading experience. The background displays text about transforming crypto goals into reality and offering expert guidance on blockchain, crypto, and digital asset growth. Users can interact with a 'Continue to Trustprimeassests' button within the modal or access login and sign up buttons in the header.
The stored VirusTotal domain result reports 0 detections out of 92 engines.
可疑的
打开报告2 community references
打开报告页面快照
SHA-256 e34aa5f0…e7e034f
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
25 / 100 · 启发式得分 · 1 个品牌引用 · 0 个分类
仅为内容启发式评分;并非最终评分
打开报告此过时的监控分析与上文的主要PhishDestroy分析是分开的。启发式评分并非经过测量的概率。
叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| 邮件配置 | MX: trustprimeassests.com; Spf: v=spf1 +a +mx +ip4:192.168.168.2 ~all; Dkim: default; Dmarc: ✓; Dkim bits: 2048; Spf lookups: 2 |
|---|---|
| DNS防护结果 | Resolvers: 12; Blocked count: 0 |
| 网络档案观察 | Last: 2026-11-16T12:00:20Z; First: 2026-11-15T07:50:34Z; Changes: 1; Days archived: 2; Scans per day: 0.85; Avg page bytes: 24330 |
| DNS server | NS: (IP: 198.251.88.162; Host: ns2.my-control-panel.com), (IP: 23.153.104.2; Host: ns1.my-control-panel.com); Zone: trustprimeassests.com |
| 位置 | IP: 23.153.104.2; ASN: 32561; Org: Aquiryn LLC; Country: US |
| DNS 记录 | A: 23.153.104.2; MX: Exchange: trustprimeassests.com; Priority: 0; NS: ns2.my-control-panel.com, ns1.my-control-panel.com; Soa: Nsname: ns1.my-control-panel.com; Hostmaster: admin.my-control-panel.com; Serial: 2026111507; Refresh: 3600; Retry: 1800; Expire: 1209600; Minttl: 86400; Txt: v=spf1 +a +mx +ip4:192.168.168.2 ~all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Get IP | IP: 23.153.104.2; Family: 4 |
| Txt records | Records: v=spf1 +a +mx +ip4:192.168.168.2 ~all |
| 注册记录 | Registrar: Gransy, s.r.o.; Registrar iana ID: 1505; Registrar URL: http://regtons.com; Created: 2026-11-14T20:22:55Z; Updated: 2026-11-14T20:23:02Z; Expires: 2027-11-14T20:22:55Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ns1.my-control-panel.com, ns2.my-control-panel.com; Dnssec: unsigned |
7c7ed764…92055d2 提供给模型的预处理副本的 SHA-256 哈希值: 4d605dea…66938e5 7c7ed764495911418d10414b57ec988664b1c770d14220bba5a18df6392055d2 · 216177 bytes 97cd9ddb7cf00dace13d01e88c7a70101341c0b1c1a025768f777c541fde70bb · 141061 bytes 736f28473091808ac4f5e80769b8bbd88adfc3e66819089fc2ffa87af90c32f6 · 712280 bytes e771d884d4a0fd0532f1e2d8a0d854a500a5f2094050acfed5b93bb0fb14489b · 377749 bytes  23.153.104.2 8/100滥用评分 · 针对该服务器IP地址的滥用报告,而非针对该域名的报告;分数越高,情况越严重 该IP地址的滥用评分较低,但该域名本身已被认定为钓鱼网站。 2 条举报 网络钓鱼Email Spam糟糕的网络机器人 已检查 2026-11-16 最近一次举报 23.153.104.2Sheridan, US
ns1.my-control-panel.comns2.my-control-panel.comnsname: ns1.my-control-panel.comhostmaster: admin.my-control-panel.comserial: 2026111507refresh: 3600retry: 1800expire: 1209600minttl: 86400trustprimeassests.compriority 0位置信息描述的是 IP 网络。
4212e76cabdf5c8f6d0a1aea660b15f6bcf5b448101a76518326d73b7a18fa5b*.trustprimeassests.comtrustprimeassests.comtrustprimeassests.com.mbdire.comwww.trustprimeassests.com.mbdire.com已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
最近一次检查时,该网站仍在提供其页面。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 103 SHA-256 哈希值: 103 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-11-16 11:30 UTC 检索到了此列表。
在 URLScan 上打开此扫描 01a1e41a-c495-751f-af0a-1c4b10671c86 ↗
加载已保存的数据;不会打开该可疑网站。
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
页面内容呈现
返回的页面内容
页面内容呈现
返回的页面内容
页面内容呈现
返回的页面内容
页面内容呈现
返回的页面内容
页面内容呈现
返回的页面内容
页面内容呈现
返回的页面内容
可访问
已记录事件:10。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
生命周期
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
相同 IP 23.153.104.2 辅助信号 6
注册商:Gransy, s.r.o 仅限探索 6
每条辐条代表该域名与本报告相关联的一个原因。节点大小表示VirusTotal的检测结果,虚线节点表示已下线,完整列表如下。 相关报告完整列表
该源 IP 托管多个网络钓鱼域 - 基础设施可以在各个活动之间共享。
该 IP 地址的其他 PhishDestroy 报告:36 下方列出 VirusTotal 检测数最多的 6 条报告。
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
trustprimeassests.com PD-D300BD217B316D3D9F6A 收件人: abuse@regtons.com 根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
该草稿仅供您个人保留。
首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
trustprimeassests.com)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。