跳转到安全报告
online-secured-access-webmail-confi.vercel.app 的网站图标
域安全和威胁情报

online-secured-access-webmail-confi.vercel.app

我被骗了——请帮我写报案材料
分享/下载报告
发布到X 通过Telegram发送 通过API进行核查
简要

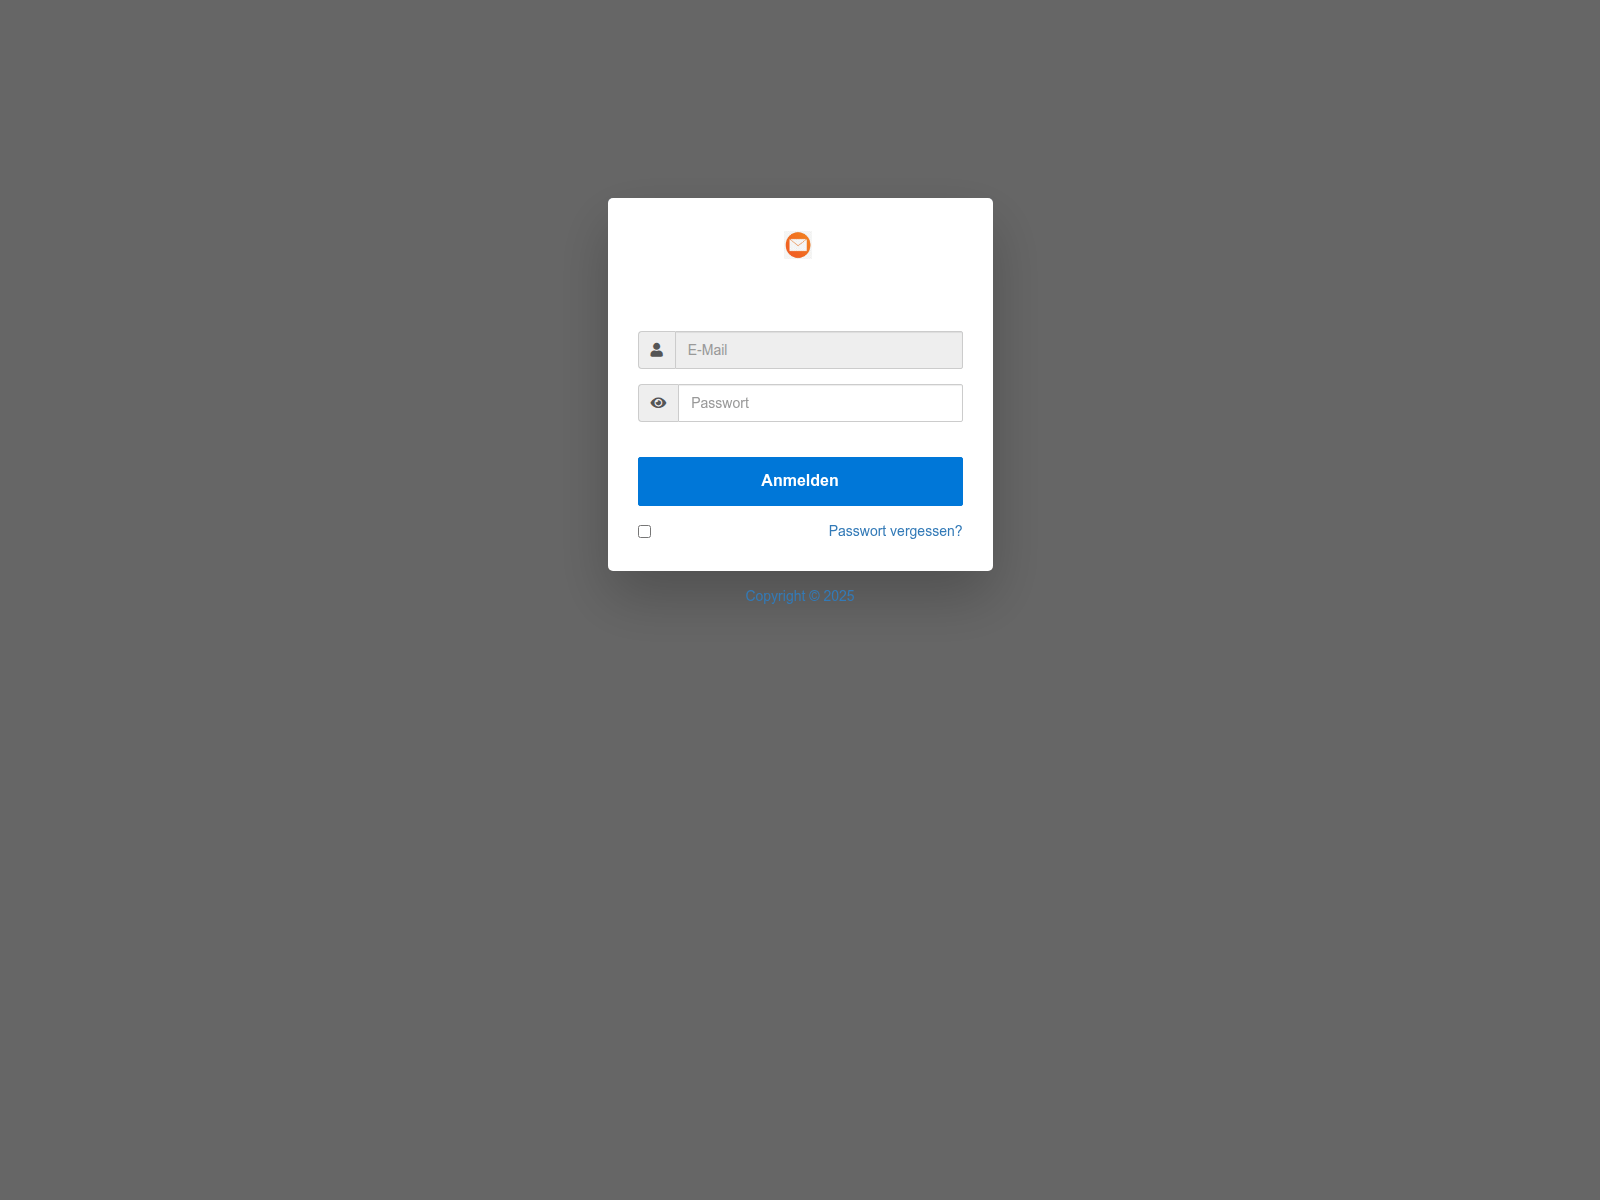
On 2026-09-19, the page at online-secured-access-webmail-confi.vercel.app displays a centralized email authentication prompt centered on a neutral grey background. The form box contains input fields for an email address and password labeled "Passwort", accompanied by a blue "Anmelden" action button, a checkbox option, and a password recovery link. Below the central box, a copyright notice for the year 2025 is visible on the page.

分析报告仅提供英文版本
更多关于数据来源的信息
已保存的安全信号

已保存的 VirusTotal 结果:21/92 个引擎发出警告。 恶意:20。 可疑:1。 分析时间(按保存记录):2026-11-04 23:33 UTC。 获取时间(按保存记录):2026-11-16 23:02 UTC。 请格外小心——不要输入凭据或个人信息。

病毒检测总数:21/92 最后一次已知在线状态 Google Safe Browsing:已记录威胁标记
IP 地址
美国216.198.79.67CYPRESS COMMUNICATIONS, LLC · CDN
首次由PhishDestroy发现
2026-09-25
页面快照
打开图库
2026-09-25 CDN

风险评分,数值越高,情况越糟 · 该评分的计算原理

现在该怎么做

选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。

输入了密码0/3
已支付或已输入的银行卡或银行信息0/2
下载了文件0/2
分享了助记词或私钥0/3
批准代币支出 (approve / permit)0/3
已连接钱包,但未签署任何内容0/2
发送了加密货币0/3
向警方报案

专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。

报告概览

PhishDestroy 保存了 online-secured-access-webmail-confi.vercel.app 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。

为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。

分析

域名概览

PhishDestroy 于 2026-09-25 首次记录了 online-secured-access-webmail-confi.vercel.app。已保存的 VirusTotal 结果:21/92 个引擎发出警告。 恶意:20。 可疑:1。 分析时间(按保存记录):2026-11-04 23:33 UTC。 获取时间(按保存记录):2026-11-16 23:02 UTC。Google 安全浏览将其标记为危险。风险:严重(证据评分 100/100)。状态:可达 · 访问受限。托管:Amazon.com, Inc。请勿输入登录凭据,也不要连接钱包。

严重
状态
可达 · 访问受限
VirusTotal
21 / 92
托管
美国216.198.79.67CYPRESS COMMUNICATIONS, LLC · CDN
页面快照
2

URLScan截图 · 2026-09-19 05:44 UTC · SHA-256 23ae17a3…f0176a8

PhishDestroy分析,审阅版

为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。

On 2026-09-19, the page at online-secured-access-webmail-confi.vercel.app displays a centralized email authentication prompt centered on a neutral grey background. The form box contains input fields for an email address and password labeled "Passwort", accompanied by a blue "Anmelden" action button, a checkbox option, and a password recovery link. Below the central box, a copyright notice for the year 2025 is visible on the page.

The stored VirusTotal domain result reports 21 detections out of 92 engines. DNS8 reported "phishing"; ESET reported "phishing".

来源证据VirusTotal 21 / 92 · Google Safe Browsing: 被标记 6 个来源

VirusTotal

21 / 92 发动机检测

分析:
打开报告
VirusTotal来源原始记录观测时间: 14 个字段
单独的收集器摘要

这是一项独立存储的结果。其中的计数、供应商和日期并不取代上文所述的提供商观察结果。检索日期不等于分析日期。

来源
VirusTotal
结果状态
observed
Numerator
21
Denominator
92
Vendors
ADMINUSLabs, Criminal IP, alphaMountain.ai, BitDefender, CTX AI, CyRadar, DNS8, ESET, Emsisoft, Forcepoint ThreatSeeker, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, Kaspersky, LevelBlue, Lionic, SOCRadar, Sophos, VIPRE, Webroot
观察到于
2026-11-04 23:33:19
检查时间
2026-11-17 00:02:01
检索时间
2026-11-16 23:02:02

Scamadviser

1/100

可信度评分,数值越低,情况越糟

打开报告

Google Safe Browsing

已记录威胁标记

打开报告

URLScan

恶意

SHA-256 0fe1aef1…e65068a

打开报告
URLScan来源原始记录观测时间: 18 个字段
单独的监视器记录 · 2026-11-17 04:30 UTC

单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。

UUID
01a0b831-d9d8-72ae-a6c8-fb7ee7511396
评分
100
恶意
✓
结果时间
2026-11-17T04:30:58Z
源数据时间戳
Urlscan result at: 2026-11-17 05:30:58
技术元数据

PhishDestroy的分析说明

叙事生成元数据

打开报告
标题、描述和生成记录

叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。

AI 标题
online-secured-access-webmail-confi.vercel.app Email Login Prompt
AI 描述
PhishDestroy analyzes online-secured-access-webmail-confi.vercel.app, featuring a centralized email login prompt and authentication form.
AI摘要
On 2026-09-19, the page at online-secured-access-webmail-confi.vercel.app displays a centralized email authentication prompt centered on a neutral grey background. The form box contains input fields for an email address and password labeled "Passwort", accompanied by a blue "Anmelden" action button, a checkbox option, and a password recovery link. Below the central box, a copyright notice for the year 2025 is visible on the page. The stored VirusTotal domain result reports 21 detections out of 92 engines. DNS8 reported "phishing"; ESET reported "phishing".
撰写本文的AI模型
threat-v6-gemini
AI文本的生成时间
2026-11-17T00:18:33Z
Revision
a1e51240b3de256e899f11670aa044c6c220876575a4411c43bb862a1238cbb9
模式
reviewed
Interpretation
已选定的公开数据包;文本生成时间与源观察日期无关。

结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。

已采集的来源详情

已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。

所有已保存字段及其来源和日期
安全信号
SA Scamadviser 警告 1/100
The Tranco rank (how much traffic) is rather low An iframe has been detected within the website A (free) development platform is used by this website The server of the site has several low reviewed other websites This website is not optimized for search engines This website was reported by IPQS for phishing. This website has been classified as suspicious by IPQS
We found a valid SSL certificate DNSFilter labels this site as safe
网络安全情报
CF Cloudflare Radar判定结果 恶意
网络钓鱼 网络钓鱼 Security threats

关于 online-secured-access-webmail-confi.vercel.app 的问题

online-secured-access-webmail-confi.vercel.app 是正规网站吗?

根据记录在案的证据,PhishDestroy将online-secured-access-webmail-confi.vercel.app评定为严重风险等级(证据评分 100/100);该记录首次出现于2026-09-25。已保存的 VirusTotal 结果:21/92 个引擎发出警告。 恶意:20。 可疑:1。 分析时间(按保存记录):2026-11-04 23:33 UTC。 获取时间(按保存记录):2026-11-16 23:02 UTC。Google 安全浏览将其标记为危险。本站评分和名单收录本身不能证明欺诈。请核对每个来源的日期和具体网址。

在 online-secured-access-webmail-confi.vercel.app 连接钱包安全吗?

鉴于上述风险信号,请勿在此处连接钱包、签署消息或approve代币权限。已确认的区块链交易无法撤销。

如果我使用过 online-secured-access-webmail-confi.vercel.app,该怎么办?

  • 输入了密码 — 请在该服务以及您使用过相同密码的其他所有网站上修改该密码
  • 开启双因素认证 — 在提供该服务的地区,身份验证应用比短信验证码更安全
  • 已支付或已输入的银行卡或银行信息 — 请通过卡片上的联系方式或其官方网站联系您的银行或支付服务商
  • 已连接钱包,但未签署任何内容 — 在钱包中断开该站点的连接并拒绝待处理的请求;仅建立连接本身并不会转移资金
  • 批准代币支出 (approve / permit) — 使用代币授权检查器撤销该授权
  • 分享了助记词或私钥 — 将剩余资金转移到一个带有新助记词的新钱包中;该已泄露的钱包已不再安全
  • 下载了文件 — 请勿打开该文件,并使用安全软件对设备进行扫描

请保留地址、日期、付款或交易详情以及相关信息,以便向警方或其他主管机关报案。 报案并不保证能追回款项。 分步帮助指南:紧急处理指南。

延伸阅读

黑名单匹配项PhishDestroy 1
PhishDestroy PhishDestroy列表 查看来源

页面快照 (2)

所有捕获链接和哈希值 (2)

域名详情

域名
URLScan 判定 恶意 评分 100 网络钓鱼 brand: Genericemail 报告 ↗
Google Safe Browsing 已标记 社会工程学 已检查 2026-11-17
IP 背景 美国216.198.79.67 Vercel 共享边缘 源IP已隐藏 Edge-IP 声誉不属于此域。
平台提供商 vercel.app
滥用举报联系方式domainabuse@tucows.com, d807ea723facd141s@
HTTP 状态码451 因法律原因无法提供
自首次举报以来的时长 52 days
统计口径 原始经过时间,起点为 首份存档的滥用举报。这并非对注册商响应时间的测量。最新观测状态: 可达 · 访问受限.
每份报告包含哪些内容 存储的传出报告记录可以参考当时可用的证据,例如供应商判决、注册数据、托管详细信息、分类或屏幕截图。此页面无法推断收件人交付、接收、确认或操作的确切有效负载。
LLM 报告 纯文本档案 为 AI 代理结构化
技术详情来源与时间戳
首次发现2026-09-25
提交的网址http://online-secured-access-webmail-confi.vercel.app/
观察到的页面标题
Deployment Unavailable
TLS 证书
颁发者 Google Trust Services / WR1 · 存储的有效期将在 67 天后结束

网络 & 证书

已存档技术证据

网络 & DNS

共享CDN边缘节点
IP 地址
美国216.198.79.67
网络 ASN
AS16509
组织
CYPRESS COMMUNICATIONS, LLC
观测地点
美国Cleveland, US
服务器标头
Vercel

Edge-IP 声誉不属于此域。

域名服务器 4

  • ns1.vercel-dns-3.com
  • ns2.vercel-dns-3.com
  • ns3.vercel-dns-3.com
  • ns4.vercel-dns-3.com

位置信息描述的是 IP 网络。

TLS 证书

签发者
Google Trust Services / WR1
生效时间
2026-10-31 11:46:10
到期时间
2027-01-29 11:46:09
主机名匹配
是
有效期
在存档的有效期内
采集来源
PhishDestroy collector
证书指纹b780bccea3104338b0f1dfb618d1613104d80c3ba127e19dc9307f2c9c56dfc4
证书名称 · 1 个 SAN
  • *.vercel.app

已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。

技术 · 2 identified
通过以下方式检测到 Cloudflare Radar · Wappalyzer 引擎

VirusTotal 分析

21 / 92 家安全厂商标记了该域名
在 VT 上查看
最近分析时间
DNS8
ESET
VIPRE
CTX AI
G-Data
Lionic
Sophos
CyRadar
Webroot
Emsisoft
Fortinet
SOCRadar
卡巴斯基
LevelBlue
Gridinsoft
ADMINUSLabs
BitDefender
Criminal IP
alphaMountain.ai
Google Safe Browsing
Forcepoint ThreatSeeker
PageSpeed(移动端): 100

Google PageSpeed Insights — 移动端性能审核: online-secured-access-webmail-confi.vercel.app ·

100
好
性能
FCP
0.8 s
首次内容绘制
LCP
0.8 s
最大内容绘制(LCP)
CLS
0
累积布局偏移
TBT
0 ms
总阻塞时间
SI
0.8 s
速度指数
数据来源: Google PageSpeed Insights · 移动端策略 · 评分: 90-100 良好 50-89 需要改进 0-49 贫困
所有存储的数据101
打开完整记录

捕获的网络请求

网络请求: 15 SHA-256 哈希值: 13 URLScan扫描:

URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-11-16 23:05 UTC 检索到了此列表。

在 URLScan 上打开此扫描 01a0b831-d9d8-72ae-a6c8-fb7ee7511396 ↗

已存档的观测历史5

由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。

  1. 可用性监控器 · 记录状态

    已屏蔽

    Vercel deployment disabled · Vercel · Deployment disabled

  2. 可用性监控器 · 记录状态

    已屏蔽

    Vercel deployment disabled · Vercel · Deployment disabled

  3. 可用性监控器 · 记录状态

    已屏蔽

    Vercel deployment disabled · Vercel · Deployment disabled

  4. 域名监控 · 记录状态

    可访问→不可用

  5. Google Safe Browsing · 威胁标记

    未记录任何标记→已记录标记

所有保留的可用性观测数据7
打开完整记录

威胁响应流程

  1. 发现 · 已记录
  2. 分析 · 已记录
  3. 监控 · 进行中

已记录事件:12。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。

主动发现与数据摄入威胁已收录 已记录
  • 威胁已收录
    检测到 online-secured-access-webmail-confi.vercel.app,并已排入队列等待全面分析
威胁情报核查URLScan.io捕获 · URLScan评估结果 · Cloudflare Radar报告 · VirusTotal · Google Safe Browsing · Cloudflare Radar:恶意 · 已收集的取证证据 · 已记录的技术分析 · 检测到内容不可用 已记录
发布与可用性已发布至 DestroyList · 首次不可用时间 · 监控仍在进行中 正在进行中
  • 已发布至 DestroyList
    该信息已收录于公共仓库 PhishDestroy/DestroyList 中
  • 首次不可用时间
    从检测到首次观察到不可用所用的小时数:1257
  • 监控仍在进行中
    该域名目前仍可访问或访问受限;后续检查可能会更新此观察结果。
    正在进行中

已记录的活动

4 条记录

生命周期

  1. 域名已注册
  2. 已添加至 PhishDestroy+2432天 10小时
  3. VirusTotal分析中存在检测结果+40天 9小时
  1. Google Safe Browsing

    已记录威胁标记

    +11天 23小时
  2. VirusTotal

    21/92 发动机检测

    +40天 9小时
  3. 已添加至 PhishDestroy

    online-secured-access-webmail-confi.vercel.app

    +6天 8小时
  4. URLScan

    恶意

我们的调查与报告流程

公开扫描、证据及滥用举报渠道

我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。

01公开扫描与证据收集10个来源和工具组
urlscan.io 屏幕截图 · DOM · HTTP

捕获渲染后的页面、请求以及可见的基础设施。

VirusTotal 多引擎判定结果

比较各引擎的检测结果,并保留分析时间戳。

Cloudflare Radar DNS · 证书 · 分类

查看公开扫描结果及其记录的网络和分类数据。

AlienVault OTX 威胁情报快讯

查找相关指标参考及相关社区情报。

crt.sh 证书透明度

检查证书记录及相关主机名。

DNS安全过滤器 Quad9 · AdGuard · CleanBrowsing

比较安全解析器的响应,并记录观察到的拦截情况。

Web-Check 表面检查

检查公共DNS、TLS、HTTP及技术暴露面。

02滥用报告与后续处理域名注册商、主机服务商及安全渠道
  1. 确定相关服务提供商。 将注册和托管记录与相应的滥用联系人进行匹配。
  2. 准备证据包。 内容应包含网址、公开扫描记录、截图以及记录的观察结果。
  3. 发送报告。 在条件允许的情况下,请保留外发报告记录及收件人信息。
  4. 重新检查并发布更新。 后续可追踪扫描结果、服务商回复及网站可用性。

用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。

按来源分类的所有存储记录

按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。

将所有记录下载为 JSON 格式

伪装检测

比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。

online-secured-access-webmail-confi.vercel.app

证据与外部报告

深度分析

您是否受到该网站的影响?

你并不孤单,这也没有什么可羞耻的。 骗子是利用信任作案的老练罪犯。报告你的遭遇是对抗欺诈最有力的武器:你的报告可以防止他人受害,并帮助执法部门采取行动。 请先确保您的账户和资金安全,然后再进行举报。 如果凭据已泄露,请立即报告。 切勿理会声称可追回资金的诈骗者。

根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。

向哪里报案

该草稿仅供您个人保留。

首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →

更多:国际及加密货币频道

正式报告渠道

更多官方举报渠道
SEAL 911 全球

当您的加密货币钱包正在被清空时,安全研究人员将提供紧急帮助。

FTC ReportFraud 美国

向美国联邦贸易委员会举报诈骗和欺诈行为。举报信息将录入执法部门使用的数据库。

IdentityTheft.gov 美国

附带分步恢复计划的官方身份盗用举报指南。

CISA 美国

向美国网络安全与基础设施安全局报告网络安全事件和网络钓鱼行为。

CSIRTs Network 欧洲联盟

欧盟各国计算机安全事件响应团队(CSIRT)名录。查找您所在国家的响应团队。

FIRST 全球

全球事件响应团队目录,可按国家和行业进行搜索。

ReportCyber 澳大利亚

请向澳大利亚网络安全中心和警方举报网络犯罪。

Scamwatch 澳大利亚

向由澳大利亚竞争与消费者委员会(ACCC)运营的国家反诈骗中心举报诈骗行为。

发生一起网络钓鱼事件后

针对受害者的建议与指导

请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。

我应该立即采取什么措施?

紧急

停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。

  • 输入了密码 — 请在该服务以及您使用过相同密码的其他所有网站上修改该密码
  • 开启双因素认证 — 在提供该服务的地区,身份验证应用比短信验证码更安全
  • 已支付或已输入的银行卡或银行信息 — 请通过卡片上的联系方式或其官方网站联系您的银行或支付服务商
  • 下载了文件 — 请勿打开该文件,并使用安全软件对设备进行扫描
  • 分享了助记词或私钥 — 将剩余资金转移到一个带有新助记词的新钱包中;该已泄露的钱包已不再安全
  • 已连接钱包,但未签署任何内容 — 在钱包中断开该站点的连接并拒绝待处理的请求;仅建立连接本身并不会转移资金
  • 批准代币支出 (approve / permit) — 使用代币授权检查器撤销该授权 (revoke.cash)
  • 发送了加密货币 — 请保存交易哈希值、您的地址和收款地址;区块链交易无法撤销

我应该收集哪些信息用于报案?

联邦调查局(FBI)指南

请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗

  • 付款记录 — 如果您已付款,请保留收据,并记录好金额、日期、支付方和收款方的详细信息。
  • 确切日期和时间 — 每笔交易的详情以及与诈骗者的首次接触
  • 屏幕截图 — 诈骗网站、聊天消息、电子邮件、钱包交易、社交媒体
  • 所有网址和域名 诈骗者使用的(包括 online-secured-access-webmail-confi.vercel.app)
  • 通信 — 诈骗者使用的电子邮件、短信、电话号码、用户名

即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。

我应该向哪里举报这起诈骗?

  • 联邦调查局(FBI)IC3 — 互联网犯罪投诉中心(美国联邦举报渠道)
  • 欧洲刑警组织 — 欧洲网络犯罪报告(欧盟)
  • 您的银行或支付服务提供商 — 如果资金或卡片信息泄露,请立即通过官方联系方式联系其反欺诈团队。
  • 当地警方 — 即使无法立即采取行动,也能留下正式记录

举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。

网络钓鱼诈骗通常是如何运作的?

  • 虚假网站 — 与正规网站完全一致的克隆网站,仅域名略有改动
  • 杀猪盘 — 通过Telegram/WhatsApp/交友软件花数周时间建立信任,随后钱被骗走
  • 退款诈骗 — 诈骗者冒充资金追回机构并索要预付费用。在独立核实服务方之前,切勿分享助记词或付款
  • 利用人工智能实施的诈骗 — 深度伪造、自动化网络钓鱼以及人工智能生成的网站,使得欺诈行为更难被察觉

将来我该如何保护自己?

  • 将官方网站添加到书签 — 切勿点击来自电子邮件、私信或广告中的链接
  • 验证域名 — 查看 PhishDestroy 在进行互动之前,请检查HTTPS、拼写和域名注册时间。
  • “好得令人难以置信”=骗局 — 保证收益、名人代言、紧迫的截止日期

进一步的指导: NIST · 应对网络钓鱼FBI IC3 · 举报与证据联邦贸易委员会(FTC)· 资金追回诈骗

随时掌握最新信息,确保安全

请实时监控威胁,或者如果您认为这是误报,请对该条目提出异议

警惕“数据恢复”诈骗! 犯罪分子可能会冒充调查员、律师或追债员再次联系受害者。 请勿支付预付费用或共享凭证。 了解有关资金追回诈骗的更多信息 →
关于本报告来源、观测日期与更正

本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。

AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。

快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。

嵌入此报告附带证据链接的紧凑型小组件
HTML · IFRAME

嵌入此报告

在您的网站或博客上分享此威胁情报

embed.html
<iframe
  src="https://phishdestroy.io/zh/embed/domain/online-secured-access-webmail-confi.vercel.app"
  title="PhishDestroy threat report for online-secured-access-webmail-confi.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>