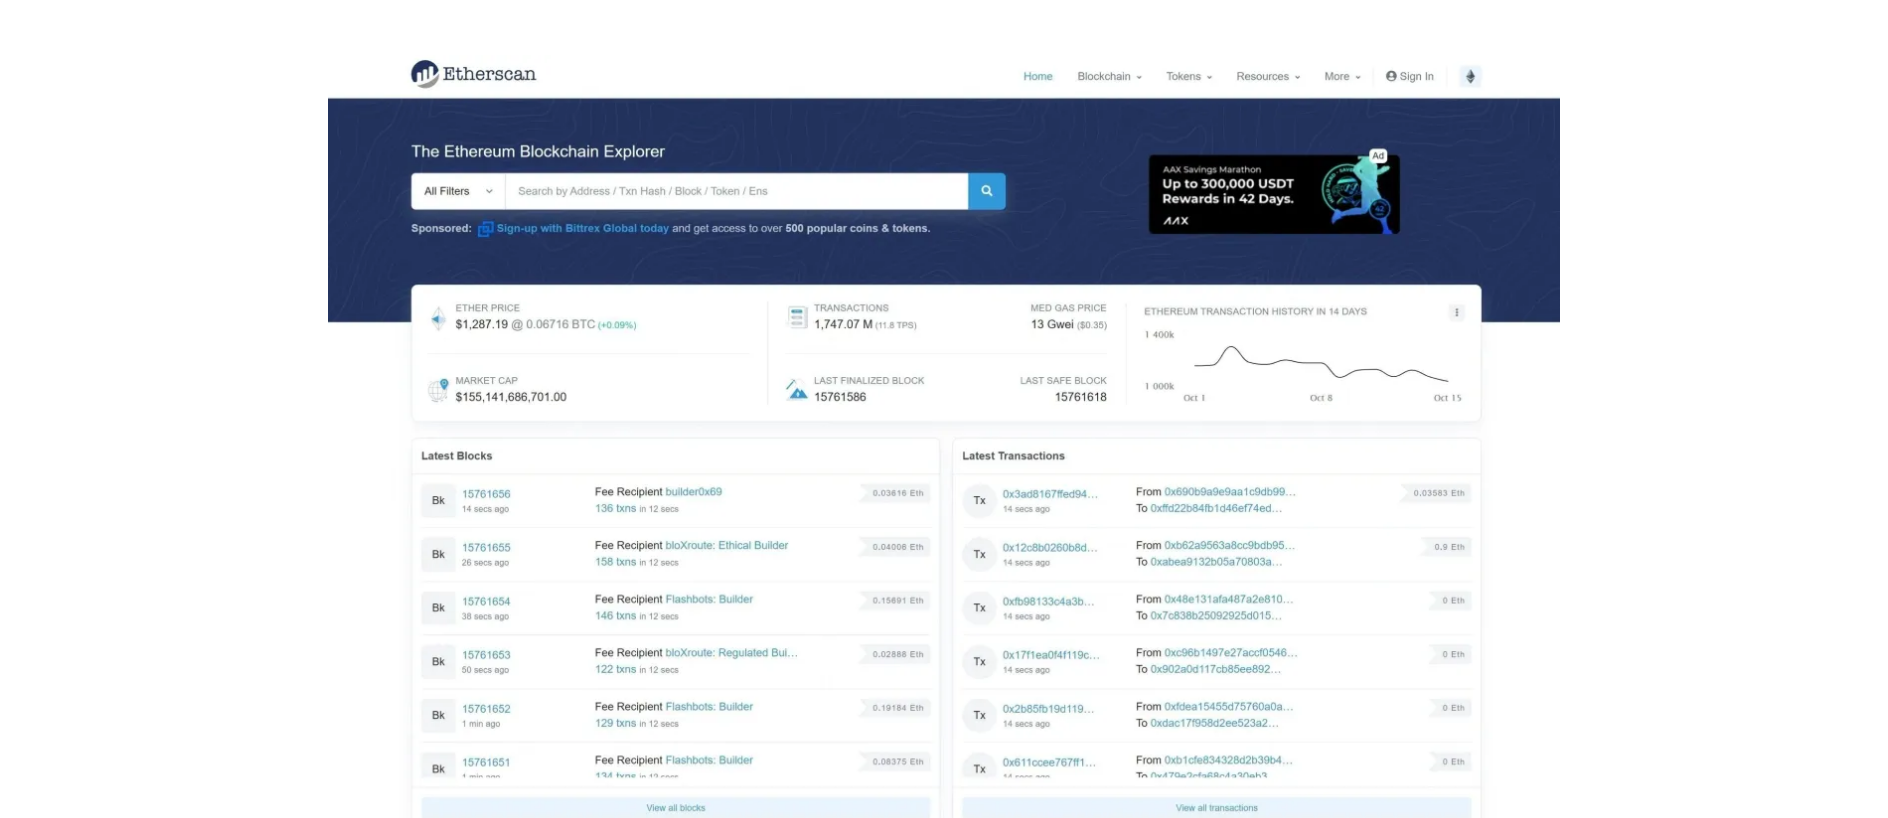
URLScan
页面快照
SHA-256 a0fa303b…bcf888d
URLScan来源原始记录观测时间: 22 个字段
单独的监视器记录
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
- UUID
- 01a20476-4928-744f-9967-f0775a4f1e59

PhishDestroy 保存了 etherscan-us.godaddysites.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。
专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。
PhishDestroy 保存了 etherscan-us.godaddysites.com 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
下面的证据摘要使用了保留的观测数据。每个数据源都保留了自己的采集日期。
记录来源摘要
etherscan-us.godaddysites.com is a subdomain of godaddysites.com. PhishDestroy first observed the hostname on Nov 22, 2026. Current evidence score: 25/100 (medium).
The collector marked the hostname reachable on Nov 22, 2026 at 18:14 UTC, but did not retain the HTTP response code. Registration records for the registrable domain godaddysites.com list GoDaddy.com, LLC as the registrar and Nov 18, 2013 as the creation date. At collection time, the hostname resolved to 13.248.243.5. The stored server header is DPS/2.0.0+sha-d094b0a. The evidence archive retains 2 visual captures from PhishDestroy and URLScan; the captures preserve the landing-page appearance. TLS metadata lists GoDaddy TLS Intermediate CA DV - R1v1 as the certificate issuer with validity through Jan 9, 2027.
页面快照
SHA-256 a0fa303b…bcf888d
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
 (US)
cns1.secureserver.netcns2.secureserver.net*.godaddysites.comgodaddysites.com已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 30 SHA-256 哈希值: 28 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-11-22 18:16 UTC 检索到了此列表。
在 URLScan 上打开此扫描 01a20476-4928-744f-9967-f0775a4f1e59 ↗
加载已保存的数据;不会打开该可疑网站。
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
可访问
来源:可用性监控器。每条保留的观测记录均保持独立,包括那些日期或证据哈希相同、但来源或DNS状态不同的记录。状态为“未知”并不意味着该网站已离线。
未记录任何保留观测值。
已记录事件:5。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
生命周期
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
etherscan-us.godaddysites.com 根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
该草稿仅供您个人保留。
首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
etherscan-us.godaddysites.com)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。