Перейти до звіту про безпеку
Безпека домену та аналіз загроз
wlfiwallst.com favicon

wlfiwallst.com

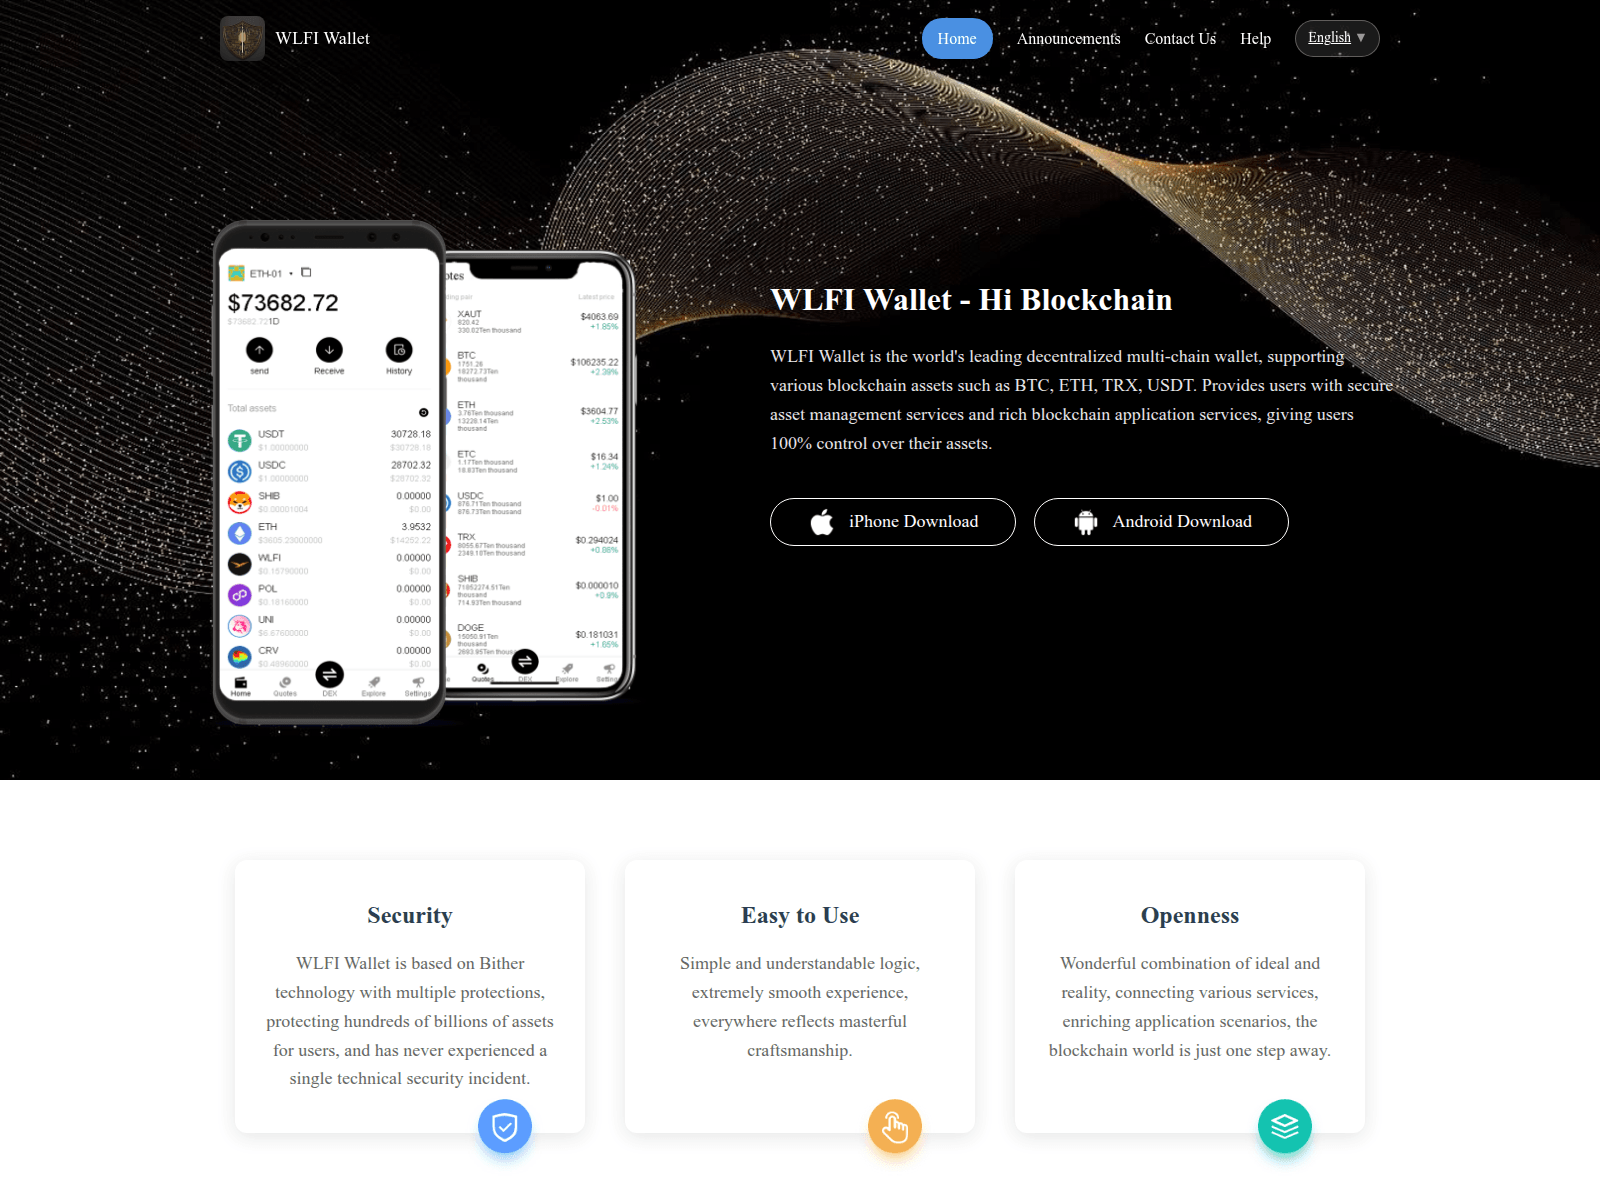
“WLFI Wallet - Secure Your Cryptocurrencies with WLFI.co”

Resolved IP
207.148.125.217
Registered
21.02.2026
Загрозливий вердикт Критичний
Доступність Контент недоступний Вміст був недоступний під час останнього спостереження Спостережуване
Source: HTTP probe
Виявлення VirusTotal: 21/93 URLQuery threat systems: 6 alerts Уособлення бренду: Arbitrum
OTX: 2 refs 26.02.2026 Arbitrum
API
Цей домен було позначено як шкідливий
Системи безпеки повідомляють про виявлення: 21. Будьте дуже обережні — не вводьте облікові дані чи особисту інформацію.
Огляд звіту

wlfiwallst.com — Контент недоступний. Уособлення бренду: Arbitrum; Тип шахрайства: Crypto Scam. Зведення доказів: VirusTotal 21/93 (ADMINUSLabs, ChainPatrol, alphaMountain.ai, BitDefender, Certego); URLQuery 6 alerts; PhishDestroy score 95/100.

Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.

VirusTotal
VirusTotal
21 det.
URLQuery
URLQuery
6 threat alerts
OTX references
URLScan
URLScan
Вік
8 mo
Зафіксований статус
Контент недоступний
PhishDestroy
DestroyList
У списку

Source evidence

7 sources

PhishStats

checked — no match recorded

Google Safe Browsing

Checked; no threat flag recorded

Повідомити
Розвіддані з мережевої безпеки
Threat Detection Systems 6 alerts
Detection System Indicator Verdict Alert
Cloudflare DNS wlfiwallst.com malicious Sinkholed
OpenDNS wlfiwallst.com phishing Phishing Block
DigiCert UltraDNS wlfiwallst.com malicious Sinkholed
Hagezi Threat Feed wlfiwallst.com malicious Sinkholed
DNS4EU wlfiwallst.com malicious Sinkholed
Quad9 DNS wlfiwallst.com malicious Sinkholed

Зведення доказів

Критичний
VirusTotal
21/93
OTX
2 community refs
URLScan
Stored capture

The domain wlfiwallst.com is assessed as a high-risk brand impersonation threat, specifically targeting the Arbitrum brand. Analysis indicates that the domain is designed to deceive users into believing they are interacting with legitimate Arbitrum services, potentially leading to credential theft or other malicious activities.

Infrastructure analysis reveals that wlfiwallst.com resolves to the IP address 207.148.125.217, which is located in Singapore (SG) and is part of the AS20473 network operated by The Constant Company, LLC. The domain was created on February 21, 2026, and does not have an SSL certificate. This domain appears on three security blocklists and has been flagged by 21 out of 95 security vendors on VirusTotal, indicating a moderate to high level of suspicion among the security community. The page title, 'WLFI Wallet - Secure Your Cryptocurrencies with WLFI.co,' further supports the impersonation of Arbitrum services. The domain is currently offline, having been taken down by security measures implemented by PhishDestroy, MetaMask, and SEAL.

To mitigate the risks associated with brand impersonation, users are advised to verify the domain and URL of any website claiming to offer services related to Arbitrum or similar brands. Employing multi-factor authentication (MFA) and using reputable security software can help prevent unauthorized access to accounts. Additionally, users should report any suspicious activity to their security teams or to the official Arbitrum support channels to ensure timely action and prevent further spread of the impersonation campaign.

Аналіз виявлення та ухилення

Перевірка маскування та розподілу трафіку

Не спостерігалося У збереженому скані не було виявлено жодних слідів маскування

Збережені дані спостережень за взаємодією веб-сканера та браузера для цього хоста, а також перевірка відбитків у режимі реального часу для систем розподілу трафіку типу «Кейтаро».

Збережений прапор маскування
Не спостерігалося
Оцінка маскування
0/6
Останнє сканування маскування

Примітка щодо сканера: unavailable: raw=connection_error; http=0; via=http_proxy; error=SOCKSHTTPConnectionPool(host='wlfiwallst.com', port=80): Max retries exceeded with url: / (Caused by NewConnectionError(

Перевірка відбитків пальців у режимі реального часу за адресою TDS
Сім відбитків Keitaro та порівняння «краулер проти браузера», що запускаються зі сканера PhishDestroy, коли ця панель відкрита.
Очікування

Збережений знімок · 3 captures

Domain details

Домен
URLScan Verdict Аналіз завершено score 0 report ↗
Репутація IP abuse score 0/100 0 reports checked 15.06.2026
OTX Tags discordphishingrobloxscamscamssteam
РеєстраціяСтворено 21.02.2026 (235d)
Час до першої недоступності 41 days
Що ми враховуємо Час, що минув від першого збереженого звіту про порушення до першого спостереження, що вміст був недоступний. Це не встановлює причину.
Що містить кожен звіт Збережені записи вихідних звітів можуть посилатися на докази, доступні на той час, наприклад вердикти постачальників, реєстраційні дані, деталі хостингу, класифікації або знімки екрана. Ця сторінка не визначає точного доставленого корисного навантаження, квитанції, підтвердження чи дії одержувача.
Технічні подробиціProvenance & timestamps
Вперше виявлено26.02.2026
DOM Analysisanalyzed 24.03.2026score 85/1005 brand signals
Заголовок сторінки
WLFI Wallet - Secure Your Cryptocurrencies with WLFI.co
Impersonates
Arbitrum Celer Ethereum Optimism Tron

Network & certificates

Stored technical evidence

Network & DNS

Resolved IP
207.148.125.217
Network ASN
AS20473
Organization
The Constant Company, LLC
Observed location
Singapore, SG
Server header
nginx/1.24.0 (Ubuntu)

Location describes the IP network.

viewdns.info · 207.148.125.217rapiddns.io

Latest Classified Outcome 2026-10-14 20:21:26 UTC

Primary outcome DNS неактивний reason: DNS NXDOMAIN 80% confidence
Attribution source: Dns Cache
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Unknown
Latest HTTP observation Невідомо Probe Inconclusive 20% 2026-10-13 01:11:56 UTC
RDAP registration Невідомо
Observed timeline last reachable: 2026-04-08 03:13:54 UTC current episode first observed: 2026-09-30 16:14:55 UTC observed RIP window: 2026-04-08 03:13:54 UTC → 2026-09-30 16:14:55 UTC · 4,213.02h midpoint estimate ≈ 2026-07-04 21:44:24 UTC · precision very low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Поскаржитися на цей домен Надішліть докази та допоможіть захистити інших

Аналіз VirusTotal

21 / 93 постачальників безпеки позначили цей домен
View on VT
Last analyzed
ADMINUSLabs
ChainPatrol
alphaMountain.ai
BitDefender
Certego
Cluster25
CRDF
CyRadar
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Google Safebrowsing
Gridinsoft
«Касперський»
Lionic
Seclookup
SOCRadar
Sophos
VIPRE
Webroot

Процес реагування на загрози Pipeline

Відкриття
Analysis
Monitoring

10 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Загроза виявлена
wlfiwallst.com виявлено та додано до черги для повного аналізу
26.02.2026
URLScan.io Capture
Збережено URLScan report with capture artifacts
VirusTotal
21/93 recorded on VirusTotal
23.02.2026
OTX Community References
2 community publication references on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
01.03.2026
Brand Impersonation
Impersonation of Arbitrum
Forensic Evidence Collected
Stored evidence from URLScan.io, URLQuery, stored screenshot
Technical Analysis Recorded
Звіт містить збережені результати технологічного або криміналістичного аналізу.
15.10.2026
Опубліковано список «DestroyList»
26.02.2026
Content Observed Unavailable
Останні збережені перевірки вказують на те, що повідомлений вміст недоступний; це не встановлює, хто або що спричинило зміну.
08.04.2026
Час до першої недоступності
Від виявлення до першого недоступного спостереження минуло 975 годин.
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Схожі домени

Збережено 28 схожих доменів

a.rbitrum.io subdomain abitrum.io omission abritrum.io transposition arbbitrum.io repetition arbiitrum.io repetition arbirtum.io transposition arbirum.io omission arbit.rum.io subdomain arbitr.um.io subdomain arbitram.io vowel-swap arbitrium.io insertion arbitrm.io omission
Показати всі (16)
arbitrmu.io transposition arbitru.io omission arbitruum.io repetition arbittrum.io insertion arbitum.io omission arbiturm.io transposition arbtirum.io transposition arbtrum.io omission aribtrum.io transposition aritrum.io omission rabitrum.io transposition rbitrum.io omission arbitrrum.io insertion arbitrumm.io addition arbitrun.io homoglyph xn--rbitrum-r3a.io homoglyph

Докази та зовнішні звіти

Глибокий аналіз

Чи вплинув на вас цей сайт?

5 evidence signal groups linked 0 reports recorded Контент недоступний
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Якщо ви ввели облікові дані облікового запису, особисту чи платіжну інформацію або завантажили файл із цього домену, негайно вживіть заходів. Нижче наведено ресурси, які допоможуть вам повідомити про інцидент і захистити себе.

Європол
Знайдіть офіційний канал звітності для вашої країни ЄС
National police directory
Остерігайтеся шахраїв, які обіцяють повернути втрачені кошти! Злочинці можуть знову зв’язатися з жертвами, видаючи себе за слідчих, адвокатів або агентів із відновлення. Не сплачуйте авансових зборів і не діліться обліковими даними. Дізнайтеся більше про шахрайство у сфері відшкодування збитків →

Зверніться до місцевих органів влади

Виберіть свою країну, щоб отримати офіційні контакти кіберзлочинців або створити проект скарги →.

Довідник 97 країн

Template-based draft · optional AI wording assistance requires separate consent

Чернетка за допомогою штучного інтелекту — деталі інциденту обробляються постачальником штучного інтелекту · Перегляньте та подайте його самостійно

Перевірити будь-який домен

Аналіз загроз за допомогою збереженого списку блокувань, WHOIS, DNS і загальнодоступних доказів сканування

Сканувати зараз

Повідомити про фішинг

Додавайте підозрілі домени до нашої бази даних загроз — захищайте спільноту

Повідомити

Потокова стрічка про загрози

Останні звіти про фішинг і помічені зміни доступності

Відстежувати

Будьте в курсі подій, дбайте про свою безпеку

Слідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога

Потокова стрічка про загрози Оскаржити це оголошення
HTML · IFRAME

Вбудувати цей звіт

Поділіться цією інформацією про загрози на своєму веб-сайті або в блозі

embed.html
<iframe
  src="https://phishdestroy.io/uk/embed/domain/wlfiwallst.com"
  title="PhishDestroy threat report for wlfiwallst.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>