




Безпека домену та аналіз загроз

redeemrbx.staticdomains.app
Загрозливий вердикт
Критичний
90/100 оцінка доказів
Доступність
Неперевірений
Поточна доступність не перевірена
Сигнали ризику
Виявлення VirusTotal: 12/89
Збережений список блокувань відповідає: 1
Actions
API
Огляд звіту
redeemrbx.staticdomains.app — Неперевірений. Зведення доказів: VirusTotal 12/89 (BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data); URLScan capture; 1 external blocklist match (OpenPhish); CF Radar malicious; PhishDestroy score 90/100.
Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.
Зведення доказів
КРИТИЧНИЙ
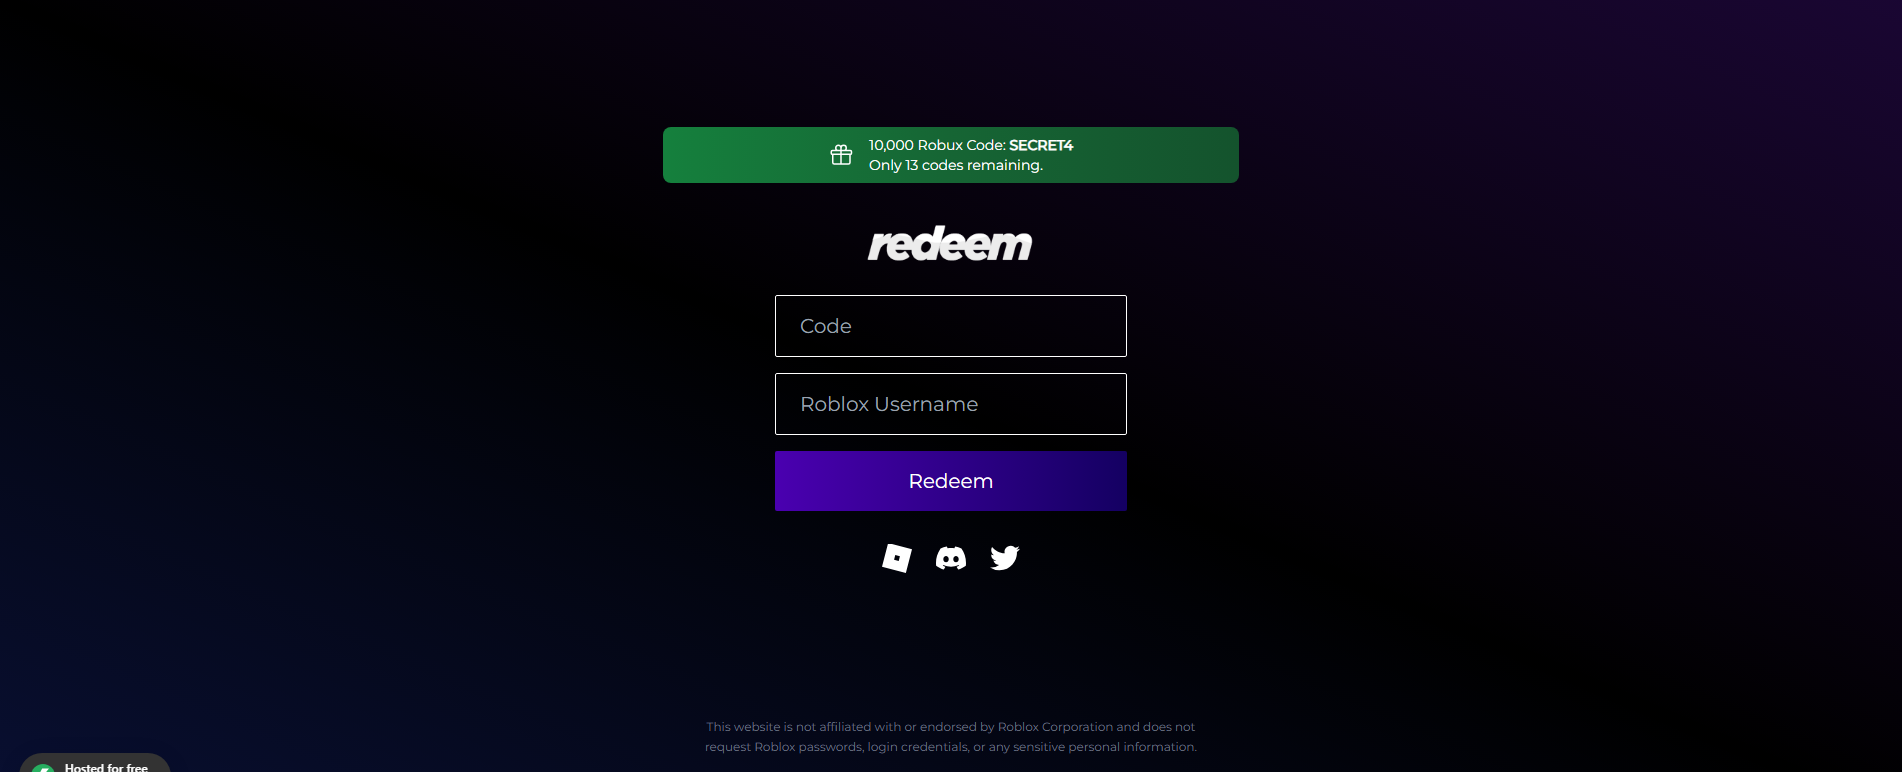
redeemrbx.staticdomains.app is a subdomain of staticdomains.app. PhishDestroy first observed the hostname on Sep 20, 2026. Current evidence score: 90/100 (critical).
Positive findings are stored from 3 sources: VirusTotal, OpenPhish, and Cloudflare Radar. VirusTotal recorded 12 detections among 89 engines: BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, LevelBlue, Lionic, OpenPhish, SOCRadar, Sophos on Sep 20, 2026 at 13:32 UTC. OpenPhish listed the hostname in the separate external-blocklist snapshot on Sep 20, 2026 at 10:20 UTC. Cloudflare Radar classified the hostname as malicious and placed it in the phishing category; its verdict timestamp was not retained. Non-positive and contextual checks: Google Safe Browsing returned no flag on Sep 20, 2026 at 13:32 UTC. URLScan captured the page on Sep 20, 2026 at 12:28 UTC.
The collector marked the hostname reachable on Sep 20, 2026 at 12:28 UTC, but did not retain the HTTP response code. At collection time, the hostname resolved to 188.114.97.3. The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. The evidence archive retains 3 visual captures from PhishDestroy and URLScan; no page title was retained, so the captures preserve the landing-page appearance. TLS metadata lists Let's Encrypt / YE1 as the certificate issuer with validity through Dec 17, 2026; checked Sep 20, 2026 at 13:02 UTC.
The record contains 3 positive source findings supporting the current phishing classification. The stored fields do not identify an impersonated brand or victim interaction.
VirusTotal
12 det.
CF Radar
Шкідливий
URLScan
Сертифікат TLS
Let's Encrypt / YE1
Зафіксований статус
Неперевірений

DestroyList
У списку
Обсяг даних
VirusTotal
12 / 89
OTX
no community references
CF Radar
provider verdict: malicious
URLScan capture
збережений звіт
TLS
valid certificate, 87d
WHOIS
not parsed
Знімок екрана
3 captures · 2 sources
Розвіддані з мережевої безпеки
Forensic History & Detection Timeline
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
-
Threat First Observed Sep 20, 2026 · 14:28 UTCDomain ingestion complete. Initial state is marked as alive pointing to IP
188.114.97.3.
Процес реагування на загрози Pipeline
Відкриття
Checks
Reports
Доступність
10/12
Статус у публічних блоклистах
Evasion analysis
Cloaking & traffic-distribution check
Stored crawler-versus-browser observations for this host, plus a live fingerprint check for Keitaro-style traffic distribution systems.
- Stored cloaking flag
- Not yet scanned
Live TDS fingerprint check
Seven Keitaro fingerprints plus a crawler-versus-browser comparison, run from the PhishDestroy scanner when this section scrolls into view.
Waiting
Збережений знімок · 3 sources
Аналітика доменів
Домен
IP Context
Cloudflare shared edge
origin IP hidden
Репутація Edge-IP не пов’язана з цим доменом.
Технічні подробиціDNS, SAN-адреси SSL, мітки часу
Вперше виявлено20.09.2026
Submitted URLhttp://redeemrbx.staticdomains.app/
TLS Fingerprint
TLS Observation
TLS SAN Domainsstaticdomains.app
Favicon Hash
Технології · 4 identified
Tailwind CSS
UI frameworks
Cloudflare Browser Insights
Analytics
RUM
Cloudflare
CDN
HTTP/3
Miscellaneous
Detected via Cloudflare Radar · Wappalyzer engine
Поскаржитися на цей домен
Надішліть докази та допоможіть захистити інших
Аналіз VirusTotal
12 / 89 постачальників безпеки позначили цей домен
View on VT
Last analyzed Previous stored snapshot: 12 detections
BitDefender
CRDF
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
«Касперський»
LevelBlue
Lionic
OpenPhish
SOCRadar
Sophos
Аналіз продуктивності сайту
Google PageSpeed Insights — mobile performance audit of redeemrbx.staticdomains.app · checked Sep 20, 2026
83
Needs Work
Performance
FCP
3.26s
First Contentful Paint
LCP
3.42s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0ms
Total Blocking Time
SI
4.56s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Докази та зовнішні звіти
Аналіз безпеки
OSINT та розвідка
DNS та мережа
SEO та домен
Чи вплинув на вас цей сайт?
If credentials were compromised, report immediately. Do not engage with recovery scammers.
Якщо ви ввели облікові дані облікового запису, особисту чи платіжну інформацію або завантажили файл із цього домену, негайно вживіть заходів. Нижче наведено ресурси, які допоможуть вам повідомити про інцидент і захистити себе.


«Action Fraud»
Повідомте про шахрайство та кіберзлочинність в Англії, Уельсі та Північній Ірландії
Contact centre0300 123 2040
PhishDestroy listing review Не звіт правоохоронних органів
Оскарження домену
Надішліть запит на перевірку, якщо ви володієте цим доменом і вважаєте, що інформація про нього неправильна
Остерігайтеся шахраїв, які обіцяють повернути втрачені кошти! Злочинці можуть знову зв’язатися з жертвами, видаючи себе за слідчих, адвокатів або агентів із відновлення. Не сплачуйте авансових зборів і не діліться обліковими даними. Дізнайтеся більше про шахрайство у сфері відшкодування збитків →
Зверніться до місцевих органів влади
Виберіть свою країну, щоб отримати офіційні контакти кіберзлочинців або створити проект скарги →.
Довідник 97 країн
Чернетка за допомогою штучного інтелекту — деталі інциденту обробляються постачальником штучного інтелекту
Перегляньте та подайте його самостійно
Пов’язана інфраструктура та звіти
Infrastructure map · redeemrbx.staticdomains.app
Each spoke is one reason two domains are linked. Ring size marks VirusTotal detections; dashed nodes are already offline. Full lists below.
Інші звіти про спільний Cloudflare edge 6
Ці звіти приводять до тієї самої спільної крайової IP-адреси. Вони допомагають у виявленні звітів, але не передбачають спільного володіння чи спільного вихідного сервера.
Останні повідомлення про загрози 6
Нещодавно додані звіти з бази даних PhishDestroy. Ці посилання для виявлення не передбачають спільної інфраструктури чи власності.
Перевірити будь-який домен
Аналіз загроз за допомогою збереженого списку блокувань, WHOIS, DNS і загальнодоступних доказів сканування
Сканувати заразПовідомити про фішинг
Додавайте підозрілі домени до нашої бази даних загроз — захищайте спільноту
ПовідомитиПотокова стрічка про загрози
Останні звіти про фішинг і помічені зміни доступності
ВідстежуватиБудьте в курсі подій, дбайте про свою безпеку
Слідкуйте за актуальними загрозами або оскаржте цей запис, якщо вважаєте, що це помилкова тривога