
 Soruşturma
Steam’deki “API” Dolandırıcılığı ile Simbiyoz: Aldatma, İhmal ve Sorumluluk
Soruşturma Sonuçları
Steam, milyonlarca dolarlık “API” teklif takası dolandırıcılığında tam anlamıyla suç ortağıdır ve skin hırsızları ile yasadışı kumar işletmecileriyle karşılıklı çıkar sağlayan bir simbiyoz sürdürmektedir.
1. Giriş: Kasıtlı İhmalkarlığın Simbiyozu
Steam, her türlü gelişmeye —her türlü düzenleme ve değişiklik dahil olmak üzere (örneğin, takma ad değişikliğinden sonra uygulanan takas kısıtlamaları veya takas yasakları)— her zaman tamamen olumlu yaklaşmıştır. Bunlar zorunlu önlemlerdir, ancak etkisiz ve yetersizdir. Valve'in bununla mücadele etme konusunda gerçek bir isteği yoktur, çünkü platformlarının hem dolandırıcılığa hem de kumara, ayrıca Steam'in yıllardır beslediği, ortaya çıkmasına izin verdiği ve varlığını sürdürdüğü gölge ekonominin geri kalanına bağlı olduğunu anlarlar. Bu, Steam’e bir saldırı değildir; bu bir simbiyozdur — karşılıklı fayda sağlayan ve bu simbiyozun her iki katılımcısı tarafından da anlaşılan bir durumdur.
Kötü şöhretli “API” dolandırıcılığı (genel olarak “teklif değiştirme/yerine koyma” olarak bilinir) çok uzun zaman önce ortaya çıkmıştır. Kimlik avı her zaman işlem değiştirmeye dayanmıştır. Kalıcı haliyle, 2019 ilkbaharında ortaya çıkmıştır (bundan önce, ayrı bir kimlik avı olarak mevcuttu ve sonunda 1, 4 veya 8 saatlik süre sınırlamaları olan bir değiştirme yöntemine dönüşmüştür). 2019 ilkbaharına gelindiğinde, dolandırıcılık piyasasında aktif olan tüm araçlar, ele geçirilen oturumu "mobil" hale getirdi. Ve işte bu şekilde aşırı popülerliğini sürdürdü. En ihtiyatlı tahminlerimize göre, bu durum en az 10 milyon dolar ve üzeri bir hırsızlığa yol açtı. Ancak şunu anlamalısınız ki, genel olarak bu durum siber suçluları besler. Steam, “skin’ler değersizdir” oyununu oynayarak dolandırıcıları korur. Takas bekletme uygulamasının getirilmesi, teklif değiştirme mekanizmasının zaten kurulmuş olmasından sonra gerçekleşti. Sonsuz 7 günlük ticaret askıya alma süresi, aniden ve sebepsiz yere eklendi. Bu dolandırıcılıkla mücadele değil; düzenlemedir.
Teklif takasının nasıl işlediğini ve Steam ile dolandırıcılığı önleme çabalarının neden tam bir palyaço gösterisi olduğunu (ve her zaman öyle olduğunu) açıklayalım.
2. 2017–2018 Planı: Beş Özel Algoritma
Operasyonun boyutunu anlamak için, 2017’den 2018 ilkbaharına kadar faaliyet gösteren özel dolandırıcılık panellerine bir göz atabiliriz. Bu dönemde, geliştiriciler “teklif takası” yöntemi için beş farklı operasyonel algoritma tasarladılar. Bu özel güncelleme, beş algoritmanın tümünü içeriyordu: Panelin botu, kullanıcının hesabına giriş yapıyor ve Guard doğrulaması ile 2FA'yı atlayarak aşağıdaki beş algoritmadan birine göre çalışıyordu. Dolandırıcılar, bu ayarları (oyun gönderme, minimum teklif fiyatı filtresi vb.) doğrudan yönetici panelinden yapılandırabiliyorlardı.
Teknik ek: teklif değiştirme türleri ve panelin gelişimi
- Teklifi kontrol eder: Bu teklif bir ticaret sitesinden mi geliyor? Eğer öyleyse, aşağıdaki işlemleri gerçekleştirir.
- Resmi ticaret botundan gelen teklifi iptal eder.
- Resmi bot hesabından takma adı, avatarı ve takas mesajını alır ve bunların hepsini dolandırıcının bot hesabına ayarlar.
- Aynı teklifi, ancak dolandırıcının hesabından, aynı ürünlerle, aynı takma adla ve aynı avatarla gönderir.
- Teklifi kontrol eder: Bu teklif bir ticaret sitesinden mi geliyor? Eğer öyleyse, aşağıdaki işlemleri gerçekleştirir.
- Resmi botun teklifini hemen iptal etmez, ancak kullanıcının bunu bilgisayarından (telefondan değil) kabul etmesini bekler.
- Kullanıcı bunu (bilgisayarda) kabul ettiğinde, bot resmi teklifi iptal eder.
- Resmi bot hesabından takma adı, avatarı ve takas mesajını alır ve bunları dolandırıcının hesabına ayarlar.
- Dolandırıcının hesabından, aynı ürünlerle, aynı takma adla ve aynı avatarla tam olarak aynı teklifi gönderir.
- Bilgisayarda (dolandırıcının botundan gelen) teklifi kabul eder.
- Sonuç olarak, kullanıcı bu işlemin resmi bot tarafından yapıldığını sanarak mobil uygulamasında işlemi onaylar; oysa gerçekte bu işlem dolandırıcıya aittir.
- Kullanıcı, dolandırıcının botunun işlem bağlantısını kullanarak bir teklif gönderir ve bunu mobil uygulamasında onaylamak için uygulamaya girer.
- Dolandırıcının botu, kullanıcının teklifini iptal eder.
- Kullanıcının hesabından, tüm öğelerini içeren bir teklif (uygun oyunlar yönetici panelinden seçilebilir) dolandırıcının botunun takas bağlantısına gönderilir.
- Ardından kullanıcı, bu değiştirilmiş işlemi mobil uygulamasından onaylar.
- Gelen Teklifler:
- Kullanıcıya yalnızca kendi öğelerini isteyen bir teklif gönderildiğinde, takas işlemi, kullanıcı (bilgisayarda kabul ettikten sonra) telefonundan bu teklifi kabul ettiğinde gerçekleşir [Algoritma #2 kullanılarak].
- Kullanıcıya hem kendi ürünlerine hem de karşı tarafın ürünlerine ilişkin bir teklif gönderildiğinde, kullanıcı (bilgisayarda kabul ettikten sonra) telefonundan bu teklifi kabul ettiğinde takas gerçekleşir.
- Giden Teklifler:
- Kullanıcı, kendi ürünlerini içeren bir teklifi birine gönderdiğinde, mobil uygulamasında bunu onaylamaya giderken takas işlemi gerçekleştirilir. Kullanıcının mobil onayının bot tarafında doğrulanması, otomatik takas kabulü yoluyla gerçekleştirilir.
- 4. Algoritma ile aynıdır; ancak giden teklif değişimi sırasında, önce takasın bir parçası olan kullanıcının öğelerini ekler, ardından seçilen oyunların tüm envanterini bunların altına ekler. Boşaltılabilecek oyunlar yönetici panelinden seçilebilir (CS, DOTA, H1Z1, PUBG).
3. Dolandırıcılık Paneli Altyapısı ve Yönetici Özellikleri
Dolandırıcılık ağları, meşru SaaS şirketleri gibi işletilmektedir. Bu ağların yönetici panellerinde, hızlı veri sızdırma ve kontrol için tasarlanmış, sağlam ve çok iş parçacıklı özellikler bulunmaktadır:
- Ayrıntılı günlük tablosu Değişim sürecinde olan aktif SteamID'leri gösteren: 'SteamID', 'Envanter ($)', 'Değişim oturumunun sona ermesine kalan süre', 'Değiştirilen teklifler', 'Çalışma Algoritması', 'Fiyat Filtresi', 'Değişim Oturumu Başlangıç Saati', 'Not', 'Eylemler'.
- Kullanıcı yönetimi özellikleri: duraklat, devam ettir, sil, işlem bağlantısını güncelle.
- ABD doları cinsinden minimum fiyat eşik filtresi (Toplam ürün değeri bu eşiğin altında kalan teklifler takas edilmeyecek; böylece düşük değerli ürünler için zaman kaybı önlenecektir). Bu seçeneğe “Ayarlar” sekmesinden erişilebilir. CS, DOTA, H1Z1 ve PUBG fiyatları her gün sabah 05:00 ile 07:00 arasında güncellenmektedir.
- Ticaret bağlantılarının manuel olarak güncellenmesi kullanıcı işlem URL’sini değiştirirse.
- Bot kontrolü sunma (başlat, durdur, yeniden başlat).
- Yerleşik Steam Tarayıcısı (ücretli eklenti).
- Ve daha pek çok özellik...
Özel 'maFile' Kimlik Avı Paketi
Ayrıca maFiles’ı (Mobile Authenticator dosyaları) hedef alan ayrı bir saldırı paketi de bulunmaktadır. Temel işleyiş, bir SMS kodunu ele geçirmek, 2 günlük bekleme süresinin dolmasını beklemek, görünümleri silmek ve hesabı tamamen ele geçirmekten ibarettir.
Mağdur, bir oltalama sitesinde kullanıcı adı ve şifresiyle kimlik doğrulaması yapar (gerçek zamanlı olarak doğrulanır). Bunun ardından (Steam Guard yerine) bir SMS kodu girme uyarısı belirir ve bu uyarıda SMS’in gönderildiği telefon numarasının son iki hanesi gösterilir. Geçerli bir SMS kodu girildiğinde, yönetici paneli otomatik olarak bir maFile. Bu dosya sayesinde dolandırıcılar, Steam Guard 2FA kodları oluşturabilir ve takas işlemlerini doğrudan kabul edebilir. Ancak, bu yeni oluşturulan maFile dosyası 2 günlük bir takas kısıtlamasına (bekletme süresine) tabidir: maFile dosyasının oluşturulmasından sonraki ilk 2 gün içinde başlatılan tüm takas işlemleri 48 saat boyunca bekletilir ve dosya sahibi tarafından iptal edilebilir.
Dolandırıcının panelinde yeni maFile oluşturulduktan sonra, kurbanın eski mobil kimlik doğrulama uygulaması geçersiz kodlar üretmeye başlar; ancak kurbanın gözünde uygulama tamamen normal çalışıyor gibi görünür. Kullanıcının aldığı SMS mesajının metni şöyledir: "Authenticator'ı devre dışı bırakmak veya başka bir yere taşımak için gerekli kod şudur: 13204". Yönetici kontrol panelinde ayrıca maFile'ı indirme, geçerliliğini kontrol etme, 2FA kodları oluşturma (Steam Desktop Authenticator - SDA'ya benzer), tek bir düğmeyle tüm envanter öğelerini içeren bir teklif başlatma veya maFile oluşturulduktan hemen sonra 2 günlük bekletme süresine sahip otomatik bir teklif yürütme seçenekleri de bulunmaktadır. Ayrıca, otomatik kimlik avı atlama lisansı ile kontrol paneli, "otomatik kimlik avı" ve tek tıklamayla hesap ele geçirme özelliklerinin kilidini açar. Kullanım kolaylığı için, görsel bir geri sayım sayacı, maFile'ın hemen yanında kalan bekleme süresini gösterir.
3b. Operasyonel Yöntemler
1) Cilt Hırsızlığına Karşı Mücadele:
- Gecikmeli Bilgi Kaçağı: maFile oluşturulduktan sonra 2 gün bekleyin, ardından hedef hesabınıza bir takas teklifi gönderin (yönetici panelindeki tek bir düğme, tüm skin’leri hedef takas bağlantısına gönderir). Başarı için gerekli koşullar: Kurban, bu 2 gün boyunca telefon numarasını veya şifresini değiştirmemelidir (çünkü bunu yapması, paneldeki maFile’ı geçersiz kılar).
- Anında Otomatik Teklif: maFile oluşturulur oluşturulmaz, tüm envanter öğelerini içeren bir otomatik teklif hedef ticaret bağlantısına gönderin. Öğelerin kurbanın hesabından vaktinden önce kaybolmaması için bu teklifi hemen kabul etmeyin. Sadece 2 gün bekleyin ve teklifi kabul edin. Bu yöntemde, şifrenin değiştirilmesi veya yeni bir mobil kimlik doğrulayıcının eklenmesi takası durdurmaz; ancak kurban kimlik doğrulayıcısını güncellerse, bekleme süresi sıfırlanır ve 2 gün daha beklemek gerekir. Başarı için gerekli koşullar: kurban, 48 saatlik bekleme süresi boyunca bekleyen takas teklifini manuel olarak iptal etmemelidir.
2) Hesap Hırsızlığına Yönelik Saldırılar (Kimlik Avı):
- Doğrudan Hesap Satışı: maFile dosyası önceden yüklenmiş halde hesabı satın. Bir maFile dosyası oluşturulduktan sonra, kurbanın dolandırıcılık şüphesi duyması, genellikle hesapta anında bir “Kırmızı İşaret” kilidi tetikleyen geleneksel oltalama yöntemlerine kıyasla çok daha az olasıdır. Sonuç olarak, dolandırıcılar hesabı piyasalarda satmak için daha geniş bir zaman aralığına sahip olurlar. Ancak, kurbanın yeni bir tarayıcıdan veya bilgisayardan giriş yapmaya çalışıp telefonunda maFile dosyasını yeniden oluşturması ya da şifresini sıfırlaması riski her zaman mevcuttur.
- Otomatik Kimlik Avı (kimlik avı lisansı gerektirir): maFile yakalandıktan sonra, hesap otomatik olarak kimlik bilgilerinin çıkarılması için kuyruğa alınır ve Topluluk Yasağı ile kilitlenir. maFile oluşturma ile birleştirilen kimlik avı saldırısı, yalnızca mobil Steam Guard’ı hedef alır ve buradan kimlik bilgilerini çıkarır.
- Tek Tıklamayla Oltalama (oltalama lisansı gerektirir): Bir Topluluk Yasağı uygular ve komut üzerine kimlik bilgilerinin otomatik olarak silinmesini tetikler.
Ayrıca, bu bot OPSkins çerez ayrıştırma özelliği (lisanslıysa) ve 2FA doğrulama ile entegre edilebilir. Arka uç çok iş parçacıklı çalışır ve saniyede sayısız hesabı işleyebilir.
4. Aldatmanın Anatomisi
Bu dolandırıcılık aslında nasıl gerçekleşiyor? Bir genç, Steam üzerinden bir bağlantı alıyor (bu alan adı, bir turnuva, airdrop ya da skin takas sitesi gibi görünerek kılık değiştirebilir). Sayfada bir yetkilendirme düğmesi ve son derece sofistike oturum açma arayüzleri bulunur: kelimenin tam anlamıyla 'resmi Steam etki alanını' görüntüleyen sahte bir tarayıcı içi açılır pencere ( about:blank (gerçek kimlik avı URL’sini gizlemek için hileler ya da özel pencereler kullanır). Ya da görsel bir pencere katmanı yerine, sahte bir etki alanında barındırılan, tam ekran ve mükemmel bir şekilde kopyalanmış bir Steam giriş sayfası açar. Çocuk, kullanıcı adını, şifresini ve Steam Guard kodunu girerek doğrudan kimlik doğrulaması yapar. Hepsi bu kadar. Hiçbir şey olmaz; kimlik avı sitesi ya kullanıcıyı başka bir yere yönlendirir ya da giriş formunu tekrar gösterir.
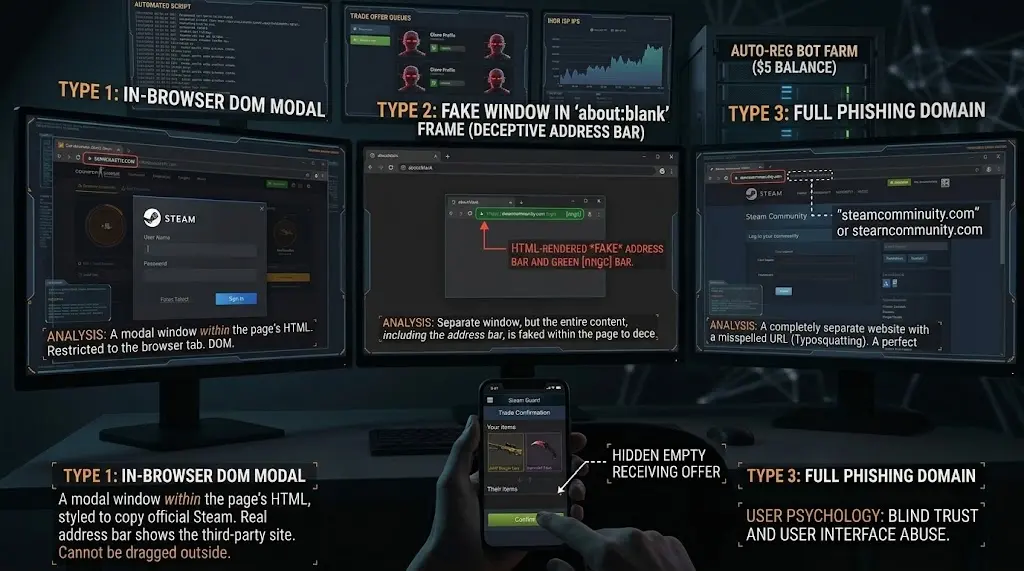
4a. Peki, sahne arkasında gerçekte neler yaşandı?
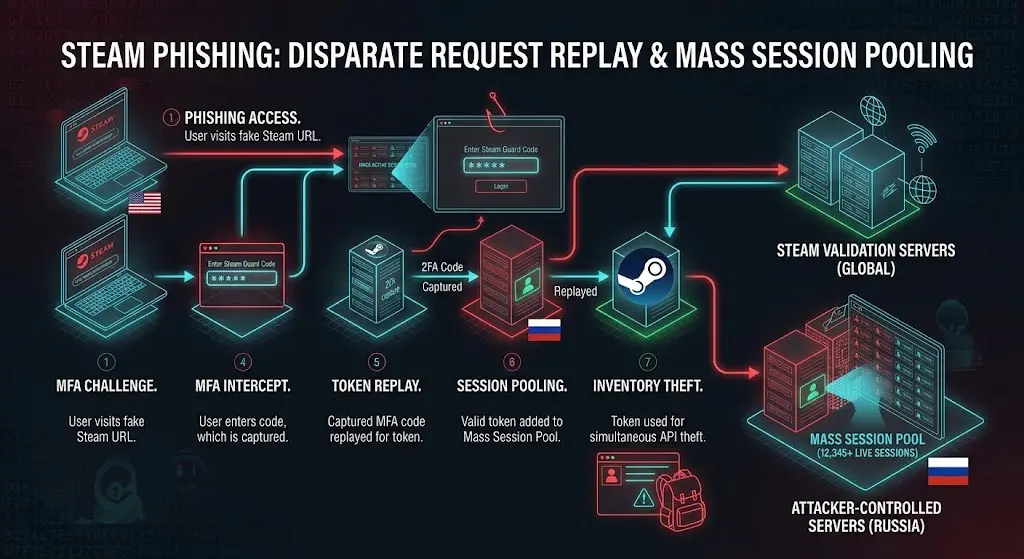
Saldırganın sunucusunda, kimlik doğrulamasının hemen ardından canlı bir oturum başlatılır; bu, esasen tam yetkiye sahip bir hesap oturumunun kurulması anlamına gelir. Ardından komut dosyası, hesap için bir API anahtarı talep eder (şu yol üzerinden: steamcommunity.com/dev/apikey). Dolandırıcılar daha sonra, otomatik spam gönderme, destek biletlerini kapatma ve benzeri işlemleri otomatikleştirmek için aktif oturumların içine entegre başsız tarayıcılar ekleyeceklerdi.
Bu işlemi gerçekleştirmek için dolandırıcıların, aktif işlem haklarına sahip ve topluluk sınırlaması bulunmayan, kullanıma hazır bot hesaplarına ihtiyacı vardır. Bunlar, toplu olarak otomatik olarak kaydedilmiş hesaplardır (tam olarak 5 $ ile önceden yüklenmiş ve işlem sınırının kaldırılması için 14 gün bekletilmiş). Evet, bu hesaplar kayıt yazılımı kullanılarak tamamen otomatik olarak kaydedilir. Steam, elbette bu kayıtları (proxy kullanıldığında bile) görür ve tespit eder; yazılım kaynaklı etkinlik kalıplarının tamamen farkındadır — sınırı kaldırmak için tam olarak 5 $ ile fonlanan ve paraya hiç dokunulmayan hesaplar. Satın alındığında, bu hesaplar dolandırıcılık paneline bağlanır. O andan itibaren, saldırının tamamı neredeyse tamamen ham API istekleri aracılığıyla gerçekleştirilir. Tek istisna, çalınan öğelerin satışıdır: genellikle tarayıcıya manuel olarak erişirler, görünümleri listelerler, parayı aktarırlar ve nakit olarak çekerler (bazıları, bir botun görünümleri listelediği, satışları gerçekleştirdiği ve çalışanlara, spam gönderenlere ve trafik yönlendiricilere otomatik olarak ödeme yaptığı iddia edilen tam uçtan uca otomasyona ulaştıklarını iddia etse de).
Kimlik doğrulama yepyeni bir IP'den kaynaklanır ve yazılımla yapılan oturum, ağırlıklı olarak Ihor olmak üzere statik bir barındırma/ISP havuzundan gelir. PhishDestroy'nin korunmuş verileri ve böyle bir ürüne ait dosyalar tesadüfen aşırı yüklenmiş birden fazla adresi göstermektedir: bazı Ihor IP'leri, .156, .157 ve .158 ile biten adresler de dahil olmak üzere ardışıktı ve her biri aynı anda 1.000'den fazla aktif ele geçirilmiş oturum taşıyordu. Bu dışarıdan bir tahmin değildir; ürün dosyalarında incelenen altyapıdan geliyor. Daha sonra alıcı robot tarafında ayrı bir şema ortaya çıktı: bir bot bir IP yuvası aldı; bu yuvadaki botun değiştirilmesi, adresi korudu ve yaklaşık bir ay boyunca etkili bir şekilde atadı. Ancak sunucuda oturum açmak yine de bir API anahtarı ve süresiz bir paralel oturum oluşturabilir. Bu normal bir oyuncu davranışı mı?
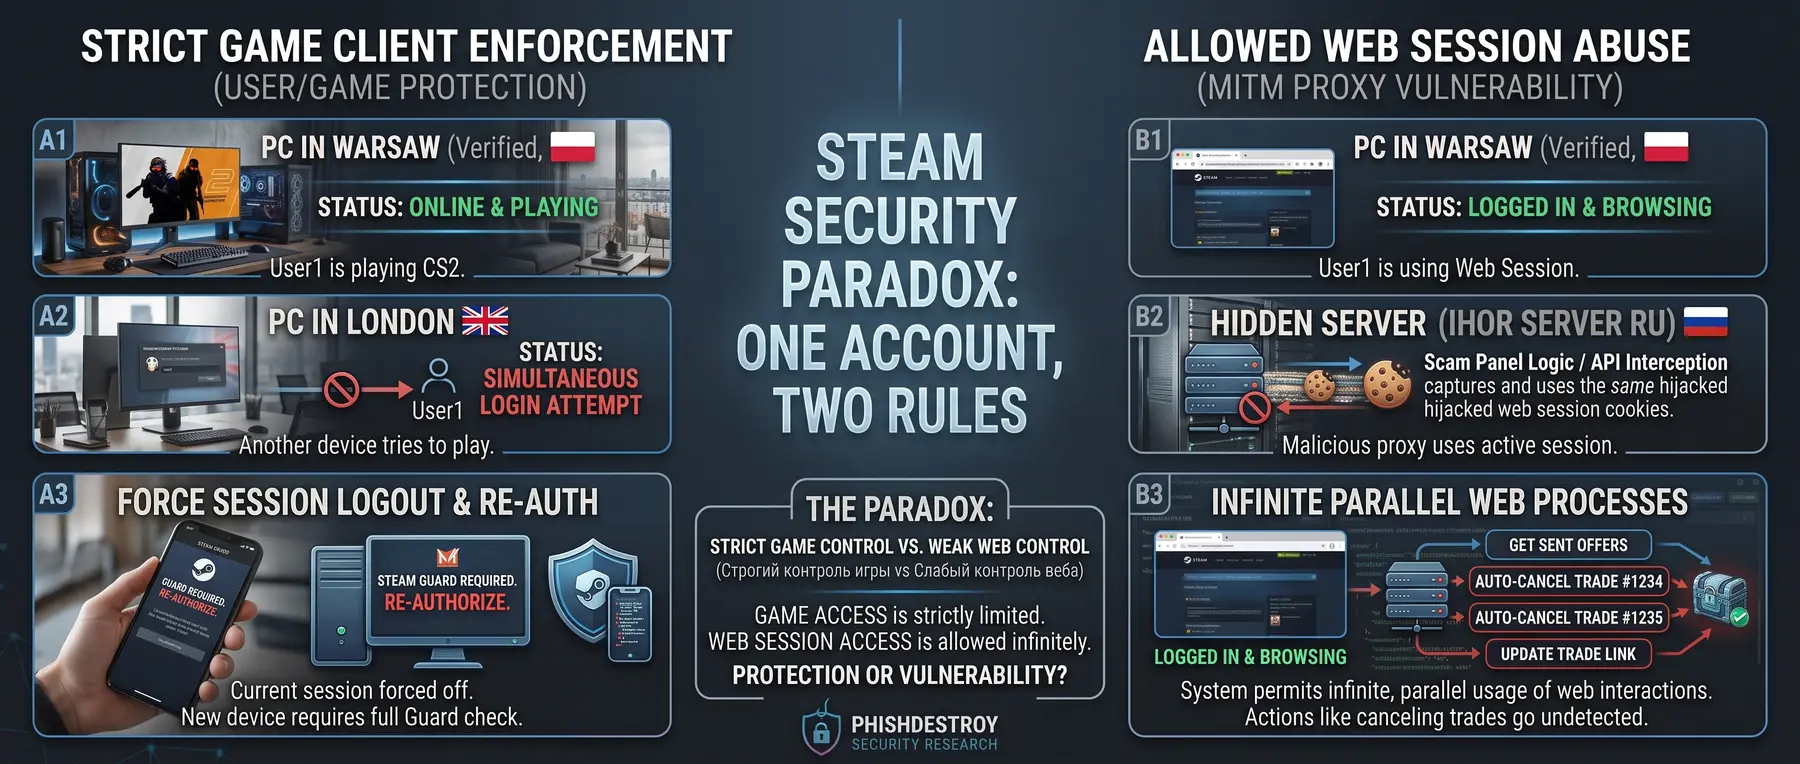
Valve lisansı korur. Hesap değil.
İki kişinin aynı hesaptan oynamaya çalışması acil bir durumdur. Görünüşe göre ele geçirilen 1.000 aktif oturuma sahip bir Ihor IP'si öyle değil.
Steam'nin kendi kuralları, bir hesapta eşzamanlı oynamanın desteklenmediğini söylüyor: ilk kullanıcı en sonunda bir "Geçersiz Steam Kullanıcı Kimliği Bileti" alır ve tekrar giriş yapması gerekir. Tanınmayan bir cihaz ayrıca bir Steam Guard kodu gerektirir.
Belgelenen altyapıda, bir Ihor IP aynı anda anahtarlar oluşturan, hesapları izleyen ve işlemleri iptal eden veya değiştiren 1.000 aktif ele geçirilmiş oturum düzenledi. Steam bu tek havuzu toplu olarak iptal etmedi veya sahipleri temiz yeniden kimlik doğrulamaya zorlamadı.
Tam olarak neleri korumaya değmez: Envanter, özel mesajlar, profil veya kimlik avı spam'ına maruz kalan her arkadaş?
Asgari yanıt açıktır: Bilinen bir ABD hesabı, halihazırda ele geçirilen 1000 hesabı taşıyan bir IP'den aniden paralel bir barındırma oturumu kazandığında, bu oturumu, oluşturduğu API anahtarını ve onaylarını iptal edin. Bunun yerine MITM oturumu, sahibin yanındaki sohbeti süresiz olarak okuyabilir ve işlemleri kontrol edebilir. Lisans paylaşımı kesintiye uğradı; devralma sinyallerine tolerans gösteriliyor ve kayıp mağdura geri veriliyor.
Ayrıca, Steam’de API anahtarınız tamamen süresiz olarak kalır. Anahtarı manuel olarak silseniz veya değiştirseniz bile, oturumunuz herhangi bir arka plan işleminde (oturum durum kontrolleri, envanter değerlemesi veya dolandırıcı panellerin binlerce kez yürüttüğü rutin zamanlayıcı tabanlı kontroller gibi) anahtarı otomatik olarak yeniden oluşturur. Bu kalıcı oturum erişimi, dolandırıcıların kullanıcılar farkına varmadan hesapları gerçek zamanlı olarak izleyebilmesini sağlar. Kullanıcıların bunu fark etmesi nadirdir: genellikle, kimlik avına uğradıklarında oturumları sonunda sona erer veya iptal edilir. Ancak kurban, API anahtarını siler veya değiştirirse, komut dosyası aktif oturumu kullanarak anahtarı hemen yeniden oluşturur.
Botlar, 5 dolarlık bakiyeye sahip toplu olarak kaydedilmiş hesaplardır. Pazar çok büyüktür ve rekabet o kadar şiddetlidir ki, hesaplar neredeyse 5 dolarlık maliyet fiyatından satılmaktadır. Örneğin Steam, bir çocuğun telefonunun — Steam Guard kimlik doğrulayıcısını içeren aktif oturumun — ABD'de olduğunu açıkça görüyor; bilgisayarının ve tarayıcısının da ABD'de olduğunu görüyor. Ve aynı anda, Rusya veya Hollanda'dan kaynaklanan aktif bir oturum görüyor (sağlayıcı Ihor (bu belirli IP adresleriyle dolup taştığı için uzun bir süre boyunca ana merkez görevi görmüştü).
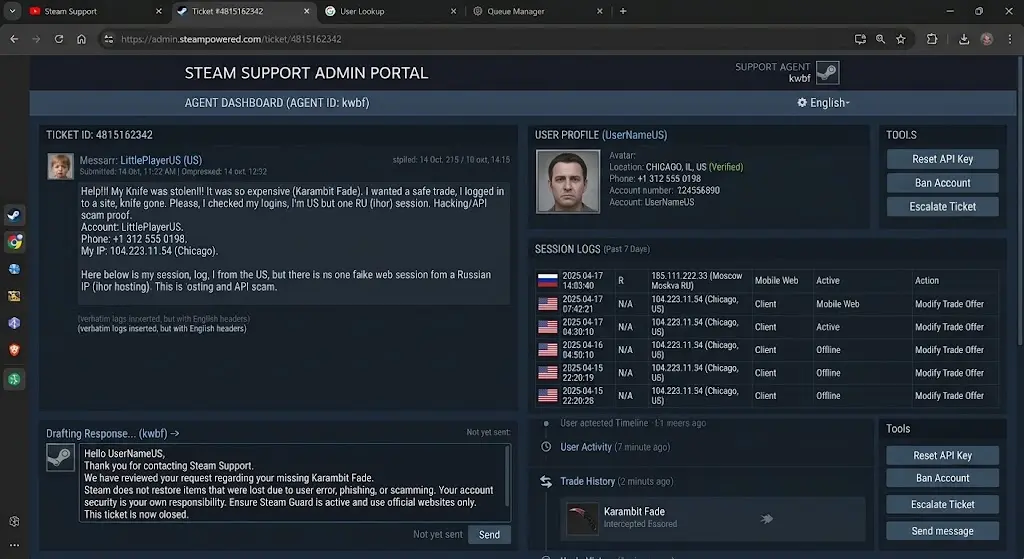
Evet, hırsızlık büyük çapta başladı. Steam bu konuda hiçbir açıklama yapmadı. Çocuklar destek birimine yazdıklarında, Steam onlara şifrelerini değiştirmelerini bile söylemedi; bunun yerine destek birimi, görünümlerin kaybolduğunu ve bunun “bizim sorunumuz olmadığını” belirten genel ve kalıplaşmış yanıtlar gönderdi. Daha sonra (2021–2022 civarında), dolandırıcılar destek biletlerini kendileri otomatik olarak kapatmaya başladı: Bir çocuk bir bilet açtığında, panelin otomatik komut dosyası bunu hemen kapatıyordu. Çocuklar, vakalarını reddedenin Steam destek ekibi olduğunu sanıyordu. Öyle değildi. Ancak Steam, esasen kenarda durup bunun olmasına göz yumdu.
Steam’in sakladığı veri miktarını göz önünde bulundurduğumuzda, Steam’in ikiyüzlülüğü ve “dolandırıcılıkla mücadele” güncellemeleri gerçekten şaşırtıcıdır: Steam, ülkeleri, IP geçmişlerini ve cihaz parmak izlerini takip etmektedir. Steam, hesapların aktif olarak ele geçirildiği gerçeğini kasten gizlemiştir. Ayrıca, Steam’in topluluk üyelerinin hesaplarına toplu yasaklar uyguladığı olaylar da yaşandı; mağdurlar aktif takas oturumları sırasında yakalanan kullanıcılar. Vay canına, harika iş çıkardın Steam! Steam, yetkisiz oturumları sonlandırmak yerine, sırf kurbanların hesaplarının diğer oturumlarla aynı proxy IP’sini paylaştığı için bu hesaplara erişim engeli koydu. Kurbanlar ise yasaklara itiraz etmek için destek ekibiyle iletişime geçtiğinde, destek ekibi hiçbir şey görmüyor veya bilmiyormuş gibi davranarak konuyu görmezden geldi. Oysa biz her şeyi gördüklerini biliyoruz: cihazlarınızı, donanım kimliklerinizi, işlem günlüklerinizi, değişiklik geçmişinizi, önceki şifrelerinizi, telefon numaralarınızı, e-postalarınızı ve bunların tam olarak ne zaman ve hangi cihazdan değiştirildiğini (en komik kısmı da bu: Steam, bir hesabın ne zaman ele geçirildiğini bilir—saldırganın tam cihaz kimliğini, zaman damgasını ve IP adresini kaydeder).
Anormallik görülüyor. Yanıt yine de hazır metin.
Desteğin sinyal eksiği yok. Hesap kaydı doğrulanmış yerel cihazı, yabancı barındırmadan eşzamanlı oturumu, tekrarlanan takas değişikliklerini ve hırsızlığın kesin zamanını gösteriyor. Buna rağmen hazırlanan yanıt bu telemetriyi yok sayıyor, suçu “kullanıcı hatası veya kimlik avına” atıyor, geri yüklemeyi reddediyor ve bileti kapatıyor. Bu kanıt eksikliği değil, harekete geçmeme tercihidir.
4b. İşlem Tutma Yanılsaması
Böylece, çok korkmuş bir çocuk Steam Destek ekibine şöyle bir mesaj yazıyor: "Aaa, yardım edin, skinlerim çalındı! Onları bir arkadaşıma, bir takasçıya ya da bir takas sitesine gönderiyordum, ama takasta kabul ettiğim hesaba değil, tam olarak aynı takma ad ve avatara sahip tamamen farklı bir hesaba gittiler!"
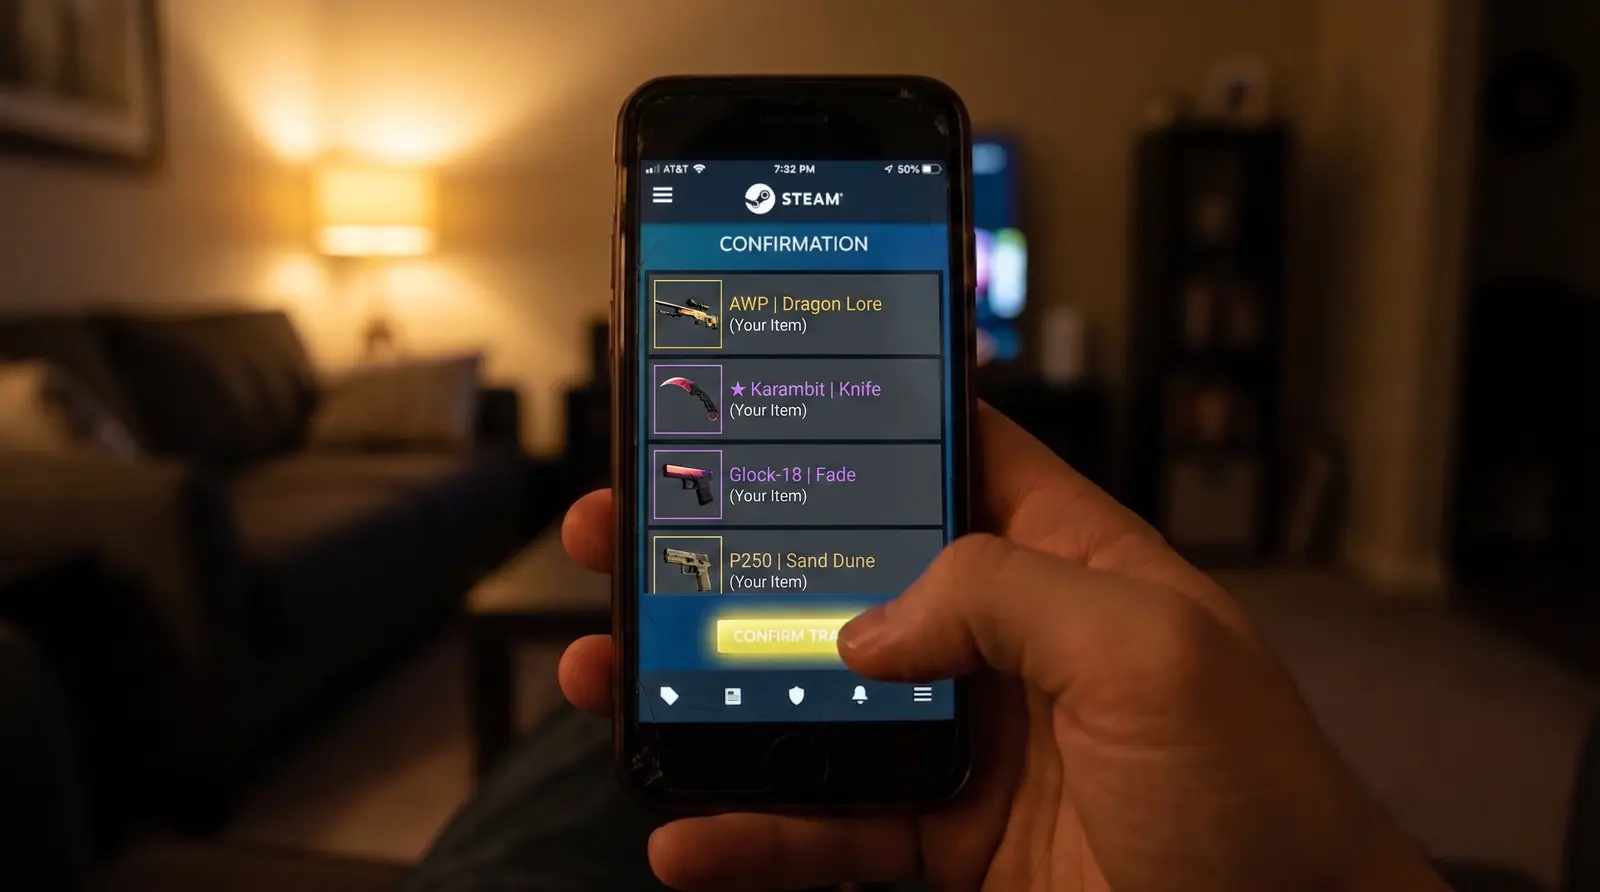
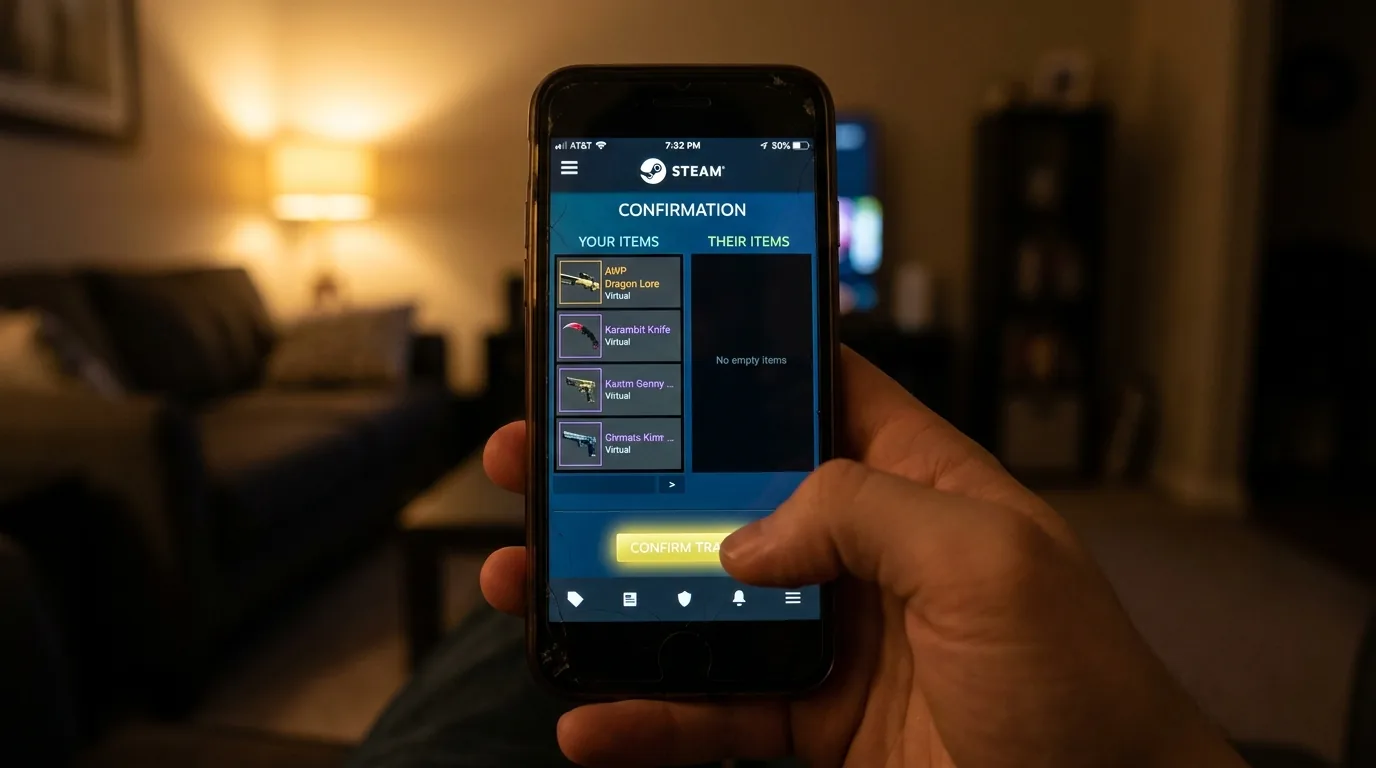
Bu olay aslında nasıl gerçekleşti?
Aslında, sahte hesap takası anında ele geçirmez. Tarayıcınızda orijinal takas teklifini inceler, “onayla” düğmesine tıklarsınız — eşya karşılığında eşya ya da arkadaşınızın doğrulanmış hesabına gönderilir. Ayrıntıları kontrol edersiniz ve her şey uyumludur. Ancak, PC'nizde takası kabul etmeniz ile bunu onaylamak için telefonunuzu açmanız arasındaki kısa süre içinde — işte o anda, aynı isim ve avatarla kopyalanmış dolandırıcının botu, meşru takası iptal eder ve kendi teklifini gönderir.
Evet, telefon ekranınızda, değiştirilmiş takas işlemini görüyorsunuz. Başlangıçta, göndereceğiniz öğeler gösteriliyor, ancak en altta karşılığında kesinlikle hiçbir şey almadığınızı görüyorsunuz. Kullanıcılar ise uyarıları görmezden geliyorlar çünkü her şeyi bilgisayarlarında zaten doğrulamışlar. Bu dolandırıcılığın psikolojik hassasiyeti ve kullanıcı tabanının savunmasızlığı şaşırtıcıdır; özellikle de kurbanlar, güvenli bir transfer gerçekleştirdiklerine tamamen inanıyorlar. Oysa Steam sunucuları, haftalar veya aylar önce tamamen farklı bir IP adresinden oluşturulan bir oturumu gözlemler, aktif bir takası iptal eder ve hemen yeni bir takası başlatıp kabul eder; bunu tamamen normal ve meşru bir işlem olarak değerlendirir. Oldukça meşru görünüyor, değil mi?
Steam’in beceriksiz ve etkisiz güncellemelerini uygulamaya koymasından çok önce, üçüncü taraf takas sitelerinin harekete geçtiğini vurgulamak istiyorum. İtibarlarına önem veriyorlardı ve belki de dolandırılan çocuklara acıdılar. Örneğin, şu site tradeit.gg Resmi takas teklifleri iptal edildiğinde, kullanıcının ekranında devasa bir “İPTAL EDİLDİ” uyarısı beliren bir sistem kurdular. Bu gerçek bir çözümdü; işte bu yüzden onları gerçekten bir şeyler yapmaya çalışan öncüler olarak görüyoruz. Yani, Steam'in API adresini kullanan harici bir site, bir takas işlemini gerçek zamanlı olarak tespit edebiliyordu, ama Steam'in kendisi edemiyor muydu? Yoksa meşru kullanıcıyla açıkça hiçbir ilgisi olmayan yetkisiz bir oturumu sonlandırmayı mı reddettiler? Evet, Steam’in destek biletlerinde defalarca şöyle deniyordu: “Öğeleriniz kayboldu, yardımcı olamayız,” ve dolandırıcıların alım botları nadiren yasaklanıyordu (yasaklandılarsa bile, olaydan çok sonra oluyordu). Takas askıya alma özelliği devreye girdikten sonra bile, aktif dolandırıcılık botları için ortalama yasaklama oranı (kurbanlara eşyalarını iade etmek yerine nihayetinde Steam’in ekonomisine fayda sağlayan kilitlemeler), yoğun saatlerde %15–25 civarında seyretti. Bu arada, botların çalıştığı barındırma sağlayıcısı ise hâlâ Ihor, ve bu otomatik oturumlarda hiçbir zaman ev veya mobil dönen proxy’ler kullanılmamıştır.
4c. Statik Altyapı Kanıtı
Bunu kanıtlayabiliriz. Bildiğiniz gibi, PhishDestroy radikal bir anti-phishing projesidir. Oltalama formlarını büyük ölçekte sahte tohum cümleleriyle doldurarak, sunucularının yükleme ve işleme kapasitelerini tüketmeye çalıştık. Aslında konseptin kaynağı da buradaydı: Steam, IP adresi başına oturum açma denemelerine hız sınırlamaları uygular. Yıllar önce, bunu ücretsiz genel proxy'ler kullanarak gerçekleştirdik; sonsuz sayıda geçersiz oturum açma denemesi gönderdik veya e-posta Steam Guard ile korunan hesapları hedefledik. Sonunda Valve bu girişimleri engellemeye başladı ve ticari proxy ağları satın almadığımız için bu yöntem zamanla pek işe yaramaz hale geldi. Ancak şimdi anladığımız kadarıyla, bu yöntem oldukça yıkıcı bir etki yaratabilirdi; oysa Valve’ın çarpık mantığına göre, dolandırıcıların faaliyetlerine müdahale etmek “etik dışı” olarak değerlendirildi.
Dolandırıcıların giriş portallarına yaptığımız stres testleri sonucunda —ki bu testler, kimlik doğrulama sistemlerini saatlerce tamamen çevrimdışı hale getirdi— bu kişilerin milyonlarca IP adresini kapsayan devasa ev tipi proxy ağlarını kullanmadıklarını doğruladık. Bunun yerine, statik proxy'lere ve ucuz VPS barındırma hizmetlerine güveniyorlardı. Daha spesifik olarak, kurulumlarında tam olarak 1 IP adresine 1 bot atanmıştı ve bu IP adresleri münhasıran Ihor VPS sunucularına aitti.
Sonuç: Açık Bir Suç Mahalli
Steam her şeyi gördü, her şeyi biliyordu, ancak kullanıcılarını korumak için harekete geçmek yerine sadece sessiz kaldı. Güvenliği en büyük önceliği olarak gören ne platform ama.
Ayrıca, aktif bir tarayıcı oturumu olan bir saldırgan, hesabınızı eşzamanlı olarak izleyebilir, sohbetlerinizi okuyabilir veya profilinizi değiştirebilir (örneğin, sahte bir ‘VAC Ban’ bildirimi düzenleyerek) ve sizi paniğe sürükleyerek tüm eşyalarınızı bir arkadaşınıza ya da ‘güvenli’ bir alt hesaba hızla aktarmanızı sağlayabilir; böylece sizi doğrudan teklif takası tuzağına sürükler. Evet, arkadaşlarınızla yaptığınız özel sohbetleri aktif olarak okuyabilir ve medya dosyalarınızı sizinle aynı anda gerçek zamanlı olarak görüntüleyebilirler. Görünüşe göre Steam, tamamen farklı ülkelerden gelen paralel oturumları bir oyun platformu için standart bir davranış olarak değerlendiriyor (belki de Aile Paylaşımı özelliği mevcut olduğu için, “aynı anda CS:GO oynamadıkları sürece çalmaları sorun değil” mantığıyla hareket ediyor olabilir).
5. “API” Anahtar Tuzağı: Şifrenizi Değiştirmek Yeterli Değil
Şifrenizi değiştirmiş olsanız bile, aktif API anahtarını iptal etmeyi unutursanız, dolandırıcılar yine de sizi dolandırabilir. Evet, aktif bir oturum olmadan, kullandıkları komut dosyası artık profilinizde gezinemez veya takasları otomatik olarak kabul edemez. Ancak, resmi Steam API adresi, en kritik işlemleri gerçekleştirmelerine hâlâ izin veriyordu: hesap hareketlerinizi izlemek ve bekleyen takasları iptal etmek (şu yoluyla CancelTradeOffer).
Sadece API anahtarınızla donanmış olan bot, meşru takasınızı anında tespit edip iptal eder ve hemen kendi hesabından (takas bağlantınıza yönlendirilmiş) sahte bir klon teklif gönderirdi. O andan itibaren komut dosyası sadece beklerdi. Sizin adınıza “onayla” düğmesine tıklayamazdı. Dolandırıcılığın tamamı, sizin mobil uygulamanızı açıp Steam Guard’da değiştirilen işlemi gönüllü olarak onaylamanıza dayanıyordu. Ve bu plan kusursuz bir şekilde işledi.
Burada önemli bir teknik ayrıntı var: Yalnızca bir API anahtarı olduğunda (ve aktif bir oturum bulunmadığında), komut dosyası Steam Guard onaylarınıza doğrudan bir takas ekleyemez. Yeni bir takas teklifi göndermesi gerekir. Bu da, Steam Guard uygulamanızda görünmeden önce, önce bilgisayarınızdan manuel olarak “Takası Kabul Et” seçeneğine tıklamanız gerektiği anlamına gelir.
Bu ek adımın dolandırıcılığın başarı oranını düşürdüğü düşünülebilir — sonuçta, bir yabancının yeni bir takas teklifini kabul ederken Steam, çok sayıda uyarı görüntüler (“Arkadaş değilsiniz”, “Bu hesap işaretlenmiştir”). Ancak dolandırıcılar, insan psikolojisini ve kas hafızasını kendi lehlerine kullandılar. Kurban, ilk takası kendisi başlatmış olduğu için, zihinsel olarak eşyalarından ayrılmaya zaten hazırdı. Takasın aniden iptal edildiğini ve hemen ardından tam olarak aynı eşyalar, takma ad ve avatarla yeni bir takas geldiğini gördüklerinde şunu varsaydılar: "Site gecikme yaşadı ve işlemi yeniden oluşturdu."
Kullanıcı, Steam'in uyarılarını otomatik pilotta mekanik bir şekilde geçip sahte takası kabul etti ve bunu telefonundan onayladı. Bu dolandırıcılık, Steam Guard'ın güvenliğini aşarak değil, insanın hareketsizliğini bir silah olarak kullanarak başarılı oldu.
6. Sonuç: Tasarımdan Kaynaklanan Suç Ortaklığı
Ana mesajımız hâlâ aynı: “Hiçbir şey görmemek ve hiçbir şey bilmemek” konusunda son derece rahat davranan Valve’e ve destek ekibine özel bir teşekkür borçluyuz.
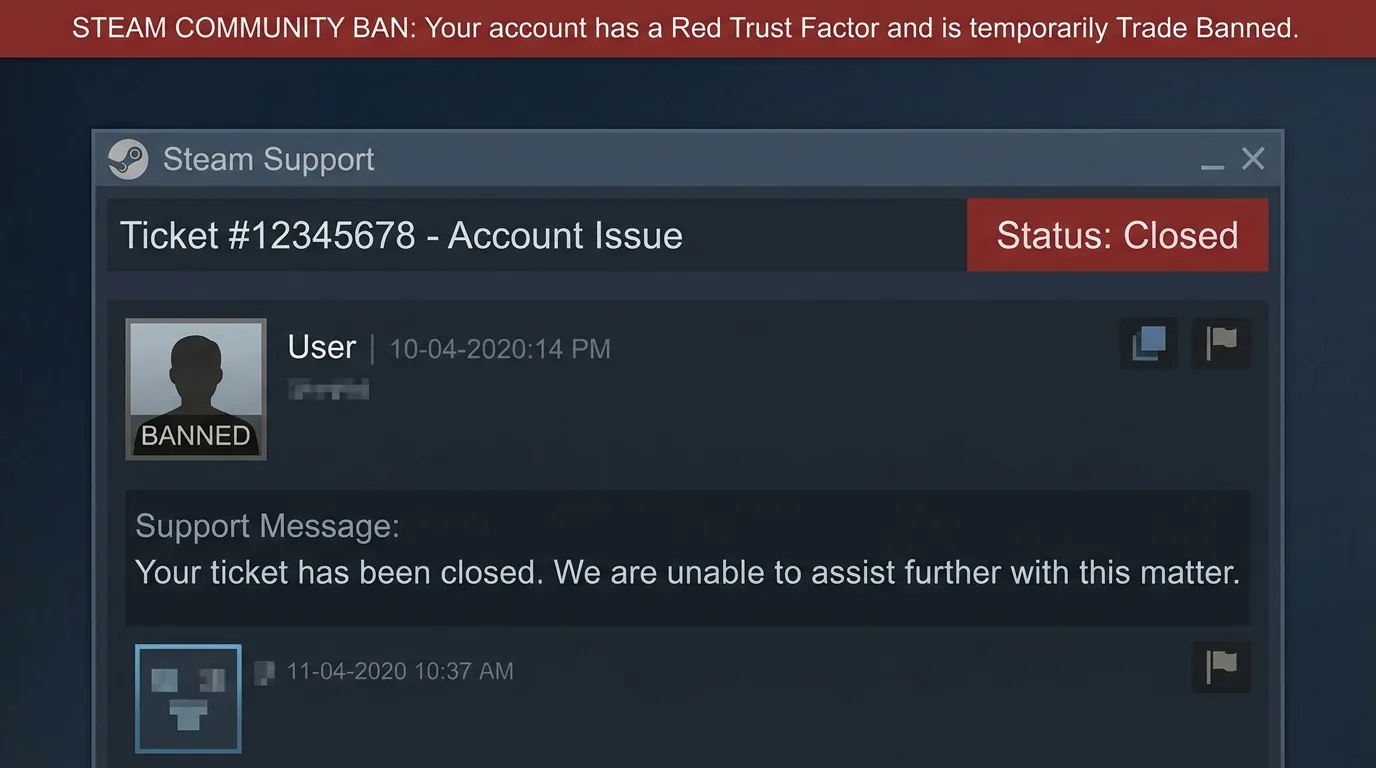
Teknik olarak yardım etmek için gerekli araçlara veya yeteneğe sahip olmadıklarını iddia etmeyi çok seviyorlar. Ancak gerçek tamamen farklı. Ele geçirilmiş bir hesabı kurtarmak için destek ekibinin aslında on yıl öncesine ait eski, tozlu bir CD anahtarına ihtiyacı yok. Steam, kurtarma anlaşmazlıkları sırasında kasıtlı olarak göz ardı edilen çok sayıda başka parametreyi de kaydeder. Burada bahsettiğimiz şey, cihazınızın benzersiz tanımlayıcısıdır. Bu, basit bir HWID, sabit disk seri numarası veya BIOS sürümü değildir; Steam’in, muhtemelen VAC hile önleme sistemiyle aynı çekirdek/derin sistem seviyesinde elde ettiği benzersiz bir donanım parmak izidir.
Dolayısıyla, Valve sırf “CD anahtarınız olmadığı” için hesabınızı geri yüklemeyi reddediyorsa, bu teknik bir sınırlama değildir. Bu bir iş stratejisidir. Bu, sizi oyunlarınızı baştan satın almaya zorlama isteği ve yüksek değerli skin envanterinizin kontrolünü geri vermeyi açıkça reddetmektir.
Bu etik değildir, ancak son derece ‘Steam’e özgü’ bir durumdur. Aynısı destek sistemleri için de geçerlidir: İç politikaları, gerçek bir yardım sunmaktan, hatta temel nezaketten kaçınmak üzere tasarlanmış, ucuz ve dış kaynaklı bir müşteri hizmetleri operasyonu. Her şey, önceden hazırlanmış kopyala-yapıştır yanıtlarına ve biletlerin tek taraflı olarak kapatılmasına indirgenmiştir.
Ancak Steam için bu durum hiç sorun değil.
7. Kongrenin Valve'ye Sorması Gereken Sorular
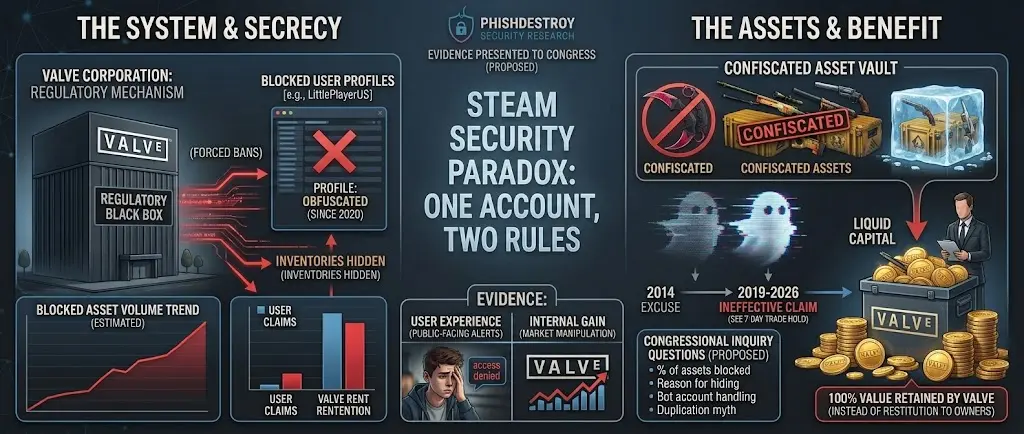
Beyzbol kartları hakkında soru sormayın. Parayı ve eşya defterini takip edin.
Valve Kongre veya düzenleyici huzuruna çıkarsa analojiler kanıt teşkil etmez. Hareketsiz kıldığı değer, onarmayı reddettiği mağdurlar ve uygulamayı seçtiği kontroller hakkında yeminli, denetlenebilir yanıtlar isteyin.
Oyuncu değeri ne kadar kilitlendi?
Takas veya topluluk tarafından yasaklanan hesaplarda kaç tane CS2 ve Dota öğesi bulunuyor? Yıla, kısıtlama türüne, öğe nadirliğine ve dondurulmuş zamana göre ayrılmış olarak, dolaşımdaki arzın yüzde kaçını ve hangi piyasa değerini temsil ediyorlar?
Talep:Toplu toplamlar, metodoloji, yaş grupları, bağımsız denetim ve yasaklı bot envanterlerinin incelenebilir açıklaması. Rakamlar iddiayı çürütüyorsa yayınlayın.
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
Kanıtlar neden gizleniyor?
Bir envanter veya profil, kısıtlama sonrasında herkese açık hale geldiğinde bu hangi güvenlik amacına hizmet eder? Görünürlük politikası 2020 civarında değişti mi ve VAC bildirimine benzer şekilde göze çarpan bir genel uyarı görüntülemek yerine neden defteri gizleyesiniz?
Talep:Politika geçmişi, iç gerekçe, erişim kuralları ve itiraz yolu.
Bot hatları neden doğumda durdurulmuyor?
Steam'nin kendisi, kötü niyetli kullanıcıların genellikle sahte hesaplar işlettiğini ve 5 dolarlık bir eşik kullandığını söylüyor. Otomatik kaydı, telefon ve kimlik doğrulayıcı provizyonunu, tam eşikte finansmanı, oyun etkinliğinin olmamasını, uzun süre hareketsiz kalmayı ve ardından makine benzeri öğe akışlarını ne tespit eder?
Talep:Yanlış pozitif ve yanlış negatif oranlar ve yasakların hesap değer kazanmadan önce mi, yoksa yalnızca değerli öğeler geldikten sonra mı gerçekleştiği.
“Çoğaltma” hâlâ geçerli bir mazeret midir?
Çoğaltma gerekçesi, 2010'ların ortasındaki restorasyon uygulamalarına ve destek-istismar hikayelerine kadar uzanıyor. Modern bir ürünün benzersiz bir kaydı, bilinen bir transfer zinciri ve ticari kayıtları vardır. Aynı öğeyi yasadışı olduğu kanıtlanmış bir alıcıdan iptal etmek ve onu doğrulanmış önceki sahibine yeniden atamak neden bir kopya oluştursun ki? 2026'da ikinci bir öğe tam olarak hangi adımda ortaya çıkıyor?
Talep:2014'ten bu yana politika geçmişi, tekrarlanabilir bir teknik açıklama ve 2019'dan bu yana restorasyondan kaynaklanan gerçek mükerrer olayların sayısı.
Eşya hangi yetki altında hareketsiz hale getirildi?
Valve bir dış görünümü mülk, lisans veya yalnızca veritabanı yetkisi olarak mı ele alıyor? Hangi sözleşme maddesi ve hukuk teorisi, hırsızlık sonrasında kalıcı hareketsizliğe izin verirken, önceki hak sahibine iadeyi reddeder? Bir hırsızdan alınan mülk polis geliri haline gelmez; dijital eşdeğer neden kurbana dönmek yerine platformun özel kontrolü altında kalıyor?
Talep:Bildirim, kanıtların açıklanması, insan incelemesi, itiraz, zaman sınırları ve her bir öğenin nihai değerlendirmesini belirleyen kesin kural.
Yasak kimi koruyor ve Valve halihazırda ne kadar kazandı?
Valve'nin resmi SSS bölümünde, Community Market satışlarında alıcı tarafından ödenen %5 Steam İşlem Ücreti artı CS2 ve Dota için %10 oyuna özel ücret listelenir. Steam Wallet gelirleri bir bankaya çekilemez veya başka bir hesaba aktarılamaz. Bu nedenle savunulabilir soru, Valve'nin her yeniden satışta tam nominal fiyatı alıp almayacağı değil, kilitlenmeden önce bir öğeye ne kadar kapalı döngü parası ve kümülatif ücret gelirinin eklendiği ve arzın ortadan kaldırılmasının kalan her şeyin kıtlığını ve fiyatını nasıl etkileyeceğidir.
Talep:Daha sonra dondurulan her öğe için alınan ömür boyu ücretler, mağdur tazminatı ve kayıp öncesi müdahale oranları ve dondurulan arzın fiyat etkisine ilişkin bir model. Tazminatsız yasağı mağdura yardım saymayın.
Valve suçluluk karinesini savunuyor mu?
Cilt kısıtlaması hapis cezası değildir; analoji prosedürü test eder. Valve veya yöneticileri açıklanmayan bir cezayla, açıklanmayan delillerle ve "yasayı okuyun" şeklinde yanıtlanan nominal bir itirazla karşı karşıya kalsa avukatları buna adalet der mi? Ancak yüksek değerli envanterler için Valve, dondurulmuş değerin suçlayıcısı, yargılayıcısı ve saklayıcısı gibi görünebilir. Hangi bağımsız kontrol bu çelişkiyi ele alıyor?
Talep:Kesin kural, iddia edilen eylem, delil özeti, gerçek kişi tarafından incelenen kişi, gerekçeli karar, bağımsız üst kademeye iletme ve dondurulmuş değerin nasıl ele alınacağına ilişkin açıklama.
Anlamlı bir çağrıya neden erişilemiyor?
Standart bir yanıt ve Steam Subscriber Agreement'ye geniş bir bağlantı, gerçek bir bulgu değildir. Sıradan bir tüketici neden iddiaları ve kanıtları reddedip otomatik veya hatalı bir kısıtlamaya itiraz etmeyi imkansız hale getiren teknik, yasal ve mali engellerle karşılaşabilir?
Talep:Ücretsiz insan itirazı, sade bir dille verilen karar, yanıt son tarihleri, harici anlaşmazlık erişimi ve otomatik yasaklamalara, gerçek kişiler tarafından yapılan incelemelere, iptallere ve tekrarlanan şablon yanıtlarına ilişkin istatistikler.
Topluluk, kurtarma ve Valve oturumu öldürmemeyi seçti
Steam Community'deki “topluluk” nedir?
New York Başsavcısı Şubat 2026'da Valve'ye dava açtıktan sonra Valve, kullanıcıları hedef alan ve kullanıcılar ve kamu süreci üzerindeki etkileri öne süren bir Steam Destek beyanı yayınladı. Ancak platform kararları bu kullanıcıların değerli envanterlerini etkilediğinde, bu "topluluğun" hangi resmi gücü vardır: oylar, gerekçeler, politika danışmanlığı, gözetim ve hatta rapor sonuçlarının görünürlüğü?
Talep:Topluluğun yönetişim haklarını tanımlayın ve danışma kayıtlarını, rapor sonuçlarını ve bağımsız bir kullanıcı gözetim mekanizmasını yayınlayın veya "topluluğun" temsil değil markalama olduğunu kabul edin.
Olağan icra neden VAC gizliliğini devralıyor?
Hile karşıtı tespit imzalarını gizli tutmak, tespit yöntemini koruyabilir. Topluluk veya ticaret kısıtlaması farklıdır. Hangi güvenlik riski Valve'nin kuralı, zaman damgasını, iddia edilen eylemi ve kanıt kategorisini adlandırmasını engelliyor? Kaç kullanıcı raporu ve bot raporu eyleme yol açıyor ve hangi dürüstlük kontrolleri personeli, yüklenicileri ve gönüllüleri kapsıyor?
Talep:Hata ve geri alma oranları, eyleme geçme istatistikleri, bağımsız dürüstlük denetimleri, çıkar çatışması kuralları ve toplu disiplin sonuçları.
Hesap kurtarma, kullanıcıların saklama ihtimalinin düşük olduğu kanıtlara göre mi tasarlandı?
Steam, bir perakende CD anahtarının sahiplik oluşturabileceğini söylüyor ve onu saklamanızı tavsiye ediyor; ayrıca doğrulanmış bir telefonun ek kurtarma seçenekleri sunduğu da belirtiliyor. Valve ödeme, geçmiş e-posta ve telefon, cihaz ve oturum açma kayıtlarını barındırabilecekken neden on yıllık bir fiziksel anahtar isteyesiniz ki? PhishDestroy dahili olarak, talep sahiplerinin %15-20'sinin böyle bir talep sonrasında iyileşmeyi tamamlamadığını tahmin ediyor, ancak bazıları hâlâ uzun süredir devam eden sağlayıcıdan ve bilgisayardan yazıyor ve e-postayı veya telefonu kontrol ediyor. Valve, verilerini yayınlayarak bu tahmini çürütebilir.
Talep:Kanıt türüne göre girişimler, onaylar, retler ve iptal edilen prosedürler; e-postasını, telefonunu veya cihazını elinde bulunduran talep sahiplerinin sonuçları; ve sinyal ağırlıklandırmanın denetlenebilir bir açıklaması.
Düşmanca oturumu iptal etmek yerine neden kurbanı cezalandıralım ki?
İncelenen altyapıda, .156, .157 ve .158 ile biten adresler de dahil olmak üzere ardışık birkaç Ihor IP'nin her biri, 1.000'den fazla aktif ele geçirilmiş oturum barındırırken, sahipleri başka yerlerdeki bilinen cihazlarda kaldı. Bu oturumlar API anahtarlarını yeniden oluşturabilir, bekleyebilir, işlemleri değiştirebilir ve paralel olarak sohbeti okuyabilir. Steam Subscriber Agreement, "başka herhangi bir amaç için" de dahil olmak üzere, ikamet yerini gizleyen IP proxy'si nedeniyle hesabın feshedilmesiyle tehdit ediyor. Binlerce alakasız hesabı tutan bir sunucu proxy'si neden bir oturumun iptalini bile tetiklemiyor?
Talep:İlgisiz hesapları toplu ölçekte havuza aldığında bir barındırma oturumunu, API anahtarını ve onaylarını otomatik olarak iptal edin; daha sonra kurbanı kısıtlamadan temiz bir yeniden kimlik doğrulaması gerektirir.
Yedi yıl, 79 Steam personeli ve 1,16 milyon nominal saat: başarısızlık mı yoksa iş modeli mi?
PhishDestroy, tek bir IP üzerinde 1.000'den fazla oturumdan oluşan havuzları, tek bir sağlayıcıda ardışık adresleri ve botları almak için ayrı kararlı IP yuvalarını doğrulayabilir. Ancak sunucu tarafı modeli bariz yanıtı tetiklemedi: barındırma oturumunu iptal edin, API erişimini geçersiz kılın ve sahibinden temiz kimlik doğrulaması isteyin. Valve, oyun oturumlarında eşzamanlı kullanım kurallarını zaten uyguluyor. Bir Rus barındırma adresi, sahibi ile Steam arasında binlerce alakasız hesap bulundururken neden eşdeğer risk mantığı uygulanmadı?
2024 yılındaki Wolfire antitröst davası aracılığıyla kazara açığa çıkan 2021 yılına ait bir organizasyon anlık görüntüsünde, Valve'nin "Steam" kategorisinde 79 kişinin listelendiği ve toplam brüt maaşın 76.446.633 $ olduğu bildirildi; bu, bireysel maaş değil, kategori ortalaması olarak listelenen çalışan başına yaklaşık 968.000 $'dır. Bu anlık görüntü, 79 güvenlik mühendisinin teklif değiştirme üzerinde çalıştığını, personel sayısının sabit kaldığını veya çalışanların tüm zamanının bu sorun için uygun olduğunu kanıtlamaz. Valve'nin açıklaması gereken ölçeği oluşturuyor.
Kime: Varlık Hırsızlığının Mağdurları ve Valve’in Aldatıcı Hukuk Ekibi
Hem mahkemeleri hem de oyuncuları, eşya hırsızlığının tamamen “aptal çocukların” suçu olduğuna ve platformunuzun mimarisinin bu konuda hiçbir sorumluluğu olmadığına ikna etmeye çalışıyorsunuz. Gelin kurumsal maskelerimizi bir kenara bırakıp, son derece sofistike ve son derece kârlı kimlik avı ekosisteminizin neden yalnızca Steam’in mimari açıkları sayesinde var olduğunu en basit terimlerle açıklayalım. Kimlik avı, aslında bir ön kapının anahtarını çalma eyleminden ibarettir. Ancak bu kapının arkasında tamamen korumasız bir kasa kontrol cihazının bulunması, tamamen Valve’ın geliştiricilerinin hatasıdır.
Bu başarısızlığın ne kadar büyük boyutlarda olduğunu kavramak için güvenlik modelinize ilişkin bazı benzetmeleri inceleyelim.
1. Sen “GitHub” değilsin (Geliştiricinin Masalı)
Valve, Steam’in “geliştiriciler için açık bir platform” olduğunu öne sürerek, güvenli olmayan API adresini savunuyor. Peki, sizi GitHub ile karşılaştıralım. GitHub adresinde bir Kişisel Erişim Jetonu (PAT) oluşturmaya çalıştığınızda ne oluyor?
- Sistem, şifrenizi yeniden girmenizi zorunlu kılıyor.
- Sizden 2FA kodunu girmenizi ister.
- Bu, token için kapsam izinlerini (yetki ayrımı) açıkça işaretlemenizi zorunlu kılar.
- En önemlisi, sizden jeton için bir son kullanma tarihi (TTL) belirlemenizi ister.
Peki Steam ne yapıyor? Tek bir tıklamayla, hiçbir onay gerektirmeden, sonsuz ve sınırsız yetkiye sahip bir anahtar oluşturuyor; bu anahtar, takas tekliflerini sonsuza dek iptal etme ve değiştirme konusunda sınırsız okuma/yazma erişimi sağlıyor. Siz geliştiriciler için açık bir platform değilsiniz; siz açık bir kapısınız.
2. Yaptırım uygulanan kripto karıştırıcılarından bile daha kötüsünüz (Tornado Cash Sendromu)
Steam, geliştiriciler için bir platform değilse, o zaman belki de bir finans borsasıdır? Sizi meşru borsalarla değil, ABD Hazine Bakanlığı ve FBI’ın kara para aklama suçundan çökerttiği gölge kripto karıştırıcılar ve yaptırım uygulanan platformlarla (Tornado Cash, Bitzlato veya Garantex gibi) karşılaştıralım.
En büyük ironiyi bilmek ister misin, Gabe? Yasadışı ve yaptırımlara tabi karanlık web kripto para aklama ağları bile Steam’den daha iyi API güvenlik önlemleri uyguluyor! Yeraltı karıştırıcılarının yöneticileri bile, kullanıcı bakiyelerini yönetebilecek bir API anahtarı oluşturmak için, kullanıcıyı 2FA kodunu girmeye, e-posta yoluyla onaylamaya ve anahtarı belirli IP adreslerine bağlamaya zorlamaları gerektiğini anlıyorlar. Oysa Valve — yasal, milyarlarca dolarlık bir Amerikan şirketi — Rusya’daki bir sunucuda çalışan görünmez bir komut dosyasının, tek bir tıklamayla on binlerce dolar değerindeki kullanıcı envanterlerine kalıcı ve onay gerektirmeyen erişim elde etmesine izin veriyor. Siber suçlular, milyon dolarlık maaş alan geliştiricilerinizden daha yüksek güvenlik standartları uyguluyor mu gerçekten?
3. Gri pazarlar, milyarlarca dolarlık bir şirketten daha akıllı olduklarını kanıtladılar
En komik yanı ise, Valve’in bu kadar agresif bir şekilde hedef aldığı üçüncü taraf skin bahis ve ticaret platformları (OPSkins ya da eski BitSkins gibi). 2017 yılında, tam da aynı "API" (Teklif-Takas) ikame sorunuyla karşı karşıya kalmışlardı. Peki ne yaptılar biliyor musunuz? Milyarlarca dolarlık bütçeleri olmayan küçük bir bağımsız geliştirici grubu olarak, onay mekanizması ekleyerek sorunu birkaç gün içinde çözdüler ve dolandırıcıların planlarını anında bozdular.
Bu arada Valve, 7 yıl boyunca çocuklar üzerinde deneyler yürüttü; kullanıcıların çalınan görünümlerin yerine yenilerini ne kadar süreyle satın almaya devam edeceklerini ve dolandırıcıların bu döngü aracılığıyla ne kadar yasadışı sermayeyi aklayabileceklerini gözlemledi.
4. Gerçek çözümler yerine dahice geçici çözümler
Valve, bu güvenlik açığını kapatmak yerine “dahice” geçici çözümler getirdi. 7 günlük ticaret kısıtlaması. Takma adınızı değiştirmek için 4 saatlik ticaret kilidi. 7 yıl boyunca, açık bir kırığı yara bandıyla tedavi ettiniz. Çalınan bir bıçak asla kurbanına iade edilmedi; sadece yasaklanmış bir botun üzerinde sonsuza kadar donduruldu, bu da dolaşımdaki arzı yapay olarak azalttı ve piyasa değerini yükseltti. Bu mükemmel bir iş döngüsüydü: dolandırıcılar çalar, Valve yasaklar, arz düşer, fiyatlar yükselir ve Gabe her yeni satıştan kârlı bir işlem ücreti alır.
Valve’in cevap veremediği asıl soru:
STEAM, NEDEN STEAM GUARD’A, BİNLERCE DOLAR DEĞERİNDEKİ SANAL VARLIKLARI KONTROL EDEN HER ŞEYE GÜCÜ YETEN BİR ARAÇ OLAN “API” ANAHTARINI OLUŞTURMAK İÇİN ZORUNLU BİR ONAY VEYA MOBİL PUSH BİLDİRİMİ EKLEYEMEDİNİZ?!
Kullanıcıları, mobil uygulamalarında 3 sentlik bir koleksiyon kartının satışını onaylamaya zorluyorsunuz. Oysa 7 yıl boyunca, tek bir bildirimde bulunmadan görünmez bir komut dosyasının kullanıcıların tüm envanterleri üzerinde kalıcı kontrol elde etmesine izin verdiniz. Bu ‘kimlik avı’ değildir. Bu, kasıtlı ve planlı bir ihmaldir ve bedelini kullanıcılarınız ödedi.
Eğer Valve’ın üst yönetimi, 2017 ilkbaharında güvenlik mühendislerini yasadışı kriyojenik dondurma deneylerine tabi tutmuş ve onları ancak bugün uyandırmışsa — tüm iddialarımızı geri çekiyoruz. Bu her şeyi açıklardı. Bilim fedakârlık gerektirir (bu durumda, kullanıcı envanterleri).
Ancak çalışanlarınız bu 7 yıl boyunca tam bilinçli olsaydı ve maaşlarını alıyorsa, size kötü bir haberimiz var. Geliştiricileriniz, basit bir Steam Guard onayı uygulamasını hayata geçirmeden API anahtarlarını güvence altına almaya çalışmakla 1,16 milyon saat harcadıkları sırada, siz uyku halindeyken insanlığın geri kalanının neler başardığına dair kısa bir özet:
İnsanlığın Teknolojik ve Bilimsel Atılımları (2017–2024):
- Yapay Zeka Devrimi: İnsanlık, üretken sinir ağlarını icat etti. OpenAI, baro sınavlarını geçen, karmaşık kod yazmayı, hastalıkları teşhis etmeyi ve fotogerçekçi sanat eserleri yaratmayı öğrenen ChatGPT’yi piyasaya sürdü ve bu, küresel ekonomiyi kökten değiştirdi.
- Uzay Keşifleri: NASA, Perseverance gezgini Mars’a başarıyla indirdi, Ingenuity helikopterini Mars atmosferinde uçurdu ve zamanın başlangıcına doğru bakış sağlayan James Webb Uzay Teleskobu’nu yörüngeye yerleştirdi. SpaceX ise devasa mekanik kollarla havada düşen 50 metrelik roket iticilerini yakalamayı başardı.
- Tıp: Dünya, COVID-19 salgınıyla karşı karşıya kaldı. Bilim insanları, rekor sürede virüsün genomunu diziledi, devrim niteliğindeki mRNA aşılarını geliştirdi ve test etti; salgını durdurmak için milyarlarca kişiyi aşıladı.
- Kuantum Atılımı: Google ve IBM, klasik süper bilgisayarların çözmesi binlerce yıl sürecek denklemleri saniyeler içinde çözebilen kuantum bilgisayarlar geliştirerek resmi olarak ‘kuantum üstünlüğü’ne ulaştı.
- Donanım Devrimleri: Apple, on yıllardır kullandığı işlemci mimarisini terk etti ve kendi yüksek performanslı M serisi yongasını sıfırdan tasarladı. Bu arada Valve, yenilikçi Steam Deck konsolunu tasarlayıp, üreterek piyasaya sürmeyi başardı.
Steam Güvenlik Ekibinin Aynı 7 Yıl Boyunca Elde Ettiği ‘Başarılar’:
- 7 günlük işlem askıya alma süresi eklendi (hırsızlıkları önleyemedi).
- 5 yıl boyunca kafa yorduktan sonra, bir takma ad değişikliğinin ardından eşya ticaretini 4 saat süreyle yasakladı (bu durum dolandırıcıların kahkahalarına neden oldu).
Özet: İnsanlığın Mars’a ulaşması, yapay zekayı icat etmesi, küresel bir salgını aşması ve kuantum bilgisayarlar geliştirmesi kadar uzun bir sürede, milyarlarca dolarlık bir şirket olan Valve, dev/apikey sayfasına “Mobil Uygulamada Onayla” düğmesi içeren tek bir açılır pencere bile ekleyemedi.
Valve’den beyefendiler, geleceğe hoş geldiniz. Kriyojenik uykunuz sona erdi. İnsanlık çok ilerlere sıçradı. Artık API adresinize 2FA’yı ekleyelim de, çocuklar sizin kurumsal tembelliğiniz yüzünden milyonlarca dolar kaybetmesinler. Yoksa Elon Musk’ın Mars’ı kolonileştirmesi için 7 yıl daha mı beklemeliyiz?
Steam’deki “API” Olayının Üstü Örtülmesi: Valve’ın Sessiz Casusluğu Nasıl Yasallaştırdığı
Valve, son 7 yılı boyunca “API” adlı devasa takas dolandırıcılığının sorumluluğunu kullanıcılarına yükleyerek geçirmiştir. Steam Destek ekibinin standart yanıtı, mağdurları “sadece kimlik avı tuzağına düştükleri ve kendi hesaplarının güvenliğini tehlikeye attıkları” iddiasıyla başından savmaktadır.
Bu, kasıtlı olarak uydurulmuş bir kurumsal yalandır. Valve’in “hesap hırsızlığı” olarak adlandırdığı şey, gerçekte kendi arızalı altyapısı sayesinde mümkün hale gelen, kesintisiz ve otomatik bir Ortadaki Adam (MITM) gözetim operasyonudur.
Hesap Hırsızlığı ve Gizli MITM Casusluğu
Steam Hizmet Şartları, otomatik komut dosyalarının kullanımını kesinlikle yasaklamaktadır. Bununla birlikte, tam da bu komut dosyaları kullanıcı oturumlarını ele geçirdiğinde Valve’ın arka uç sistemi buna göz yummaktadır.
- Standart Hırsızlık: Yetkisiz bir cihazdan oturum açılması, Topluluk Yasağı'nı tetikler; bu durumda hesap kilitlenir ve kullanıcının envanteri korunur.
- API Casusluk: Kötü niyetli bir sunucu, herhangi bir uyarıya veya engellemeye yol açmadan, arka planda 24 saat 7 gün boyunca hesabı izleyerek paralel bir bağlantı kurar.
- Arayüz Yalanı: Bir takas işlemi sırasında, Steam mobil uygulaması geçerli bir işlem görüntüler ve kullanıcıyı, görünmez bir komut dosyası tarafından milisaniyeler içinde iptal edilip değiştirilen bir takası onaylamaya zorlar.
Hayalet Anlaşma: Steam, ‘Onayınız’ Konusunda Nasıl Yalan Söylüyor?
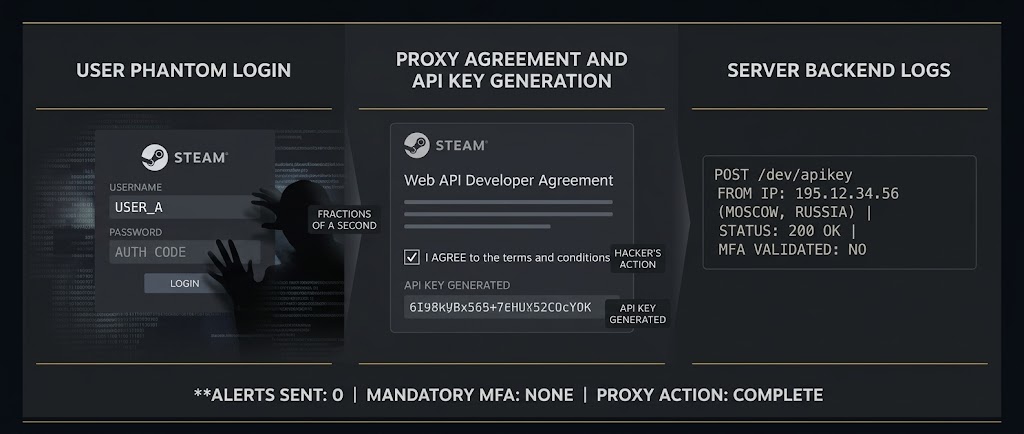
Steam Destek ekibinin, çalınan eşyalarınızı iade etmeyi reddederken en sık kullandığı mazeret hakkında konuşalım: “Hesabınızın güvenliğinden ve hesap üzerinden gerçekleştirilen işlemlerden siz sorumlusunuz.”
Bu durum, sizin, yani kullanıcının, bu hırsızlığın gerçekleşmesine izin veren şartları kabul ettiğinizi ima ediyor. Gerçekten mi? Bu geliştirici sözleşmesi sayfasını hiç görmediniz: https://steamcommunity.com/dev/apiterms. “Kabul Ediyorum” düğmesine hiç tıklamadınız. Bir hacker, bir Rus IP adresinden hesabınıza giriş yaptıktan saniyenin kesirleri kadar bir süre sonra, sizin adınıza bu sözleşmeyi kabul etti.
Bu nedenle, herhangi bir avukata veya Valve temsilcisine, Steam Abone Sözleşmesi’nin tam olarak hangi bölümünde şu ifadenin yer aldığını bize göstermesi için meydan okuyoruz: “Steam’i kullanarak, sizin veya çocuğunuzun hesabının Rusya’da bulunan otomatik bir sunucu tarafından 7/24 arka planda izlenmesine rıza göstermiş olursunuz.”
Ticaret ikamesi vakalarının %90’unda mağdur, Web API anahtarının ne olduğunu bile bilmiyor. Hiç kullanmamışlar. Yine de Valve, 7 yıldır rahat rahat kollarını kavuşturmuş durumda ve topluluğun ilk günden beri yüksek sesle talep ettiği bir çözümü tamamen görmezden geliyor: API anahtarını oluşturmak için zorunlu bir Steam Guard onayı ekleyin yeter!
Steam: Çocuklar, Hackerlara Destek Vermeye Zorlanmamalı
Avrupa’dan sıradan bir genci düşünün. Oyun oynuyor, en sevdiği görünümler için para biriktiriyor ve bir noktada bir hata yapıyor: bir kimlik avı sitesine giriş yapıyor. Normal bir dijital ekosistemde protokol basittir: hesap otomatik olarak kilitlenir (Topluluk Yasağı), şifreler sıfırlanır ve erişim güvenli bir şekilde geri yüklenir. Genç, hatasını fark eder, ancak sistem onu ciddi sonuçlardan korur.
Ancak Steam’de her şey farklı işliyor. Şüpheli etkinliği engellemek yerine, Valve sessizce gizli bir kapı açıyor. Yaptırım uygulanan bir ülkeden (Rusya) bir sunucu, bu çocuğun hesabına paralel ve yetkisiz erişim sağlar. Herhangi bir ikincil onay olmadan, tek bir Steam Guard uyarısı bile çıkmadan, yabancı bir komut dosyası bir Web API anahtarı oluşturur. Bu anahtar, kullanıcı adına yasal sözleşmeleri kabul eder ve sohbetlerini, takaslarını ve envanterini 7/24 izlemeye başlar.
AB’den bir genç, gizli gözetime hiçbir zaman rıza göstermedi. Milyarlarca dolarlık bir şirket, kendi API adresini güvenli hale getirmek için çok tembel olduğu için, bu gençlerin OFAC yaptırımlarına tabi bir bölgeden gelen hackerları desteklemek zorunda değiller. Çalınan görünümleri elinde tutarak ve geri yüklemeyi reddederek Valve, altyapısal ihmalkarlığını örtbas ediyor ve Avrupa vatandaşlarının dijital varlıklarının yaptırım uygulanan bölgelere sızmasını fiilen meşrulaştırıyor.
Steam’in “API” ve “Token” Güvenlik Önlemlerinin Neden Yasalara Aykırı Olduğu
Steam, üçüncü tarafların HERHANGİ bir kullanıcı uyarısı veya 2FA kontrolü olmaksızın MitM proxy'leri aracılığıyla API anahtarları oluşturmasına ve oturum belirteçlerini ele geçirmesine izin vermektedir. Bu ihmal, başlıca veri koruma ve tüketici yasalarını doğrudan ihlal etmektedir:
- 🇪🇺 ABGDPRi (25. ve 32. maddeler): “Tasarımdan İtibaren Güvenlik” ilkesini ve yeterli teknik koruma önlemlerini gerektirir. İki faktörlü kimlik doğrulama (2FA) olmadan kritik erişim anahtarlarının oluşturulması, ciddi bir güvenlik ihlalidir.
- 🇺🇸 ABD FTC Kanunu (5. Madde): “Haksız Uygulamaları” ve “Makul Veri Güvenliği” eksikliğini cezalandırır. FTC, kritik hesap işlemleri için çok faktörlü kimlik doğrulama (MFA) sistemi bulunmayan platformlara karşı düzenli olarak önlemler alır.
- ⚖️ 2019/770 sayılı AB Direktifi: Dijital hizmetler, tüketicilerin temel güvenlik beklentilerini karşılamalıdır. Steam’de 7 yıldır var olan “API” güvenlik açığı, bu beklentiyi tamamen karşılayamamaktadır.
- 🛡️ NIS 2 Direktifi: Erişim yönetimi için zorunlu çok faktörlü kimlik doğrulama (MFA) dahil olmak üzere sıkı siber güvenlik önlemlerini zorunlu kılar; ancak Valve, “API” nesli için bu kuralları göz ardı etmektedir.
Sonuç olarak: Bir platform, API anahtarlarınızı tek bir uyarı veya onay bile olmadan bir vekil oturuma devrettiğinde, bu sadece bir kusur değil, aynı zamanda ciddi bir uyum ihlalidir.
7. Why Now? The 7-Year Silence & Corporate Complicity
Author's Note: The following critical chapter explaining the timing and security circumstances of this investigation is presented in English, the primary research language of PhishDestroy.
Since the very beginning of our investigation in 2018–2019, one fundamental question stood above all: why did we delay the publication of these materials for so many years?
The answer is simple: we lacked the final piece of this corrupt puzzle. For years, we watched Valve cynically close victimized children's support tickets with the exact same boilerplate response: "We do not have the technical capability to restore or duplicate your items." It was vital for us to irrefutably prove that this "technical impossibility" excuse was a calculated corporate lie.
That final piece was delivered by Source 1 and Valve's own high-priced external counsel, Taylor Wessing. Their procedural failures during GDPR requests and cost-saving measures on document editing tools exposed the exact logs that Valve keeps for years: complete geolocation history, active session lists, IP addresses, and the millisecond-precise timing of automated Web API key generation. The puzzle was complete: Valve has full visibility over exactly when an account is hijacked by a Russian script, but willfully chose to ignore it.
SYSTEMIC SILENCE AND CENSORED THREAT INTEL
Over the past 7 years, we witnessed several high-quality technical write-ups detailing Steam's API vulnerabilities appear online, only to vanish shortly after. Both Valve and scam syndicates flooded authors with DMCA notices and security complaints, claiming 'exposure of active exploits' or 'scam advertising.' It was a joint conspiracy of silence.
Our goal was never to quietly report this vulnerability to Valve. They knew about it from day one in 2019—Reddit was flooded with it, and Steam Support forums were full of it. Third-party skin platforms like OPSkins and BitSkins solved the zero-2FA trade validation problem years before it even became an active exploit on Steam. Yet Valve took exactly 7 years to deploy a simple 7-day trade hold and hover warnings. Implementing it earlier would have decreased market volume and their lucrative 15% transaction fee. Valve consciously chose to remain the most unpunished company looting virtual assets from minors.
Insider Theft in Low-Paid Outsourced Support
Valve portrays its support as flawless, but in reality, they delegate operations to cheap third-party contractors—the Low-Paid Support Cartel. These agents close tickets with boilerplate links without human review, shielded by Valve's corporate NDAs.
But we possess irrefutable precedents: low-paid outsourced support agents have systematically stolen and sold children's active session data to Russian scammers. We know exactly which fields and sensitive data are accessible to these contractors—from full transaction chains to live session tokens. While Valve protects itself with contracts, children's data is sold on shadow markets.
We declare: PhishDestroy takes its payment for the work we did in your place. We guarantee a full public exposure of your lying middle-ground, from account thefts to insider contractor corruptions. The time for games is over.
Karşı koymaya hazır mısınız? İtiraz Bildiriminizi Oluşturun
Onların otomatik olarak gönderilen Hizmet Şartları reddi bildirimlerini kabul etmeyin. Valve’ı uluslararası tüketici hakları ve veri koruma yasaları çerçevesinde hukuki olarak sorumlu tutun. Bölgenize özel resmi bir İtiraz Bildirimi’ni (PDF) anında hazırlamak için ücretsiz, etkileşimli oluşturucumuzu kullanın.
Bildirim Oluştur ve PDF Olarak KaydetValve, kimlik doğrulama, API anahtarı oluşturma, teklif iptali ve değiştirme, onaylar, IP geçmişi ve destek eylemleri için oturum düzeyinde günlükleri tutuyor mu? Eğer bu kayıtlar mevcutsa, Valve, Ihor havuzlarını ilk kez ne zaman gördüğünü ve onları neden aktif bıraktığını kanıtlayabilir mi? Eğer mevcut değilse, yüksek değerli envanterleri işleyen bir platform neden bilinen bir saldırı sınıfını araştırmak için gereken denetim izini korumada başarısız oldu?
Yaklaşık 88 ay boyunca, kaç kullanıcı (bilindiği yerlerde reşit olmayanlar dahil) özellikle teklifin değiştirilmesiyle ilgili bilet açtı? Kaç bilet yabancı bir paralel oturum gösterdi ancak anında iptal edilmek yerine yazılı bir yanıt aldı? Kaç vaka, daha sonra ilgisiz bir tespit yerine, kayıptan önce önleme, fiili öğe iadesi veya söz konusu bilete veya rapora atfedilebilecek bir alıcı-bot yasağıyla sonuçlandı? PhishDestroy'nin kamuya açık mağdur raporlarını ve Reddit tartışmalarını incelemesi, bir mağdurun raporuna güvenle bağlanabilecek hiçbir vaka bulamadı; bu hiçbir şeyin var olmadığının kanıtı değildir ve Valve, dahili toplamlarını yayınlayarak kaydı düzeltebilir.
Para sorunu aynı zamanda kesin bir muhasebe gerektirir. Satıcının Steam Wallet değerinden 100 birim aldığı CS2 veya Dota Community Market satışında, alıcı, yuvarlamaya tabi olarak listelenen %5 Steam ücreti ve %10 oyun ücretinden sonra yaklaşık 115 dolar öder. Ekstra 15 ücrettir; Satıcının 100'ü Cüzdan değeridir, başka bir 100 komisyon değil, dolayısıyla "%115 kar" yanlış olur. Ancak bu ürünün daha sonra çalınması ve iade edilmeden dondurulması durumunda Valve kapalı döngü fonlarını hâlâ kontrol ediyor, ücreti topluyor ve ürünü dolaşımdan kaldırıyor. Bu saldırı sınıfı için toplam alıcı ödemeleri, Valve ücretleri, Cüzdan yükümlülükleri, dondurulmuş ürün değeri, fiyat etkileri ve iade tutarları nelerdir?
Talep:Yıllara göre gerçek güvenlik ve destek çalışan sayısını yayınlayın; teklif takasının önlenmesine ayrılan saatler ve bütçe; raporların, kararların ve kaçırılan toplu havuzların tam zaman çizelgesi; oturuma bilet iptali, bota bilet yasağı ve iade oranları; korunmuş istek/eylem günlükleri; ve Steam maaş bordrosu ve platform kârının kullanıcı kayıpları, toplanan ücretler, Cüzdan değeri ve dondurulan öğelerle denetlenmiş bir karşılaştırması. Kayıtlara geçmiş yanıt: Bu bir personel yetersizliği mi, destek politikası başarısızlığı mı, yoksa kasıtlı bir iş tercihi miydi?
Dış kaynaklı destek ve ayrıcalıklı erişim
Dış kaynaklı bir aracı dünya çapındaki herhangi bir Steam kullanıcısını sorgulayabilir mi?
Valve'nin Gizlilik Politikası, üçüncü taraf destek sağlayıcılarının kişisel verileri yalnızca gerektiğinde alabileceğini söylüyor. PhishDestroy incelenen arayüzün saha setini ve erişim modelini bilir; Kayıtta Valve'den bunu onaylaması veya reddetmesi istenir. İrlanda'daki veya başka bir yerdeki yüklenici acentesi ABD, Almanya, Avustralya, Çin veya Rusya'da bir kullanıcı açabilir mi? Güncel ve geçmişe ait e-posta, telefon, IP ve cihaz kayıtlarını, oturumları, hesap değişikliklerini, işlemleri veya özel sohbetleri görebiliyorlar mı? Atanmış bir bilete gerek var mı?
Talep:Bir işlemci ve alt işlemci kaydı, işlem yapan her ülke, alana göre rol erişim matrisi, bölgesel kısıtlamalar, bilet kapsamlı tam zamanında erişim ve sohbet ile geçmiş tanımlayıcılara ilişkin net bir yanıt.
Valve her ayrıcalıklı aramanın ardındaki insanı tanıyor mu?
Bir yüklenicinin çalışanının, kullanıcının bilmediği kişisel, siyasi veya hükümet bağları olabilir. Bir operatörün FSB veya başka herhangi bir istihbarat ya da emniyet teşkilatı tarafından bir kişinin IP geçmişini, etkinlik zamanlarını, kişilerini veya hesap değişikliklerini almak için rüşvet almasını, zorlanmasını veya görevlendirilmesini engelleyen nedir? Valve her bir gerçek kişiyi tanımlıyor, paylaşılan kimlik bilgilerini yasaklıyor, her aramayı ve saha görünümünü kaydediyor, atanmış bir vaka dışındaki erişimi tespit ediyor, toplu dışa aktarımı engelliyor ve tüm devlet taleplerinin Valve'nin yasal sürecinden geçmesini zorunlu kılıyor mu?
Talep:Bireysel olarak ilişkilendirilebilen denetim günlükleri, donanıma bağlı kimlik doğrulama, anormallik uyarıları, periyodik erişim incelemeleri, günlük saklama süreleri, içeriden kötüye kullanım istatistikleri, yüklenici kaynaklı hükümet talep toplamları, disiplin sonuçları ve ülkeye göre kamu şeffaflığı raporu.
Valve, botların ve kurbanların artık bulunamayacağını mı iddia edecek?
Valve bir duruşmada arayüzünün, güvenliğinin ve desteğinin başarısız olduğunu söylerse veya arızayı bir dış kaynak şirketine devrederse ve ardından telafi sözü verirse, "botları veya kurbanları artık tanımlayamıyoruz" bir sonraki mazeret olamaz. PhishDestroy, incelenen ana üründen alınan botların ve ilgili ticaret ve hırsızlık kayıtlarının korunmuş SteamIDs'sini sunmaya hazırdır. Şu anki şirket içi tahminimiz, bu materyalin Valve'nin tüm ticaret defteriyle karşılaştırılmasının, klasik teklif takası kurbanlarının kabaca %80'ini tanımlayabileceği yönünde; maFile, kimlik avı veya RAT vakaları değil; kesin kapsam ancak uzlaşma yoluyla belirlenebilir. İki panel daha vardı: Bir grup geliştiricinin yerini bulmak artık zor olabilir, ancak diğer katılımcılar ve araştırmacılar ek listeler sağlayabilirler.
Valve, Kongre'ye büyük ölçekli donmuş deri stoklarının arz, kıtlık, fiyatlar veya platform geliri üzerinde hiçbir etkisi olmadığını söylerken dahili verileri aksini gösterirse, bu Kongre için yanlış bir beyan olacaktır. İddialar yeterli değil: Temel verilere ve bağımsız bir etki modeline ihtiyaç var. Zaman önemlidir. Steam dolandırıcılıkları RAT yüklerine ve dosyalar aracılığıyla iletilen sahte VAC-yasaklama tuzaklarına doğru kaydıkça, teklif takası geçerliliğini kaybediyor; eski ürünlerin arkasındaki kişiler kanıtlarla birlikte ortadan kaybolabilir.
'Güven' bahanesini öngörmek: 213.000 teklif takası bot defteri
Valve'nin standart savunmasını tahmin ediyoruz: 'Üçüncü bir tarafça sağlanan kurban listesine körü körüne güvenemeyiz.' Bu şüpheciliğe saygı duyuyoruz. Bu nedenle kurbanların listesini sunmuyoruz. Klasik teklif-takas panelleri tarafından kullanılan alıcı botların doğrulanabilir bir listesini sunuyoruz.
Valve, PR hasar kontrolü yerine gerçekten tazminat taahhüdünde bulunursa, tarihsel klasik API teklif-takas hacminin (meşru bir takas teklifini iptal eden ve yenisini gönderen mekanizma) yaklaşık %80'ini kapsayan veritabanlarını güvence altına alma imkanına sahibiz. Bu tahmin, maFile hırsızlığını, sıradan kimlik bilgisi avını, RAT veri yüklerini veya diğer dolandırıcılık türlerini kapsamaz: bu akışlar sınırlı veya gizli botlar kullanabilir ve aynı güvenle yeniden oluşturulamaz. Dolandırıcılık paneli yazarlarına doğrudan sorabiliriz. Bunlar erişilebilir kodlayıcılardır: En azından biriyle hemen iletişime geçebilir ve diğerine giden bir yol bulabiliriz. Amaç, bireysel geliştiricilere karşı bir cadı avı değil, Steam'yi yedi yıllık sistemik arızayı düzeltmeye zorlamak. Valve'nin kurumsal sessizliğiyle karşılaştırıldığında panel geliştiricileri zaman zaman daha fazla insani ve şeffaflık gösterdi.
Yazarlar günlüklerini paylaşmayı reddetseler bile, yalnızca bu spesifik teklif iptali ve değiştirme mekanizması için konuşlandırılan bot ağlarını belirlemek için alternatif adli tıp yöntemlerine sahibiz. Bu özel kullanım kriterine göre, bot alan doğrulanmış bir panele yapılan her ticaret, belgelenmiş bir hırsızlıktır.
Hiç kimse Valve'den dahili günlüklerini PhishDestroy'ye vermesini istemiyor. Yalnızca teklif değiştirme yoluyla çalınan öğeleri almak ve tasfiye etmek için kullanılan botlar için SteamIDs veya hesap oturum açma bilgilerini sağlayacağız; Valve defterini kendi ortamında tutabilir ve eşleşmeyi kendisi gerçekleştirebilir. Bu botların çoğu çalıntı eşyaları başarıyla sattı, bazıları zaten yasaklandı ve gelen takasların hacmi çok büyük.
Doğrulama kanıtı Valve'nin kendisine aittir: yalnızca bot hesap davranışı, meşru bir teklifin iptal edilmesi ve yenisinin gönderilmesinin zamanlaması, gelen öğe ve tasfiye geçmişi, belgelenmiş Ihor altyapısı ve etkilenen kullanıcıların onayı. Özel teklif takası alan bot olarak doğrulanan bir hesap için, işletim döneminde gelen her ticaret bir hırsızlık kaydıdır; normal oyuncu faaliyeti değildir.
Valve'ye doğrudan soru:Çalınan görünümlerin botla alınması ve otomatik tasfiyesi Steam Subscriber Agreement ve platform kurallarını mı ihlal ediyor, yoksa yalnızca uygulama Valve için uygun olduğunda mı? Organize cilt hırsızlığı ticari bir faaliyet midir, yoksa bu tanım da uygun olduğunda değişir mi?
Valve'nin kurban değerlendirmemize güvenmesine gerek yok. Yalnızca tahmini 213.000 bot tanımlayıcısını kendi defteriyle çapraz referanslaması ve işlevlerini bağımsız olarak doğrulaması gerekiyor. Doğrulandıktan sonra kurbanların belirlenmesi ve öğelerin geri getirilmesi bir veritabanı sorgusu gerektirir. Listeyi sunmak için elimizden gelen her şeyi yapacağız. Eksik olan tek unsur Valve'nin harekete geçme isteğidir.
PhishDestroy taahhüdü:Valve gerçekten iadeye başlarsa, mevcut listeleri almak, korumak ve güvenli bir şekilde teslim etmek için mümkün olan her türlü çabayı göstereceğiz.Valve'ye talep:dahili günlükleri bize teslim etmeden şimdi koruyun, bot tanımlayıcıları için korumalı bir kanal açın ve SteamIDs ile kendi defterinde işlem yapın, belirlenen kurbanları bilgilendirin ve geri yüklenen öğelerin sayısını yayınlayın.
Gerçek para zaten Steam'nin kapalı döngüsüne girdi ve Valve, öğe dolaşırken ücretler topladı. Geçmişi tamamen izlenebiliyorsa, önceki sahibi biliniyorsa ve Valve, iadeyi reddedip envanteri saklarken onu kalıcı olarak dondurursa şu soru kaçınılmazdır: Halk bunu neden platformun kendi güvenlik açığından para kazanmak yerine koruma olarak görsün? Mağdurun elini boş bırakan bir yasak, tazminat değildir.
Bu araştırma dolandırıcılar lehine mi? Hayır. Tutumumuz kesinlikle dolandırıcılık karşıtı olmaya devam ediyor. Ancak teknik kanıtlar, şunu kabul etmemizi gerektiriyor: Valve’in sistematik ihmali, güvenlik açıklarından yararlanan tek tek aktörlerden çok daha ciddi bir tehdit oluşturuyor.
Durum çok basit: Faaliyetlerimiz, Steam dolandırıcılarının çıkarlarıyla temelden çelişmektedir. PhishDestroy, bu dolandırıcıların altyapısını tespit edip çökertmeyi amaçlarken, onların hedefi ise kullanıcıların varlıklarını çalmaktır. Ancak onlara etkili bir şekilde karşı koyabilmek için, rakiplerimizin teknik seviyesini objektif bir şekilde değerlendirmeliyiz.
Aramızdaki çatışma 2018’den beri sürmektedir ve PhishDestroy gibi bağımsız bir siber güvenlik grubuna duyulan ihtiyaç, Valve’in koruma modelindeki sistemik krizin doğrudan bir belirtisidir. Deneyimlerimiz, dolandırıcılık yöntemlerine ilişkin derinlemesine anlayışın — kimlik avı şablonlarının belirli dil segmentlerine uyarlanmasından Steam istemcisinin davet sistemindeki güvenlik açıklarının istismar edilmesine kadar — bu sorunları yıllardır görmezden gelen Valve güvenlik mühendislerine kıyasla bağımsız araştırmacılar arasında kat kat daha yüksek olduğunu göstermektedir.
Steam platformu, gelişmiş siber suç yöntemlerini test etmek için denetimsiz bir deneme ortamı haline gelmiştir. Tamamen denetimsizlik ve muazzam miktarda gri sermaye, son derece sofistike suç örgütlerinin ortaya çıkmasına neden olmuştur. Bu örgütlerin kullandığı çözümlerin teknik seviyesi dikkat çekici derecede yüksektir: gelişmiş kaçırma yöntemlerinden, orijinal alan adlarını kullanan yüksek bütçeli Google Ads kimlik avı saldırılarına kadar. Kripto varlıklarını sömürenlerin ortaya çıkmasından çok önce, yöntemlerini bankacılık sektöründe mükemmelleştirdiler (kanıt: wheregoes.com /trace/20235852868/, wheregoes.com /trace/20235945432/). API'ın Offer Swap şemasına (şu anda büyük ölçüde etkisiz hale getirilmiş durumda) ne demeli: PhishDestroy ortaya çıkmadan önce, dolandırıcılar yıllarca alan adlarını güvenle yenilemiş ve ScamAdviser üzerindeki itibarımızı manipüle etmişlerdi; zira otomatik kimlik avı algılama ve engelleme sistemini uygulayan tek kurum bizdik.
Google Ads konusunda Google ile yaptığımız işbirliğine benzer şekilde, Steam Destek ekibiyle bir iletişim kanalı kurmak için defalarca girişimde bulunduk. Rapor mantığı ve işleme süreçleri üzerine yaptığımız araştırma boyunca önemli bir deneyim kazandık. Steam'in ticari markasını hiç korumadığı açıktı: kimlik avı siteleri, stilleri, görselleri ve arayüz öğelerini doğrudan Steam'in resmi sunucularından alıyordu (ve almaya devam ediyor). Otorizasyonu kullanan mevcut kimlik avı tasarımlarında, ağ isteklerinde CDN sunucu çağrıları açıkça görülebilir (istek analizi: urlscan.io /result/...). Valve, gerekli tüm telemetri ve metriklere sahip olmasına rağmen, dolandırıcılığa karşı gerçek anlamda önlem alma konusunda irade eksikliği sergiliyor. Aldıkları tüm güvenlik önlemleri, dış düzenleyicilerin baskısı altında atılan reaktif ve zorunlu adımlardan ibaretti. SteamRep gibi “topluluk yardımı” söylemi bir efsaneden ibarettir: bu tür projelerin yöneticileri, şantaj, skin hırsızlığı ve dolandırıcılar için ücret karşılığında yasakların kaldırılması gibi olaylara bizzat karışmışlardır. Steam’deki gönüllü hareketi asgari düzeydedir — Belaruslu moderatör Colt gibi meraklıların nadir istisnaları dışında. Platformu dolandırıcılardan temizliyorsak, neden onları engellemesi için Valve’a yalvarmak zorunda kalalım ki? Bunun yerine, destek ekibi bildirimlerimizi reddedebilir veya hatta kötü amaçlı etki alanı listelerini gönderdiğimiz için kendi hesabımızın yasaklanmasını önerebilir.
Steam, bir işletme olarak platformdaki dolandırıcıların varlığından zarar görmez; aksine, ekonomik modeli ve son derece düşük finansal giriş engeli, bu dolandırıcıların yaygınlaşmasını aktif olarak teşvik eder. Bot çiftliklerine, kart toplama faaliyetlerine, kutu toplama faaliyetlerine ve gri yeniden satış pazarına gösterilen hoşgörü, 2018 yılına gelindiğinde klasik eşler arası ticaretin tamamen yok olmasına yol açtı. Platform, işlemlerin üçüncü taraf siteler aracılığıyla USDT adresinde gerçekleştirildiği ticari bir pazara dönüşmüştür; bu durum, Steam’in resmi Hizmet Şartları’na (TOS) doğrudan aykırıdır, ancak Valve kârlı olduğu sürece bu durumu görmezden gelmektedir.
Valve’in yasaklama mantığı tamamen belirsizdir. Şirket, boş ve aktif olmayan hesapları göstermelik olarak engellerken, “farming” faaliyetlerine hizmet eden devasa otomatik bot ağlarını görmezden gelmektedir (örneğin, yalnızca Archiasf grubunun 5.337.718 bot hesabı bulunmaktadır: steamcommunity.com/groups/archiasf). Valve'in Kullanım Koşulları (TOS), skin ekonomisinde aktif olan hemen hemen her katılımcının teknik olarak bu kuralları ihlal ettiği şeklinde kaleme alınmıştır. Bu durum, şirkete, yasal süreç izlemeden varlıklara el koyma veya hesapları silme konusunda sınırsız yetki vermektedir. Aynı zamanda, ünlü içerik yaratıcılarının kimliğine bürünen büyük dolandırıcılar hakkındaki şikayetler, kitlesel ihbarlara rağmen yıllardır görmezden gelinmektedir.
Steam platformunda, Valve’in kendisi sıradan dolandırıcılarınkinden çok daha büyük ve çok daha alaycı bir dolandırıcılık örneğidir.
Kullanıcılar tamamen savunmasızdır; dolandırıcıları sorumlu tutacak hiçbir mekanizma yoktur ve tüm dijital varlıklar ile hesaplar, kimseye hesap verme yükümlülüğü olmayan şirkete münhasıran aittir. Platform, spam botları ve oyun süresi artırıcı ağlarla dolup taşmaktadır. Zehirli içerik, küfür, kimlik avı ve yasadışı ticaret serbestçe bir arada varlık göstermektedir. Ancak asıl kötülük, kurbanlara karşı cezasızlık ve tam bir kayıtsızlık sergileyerek koca bir nesil siber suçluyu yetiştiren Valve’in kendisidir. Destek ekibinin eşyaları iade etmeyi reddetmesiyle karşı karşıya kalan çaresiz çocuklar, dolandırıcılar tarafından dolandırıcılık planlarına çekildi. Bu münferit bir olay değildi; sistematik bir uygulamaydı.
Bölgesel fiyatlandırma politikaları da ciddi tutarsızlıklar sergiliyor: Tek bir oyunun fiyatı ABD’de 100 dolar iken, bölgesel pazarlarda 20 dolar olabilir. Müşteri desteği konusunda da benzer bir ayrım söz konusu: Deneyimlerimize göre, yalnızca Japonya’daki müşteri destek birimi, kullanıcı güvenliği konusunda profesyonel, yeterli ve sorumlu bir yaklaşım sergiliyor.
Bu nedenle, evet, şunu iddia ediyorum: Teklif-takas dolandırıcıları, Steam’in kendisiyle karşılaştırıldığında daha az kötü olanıdır.
88 ay boyunca platform, gizli proxy’ler üzerinden değil, tek bir sunucunun aynı anda 1000 oturumu barındırabildiği en basit sunucu tarafı IP’leri üzerinden yürütülen, anormal ve sonsuz bir paralel oturumu tespit edemedi. Bizi var olmaya zorladığın için teşekkürler Steam; ama bu aldatma endüstrisini kurduğun için kesinlikle teşekkür etmiyoruz. Steam boğucu bir küresel tekel olmasaydı, herhangi bir rekabetçi pazar bu tür ihmalkar yönetimi daha başlangıç aşamasında ortadan kaldırırdı. Dark web bile Valve’in ekosistemi kadar zehirli ve pis değildir, ancak alternatiflerin olmaması nedeniyle Valve mutlak bir cezasızlık içinde hareket edebilmektedir.
Steam, siber suçlara yardım ve yataklık ettiği için ciddi hukuki sorumlulukla karşı karşıya kalmalıdır. Gelişmiş kimlik avı ve yetki ele geçirme saldırıları, Steam’in mimarisindeki kusurların doğrudan sonuçlarıdır. Sorun, kullanıcıların “aptal” olması değil; güvenlik kimlik bilgileri değiştiğinde paralel oturumları sonlandıramayan siz, Steam’siniz. Dolandırıcılar, Steam'in arayüzüyle birlikte son derece sofistike kimlik avı yöntemleri kullanıyor — ki şirket, bu arayüzün kusurları nedeniyle alaycı bir şekilde kurbanları suçluyor. Tüm sorumluluğumu üstlenerek şunu belirtiyorum: Bu, mantıksal açıdan en sofistike kimlik avı yöntemidir. Başka hiçbir finansal veya kripto platformu böyle bir güvenlik açığının var olmasına izin vermezdi; bu sorun bu kadar büyük boyutlara ulaşmadan çok önce ortadan kaldırılırdı. Steam, algoritmalarını özenle gizliyor. Mevcut durumun ya mutlak yetersizlik ya da bilinçli bir mali çıkar olduğunu kanıtlamak için, herhangi bir Valve güvenlik mühendisiyle gizlilik anlaşması (NDA) kapsamında açık bir tartışmaya girmeye hazırım.
Steam, Steam’deki dolandırıcılığın temel nedenidir. Şirket bu sorunla hiçbir zaman kendi başına mücadele etmedi. Steam bir utanç kaynağı ve kötü bir örnektir. Valve, sırf şirketi korumak amacıyla hukuki jargonla yazılmış bir Kullanım Koşulları metniyle çocukları alaycı bir şekilde sindiriyor; bunun sonucunda çocukların %70'inden fazlası, eşyaları çalındığında sert ve şablonlu bir ret cevabı alacağını bildikleri için destek ekibiyle iletişime bile geçmiyor. Valve, özel bir şirketin her şeyi yapmasına izin verildiğini varsayarak sınırlarını tamamen unutmuştur. Sessiz kalmayın. Sesinizi yükseltin.
Editoryal not:Operasyonel Ihor iddiaları, PhishDestroy'nin korunmuş verilerine ve incelenen bir ürüne ait dosyalara dayanmaktadır ve bağımsız inceleme için gönderilebilir. Toplam toplamlar, seçici uygulama ve ekonomik nedenler Valve kayıtlarını gerektirir. İrlanda, Rusya, FSB veya başka bir devlete yapılan atıflar bir tehdit modelini tanımlamaktadır; adı geçen bir yükleniciyi veya işletmeciyi kanıt olmadan açıklama yapmakla suçlamazlar. 79 kişilik ve 76,4 milyon dolarlık rakamlar, düzeltilmeden önce mahkemeye sunulan 2021 kategori tablosundan bildiriliyor. 1.162.880 saatlik rakam, açıklayıcı bir personel kapasitesi hesaplamasıdır; 79 kişinin güvenlik mühendisi olduğu veya bu saatleri bu dolandırıcılık için harcadığı iddiası değildir.
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.