Güvenlik motorları bir algılama bildiriyor: 24. Bir eşleşme bildiren genel engellenenler listeleri: 3. Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
Rapor özeti
Berachain taklidi: rdnhood.vercel.app — Bilinen son aktif (HTTP 200). Kanıt özeti: VirusTotal 24/92 (ChainPatrol, alphaMountain.ai, BitDefender, CyRadar…
The evidence summary below uses retained observations. Each source keeps its own collection date.
Ağ Güvenliği İstihbaratı
Cloudflare Radar VerdictZararlı
Phishing
Analysis
Kritik
VirusTotal algılamaları: 24/92
Saklanan engelleme listesi eşleşmeleri: 3
Otomatik marka etiketi: Berachain
Bilinen son aktif
Google Safe Browsing: threat flag recorded
Source counts
VirusTotal
24 / 92
Sayfa görüntüleri
7
Domain summary
rdnhood.vercel.app: Berachain taklidi; PhishDestroy tarafından 2026-10-22 tarihinde tespit edildi. Risk: kritik (100/100). Kayıt kuruluşu: Vercel. Durum: Bilinen son aktif. Barındırma: Amazon.com, Inc. VirusTotal: 24/92 motor alan adını işaretliyor. Google Safe Browsing alan adını tehlikeli olarak işaretliyor. Kimlik bilgilerinizi girmeyin ve cüzdan bağlamayın.
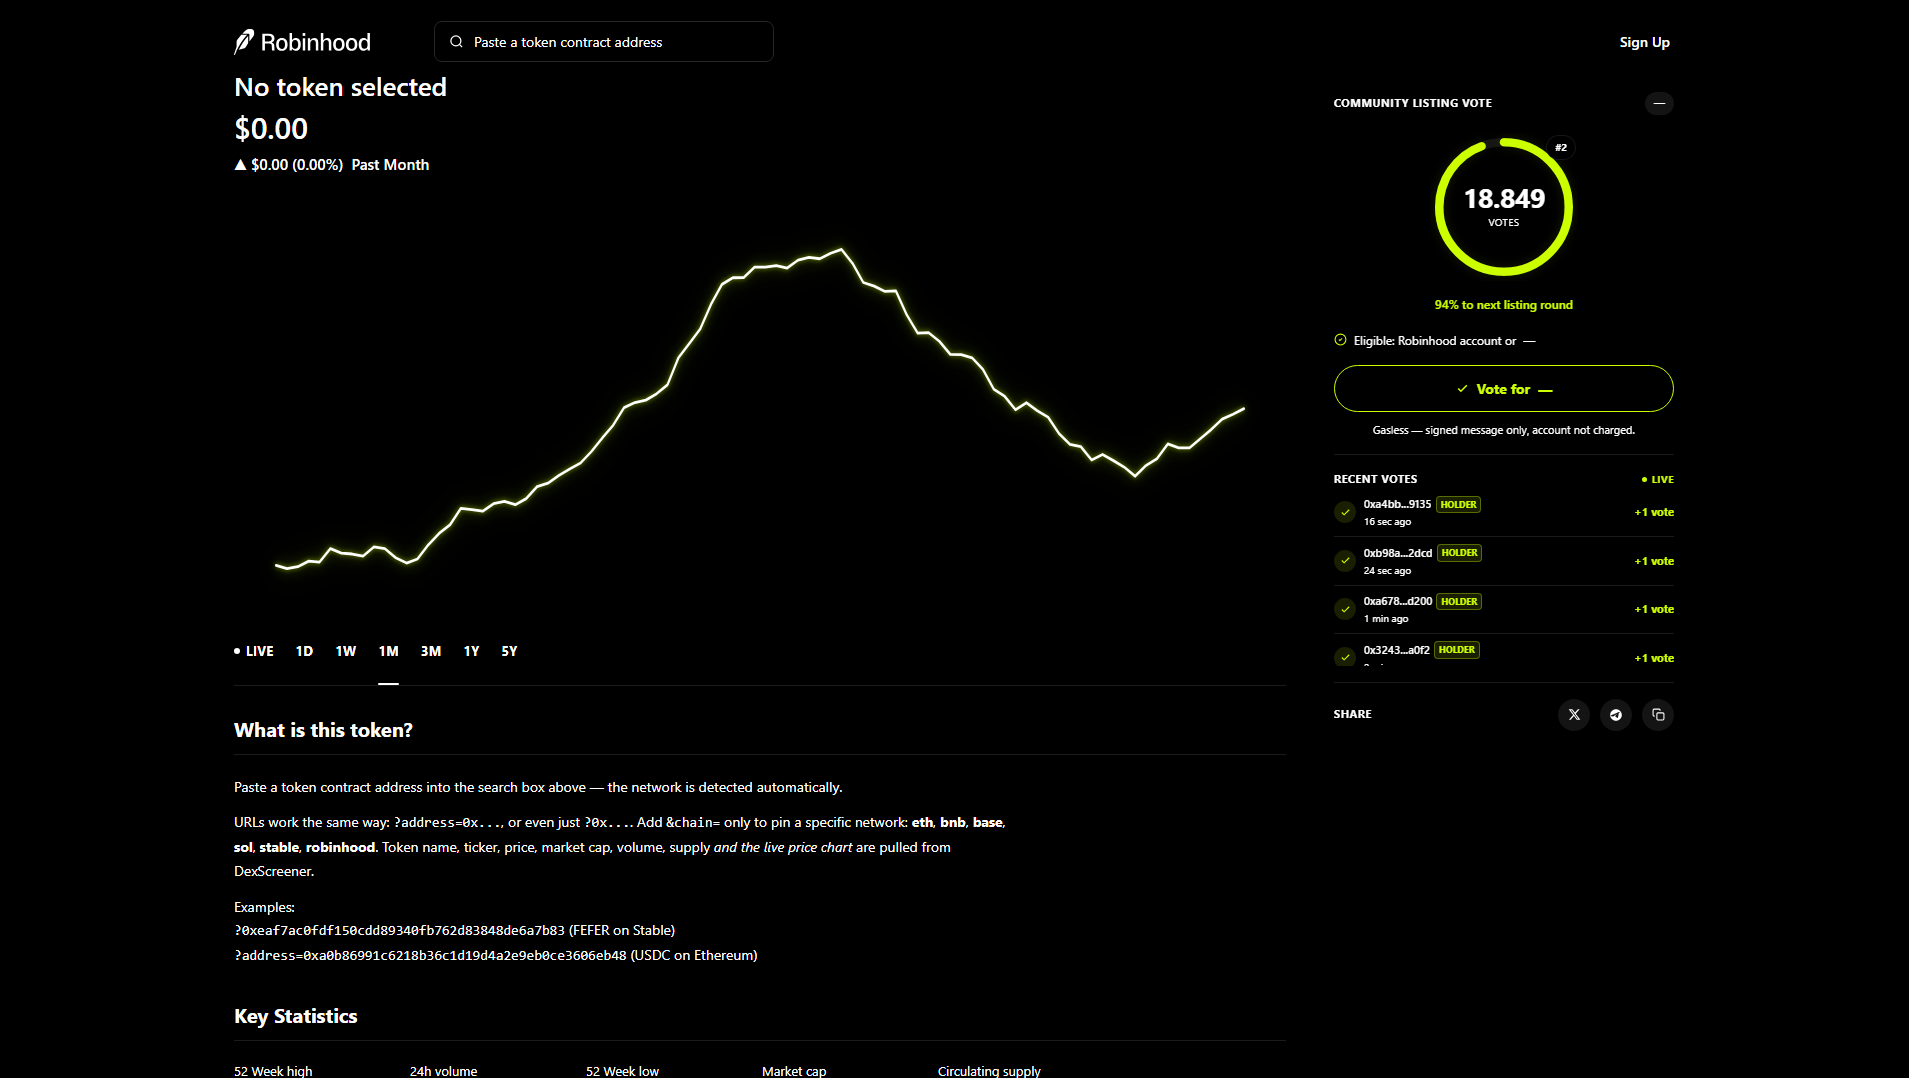
rdnhood.vercel.app is a tenant hostname on Vercel, not a separately registered domain. PhishDestroy first observed the hostname on Oct 22, 2026. Stored content metadata identifies Berachain as the apparent target. The captured page title is “Vote for Listing — Hood Wallet”. Page analysis recorded additional brand references to Base, Dexscreener, Ethereum, Jito, Jupiter, Layerzero, Mantle, Raydium, Sui, Wormhole, and Zora. Stored page analysis classifies the content as crypto drainer. Current evidence score: 100/100 (critical).
Positive findings are stored from 7 sources: VirusTotal, MetaMask, ScamSniffer, SEAL, Google Safe Browsing, Cloudflare Radar, and URLScan. VirusTotal recorded 24 detections among 92 engines: ChainPatrol, alphaMountain.ai, BitDefender, CyRadar, DNS8, Ermes, ESET, Emsisoft, Forcepoint ThreatSeeker, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, Kaspersky, LevelBlue, Lionic, Netcraft, OpenPhish, PhishFort, SOCRadar, Sophos, URLQuery, VIPRE, Webroot on Oct 18, 2026 at 09:34 UTC. MetaMask, ScamSniffer, and SEAL listed the hostname in the separate external-blocklist snapshot on Oct 25, 2026 at 03:20 UTC. Google Safe Browsing flagged the domain: Social Engineering on Oct 24, 2026 at 04:00 UTC. Cloudflare Radar classified the hostname as malicious and placed it in the phishing category on Oct 24, 2026 at 14:20 UTC on Oct 24, 2026 at 14:20 UTC. URLScan returned a malicious verdict with score 100; scan metadata linked the capture to Robinhood and assigned phishing as its category on Oct 23, 2026 at 03:30 UTC.
HTTP 200 was recorded on Oct 25, 2026 at 02:54 UTC. Latest classified outcome: live content observed; cause content served on Oct 24, 2026 at 08:00 UTC. Vercel is the hosting platform for this tenant, not its registrar. At collection time, the hostname resolved to 216.198.79.195 on AS16509 (Amazon.com, Inc.). The IP and ASN identify shared Vercel infrastructure, not the tenant operator. DOM analysis on Oct 22, 2026 at 18:20 UTC returned 85/100. The evidence archive retains 7 visual captures from PhishDestroy, URLScan, and Cloudflare Radar. IoC extraction on Oct 23, 2026 at 04:01 UTC retained 2 format-validated wallet addresses and 1 Telegram indicator. The platform TLS certificate was issued by Google Trust Services / WR1 with validity through Nov 27, 2026.
The content indicators and 7 positive source findings support the current Berachain-themed crypto drainer classification.
Kaynak kanıtlarıVirusTotal 24 / 92 · Google Safe Browsing: flagged5 sources
Sonuçlar her kaynağın toplama zamanını yansıtır. Sıfır tespit güvenliği garanti etmez. OTX referansları topluluk yayınlarıdır.
rdnhood.vercel.app hakkında sorular
rdnhood.vercel.app güvenilir mi?
Hayır. PhishDestroy rdnhood.vercel.app alan adını Berachain taklidi olarak sınıflandırıyor (risk: kritik, 100/100); ilk kez 2026-10-22 tarihinde tespit edildi. VirusTotal: 24/92 motor alan adını işaretliyor. Google Safe Browsing alan adını tehlikeli olarak işaretliyor. Siteyi güvensiz kabul edin.
Hayır. rdnhood.vercel.app üzerinde cüzdan bağlamayın, mesaj imzalamayın ve token onaylamayın. Kimlik avı siteleri, operatörün varlıklarınızı taşımasına izin veren onaylar (approve, setApprovalForAll, Permit2) ister ve onaylanmış bir işlem geri alınamaz.
rdnhood.vercel.app sitesini kullandıysam ne yapmalıyım?
Orada girdiğiniz tüm parolaları değiştirin ve iki adımlı doğrulamayı açın. Cüzdan bağladıysanız veya bir şey imzaladıysanız onayları iptal edin ve kalan fonları yeni bir cüzdana taşıyın; kurtarma ifadenizi asla paylaşmayın. Adım adım yardım: acil durum rehberi.
Düzenleyen Google Trust Services / WR1· kayıtlı geçerlilik 33 gün içinde bitiyor
Ağ & sertifikalar
Kaydedilmiş teknik kanıtlar
Ağ & DNS
Shared CDN edge
Resolved IP
216.198.79.195
Ağ ASN'si
AS16509
Organization
Vercel, Inc
Observed location
Walnut, US
Server header
Vercel
Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.
Konum, IP ağını ifade eder.
TLS sertifikası
Issuer
Google Trust Services / WR1
Geçerlilik başlangıcı
2026-08-29 19:48:09
Geçerlilik bitişi
2026-11-27 19:48:08
Hostname coverage
Kaydedilen sertifika tarihleri geçerli
Validity
Kaydedilen geçerlilik tarihleri içinde
Toplama kaynağı
PhishDestroy collector
Sertifika parmak izi8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093Sertifika adları · 1 SAN
*.vercel.app
Kaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Evidence layersAvailability: Content servingContent: Content served at rootDNS: StaleRegistration: Unknown
Latest HTTP observationCanlı içerikOrdinary HTTP content served90%2026-10-24 10:00:22 UTC
RDAP registrationBilinmiyor
Observed timelinelast reachable: 2026-10-24 10:00:22 UTClast content: 2026-10-24 10:00:22 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Teknolojiler · 3 identified
V
Vercel
PaaS
Vercel is a cloud platform for static frontends and serverless functions.
JSDelivr is a free public CDN for open-source projects. It can serve web files directly from the npm registry and GitHub repositories without any configuration.
{
    "title": "Vote for Listing — Hood Wallet",
    "ogType": "website",
    "robots": "index, follow",
    "ogImage": "http://rndconnect.cc/x.png",
    "ogTitle": "Vote for Listing — Hood Wallet",
    "description": "Vote for your favorite token to be listed on Hood Wallet. Community-driven token listing.",
    "twitterCard": "summary_large_image",
    "ogDescription": "Vote for your favorite token to be listed on Hood Wallet. Community-driven token listing."
}
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
Doğrudan bağlantı — Aynı kaydedilebilir alan adı, favicon dosyası veya kimlik avı kiti.
Destek sinyali — Altyapıyı veya hedef markayı paylaşır; tek bir operatörün kanıtı değildir.
Yalnızca keşif — Aynı kayıt kuruluşu veya CDN ucu: gezinme için listelenir, bağlantı kanıtı değildir.
Her bir satır, bir etki alanının bu ana bilgisayara bağlanmasının bir nedenini gösterir. Düğüm boyutu, VirusTotal adresindeki algılamaları gösterir; kesikli çizgili düğümler ise halihazırda çevrimdışı durumdadır. Tam listeler aşağıda yer almaktadır. İlgili raporların tam listesi
Bu raporlar aynı paylaşılan uç IP'ye çözümlenir. Rapor keşfine yardımcı olurlar ancak ortak mülkiyeti veya paylaşılan bir kaynak sunucuyu ima etmezler.
Aynı kayıt kuruluşu aracılığıyla kaydedilmiştir. Bir kayıt kuruluşu, birbiriyle hiçbir bağlantısı olmayan milyonlarca müşteriye hizmet verdiğinden, bu durum bir bağlantıyı kanıtlamaktan ziyade raporları bir araya getirmektedir.
Kimlik bilgileriniz ele geçirildiyse hemen bildirin. Kurtarma vaadiyle yaklaşan dolandırıcılarla iletişime geçmeyin.
Hesap kimlik bilgilerini, kişisel bilgileri veya ödeme bilgilerini girdiyseniz ya da bu alan adından bir dosya indirdiyseniz hemen harekete geçin. Aşağıda olayı bildirmenize ve kendinizi korumanıza yardımcı olacak kaynaklar bulunmaktadır.
Kurtarma dolandırıcılarına dikkat edin! Suçlular, araştırmacı, avukat veya kurtarma görevlisi gibi davranarak mağdurlarla tekrar iletişime geçebilir. Peşin ücret ödemeyin veya kimlik bilgilerinizi paylaşmayın.Geri ödeme dolandırıcılığı hakkında daha fazla bilgi edinin →
Template-based draft · optional AI wording assistance requires separate consent
Yapay zeka destekli taslak — olay ayrıntıları yapay zeka sağlayıcısı tarafından işlenir · Kendiniz inceleyin ve gönderin
After a phishing incident
Mağdurlara Yönelik Öneriler ve Tavsiyeler
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Hemen ne yapmalıyım?
Acil
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Tüm şifreleri değiştir — e-posta, Exchange hesapları, aynı şifreyi paylaşan her şey
2FA'yı etkinleştir bir kimlik doğrulama uygulaması kullanarak (SMS değil). SMS tabanlı kurtarma özelliğini devre dışı bırakın
Kartları dondur eğer kimlik avı sitesine banka bilgilerinizi girdiyseniz
Raporum için hangi bilgileri toplamalıyım?
FBI yönergeleri
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 evidence guidance ↗
Your bank or payment provider — para veya kart bilgileriniz açığa çıktıysa resmi iletişim kanalları üzerinden dolandırıcılıkla mücadele ekibiyle derhal iletişime geçin.
Yerel polis — hemen harekete geçemese bile resmi bir kayıt oluşturur
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
How do phishing scams typically work?
Sahte web siteleri — alan adları hafifçe değiştirilmiş, orijinal sitelerin piksel düzeyinde birebir kopyaları
Domuz kesimi — Telegram, WhatsApp ve flört uygulamaları aracılığıyla haftalarca süren bir süreçte kurulan güvenin ardından paranın çalınması
Geri kazanım dolandırıcılıkları — dolandırıcılar kendilerini kurtarma uzmanı olarak tanıtır ve peşin ücret talep eder. Sağlayıcıyı bağımsız olarak doğrulamadan asla kurtarma ifadenizi paylaşmayın veya ödeme yapmayın
Yapay zeka destekli dolandırıcılıklar — deepfake’ler, otomatik kimlik avı ve yapay zeka tarafından oluşturulan siteler, dolandırıcılığın tespit edilmesini zorlaştırıyor
Gelecekte kendimi nasıl koruyabilirim?
Resmi siteleri yer imlerine ekle — e-postalardaki, özel mesajlardaki veya reklamlardaki bağlantılara asla tıklamayın
Etki alanlarını doğrula — kontrol et PhishDestroy etkileşime geçmeden önce. HTTPS'yi, yazım hatalarını ve alan adının yaşını kontrol edin
"Gerçek olamayacak kadar iyi" = dolandırıcılık — garantili getiri, ünlülerin desteği, acil son tarihler
Bu rapor hakkındaKaynaklar, gözlem tarihleri ve düzeltmeler
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.



 Cloudflare Radar Verdict Zararlı
 (US)