Spamhaus DBL
spam alan adı


emrebilisim45.com: Oltalama; PhishDestroy tarafından 2026-10-26 tarihinde tespit edildi.
Oltalama: emrebilisim45.com — Sunucu hatası. Kanıt özeti: VirusTotal 0/92; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy score 78/100. Kayıt kuruluşu…
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
PhishDestroy tehdit raporu
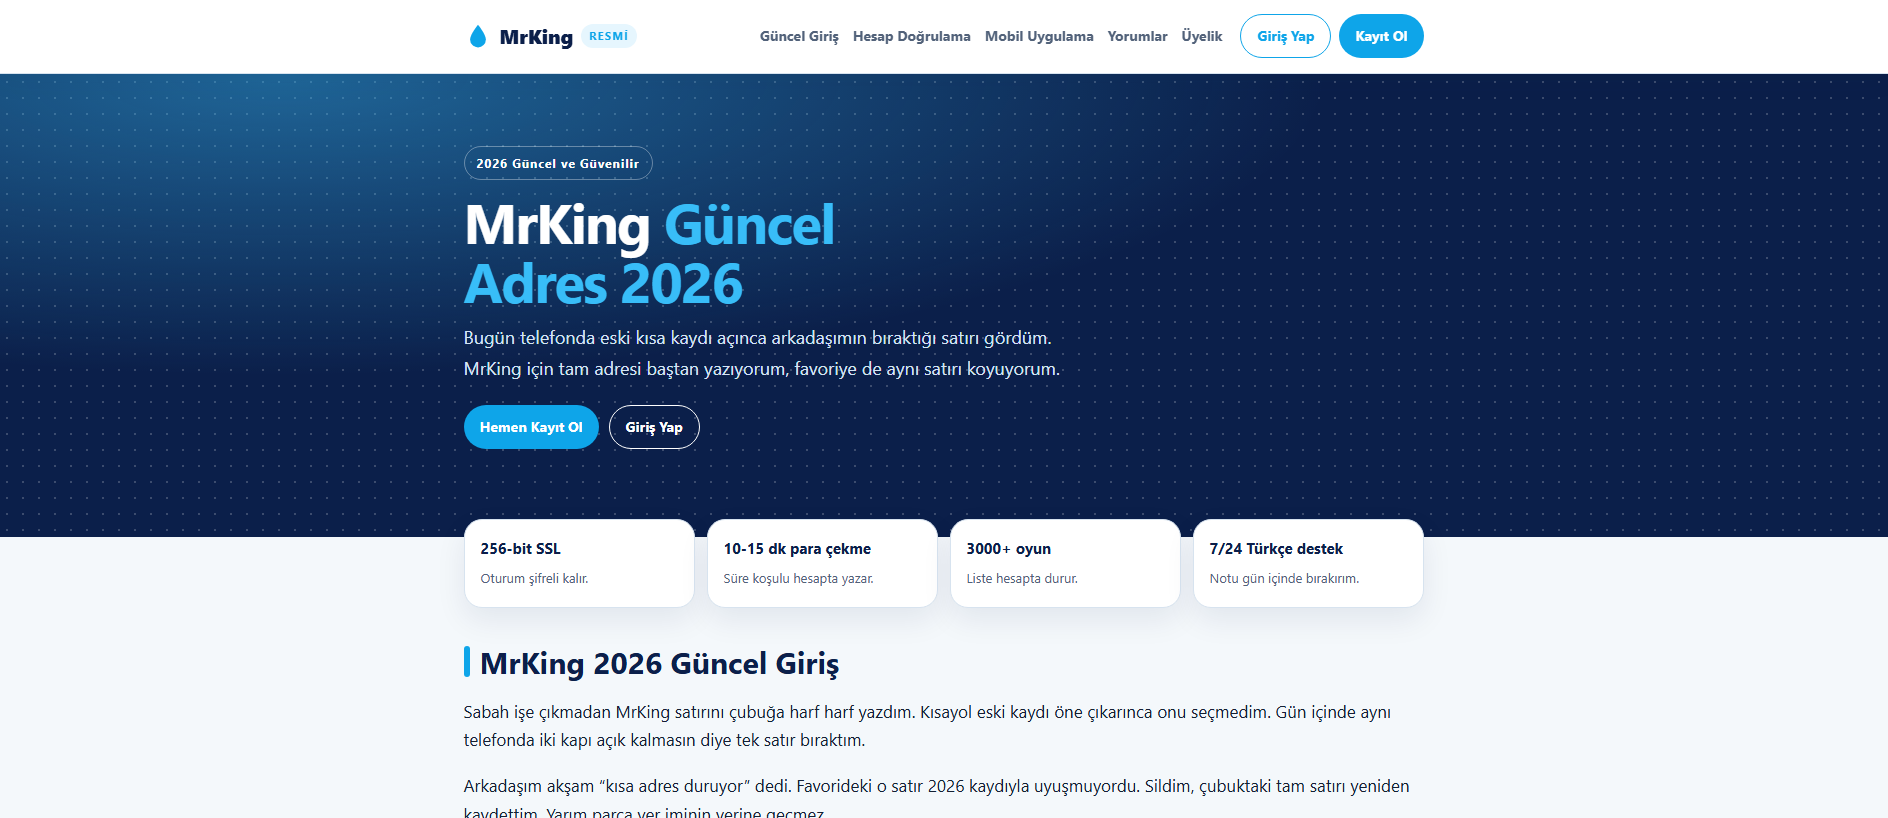
The captured screenshot from 2026-10-26 shows a browser error page reading This site can't be reached with the message The connection was reset and the code ERR_CONNECTION_RESET, offering Details and Reload buttons and showing no form or brand in that frame. PhishDestroy listed emrebilisim45.com because its intake assessment on 2026-10-26 recorded page content titled MrKing with Giriş Yap and Kayıt Ol controls, and the domain was first seen by PhishDestroy on 2026-10-26.
The recorded page presented login and registration controls beneath the MrKing name, a pattern PhishDestroy assesses as credential theft, where visitors type account details into an imitation of a service they trust. As a category risk, such a page also serves as an entry funnel for further requests for personal or account information.
The screenshot shows only the connection-reset error, while the 2026-10-26 intake capture recorded the MrKing login and registration text. urlscan engine verdicts scored the captured page malicious at 84 on 2026-10-26, whereas an earlier intake scan returned clean, and VirusTotal did not flag the domain. Spamhaus listed it as spam on 2026-10-26, PhishDestroy's internal blocklist held the domain, external blocklists showed 0 entries, OTX held 0 pulses, and Google Safe Browsing did not flag it on 2026-10-26. The page fetch returned a redirect within the same domain with no cross-site redirect.
Registrar Spaceship, Inc., registered 2026-10-25; hosting recorded on 2026-10-26, with no WAF or CDN identified in the captures. Notable weakness: no email authentication detected, with no SPF lookups recorded; TLS 1.3, TLS-AES-256-GCM-SHA384, forward secrecy, ALPN http/1.1, certificate recorded as not authorized; CAA records present; DNSSEC signed.
If you submitted credentials through emrebilisim45.com, change that password on the genuine MrKing service and enable two-factor authentication. Block emrebilisim45.com at your DNS or proxy layer, alert anyone who visited it, and review logs for related young lookalike domains.
spam alan adı
Zararlı · motor kararı · puan 84
SHA-256 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c
Gözlendi: · Alındığı tarih:
| Uuid | 01a177ed-8000-7579-987c-c6b7fe867db2 |
|---|---|
| Final url | https://www.emrebilisim45.com/klavye/ |
| Durum | 200 |
| Ip | 94.183.168.109 |
| İletişim kurulan IP adresleri | [
"94.183.168.109"
] |
| Asns | [
"213995"
] |
| Countries | [
"GB"
] |
| Belge hash değeri | 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c |
| Tls | {
"san": [
"www.emrebilisim45.com"
],
"cipher": "AES_128_GCM",
"issuer": "YR1",
"subject": "www.emrebilisim45.com",
"protocol": "TLS 1.3",
"valid_to": "2027-01-23T18:04:52Z",
"valid_from": "2026-10-25T18:04:53Z"
} |
| Alan adı yaşı (gün) | 433 |
| Apex age days | 433 |
| Tls age days | 0 |
| TLS geçerlilik süresi (gün) | 89 |
| İstekler | 4 |
| Sağlayıcılarla ilgili kararlar | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 84,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP başlıkları | {
"server": "Tengine/3.1.0",
"content-type": "text/html"
} |
Ayrı olarak saklanan monitör anlık görüntüsü; birincil rapor kaydının yerini almaz veya mevcut kullanılabilirliği belirlemez.
0 / 92 motor algılamaları · kaydedilmiş özet
Raporu açGözlendi: · Alındığı tarih:
| Satıcı sonuç sayıları | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| İtibar | 0 |
| Etiketler | [
"dga"
] |
| Kayıt kuruluşu | Spaceship, Inc. |
| Oluşturuldu | 2026-10-25T18:23:38Z |
| Son kullanma tarihi | 2027-10-25T18:23:38Z |
| Güncellendi | 2026-10-25T18:23:38Z |
| İlk görülme | 2025-08-18T11:32:08Z |
| DNS kayıtları | [
{
"ttl": 1800,
"type": "SOA",
"rname": "support.spaceship.com",
"value": "launch1.spaceship.net"
},
{
"ttl": 300,
"type": "A",
"value": "94.183.168.109"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch1.spaceship.net"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch2.spaceship.net"
}
] |
| Dns at | 2026-10-26T06:27:04Z |
| Jarm | 21d19d00021d21d00042d43d0000005ad20eceaf7f71ae0887d2ff117bf97f |
| Sertifika | {
"san": [
"royal-king-affaires.com"
],
"issuer": "Let's Encrypt / YR1",
"serial": "68102d4951e1c0e12c88f1aa9d6eb32346",
"sha256": "955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8",
"subject": "royal-king-affaires.com",
"valid_to": "2027-01-09T19:39:19Z",
"valid_from": "2026-10-11T19:39:20Z"
} |
| Kayıt bilgileri | {
"registrar": "Spaceship, Inc.",
"registrar_iana_id": "3862",
"registrar_url": "http://www.spaceship.com",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"dnssec": "signedDelegation"
} |
| Kayıt defteri verileri | {
"status": [
"client transfer prohibited"
],
"events": {
"last changed": "2026-10-25T18:23:39Z",
"registration": "2026-10-25T18:23:38Z",
"registrar expiration": "2027-10-25T18:23:38Z",
"last update of RDAP database": "2026-10-25T20:12:55Z"
}
} |
Yukarıdaki özet ve bu sağlayıcı kaydı farklı zamanlarda derlenmiştir. Her ikisi de hâlâ erişilebilir durumdadır; kötü niyetli ve şüpheli sınıflandırmalar ayrı ayrı gösterilmektedir.
topluluk referansı yok
Raporu açprovider verdict: clean
Raporu açGözlendi: · Alındığı tarih:
| Uuid | 10afd815-ffac-46e1-bf7c-c242f8f098cb |
|---|---|
| Final url | https://emrebilisim45.com/ |
| Tarihçe | [
{
"url": "https://emrebilisim45.com/",
"status": 0
}
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS kayıtları | [
{
"name": "emrebilisim45.com",
"type": "A",
"value": "94.183.168.109"
}
] |
| DNSSEC geçerli | true |
| Kayıt bilgileri | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
Tehdit işareti yok
Raporu aç78 / 100 · sezgisel puan · 0 marka referansı · 0 sınıflandırma
Raporu açAnlatı oluşturma meta verileri
Raporu açHikâye oluşturma tarihi, gözlem tarihlerinden ayrıdır. Bunlar, saklanan yayın alanlarıdır; ek bir bağımsız tespit değildir.
Sonuçlar her kaynağın toplama zamanını yansıtır. Sıfır tespit güvenliği garanti etmez. OTX referansları topluluk yayınlarıdır.
Kaynağa ve gözlem zamanına göre gruplandırılmış, kaydedilmiş sayfa, ağ ve tarama aracı gözlemleri.
| E-posta ayarları | {
"spf_lookups": 0
} |
|---|---|
| CAA kayıtları | {
"domain": "emrebilisim45.com"
} |
| DNS Koruma Sonuçları | {
"resolvers": 12,
"blocked_count": 0
} |
| Web arşivi gözlemleri | {
"last": "2025-11-08T17:07:42Z",
"first": "2025-11-08T17:07:42Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 51438
} |
| TLS bağlantısı | {
"alpn": "http/1.1",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": false,
"forward_secrecy": true
} |
| Portlar | {
"open": [
22,
80,
443
]
} |
| DNS sunucusu | {
"ns": [
{
"ip": "162.159.27.32",
"host": "launch2.spaceship.net"
},
{
"ip": "162.159.26.38",
"host": "launch1.spaceship.net"
}
],
"zone": "emrebilisim45.com"
} |
| Konum | {
"ip": "94.183.168.109",
"asn": "213995",
"org": "Belenkii Ivan Alexandrovich",
"city": "Moscow",
"country": "RU"
} |
| SSL | {
"issuer": "Let's Encrypt / YR1",
"subject": "royal-king-affaires.com"
} |
| DNS kayıtları | {
"A": [
"94.183.168.109"
],
"NS": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"SOA": "{\"nsname\": \"launch1.spaceship.net\", \"hostmaster\": \"support.spaceship.com\", \"serial\": 1792952955, \"refresh\": 43200, \"retry\": 3600, \"expire\": 604800, \"minttl\": 3600}"
} |
| DNSsec | {
"ds": true,
"rrsig": true,
"dnskey": true
} |
| Get ip | {
"ip": "94.183.168.109",
"family": 4
} |
| Kayıt bilgileri | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
Hayır. PhishDestroy emrebilisim45.com alan adını Oltalama olarak sınıflandırıyor (risk: kritik, 78/100); ilk kez 2026-10-26 tarihinde tespit edildi. Spamhaus DBL listesinde. Siteyi güvensiz kabul edin.
Hayır. emrebilisim45.com üzerinde cüzdan bağlamayın, mesaj imzalamayın ve token onaylamayın. Kimlik avı siteleri, operatörün varlıklarınızı taşımasına izin veren onaylar (approve, setApprovalForAll, Permit2) ister ve onaylanmış bir işlem geri alınamaz.
Orada girdiğiniz tüm parolaları değiştirin ve iki adımlı doğrulamayı açın. Cüzdan bağladıysanız veya bir şey imzaladıysanız onayları iptal edin ve kalan fonları yeni bir cüzdana taşıyın; kurtarma ifadenizi asla paylaşmayın. Adım adım yardım: acil durum rehberi.
Kontrol edildi, eşleşme yok
Son kontrol
87e01ec645b8a169ecf66d8baad9b87e64b9caeb32221141c0165e40a2cfe377 · 98751 bytes a5db7ab655d3900bfb2bf44f8483ca7ce06fc6f795376f14b777be50f1f0af62 · 29231 bytes 
 (US)
launch1.spaceship.netlaunch2.spaceship.netnsname: launch1.spaceship.nethostmaster: support.spaceship.comserial: 1792952955refresh: 43200retry: 3600expire: 604800minttl: 3600Konum, IP ağını ifade eder.
955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8royal-king-affaires.comKaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Etki alanı kaydında veya Sertifika Şeffaflığı önbelleğinde tutulan ana bilgisayar adları. Bir ana bilgisayar adı tek başına, o ana bilgisayar adının şu anda erişilebilir olduğunu veya kötü niyetli bir faaliyetin söz konusu olduğunu göstermez.
mail.emrebilisim45.comEtki alanı kaydıpop.emrebilisim45.comEtki alanı kaydısmtp.emrebilisim45.comEtki alanı kaydıwww.emrebilisim45.comEtki alanı kaydıYerel toplama hattının sakladığı, zaman damgalı yanıt meta verileri. Aşağıdaki her değer, gösterilen arşiv zamanına aittir.
https://www.emrebilisim45.com/klavye/Sunucu: Tengine/3.1.0Content-Type: text/htmlContent-Encoding: gzipsummary_large_imagebyteskeep-alivegzip7370text/htmlMon, 26 Oct 2026 11:14:06 GMTSun, 25 Oct 2026 20:08:18 GMTTengine/3.1.0Accept-EncodingToplayıcının sakladığı değerler; uzun değerler toplama sırasında kısaltılmış olabilir.
Tahmini zaman bir gözlem aralığını ifade eder. Bir kayıt şirketi işlemini veya sitenin erişilemez hale geldiği kesin anı kanıtlamaz.
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
Erişilebilir
Kaynak: erişilebilirlik izleme sistemi. Aynı tarihe veya kanıt hash değerine sahip ancak farklı kaynaklara veya DNS durumlarına sahip kayıtlar da dahil olmak üzere, saklanan her gözlem ayrı tutulur. Bilinmeyen bir durum, sitenin çevrimdışı olduğunun kanıtı değildir.
Kaydedilen olaylar: 8. Bu kayıtlar, toplanan kanıtları, gönderilen bildirimleri ve yayınlamayı açıklar; tam bir soruşturmanın tamamlandığını veya sitenin kaldırıldığını teyit etmez.
Sayfa görüntüsü alındı
Kaynağı görüntüle0/92 motor algılamaları
Kaynağı görüntüleemrebilisim45.com
Kaynağı görüntüleŞüpheli URL'leri tarar, kamuya açık sonuçları inceler ve kanıtları uygun kötüye kullanım bildirim kanalları aracılığıyla göndeririz. Yukarıdaki tarihli olaylar, bu alan adı için nelerin kaydedildiğini gösterir. Aşağıdaki dizin, daha kapsamlı iş akışını açıklamaktadır.
Oluşturulan sayfayı, istekleri ve görünür altyapıyı yakalayın.
Mevcut motor sonuçlarını karşılaştırın ve analiz zaman damgasını koruyun.
Google'ın şu anda bu URL'yi güvenli olmayanlar listesinde gösterip göstermediğini kontrol edin.
Halka açık bir taramayı ve bu taramaya ait kaydedilmiş ağ ve sınıflandırma verilerini inceleyin.
Gösterge referanslarını ve ilgili topluluk istihbaratını araştırın.
Arşivlenmiş ekran görüntülerini karşılaştırın ve tarihsel bağlamı koruyun.
Eşleşen göstergeleri ve ilgili tehdit kayıtlarını arayın.
Sertifika kayıtlarını ve ilgili ana bilgisayar adlarını inceleyin.
Güvenlik çözümleyicisinin yanıtlarını karşılaştırın ve gözlemlenen engelleme işlemlerini kaydedin.
Genel DNS, TLS, HTTP ve teknoloji yüzeyini inceleyin.
Tarama, itibar kontrolü ve raporlama için kullanılan güvenlik hizmetleri aşağıda listelenmiştir. Bir hizmetin listede yer alması, söz konusu hizmetin bu belirli alan adıyla ilgili bir bildirim aldığının, kabul ettiğinin veya buna göre harekete geçtiğinin kanıtı değildir. Kaydedilen bildirimler, yukarıdaki bildirim geçmişinde görünür.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analizi↗
 CloudflareRadar / kötüye kullanım bildirimi↗
 YandexSafe Browsing↗
 URLScan.ioGenel tarama↗
 ESETÖrnek / URL gönderimi↗
 BitdefenderURL gönderimi↗
 NortonSafe Web↗
 SymantecSite İncelemesi↗
 AviraURL bildirimi↗
 Avast / AVGURL bildirimi↗
 KasperskyOpenTIP↗
 Dr.WebÇevrimiçi tarayıcı↗
 NetcraftKötüye kullanım bildirimi↗
 PhishTankTopluluk tarafından yapılan bildirimler↗
 APWG eCXOltalama istihbaratı↗
 PhishStatsGenel yayın akışı↗
 Phish.ReportBarındırma suistimali↗
 SpamhausEtki alanı itibarı↗
 PolySwarmÇoklu motorlu analiz↗
 CheckPhishURL taraması↗
 QutteraKötü amaçlı yazılım taraması↗
 URLqueryTarayıcı analizi↗
 Criminal IPVarlık istihbaratı↗
 CRDFThreat Center↗
 Scamadviserİtibar kontrolü↗
 MyWOTTopluluk itibarı↗
Aynı kayıt kuruluşu aracılığıyla kaydedilmiştir. Bir kayıt kuruluşu, birbiriyle hiçbir bağlantısı olmayan milyonlarca müşteriye hizmet verdiğinden, bu durum bir bağlantıyı kanıtlamaktan ziyade raporları bir araya getirmektedir.
PhishDestroy veritabanından yeni eklenen raporlar. Bu keşif bağlantıları, paylaşılan altyapı veya mülkiyet anlamına gelmez.
Bir tarayıcının ve bir tarama botunun aldığı içeriği karşılaştırın ve Keitaro trafik yönlendirmesini kontrol edin.
emrebilisim45.com Hesap kimlik bilgilerini, kişisel bilgileri veya ödeme bilgilerini girdiyseniz ya da bu alan adından bir dosya indirdiyseniz hemen harekete geçin. Aşağıda olayı bildirmenize ve kendinizi korumanıza yardımcı olacak kaynaklar bulunmaktadır.

IC3 ek dosyaları kabul etmez. Soruşturmacılar için orijinal kanıtları saklayın. IC3 kılavuzu
Federal ihbar hattı1-800-CALL-FBI

Mevcut hizmet: Dolandırıcılığı Bildir. İngiltere, Galler ve Kuzey İrlanda. İskoçya: 101.
İletişim merkezi0300 123 2040


Dolandırıcılık ve sahtekarlık vakalarını ABD Federal Ticaret Komisyonu’na bildirin. Bildirimler, kolluk kuvvetleri tarafından kullanılan bir veritabanına kaydedilir.

Adım adım kurtarma planı içeren resmi kimlik hırsızlığı bildirimi.

Siber olayları ve kimlik avı vakalarını ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'na bildirin.

Dolandırıcılık amaçlı e-postaları ve kısa mesajları, tespit ettiği kötü amaçlı siteleri kapatan Ulusal Siber Güvenlik Merkezi’ne iletin.
E-postareport@phishing.gov.uk Kısa mesajlar7726
AB'deki ulusal olay müdahale ekipleri (CSIRT'ler) rehberi. Ülkenize ait ekibi bulun.

Ülke ve sektöre göre arama yapılabilen, dünya çapında olay müdahale ekiplerinin yer aldığı dizin.
Kimlik avı e-postalarını Anti-Phishing Çalışma Grubu'na iletin.
E-postareportphishing@apwg.org
Ulusal Siber Suç Bildirim Portalı. Finansal dolandırıcılık vakalarında, ayrıca derhal 1930 numaralı yardım hattını arayın.
Yardım Hattı1930

Dolandırıcılık vakalarını, ACCC tarafından işletilen Ulusal Dolandırıcılıkla Mücadele Merkezi'ne bildirin.

Kanada’daki dolandırıcılık ve sahtekarlık vakalarını bildirin ve güncel dolandırıcılık uyarılarını okuyun.
resmi siber suç iletişim bilgileri veya şikayet taslağı oluştur → almak için ülkenizi seçin.
Fonlar dondurulmuş olsa bile, resmi bir polis raporu veya mahkeme kararı olmadan geri alınamaz. Şikayette bulunmak, paranın geri alınabilmesi için tek yoldur.
Dolandırıcılar suçludur. Şikayette bulunmak yasal bir kayıt oluşturur ve başkalarını korumaya yardımcı olur.
Yapay zeka destekli taslak — olay ayrıntıları yapay zeka sağlayıcısı tarafından işlenir
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 delil kılavuzu ↗
emrebilisim45.com)Tüm ayrıntıları bilmeseniz bile — yine de şikayette bulun. Kısmi bilgiler de soruşturmalara yardımcı olmaktadır.
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
Daha fazla bilgi: NIST · kimlik avı saldırılarına karşı önlemlerFBI IC3 · bildirimler ve kanıtlarFTC · geri kazanım dolandırıcılıkları
Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi
Şimdi TaraŞüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun
BildirSon kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri
İzleCanlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Bu metin, o dönemde mevcut olan kanıtları açıklamaktadır; daha sonra yapılacak kaynak doğrulamaları sonucunda bu bilgiler değişebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.