VirusTotal
7 / 90 детектов движков
Открыть отчёт

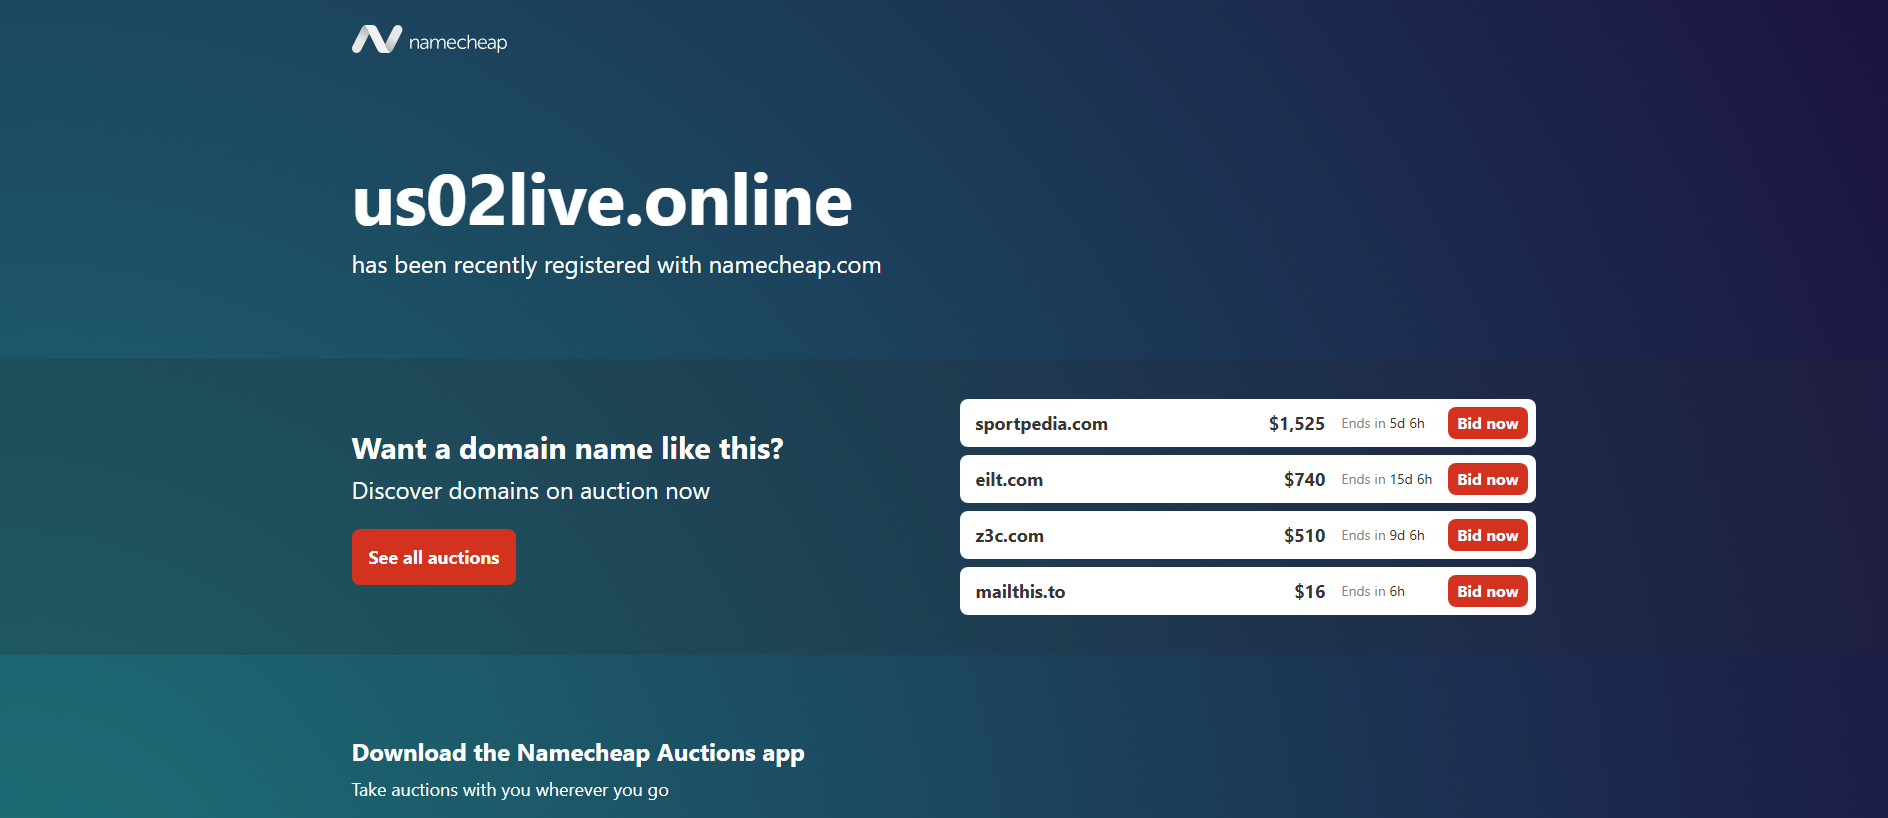
“us02live.online is registered at Namecheap”
us02live.online — страница, имитирующая MetaMask, по данным PhishDestroy (критический риск, оценка 83/100). VirusTotal 7/90, блоклистов: 2.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
7 / 90 детектов движков
Открыть отчётНет публикаций сообщества
Открыть отчётВердикт источника: угрозы не отмечены
Открыть отчёт80/100
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Отчёт PhishDestroy об угрозе
us02live.online is an impersonation phishing domain that posed as a legitimate service to win visitors' trust. Its listing on the MetaMask and SEAL blocklists points to crypto and wallet users as the audience. PhishDestroy first flagged it on 2026-09-03. The site has been offline since 2026-09-11, and on 2026-10-19 its DNS was still inactive, so the domain no longer resolves.
Impersonation pages copy the look and wording of a trusted brand, then ask for a login, a recovery phrase or a wallet action that hands control to the operator. Anything typed into such a page goes straight to the scammers, and a stolen seed phrase lets them empty a wallet with no further interaction. When it was last checked, the page showed only the title "us02live.online is registered at Namecheap", a default registrar placeholder, which differs from the impersonation content behind our classification.
On 2026-09-05, 7 of 90 VirusTotal engines marked the domain as malicious: BitDefender, CRDF, Forcepoint ThreatSeeker, G-Data, Kaspersky, SOCRadar and VIPRE. That is a minority of engines, but the flags come from several unrelated vendors rather than one. Two crypto-focused lists also carry the domain alongside PhishDestroy. MetaMask's blocklist warns wallet users directly, and SEAL is maintained by security responders in the crypto space.
The domain was registered on 2026-08-12 through NameCheap, Inc., just 22 days before PhishDestroy detected it. It went dark about a week after that, a short lifespan typical of disposable phishing domains. Hosting sat on Namecheap, Inc.'s network in the US, the registrar's own infrastructure, which matches the placeholder page title.
If you typed a recovery phrase or private key into this site, treat that wallet as compromised. Create a new wallet on a clean device and move any remaining funds there immediately. If you entered a password, change it everywhere you reused it and turn on app-based 2FA. Be wary of anyone who contacts you offering to recover losses, because that is a common follow-up scam. Defenders should block the domain at DNS and proxy level and search logs for visits since 2026-08-12, since a parked domain can come back with new content.
Последняя проверка
 (US)
For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
dns1.registrar-servers.comdns2.registrar-servers.comeforward3.registrar-servers.compriority 10eforward1.registrar-servers.compriority 10eforward2.registrar-servers.compriority 10eforward4.registrar-servers.compriority 15eforward5.registrar-servers.compriority 20Location describes the IP network.
Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
Неизвестно→dns_inactive
dns_nxdomain
dns_inactive
dns_nxdomain
Доступен→Недоступен
Доступен
Без отметки об угрозе
Открыть источник7/90 детектов движков
Открыть источникus02live.online
Открыть источникСнимок страницы сохранён
Открыть источникСохранено 79 похожих доменов
Каждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
us02live.online
На каждый домен в списке отправляется как минимум одна жалоба о нарушении; история уведомлений для этой записи не сохранена.
Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
us02live.online)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.