VirusTotal
4 / 92 детектов движков
Открыть отчёт

“umetinvestment.com”
The sent-report ledger records the first outgoing report at .
The recorded recipient is domain@apiname.com.
The latest stored availability evidence still shows the domain reachable; 25 hours has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
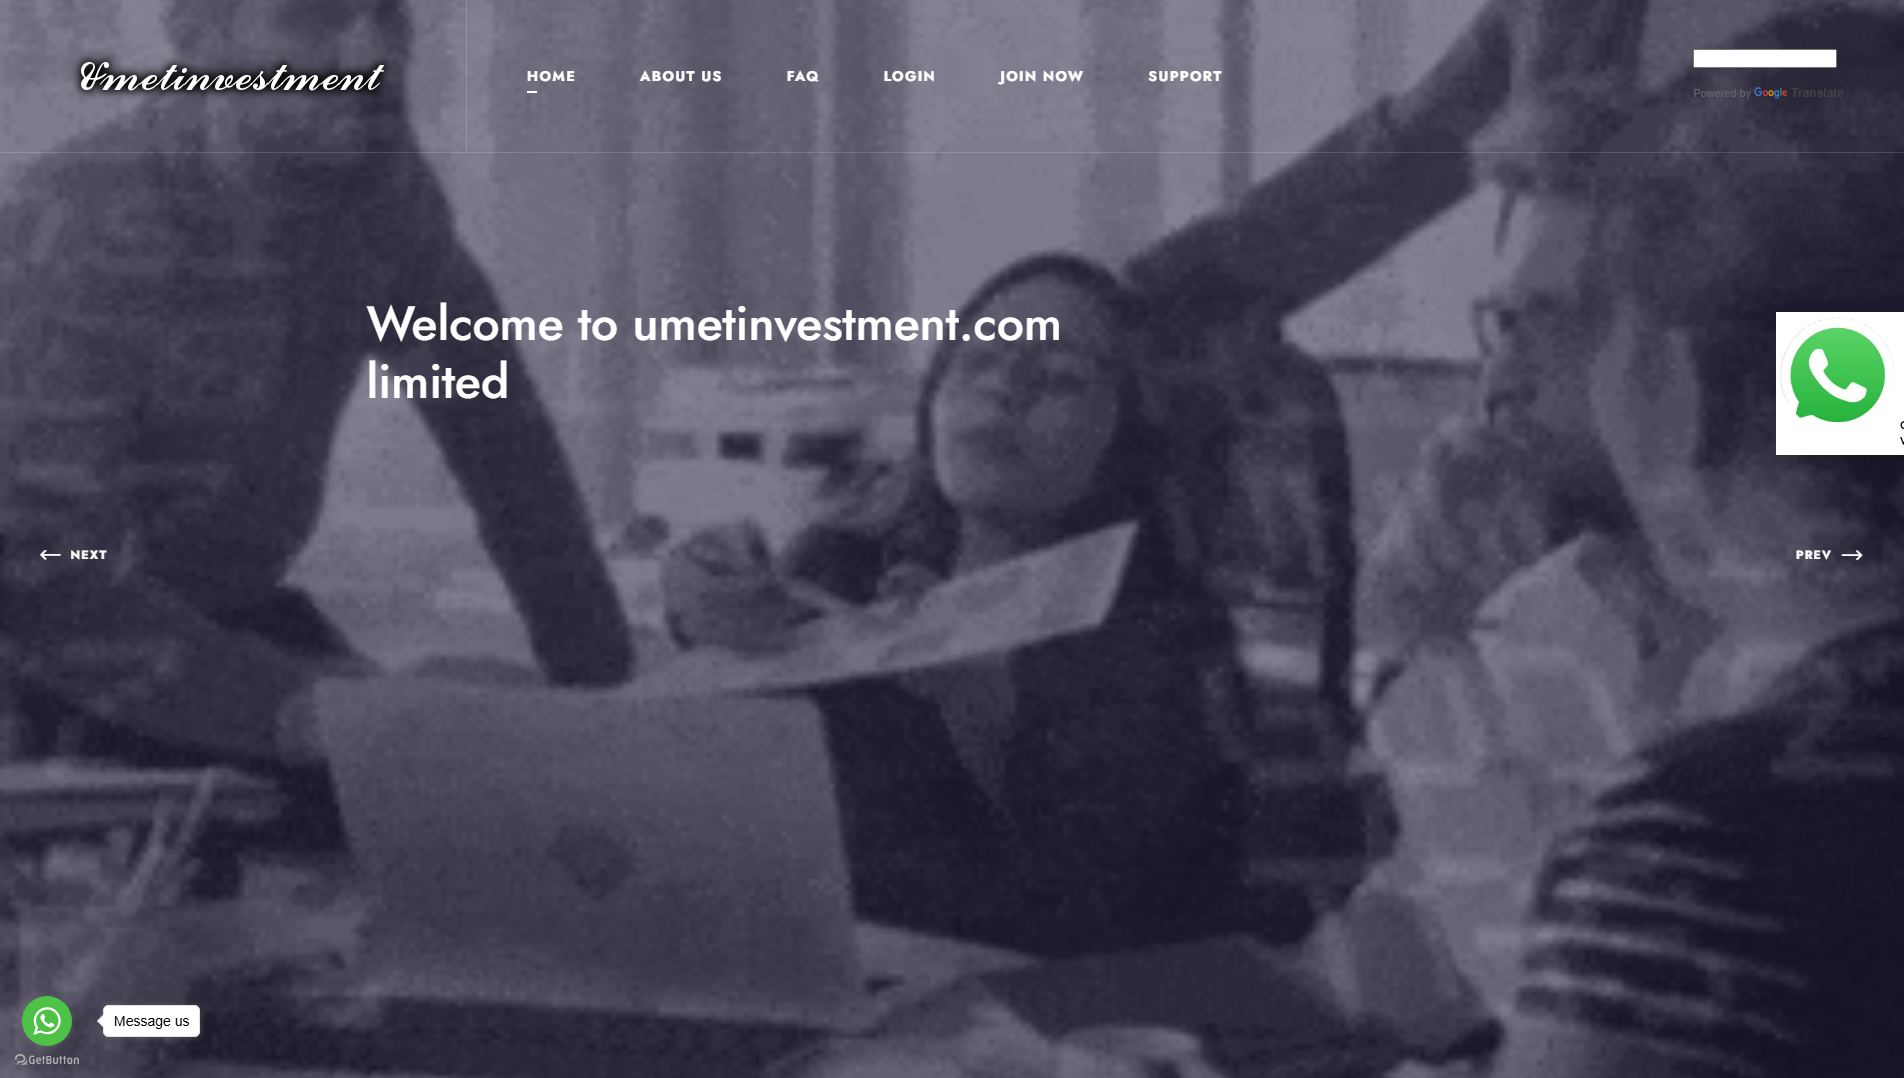
umetinvestment.com — страница, имитирующая Revolut, по данным PhishDestroy (критический риск, оценка 81/100). VirusTotal 4/92, в списке Spamhaus DBL.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
4 / 92 детектов движков
Открыть отчётПодозрительный
Открыть отчётDBL_SPAM
Отчёт сканера
Открыть отчётПубликаций сообщества: 5
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Отчёт PhishDestroy об угрозе
The site appears to be presented as an investment platform, likely mimicking legitimate crypto‑investment services to lure users. It is aimed at cryptocurrency investors and anyone managing digital wallets. PhishDestroy first recorded the domain on 2026-10-19 and its operational status remains unknown as of that date.
Evidence suggests the domain is used to collect sensitive information such as wallet addresses, private keys, or login credentials, which can be used to empty crypto holdings. Victims may be prompted to approve transactions or transfer funds to attacker‑controlled addresses. The loss can include the full value of any assets stored in the compromised wallet.
VirusTotal flagged the domain in four of ninety‑two scanners, with alphaMountain.ai, Fortinet, Netcraft and SOCRadar reporting it as malicious. The Open Threat Exchange lists five pulses that reference the domain. PhishDestroy has added it to its blocklist, reinforcing the suspicion. No additional detections from Google Safe Browsing, urlscan.io or Spamhaus were recorded at the time of analysis.
umetinvestment.com was registered on 2022-07-20 through Atak Domain Bilgi Teknolojileri A.S., giving the operators nearly four years of runway before detection. The site resolves to the IP address 198.251.84.236, indicating a single hosting location. The registration and hosting details are typical of low‑cost domains used for fraudulent campaigns.
Anyone who entered credentials, wallet details or approved transactions should immediately change passwords, enable two‑factor authentication and revoke all approvals on the affected wallet. Monitor account activity for unauthorized transfers and report any loss to the relevant exchange or wallet provider. Security teams should block the domain at network level, add it to threat feeds, and monitor for any related infrastructure. Continue to watch for future indicators of compromise linked to this domain.
Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.
1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNaFormat validated · Domain analysis1BvBMSEYstWetqTFn5Au4m4GFg7xJaNVN2Format validated · Domain analysis1FeexV6bAHb8ybZjqQMjJrcCrHGW9sb6uFFormat validated · Domain analysis1P5ZEDWTKTFGxQjZphgWPQUpe554WKDfHQFormat validated · Domain analysis3D2oetdNuZUqQHPJmcMDDHYoqkyNVsFk9rFormat validated · Domain analysis3J98t1WpEZ73CNmQviecrnyiWrnqRhWNLyFormat validated · Domain analysisbc1qar0srrr7xfkvy5l643lydnw9re59gtzzwf5mdqFormat validated · Domain analysisbc1qxy2kgdygjrsqtzq2n0yrf2493p83kkfjhx0wlhFormat validated · Domain analysisTMuA6YqfCeX8EhbfYEg5y7S4DqzSJireY9Format validated · Domain analysisTNPeeaaFB7K9cmo4uQpcU32zGK8G1NYqeLFormat validated · Domain analysisTR7NHqjeKQxGTCi8q8ZY4pL8otSzgjLj6tFormat validated · Domain analysisTVj7RNVHy6thbM7BWdSe9G6gXwKhjhdNZSFormat validated · Domain analysishttps://t.me/Joeladmin8Stored page referenceIoC extraction recorded 2026-10-20 04:00:08 UTC
 (GB)
ns10.controlpanelnet.comns9.controlpanelnet.commail.umetinvestment.compriority 10Location describes the IP network.
d4c774352ba5893c82ab53c507fecc271048d7835d3cc6966364909ec4a65081ftp.umetinvestment.commail.umetinvestment.compop.umetinvestment.comsmtp.umetinvestment.comwww.umetinvestment.comSaved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.
Имена из сохранённой записи домена или кеша Certificate Transparency. Наличие имени само по себе не подтверждает доступность или вредоносную активность.
autodiscover.umetinvestment.comЗапись доменаcpanel.umetinvestment.comЗапись доменаcpcalendars.umetinvestment.comЗапись доменаcpcontacts.umetinvestment.comЗапись доменаftp.umetinvestment.comЗапись доменаmail.umetinvestment.comЗапись доменаpop.umetinvestment.comЗапись доменаsmtp.umetinvestment.comЗапись доменаwebdisk.umetinvestment.comЗапись доменаwebmail.umetinvestment.comЗапись доменаwww.umetinvestment.comЗапись доменаИсходное время наблюдения этих имён не сохранено.
Google PageSpeed Insights — mobile performance audit of umetinvestment.com · checked Oct 19, 2026
Timestamped response metadata retained by the local collection pipeline. Each value below belongs to the displayed archive time.
http://umetinvestment.com/Cache-Control: no-store, no-cache, must-revalidate, post-check=0, pre-check=0Content-Type: text/html; charset=UTF-8Content-Encoding: gzipServer: LiteSpeed36a9e7f1c95b82ffb99743e0c5c4ce95d83c9a430aac59f84ef3cbfab6145068no-store, no-cache, must-revalidate, post-check=0, pre-check=0Keep-Alivegziptext/html; charset=UTF-8Mon, 19 Oct 2026 13:17:15 GMTThu, 19 Nov 1981 08:52:00 GMTtimeout=5, max=100no-cacheLiteSpeedchunkedAccept-Encoding,User-AgentValues retained by the collector; long values may be shortened during collection.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Доступен
PD-20261019-178E4E
Снимок страницы сохранён
Открыть источник5 публикации сообщества
Открыть источникБез отметки об угрозе
Открыть источник4/92 детектов движков
Открыть источникumetinvestment.com
Открыть источникКаждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
На этом исходном IP-адресе размещено несколько фишинговых доменов — инфраструктура может использоваться в разных кампаниях.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
3 сообщения сообщества
КатегорияOTHER_INVESTMENT_SCAM
Data submited by Intelligence for good
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
umetinvestment.com
PD-20261019-178E4E Recipient: domain@apiname.com AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (GB): Computer Misuse Act 1990 Fraud Act 2006 Communications Act 2003 - Section 127 UK law criminalizes unauthorized computer access, fraud, and malicious communications. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
umetinvestment.com)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.