VirusTotal
2 / 91
движков отмечают домен · 1 подозрительно


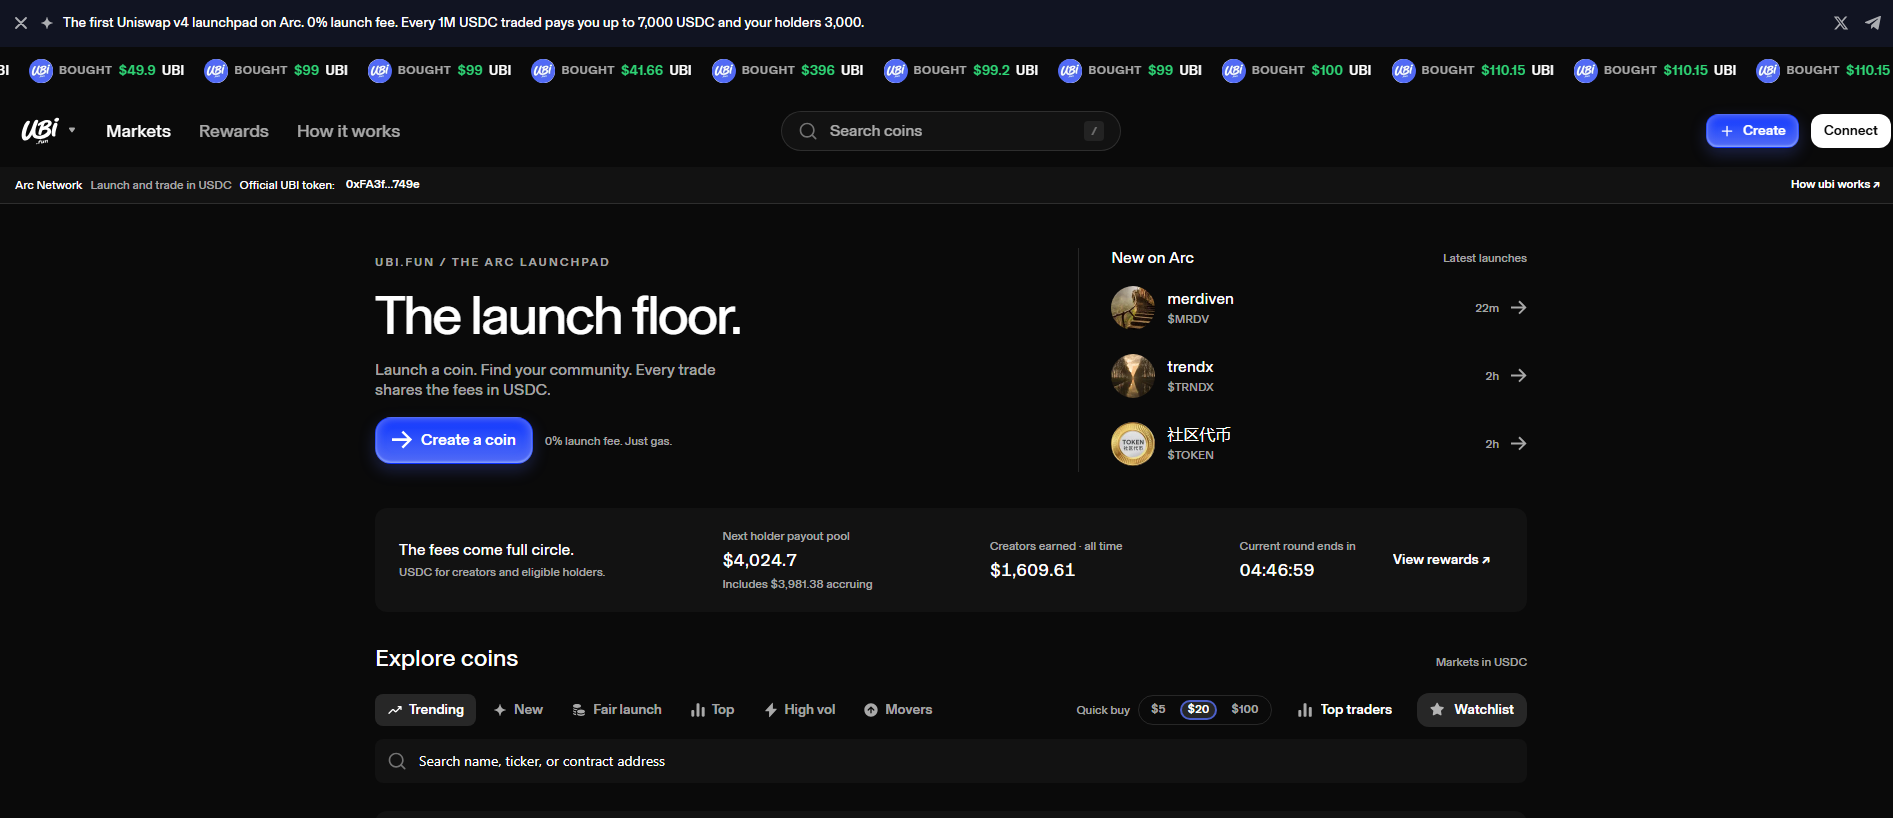
“ubi.fun — Launch & Trade Memecoins on Arc Network”
The sent-report ledger records the first outgoing report at .
The recorded recipient is abuse@namecheap.com.
The latest stored availability evidence still shows the domain reachable; 23 days has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
2 / 91
движков отмечают домен · 1 подозрительно
Без отметки
На момент проверки нет в списках Google
Без отметки об угрозе
Проверка в браузере со снимком
4
публикаций об угрозах упоминают домен
Работает · HTTP 200
Vercel · 216.150.16.129 · TLS: Let's Encrypt
вредоносныйподозрительный
У каждой проверки своя дата сбора. Ноль детектов не гарантирует безопасность.
ubi.fun — страница, имитирующая Morpho, по данным PhishDestroy (критический риск, оценка 81/100). VirusTotal 4/92. Регистратор Namecheap.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
4 / 92 детектов движков
Открыть отчётОтчёт сканера
Открыть отчётПубликаций сообщества: 4
Открыть отчётВердикт источника: угрозы не отмечены
Открыть отчётБез отметки об угрозе
Открыть отчётБез отметки об угрозе
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Отчёт PhishDestroy об угрозе
ubi.fun is an impersonation phishing page that bills itself as "Launch & Trade Memecoins on Arc Network." It targets memecoin traders and token creators who are looking for a place to mint or buy new tokens on that network. PhishDestroy first flagged it on 2026-09-27. As of 2026-10-19 the site is still online and serving its content.
The page title copies the pitch of a memecoin launchpad: create a token in a few clicks and trade it right away. Fake launchpads like this ask visitors to connect a wallet so they can "launch" or "buy." They then present transactions or signature requests that hand control of the visitor's tokens to the operators, or they collect payment for tokens and launch fees that never deliver anything real. Victims lose whatever the signed transaction allows the attacker to move, and those transfers usually cannot be reversed on-chain.
On 2026-10-10, 4 of 92 VirusTotal engines flagged the domain: alphaMountain.ai, Forcepoint ThreatSeeker, Gridinsoft and SOCRadar. That is a low hit rate, so most browser and antivirus protections will not warn visitors yet. The domain also appears in 4 AlienVault OTX threat pulses, which means other researchers have tracked it independently. Among blocklists, it is currently listed only by PhishDestroy.
The domain was registered through Namecheap on 2025-10-01, almost a year before PhishDestroy detected it. An operator who holds a domain that long may have run it as a seemingly ordinary project before it drew attention, or may have kept it in reserve. The site is hosted on Amazon infrastructure in the United States and uses a free Let's Encrypt certificate, so the padlock in the browser says nothing about whether the site is legitimate.
Do not connect a wallet to ubi.fun or sign anything it requests. If you already connected, use a token-approval checker for Arc Network to revoke any permissions you granted, and move the remaining assets to a fresh wallet if you signed anything you did not understand. Never enter a seed phrase on any launchpad, because no legitimate platform asks for one. Security teams should block the domain at DNS and proxy level, watch for wallet-connect traffic to it, and report it to the hosting provider and registrar so the takedown moves faster.
Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.
0x03e80455408be45fb1914d03930e4a70b2a44072Format validated · Domain analysis0x05918e4f10066bfac916ae2e65065db462c765b2Format validated · Domain analysis0x05aa8e26cd8aaad0d6e6d89140b2835466099085Format validated · Domain analysis0x0a557450da027a9afa3e57ff032db5e41ebd9d15Format validated · Domain analysis0x0cb08445aa266a73340930524812d603de2335dcFormat validated · Domain analysis0x10339b4096b34f753297a653571cc1617279fc70Format validated · Domain analysis0x1052086df36d74b343f7b0f805dcf9f3982ce444Format validated · Domain analysis0x12a380e0729e7a0022688476c6f2ceb5ec9aef1cFormat validated · Domain analysis0x12bf67e219e5634e16a8135f584ba9c6971b59b3Format validated · Domain analysis0x138741bf5464d79fecdcee98df0692e6bc430bceFormat validated · Domain analysis0x1809861da364e52af75a4f4faf63dfe6a599181aFormat validated · Domain analysis0x18e1d0c27aeabdd7dd87585e648b0c36d15860a5Format validated · Domain analysis0x1cc551998516b8af539293b3de544dc4a8463976Format validated · Domain analysis0x202763ec0c5359e29e455af6256ac5055b945524Format validated · Domain analysis0x203a540fd97829d2ef285e4f9ae223579cab30ebFormat validated · Domain analysis0x20ec7caebb0907e5529be1fdd2dcf6add2159797Format validated · Domain analysis0x22e8858961d29d8b26a510604e204ad68894a000Format validated · Domain analysis0x2a1828be95c9735c251e960f82d6f23a4a83a390Format validated · Domain analysis0x2a195c0ceb9629f0bc565c9d22c8cba92fb48989Format validated · Domain analysis0x2abc82dfa7ffdfcff3be515d37fb00311a1e26a2Format validated · Domain analysishttps://t.me/ubidotfunStored page referenceIoC extraction recorded 2026-09-28 04:00:10 UTC
 (US)
For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
Репутация Edge-IP не связана с этим доменом.
ray.ns.cloudflare.comvera.ns.cloudflare.comroute3.mx.cloudflare.netpriority 30route1.mx.cloudflare.netpriority 90route2.mx.cloudflare.netpriority 93Location describes the IP network.
0b6f779c1631deae346854aa2923774aec2179d376cb6e68fd302380abac8075Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.
Имена из сохранённой записи домена или кеша Certificate Transparency. Наличие имени само по себе не подтверждает доступность или вредоносную активность.
testnet.ubi.funЗапись доменаwww.ubi.funЗапись доменаИсходное время наблюдения этих имён не сохранено.
Google PageSpeed Insights — mobile performance audit of ubi.fun · checked Sep 27, 2026
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
ubi.fun
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
live_content→protected
http_access_restricted · access_restriction
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
live_content→protected
http_access_restricted · access_restriction
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
Неизвестно→live_content
content_served
3→1
2→3
1→2
0→1
Доступен
Без отметки об угрозе
Открыть источник4/92 детектов движков
Открыть источник4 публикации сообщества
Открыть источникPD-20260927-F6B698
ubi.fun
Открыть источникСнимок страницы сохранён
Открыть источникКаждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже.
Эти отчеты относятся к одному и тому же общему граничному IP-адресу. Они помогают при обнаружении отчетов, но не подразумевают совместное владение или общий исходный сервер.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
PD-20260927-F6B698 Recipient: abuse@namecheap.com Registrar: Namecheap Inc (United States) Policy Violations: Domain Registration Agreement prohibits hacking, misuse of domain to conduct attacks, scam and fraudulent activities; AUP allows immediate suspension Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Template-based draft · optional AI wording assistance requires separate consent
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. IC3 evidence guidance ↗
ubi.fun)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.
Подробнее: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.