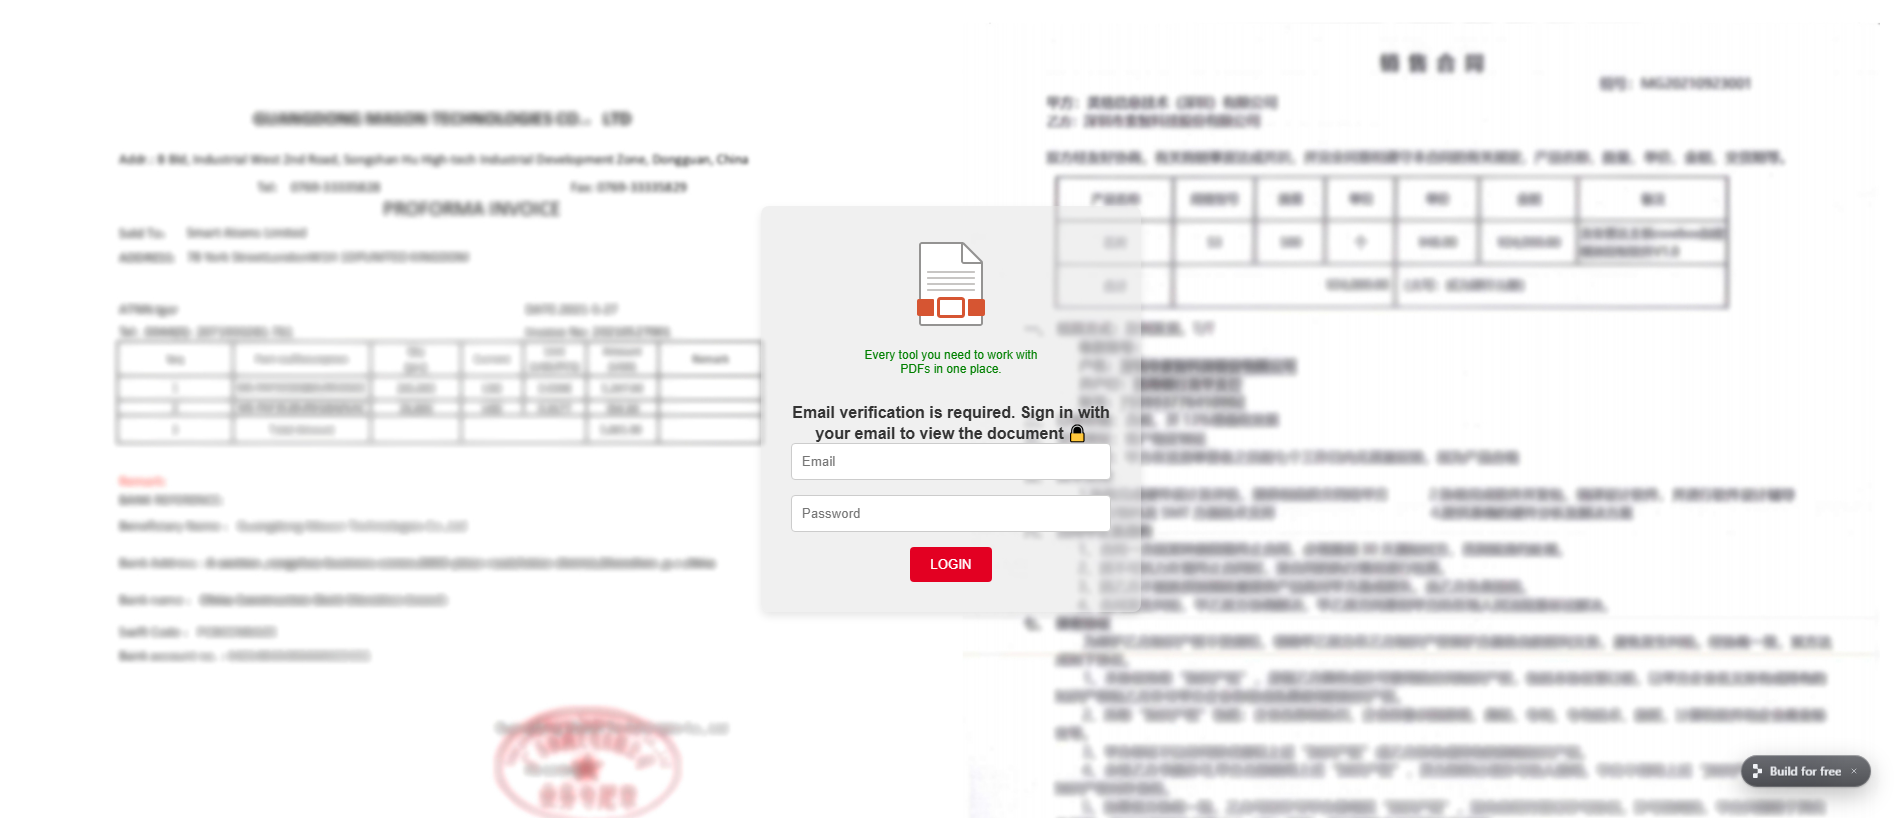
34.117.33.233
URLScan

Вредоносный
SHA-256 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747
URLScanИсходная запись источникаНаблюдение: 19 полей
Наблюдение: · Получено:
ID отчёта
01a17ebc-dc00-7639-9bcd-2f15d30eb498Итоговый URL
https://security-server--faifranhondyout.replit.app/HTTP-ответ
200IP-адрес
34.117.33.233Обратная DNS-запись (PTR)
233.33.117.34.bc.googleusercontent.comДомены сетевых обращений
- lametric.com
- replit-cdn.com
- res-1.cdn.office.net
- gyazo.com
IP-адреса сетевых обращений
- 188.114.97.3
- 35.190.3.23
- 104.109.143.159
- 34.117.33.233
Автономные системы (ASN)
- 13335
- 396982
- 20940
Страны серверов
- US
- NL
Хеш документа
04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747Глобальные переменные JavaScript
- sendToTelegram
- attempt
- maxAttempts
- form
- messageDiv
- emailInput
- passwordInput
- TELEGRAM_BOT_TOKEN
- TELEGRAM_CHAT_ID
Файлы cookie
- GAESA
- Gyazo_session
Возраст домена, дней
2Возраст зарегистрированного домена, дней
1440Возраст сертификата, дней
55Срок действия сертификата, дней
90Запросы страницы
9Вердикты источника
- Вердикт движков
- Метки
- urlscan-ml
- urlscan-ml-60c5e22
- Оценка
- 99
- Вредоносный
- Да
- Общий вердикт
- Метки
- phishing
- Оценка
- 100
- Бренды
- documentlure
- Вредоносный
- Да
- Категории
- phishing
- Вердикт URLScan
- Метки
- phishing
- Оценка
- 100
- Бренды
- Document Lure
- Вредоносный
- Да
- Категории
- phishing
Заголовки HTTP
- Content-type
- image/png
Исходные поля источника · JSON
| Uuid | 01a17ebc-dc00-7639-9bcd-2f15d30eb498 |
|---|---|
| Final url | https://security-server--faifranhondyout.replit.app/ |
| Статус | 200 |
| Ip | 34.117.33.233 |
| Ptr | 233.33.117.34.bc.googleusercontent.com |
| Домены, с которыми установлен контакт | [
"lametric.com",
"replit-cdn.com",
"res-1.cdn.office.net",
"gyazo.com"
] |
| IP-адреса, с которыми был установлен контакт | [
"188.114.97.3",
"35.190.3.23",
"104.109.143.159",
"34.117.33.233"
] |
| Asns | [
"13335",
"396982",
"20940"
] |
| Countries | [
"US",
"NL"
] |
| Хеш документа | 04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747 |
| Globals | [
"sendToTelegram",
"attempt",
"maxAttempts",
"form",
"messageDiv",
"emailInput",
"passwordInput",
"TELEGRAM_BOT_TOKEN",
"TELEGRAM_CHAT_ID"
] |
| Файлы cookie | [
"GAESA",
"Gyazo_session"
] |
| Возраст домена, дней | 2 |
| Apex age days | 1440 |
| Tls age days | 55 |
| Срок действия TLS, дней | 90 |
| Запросы | 9 |
| Решения провайдеров | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"documentlure"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Document Lure"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Заголовки HTTP | {
"content-type": "image/png"
} |
Отдельная запись мониторинга · дата не сохранена
Отдельный сохраненный снимок монитора; не заменяет основную запись отчета и не определяет текущую доступность.
- record_source
- domain_monitor.urlscan
- uuid
- 01a17ebc-dc00-7639-9bcd-2f15d30eb498
- оценка
- null
- malicious
- null
- result_at
- null
- enriched_at
- null
- source_timestamps
- {"urlscan_result_at":null,"urlscan_enriched_at":null}
- timestamp_basis
- «Европа/Берлин» — в том же значении, что и в данном отчете; временные метки источника сохранены без изменений


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 «Касперский»
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT