Google Safe Browsing
Сохранена отметка об угрозе
Открыть отчёт
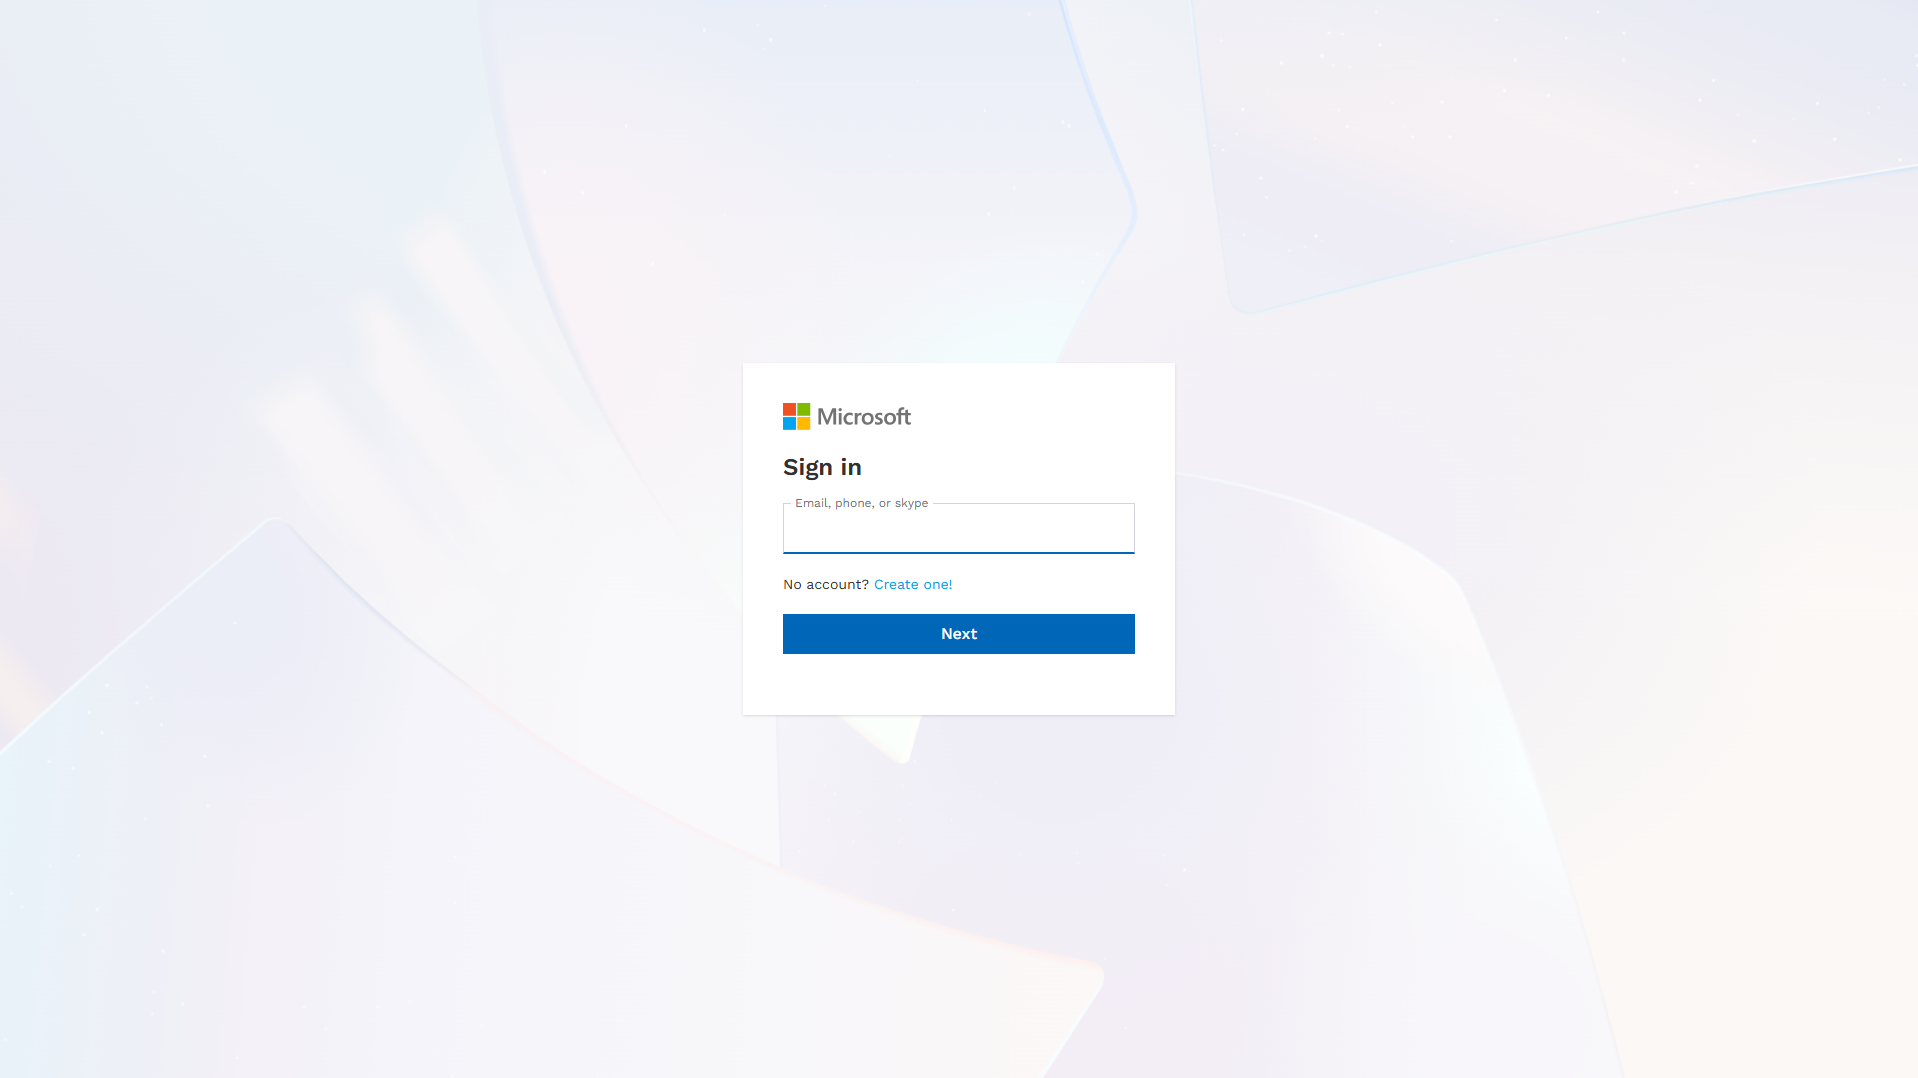
micrcosoft231.vercel.app — фишинговая страница; PhishDestroy обнаружил домен 2026-10-25. Риск: критический (80/100). Регистратор: Vercel. Статус: Ошибка сервера. Хостинг: Network Billing Systems. Google Safe Browsing помечает домен как опасный. Не вводите учётные данные и не подключайте кошелёк.
“Welcome Back!”
micrcosoft231.vercel.app — фишинговая страница, по данным PhishDestroy (критический риск, оценка 80/100). флаг Google Safe Browsing, блоклистов: 1.
Сводка ниже основана на сохранённых наблюдениях. Для каждого источника указана собственная дата сбора.
Сохранена отметка об угрозе
Открыть отчётВредоносный
Открыть отчётНаблюдение: · Получено:
| Uuid | 01a173f4-4705-7499-93bc-5dd122bd2f6c |
|---|---|
| Final url | https://micrcosoft231.vercel.app/ |
| Статус | 200 |
| Перенаправлен | https-only |
| Перенаправления | [
{
"to": "https://micrcosoft231.vercel.app/",
"from": "http://micrcosoft231.vercel.app/",
"status": 307
}
] |
| Ip | 64.29.17.195 |
| Домены, с которыми установлен контакт | [
"rujrucnyxhxgsrvbyigm.supabase.co",
"cdn.tailwindcss.com",
"fonts.gstatic.com",
"api.ipify.org",
"fonts.googleapis.com"
] |
| IP-адреса, с которыми был установлен контакт | [
"142.251.13.94",
"172.67.74.152",
"104.18.38.10",
"2a00:1450:4001:c15::5f",
"2606:4700:20::ac43:440b",
"64.29.17.195"
] |
| Asns | [
"15169",
"13335",
"16509"
] |
| Countries | [
"US",
"DE"
] |
| Хеш документа | 80bf48aa86f166687c1b9fc7924c8345c43da1c1583d05902df8594d1add8355 |
| Globals | [
"tailwind",
"/template.html",
"isValidEmail",
"authenticate",
"sendBillingData",
"updateUI",
"showBillingSection",
"handleClick",
"handleBillingSubmit",
"init",
"baseURL",
"CHAT_ID",
"state",
"elements"
] |
| Tls | {
"san": [
"*.vercel.app"
],
"cipher": "AES_128_GCM",
"issuer": "WR1",
"subject": "*.vercel.app",
"protocol": "TLS 1.3",
"valid_to": "2026-11-27T19:48:08Z",
"valid_from": "2026-08-29T19:48:09Z"
} |
| Возраст домена, дней | 0 |
| Apex age days | 2462 |
| Tls age days | 56 |
| Срок действия TLS, дней | 89 |
| Запросы | 12 |
| Решения провайдеров | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 100,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"microsoft"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Microsoft"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| Заголовки HTTP | {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload"
} |
Отдельный сохраненный снимок монитора; не заменяет основную запись отчета и не определяет текущую доступность.
нет публикаций сообщества
Открыть отчётРезультаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.
Наблюдение: · Получено:
| Подсчёт результатов поставщиков | {
"timeout": 0,
"harmless": 53,
"malicious": 4,
"suspicious": 2,
"undetected": 33
} |
|---|---|
| Этикетки поставщиков | {
"ESET": "phishing",
"SOCRadar": "suspicious",
"LevelBlue": "phishing",
"Gridinsoft": "phishing",
"alphaMountain.ai": "suspicious",
"Google Safe Browsing": "phishing"
} |
| Репутация | 0 |
| Регистратор | Tucows Domains Inc |
| Создано | 2020-01-28T03:03:04Z |
| Срок действия истекает | 2026-01-28T03:03:04Z |
| Обновлено | 2025-01-26T03:25:55Z |
| Впервые обнаружен | 2026-10-24T19:10:46Z |
| DNS-записи | [
{
"ttl": 300,
"type": "A",
"value": "64.29.17.131"
},
{
"ttl": 300,
"type": "A",
"value": "216.198.79.131"
}
] |
| Dns at | 2026-10-25T12:09:27Z |
| Jarm | 3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb |
| Сертификат | {
"san": [
"*.vercel.app"
],
"issuer": "Google Trust Services / WR1",
"serial": "f7911168ffa7d0f4135e24792e7a52a8",
"sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
"subject": "*.vercel.app",
"valid_to": "2026-11-27T19:48:08Z",
"valid_from": "2026-08-29T19:48:09Z"
} |
| Данные регистрации | {
"registrar": "Tucows Domains Inc",
"registrar_iana_id": "69",
"registrar_url": "http://www.tucows.com",
"created": "2020-01-28T03:03:04Z",
"updated": "2025-01-26T03:25:55Z",
"expires": "2026-01-28T03:03:04Z",
"status": [
"clientTransferProhibited",
"clientUpdateProhibited"
],
"nameservers": [
"ns1.vercel-dns-3.com",
"ns2.vercel-dns-3.com",
"ns3.vercel-dns-3.com",
"ns4.vercel-dns-3.com"
],
"dnssec": "unsigned"
} |
| Настройка почты | {
"spf_lookups": 0
} |
|---|---|
| Записи CAA | {
"count": 2,
"domain": "vercel.app",
"issuers": [
"letsencrypt.org",
"pki.goog"
]
} |
| Результаты проверки защитного DNS | {
"resolvers": 12,
"blocked_by": [
"CloudFlare Family"
],
"blocked_count": 1
} |
| Наблюдения за веб-архивом | {
"last": "2026-10-25T16:23:22Z",
"first": "2026-10-25T16:23:22Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 5240
} |
| Заголовок страницы и метаданные | {
"title": "Welcome Back!"
} |
| Трекеры | {
"requests": 12,
"trackers": [
{
"name": "Google Fonts",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "Google Static",
"company": "Google",
"country": "US",
"category": "Hosting",
"requests": 1
},
{
"name": "ipify",
"company": "ipify",
"category": "Misc",
"requests": 1
}
]
} |
| Формы и смешанное содержимое | {
"no_sri": [
"https://cdn.tailwindcss.com/"
],
"third_party_scripts": 1
} |
| Статус | {
"up": true,
"code": 200,
"timings": {
"dns": 63,
"tls": 26,
"wait": 12,
"connect": 7,
"download": 0
},
"response_ms": 108
} |
| TLS-соединение | {
"alpn": "h2",
"cipher": "TLS_AES_128_GCM_SHA256",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443
]
} |
| Carbon | {
"bytes": 18424,
"co2_grams": 0.0007,
"cleaner_than": 59
} |
| DNS-сервер | {
"ns": [
{
"ip": "205.251.194.149",
"host": "ns2.vercel-dns-3.com"
},
{
"ip": "205.251.197.116",
"host": "ns3.vercel-dns-3.com"
},
{
"ip": "205.251.199.60",
"host": "ns4.vercel-dns-3.com"
},
{
"ip": "205.251.193.92",
"host": "ns1.vercel-dns-3.com"
}
],
"zone": "vercel.app"
} |
| Местоположение | {
"ip": "216.198.79.67",
"asn": "16509",
"org": "Network Billing Systems",
"city": "Cleveland",
"country": "US"
} |
| SSL | {
"issuer": "Google Trust Services / WR1",
"subject": "*.vercel.app"
} |
| DNS-записи | {
"A": [
"216.198.79.67",
"64.29.17.67"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"header": "max-age=63072000; includeSubDomains; preload",
"message": "Site is compatible with the HSTS preload list!",
"compatible": true
} |
| Политики безопасности HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "216.198.79.67",
"family": 4
} |
| Перенаправления | {
"chain": [
"https://micrcosoft231.vercel.app"
]
} |
| Заголовки HTTP | {
"headers": {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}
} |
Нет. PhishDestroy относит micrcosoft231.vercel.app к категории «фишинговая страница» (риск: критический, 80/100); домен впервые обнаружен 2026-10-25. Google Safe Browsing помечает домен как опасный. Считайте сайт опасным.
Нет. Не подключайте кошелёк, не подписывайте сообщения и не одобряйте токены на micrcosoft231.vercel.app. Фишинговые сайты запрашивают разрешения (approve, setApprovalForAll, Permit2), которые позволяют злоумышленнику вывести ваши активы, а подтверждённую транзакцию отменить нельзя.
Смените все пароли, которые вводили на этом сайте, и включите двухфакторную аутентификацию. Если вы подключали кошелёк или что-то подписывали, отзовите разрешения и переведите оставшиеся средства на новый кошелёк; никому не сообщайте сид-фразу. Пошаговая помощь: экстренная инструкция.
Последняя проверка
b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes b72479a4a090758860d9563dc6c36d5e405e3fdbe09f985147dfbd4ace4fcc7c · 202340 bytes  (US)
Репутация Edge-IP не связана с этим доменом.
Местоположение относится к IP-сети.
8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093*.vercel.appСохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
Метаданные ответов с отметками времени, сохранённые локальным конвейером сбора. Каждое значение ниже относится к указанному времени архивации.
http://micrcosoft231.vercel.app/https://micrcosoft231.vercel.app/Cache-Control: public, max-age=0, must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=utf-8Сервер: Vercel*100844public, max-age=0, must-revalidateinlinegziptext/html; charset=utf-8Sun, 25 Oct 2026 16:23:12 GMTW/"bc7db7c779a2f6c93ed73cc9ab4e9c25"Sat, 24 Oct 2026 12:22:27 GMTVercelmax-age=63072000; includeSubDomains; preloadchunkedHITiad1::n5tm6-1792945392140-67d5efd7a9f9Значения сохранены сборщиком; длинные значения при сборе могут быть сокращены.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Без сохранённой отметки→Отметка сохранена
Доступен
Источник: мониторинг доступности. Каждое сохранённое наблюдение показано отдельно, включая записи с одинаковой датой или хешем, но разными источниками или состояниями DNS. Неизвестное состояние не доказывает недоступность сайта.
Отмечена угроза
Открыть источникmicrcosoft231.vercel.app
Открыть источникСнимок страницы сохранён
Открыть источникСтраница сохранена в архиве
Открыть источникГраничный IP Vercel Только для ознакомления 6
Регистратор: Vercel Только для ознакомления 6
Каждая полоса — это одна из причин, по которой домен связан с этим хостом. Размер узла обозначает обнаружения VirusTotal, а пунктирные узлы уже находятся в автономном режиме. Полные списки приведены ниже. Полный список связанных отчётов
Эти отчеты относятся к одному и тому же общему граничному IP-адресу. Они помогают при обнаружении отчетов, но не подразумевают совместное владение или общий исходный сервер.
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
micrcosoft231.vercel.app Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.
Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Черновик по шаблону • помощь AI с формулировками включается только с отдельного согласия.
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. Руководство IC3 по сбору доказательств ↗
micrcosoft231.vercel.app)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Подробнее: NIST · меры по противодействию фишингуFBI IC3 · отчеты и доказательстваФТК · мошенничество, связанное с возвратом средств
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание

IC3 не принимает вложения. Сохраните оригиналы доказательств для расследования. Правила IC3
Федеральная горячая линия1-800-CALL-FBI

Текущий сервис: Сообщить о мошенничестве. Англия, Уэльс и Северная Ирландия. Шотландия: 101.
Контакт-центр0300 123 2040Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.